
场景 2
此方案介绍如何禁用从基于浏览器的访问启动的 App Protection,以及如何为从 Citrix Workspace 应用程序启动的连接启用 App Protection。
以下是禁用名为
Win10Desktop 的交付组的 App Protection 的步骤,当连接从浏览器启动时禁用,并为从 Citrix Workspace 应用程序启动的连接启用 App Protection:
-
创建智能访问策略:
-
创建一个智能访问策略以筛选从 Citrix Workspace 应用程序启动的连接,如前一个方案 禁用某些设备类型的 App Protection 中所定义。创建以下表达式,以检查 User Agent 字符串中的 CitrixReceiver:
HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver")在此方案中,智能访问策略为cwa。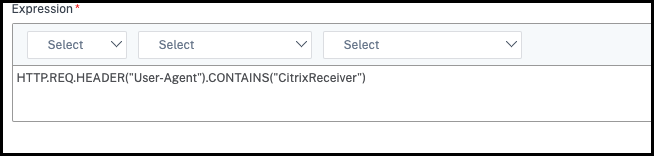
-
创建另一个智能访问策略以筛选未从 Citrix Workspace 应用程序启动的连接,
HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver").NOT。在此情况下,此智能访问策略为 browser。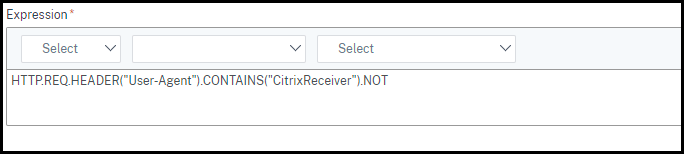
-
-
创建代理访问策略规则:
-
运行
GetBrokerAccessPolicyRule以查看Win10Desktop的两个代理访问策略。对于交付组Win10Desktop,代理访问策略为Win10Desktop_AG和Win10Desktop_Direct。记下Win10Desktop的桌面组 UID。 -
使用以下命令为
Win10Desktop创建代理访问策略,以筛选从 Citrix Workspace 应用程序启动的连接:New-BrokerAccessPolicyRule -Name Win10Desktop_AG_CWA -DesktopGroupUid <Uid_of_desktopGroup> -AllowedConnections ViaAG -AllowedProtocols HDX, RDP -AllowedUsers AnyAuthenticated -AllowRestart $true -Enabled $true -IncludedSmartAccessFilterEnabled $trueUid_of_desktopGroup 是通过在步骤 1 中运行 GetBrokerAccessPolicy 规则获得的交付组的 DesktopGroupUID。 -
使用以下命令,通过引用智能访问标签
cwa,仅为通过 CWA 的连接启用 App Protection 策略:Set-BrokerAccessPolicyRule Win10Desktop_AG_CWA -IncludedSmartAccessTags Primary_HDX_Proxy:cwa -AppProtectionScreenCaptureRequired $true -AppProtectionKeyLoggingRequired $truePrimary_HDX_Proxy 是在步骤 1“创建智能访问策略”中记下的 VPN 虚拟服务器名称。 -
使用以下命令禁用通过浏览器建立的其余连接的应用程序保护策略:
Set-BrokerAccessPolicyRule Win10Desktop_AG -IncludedSmartAccessTags Primary_HDX_Proxy:browser -AppProtectionScreenCaptureRequired $false -AppProtectionKeyLoggingRequired $false
-
-
验证如果 Citrix Workspace 应用程序已打开,请注销。再次登录 Citrix Workspace 应用程序,并通过访问网关从外部连接启动所需的资源。您可以看到该资源的应用程序保护策略已启用。通过外部连接从浏览器启动相同的资源,您可以看到应用程序保护策略已禁用。