
应用程序保护功能
本文重点介绍 Citrix Workspace 应用程序(适用于 Windows、Linux 和 Mac)支持的应用程序保护功能。
防键盘记录
适用于 Windows、Linux 和 Mac 版 Citrix Workspace™ 应用程序
通过加密,应用程序保护的防键盘记录功能可对用户在物理键盘和屏幕键盘上键入的文本进行混淆。防键盘记录功能会在任何键盘记录工具从内核或操作系统级别访问文本之前对其进行加密。安装在客户端端点上从操作系统或驱动程序读取数据的键盘记录器会捕获哈希文本,而不是用户键入的击键。应用程序保护策略不仅适用于已发布的应用程序和桌面,还适用于 Citrix Workspace 身份验证对话框。从用户打开第一个身份验证对话框的那一刻起,您的 Citrix Workspace 就受到保护。应用程序保护会混淆击键,向键盘记录器返回无法识别的文本。
管理员可以选择为以下类型的资源启用防键盘记录功能:
-
虚拟应用程序和桌面
-
内部 Web 和 SaaS 应用程序
-
身份验证屏幕
-
自助服务插件 (SSP) 屏幕
适用于 iOS 版 Citrix Workspace 应用程序
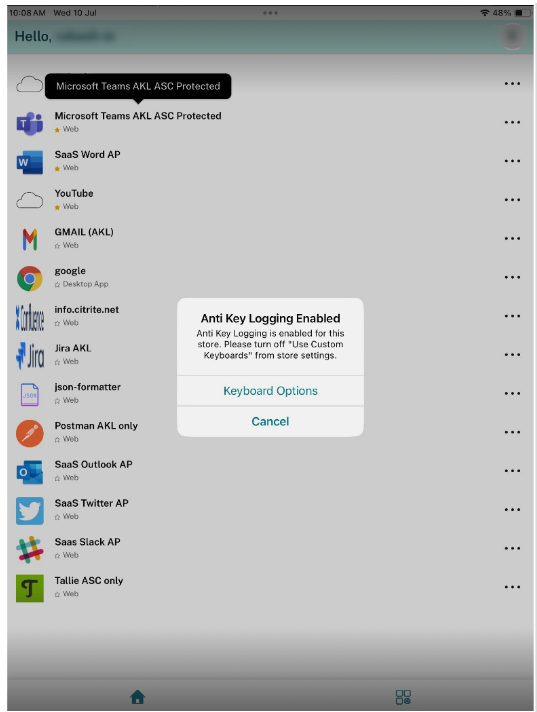
适用于 Android 的 Citrix Workspace 应用程序
从 25.7.0 版本开始,适用于 Android 的 Citrix Workspace 应用程序支持应用程序保护防键盘记录功能。
启用防键盘记录后,将应用以下限制:
-
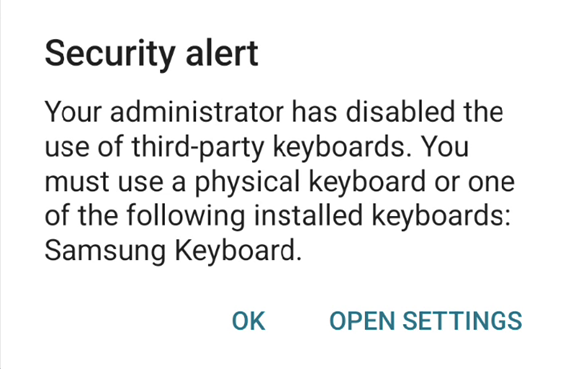
用户不能在启用防键盘记录的资源上使用非 OEM 键盘。例如,用户必须在三星设备上使用三星键盘。 如果用户正在使用非 OEM 软键盘,则在启动资源时,键盘会被阻止。用户可以继续启动并使用物理键盘,或者必须进入设置并将键盘更改为 OEM 键盘。
-
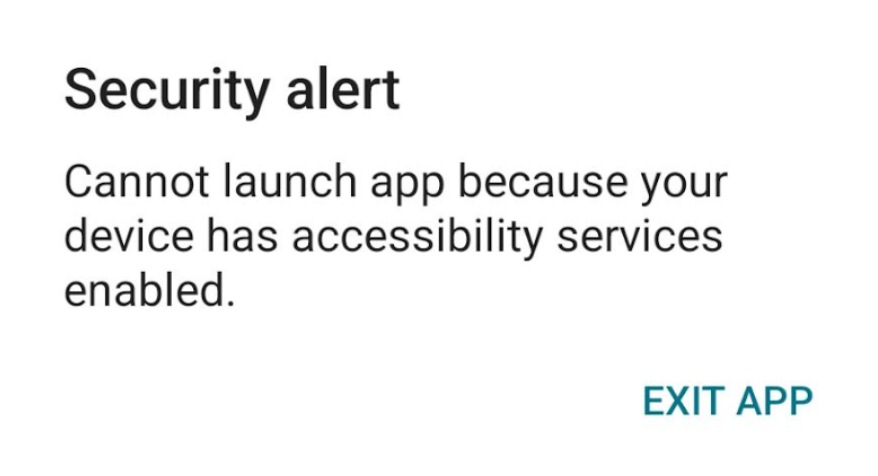
必须禁用辅助功能服务。 如果启用了辅助功能服务,则资源启动将被阻止,并显示以下错误:
-
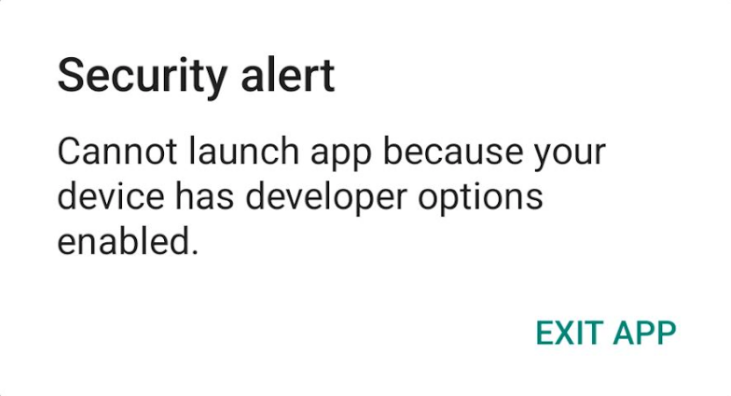
必须禁用开发者模式。 如果启用了开发者模式,则启动将被阻止,并显示以下错误:
建议
开启 Root 检测。已 Root 的设备会显著降低最终用户的安全态势。我们建议您开启 Root 检测功能。单击此处获取说明。
功能限制
我们不支持在 自定义 Chrome 选项卡和 自定义门户 上进行防键盘记录。 如果您在受管设备上安装 Citrix Workspace 应用程序,则管理应用程序主要负责其安全性。在此设置中,管理应用程序保留对设备的全面控制,即使启用了防键盘记录,也可能捕获击键。
早期版本(25.7.0 之前)
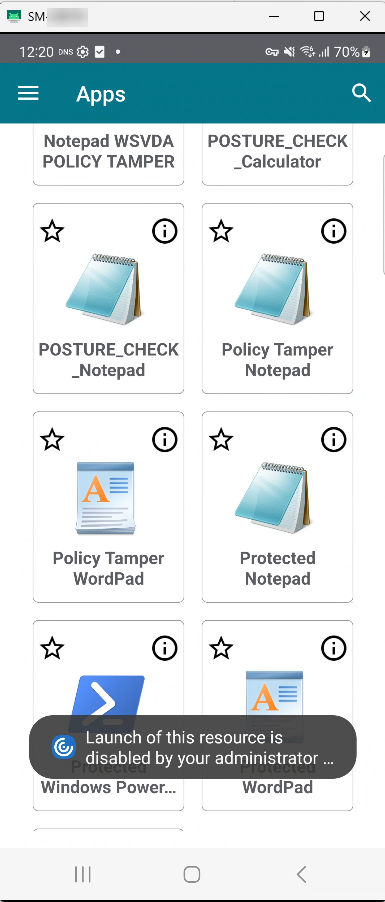
对于 25.7.0 之前的 Android 版 Citrix Workspace 应用程序,不支持防键盘记录功能。当您尝试打开一个启用了防键盘记录的应用程序时,该应用程序将无法启动并显示以下错误消息:
"出于安全原因,您的管理员已禁用此资源的启动"
防屏幕捕获
适用于 Windows、Linux 和 Mac 版 Citrix Workspace 应用程序
防屏幕捕获可防止应用程序在虚拟应用程序或桌面会话中尝试截屏或录制屏幕。屏幕捕获软件无法检测捕获区域内的内容。应用程序选择的区域会变灰,或者应用程序捕获到的内容为空,而不是它预期复制的屏幕部分。防屏幕捕获功能适用于 Windows 上的剪切和草图、截图工具以及 Shift+Ctrl+Print Screen。
防屏幕捕获的另一个用例是防止在虚拟会议或 GoToMeeting、Microsoft Teams 或 Zoom 等网络会议应用程序中共享敏感数据。当应用程序受到保护时,应用程序保护功能通过在网络会议中返回空白屏幕来防止意外共享。此功能可确保敏感数据不会意外从组织中泄露。此功能有助于受监管行业的合规性,因为在披露数据泄露时不会考虑意图。
管理员可以选择为以下类型的资源启用防屏幕捕获:
-
虚拟应用程序和桌面
-
内部 Web 和 SaaS 应用程序
-
身份验证屏幕
-
自助服务插件 (SSP) 屏幕
注意:
如果您启动了两个虚拟桌面,其中一个虚拟桌面启用了防屏幕捕获功能,而另一个虚拟桌面未启用防屏幕捕获功能,则防屏幕捕获功能适用于这两个虚拟桌面。您无法截取任何一个虚拟桌面的屏幕截图。
如果您最小化了已启用防屏幕捕获功能的虚拟桌面,则防屏幕捕获功能仍然适用于未启用防屏幕捕获功能的虚拟桌面。
屏幕捕获检测和通知
对于适用于 Windows 的 Citrix Workspace 应用程序,当可能尝试在任何受保护的资源上进行屏幕捕获时,您可以查看通知。有关应用程序保护所保护的资源的信息,请参阅 应用程序保护保护什么?
在以下情况下会显示通知:
-
尝试通过屏幕捕获工具截取屏幕截图或录制视频。
-
尝试通过 Print Screen 键截取屏幕截图。
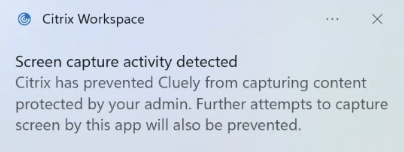
有关禁用屏幕捕获通知的步骤,请参阅文档 禁用屏幕捕获通知。
注意:
通知仅在屏幕捕获工具的每个运行实例中显示一次。如果您重新启动该工具并尝试捕获屏幕,通知将再次显示。
适用于 iOS 的 Citrix Workspace 应用程序}
从 24.9.0 版本开始,适用于 iOS 的 Citrix Workspace 应用程序} 支持防屏幕捕获功能。应用程序保护可防止机密信息泄露,例如用户凭据和屏幕上显示的敏感信息。此功能可防止用户和攻击者截取屏幕截图以及使用键盘记录器收集和利用敏感信息。
防屏幕捕获功能支持单显示器和多显示器场景。要启用此功能,请执行 配置 部分中提到的配置步骤。
管理员可以选择为以下各项启用防屏幕捕获功能:
-
虚拟应用和桌面
-
通过 WebView 打开的 Web 和 SaaS 应用程序
-
身份验证屏幕
防屏幕捕获支持
此功能可防止未经授权的屏幕捕获、录制、QuickTime 屏幕镜像、屏幕共享和应用程序切换。防屏幕捕获功能适用于身份验证屏幕、Web 或 SaaS 应用程序以及 Citrix Virtual Apps and Desktops。当您捕获屏幕时,捕获媒体中会显示一条自定义消息 出于安全原因,您的管理员已禁用屏幕捕获,而不是屏幕上显示的实际内容。防屏幕捕获可防止各种形式的未经授权的屏幕访问,例如:
-
屏幕截图: 阻止截取屏幕截图。
-
屏幕录制: 阻止屏幕录制软件。
-
屏幕镜像: 禁用屏幕镜像到其他设备。
-
屏幕共享: 限制屏幕共享功能。
-
应用程序切换器: 防止敏感信息在应用程序切换器预览中可见。
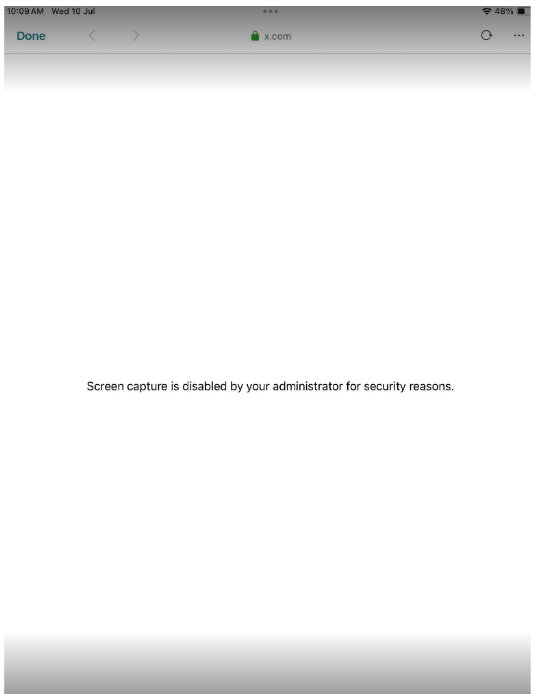
在多显示器设置中启用防屏幕捕获的资源的表现
多显示器模式是指 iOS 或 iPadOS 设备连接到外部显示器,允许设备同时使用多个屏幕的配置。
支持三种模式:
-
镜像: 将 iPad 显示屏复制到连接的外部显示器上。
-
演示: 将桌面界面投影到外部显示器,同时 iPad 屏幕充当触控板。
-
扩展: 允许在每个显示器上显示不同的内容,从而在 iPad 和外部显示器上实现独立视图。
虚拟应用和桌面: 用户在外部显示器上看到虚拟应用或桌面,具体取决于所选的显示模式。当用户尝试截屏时,所有屏幕上的内容都将受到保护。
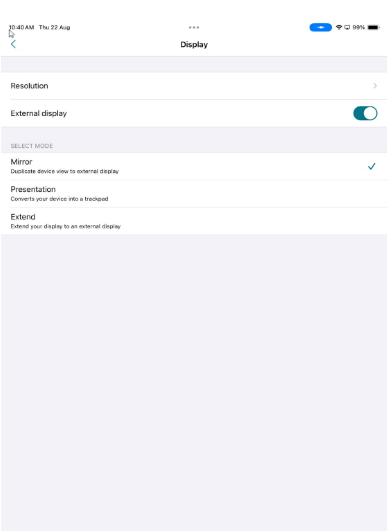
身份验证屏幕、Web 或 SaaS 应用: 在外部显示器上,用户会看到以下屏幕,而不是实际的身份验证屏幕、Web 或 SaaS 应用。
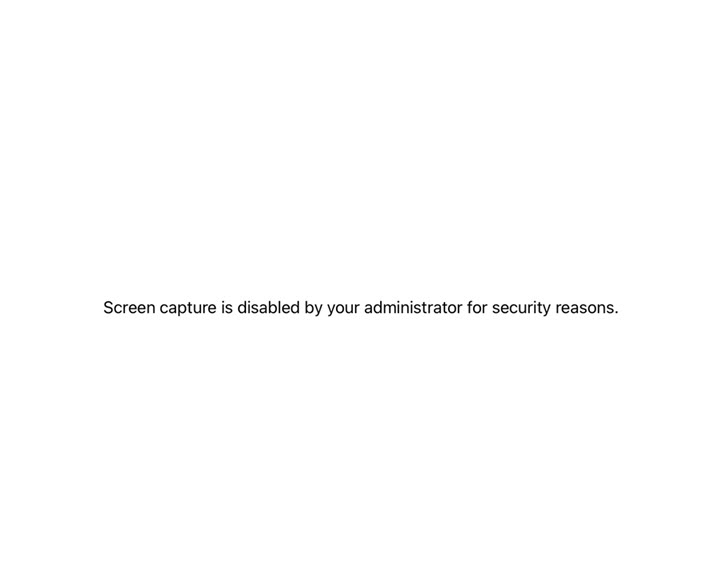
在所有情况下,当用户尝试截取已启用防屏幕捕获功能的资源的屏幕截图时,该操作将被阻止。
适用于 Android 版 Citrix Workspace 应用程序
此功能限制了客户端被屏幕捕获恶意软件入侵的能力。此外,它还可防止未经授权的屏幕捕获、录制、镜像、屏幕共享和应用程序切换。
防屏幕捕获功能适用于身份验证过程、Web 或 SaaS 应用以及 Citrix Virtual Apps and Desktops。Android 版 Citrix Workspace 应用程序不允许您截屏。当您尝试截屏时,会收到一条提示,告知您不允许截屏。
管理员可以选择为以下各项启用防屏幕捕获功能:
-
虚拟应用和桌面
-
Web 和 SaaS 应用
-
身份验证屏幕
从 Android 版 Citrix Workspace 应用程序 24.7.0 版本开始,防屏幕捕获功能默认可用。但是,要启用此功能,请执行 配置 部分中提到的配置步骤。
限制:
-
应用程序保护策略是为每个应用商店下载的。如果某个应用商店已下载策略,而您要移动到另一个未下载策略的应用商店,则新应用商店中的防屏幕截图功能将不受保护。
-
当使用 ChromeCustomTab 时,身份验证屏幕不支持防屏幕截图功能。但是,在使用本机身份验证或 WebView 时,此功能受支持。ChromeCustomTab 在云应用商店中默认启用,您可以通过使用 PowerShell 模块将 AndroidWebViewType 更改为 webview 来将其更改为 WebView。有关详细信息,请参阅 (/zh-cn/citrix-enterprise-browser/sso.html#set-workspacecustomconfigurations)。
防 DLL 注入
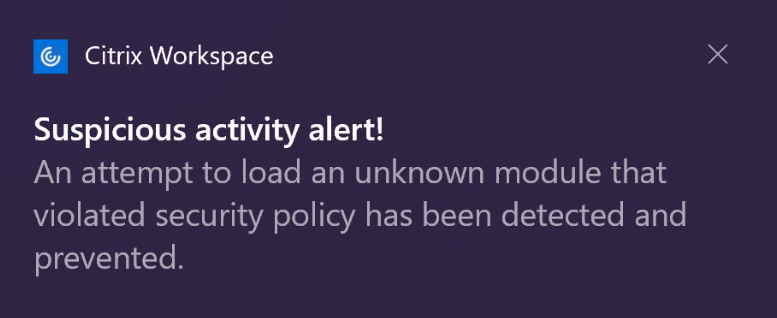
防 DLL 注入安全增强功能有助于保护 Citrix Workspace 应用程序免受某些未经授权的动态链接库 (DLL) 或不受信任模块的侵害。如果注入了此类不受信任的模块,Citrix Workspace 应用程序会检测到这些干预并阻止模块加载。此外,如果在会话启动前检测到任何不受信任或恶意 DLL,应用程序保护会阻止会话启动并显示错误消息。关闭错误消息会退出虚拟应用程序和桌面会话。
此功能适用于所有受保护的虚拟应用程序和桌面以及 Citrix Workspace 应用程序身份验证窗口(本地部署/StoreFront)。
当受保护组件上存在某些不受信任或恶意的 DLL 时,此增强功能会立即退出会话。
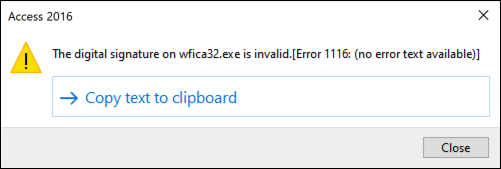
当不受信任或恶意的 DLL 被阻止时,此增强功能会显示通知。关闭消息会退出虚拟应用程序和桌面会话。
免责声明: 此功能通过筛选对底层操作系统所需功能(加载 DLL 所需的特定 API 调用)的访问来工作。这样做意味着它甚至可以针对某些自定义和专门构建的黑客工具提供保护。但是,随着操作系统的发展,可能会出现加载 DLL 的新方法。虽然我们继续识别和解决这些问题,但我们无法保证在特定配置和部署中提供全面保护。
此功能支持适用于 Windows 版本 2206 及更高版本的 Citrix Workspace 应用程序。
与 HDX™ 针对 Microsoft Teams 优化的兼容性
仅当 Citrix Workspace 应用程序在桌面查看器模式下启用应用程序保护时,优化的 Microsoft Teams 才支持屏幕共享。当您在 Microsoft Teams 中单击共享内容时,屏幕选择器会提供以下选项:
-
窗口选项可共享任何打开的应用程序 - 仅当 VDA 版本为 2109 或更高版本时,才会显示此选项。
-
桌面选项,用于共享 VDA 桌面上的内容 - 此选项仅在以下版本的 Citrix Workspace 应用程序中显示:
-
适用于 Linux 的 Citrix Workspace 应用程序版本 2311 或更高版本
-
适用于 Mac 的 Citrix Workspace 应用程序版本 2308 或更高版本
-
适用于 Windows 的 Citrix Workspace 应用程序版本 2309 或更高版本
-
注意:
对于适用于 Linux 的 Citrix Workspace 应用程序,桌面共享选项默认处于禁用状态。要启用此功能,请按如下所示在您的 config.json 文件中添加
UseGbufferScreenSharing 参数:
mkdir -p /var/.config/citrix/hdx_rtc_engine
 vim /var/.config/citrix/hdx_rtc_engine/config.json
 {
       "UseGbufferScreenSharing":1
 }
启用了应用程序保护的优化版 Microsoft Teams 还支持 Citrix 虚拟显示器布局,该布局允许您单独共享每个虚拟显示器。
限制:
-
启用了应用程序保护的优化版 Microsoft Teams 不支持在启用了本地应用程序访问 (LAA) 的已发布桌面上进行屏幕共享。
-
客户端呈现的内容(例如使用 BCR 的浏览器内容)无法捕获或共享。如果您尝试进行屏幕捕获,则会显示黑屏。
注意:
对于适用于 Linux 的 Citrix Workspace 应用程序,此功能处于技术预览阶段。
本地应用程序保护(预览版)
应用程序保护提供增强的安全性,可保护客户免受键盘记录器以及端点上意外和恶意屏幕捕获的侵害。目前,应用程序保护功能仅适用于 Workspace 资源。借助此功能,应用程序保护功能将扩展到端点上的本地应用程序。从适用于 Windows 的 Citrix Workspace 应用程序 2210 开始,应用程序保护可以应用于 Windows 设备上的本地应用程序。
注册此功能的预览版,请使用 Podio 表单。
策略篡改检测
如果 App Protection 防屏幕截图和防键盘记录策略被篡改,策略篡改检测功能会阻止用户访问虚拟应用或桌面会话。如果检测到策略篡改,则虚拟应用或桌面会话将终止。
注意:
从 Citrix Virtual Apps and Desktops (CVAD) 2511 版开始,策略篡改检测功能将默认启用。
从 CVAD 2511 开始,如果您使用
Default.ica 文件启用 App Protection,会话启动将失败。相反,请使用 Web Studio 或 PowerShell 从 Desktop Delivery Controller (DDC) 在交付组上启用策略。有关详细信息,请参阅 配置防键盘记录和防屏幕截图。
要配置策略篡改检测,请参阅 配置策略篡改检测。
姿态检查
要检测并阻止从不支持策略篡改检测功能的 Citrix Workspace 应用程序版本启动已启用 App Protection 策略的虚拟应用和桌面,请启用 App Protection 姿态检查。
注意:
如果启用了姿态检查,并且您正在使用的 Citrix Workspace 应用程序版本不支持姿态检查,则已启用 App Protection 策略的会话将被终止。
当在 VDA 上配置了姿态检查策略,并且管理员或用户尝试使用 RDP 连接到 VDA 计算机时,会话将断开连接,因为 RDP 客户端无法支持 App Protection 策略。
要配置姿态检查,请参阅 配置姿态检查。
限制:
当您使用 VDA 2308 在 Microsoft Azure 上托管的 Windows Workstation VDA 时,姿态检查会间歇性停止工作。此限制已在 VDA 2311 及更高版本中解决。
App Protection 对双跳场景的支持
从适用于 Windows 2405 版本的 Citrix Workspace 应用程序开始,当 App Protection 安装在工作站 VDA(例如 Windows 10 或 Windows 11)上以用于单会话 VDA 时,它支持双跳场景。
双跳表示 Citrix Virtual App 或 Virtual Desktop 会话在 Citrix Virtual Desktop 会话中运行的场景。有关详细信息,请参阅 Citrix Virtual Apps and Desktops 中的双跳。
下图描述了双跳场景:
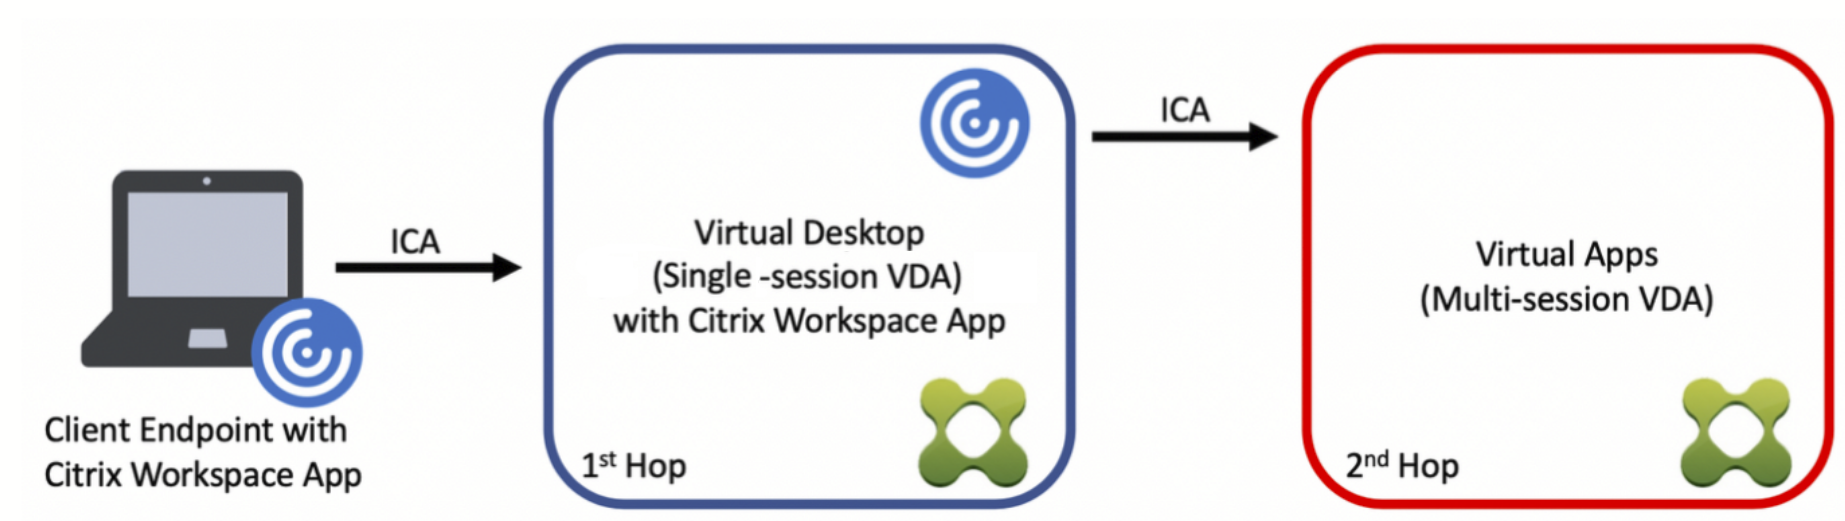
具有双跳的 App Protection 意味着从第一跳打开的虚拟应用程序和桌面已启用 App Protection 策略。
启用 App Protection 功能并从中打开受保护的虚拟应用程序或桌面的第一跳只能是单会话操作系统 VDA。
以下是多会话操作系统 VDA 和单会话 VDA 中具有双跳的 App Protection 的预期行为:
多会话操作系统 VDA 中的 App Protection
App Protection 不支持多会话操作系统 VDA(例如 Windows Server 2k19 或 Windows Server 2k22)。因此,App Protection 不会安装在此类计算机中。
您可以在多会话操作系统上安装不带 App Protection 的 Citrix Workspace 应用程序。但是,已启用 App Protection 策略的资源不会在多会话操作系统 VDA 中枚举,也无法打开。
单会话操作系统 VDA 中的 App Protection
借助适用于 Windows 2405 版本的 Citrix Workspace 应用程序,当 App Protection 功能安装在工作站 VDA(例如 Windows 10 或 Windows 11)上时,它们将受到支持。
目前支持以下功能:
限制:
-
单会话池化 VDA 中的应用程序保护
-
由于应用程序保护具有驱动程序,管理员必须执行 Citrix Workspace 应用程序升级和卸载等操作,这些操作需要在基础映像上重新启动。
-
如果操作由具有管理员权限的最终用户在池化会话中执行,则不会持久保存到基础映像,并且计算机可能会进入不一致状态。
-
-
当显示捕获配置为使用 DDAPI(显示设备 API)时,不支持在双跳中启动启用了防屏幕捕获的资源。
支持哪些场景?
当在第一跳虚拟桌面会话中打开启用了防屏幕捕获和防键盘记录的第二跳虚拟应用程序或桌面时,它将受到在第一跳虚拟桌面会话中运行的屏幕捕获和键盘记录工具的保护。
不支持哪些场景?
-
如果第一跳虚拟桌面未启用应用程序保护策略,则即使第二跳启用了应用程序保护策略,安装在客户端端点上的屏幕捕获和键盘记录工具也可能捕获屏幕或击键。
-
如果最终用户正在使用 RDP 会话访问第一跳计算机,则不支持第二跳的应用程序保护。
此功能默认启用。因此无需单独配置。管理员需要为资源配置应用程序保护策略。
端到端保护建议
为了实现端到端保护,建议在每个跳(第一跳和第二跳)上启用应用程序保护策略。这样,在客户端或第一跳上运行的键盘记录和屏幕捕获工具将无法捕获第二跳会话的敏感内容。
阻止双跳启动
当使用早于 2405 版本的适用于 Windows 的 Citrix Workspace 应用程序时,双跳场景中不支持应用程序保护功能。您可以在双跳场景中打开启用了应用程序保护策略的虚拟应用程序、桌面、Web 应用程序或 SaaS 应用程序。但是,应用程序保护功能不会生效。
在双跳场景中,您可以阻止打开启用了应用程序保护功能的虚拟应用程序、桌面、Web 应用程序或 SaaS 应用程序。
有关启用“阻止双跳启动”设置的更多信息,请参阅启用阻止双跳启动设置。
适用于应用程序保护的 Citrix Analytics 服务
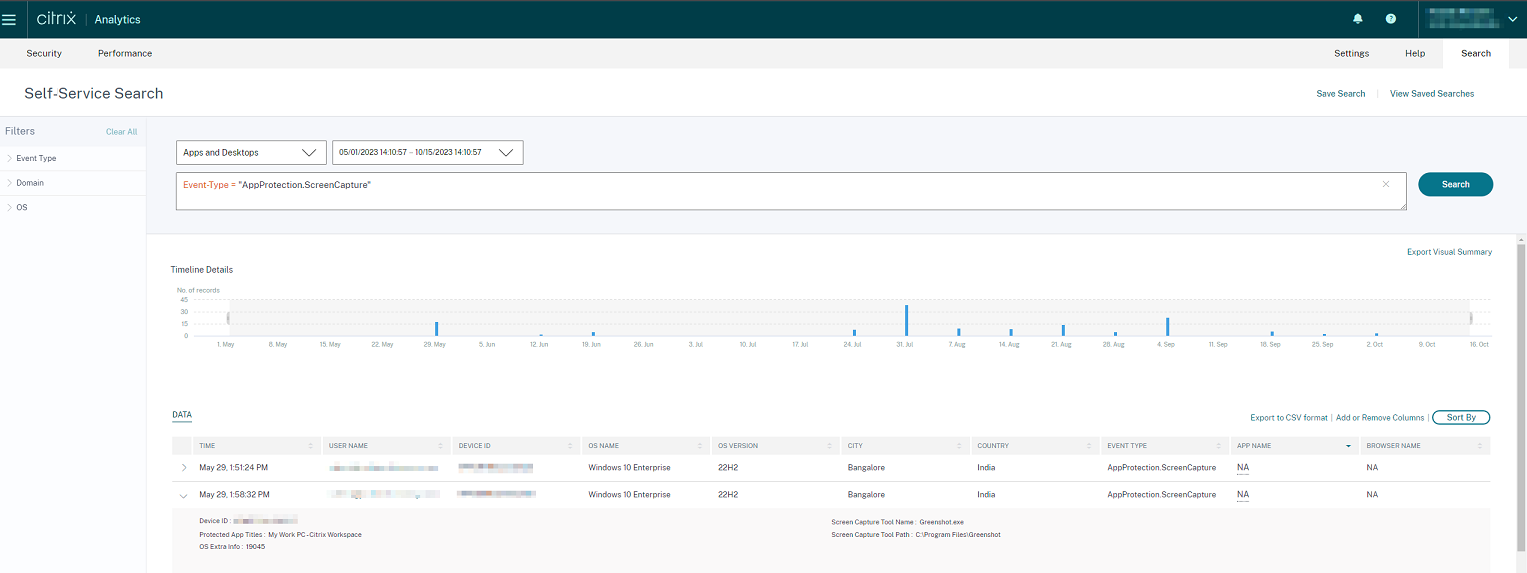
当您使用 Citrix Virtual Apps and Desktops 时,会生成与用户活动和操作相对应的用户事件。Citrix Analytics for Security 具有一项名为自助搜索的功能,该功能会记录这些用户事件并为您提供相关见解。自助搜索使您能够查找、筛选和探索这些用户事件,以便您可以了解发生了哪些用户事件并根据事件的严重性采取行动。有关自助搜索的更多信息,请参阅自助搜索。
适用于应用程序和桌面的自助搜索具有一个事件类型
AppProtection.ScreenCapture,可让您确定是否有人尝试对启用了应用程序保护策略的虚拟应用程序或桌面进行屏幕截图。有关如何搜索用户事件的更多信息,请参阅指定搜索查询以筛选事件。
此服务提供以下信息:
-
设备 ID
-
受保护的应用程序标题
-
操作系统额外信息
-
屏幕捕获工具名称
-
屏幕捕获工具路径
屏幕捕获允许列表
如果 Citrix Workspace 应用程序、虚拟应用程序和桌面或 SaaS 应用程序启用了应用程序保护防屏幕捕获策略,则您无法使用任何屏幕捕获工具捕获其屏幕。
但是,从适用于 Windows 2402 版本的 Citrix Workspace 应用程序开始,“屏幕捕获允许列表”功能使您能够将应用程序添加到屏幕捕获允许列表。此功能使您能够使用允许列表中的应用程序并捕获启用了应用程序保护防屏幕捕获策略的资源的屏幕。要将应用程序添加到屏幕捕获允许列表,请参阅配置屏幕捕获允许列表。
重要:
不建议在设备上长时间运行允许列表中的应用程序,因为它会降低安全态势。您可以在故障排除等场景中临时使用允许列表中的应用程序共享屏幕。建议遵守以下条件:
-
短时间运行允许列表中的应用程序,同时使用启用了应用程序保护防屏幕捕获功能的资源。
-
在所需任务完成后立即终止允许列表中的应用程序。
-
共享屏幕时添加水印,同时使用启用了应用程序保护防屏幕捕获功能的资源以提高安全性。
屏幕捕获允许列表需要在 GACS 中配置。如果配置了 GACS,此功能与本地和云环境均兼容。
进程排除列表
当您在设备上启动任何进程或应用程序时,如果启用了应用程序保护,应用程序保护 DLL 将注入到每个进程中。有时,这可能会导致进程或应用程序因与 DLL 的兼容性问题而无法工作。
从适用于 Windows 2402 版本的 Citrix Workspace 应用程序开始,您可以将任何进程添加到进程排除列表,以避免将应用程序保护 DLL 注入到该特定进程中,并解决因应用程序保护 DLL 存在而导致的任何兼容性问题。要配置进程排除列表,请参阅配置进程排除列表。
重要:
不建议排除进程,因为它会降低安全态势。您可以使用此功能暂时解除对应用程序使用的阻止,并提交支持票证以进行进一步调查。
进程排除列表需要在 GACS 中配置。如果配置了 GACS,此功能与本地和云环境均兼容。
USB 筛选器驱动程序排除列表
重要:
USB 筛选器驱动程序排除列表需要在 GACS 中配置。如果配置了 GACS,此功能与本地和云环境均兼容。
有时,当您将游戏键盘等专用外部键盘与 Citrix Workspace 应用程序配合使用时,应用程序保护 USB 筛选器驱动程序可能会导致兼容性问题,并阻止您使用键盘。
从适用于 Windows 2402 版本的 Citrix Workspace 应用程序开始,USB 筛选器驱动程序排除列表功能允许您使用设备的供应商 ID 和产品 ID 排除与 Citrix Workspace 应用程序存在兼容性问题的任何 USB 设备。要将任何设备添加到 USB 筛选器驱动程序排除列表,请参阅配置 USB 筛选器驱动程序排除列表。
注意:
不建议永久排除设备。使用此功能可暂时解除用户对设备的使用限制,并提交支持票证以进一步调查兼容性问题。
适用于 Linux 版 Citrix Workspace 应用程序使用 LD_PRELOAD 功能的应用程序的允许列表
如果其他使用 LD_PRELOAD 的应用程序正在运行,应用程序保护会阻止受保护会话的启动。要允许合法应用程序,您可以在管理员批准的情况下配置允许列表功能。此功能仅适用于适用于 Linux 的 Citrix Workspace 应用程序。
要启用此功能,请执行配置允许列表 LD_PRELOAD 部分中提到的配置步骤。
该矩阵提供了不同平台上应用程序保护功能的一览式摘要
平台功能矩阵
| 功能 | 视窗 | Mac | 利努克斯 | iOS | 安卓 | HTML5 | ChromeOS |
|---|---|---|---|---|---|---|---|
| 防键盘记录(虚拟应用和桌面) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| 防屏幕截图(虚拟应用和桌面) | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| 反键盘记录 (Web 和 SaaS - CEP) | ✓ | ✓ | ✗ | - | - | ✗ | ✗ |
| 身份验证/自助服务屏幕保护 | ✓ | ✓ | ✓ | - | - | ✗ | ✗ |
| 屏幕捕获允许列表支持 | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| 反 DLL 注入 | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| 反 DLL 允许列表 | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| 上下文应用保护 | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| 基于设备上下文,动态启用或禁用 CVAD 会话的反键盘记录功能 | ✓ | ✗ | ✗ | ✗ | ✗ | ✗ | ✗ |
| 策略篡改检测 | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
| 应用程序保护姿态检查 | ✓ | ✓ | ✓ | ✓ | ✓ | ✗ | ✗ |
图例
| ✓ 支持 | ✗ 不支持 | - 不适用 / 未记录 |
主要平台注意事项
-
Linux: 与 Windows/Mac 不同,应用程序保护仅在受保护窗口处于活动状态(而不仅仅是可见)时才激活。不支持企业浏览器(Web/SaaS 保护)。需要 GNOME Display Manager(版本最高 42.5 及 46+)。
-
Mac: DisplayLink 外接显示器将受保护内容显示为灰色,因为 DisplayLink 使用的屏幕录制技术与防屏幕捕获功能冲突。
-
Windows ARM64: 从 Citrix Workspace 应用程序版本 25.7.0 及更高版本开始支持。
-
iOS: 最低从 Citrix Workspace 应用程序版本 24.9.0 开始支持。
-
HTML5 / ChromeOS: 应用程序保护在这些平台上完全不受支持。不提供任何功能。
-
RDP 会话: 在所有平台上,从任何 RDP 会话中启动启用应用程序保护的资源都已被设计阻止。应用程序保护在端点上挂钩操作系统级 API,但 RDP 协议在这些保护措施生效之前远程处理帧缓冲区,从而绕过了防屏幕截图控制。
自定义 Web 应用商店
自定义 Web 应用商店允许用户在 Citrix Workspace 应用程序中获得类似浏览器的体验。管理员可以使用全局应用程序配置服务配置此功能:全局应用程序配置服务 REST API 入门。
先决条件
-
适用于 Windows 的 Citrix Workspace 应用程序:版本 2203 或更高版本
-
适用于 Mac 的 Citrix Workspace 应用程序:版本 2204 或更高版本(有关详细信息,请参阅关于此版本,适用于 Mac 的 Citrix Workspace 应用程序)
-
适用于 iOS 的 Citrix Workspace 应用程序:版本 2511 或更高版本
-
适用于 Android 的 Citrix Workspace 应用程序:版本 2603 或更高版本(未来添加)