
SAML pour l'authentification unique avec Citrix Files
Avertissement :
Cette fonctionnalité sera obsolète si ShareFile (désormais Progress) cesse de la prendre en charge.
Vous pouvez configurer Citrix Endpoint Management et ShareFile pour utiliser le langage SAML (Security Assertion Markup Language) afin de fournir un accès par authentification unique (SSO) aux applications mobiles Citrix Files. Cette fonctionnalité inclut :
-
Applications Citrix Files compatibles avec le SDK MAM ou encapsulées à l'aide du MDX Toolkit
-
Clients Citrix Files non encapsulés, tels que le site web, le plug-in Outlook ou les clients de synchronisation
-
Pour les applications Citrix Files encapsulées : Les utilisateurs qui se connectent à Citrix Files sont redirigés vers Citrix Secure Hub pour l'authentification de l'utilisateur et pour acquérir un jeton SAML. Après une authentification réussie, l'application mobile Citrix Files envoie le jeton SAML à ShareFile. Après la connexion initiale, les utilisateurs peuvent accéder à l'application mobile Citrix Files via l'authentification unique. Ils peuvent également joindre des documents de ShareFile aux e-mails Citrix Secure Mail sans avoir à se connecter à chaque fois.
-
Pour les clients Citrix Files non encapsulés : Les utilisateurs qui se connectent à Citrix Files à l'aide d'un navigateur web ou d'un autre client Citrix Files sont redirigés vers Citrix Endpoint Management. Citrix Endpoint Management authentifie les utilisateurs, qui acquièrent ensuite un jeton SAML envoyé à ShareFile. Après la connexion initiale, les utilisateurs peuvent accéder aux clients Citrix Files via l'authentification unique sans avoir à se connecter à chaque fois.
Pour utiliser Citrix Endpoint Management en tant que fournisseur d'identité SAML (IdP) pour ShareFile, vous devez configurer Citrix Endpoint Management pour une utilisation avec des comptes Enterprise, comme décrit dans cet article. Vous pouvez également configurer Citrix Endpoint Management pour qu'il fonctionne uniquement avec les connecteurs de zone de stockage. Pour plus d'informations, consultez Utilisation de ShareFile avec Citrix Endpoint Management.
Pour un diagramme d'architecture de référence détaillé, consultez Architecture.
Conditions préalables
Remplissez les conditions préalables suivantes avant de pouvoir configurer l'authentification unique avec Citrix Endpoint Management et les applications Citrix Files :
-
Le SDK MAM ou une version compatible du MDX Toolkit (pour les applications mobiles Citrix Files).Pour plus d'informations, consultez Compatibilité de Citrix Endpoint Management.
-
Une version compatible des applications mobiles Citrix Files et de Citrix Secure Hub.
-
Compte administrateur ShareFile.
-
Connectivité vérifiée entre Citrix Endpoint Management et ShareFile.
Configurer l’accès à ShareFile
Avant de configurer SAML pour ShareFile, fournissez les informations d’accès à ShareFile comme suit :
-
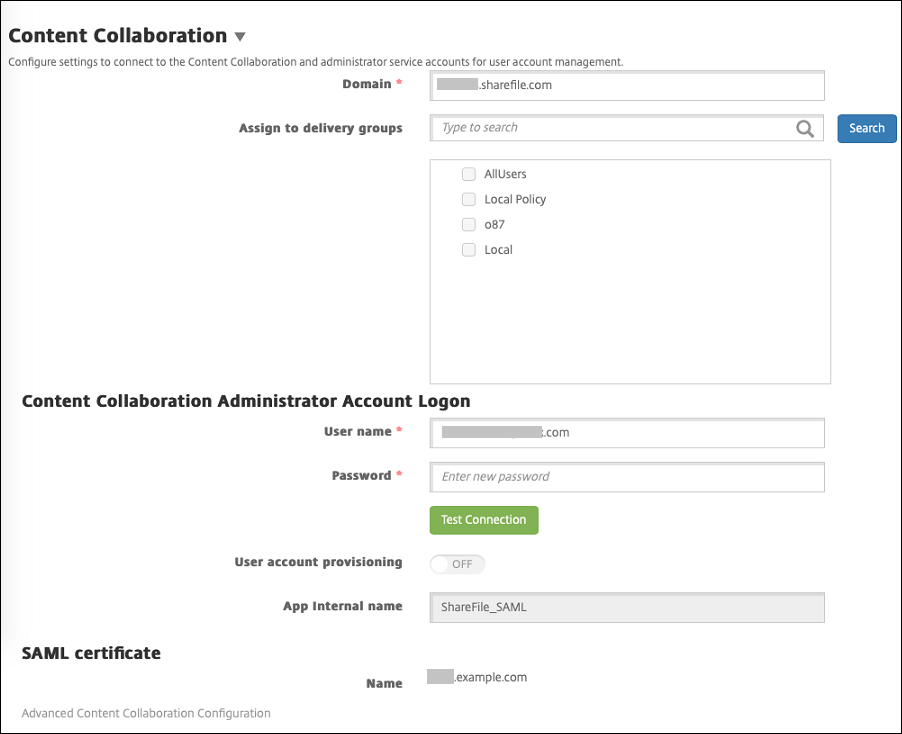
Dans la console Web Citrix Endpoint Management, cliquez sur Configurer > ShareFile. La page de configuration ShareFile apparaît.
-
Configurez les paramètres suivants :
-
Domaine : Saisissez le nom de votre sous-domaine ShareFile. Par exemple :
example.sharefile.com. -
Affecter aux groupes de mise à disposition : Sélectionnez ou recherchez les groupes de mise à disposition que vous souhaitez autoriser à utiliser l’authentification unique (SSO) avec ShareFile.
-
Ouverture de session du compte administrateur ShareFile
-
Nom d’utilisateur : Saisissez le nom d’utilisateur de l’administrateur ShareFile. Cet utilisateur doit disposer de privilèges d’administrateur.
-
Mot de passe : Saisissez le mot de passe de l’administrateur ShareFile.
-
Provisioning de compte utilisateur : Laissez ce paramètre désactivé. Utilisez l’outil de gestion des utilisateurs ShareFile pour le provisioning des utilisateurs. Consultez Provisionner des comptes d’utilisateur et des groupes de distribution.
-
-
Cliquez sur Tester la connexion pour vérifier que le nom d’utilisateur et le mot de passe du compte administrateur ShareFile s’authentifient auprès du compte ShareFile spécifié.
-
Cliquez sur Enregistrer.
-
Citrix Endpoint Management se synchronise avec ShareFile et met à jour les paramètres ShareFile ShareFile Issuer/Entity ID et Login URL.
-
Configurer SAML pour les applications MDX Citrix Files encapsulées
Vous n'avez pas besoin d'utiliser NetScaler Gateway pour la configuration de l'authentification unique avec les applications Citrix Files préparées avec le SDK MAM. Pour configurer l'accès pour les clients Citrix Files non encapsulés, tels que le site web, le plug-in Outlook ou les clients de synchronisation, consultez Configurer NetScaler Gateway pour d'autres clients Citrix Files.
Pour configurer SAML pour les applications MDX Citrix Files encapsulées :
-
Téléchargez les clients ShareFile pour Citrix Endpoint Management. Consultez Téléchargements d'outils/applications ShareFile.
-
Préparez l'application mobile Citrix Files avec le SDK MAM. Pour plus de détails, consultez la Présentation du SDK MAM.
-
Dans la console Citrix Endpoint Management, téléchargez l'application mobile Citrix Files préparée. Pour plus d'informations sur le téléchargement d'applications MDX, consultez Pour ajouter une application MDX à Citrix Endpoint Management.
-
Vérifiez les paramètres SAML : Connectez-vous à ShareFile avec le nom d'utilisateur et le mot de passe administrateur que vous avez configurés précédemment.
-
Vérifiez que ShareFile et Citrix Endpoint Management sont configurés pour le même fuseau horaire. Assurez-vous que Citrix Endpoint Management affiche l'heure correcte pour le fuseau horaire configuré. Dans le cas contraire, l'authentification unique (SSO) pourrait échouer.
Valider l'application mobile Citrix Files
-
Sur l'appareil de l'utilisateur, installez et configurez Citrix Secure Hub.
-
Depuis l'App Store, téléchargez et installez l'application mobile Citrix Files.
-
Démarrez l'application mobile Citrix Files. Citrix Files démarre sans demander de nom d'utilisateur ou de mot de passe.
Valider avec Citrix Secure Mail
-
Sur l'appareil de l'utilisateur, si ce n'est pas déjà fait, installez et configurez Citrix Secure Hub.
-
Depuis l'App Store, téléchargez, installez et configurez Citrix Secure Mail.
-
Ouvrez un nouveau formulaire d'e-mail, puis appuyez sur Joindre depuis ShareFile. Les fichiers disponibles pour être joints à l'e-mail s'affichent sans demander de nom d'utilisateur ni de mot de passe.
Configurer NetScaler Gateway pour d'autres clients Citrix Files
Pour configurer l'accès pour les clients Citrix Files non encapsulés, tels que le site web, le plug-in Outlook ou les clients de synchronisation : Configurez NetScaler Gateway pour prendre en charge l'utilisation de Citrix Endpoint Management en tant que fournisseur d'identité SAML comme suit.
-
Désactiver la redirection de la page d'accueil.
-
Créez une stratégie et un profil de session Citrix Files.
-
Configurez les stratégies sur le serveur virtuel NetScaler Gateway.
Désactiver la redirection de la page d'accueil
Désactivez le comportement par défaut pour les requêtes qui passent par le chemin /cginfra. Cette action permet aux utilisateurs de voir l'URL interne d'origine demandée au lieu de la page d'accueil configurée.
-
Modifiez les paramètres du serveur virtuel NetScaler Gateway utilisé pour les ouvertures de session Citrix Endpoint Management. Dans NetScaler Gateway, accédez à Autres paramètres, puis décochez la case Rediriger vers la page d'accueil.Écran NetScaler Gateway(/en-us/citrix-endpoint-management/media/configure-sharefile-ns-redirect-home-page.png)
-
Sous ShareFile (maintenant appelé ShareFile), saisissez le nom de votre serveur interne Citrix Endpoint Management et le numéro de port.
-
Sous Citrix Endpoint Management, saisissez l'URL de votre Citrix Endpoint Management.Cette configuration autorise les requêtes vers l'URL que vous avez saisie via le chemin /cginfra.
Créer une stratégie de session et un profil de demande Citrix Files
Configurez ces paramètres pour créer une stratégie de session et un profil de demande Citrix Files :
-
Dans l'utilitaire de configuration de NetScaler Gateway, dans le volet de navigation de gauche, cliquez sur NetScaler Gateway > Stratégies > Session.
-
Créez une stratégie de session. Sous l'onglet Stratégies, cliquez sur Ajouter.
-
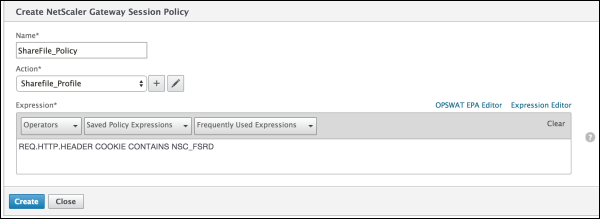
Dans le champ Nom, tapez ShareFile_Policy.
-
Créez une action en cliquant sur le bouton +. La page Créer un profil de session NetScaler® Gateway s'affiche.
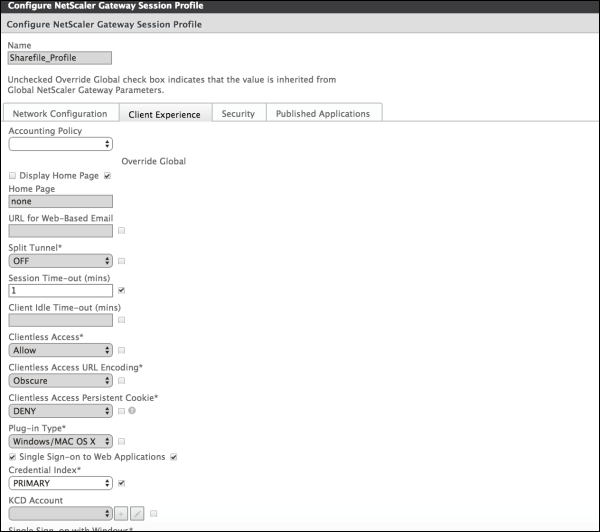 Configurez ces paramètres :
-
Nom : Tapez ShareFile_Profile.
-
Cliquez sur l'onglet Expérience client, puis configurez ces paramètres :
-
Page d'accueil : Tapez none.
-
Délai d'expiration de la session (min) : Tapez 1.
-
Authentification unique aux applications Web : Sélectionnez ce paramètre.
-
Index d'informations d'identification : Cliquez sur PRIMARY.
-
-
Cliquez sur l'onglet Applications publiées.
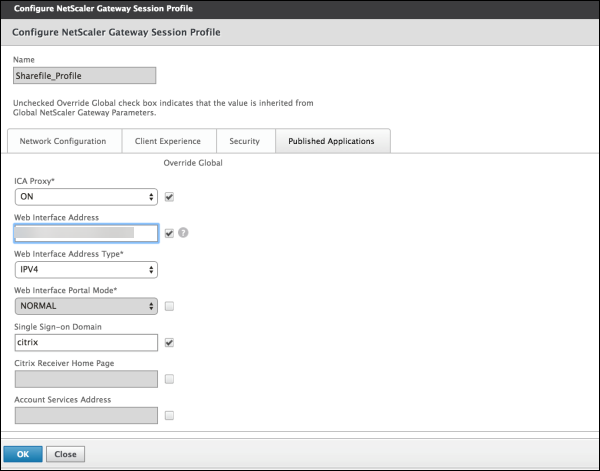 Configurez les paramètres suivants :
-
Proxy ICA® : Cliquez sur Activé.
-
Adresse de l'interface Web : Saisissez l'URL de votre serveur Citrix Endpoint Management.
-
Domaine d'authentification unique : Saisissez le nom de votre domaine Active Directory.Lors de la configuration du profil de session NetScaler Gateway, le suffixe de domaine pour le Domaine d'authentification unique doit correspondre à l'alias de domaine Citrix Endpoint Management défini dans LDAP.
-
-
Cliquez sur Créer pour définir le profil de session.
-
Cliquez sur Éditeur d'expressions.
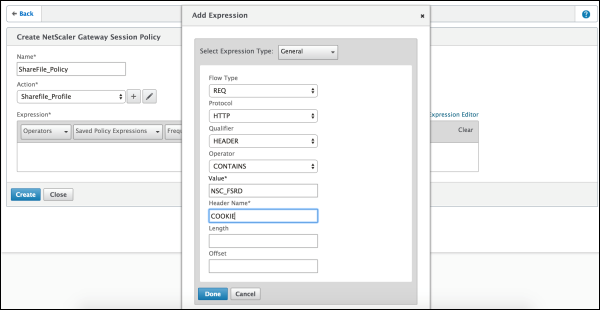 Configurez les paramètres suivants :
-
Valeur : Saisissez NSC_FSRD.
-
Nom de l'en-tête : Saisissez COOKIE.
-
-
Cliquez sur Créer, puis cliquez sur Fermer.
Configurer les stratégies sur le serveur virtuel NetScaler Gateway
Configurez ces paramètres sur le serveur virtuel NetScaler Gateway.
-
Dans l'utilitaire de configuration de NetScaler Gateway, dans le volet de navigation de gauche, cliquez sur NetScaler Gateway > Serveurs virtuels.
-
Dans le volet Détails, cliquez sur votre serveur virtuel NetScaler Gateway.
-
Cliquez sur Modifier.
-
Cliquez sur Stratégies configurées > Stratégies de session, puis cliquez sur Ajouter une liaison.
-
Sélectionnez ShareFile_Policy.
-
Modifiez le numéro de Priorité généré automatiquement pour la stratégie sélectionnée afin qu'elle ait la priorité la plus élevée (le plus petit nombre) par rapport à toute autre stratégie répertoriée. Par exemple :Écran de liaison de stratégie de session du serveur virtuel VPN(/en-us/citrix-endpoint-management/media/configure-sharefile-ns-config-policies-on-nsg-vs.png)
-
Cliquez sur Terminé, puis enregistrez la configuration NetScaler Gateway en cours d'exécution.
Modifier les paramètres SSO de Citrix Files.com
Appliquez les modifications suivantes aux applications Citrix Files MDX et non-MDX.
Important :
Un nouveau numéro est ajouté au nom de l'application interne :
-
Chaque fois que vous modifiez ou recréez l'application Citrix Files
-
Chaque fois que vous modifiez les paramètres ShareFile dans Citrix Endpoint Management
Par conséquent, vous devez également mettre à jour l'URL de connexion sur le site Web Citrix Files pour afficher le nom d'application mis à jour.
-
Connectez-vous à votre compte ShareFile (
https://<subdomain>.sharefile.com) en tant qu'administrateur ShareFile. -
Dans l'interface Web de ShareFile, cliquez sur Admin, puis sélectionnez Configurer l'authentification unique.
-
Modifiez l'URL de connexion comme suit :Voici un exemple d'URL de connexion avant les modifications :
https://xms.citrix.lab/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML_SP&reqtype=1.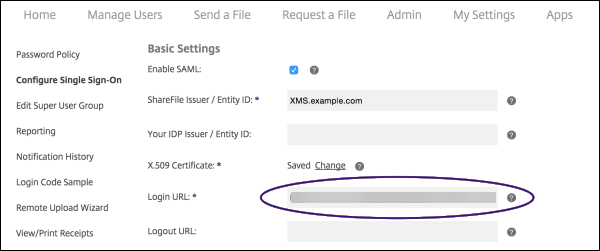
-
Insérez le FQDN externe du serveur virtuel NetScaler Gateway plus /cginfra/https/ devant le FQDN du serveur Citrix Endpoint Management, puis ajoutez 8443 après le FQDN de Citrix Endpoint Management.Voici un exemple d'URL modifiée :
https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML_SP&reqtype=1 -
Remplacez le paramètre
&app=ShareFile_SAML_SPpar le nom interne de l'application Citrix Files. Le nom interne estShareFile_SAMLpar défaut. Cependant, chaque fois que vous modifiez votre configuration, un numéro est ajouté au nom interne (ShareFile_SAML_2,ShareFile_SAML_3, etc.). Vous pouvez rechercher le nom interne de l'application sur la page Configurer > ShareFile.Voici un exemple d'URL modifiée :https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML&reqtype=1 -
Ajoutez
&nssso=trueà la fin de l'URL.Voici un exemple de l'URL finale :https://nsgateway.acme.com/cginfra/https/xms.citrix.lab:8443/samlsp/websso.do?action=authenticateUser&app=ShareFile_SAML&reqtype=1&nssso=true.
-
-
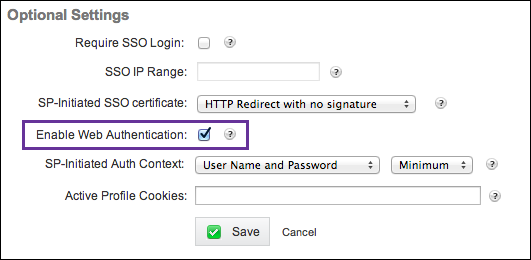
Sous Paramètres facultatifs, cochez la case Activer l'authentification Web.
Valider la configuration
Procédez comme suit pour valider la configuration.
-
Pointez votre navigateur vers
https://<subdomain>sharefile.com/saml/login.Vous êtes redirigé vers le formulaire de connexion de NetScaler Gateway. Si vous n'êtes pas redirigé, vérifiez les paramètres de configuration précédents. -
Saisissez le nom d'utilisateur et le mot de passe de l'environnement NetScaler Gateway et Citrix Endpoint Management que vous avez configuré.Vos dossiers Citrix Files à
<subdomain>.sharefile.comapparaissent. Si vous ne voyez pas vos dossiers Citrix Files, assurez-vous d'avoir saisi les informations d'identification de connexion appropriées.