
Stratégie d'appareil VPN
La stratégie d'appareil VPN configure les paramètres de réseau privé virtuel (VPN) qui permettent aux appareils des utilisateurs de se connecter en toute sécurité aux ressources de l'entreprise. Vous pouvez configurer la stratégie d'appareil VPN pour les plates-formes suivantes. Chaque plate-forme nécessite un ensemble de valeurs différent, qui sont décrites en détail dans cet article.
Pour ajouter ou configurer cette stratégie, accédez à Configurer > Stratégies d'appareil. Pour plus d'informations, consultez Stratégies d'appareil.
Remarque :
Citrix SSO pour Android et iOS s'appelle désormais Citrix Secure Access. Nous mettons à jour notre documentation pour refléter ce changement de nom.
Exigences pour les VPN par application
Vous configurez la fonctionnalité VPN par application pour les plates-formes suivantes via les stratégies VPN :
-
iOS
-
macOS
-
Android (DA hérité)
Pour Android Enterprise, utilisez la stratégie d'appareil Configurations gérées pour configurer les profils VPN.
Les options VPN par application sont disponibles pour certains types de connexion. Le tableau suivant indique quand les options VPN par application sont disponibles.
| Plate-forme | Type de connexion | Remarque |
|---|---|---|
| iOS | Cisco Legacy AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA, Citrix SSO ou Custom SSL. | |
| macOS | Cisco AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA ou Custom SSL. | |
| Android (DA hérité) | Citrix SSO |
Pour créer un VPN par application pour les appareils iOS et Android (DA hérité) à l'aide de l'application Citrix SSO, vous devez effectuer des étapes supplémentaires, en plus de la configuration de la stratégie VPN. De plus, vous devez vérifier que les prérequis suivants sont remplis :
-
NetScaler Gateway sur site
-
Les applications suivantes sont installées sur l'appareil :
-
Citrix SSO
-
Citrix Secure Hub
-
Un flux de travail général pour configurer un VPN par application pour les appareils iOS et Android à l'aide de l'application Citrix SSO est le suivant :
-
Configurez une stratégie de périphérique VPN comme décrit dans cet article.
-
Pour iOS, consultez Configurer le protocole Citrix SSO pour iOS. Après avoir configuré le protocole Citrix SSO pour iOS via une stratégie de périphérique VPN, vous devez également créer une stratégie d'attributs d'application pour associer une application à la stratégie VPN par application. Pour plus d'informations, consultez Configurer un VPN par application.
-
Pour le champ Type d'authentification pour la connexion, si vous sélectionnez Certificat, vous devez d'abord configurer l'authentification basée sur les certificats pour Citrix Endpoint Management. Consultez Certificat client ou certificat plus authentification de domaine.
-
-
Pour Android (DA hérité), consultez Configurer le protocole Citrix SSO pour Android.
-
Pour le champ Type d'authentification pour la connexion, si vous sélectionnez Certificat ou Mot de passe et certificat, vous devez d'abord configurer l'authentification basée sur les certificats pour Citrix Endpoint Management. Consultez Certificat client ou certificat plus authentification de domaine.
-
-
-
Configurez Citrix ADC pour accepter le trafic du VPN par application. Pour plus de détails, consultez Configuration VPN complète sur NetScaler Gateway.
Paramètres iOS
Le type de connexion VPN Citrix dans la stratégie d'appareil VPN pour iOS ne prend pas en charge iOS 12. Suivez ces étapes pour supprimer votre stratégie d'appareil VPN existante et créer une stratégie d'appareil VPN avec le type de connexion Citrix SSO :
-
Supprimez votre stratégie d'appareil VPN pour iOS.
-
Ajoutez une stratégie d'appareil VPN pour iOS avec les paramètres suivants :
-
Type de connexion : Citrix SSO
-
Activer le VPN par application : Activé
-
Type de fournisseur : Tunnel de paquets
-
-
Ajoutez une stratégie d'appareil Attributs d'application pour iOS. Pour Identifiant VPN par application, choisissez iOS_VPN.
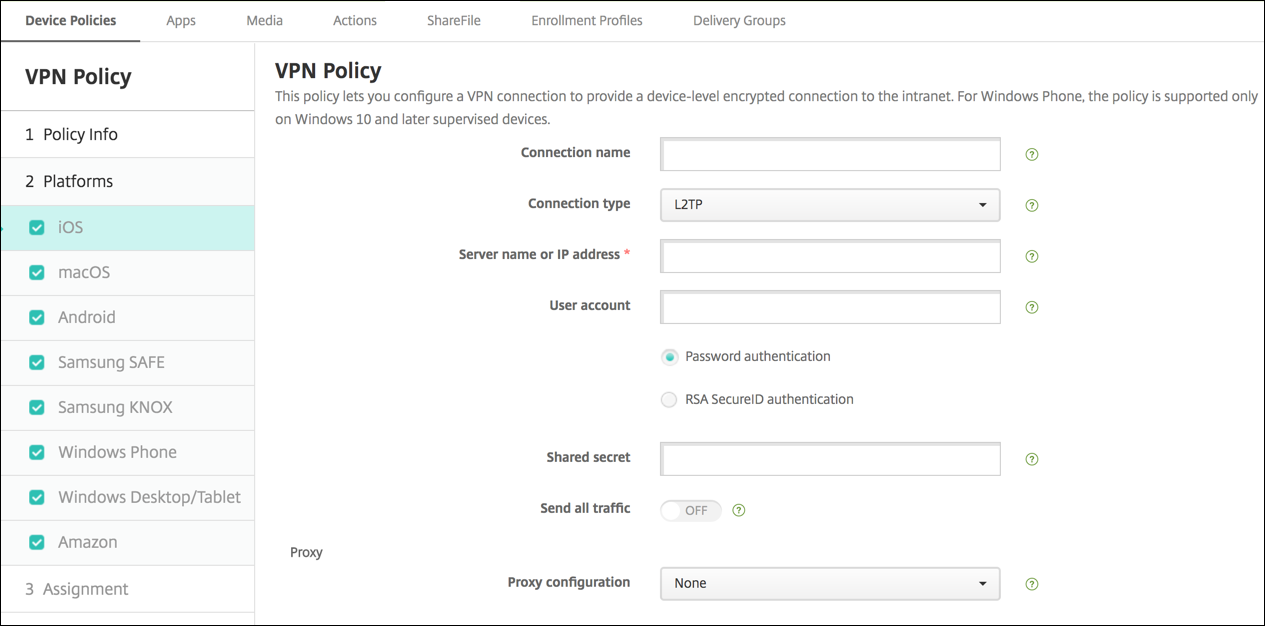
-
Nom de la connexion : Saisissez un nom pour la connexion.
-
Type de connexion : Dans la liste, sélectionnez le protocole à utiliser pour cette connexion. La valeur par défaut est L2TP.
-
L2TP : Protocole de tunnellisation de couche 2 avec authentification par clé pré-partagée.
-
PPTP : Tunnelisation point à point.
-
IPSec : Votre connexion VPN d'entreprise.
-
Cisco Legacy AnyConnect : Ce type de connexion nécessite que le client VPN Cisco Legacy AnyConnect soit installé sur l'appareil de l'utilisateur. Cisco est en train de supprimer progressivement le client Cisco Legacy AnyConnect qui était basé sur un framework VPN désormais obsolète.Pour utiliser le client Cisco AnyConnect actuel, utilisez un Type de connexion SSL personnalisé. Pour les paramètres requis, consultez « Configurer le protocole SSL personnalisé » dans cette section.
-
Juniper SSL : Client VPN SSL Juniper Networks.
-
F5 SSL : Client VPN SSL F5 Networks.
-
SonicWALL Mobile Connect : Client VPN unifié Dell pour iOS.
-
Ariba VIA : Client d'accès Internet virtuel Ariba Networks.
-
IKEv2 (iOS only) : Échange de clés Internet version 2 pour iOS uniquement.
-
AlwaysOn IKEv2 : Accès permanent utilisant IKEv2.
-
AlwaysOn IKEv2 Dual Configuration : Accès permanent utilisant la double configuration IKEv2.
-
Citrix SSO : Client Citrix SSO pour iOS 12 et versions ultérieures.
-
Custom SSL : Couche de sockets sécurisée personnalisée. Ce type de connexion est requis pour le client Cisco AnyConnect qui a un ID de bundle de com.cisco.anyconnect. Spécifiez un Nom de connexion de Cisco AnyConnect. Vous pouvez également déployer la stratégie VPN et activer un filtre de contrôle d'accès réseau (NAC) pour les appareils iOS. Le filtre bloque une connexion VPN pour les appareils sur lesquels des applications non conformes sont installées. La configuration nécessite des paramètres spécifiques pour la stratégie VPN iOS, comme décrit dans la section iOS suivante. Pour plus d'informations sur les autres paramètres requis pour activer le filtre NAC, consultez Contrôle d'accès réseau.
-
Les sections suivantes répertorient les options de configuration pour chacun des types de connexion précédents.
Configurer le protocole L2TP pour iOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Sélectionnez Authentification par mot de passe ou Authentification RSA SecurID.
-
Secret partagé : Saisissez la clé secrète partagée IPsec.
-
Envoyer tout le trafic : Indiquez si tout le trafic doit être envoyé via le VPN. La valeur par défaut est Désactivé.
Configurer le protocole PPTP pour iOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Sélectionnez Authentification par mot de passe ou Authentification RSA SecurID.
-
Niveau de chiffrement : Dans la liste, sélectionnez un niveau de chiffrement. La valeur par défaut est Aucun.
-
Aucun : N'utilisez aucun chiffrement.
-
Automatique : Utilisez le niveau de chiffrement le plus fort pris en charge par le serveur.
-
Maximum (128 bits) : Utilisez toujours le chiffrement 128 bits.
-
-
Envoyer tout le trafic : Indiquez si tout le trafic doit être envoyé via le VPN. La valeur par défaut est Désactivé.
Configurer le protocole IPsec pour iOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Secret partagé ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Secret partagé.
-
Si vous activez Secret partagé, configurez les paramètres suivants :
-
Nom du groupe : Saisissez un nom de groupe facultatif.
-
Secret partagé : Saisissez une clé de secret partagé facultative.
-
Utiliser l'authentification hybride : Indiquez si vous souhaitez utiliser l'authentification hybride. Avec l'authentification hybride, le serveur s'authentifie d'abord auprès du client, puis le client s'authentifie auprès du serveur. La valeur par défaut est Désactivé.
-
Demander le mot de passe : Indiquez si vous souhaitez demander aux utilisateurs leur mot de passe lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez si vous souhaitez exiger des utilisateurs qu'ils saisissent leur code PIN lors de la connexion au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé.
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Cliquez sur Ajouter pour ajouter un nom de domaine Safari.
Configurer le protocole Cisco AnyConnect hérité pour iOS
Pour passer du client Cisco AnyConnect hérité au nouveau client Cisco AnyConnect, utilisez le protocole SSL personnalisé.
-
Identifiant du bundle du fournisseur : Pour le client AnyConnect hérité, l'ID du bundle est com.cisco.anyconnect.gui.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Groupe : Saisissez un nom de groupe facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez si les utilisateurs doivent être invités à saisir leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
-
-
Inclure tous les réseaux : Indiquez si tous les réseaux sont autorisés à utiliser cette connexion. La valeur par défaut est Désactivé.
-
Exclure les réseaux locaux : Indiquez si les réseaux locaux doivent être exclus de l'utilisation de la connexion ou s'ils doivent être autorisés. La valeur par défaut est Désactivé.
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Sélectionnez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application démarrent une communication réseau. La valeur par défaut est Désactivé.
-
Type de fournisseur : Sélectionnez si le VPN par application est fourni en tant que Proxy d'application ou en tant que Tunnel de paquets. La valeur par défaut est Proxy d'application.
-
Domaines Safari : Pour chaque domaine Safari pouvant déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
Configurer le protocole Juniper SSL pour iOS
-
Identifiant de bundle du fournisseur : Si votre profil VPN par application possède l'identifiant de bundle d'une application avec plusieurs fournisseurs VPN du même type, spécifiez le fournisseur à utiliser ici.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Domaine : Saisissez un nom de domaine facultatif.
-
Rôle : Saisissez un nom de rôle facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez si les utilisateurs doivent être invités à saisir leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Type de fournisseur : Indiquez si le VPN par application est fourni en tant que Proxy d'application ou Tunnel de paquets. La valeur par défaut est Proxy d'application.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
Configurer le protocole F5 SSL pour iOS
-
Identifiant de bundle du fournisseur : Si votre profil VPN par application contient l'identifiant de bundle d'une application avec plusieurs fournisseurs VPN du même type, spécifiez le fournisseur à utiliser ici.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification : Dans la liste, sélectionnez les informations d'identification à utiliser. La valeur par défaut est Aucun.
-
Demander un code PIN lors de la connexion : Indiquez si les utilisateurs doivent être invités à saisir leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
-
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Type de fournisseur : Indiquez si le VPN par application est fourni en tant que Proxy d'application ou Tunnel de paquets. La valeur par défaut est Proxy d'application.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
Configurer le protocole SonicWALL pour iOS
-
Identifiant de bundle du fournisseur : Si votre profil VPN par application possède l'identifiant de bundle d'une application avec plusieurs fournisseurs VPN du même type, spécifiez le fournisseur à utiliser ici.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Groupe ou domaine de connexion : Saisissez un groupe ou un domaine de connexion facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez si les utilisateurs doivent être invités à saisir leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
-
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Type de fournisseur : Indiquez si le VPN par application est fourni en tant que Proxy d'application ou Tunnel de paquets. La valeur par défaut est Proxy d'application.
-
Domaines Safari : Pour chaque domaine Safari pouvant déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
Configurer le protocole Ariba VIA pour iOS
-
Identifiant de bundle du fournisseur : Si votre profil VPN par application contient l'identifiant de bundle d'une application avec plusieurs fournisseurs VPN du même type, spécifiez le fournisseur à utiliser ici.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d’authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d’authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d’authentification facultatif dans le champ Mot de passe d’authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d’identification d’identité : Dans la liste, sélectionnez les informations d’identification d’identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez si les utilisateurs doivent être invités à saisir leur code PIN lorsqu’ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez si vous souhaitez activer le déclenchement d’une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d’informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d’activation du VPN à la demande pour iOS.
-
-
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Domaines Safari : Pour chaque domaine Safari qui peut déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l’enregistrer.
-
-
Configurer les protocoles IKEv2 pour iOS
Cette section inclut les paramètres utilisés pour les protocoles IKEv2, Always On IKEv2 et Always On IKEv2 Dual Configuration. Pour le protocole Always On IKEv2 Dual Configuration, configurez tous ces paramètres pour les réseaux cellulaires et Wi-Fi.
-
Autoriser l’utilisateur à désactiver la connexion automatique : Pour les protocoles Always On. Indiquez si vous souhaitez autoriser les utilisateurs à désactiver la connexion automatique au réseau sur leurs appareils. La valeur par défaut est Désactivé.
-
Nom d’hôte ou adresse IP du serveur : Saisissez le nom du serveur ou l’adresse IP du serveur VPN.
-
Identifiant local : Le FQDN ou l'adresse IP du client IKEv2. Ce champ est obligatoire.
-
Identifiant distant : Le FQDN ou l'adresse IP du serveur VPN. Ce champ est obligatoire.
-
Authentification de l'appareil : Choisissez Secret partagé, Certificat ou Certificat d'appareil basé sur l'identifiant de l'appareil pour le type d'authentification de cette connexion. La valeur par défaut est Secret partagé.
-
Si vous choisissez Secret partagé, saisissez une clé de secret partagé facultative.
-
Si vous choisissez Certificat, choisissez un identifiant d'identité à utiliser. La valeur par défaut est Aucun.
-
Si vous choisissez Certificat d'appareil basé sur l'identifiant de l'appareil, choisissez le type d'identité de l'appareil à utiliser. La valeur par défaut est IMEI. Pour utiliser cette option, importez des certificats en masse à l'aide de l'API REST. Consultez Charger des certificats en masse à l'aide de l'API REST. Disponible uniquement lorsque vous sélectionnez IKEv2 toujours activé.
-
-
Authentification étendue activée : Indiquez si vous souhaitez activer le protocole d'authentification étendue (EAP). Si Activé, saisissez le Compte utilisateur et le Mot de passe d'authentification.
-
Intervalle de détection des pairs morts : Choisissez la fréquence à laquelle un appareil pair est contacté pour s'assurer qu'il reste joignable. La valeur par défaut est Aucun. Les options sont :
-
Aucun : Désactiver la détection des pairs morts.
-
Faible : Contacte le pair toutes les 30 minutes.
-
Moyen : Contacte le pair toutes les 10 minutes.
-
Élevé : Contacte le pair toutes les 1 minute.
-
-
Désactiver la mobilité et le multihébergement : Choisissez si vous souhaitez désactiver cette fonctionnalité.
-
Utiliser les attributs de sous-réseau interne IPv4/IPv6 : Choisissez si vous souhaitez activer cette fonctionnalité.
-
Désactiver les redirections : Choisissez si vous souhaitez désactiver les redirections.
-
Activer le repli : Si activé, ce paramètre permet à un tunnel sur données cellulaires de transporter le trafic éligible à l'assistance Wi-Fi et nécessitant un VPN. La valeur par défaut est Désactivé.
-
Activer le maintien en vie NAT lorsque l'appareil est en veille : Pour les protocoles Toujours activé. Les paquets de maintien en vie maintiennent les mappages NAT pour les connexions IKEv2. La puce envoie ces paquets à intervalles réguliers lorsque l'appareil est actif. Si ce paramètre est activé, la puce envoie des paquets de maintien en vie même lorsque l'appareil est en veille. L'intervalle par défaut est de 20 secondes via Wi-Fi et de 110 secondes via les données cellulaires. Vous pouvez modifier l'intervalle à l'aide du paramètre d'intervalle de maintien en vie NAT.
-
Intervalle de maintien en vie NAT (secondes) : La valeur par défaut est de 20 secondes.
-
Activer la confidentialité persistante parfaite : Choisissez d'activer ou non cette fonctionnalité.
-
Adresses IP du serveur DNS : Facultatif. Une liste de chaînes d'adresses IP de serveurs DNS. Ces adresses IP peuvent inclure un mélange d'adresses IPv4 et IPv6. Cliquez sur Ajouter pour saisir une adresse.
-
Nom de domaine : Facultatif. Le domaine principal du tunnel.
-
Domaines de recherche : Facultatif. Une liste de chaînes de domaines utilisées pour qualifier entièrement les noms d'hôte à étiquette unique.
-
Ajouter des domaines de correspondance supplémentaires à la liste du résolveur : Facultatif. Détermine s'il faut ajouter la liste des domaines de correspondance supplémentaires à la liste des domaines de recherche du résolveur. La valeur par défaut est Activé.
-
Domaines de correspondance supplémentaires : Facultatif. Une liste de chaînes de domaines utilisées pour déterminer quelles requêtes DNS doivent utiliser les paramètres du résolveur DNS qui se trouvent dans les adresses des serveurs DNS. Cette clé crée une configuration DNS fractionnée où seuls les hôtes de certains domaines sont résolus à l'aide du résolveur DNS du tunnel. Les hôtes ne figurant pas dans l'un des domaines de cette liste sont résolus à l'aide du résolveur par défaut du système.
Si ce paramètre a une chaîne vide, cette chaîne est le domaine par défaut. Par conséquent, une configuration de tunnel fractionné peut diriger toutes les requêtes DNS vers les serveurs DNS VPN avant les serveurs DNS primaires. Si le tunnel VPN est la route par défaut du réseau, les serveurs DNS répertoriés deviennent le résolveur par défaut. Dans ce cas, la liste des domaines de correspondance supplémentaires est ignorée.
-
Paramètres SA IKE et Paramètres SA enfant : Configurez ces paramètres pour chaque option de paramètres d'association de sécurité (SA) :
-
Algorithme de chiffrement : Dans la liste, sélectionnez l'algorithme de chiffrement IKE à utiliser. La valeur par défaut est 3DES.
-
Algorithme d'intégrité : Dans la liste, sélectionnez l'algorithme d'intégrité à utiliser. La valeur par défaut est SHA-256.
-
Groupe Diffie Hellman : Dans la liste, sélectionnez le numéro de groupe Diffie Hellman. La valeur par défaut est 2.
-
Durée de vie IKE en minutes : Saisissez un entier compris entre 10 et 1440 représentant la durée de vie de l'AS (intervalle de renouvellement de clé). La valeur par défaut est 1440 minutes.
-
-
Exceptions de service : Pour les protocoles Always On. Les exceptions de service sont des services système exemptés du VPN Always On. Configurez ces paramètres d'exceptions de service :
-
Messagerie vocale : Dans la liste, sélectionnez comment gérer l'exception de messagerie vocale. La valeur par défaut est Autoriser le trafic via le tunnel.
-
AirPrint : Dans la liste, sélectionnez comment gérer l'exception AirPrint. La valeur par défaut est Autoriser le trafic via le tunnel.
-
Autoriser le trafic depuis la feuille Web captive en dehors du tunnel VPN : Sélectionnez si vous souhaitez autoriser les utilisateurs à se connecter aux points d'accès publics en dehors du tunnel VPN. La valeur par défaut est Désactivé.
-
Autoriser le trafic de toutes les applications de réseau captif en dehors du tunnel VPN : Sélectionnez si vous souhaitez autoriser toutes les applications de réseau de point d'accès en dehors du tunnel VPN. La valeur par défaut est Désactivé.
-
Identifiants de bundle d'applications de réseau captif : Pour chaque identifiant de bundle d'application de réseau de point d'accès auquel les utilisateurs sont autorisés à accéder, cliquez sur Ajouter et saisissez l'identifiant de bundle de l'application de réseau de point d'accès. Cliquez sur Enregistrer pour enregistrer l'identifiant de bundle de l'application.
-
-
VPN par application : Configurez ces paramètres pour les types de connexion IKEv2.
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé.
-
Application de correspondance à la demande activée : Sélectionnez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Cliquez sur Ajouter pour ajouter un nom de domaine Safari.
-
-
Configuration du proxy : Choisissez comment la connexion VPN est acheminée via un serveur proxy. La valeur par défaut est Aucun.
Configurer le protocole Citrix SSO pour iOS
Le client Citrix SSO est disponible dans l'Apple Store.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Indiquez s'il faut demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Indiquez s'il faut activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres Activer le VPN à la demande pour iOS.
-
-
-
Activer le VPN par application : Indiquez s'il faut activer le VPN par application. La valeur par défaut est Désactivé. Si vous définissez cette option sur Activé, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Indiquez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Type de fournisseur : Indiquez si le VPN par application est fourni en tant que Proxy d'application ou Tunnel de paquets. La valeur par défaut est Proxy d'application.
-
Type de fournisseur : Définissez sur Tunnel de paquets.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
-
XML personnalisé : Pour chaque paramètre XML personnalisé que vous souhaitez ajouter, cliquez sur Ajouter et spécifiez les paires clé/valeur. Les paramètres disponibles sont :
-
disableL3 : Désactive le VPN au niveau du système. Autorise uniquement le VPN par application. Aucune Valeur n'est nécessaire.
-
agent utilisateur : Associe à cette stratégie d'appareil toutes les stratégies NetScaler Gateway qui ciblent les clients de plug-in VPN. Pour les requêtes initiées par le plug-in, la valeur de cette clé est automatiquement ajoutée au plug-in VPN.
-
Configurer le protocole SSL personnalisé pour iOS
Pour passer du client Cisco Legacy AnyConnect au client Cisco AnyConnect :
-
Configurez la stratégie d'appareil VPN avec le protocole SSL personnalisé. Déployez la stratégie sur les appareils iOS.
-
Téléchargez le client Cisco AnyConnect depuis
<https://apps.apple.com/us/app/cisco-secure-client/id1135064690>, ajoutez l'application à Citrix Endpoint Management, puis déployez l'application sur les appareils iOS. -
Supprimez l'ancienne stratégie d'appareil VPN des appareils iOS.
Paramètres :
-
Identifiant SSL personnalisé (format DNS inversé) : Définissez l'identifiant du bundle. Pour le client Cisco AnyConnect, utilisez com.cisco.anyconnect.
-
Identifiant du bundle du fournisseur : Si l'application spécifiée dans Identifiant SSL personnalisé possède plusieurs fournisseurs VPN du même type (proxy d'application ou tunnel de paquets), spécifiez cet identifiant de bundle. Pour le client Cisco AnyConnect, utilisez com.cisco.anyconnect.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander un code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande pour iOS.
-
-
-
Inclure tous les réseaux : Sélectionnez si vous souhaitez autoriser tous les réseaux à utiliser cette connexion. La valeur par défaut est Désactivé.
-
Exclure les réseaux locaux : Sélectionnez si vous souhaitez exclure les réseaux locaux de l'utilisation de la connexion ou autoriser les réseaux. La valeur par défaut est Désactivé.
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Sélectionnez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Type de fournisseur : Un type de fournisseur indique si le fournisseur est un service VPN ou un service proxy. Pour un service VPN, choisissez Tunnel de paquets. Pour un service proxy, choisissez Proxy d'application. Pour le client Cisco AnyConnect, choisissez Tunnel de paquets.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
-
XML personnalisé : Pour chaque paramètre XML personnalisé que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Nom du paramètre : Saisissez le nom du paramètre à ajouter.
-
Valeur : Saisissez la valeur associée au Nom du paramètre.
-
Cliquez sur Enregistrer pour enregistrer le paramètre ou sur Annuler pour ne pas l'enregistrer.
-
Configurer la stratégie de périphérique VPN pour prendre en charge le NAC
-
Le Type de connexion de SSL personnalisé est requis pour configurer le filtre NAC.
-
Spécifiez un Nom de connexion de VPN.
-
Pour l'Identifiant SSL personnalisé, tapez com.citrix.NetScalerGateway.ios.app
-
Pour l'Identifiant de bundle du fournisseur, tapez com.citrix.NetScalerGateway.ios.app.vpnplugin
Les valeurs des étapes 3 et 4 proviennent de l'installation Citrix SSO requise pour le filtrage NAC. Vous ne configurez pas de mot de passe d'authentification. Pour plus d'informations sur l'utilisation de la fonction NAC, consultez Contrôle d'accès réseau.
Configurer les options d'activation du VPN à la demande pour iOS
-
Domaine à la demande : Pour chaque domaine et l'action associée à effectuer lorsque les utilisateurs se connectent, cliquez sur Ajouter et procédez comme suit :
-
Domaine : Tapez le domaine à ajouter.
-
Action : Dans la liste, sélectionnez l'une des actions possibles :
-
Toujours établir : Le domaine déclenche toujours une connexion VPN.
-
Ne jamais établir : Le domaine ne déclenche jamais de connexion VPN.
-
Établir si nécessaire : Le domaine déclenche une tentative de connexion VPN si la résolution du nom de domaine échoue. L'échec se produit lorsque le serveur DNS ne peut pas résoudre le domaine, redirige vers un autre serveur ou expire.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas enregistrer le domaine.
-
-
Règles à la demande
-
Action : Dans la liste, sélectionnez l'action à effectuer. La valeur par défaut est EvaluateConnection. Les actions possibles sont :
-
Autoriser : Autoriser la connexion VPN à la demande lorsqu'elle est déclenchée.
-
Connecter : Démarrer une connexion VPN sans condition.
-
Déconnecter : Supprimer la connexion VPN et ne pas se reconnecter à la demande tant que la règle correspond.
-
Évaluer la connexion : Évaluer le tableau ActionParameters pour chaque connexion.
-
Ignorer : Laisser toute connexion VPN existante active, mais ne pas se reconnecter à la demande tant que la règle correspond.
-
-
Correspondance de domaine DNS : Pour chaque domaine avec lequel la liste de domaines de recherche d'un appareil peut correspondre et que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine DNS : Saisissez le nom de domaine. Vous pouvez utiliser le préfixe générique « * » pour faire correspondre plusieurs domaines. Par exemple, *.example.com correspond à mydomain.example.com, yourdomain.example.com et herdomain.example.com.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
Correspondance d'adresse de serveur DNS : Pour chaque adresse IP à laquelle l'un des serveurs DNS spécifiés du réseau peut correspondre et que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Adresse du serveur DNS : Saisissez l'adresse du serveur DNS que vous souhaitez ajouter. Vous pouvez utiliser le suffixe générique « * » pour faire correspondre les serveurs DNS. Par exemple, 17.* correspond à n'importe quel serveur DNS du sous-réseau de classe A.
-
Cliquez sur Enregistrer pour enregistrer l'adresse du serveur DNS ou cliquez sur Annuler pour ne pas enregistrer l'adresse du serveur DNS.
-
-
Correspondance de type d'interface : Dans la liste, sélectionnez le type de matériel d'interface réseau principal utilisé. La valeur par défaut est Non spécifié. Les valeurs possibles sont :
-
Non spécifié : Correspond à tout matériel d'interface réseau. Cette option est la valeur par défaut.
-
Ethernet : Correspond uniquement au matériel d'interface réseau Ethernet.
-
Wi-Fi : Correspond uniquement au matériel d'interface réseau Wi-Fi.
-
Cellulaire : Correspond uniquement au matériel d'interface réseau cellulaire.
-
-
SSIDMatch : Pour chaque SSID à faire correspondre au réseau actuel que vous souhaitez ajouter, cliquez sur Ajouter, puis effectuez les opérations suivantes.
-
SSID : Saisissez le SSID à ajouter. Si le réseau n'est pas un réseau Wi-Fi, ou si le SSID n'apparaît pas, la correspondance échoue. Laissez cette liste vide pour correspondre à n'importe quel SSID.
-
Cliquez sur Enregistrer pour enregistrer le SSID ou cliquez sur Annuler pour ne pas enregistrer le SSID.
-
-
URLStringProbe : Saisissez une URL à récupérer. Si cette URL est récupérée avec succès sans redirection, cette règle correspond.
-
ActionParameters : Domains : Pour chaque domaine que EvaluateConnection vérifie et que vous souhaitez ajouter, cliquez sur Ajouter, puis effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
ActionParameters : DomainAction : Dans la liste, sélectionnez le comportement VPN pour les domaines ActionParameters : Domains spécifiés. La valeur par défaut est ConnectIfNeeded. Les actions possibles sont :
-
ConnectIfNeeded : Le domaine déclenche une tentative de connexion VPN si la résolution du nom de domaine échoue. L'échec se produit lorsque le serveur DNS ne peut pas résoudre le domaine, redirige vers un autre serveur ou expire.
-
NeverConnect : Le domaine ne déclenche jamais de connexion VPN.
-
-
Action Parameters: RequiredDNSServers : Pour chaque serveur DNS à utiliser pour résoudre les domaines spécifiés, cliquez sur Ajouter, puis effectuez les opérations suivantes :
-
Serveur DNS : Valide uniquement lorsque ActionParameters : DomainAction = ConnectIfNeeded. Saisissez l'adresse IP du serveur DNS. Ce serveur peut se trouver en dehors de la configuration réseau actuelle de l'appareil. Si le serveur DNS n'est pas joignable, une connexion VPN est établie en réponse. Assurez-vous que le serveur DNS est soit un serveur DNS interne, soit un serveur DNS externe approuvé.
-
Cliquez sur Enregistrer pour enregistrer le serveur DNS ou cliquez sur Annuler pour ne pas enregistrer le serveur DNS.
-
-
ActionParameters : RequiredURLStringProbe : Saisissez éventuellement une URL HTTP ou HTTPS (préférable) à sonder, à l'aide d'une requête GET. Si le nom d'hôte de l'URL ne peut pas être résolu, si le serveur est inaccessible ou si le serveur ne répond pas, une connexion VPN est établie. Valide uniquement lorsque ActionParameters : DomainAction = ConnectIfNeeded.
-
Règles à la demande : Contenu XML : Saisissez ou copiez-collez les règles de configuration XML à la demande.
-
Cliquez sur Vérifier le dictionnaire pour valider le code XML. XML valide apparaît sous la zone de texte Contenu XML si le XML est valide. S'il n'est pas valide, un message d'erreur décrit l'erreur.
-
-
-
Proxy
-
Configuration du proxy : Dans la liste, sélectionnez comment la connexion VPN est acheminée via un serveur proxy. La valeur par défaut est Aucun.
-
Si vous activez Manuel, configurez les paramètres suivants :
-
Nom d'hôte ou adresse IP du serveur proxy : Saisissez le nom d'hôte ou l'adresse IP du serveur proxy. Ce champ est obligatoire.
-
Port du serveur proxy : Saisissez le numéro de port du serveur proxy. Ce champ est obligatoire.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur de serveur proxy facultatif.
-
Mot de passe : Saisissez un mot de passe de serveur proxy facultatif.
-
-
Si vous configurez Automatique, configurez le paramètre suivant :
-
URL du serveur proxy : Saisissez l'URL du serveur proxy. Ce champ est obligatoire.
-
-
-
-
Paramètres de la stratégie
-
Supprimer la stratégie : Choisissez une méthode pour planifier la suppression de la stratégie. Les options disponibles sont Sélectionner la date et Durée avant suppression (en heures)
-
Sélectionner la date : Cliquez sur le calendrier pour sélectionner la date spécifique de suppression.
-
Durée avant suppression (en heures) : Saisissez un nombre, en heures, avant que la suppression de la stratégie ne se produise. Disponible uniquement pour iOS 6.0 et versions ultérieures.
-
-
Configurer un VPN par application
Les options VPN par application pour iOS sont disponibles pour ces types de connexion : Cisco Legacy AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA, Citrix VPN, Citrix SSO et Custom SSL.
Pour configurer un VPN par application :
-
Dans Configurer > Stratégies d'appareil, créez une stratégie VPN. Par exemple :
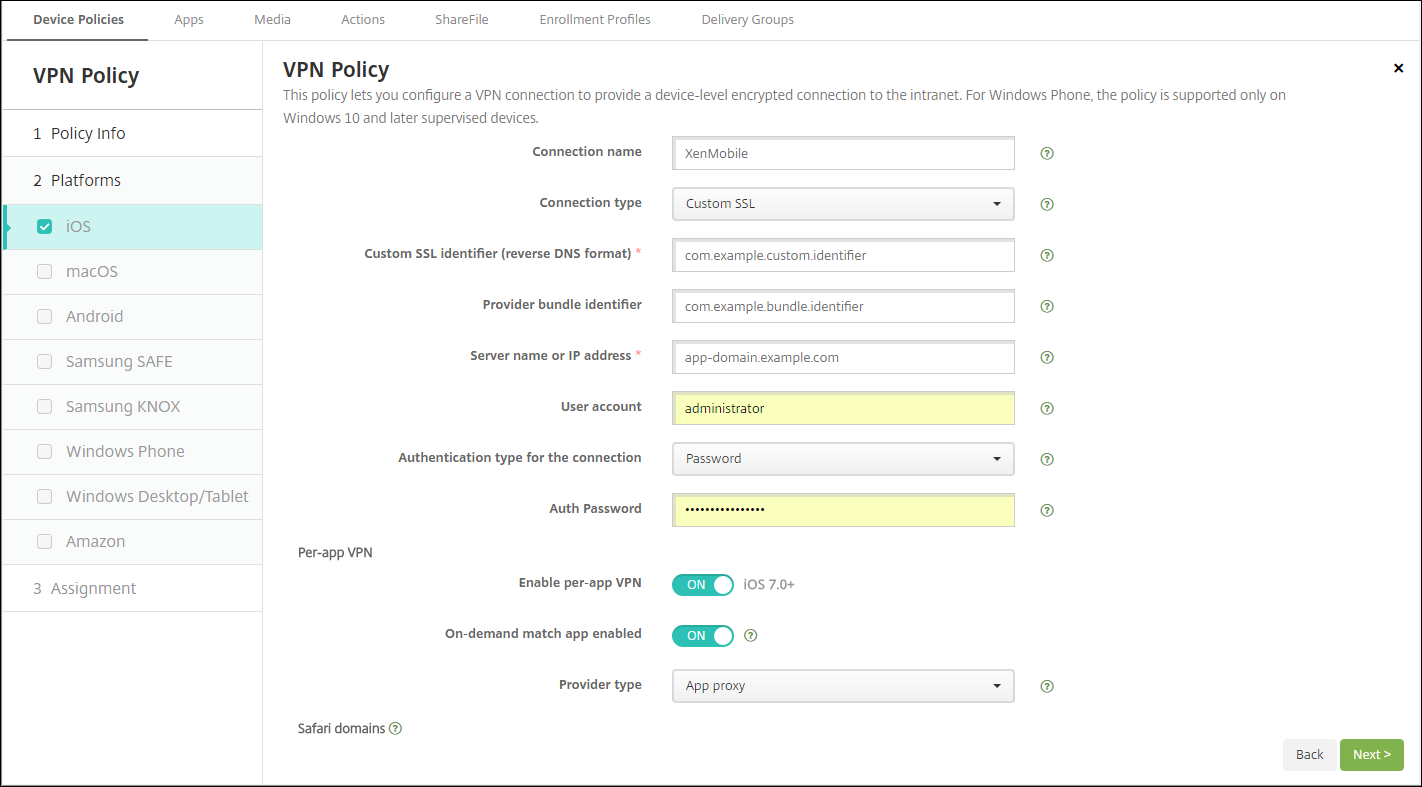
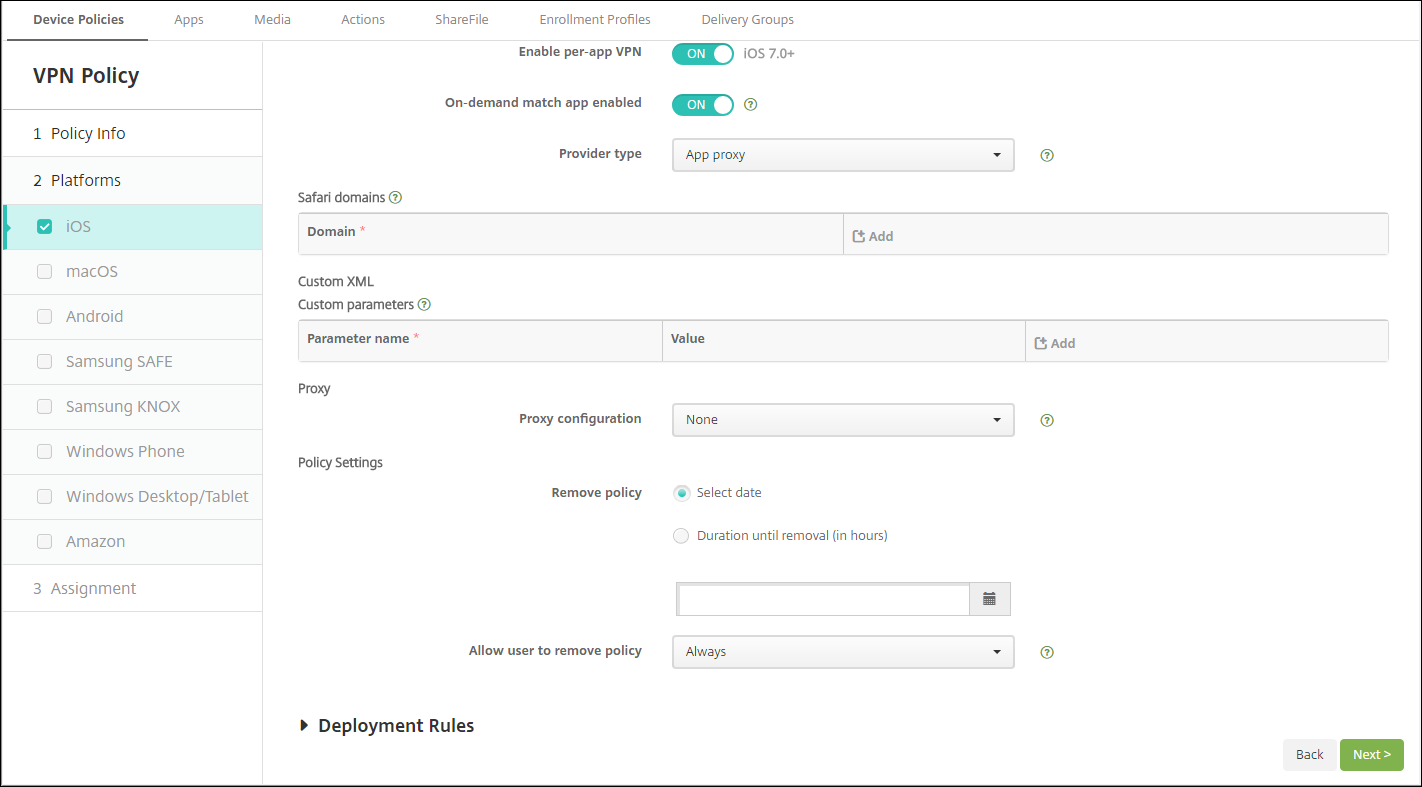
-
Dans Configurer > Stratégies d'appareil, créez une stratégie d'attributs d'application pour associer une application à la stratégie VPN par application. Pour Identifiant VPN par application, choisissez le nom de la stratégie VPN créée à l'étape 1. Pour ID de bundle d'application gérée, choisissez dans la liste des applications ou saisissez l'ID de bundle de l'application. (Si vous déployez une stratégie d'inventaire d'applications iOS, la liste des applications contient des applications.)
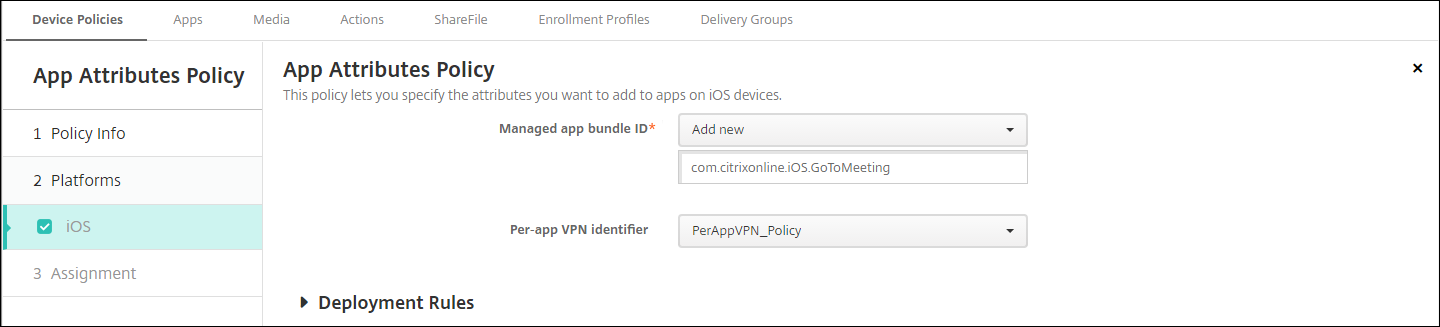
Paramètres macOS
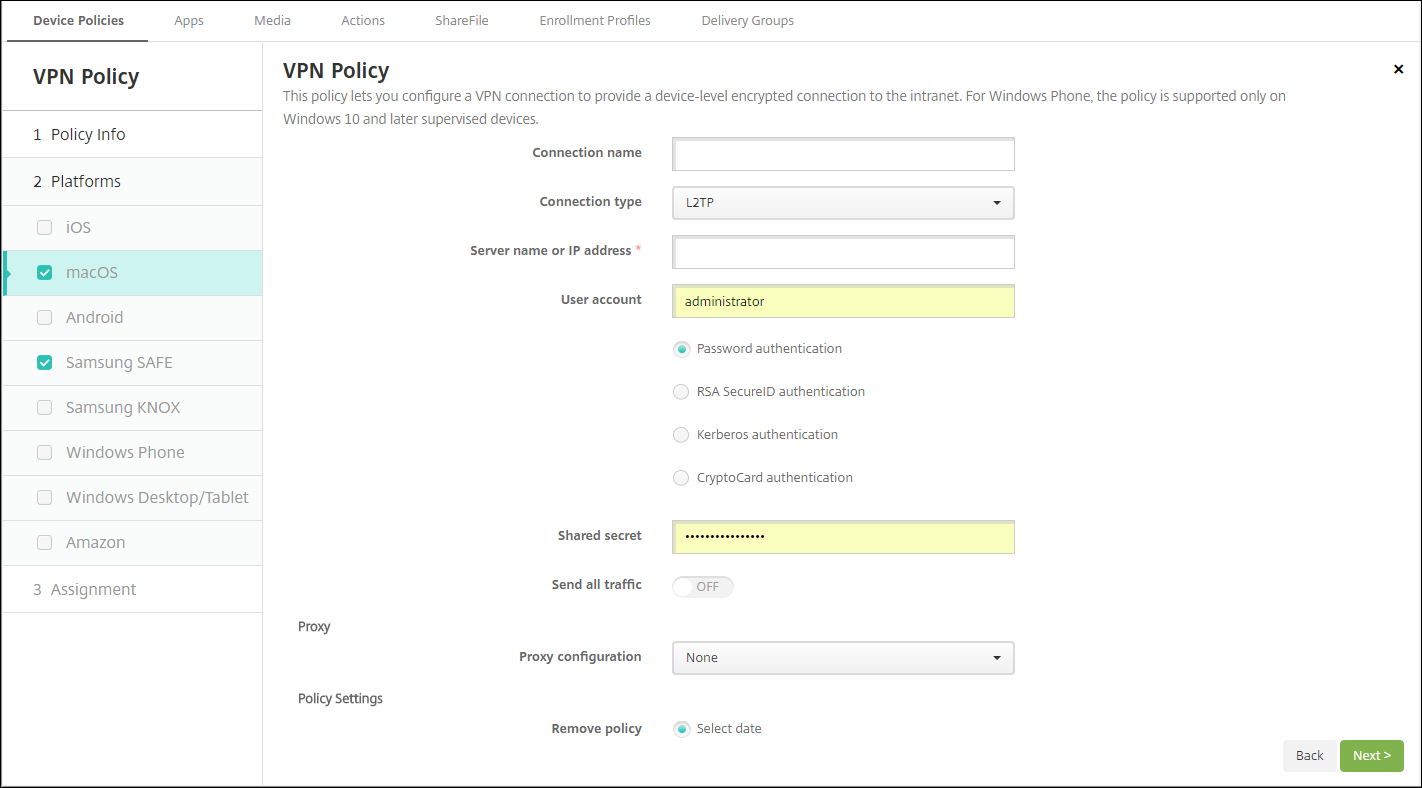
-
Nom de la connexion : Saisissez un nom pour la connexion.
-
Type de connexion : Dans la liste, sélectionnez le protocole à utiliser pour cette connexion. La valeur par défaut est L2TP.
-
L2TP : Protocole de tunnellisation de couche 2 avec authentification par clé pré-partagée.
-
PPTP : Tunnellisation point à point.
-
IPSec : Votre connexion VPN d'entreprise.
-
Cisco AnyConnect : Client VPN Cisco AnyConnect.
-
Juniper SSL : Client VPN SSL Juniper Networks.
-
F5 SSL : Client VPN SSL F5 Networks.
-
SonicWALL Mobile Connect : Client VPN unifié Dell pour iOS.
-
Ariba VIA : Client Ariba Networks Virtual Internet Access.
-
Citrix VPN : Client VPN Citrix.
-
SSL personnalisé : Secure Socket Layer personnalisé.
-
Les sections suivantes répertorient les options de configuration pour chacun des types de connexion précédents.
Configurer le protocole L2TP pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Sélectionnez Authentification par mot de passe, Authentification RSA SecurID, Authentification Kerberos ou Authentification CryptoCard. L'option par défaut est Authentification par mot de passe.
-
Secret partagé : Saisissez la clé de secret partagé IPsec.
-
Envoyer tout le trafic : Indiquez si tout le trafic doit être envoyé via le VPN. La valeur par défaut est Désactivé.
Configurer le protocole PPTP pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Sélectionnez Authentification par mot de passe, Authentification RSA SecurID, Authentification Kerberos ou Authentification CryptoCard. La valeur par défaut est Authentification par mot de passe.
-
Niveau de chiffrement : Sélectionnez le niveau de chiffrement souhaité. La valeur par défaut est Aucun.
-
Aucun : N'utilisez aucun chiffrement.
-
Automatique : Utilisez le niveau de chiffrement le plus fort pris en charge par le serveur.
-
Maximum (128 bits) : Utilisez toujours le chiffrement 128 bits.
-
-
Envoyer tout le trafic : Indiquez si tout le trafic doit être envoyé via le VPN. La valeur par défaut est Désactivé.
Configurer le protocole IPsec pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Secret partagé ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Secret partagé.
-
Si vous activez l'authentification par Secret partagé, configurez les paramètres suivants :
-
Nom du groupe : Saisissez un nom de groupe facultatif.
-
Secret partagé : Saisissez une clé de secret partagé facultative.
-
Utiliser l'authentification hybride : Sélectionnez si vous souhaitez utiliser l'authentification hybride. Avec l'authentification hybride, le serveur s'authentifie d'abord auprès du client, puis le client s'authentifie auprès du serveur. La valeur par défaut est Désactivé.
-
Demander le mot de passe : Sélectionnez si vous souhaitez demander aux utilisateurs leur mot de passe lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
-
Si vous activez l'authentification par Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez exiger des utilisateurs qu'ils saisissent leur code PIN lors de la connexion au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les options d'activation du VPN à la demande.
-
-
Configurer le protocole Cisco AnyConnect pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Groupe : Saisissez un nom de groupe facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez (#configure-enable-vpn-on-demand-options).
-
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Sélectionnez si une connexion VPN par application se déclenche automatiquement lorsque les applications liées au service VPN par application démarrent une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
-
Configurer le protocole Juniper SSL pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Domaine : Saisissez un nom de domaine facultatif.
-
Rôle : Saisissez un nom de rôle facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande.
-
-
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Correspondance d'application à la demande activée : Sélectionnez si une connexion VPN par application se déclenche automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Pour chaque domaine Safari pouvant déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
Configurer le protocole F5 SSL pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez ces paramètres :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucune.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande.
-
-
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Correspondance d'application à la demande activée : Sélectionnez si la connexion VPN par application se déclenche automatiquement lorsque les applications liées au service VPN par application démarrent une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
Configurer le protocole SonicWALL Mobile Connect pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Groupe de connexion ou domaine : Saisissez un groupe de connexion ou un domaine facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification : Dans la liste, sélectionnez les informations d'identification à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d’une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d’informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d’activation du VPN à la demande.
-
-
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Sélectionnez si la connexion VPN par application se déclenche automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Pour chaque domaine Safari pouvant déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas enregistrer le domaine.
-
-
Configurer le protocole Ariba VIA pour macOS
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l’adresse IP du serveur VPN.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d’authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d’authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d’authentification facultatif dans le champ Mot de passe d’authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d’identification d’identité : Dans la liste, sélectionnez les informations d’identification d’identité à utiliser. La valeur par défaut est Aucun.
-
Demander le code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu’ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d’une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d’informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d’activation du VPN à la demande.
-
-
-
Activer le VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Correspondance d'application à la demande activée : Sélectionnez si la connexion VPN par application se déclenche automatiquement lorsque les applications liées au service VPN par application initient une communication réseau. La valeur par défaut est Désactivé.
-
Domaines Safari : Pour chaque domaine Safari pouvant déclencher une connexion VPN par application que vous souhaitez inclure, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas l'enregistrer.
-
-
Configurer le protocole SSL personnalisé pour macOS
-
Identifiant SSL personnalisé (format DNS inversé) : Saisissez l'identifiant SSL au format DNS inversé. Ce champ est obligatoire.
-
Nom du serveur ou adresse IP : Saisissez le nom du serveur ou l'adresse IP du serveur VPN. Ce champ est obligatoire.
-
Compte utilisateur : Saisissez un compte utilisateur facultatif.
-
Type d'authentification pour la connexion : Dans la liste, sélectionnez Mot de passe ou Certificat pour le type d'authentification de cette connexion. La valeur par défaut est Mot de passe.
-
Si vous activez Mot de passe, saisissez un mot de passe d'authentification facultatif dans le champ Mot de passe d'authentification.
-
Si vous activez Certificat, configurez les paramètres suivants :
-
Informations d'identification d'identité : Dans la liste, sélectionnez les informations d'identification d'identité à utiliser. La valeur par défaut est Aucun.
-
Demander un code PIN lors de la connexion : Sélectionnez si vous souhaitez demander aux utilisateurs leur code PIN lorsqu'ils se connectent au réseau. La valeur par défaut est Désactivé.
-
Activer le VPN à la demande : Sélectionnez si vous souhaitez activer le déclenchement d'une connexion VPN lorsque les utilisateurs se connectent au réseau. La valeur par défaut est Désactivé. Pour plus d'informations sur la configuration des paramètres lorsque Activer le VPN à la demande est Activé, consultez Configurer les paramètres d'activation du VPN à la demande.
-
-
VPN par application : Sélectionnez si vous souhaitez activer le VPN par application. La valeur par défaut est Désactivé. Si vous activez cette option, configurez les paramètres suivants :
-
Application de correspondance à la demande activée : Sélectionnez si les connexions VPN par application se déclenchent automatiquement lorsque les applications liées au service VPN par application initient une communication réseau.
-
Domaines Safari : Pour chaque domaine Safari que vous souhaitez inclure et qui peut déclencher une connexion VPN par application, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
-
-
XML personnalisé : Pour chaque paramètre XML personnalisé que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Nom du paramètre : Saisissez le nom du paramètre à ajouter.
-
Valeur : Saisissez la valeur associée au Nom du paramètre.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
Configurer les options d'activation du VPN à la demande
-
Domaine à la demande : Pour chaque domaine et action associée à effectuer lorsque les utilisateurs s'y connectent que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Action : Dans la liste, sélectionnez l'une des actions possibles :
-
Toujours établir : Le domaine déclenche toujours une connexion VPN.
-
Ne jamais établir : Le domaine ne déclenche jamais de connexion VPN.
-
Établir si nécessaire : Le domaine déclenche une tentative de connexion VPN si la résolution du nom de domaine échoue. L'échec se produit lorsque le serveur DNS ne peut pas résoudre le domaine, redirige vers un autre serveur ou expire.
-
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
Règles à la demande
-
Action : Dans la liste, sélectionnez l'action à effectuer. La valeur par défaut est EvaluateConnection. Les actions possibles sont :
-
Autoriser : Autorise la connexion VPN à la demande lorsqu'elle est déclenchée.
-
Connecter : Lance inconditionnellement une connexion VPN.
-
Déconnecter : Supprime la connexion VPN et ne se reconnecte pas à la demande tant que la règle correspond.
-
EvaluateConnection : Évalue le tableau ActionParameters pour chaque connexion.
-
Ignorer : Maintient toute connexion VPN existante, mais ne se reconnecte pas à la demande tant que la règle correspond.
-
-
DNSDomainMatch : Pour les domaines auxquels la liste de domaines de recherche d'un appareil peut correspondre, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine DNS : Saisissez le nom de domaine. Vous pouvez utiliser le préfixe générique « * » pour faire correspondre plusieurs domaines. Par exemple, *.example.com correspond à mydomain.example.com, yourdomain.example.com et herdomain.example.com.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou cliquez sur Annuler pour ne pas enregistrer le domaine.
-
-
DNSServerAddressMatch : Pour chaque adresse IP à laquelle l'un des serveurs DNS spécifiés du réseau peut correspondre et que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Adresse du serveur DNS : Saisissez l'adresse du serveur DNS que vous souhaitez ajouter. Vous pouvez utiliser le suffixe générique « * » pour faire correspondre les serveurs DNS. Par exemple, 17.* correspond à n'importe quel serveur DNS du sous-réseau de classe A.
-
Cliquez sur Enregistrer pour enregistrer l'adresse du serveur DNS ou cliquez sur Annuler pour ne pas enregistrer l'adresse du serveur DNS.
-
-
InterfaceTypeMatch : Dans la liste, cliquez sur le type de matériel d'interface réseau principal utilisé. La valeur par défaut est Non spécifié. Les valeurs possibles sont :
-
Non spécifié : Correspond à tout matériel d'interface réseau. Cette option est la valeur par défaut.
-
Ethernet : Correspond uniquement au matériel d'interface réseau Ethernet.
-
Wi-Fi : Correspond uniquement au matériel d'interface réseau Wi-Fi.
-
Cellulaire : Correspond uniquement au matériel d'interface réseau cellulaire.
-
-
SSIDMatch : Pour chaque SSID à faire correspondre au réseau actuel que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes.
-
SSID : Saisissez le SSID à ajouter. Si le réseau n'est pas un réseau Wi-Fi, ou si le SSID n'apparaît pas, la correspondance échoue. Laissez cette liste vide pour correspondre à n'importe quel SSID.
-
Cliquez sur Enregistrer pour enregistrer le SSID ou sur Annuler pour ne pas enregistrer le SSID.
-
-
URLStringProbe : Saisissez une URL à récupérer. Si cette URL est récupérée avec succès sans redirection, cette règle correspond.
-
ActionParameters : Domains : Pour chaque domaine que EvaluateConnection vérifie et que vous souhaitez ajouter, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas enregistrer le domaine.
-
-
ActionParameters : DomainAction : Dans la liste, sélectionnez le comportement VPN pour les domaines ActionParameters : Domains spécifiés. La valeur par défaut est ConnectIfNeeded. Les actions possibles sont :
-
ConnectIfNeeded : Le domaine déclenche une tentative de connexion VPN si la résolution du nom de domaine échoue. L'échec se produit lorsque le serveur DNS ne peut pas résoudre le domaine, redirige vers un autre serveur ou expire.
-
NeverConnect : Le domaine ne déclenche jamais de connexion VPN.
-
-
Paramètres d'action : Serveurs DNS requis : Pour chaque serveur DNS à utiliser pour résoudre les domaines spécifiés, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Serveur DNS : Valide uniquement lorsque Paramètres d'action : Action de domaine = Connecter si nécessaire. Saisissez l'adresse IP du serveur DNS à ajouter. Ce serveur peut se trouver en dehors de la configuration réseau actuelle de l'appareil. Si le serveur DNS n'est pas joignable, une connexion VPN est établie en réponse. Ce serveur DNS doit être un serveur DNS interne ou un serveur DNS externe de confiance.
-
Cliquez sur Enregistrer pour enregistrer le serveur DNS ou sur Annuler pour ne pas enregistrer le serveur DNS.
-
-
Paramètres d'action : Sonde de chaîne d'URL requise : Saisissez, si vous le souhaitez, une URL HTTP ou HTTPS (préférable) à sonder, à l'aide d'une requête GET. Si le nom d'hôte de l'URL ne peut pas être résolu, si le serveur est inaccessible ou si le serveur ne répond pas, une connexion VPN est établie. Valide uniquement lorsque Paramètres d'action : Action de domaine = Connecter si nécessaire.
-
Règles à la demande : Contenu XML : Saisissez ou copiez-collez les règles XML de configuration à la demande.
-
Cliquez sur Vérifier le dictionnaire pour valider le code XML. XML valide apparaît sous la zone de texte Contenu XML si le XML est valide. S'il n'est pas valide, un message d'erreur décrit l'erreur.
-
-
-
Proxy
-
Configuration du proxy : Dans la liste, sélectionnez la manière dont la connexion VPN est acheminée via un serveur proxy. La valeur par défaut est Aucune.
-
Si vous activez Manuel, configurez les paramètres suivants :
-
Nom d'hôte ou adresse IP du serveur proxy : Saisissez le nom d'hôte ou l'adresse IP du serveur proxy. Ce champ est obligatoire.
-
Port du serveur proxy : Saisissez le numéro de port du serveur proxy. Ce champ est obligatoire.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif pour le serveur proxy.
-
Mot de passe : Saisissez un mot de passe facultatif pour le serveur proxy.
-
-
Si vous configurez Automatique, configurez ce paramètre :
-
URL du serveur proxy : Saisissez l'URL du serveur proxy. Ce champ est obligatoire.
-
-
-
-
Paramètres de la stratégie
-
Supprimer la stratégie : Choisissez une méthode pour planifier la suppression de la stratégie. Les options disponibles sont Sélectionner la date et Durée avant suppression (en heures)
-
Sélectionner la date : Cliquez sur le calendrier pour sélectionner la date spécifique de suppression.
-
Durée avant suppression (en heures) : Saisissez un nombre, en heures, avant que la suppression de la stratégie ne se produise.
-
-
Autoriser l’utilisateur à supprimer la stratégie : Vous pouvez choisir quand les utilisateurs peuvent supprimer la stratégie de leur appareil. Sélectionnez Toujours, Code d’accès requis ou Jamais dans le menu. Si vous sélectionnez Code d’accès requis, saisissez un code d’accès dans le champ Code d’accès de suppression.
-
Portée du profil : Indiquez si cette stratégie s’applique à un utilisateur ou à un système entier. La valeur par défaut est Utilisateur. Cette option est disponible uniquement sur macOS 10.7 et versions ultérieures.
-
Paramètres Android (DA hérité)
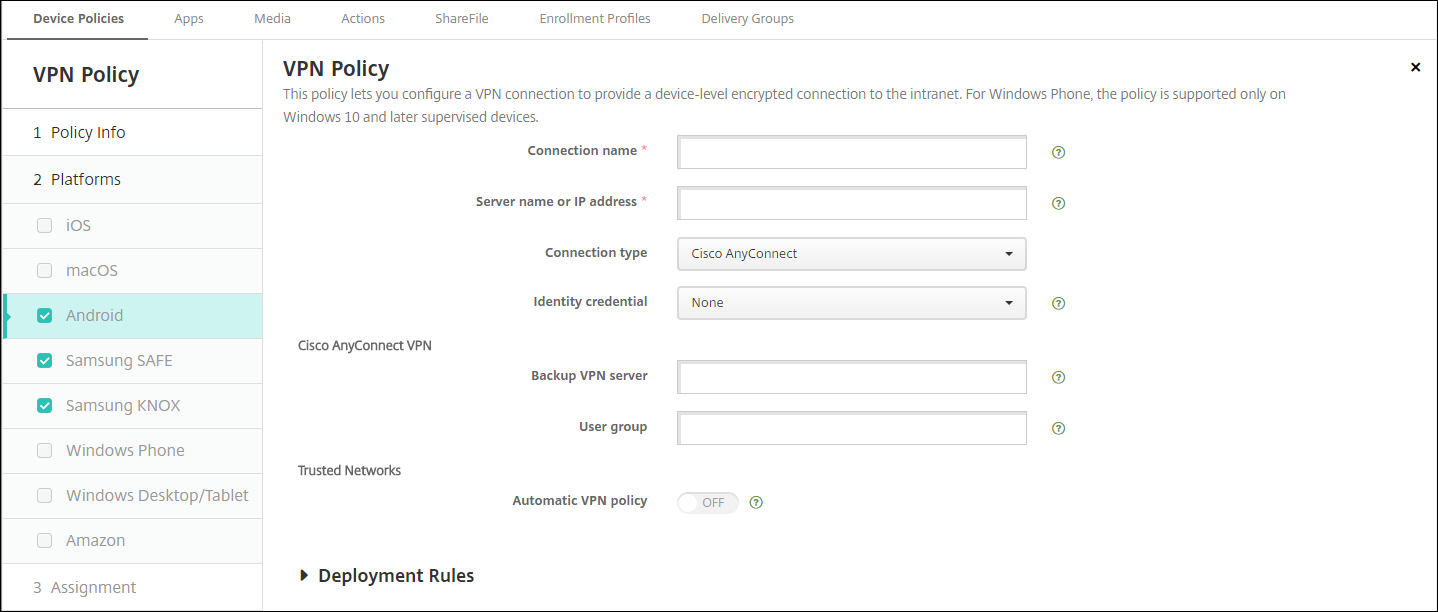
Configurer le protocole VPN Cisco AnyConnect pour Android
-
Nom de la connexion : Saisissez un nom pour la connexion VPN Cisco AnyConnect. Ce champ est obligatoire.
-
Nom ou adresse IP du serveur : Saisissez le nom ou l’adresse IP du serveur VPN. Ce champ est obligatoire.
-
Informations d’identification : Dans la liste, sélectionnez des informations d’identification.
-
Serveur VPN de sauvegarde : Saisissez les informations du serveur VPN de sauvegarde.
-
Groupe d’utilisateurs : Saisissez les informations du groupe d’utilisateurs.
-
Réseaux approuvés
-
Stratégie VPN automatique : Activez ou désactivez cette option pour définir la manière dont le VPN réagit aux réseaux fiables et non fiables. Si cette option est activée, configurez les paramètres suivants :
-
Stratégie de réseau fiable : Dans la liste, sélectionnez la stratégie souhaitée. La valeur par défaut est Déconnecter. Les options possibles sont :
-
Déconnecter : Le client met fin à la connexion VPN dans le réseau fiable. Ce paramètre est la valeur par défaut.
-
Connecter : Le client démarre une connexion VPN dans le réseau fiable.
-
Ne rien faire : Le client n'effectue aucune action.
-
Mettre en pause : Lorsqu'un utilisateur établit une session VPN en dehors du réseau fiable, puis entre dans un réseau configuré comme fiable, la session VPN est suspendue. Lorsque l'utilisateur quitte à nouveau le réseau fiable, la session reprend. Ce paramètre élimine la nécessité d'établir une nouvelle session VPN après avoir quitté un réseau fiable.
-
-
Stratégie de réseau non fiable : Dans la liste, sélectionnez la stratégie souhaitée. La valeur par défaut est Connecter. Les options possibles sont :
-
Connecter : Le client démarre une connexion VPN dans le réseau non fiable.
-
Ne rien faire : Le client démarre une connexion VPN dans le réseau non fiable. Cette option désactive le VPN toujours actif.
-
-
-
Domaines fiables : Pour chaque suffixe de domaine que l'interface réseau possède lorsque le client se trouve dans le réseau fiable, cliquez sur Ajouter pour effectuer les opérations suivantes :
-
Domaine : Saisissez le domaine à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le domaine ou sur Annuler pour ne pas enregistrer le domaine.
-
-
Serveurs fiables : Pour chaque adresse de serveur qu'une interface réseau possède lorsque le client se trouve dans le réseau fiable, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Serveurs : Saisissez le serveur à ajouter.
-
Cliquez sur Enregistrer pour enregistrer le serveur ou sur Annuler pour ne pas enregistrer le serveur.
-
-
Configurer le protocole Citrix SSO pour Android
-
Nom de la connexion : Saisissez un nom pour la connexion VPN. Ce champ est obligatoire.
-
Nom du serveur ou adresse IP : Saisissez le nom de domaine complet (FQDN) ou l'adresse IP du NetScaler Gateway.
-
Type d'authentification pour la connexion : Choisissez un type d'authentification et renseignez tous les champs qui apparaissent pour ce type :
-
Nom d'utilisateur et Mot de passe : Saisissez vos informations d'identification VPN pour les Types d'authentification Mot de passe ou Mot de passe et certificat. Facultatif. Si vous ne fournissez pas les informations d'identification VPN, l'application Citrix VPN vous invite à saisir un nom d'utilisateur et un mot de passe.
-
Informations d'identification d'identité : Apparaît pour les Types d'authentification Certificat ou Mot de passe et certificat. Dans la liste, sélectionnez une information d'identification d'identité.
-
-
Activer le VPN par application : Indiquez si vous souhaitez activer le VPN par application. Si vous n'activez pas le VPN par application, tout le trafic passe par le tunnel VPN Citrix. Si vous activez le VPN par application, spécifiez les paramètres suivants. La valeur par défaut est Désactivé.
-
Liste d'autorisation ou Liste de blocage : Si Liste d'autorisation, toutes les applications de la liste d'autorisation passent par ce VPN. Si Liste de blocage, toutes les applications, à l'exception de celles figurant sur la liste de blocage, passent par ce VPN.
-
Liste d'applications : Les applications figurant sur une liste d'autorisation ou une liste de blocage. Cliquez sur Ajouter, puis saisissez une liste de noms de packages d'applications séparés par des virgules.
-
-
XML personnalisé : Cliquez sur Ajouter, puis saisissez les paramètres personnalisés. Citrix Endpoint Management prend en charge les paramètres suivants pour Citrix VPN :
-
DisableUserProfiles : Facultatif. Pour activer ce paramètre, saisissez Yes pour la Valeur. S'il est activé, Citrix Endpoint Management n'affiche pas les connexions VPN ajoutées par l'utilisateur et l'utilisateur ne peut pas ajouter de connexion. Ce paramètre est une restriction globale et s'applique à tous les profils VPN.
-
userAgent : Une valeur de chaîne. Vous pouvez spécifier une chaîne d'agent utilisateur personnalisée à envoyer dans chaque requête HTTP. La chaîne d'agent utilisateur spécifiée est ajoutée à l'agent utilisateur VPN Citrix existant.
-
IsAlwaysOnVpn : Facultatif. Cette propriété détermine si le profil VPN est un profil VPN Always On ou non. Définissez sur Yes pour indiquer que le profil VPN est un profil VPN Always On, la valeur par défaut est No. Un seul profil VPN peut avoir cette propriété définie sur Yes pour que le VPN Always On fonctionne de manière fiable.
-
Configurer les VPN pour prendre en charge le NAC
-
Utilisez le Type de connexion SSL personnalisé pour configurer le filtre NAC.
-
Spécifiez un Nom de connexion de VPN.
-
Pour XML personnalisé, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Nom du paramètre : Tapez XenMobileDeviceId. Ce champ correspond à l’ID de l’appareil à utiliser pour la vérification NAC basée sur l’inscription de l’appareil dans Citrix Endpoint Management. Si Citrix Endpoint Management inscrit et gère l’appareil, la connexion VPN est autorisée. Dans le cas contraire, l’authentification est refusée au moment de l’établissement de la connexion VPN.
-
Valeur : Tapez DeviceID_${device.id}, qui est la valeur du paramètre XenMobileDeviceId.
-
Cliquez sur Enregistrer pour enregistrer le paramètre.
-
Configurer les VPN pour Android Enterprise
Pour configurer les VPN pour les appareils Android Enterprise, créez une stratégie d’appareil de configuration gérée Android Enterprise pour l’application Citrix SSO. Consultez Configurer les profils VPN pour Android Enterprise.
Paramètres Android Enterprise
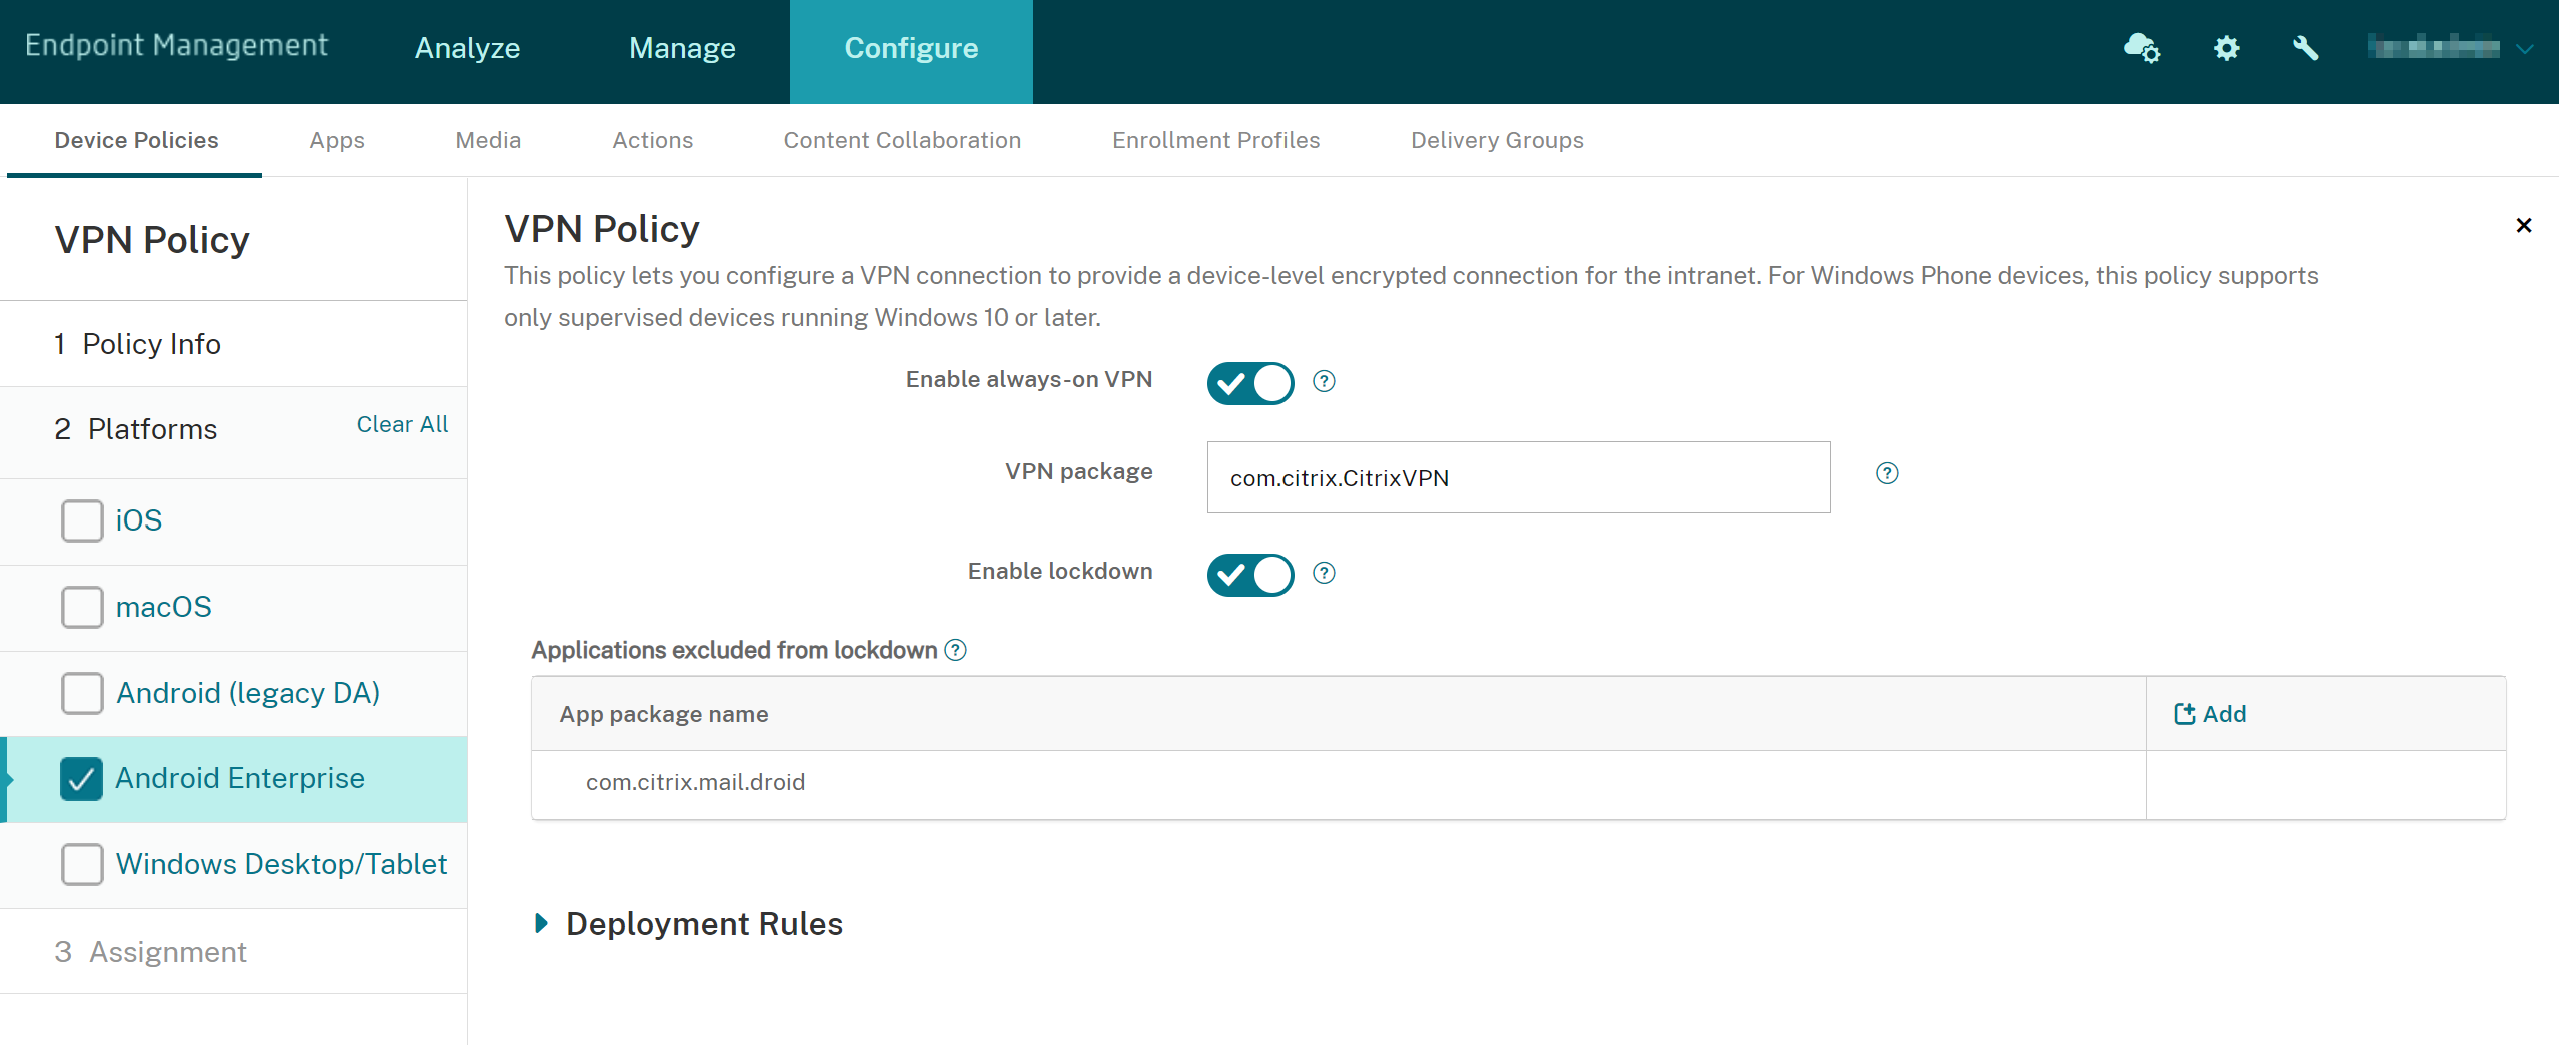
-
Activer le VPN permanent : Indiquez si le VPN est toujours activé. La valeur par défaut est Désactivé. Lorsqu’elle est activée, la connexion VPN reste active jusqu’à ce que l’utilisateur la déconnecte manuellement.
-
Package VPN Tapez le nom du package pour les appareils d’application VPN utilisés.
-
Activer le verrouillage : Si cette option est désactivée, aucune application ne peut accéder au réseau si une connexion VPN n’existe pas. Si elle est activée, les applications que vous configurez dans les paramètres suivants peuvent accéder au réseau, même si une connexion VPN n’existe pas. Disponible pour les appareils Android 10 et versions ultérieures.
-
Applications exclues du verrouillage : Cliquez sur Ajouter pour taper les noms de package des applications que vous souhaitez exclure du paramètre de verrouillage.
Paramètres Windows Desktop/Tablet
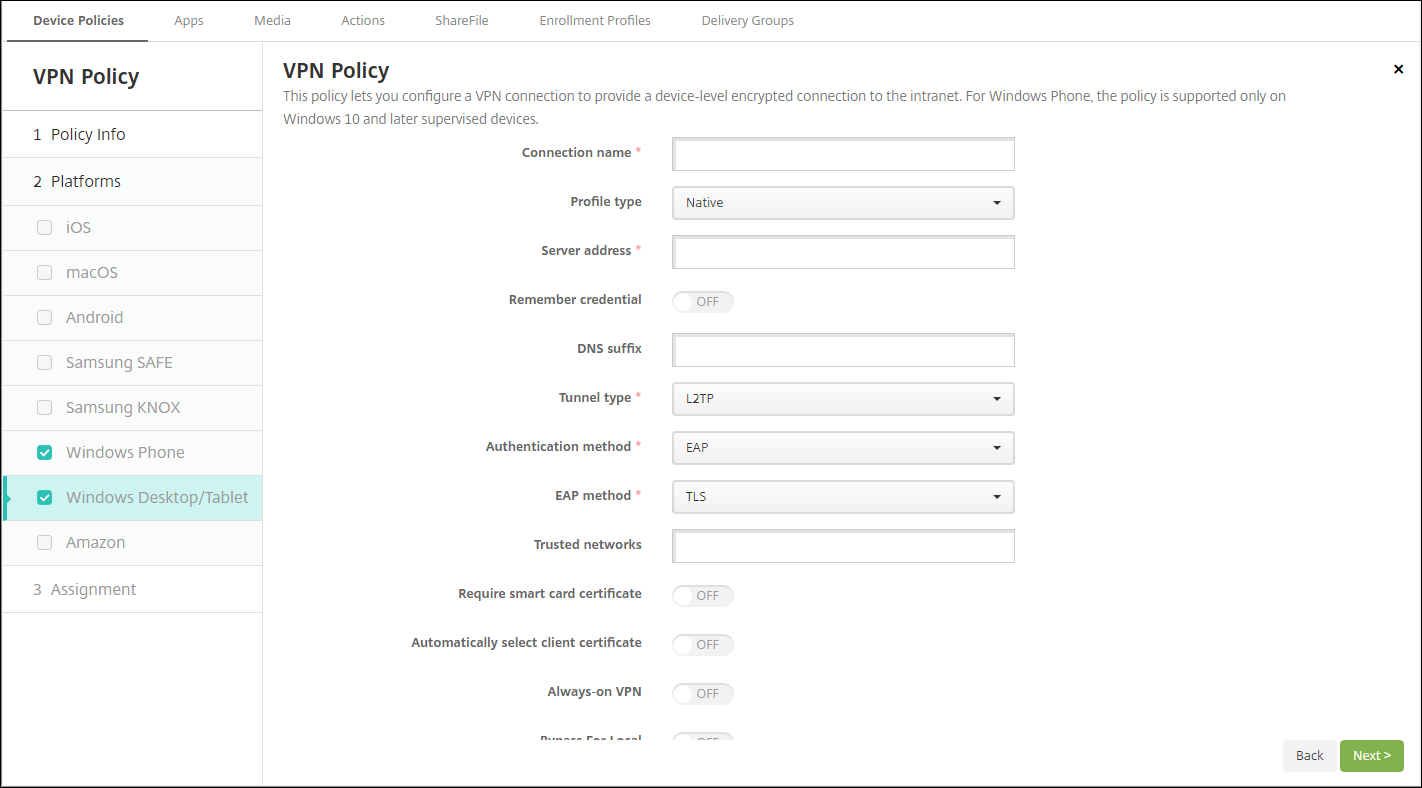
-
Nom de la connexion : Saisissez un nom pour la connexion. Ce champ est obligatoire.
-
Type de profil : Dans la liste, sélectionnez Natif ou Plug-in. La valeur par défaut est Natif.
-
Configurer le type de profil natif : Ces paramètres s'appliquent au VPN intégré aux appareils Windows des utilisateurs.
-
Adresse du serveur : Saisissez le nom de domaine complet (FQDN) ou l'adresse IP du serveur VPN. Ce champ est obligatoire.
-
Mémoriser les informations d'identification : Indiquez si vous souhaitez mettre en cache les informations d'identification. La valeur par défaut est Désactivé. Lorsqu'elle est activée, les informations d'identification sont mises en cache chaque fois que possible.
-
Suffixe DNS : Saisissez le suffixe DNS.
-
Type de tunnel : Dans la liste, sélectionnez le type de tunnel VPN à utiliser. La valeur par défaut est L2TP. Les options possibles sont :
-
L2TP : Protocole de tunnellisation de couche 2 avec authentification par clé pré-partagée.
-
PPTP : Tunnellisation point à point.
-
IKEv2 : Échange de clés Internet version 2.
-
-
Méthode d'authentification : Dans la liste, sélectionnez la méthode d'authentification à utiliser. La valeur par défaut est EAP. Les options possibles sont :
-
EAP : Protocole d'authentification extensible.
-
MSChapV2 : Utilisez le protocole d'authentification Microsoft Challenge-Handshake pour l'authentification mutuelle. Cette option n'est pas disponible lorsque vous sélectionnez IKEv2 pour le type de tunnel.
-
-
Méthode EAP : Dans la liste, sélectionnez la méthode EAP à utiliser. La valeur par défaut est TLS. Ce champ n'est pas disponible lorsque l'authentification MSChapV2 est activée. Les options possibles sont :
-
TLS : Sécurité de la couche de transport
-
PEAP : Protocole d'authentification extensible protégé
-
-
Réseaux approuvés : Saisissez une liste de réseaux séparés par des virgules qui ne nécessitent pas de connexion VPN pour l'accès. Par exemple, lorsque les utilisateurs sont sur le réseau sans fil de votre entreprise, ils peuvent accéder directement aux ressources protégées.
-
Exiger un certificat de carte à puce : Indiquez si un certificat de carte à puce est requis. La valeur par défaut est Désactivé.
-
Sélectionner automatiquement le certificat client : Indiquez si le certificat client à utiliser pour l'authentification doit être choisi automatiquement. La valeur par défaut est Désactivé. Cette option n'est pas disponible lorsque vous activez Exiger un certificat de carte à puce.
-
VPN toujours activé : Indiquez si le VPN est toujours activé. La valeur par défaut est Désactivé. Lorsqu'il est activé, la connexion VPN reste active jusqu'à ce que l'utilisateur la déconnecte manuellement.
-
Ignorer pour le local : Saisissez l'adresse et le numéro de port pour permettre aux ressources locales de contourner le serveur proxy.
-
-
Configurer le type de profil de plug-in : Ces paramètres s'appliquent aux plug-ins VPN obtenus depuis le Windows Store et installés sur les appareils des utilisateurs.
-
Adresse du serveur : Saisissez le nom de domaine complet (FQDN) ou l'adresse IP du serveur VPN. Ce champ est obligatoire.
-
Mémoriser les informations d'identification : Indiquez s'il faut mettre en cache les informations d'identification. La valeur par défaut est Désactivé. Lorsqu'elle est activée, les informations d'identification sont mises en cache chaque fois que possible.
-
Suffixe DNS : Saisissez le suffixe DNS.
-
ID d'application client : Saisissez le nom de famille du package pour le plug-in VPN.
-
XML de profil de plug-in : Sélectionnez le profil de plug-in VPN personnalisé à utiliser en cliquant sur Parcourir et en accédant à l'emplacement du fichier. Contactez le fournisseur du plug-in pour le format et les détails.
-
Réseaux approuvés : Saisissez une liste de réseaux séparés par des virgules qui ne nécessitent pas de connexion VPN pour l'accès. Par exemple, lorsque les utilisateurs sont sur le réseau sans fil de votre entreprise, ils peuvent accéder directement aux ressources protégées.
-
VPN toujours activé : Indiquez si le VPN est toujours activé. La valeur par défaut est Désactivé. Lorsqu'il est activé, la connexion VPN reste active jusqu'à ce que l'utilisateur la déconnecte manuellement.
-
Ignorer pour le local : Saisissez l'adresse et le numéro de port pour permettre aux ressources locales de contourner le serveur proxy.
-
Paramètres Amazon
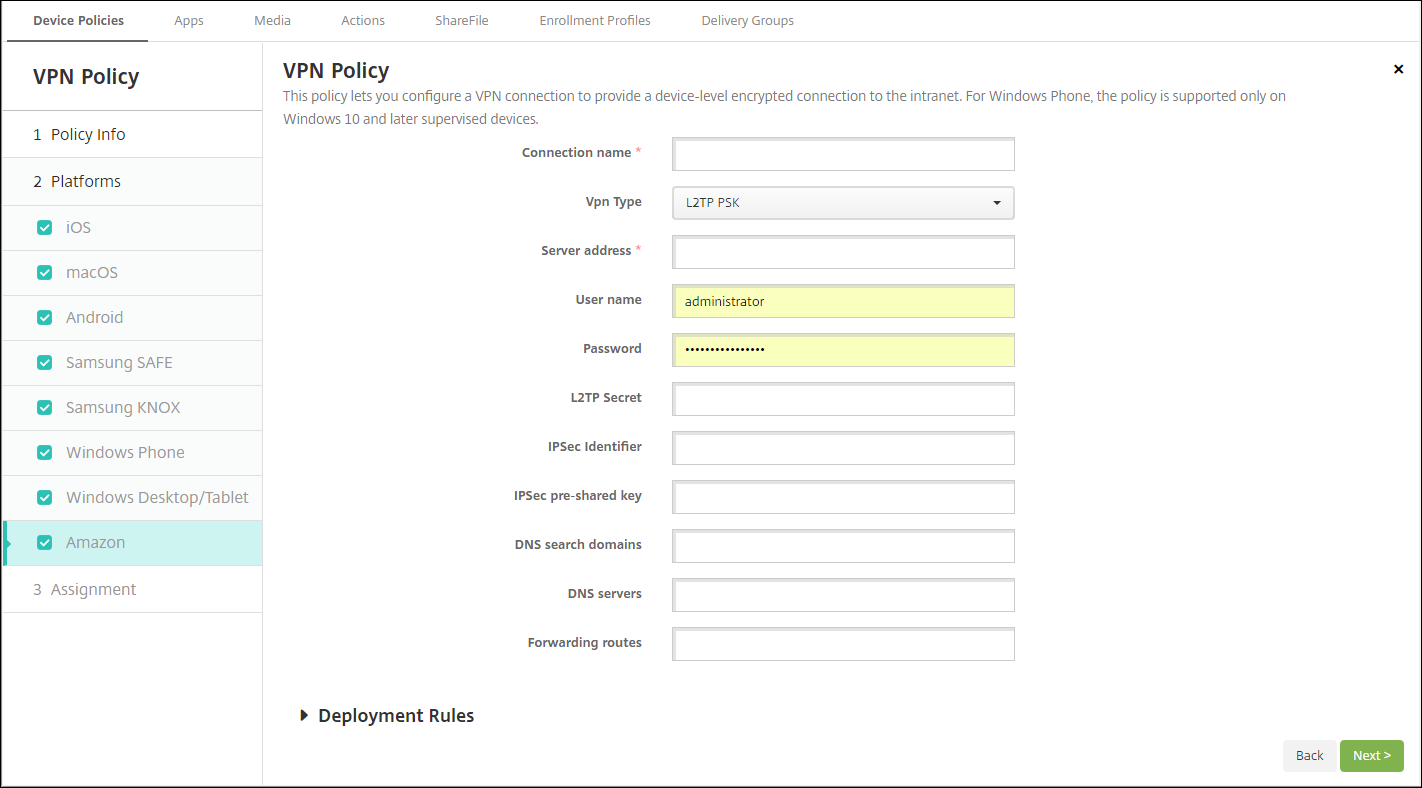
-
Nom de la connexion : Saisissez un nom pour la connexion.
-
Type de VPN : Sélectionnez le type de connexion. Les options possibles sont :
-
L2TP PSK : Protocole de tunnellisation de couche 2 avec authentification par clé pré-partagée. Ce paramètre est celui par défaut.
-
L2TP RSA : Protocole de tunnellisation de couche 2 avec authentification RSA.
-
IPSEC XAUTH PSK : Sécurité du protocole Internet avec clé pré-partagée et authentification étendue.
-
IPSEC HYBRID RSA : Sécurité du protocole Internet avec authentification RSA hybride.
-
PPTP : Tunnelisation point à point.
-
Les sections suivantes répertorient les options de configuration pour chacun des types de connexion précédents.
Configurer les paramètres L2TP PSK pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Secret L2TP : Saisissez la clé secrète partagée.
-
Identifiant IPSec : Saisissez le nom de la connexion VPN que les utilisateurs voient sur leurs appareils lors de la connexion.
-
Clé pré-partagée IPSec : Saisissez la clé secrète.
-
Domaines de recherche DNS : Saisissez les domaines avec lesquels la liste de domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer la route ou sur Annuler pour ne pas l'enregistrer.
-
Configurer les paramètres L2TP RSA pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Secret L2TP : Saisissez la clé secrète partagée.
-
Domaines de recherche DNS : Saisissez les domaines avec lesquels la liste de domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Certificat de serveur : Dans la liste, sélectionnez le certificat de serveur à utiliser.
-
Certificat CA : Dans la liste, sélectionnez le certificat CA à utiliser.
-
Informations d'identification : Dans la liste, sélectionnez les informations d'identification à utiliser.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer la route ou sur Annuler pour ne pas l'enregistrer.
-
Configurer les paramètres IPSEC XAUTH PSK pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Identifiant IPSec : Saisissez le nom de la connexion VPN que les utilisateurs voient sur leurs appareils lors de la connexion.
-
Clé pré-partagée IPSec : Saisissez la clé secrète partagée.
-
Domaines de recherche DNS : Saisissez les domaines avec lesquels la liste des domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer l'itinéraire ou cliquez sur Annuler pour ne pas enregistrer l'itinéraire.
-
Configurer les paramètres IPSEC AUTH RSA pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Domaines de recherche DNS : Saisissez les domaines auxquels la liste des domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Certificat de serveur : Dans la liste, sélectionnez le certificat de serveur à utiliser.
-
Certificat CA : Dans la liste, sélectionnez le certificat CA à utiliser.
-
Informations d'identification : Dans la liste, sélectionnez les informations d'identification à utiliser.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer l'itinéraire ou cliquez sur Annuler pour ne pas enregistrer l'itinéraire.
-
Configurer les paramètres IPSEC HYBRID RSA pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Domaines de recherche DNS : Saisissez les domaines auxquels la liste de domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Certificat de serveur : Dans la liste, sélectionnez le certificat de serveur à utiliser.
-
Certificat CA : Dans la liste, sélectionnez le certificat CA à utiliser.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer la route ou sur Annuler pour ne pas enregistrer la route.
-
Configurer les paramètres PPTP pour Amazon
-
Adresse du serveur : Saisissez l'adresse IP du serveur VPN.
-
Nom d'utilisateur : Saisissez un nom d'utilisateur facultatif.
-
Mot de passe : Saisissez un mot de passe facultatif.
-
Domaines de recherche DNS : Saisissez les domaines auxquels la liste de domaines de recherche d'un appareil utilisateur peut correspondre.
-
Serveurs DNS : Saisissez les adresses IP des serveurs DNS à utiliser pour résoudre les domaines spécifiés.
-
Chiffrement PPP (MPPE) : Sélectionnez si vous souhaitez activer le chiffrement des données avec Microsoft Point-to-Point Encryption (MPPE). La valeur par défaut est Désactivé.
-
Routes de transfert : Si votre serveur VPN d'entreprise prend en charge les routes de transfert, pour chaque route de transfert à utiliser, cliquez sur Ajouter et effectuez les opérations suivantes :
-
Route de transfert : Saisissez l'adresse IP de la route de transfert.
-
Cliquez sur Enregistrer pour enregistrer la route ou cliquez sur Annuler pour ne pas enregistrer la route.
-