
解决方案概述
Citrix Secure Private Access™ 适用于混合部署,提供零信任网络访问 (ZTNA) 解决方案,可在您的本地环境和 Citrix Cloud 之间划分功能。这种架构使您能够利用现有投资,同时获得基于云的管理。职责分配如下:
-
本地组件(数据平面): 您现有的 NetScaler Gateway、StoreFront 和 Windows Cloud Connector 安装仍保留在本地。这些组件负责控制和路由所有用户访问流量。
-
Citrix Cloud 组件(控制平面):
-
集中管理:使用 Citrix Cloud UI 进行所有配置、管理和策略管理。
-
监控和故障排除:利用托管的 Citrix Monitor 服务进行所有监控、分析和故障排除功能。
-
为何使用 Secure Private Access
Citrix Secure Private Access 解决方案通过将单点登录 (SSO)、远程访问和带外内容检查集成到统一平台中,提供端到端访问控制。
-
管理应用程序访问: 为所有批准的 SaaS 和内部应用程序强制执行安全策略并提供简化的 SSO 体验。
-
增强安全性: 通过过滤对特定网站和网站类别的访问,保护网络和用户设备免受恶意软件和数据泄露的影响。
-
Google Chrome Enterprise Premium 集成: 利用 Google Chrome Enterprise Premium,允许用户以熟悉且安全的方式原生访问授权的企业 Web 应用程序。有关详细信息,请参阅 与 Google Chrome Enterprise Premium 集成。
-
数据丢失防护 (DLP): 强制执行精细控制以限制打印、下载和剪贴板复制粘贴操作。
-
分析用户活动并保护企业网络: 深入了解用户活动,例如恶意网站访问或有风险的文件传输。使用这些分析采取纠正措施并保护企业网络。
-
无缝用户体验: 从任何设备、位置或网络提供对关键业务应用程序的安全、无缝访问。
关键组件
以下部分提供了有关 Secure Private Access 混合解决方案关键组件的更多信息。
网络图
下图说明了 Secure Private Access 混合解决方案的网络图。
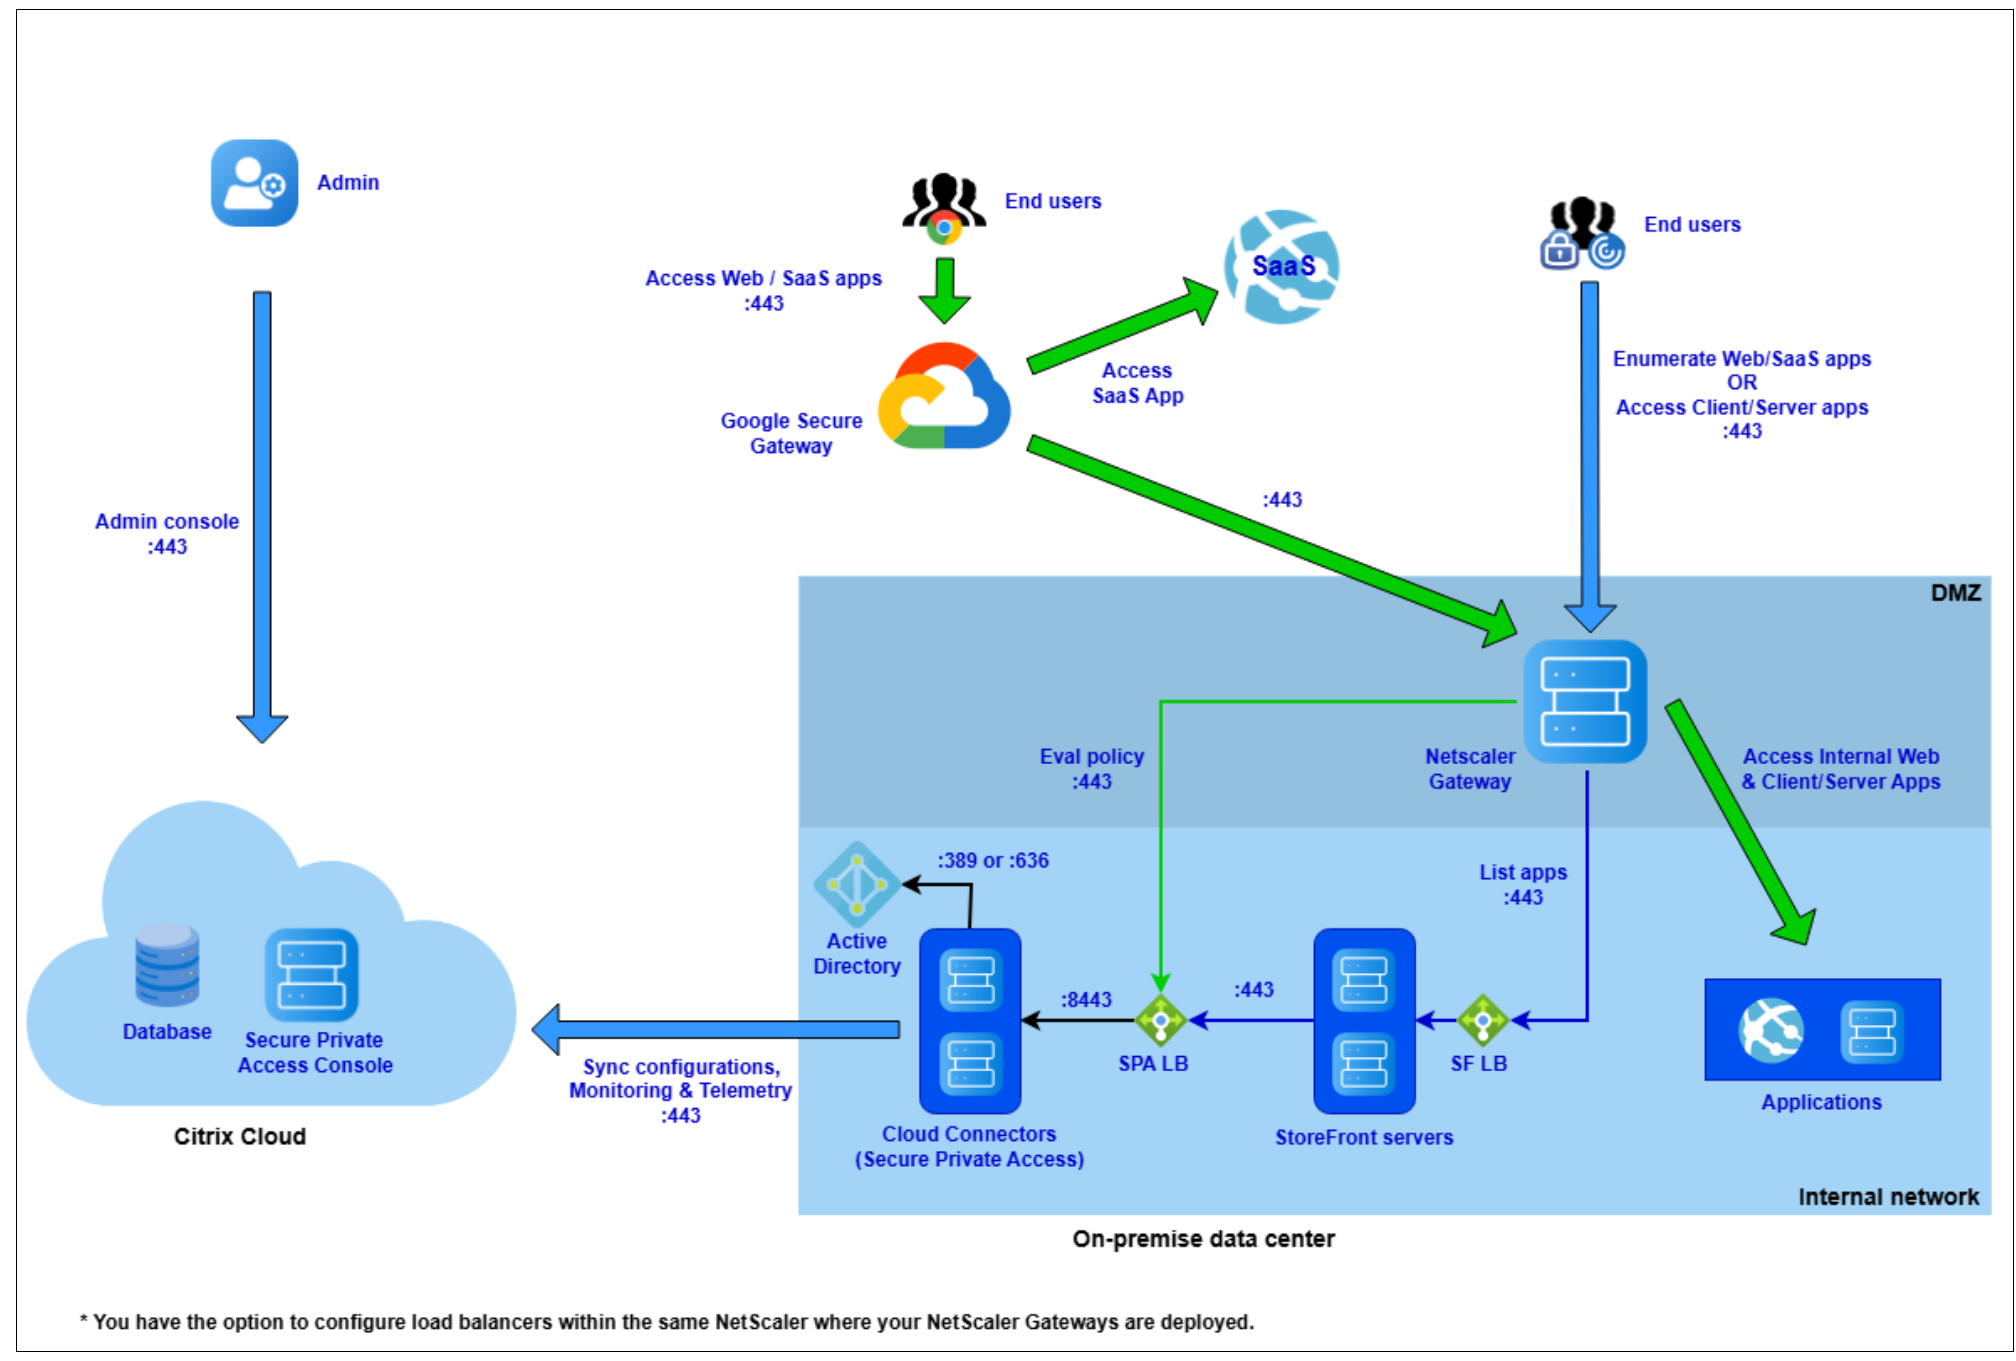
Secure Private Access 混合解决方案的关键组件包括:
-
Secure Private Access 管理控制台: 单击 Citrix Cloud 中的 Secure Private Access 磁贴以访问管理控制台。使用管理控制台进行入职、配置应用程序和设置策略。站点管理集中且简化。无需本地基础设施。
-
Google Chrome 和 Chrome Enterprise Premium 安全网关: 最终用户使用 Google Chrome 浏览器访问企业内部和 SaaS 应用程序。Chrome Enterprise Premium 安全网关充当正向代理,以强制执行零信任访问框架。它提供对应用程序访问的精细、上下文感知控制。来自用户 Chrome 浏览器的所有流量都通过 Chrome Enterprise Premium 安全网关连接到 NetScaler Gateway,确保在授予访问权限之前应用策略。注意:仅当使用 Secure Private Access 提供对 SaaS 和内部 Web 应用程序的安全访问时,才需要 Google 组件。如果您计划仅将 Secure Private Access 用于 TCP/UDP(客户端/服务器)应用程序,则不需要它们。
-
NetScaler Gateway: NetScaler Gateway 组件提供对应用程序和桌面的安全远程访问。它充当外部用户的安全入口点,允许他们从网络外部连接到企业资源。有关详细信息,请参阅 NetScaler。
-
Cloud Connector: Cloud Connector 是一个安装在 Windows 服务器上的本地组件,充当您的网络与 Citrix Cloud 之间的安全通信桥梁。Cloud Connector 负责同步云中 Secure Private Access 服务的所有配置和策略。然后,这些策略用于强制执行应用程序的访问规则。连接器还会持久缓存此数据,这允许用户即使在 Citrix Cloud 不可用时也能继续访问应用程序。有关详细信息,请参阅 Cloud Connector。
-
StoreFront: 本地 StoreFront 是面向用户的组件,它聚合、枚举并将所有授权的应用程序和桌面交付给最终用户。它充当企业应用商店。这种混合架构允许您利用现有的 StoreFront 设置,而无需迁移到云端。有关详细信息,请参阅 StoreFront。注意:如果您计划仅将 Secure Private Access 用于 TCP/UDP(客户端/服务器)应用程序,则 StoreFront 是可选的。如果您确实配置了 StoreFront,它将仅枚举配置为 Web 应用程序类型的应用程序。标准 TCP/UDP 应用程序不会显示在商店中。
最终用户访问方法
最终用户可以使用以下任一方法访问 Secure Private Access 应用程序:
-
Citrix Workspace 应用程序 (CWA) 和 Workspace UI: 这是最终用户可以用来连接和查看 Citrix Store 的两个客户端。
-
Citrix Workspace 应用程序(本机客户端): 这是一个安装在用户端点(例如 Windows 和 macOS)上的完整本机应用程序。它提供最丰富的用户体验,并且是某些高级功能所必需的。
-
Citrix Workspace UI(Web 客户端): 这是商店的基于浏览器的版本。用户通过在 Web 浏览器中导航到 StoreFront URL 来访问它。它允许用户无需安装任何客户端软件即可访问其应用程序。
-
-
Google Chrome: 所有 Web 和 SaaS 应用程序都通过使用托管企业配置文件的 Google Chrome 浏览器独占启动。当用户从其 Citrix Store 启动应用程序时,它会自动在此托管的 Chrome Enterprise 配置文件中打开,以强制执行所有安全控制。注意:如果您计划仅将 Secure Private Access 用于 TCP/UDP(客户端/服务器)应用程序,则 Google Chrome 并非强制要求。用户可以使用任何浏览器(例如非托管的 Chrome、Edge 或 Firefox)来访问 TCP/UDP 应用程序。
-
Citrix Secure Access (CSA) 客户端: 这是安装在用户端点上的客户端代理,是 ZTNA 访问所有 TCP/UDP(客户端/服务器)应用程序所必需的。CSA 提供安全的、按应用程序的内部企业资源连接,而无需传统的全隧道 VPN。
Citrix 端点分析 (EPA) 客户端
Citrix EPA 客户端是一个轻量级插件,在用户端点上运行以执行设备姿态扫描(也称为 EPA 扫描)。仅当您配置了访问策略,在授予访问权限之前检查端点的安全姿态(例如,最新的操作系统、特定的防病毒软件或注册表项)时,才需要此客户端。
限制
-
不支持将 EPA 作为因素。相反,您可以使用设备姿态服务。有关设备姿态服务的更多信息,请参阅 设备姿态。
-
在虚拟服务器级别启用设备姿态检查不支持与 Always On 结合使用。
-
策略建模仅支持用户条件。不支持设备姿态和网络位置条件。
-
StoreFront 分析器仅支持 StoreFront 中的一个 Secure Private Access 类型存储。
-
当前版本中,用于混合部署的简化 Secure Private Access 用户界面仅支持一个数据中心(一个网关和一个 StoreFront)。
-
Citrix Secure Access 客户端中的网络位置不支持 IPv6。