
NAT互換性
外部ユーザーデバイスとセッションホスト間の直接接続を確立するために、HDX™ Directは、NATトラバーサルのためにホールパンチングを、クライアントデバイスとセッションホストのパブリックIPアドレスとポートマッピングの交換を容易にするためにSTUNを利用します。これは、VoIP、ユニファイドコミュニケーション、P2Pソリューションの仕組みと同様です。
ファイアウォールやその他のネットワークコンポーネントが、STUNリクエストとHDXセッションのUDPトラフィックを許可するように構成されている限り、外部ユーザー向けのHDX Directは機能すると予想されます。ただし、ユーザーとセッションホストのネットワークのNATタイプが互換性のない組み合わせになり、HDX Directが失敗する特定のシナリオがあります。
検証
STUNTMANのSTUNクライアントユーティリティを使用して、クライアントとセッションホストのNATタイプを検証できます。
-
stunprotocol.orgからターゲットプラットフォームに適したパッケージをダウンロードし、内容を抽出します。
-
ターミナルプロンプトを開き、内容が抽出されたディレクトリに移動します。
-
次のコマンドを実行します:
.\stunclient.exe stunserver.stunprotocol.org --mode behavior -
出力を記録します。
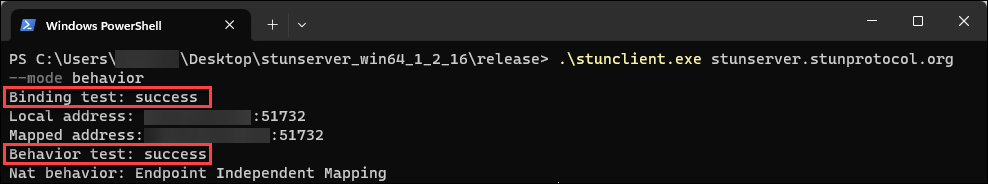
バインディングテストと動作テストが成功した場合、バインディングテストと動作テストの両方が成功を報告し、NAT動作が指定されます。
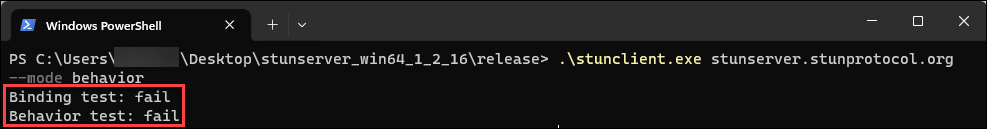
テストが失敗した場合、バインディングテストと動作テストの両方が失敗を報告します。
クライアントとセッションホストの両方のテスト結果に基づいて、外部ユーザー向けのHDX Directが機能するかどうかを判断するには、次の表を参照してください。
| クライアントデバイス | セッションホスト | 動作が期待されますか? |
|---|---|---|
| エンドポイント独立マッピング | エンドポイント独立マッピング | はい |
| エンドポイント独立マッピング | エンドポイント依存マッピング | はい |
| エンドポイント依存マッピング | エンドポイント独立マッピング | はい |
| エンドポイント依存マッピング | エンドポイント依存マッピング | いいえ |
| 失敗 | 任意のNATタイプ | いいえ |
| 任意のNATタイプ | 失敗 | いいえ |
| 失敗 | 失敗 | いいえ |