
安全私有访问与 Director 集成 (预览版)
安全私有访问与 Director 集成允许技术支持管理员或完全管理员监视和排查 Director 中的所有安全私有访问会话。要支持此功能,您必须使用 Director、安全私有访问、Citrix Workspace™ 应用程序和 VDA 的 2402 或更高版本。
可用操作包括查看以下内容的详细信息:
-
针对用户在选择会话弹出窗口 > 会话选项卡 > Web SaaS 和客户端/服务器应用程序下的安全私有访问活动会话
-
在“选择会话”弹出窗口 > “拒绝访问”选项卡下,安全私有访问失败或被阻止的枚举以及失败的应用程序启动
-
活动和失败的应用程序启动的会话和应用程序详细信息视图
-
失败和被阻止的枚举的会话和应用程序详细信息视图
注意:
安全私有访问与 Director 的集成仅支持 Director 基于表单的身份验证,不支持集成 Windows 身份验证或基于智能卡的身份验证。
先决条件
-
要支持此功能,您必须使用以下各项:
-
Director 2402 或更高版本
-
安全私有访问 2402 或更高版本
-
Citrix Workspace 应用程序 2402 或更高版本
-
-
确保至少一个 Citrix Virtual Apps and Desktops™ 站点已在 Director 上配置。
-
确保 Director 服务器与安全私有访问服务器具有网络连接。注意:必须在安全私有访问服务器上安装受信任的证书,才能成功建立与 Citrix Director 的连接。
-
确保 Director 管理员用户具有以下权限:
-
在 Secure Private Access 管理控制台中,具有 Secure Private Access 完全管理员或只读管理员权限。
-
在 Citrix Studio 控制台中,具有 Citrix Virtual Apps™ 或 Desktops 帮助台、完全管理员或只读管理员权限。
-
配置 Director 以使用 Secure Private Access
-
在安装了 Director 的计算机上以管理员身份打开命令提示符。
-
通过运行以下命令,转到
DirectorConfig工具的路径:cd c:\inetpub\wwwroot\Director\tools -
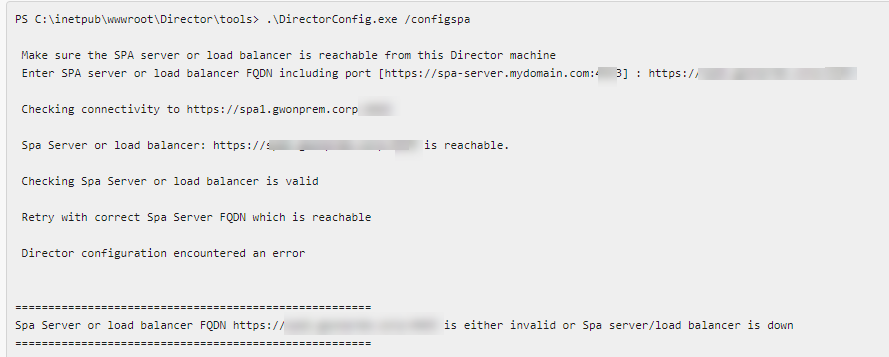
运行以下命令以配置 Secure Private Access:
DirectorConfig.exe /configspa -
输入安装 Secure Private Access 的计算机的 FQDN 以及端口号。
-
确保与 Secure Private Access(服务器或负载均衡器)的连接是安全的,并且已应用受信任的证书。
注意:
必须将管理员添加到 Secure Private Access 控制台,才能在 Director 中查看 Secure Private Access 会话详细信息。有关详细信息,请参阅管理管理员。
按用户查看 Secure Private Access 会话
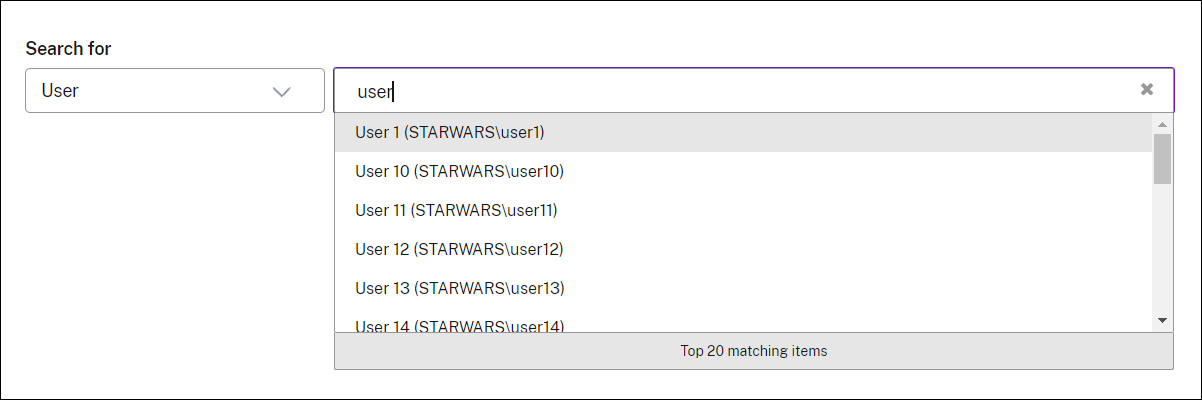
在 Director 控制板上,单击搜索并输入用户名。此时将显示选择会话屏幕。
完全管理员:
帮助台管理员:
查看安全私有访问会话的活动管理器
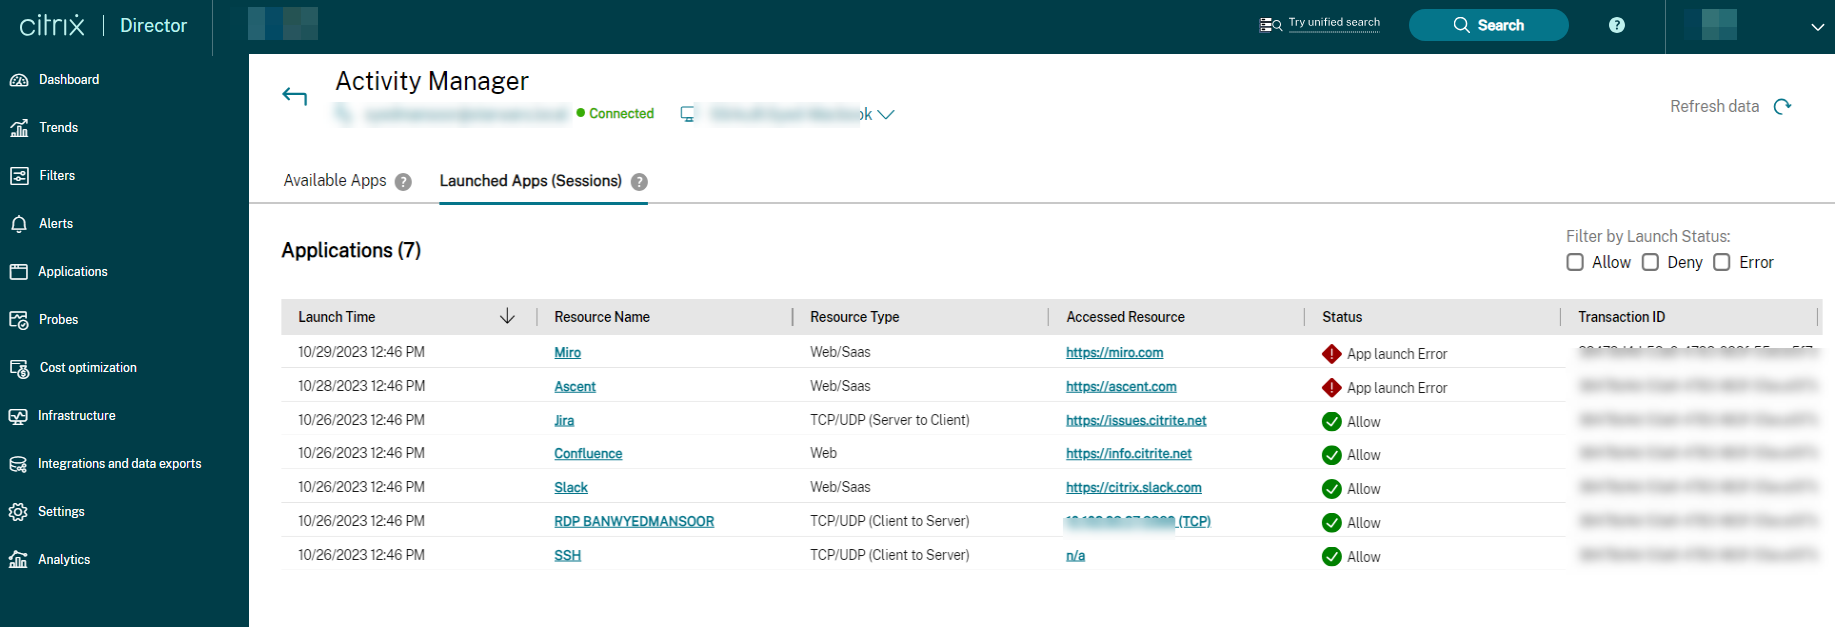
Citrix Director 提供安全私有访问会话的活动管理器视图,它为您提供会话活动的总体视图。活动管理器提供所有成功打开、未能打开的应用程序和桌面以及在安全私有访问应用程序中设置的策略结果的全面视图。此功能可从 Citrix Virtual Apps and Desktops 2407 或更高版本获得。
先决条件:
-
Director 2407 或更高版本
-
安全私有访问 2407 或更高版本
活动管理器显示可用应用程序和已启动应用程序详细信息。您可以找到以下会话详细信息:
-
启动时间
-
资源名称
-
资源类型
-
访问的资源
-
状态
-
事务 ID
要查看活动管理器,请执行以下操作:
-
在 Director 控制板上,单击搜索并输入用户名。此时将显示选择会话屏幕。
-
选择使用安全私有访问会话打开的会话。所选会话的活动管理器随即显示。
-
单击可用应用程序以查看 Citrix Workspace 应用程序中可用的应用程序。
或者,
单击**已启动应用程序(会话)**以查看 Citrix Workspace 应用程序中打开的应用程序。
您可以根据安全私有访问应用程序中设置的资源状态筛选资源:
-
允许 - 允许用户访问的资源。此状态是使用 Secure Private Access 应用程序下的策略设置的。此资源在 Citrix Workspace 应用程序中向用户显示。
-
拒绝 - 拒绝用户访问的资源。此状态是使用 Secure Private Access 应用程序下的策略设置的。此资源在 Citrix Workspace 应用程序中向用户显示。
-
错误 - 允许用户在 Secure Private Access 应用程序下访问的资源。但是,由于某些错误,该资源在 Citrix Workspace 应用程序中不可用。错误分为两种类型:枚举错误和会话错误。
查看可用应用程序
Citrix Workspace 应用程序中可用的 Web 和 SaaS 应用程序显示在“可用应用程序”部分下。此部分显示应用程序的上次枚举尝试及其状态。
您可以查看以下详细信息:
-
资源名称
-
状态
-
事务 ID
您还可以根据应用程序状态(例如“允许”、“拒绝”和“错误”)筛选上述详细信息。您还可以使用向上和向下箭头对详细信息进行排序。
注意:
TCP/UDP 应用程序不显示在“可用应用程序”部分中。
查看已启动的应用程序
在 Citrix Workspace 应用程序中打开的应用程序显示在“已启动的应用程序(会话)”部分下。您可以查看以下详细信息:
-
启动时间
-
资源名称
-
资源类型
-
访问的资源
-
状态
-
事务 ID
您还可以根据应用程序状态(例如“允许”、“拒绝”和“错误”)筛选上述详细信息。您还可以使用向上和向下箭头对详细信息进行排序。
Secure Private Access 应用程序的会话拓扑视图
您可以查看使用 Secure Private Access 打开的应用程序的会话拓扑。从“活动管理器”中单击所需的应用程序以查看所选应用程序的会话拓扑。
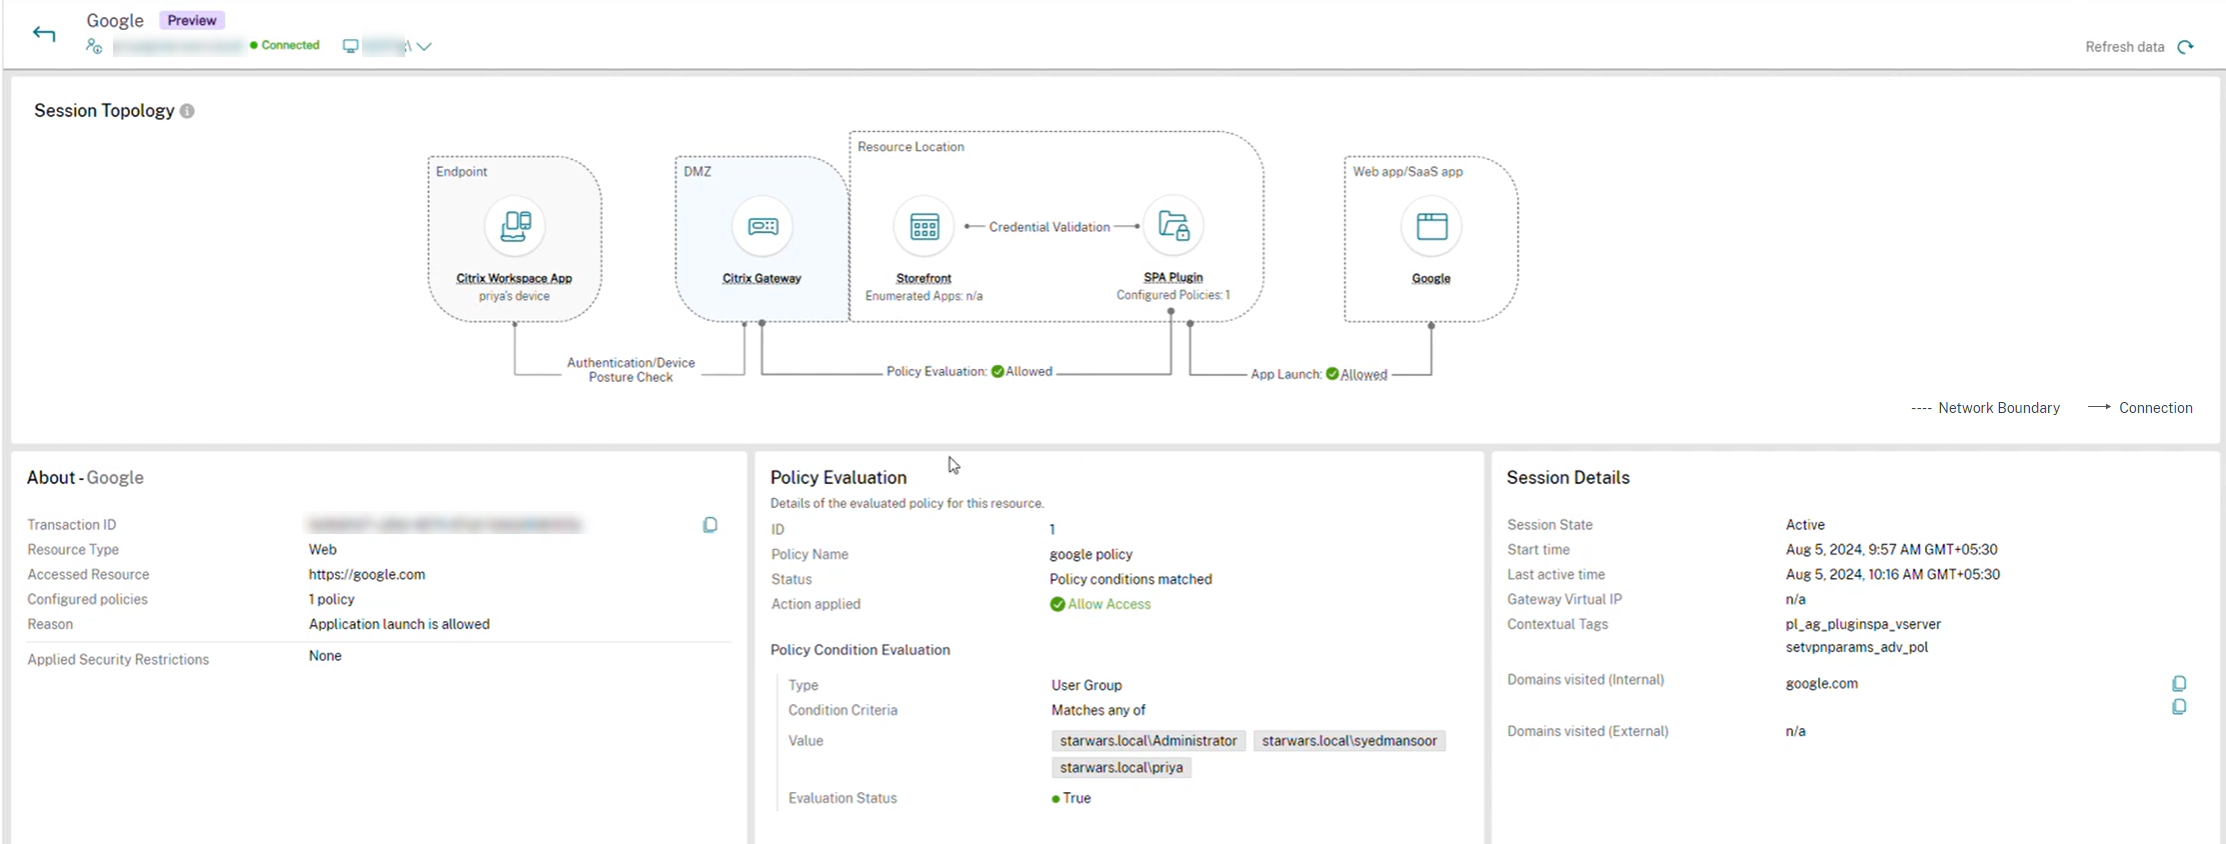
Web/SaaS 应用程序:
TCP/UDP 应用程序:
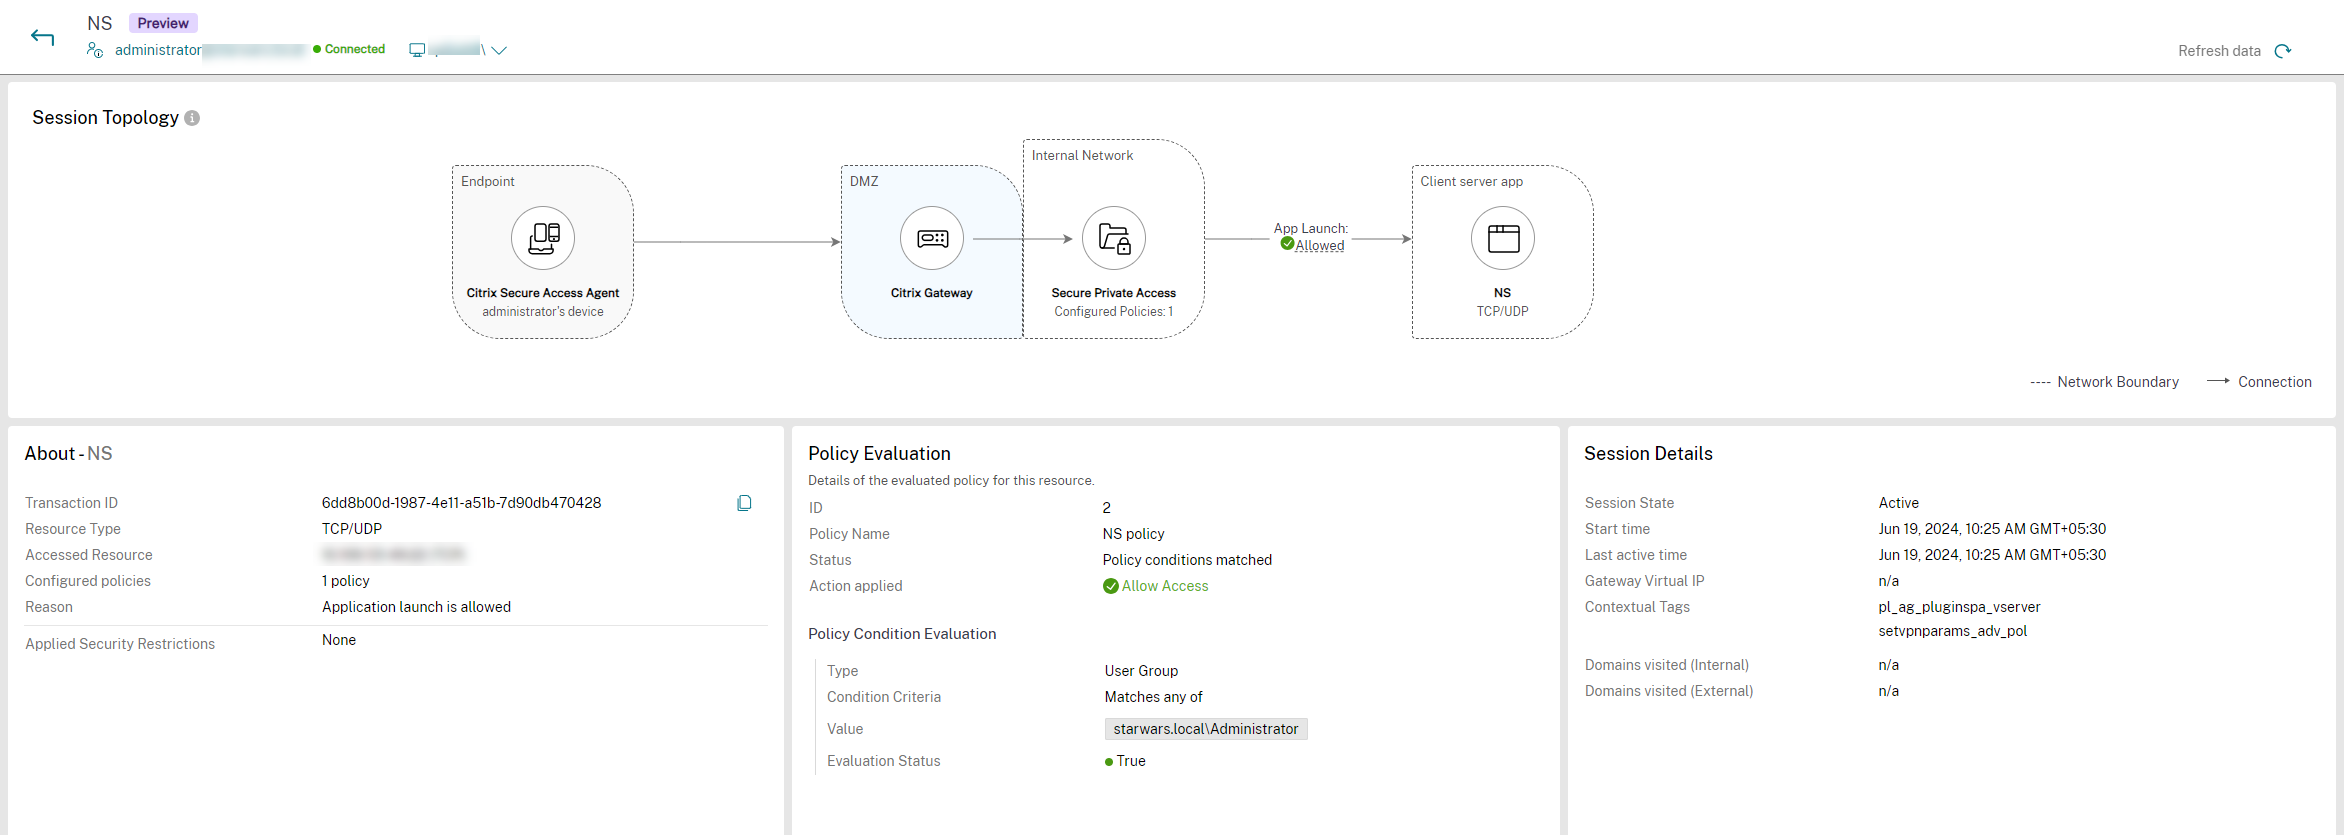
会话拓扑视图提供了应用程序启动过程的流程。端点连接到 Citrix Gateway,Citrix Gateway 连接到 Secure Private Access 插件。使用 Secure Private Access 插件中的信息,应用程序得以启动。此功能适用于 Citrix Virtual Apps and Desktops 2407 或更高版本。
先决条件:
-
Director 2407 或更高版本
-
Secure Private Access 2407 或更高版本
-
Citrix Secure Access 24.8.1.x 或更高版本
您可以查看以下内容:
-
端点 - 显示应用程序打开的端点。可能的选项包括 Citrix Workspace 应用程序和 Citrix Secure Agent。将显示设备 ID。
-
内部网络 - 显示枚举的应用程序数量和配置的策略数量。
-
策略评估 - 显示在 Secure Private Access 应用程序上设置的策略结果。不同的值包括允许、拒绝、受限访问和错误。这仅适用于 Web 或 SaaS 应用程序。
-
应用程序已启动 - 显示应用程序类型和应用程序启动状态。应用程序类型的可能值为 Web/SaaS 应用程序或 TCP/UDP 应用程序。同样,应用程序启动状态的可能值为允许、拒绝、受限访问和错误。
您现在可以在 Secure Private Access 应用程序的会话拓扑视图中查看以下额外详细信息。此更改适用于 Web 和 SaaS 应用程序以及 TCP/UDP 应用程序。
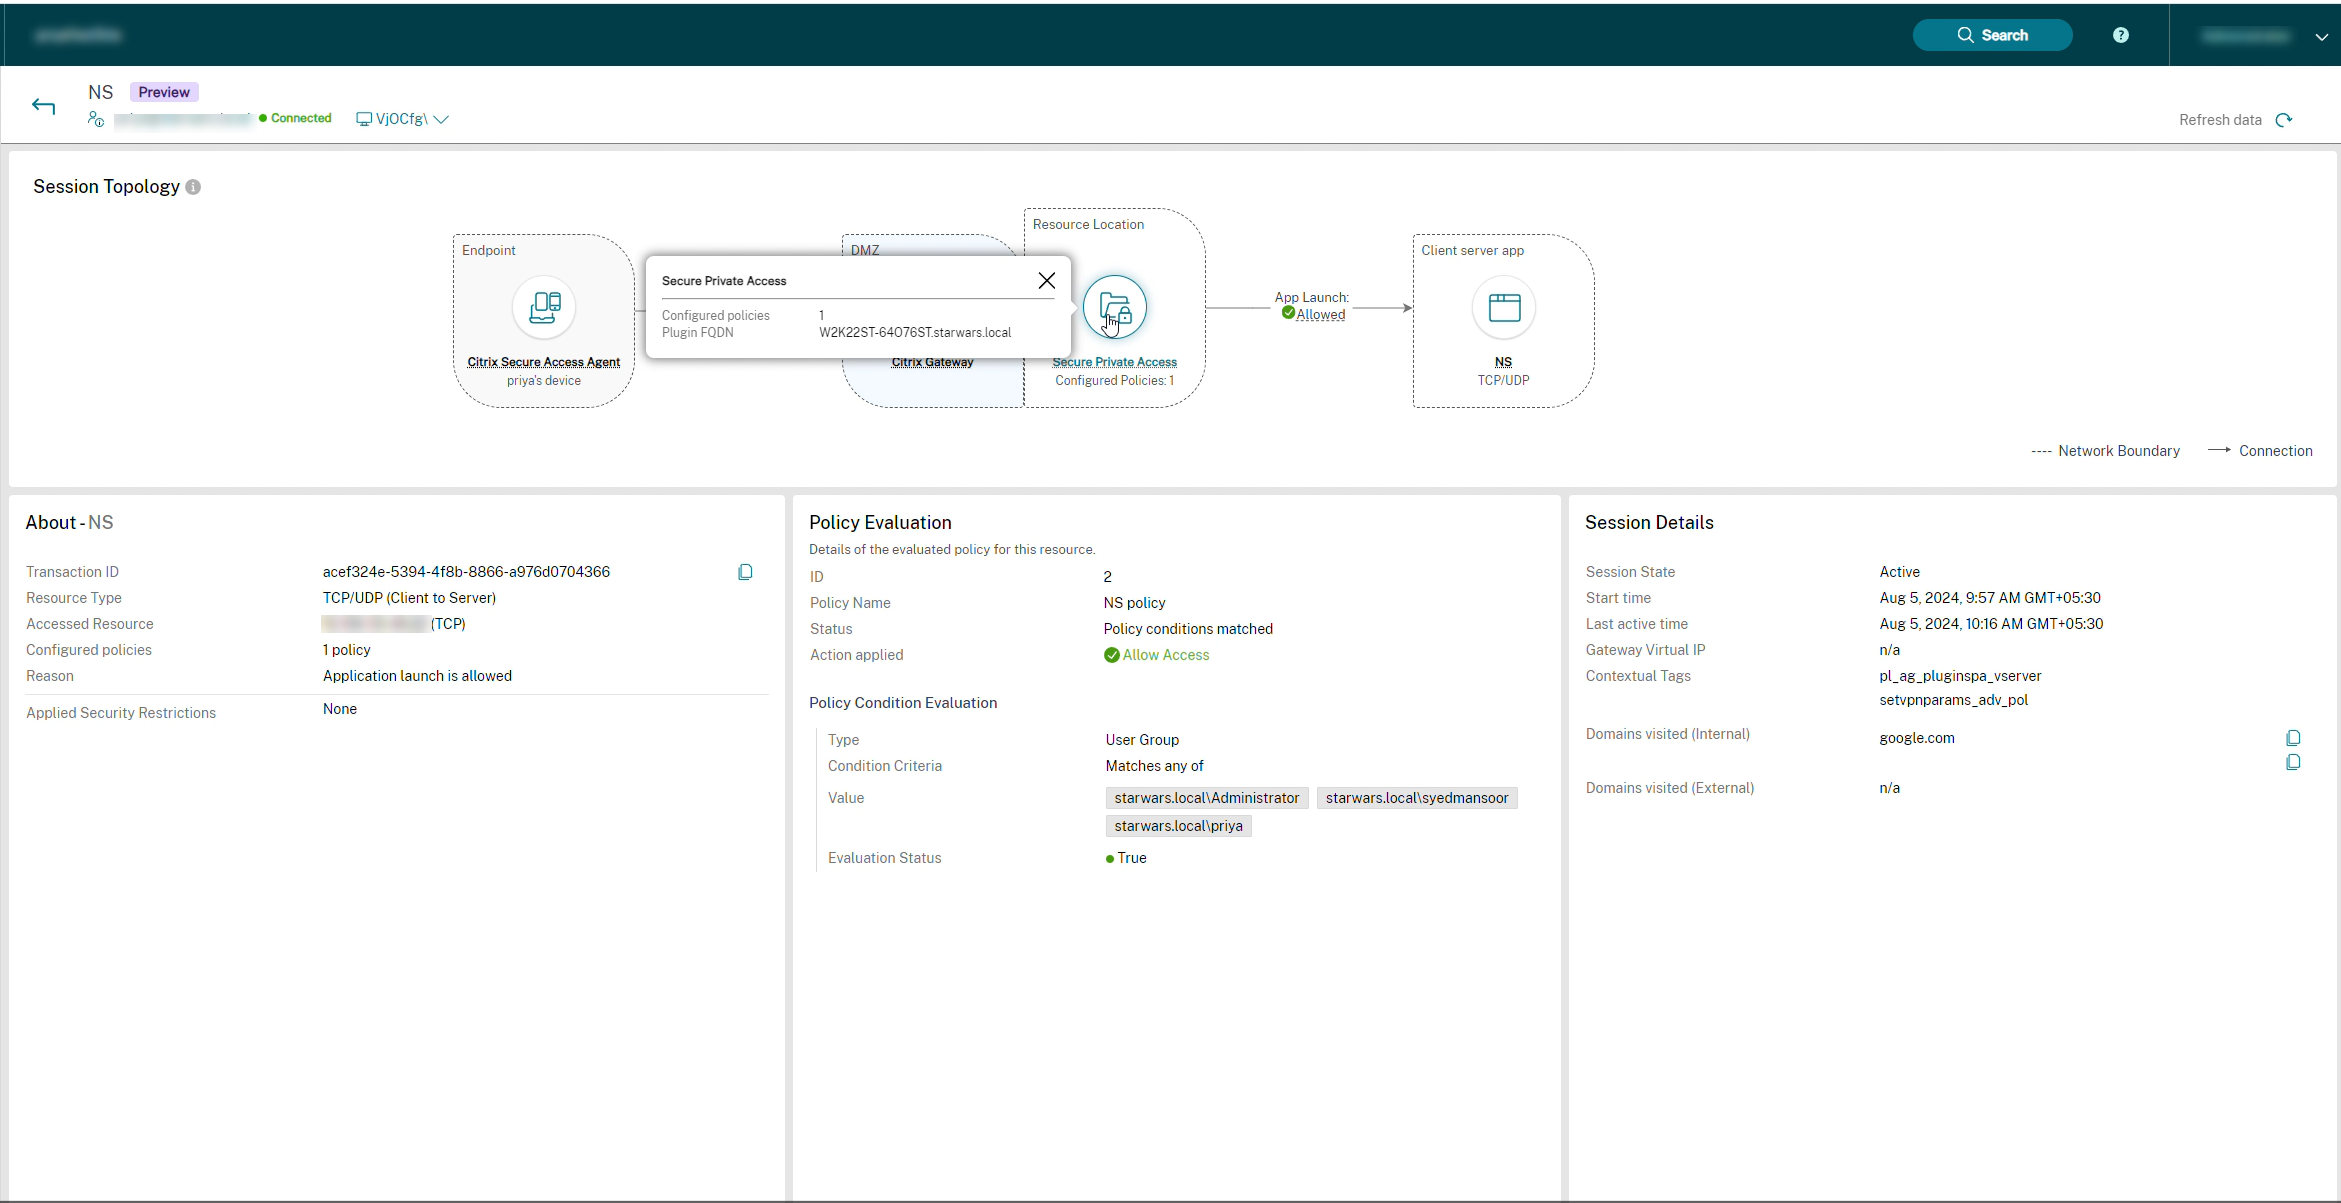
端点:
点击端点内的链接以查看以下内容:
-
端点类型: 可以是 Secure Access Agent 或 Citrix Workspace 应用程序。
-
访问详细信息: 查看端点是如何访问的,无论是通过 StoreFront™ 还是 Citrix Workspace 应用程序。
-
端点操作系统: 例如,Windows。
-
位置类型: 指示位置是内部还是外部。
资源位置:
点击资源位置内的链接以查看以下内容:
注意: 这仅适用于 Web 和 SaaS 应用程序。
-
枚举的应用程序数量: 显示枚举的应用程序数量和商店 URL。
-
访问方法: 指示端点是通过 StoreFront 还是 Citrix Workspace 应用程序访问的。
安全专用访问:
-
已配置的策略: 显示已配置策略的数量。
-
FQDN 插件: 显示处理请求的代理的 FQDN。
Web 和 SaaS 应用程序 / 客户端-服务器应用程序 (TCP/UDP):
点击Web 和 SaaS 应用程序 / 客户端-服务器应用程序内的链接以查看以下内容:
-
应用程序名称: 应用程序的名称。
-
顶级 URL: 对于 Web 或 SaaS 应用程序,将显示已发布的应用程序的 URL。对于 TCP/UDP 应用程序,将显示应用程序的协议 IP 地址。
-
应用程序类型: 指示应用程序是 Web 或 SaaS 应用程序,还是 TCP/UDP 应用程序。
-
应用程序发布类型: 指示应用程序是外部发布还是内部发布。
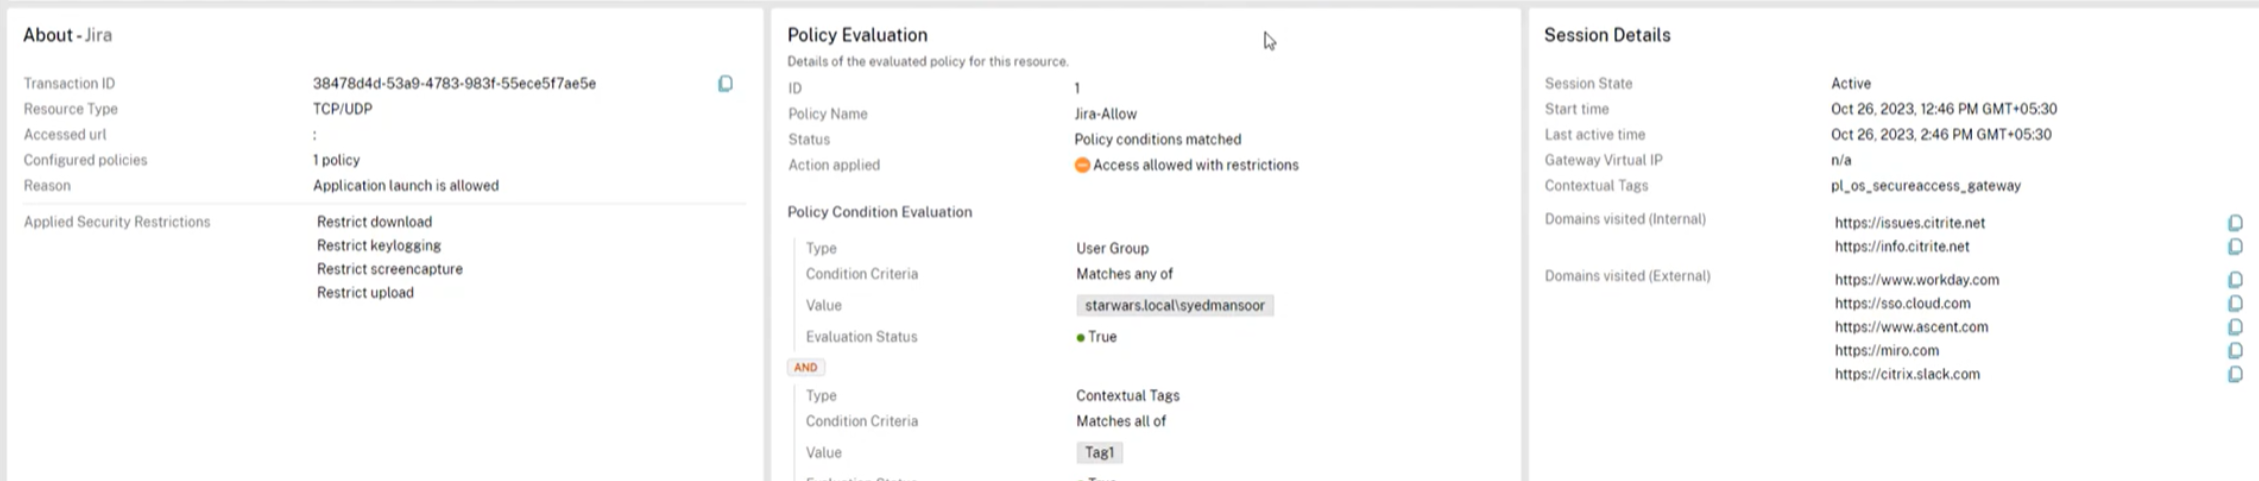
查看成功启动的 Web 应用和 SaaS 应用
成功启动的应用程序显示在“Web SaaS 和客户端/服务器应用程序”部分。
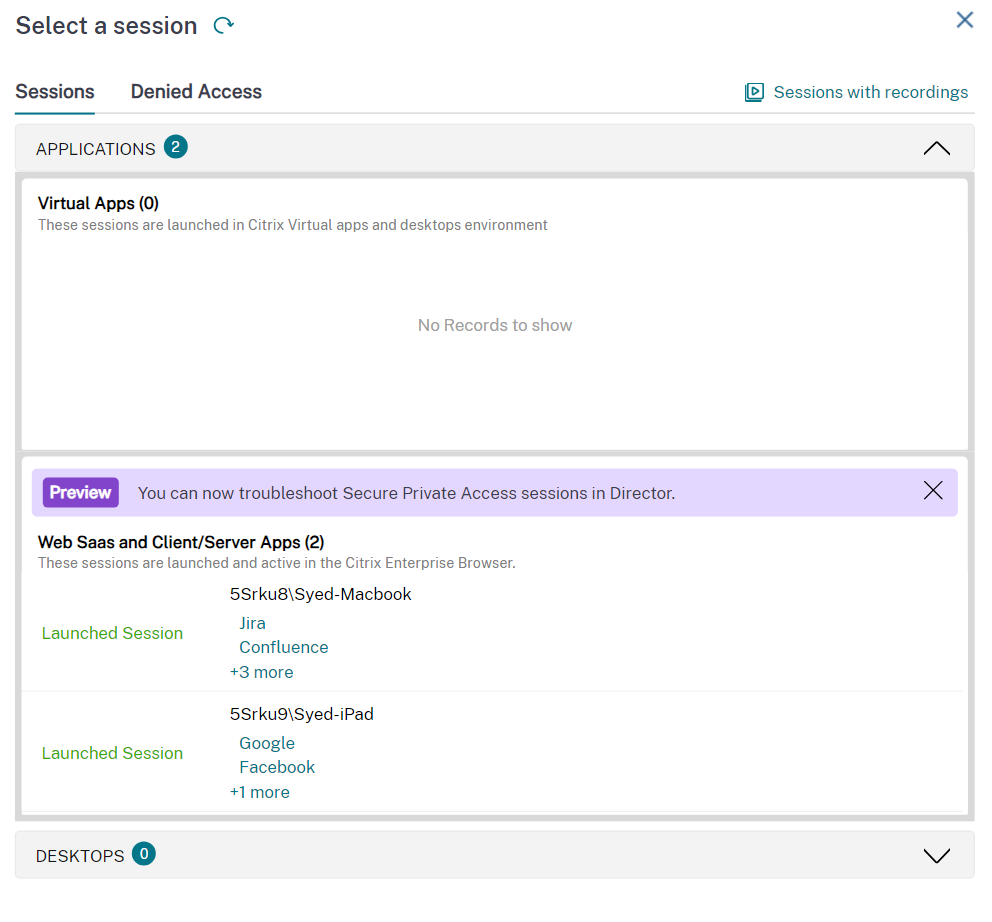
单击“Web SaaS 和客户端/服务器应用程序”部分中的应用程序以查看详细信息。
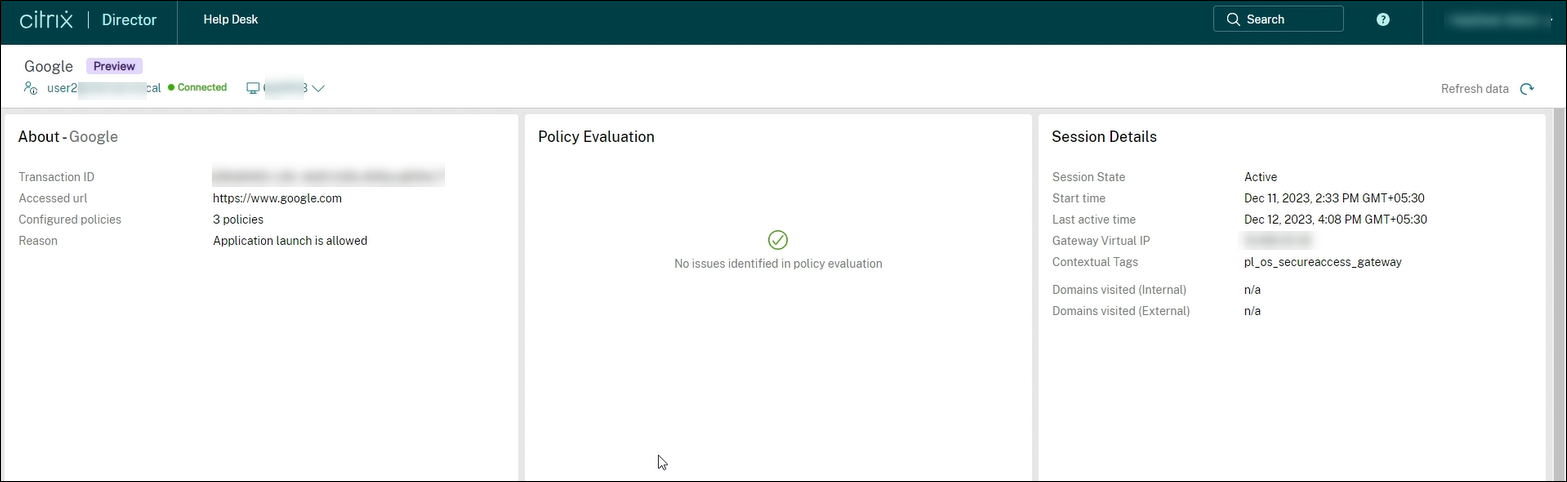
有关成功代码的更多信息,请参阅Citrix Director 相关代码。
查看访问被拒绝的应用的详细信息
在“选择会话”屏幕上单击“检查访问详细信息”。
注意:
当没有活动会话时,将显示“检查访问详细信息”按钮。
或者,
单击“拒绝访问”选项卡以查看访问被拒绝的应用。
“拒绝访问”选项卡随即打开。
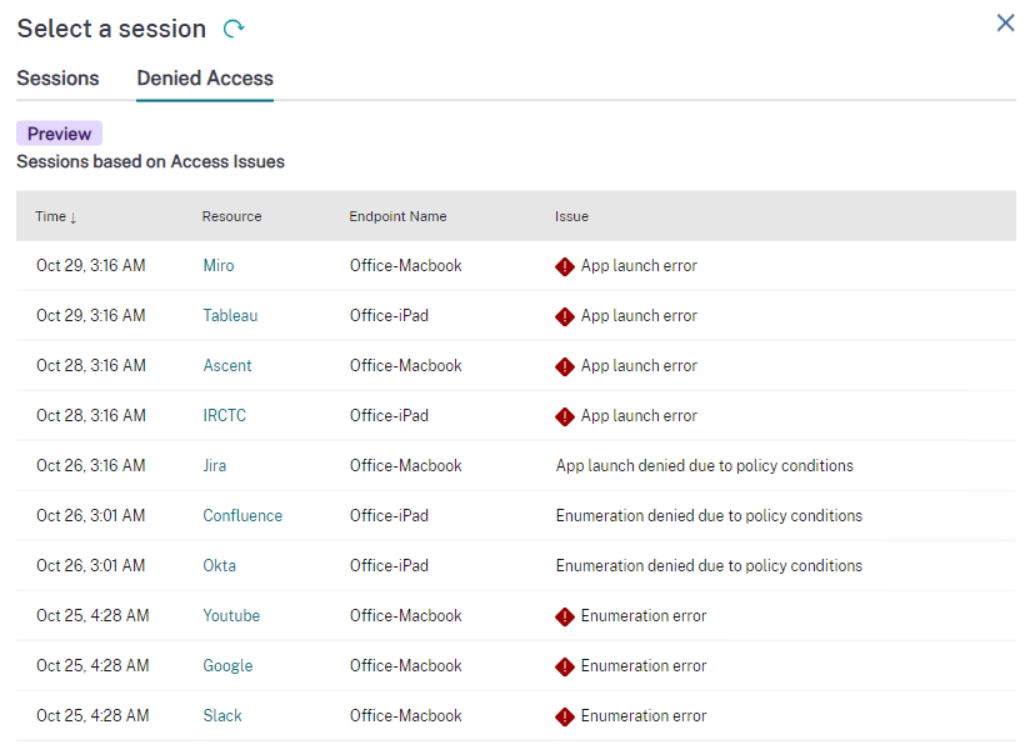
将显示会话详细信息,例如时间、资源、端点名称和失败原因。有关错误代码的更多信息,请参阅Citrix Director 相关代码。
目前,已识别出以下问题:
-
由于策略条件,枚举被拒绝
-
应用程序启动错误
-
枚举错误
-
由于策略条件,应用程序启动被拒绝
从“拒绝访问”选项卡 > “资源”列中选择一个应用程序以查看详细信息:
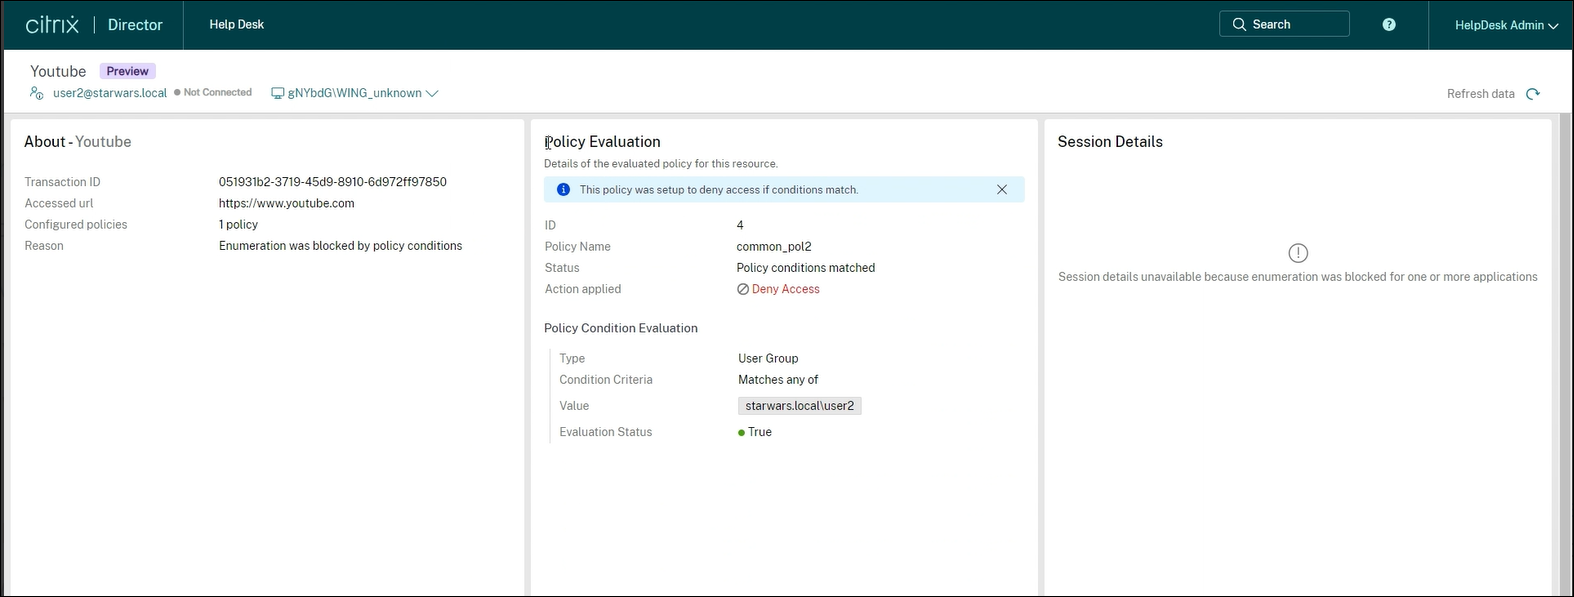
成功或失败会话的以下详细信息将显示:
-
关于应用程序
-
策略评估
-
会话详细信息
关于应用程序
将显示成功、失败或被拒绝的应用程序的名称。同时,还将显示应用程序成功或失败的以下详细信息:
| 字段 | 描述 |
|---|---|
| 事务 ID | 会话或枚举期间的 Citrix 事务 ID。 |
| 资源类型 | 显示资源类型。可能的值为 Web、SaaS、TCP/UDP(服务器到客户端)和 TCP/UDP(客户端到服务器)。 |
| 访问的资源 | 会话或枚举期间访问的资源的 URL。对于 TCP 或 UDP 应用程序,它显示访问的资源类型是 TCP 还是 UDP。 |
| 配置的策略 | 会话或枚举中使用的策略数量。 |
| 原因 | 会话或枚举活动的分析。 |
| 应用的安全限制 | 显示在 Secure Private Access 应用程序中应用的安全限制。 |
策略评估
显示在成功会话的评估期间未发现任何问题。对于失败的会话或枚举,将显示所评估策略的以下详细信息:
| 字段 | 描述 |
|---|---|
| ID | Citrix 事务 ID。 |
| 策略名称 | 策略的名称。如果存在多个策略,则显示与设置条件匹配的第一个策略。 |
| 状态 | 策略的状态。 |
| 已应用的操作 | 对策略应用的操作。例如,拒绝访问。 |
| 策略条件评估 | |
| 类型 | 策略条件的类型。 |
| 条件标准 | 在失败的会话或枚举中应用的策略的条件标准。 |
| 值 | 策略的值。 |
| 评估状态 | 策略的评估状态。不同的值包括“允许”、“拒绝”、“受限访问”和“错误”。 |
会话详细信息
对于失败的会话,将显示会话失败的原因。对于成功的会话,将显示以下详细信息:
| 字段 | 描述 |
|---|---|
| 会话状态 | 显示会话状态,无论是活动还是非活动。 |
| 开始时间 | 显示会话开始时间。 |
| 上次活动时间 | 显示成功会话的上次活动时间。 |
| 网关虚拟 IP | 显示成功会话所连接的网关的虚拟 IP 地址。 |
| 上下文标签 | 显示上下文标签。安全私有访问插件上的上下文标签是应用于已验证用户会话的 NetScaler® Gateway 策略(会话、预身份验证、EPA)的名称。 |
| 访问的域(内部) | 显示使用成功会话访问的内部域。 |
| 访问的域(外部) | 显示使用成功会话访问的外部域。 |