
FIDO2 和 WebAuthn 身份验证
使用 FIDO2 和 WebAuthn 进行本地授权和虚拟身份验证
用户可以使用 FIDO2 安全密钥以及带有 TPM 2.0 和 Windows Hello 的集成生物识别设备,在其虚拟会话中对利用 FIDO2 或 WebAuthn 的应用程序进行身份验证。
有关 FIDO2 的详细信息,请参阅 FIDO2:WebAuthn 和 CTAP。
有关使用此功能的信息,请参阅 FIDO2 重定向。
注意
请注意,此功能不支持使用 WebAuthn 或 FIDO2 登录虚拟会话。此功能仅允许在虚拟会话中的应用程序中使用这些身份验证方法。
支持矩阵
| 会话主机操作系统 | Web 应用程序身份验证 | UWP 应用程序身份验证 |
|---|---|---|
| Windows 服务器 2016 | 通过 USB 重定向支持 | 不支持 |
| Windows 服务器 2019 | 受支持 | 不支持 |
| Windows 服务器 2022 | 受支持 | 受支持 |
| Windows 服务器 2025 | 受支持 | 受支持 |
| Windows 10 系统 | 受支持 | 受支持 |
| Windows 十一 | 受支持 | 受支持 |
有关其他信息,请查看以下要求。
Web 应用程序身份验证
要求
以下是使用 FIDO2 和 WebAuthn 身份验证与 Web 应用程序的要求:
Citrix® 控制平面
-
Citrix Virtual Apps and Desktops™ 2009 或更高版本
会话主机
-
操作系统
-
Windows 10 1809 或更高版本
-
Windows 十一
-
Windows Server 2019 或更高版本
-
-
VDA
-
Windows:版本 2009 或更高版本
-
客户端设备
-
操作系统
-
Windows 10 1809 或更高版本
-
Windows 十一
-
Linux:请参阅适用于 Linux 的 Workspace 应用程序的系统要求
-
-
Workspace 应用程序
-
Windows:版本 2009.1 或更高版本
-
Linux:2303 或更高版本
-
Web 浏览器要求
-
32 位和 64 位浏览器
支持的身份验证方法
-
FIDO2 安全密钥
-
Windows Hello 生物识别
-
TPM 2.0
-
集成生物识别
-
面部识别
-
指纹扫描仪
-
-
WebAuthn
-
UWP 应用程序身份验证
随着 Citrix Virtual Apps and Desktops 2112 的发布,Citrix 支持 UWP 应用程序中的 WebAuthn 和 FIDO2 身份验证。
Microsoft Teams、Microsoft Outlook for Office 365 和 OneDrive 等应用程序使用 UWP 应用程序进行身份验证,作为与 Azure Active Directory 的链接。Citrix 现在支持使用 FIDO2 对这些应用程序进行身份验证。
要求
以下是使用 FIDO2 和 WebAuthn 身份验证与 UWP 应用程序的要求:
Citrix 控制平面
-
Citrix Virtual Apps and Desktops 2112 或更高版本
会话主机
-
操作系统
-
Windows 10 1809 或更高版本
-
Windows 十一
-
Windows Server 2022 或更高版本
-
-
VDA
-
Windows:版本 2112 或更高版本
-
客户端设备
-
操作系统
-
Windows 10 1809 或更高版本
-
Windows 十一
-
Linux:请参阅适用于 Linux 的 Workspace 应用程序 系统要求
-
-
Workspace 应用程序
-
Windows:版本 2009.1 或更高版本
-
Linux:2303 或更高版本
-
UWP 应用程序要求
-
32 位和 64 位应用程序
支持的身份验证方法
-
FIDO2 安全密钥
-
视窗你好
-
TPM 2.0
-
集成生物识别
-
面部识别
-
指纹扫描仪
-
-
WebAuthn
-
注意:
对上述身份验证方法的支持取决于底层操作系统的功能。
在客户端、VDA 或操作系统不支持 FIDO2 重定向功能而导致其不可用的情况下,可以使用 USB 重定向来重定向基于 USB 的 FIDO2 密钥。 在 FIDO2 重定向可用的情况下,也可以使用 USB 重定向来重定向基于 USB 的 FIDO2 密钥。在这种情况下,您必须禁用 FIDO2 重定向并配置相应的 USB 重定向规则。 有关如何使用 USB 重定向规则配置 FIDO2 密钥的详细信息,请参阅 USB 重定向设备规则 文档。
基于 msedgewebview2.exe 应用程序的高级配置
注意:
不正确地编辑注册表可能会导致严重问题,可能需要重新安装操作系统。Citrix 无法保证能够解决因不正确使用注册表编辑器而导致的问题。 请自行承担使用注册表编辑器的风险。在编辑注册表之前,请务必备份注册表。
对于拥有基于 msedgewebview2.exe 的 Web 应用程序的企业,需要进行以下更改才能使 FIDO2 重定向在 HDX 会话中工作 -
-
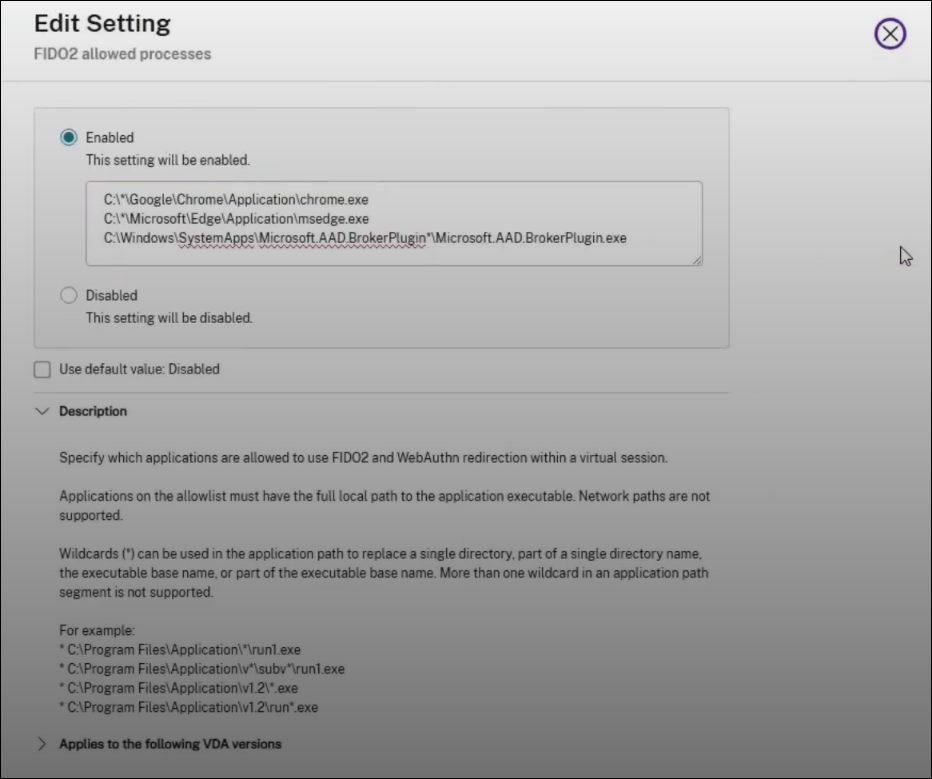
在 Studio 中设置 FIDO2 允许的进程策略设置。
-
在文本字段中添加应用程序的完整路径。有关策略设置用法的更多详细信息,请参阅 策略。注意:应用程序路径中可以使用通配符 (*) 来替换单个目录、目录名称的一部分、可执行文件基本名称或可执行文件基本名称的一部分。应用程序路径段中不支持多个通配符。
-
-
在 VDA 中设置以下挂钩键
-
对于 64 位应用程序,需要设置以下值:
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook\msedgewebview2.exe
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook
-
值名称: FilePathName
-
值类型:REG_SZ
-
值数据: C:\Program Files\Citrix\HDX\bin\CtxWebAuthnHook.dll
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook
-
值名称: Flag
-
值类型: DWORD
-
值数据: 00000002
-
-
对于 32 位应用程序,需要设置以下值:
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook\msedgewebview2.exe
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook
-
值名称: FilePathName
-
值类型:REG_SZ
-
值数据: C:\Program Files\Citrix\HDX\bin\CtxWebAuthnHook.dll
-
键: HKEY_LOCAL_MACHINE\SOFTWARE\WOW6432Node\Citrix\CtxHook\AppInit_DLLs\CtxWebAuthnHook
-
值名称: Flag
-
值类型: DWORD
-
值数据: 00000002
-
-
设置注册表值以启用基于 msedgewebview2.exe 的应用程序的 FIDO2 重定向后,请重启 VDA。