为 Web Studio 设置智能卡身份验证
本文概述了为 Web Studio 设置和启用智能卡身份验证所需的步骤:
注意:
智能卡身份验证仅支持与 Web Studio 服务器位于同一 Active Directory 域中的用户。
步骤 1:安装智能卡驱动程序
在以下计算机上安装智能卡驱动程序:
-
安装了证书服务的域控制器。
-
Web Studio 服务器
-
最终用户用于访问 Web Studio 的计算机
-
用于为智能卡用户注册证书的计算机
智能卡驱动程序因供应商而异。例如,如果使用 ITS 提供的智能卡硬件,请从
<https://support.globalsign.com/ssl/ssl-certificates-installation/safenet-drivers> 下载 SaftNet 驱动程序。
步骤 2:为智能卡用户颁发证书
注意:
以下步骤作为示例提供,以指导您完成此过程。
在您的域控制器上,请按照以下步骤完成任务:
-
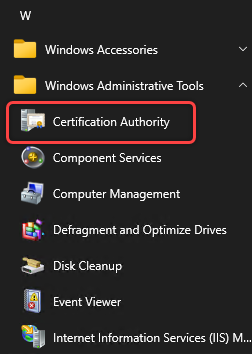
访问您的域控制器并打开“证书颁发机构”。
-
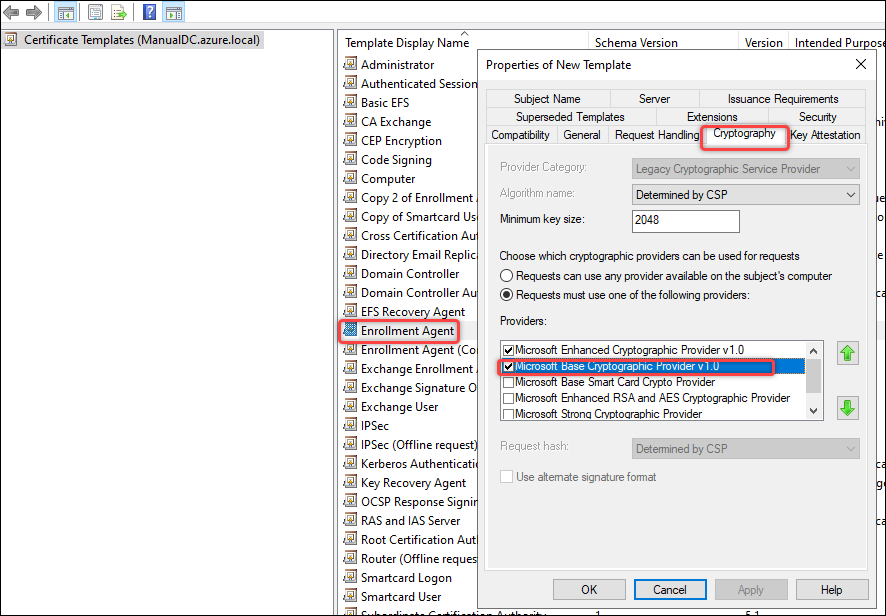
复制“注册代理”模板。详细步骤如下:
-
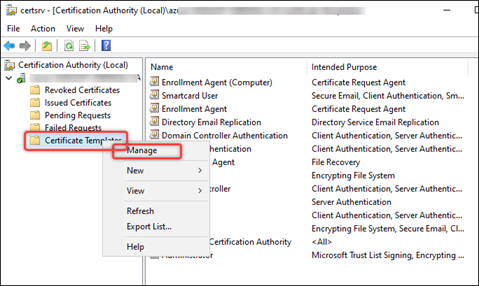
右键单击“证书模板”并选择“管理”。
-
右键单击“注册代理”并选择“复制模板”。
-
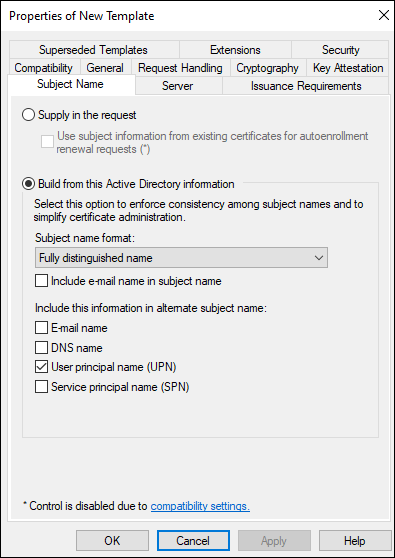
在“使用者名称”选项卡上,确保未选中“在使用者名称中包含电子邮件”。
-
在“加密”选项卡上,选择“Microsoft 基本智能卡加密服务提供程序”,然后单击“确定”。名为“注册代理副本”的模板将显示在“证书模板”列表中。
-
-
为智能卡颁发证书。详细步骤如下:
-
右键单击 证书模板,然后选择 新建 > 要颁发的模板。
-
选择 注册代理副本 和 智能卡用户。
-
单击 确定。
-
步骤 3:为智能卡用户注册证书
注意:
以下步骤作为示例提供,以指导您完成此过程。
在已加入域的物理 Windows 计算机上,请按照以下步骤为每张智能卡注册证书:
-
准备一台已加入域的物理 Windows 计算机以用于注册:
-
确保智能卡驱动程序已安装。
-
将智能卡插入计算机。
-
使用您要分配给智能卡的用户帐户登录到计算机。
-
-
将 证书 管理单元添加到您在步骤 1 中准备的计算机上。详细步骤如下:
-
打开 mmc。
-
单击 文件,然后单击 添加/删除管理单元。
-
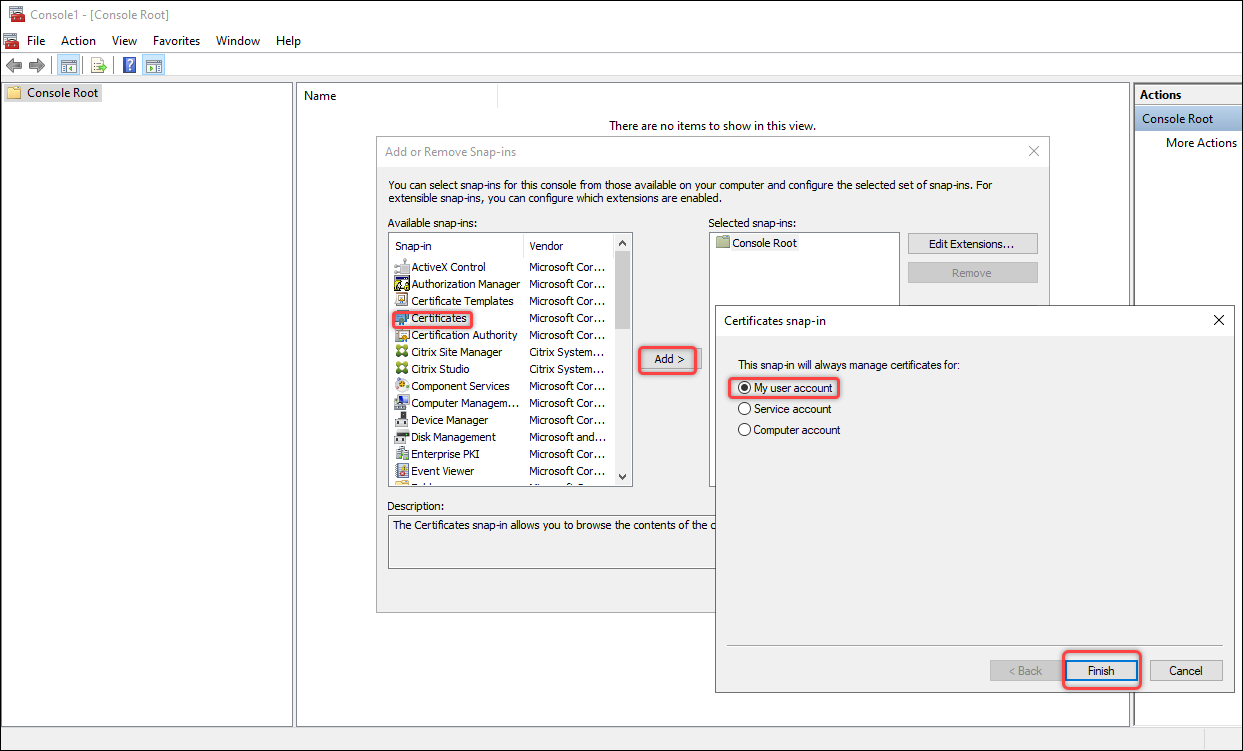
在出现的 添加或删除管理单元 窗口中,选择 证书,然后单击 添加 >。
-
在出现的对话框中,选择 我的用户帐户,然后单击 完成。
-
单击 确定。
-
-
为 Certificates 管理单元请求新证书。详细步骤如下:
-
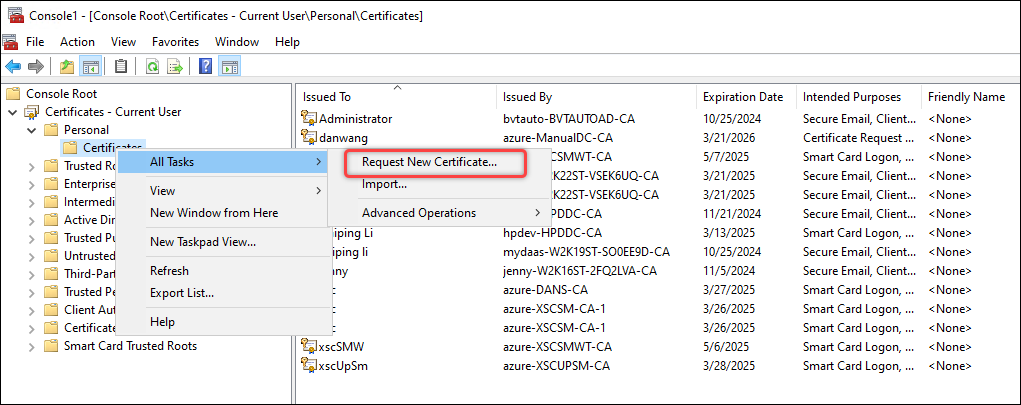
转到 证书 - 当前用户 > 个人,右键单击 证书,然后选择 所有任务 > 请求新证书。
-
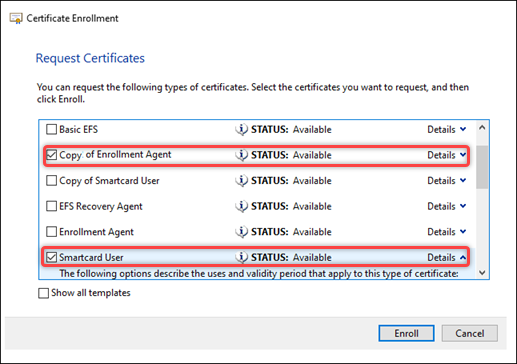
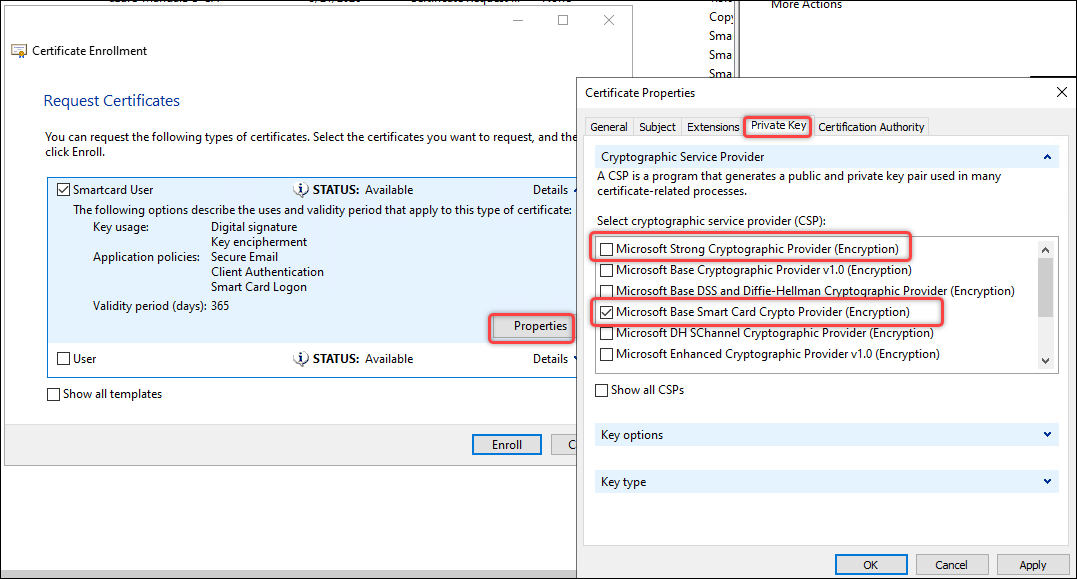
在出现的 Request Certificates 对话框中,选择 Copy of Enrollment Agent 和 Smartcard User。
-
在上述对话框中,单击“Smartcard User”的“详细信息”,然后单击“属性”。此时将显示“证书属性”对话框。
-
在 私钥 选项卡上,展开 加密服务提供程序,清除 Microsoft 增强型加密服务提供程序 (加密),仅选择 Microsoft 基本智能卡加密服务提供程序 (加密),然后单击 确定。
-
单击 Enroll。
-
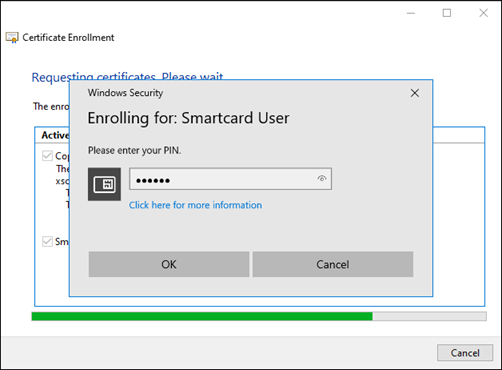
在显示的“Windows 安全中心”对话框中,输入智能卡 PIN 码,然后单击“确定”。注册完成后,单击“完成”。
-
成功注册后,在 Certificates - Current User -> Personal -> Certificates 下会出现两个证书,如以下屏幕截图所示。 
步骤 4:配置 Web Studio IIS 服务器
在每个 Web Studio 服务器上,按照以下步骤配置 IIS 以进行智能卡身份验证:
-
为 Web Studio 计算机启用 客户端证书映射身份验证**。在 IIS 7 及更高版本的默认安装中,
<clientCertificateMappingAuthentication>元素不可用。有关安装和启用的更多信息,请参阅这篇 Microsoft 文章。 -
在 Web Studio 计算机上启动 IIS Manager。
-
为计算机启用 Active Directory 客户端证书身份验证。详细步骤如下:
-
在左窗格中选择计算机,然后双击 Authentication。IIS > 身份验证(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/ad-client-auth-1.png)
-
启用 Active Directory 客户端证书身份验证。IIS > 启用 AD 客户端证书身份验证(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/ad-client-auth-2.png)
-
-
为 Web Studio 后端模块配置更安全的 HTTPS 协议以及客户端证书身份验证:
-
转到 Sites > Default Web Site > Studio > Backend > Smartcard,然后在 IIS 部分中双击 SSL Settings。IIS 后端模块智能卡 SSL(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/iis-server-backend-smartcard-ssl.png)
-
为 客户端证书 选择 要求。IIS 服务器后端智能卡 SSL 必需(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/iis-server-backend-smartcard-ssl-required.png)
-
返回到 Sites > Default Web Site > Studio > Backend > Smartcard,然后在 IIS 部分中双击 Configuration Editor。IIS > 配置编辑器(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/iis-server-backend-smartcard-config.png)
-
确保 /clientCertificateMappingAuthentication 已启用。启用客户端身份验证(/en-us/citrix-virtual-apps-desktops/2507-ltsr/media/iis-server-backend-smartcard-config-enabled.png)
-
-
(仅限 Windows 2022) 禁用通过 TCP 的 TLS 3.1。详细步骤如下:
-
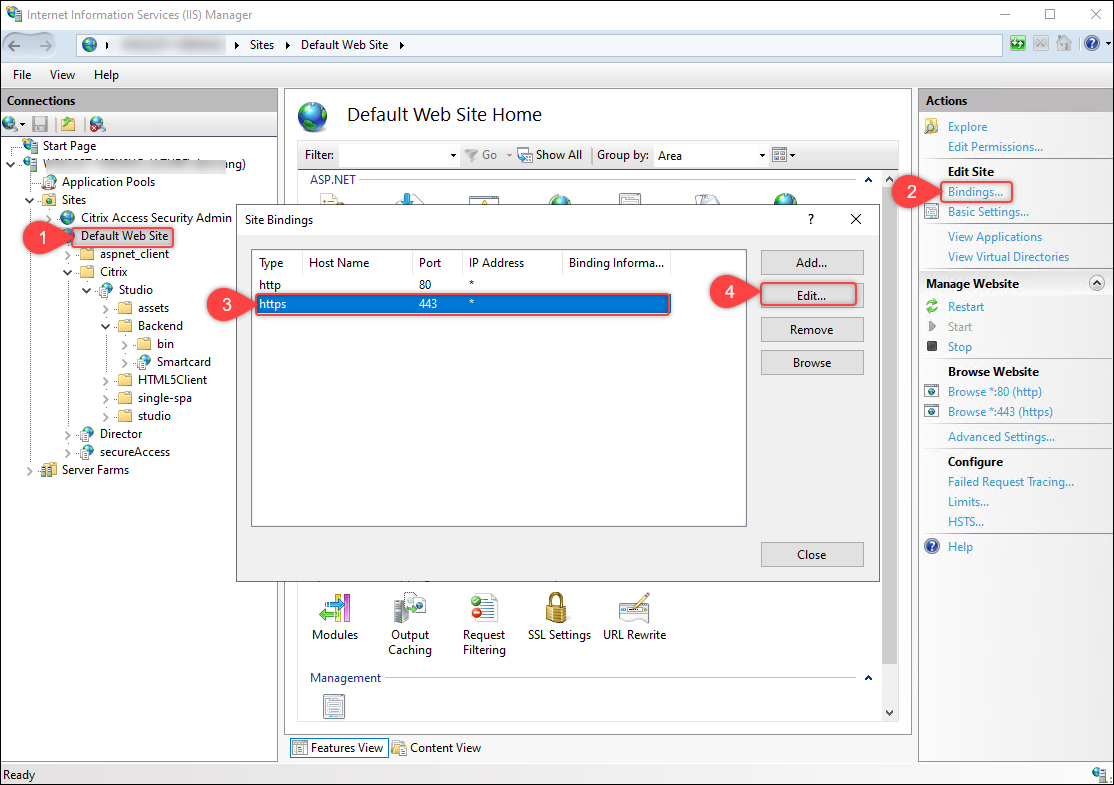
转到 站点 > 默认网站。
-
单击 编辑站点 > 绑定。
-
在出现的“站点绑定”对话框中,选择 https 记录,然后单击“编辑”。
-
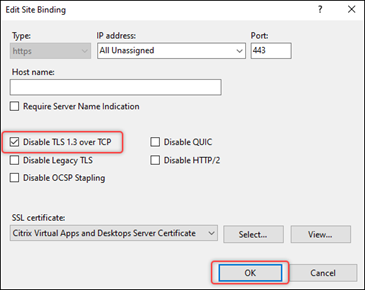
在出现的“编辑站点绑定”对话框中,选择“禁用 TLS 1.3 over TCP”,然后单击“确定”。
-
须知:
Web Studio Backend 是 Web Studio 中的一个模块,提供以下功能:
-
智能卡身份验证。
-
使用集成 Windows 身份验证从编排服务检索 FMA 持有者令牌。
步骤 5 (可选) 为 Web Studio 配置身份验证委派
当 Web Studio 和 Delivery Controller 安装在不同的服务器上时,您必须为每个 Web Studio 服务器向 Delivery Controller 配置用于 HOST 和 HTTPS 服务的委派。
请按照以下步骤为每个 Web Studio 服务器完成此任务:
导入 Delivery Controller 编排 HTTPS 证书
在 Web Studio 服务器上,将 Delivery Controller 编排 HTTPS 证书导入到 受信任的根证书颁发机构。详细步骤如下:
-
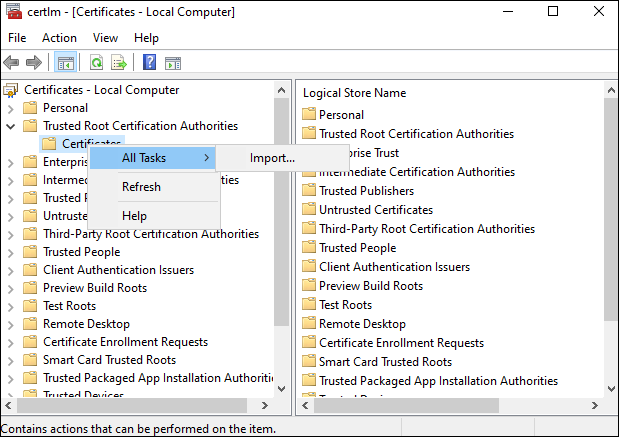
启动 设置 > 管理计算机证书。
-
右键单击 受信任的根证书颁发机构 > 证书,然后选择 所有任务 > 导入。
-
按照屏幕上的说明导入 Delivery Controller 编排 HTTPS 证书。
配置 Web Studio 服务器的委派
在域控制器上,为 Web Studio 服务器配置到 Delivery Controller 的 HOST 和 HTTP 服务的委派。请按照以下步骤完成此任务:
-
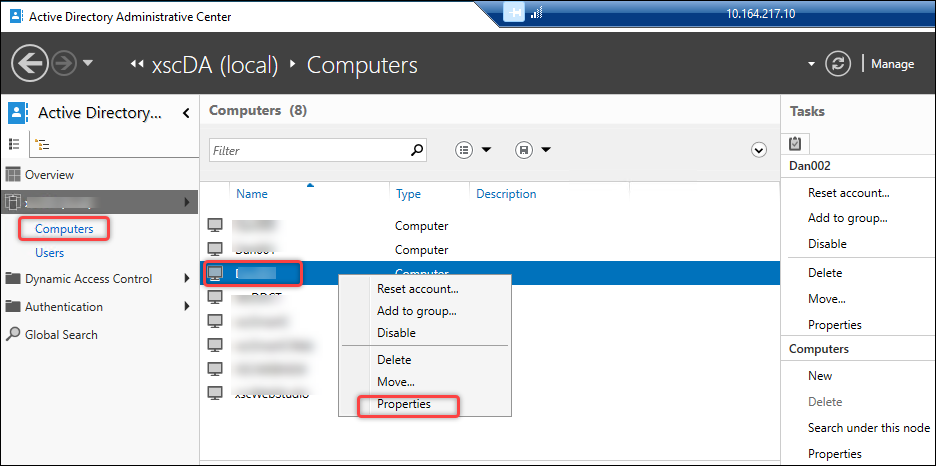
在域控制器上,启动 Active Directory 管理中心。
-
找到要为其配置委派的 Web Studio 服务器的计算机帐户(例如,Dan002)。
-
右键单击该帐户,选择“属性”,然后完成以下步骤:
-
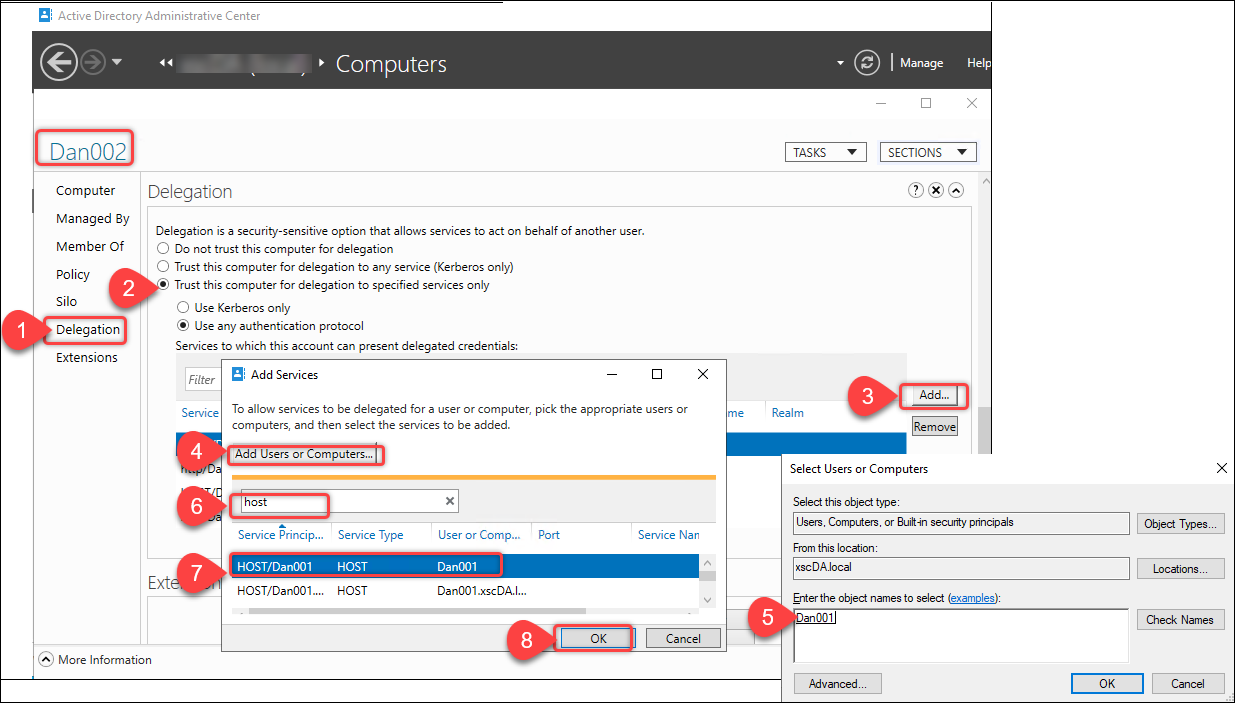
转到委派选项卡。
-
选择 仅信任此用户作为委派对象 > 使用任何身份验证协议。
-
单击 添加 以指定此计算机帐户可委派到的服务。
-
在出现的 添加服务 对话框中,单击 添加用户或计算机 以查找 Delivery Controller 的计算机名称(例如,Dan001)。
-
选择 HOST 和 HTTP 服务,然后单击 确定。
-
配置结果显示在以下屏幕截图中。 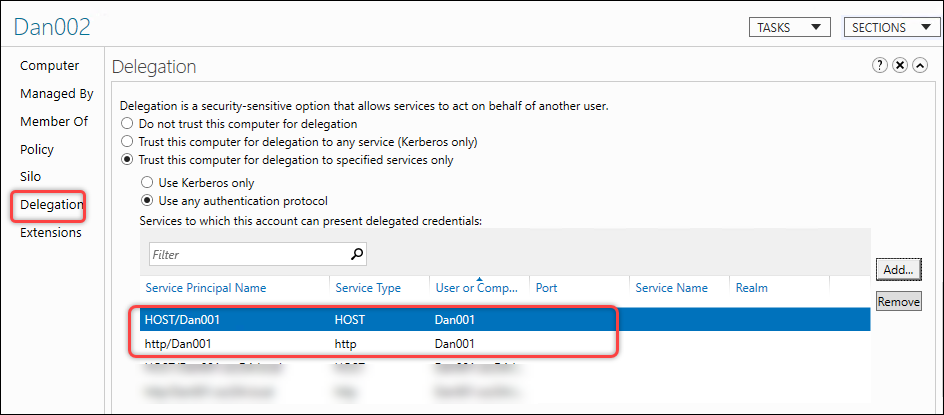
(可选)为 Web Studio IIS 服务器的服务帐户配置委派
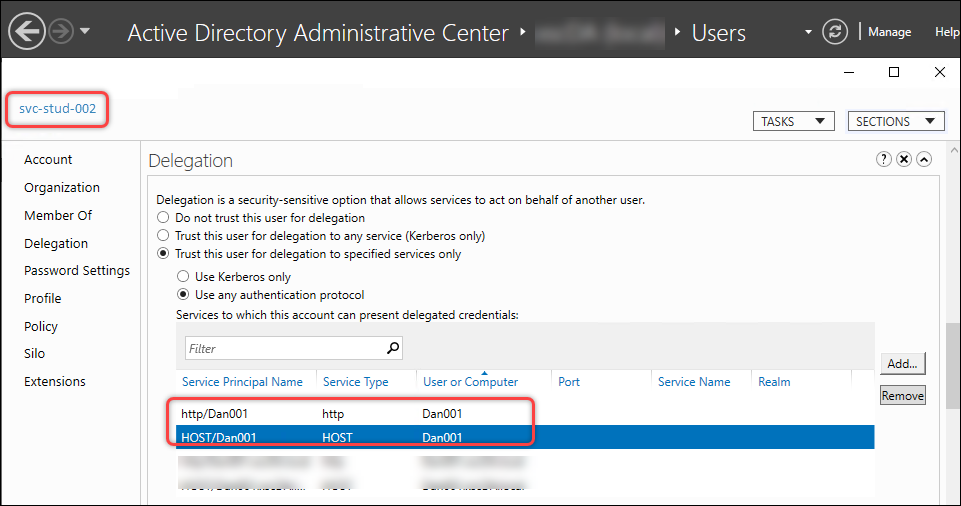
如果您已为 Web Studio IIS 服务器配置了服务帐户,则还需要为该服务帐户配置委派,以使其能够访问 Delivery Controller 的 HOST 和 HTTP 服务。建立此委派后,Web Studio 服务器可以使用其服务帐户模拟当前智能卡用户,以访问 Delivery Controller 的 HOST 和 HTTP 服务。请按照以下步骤完成配置:
-
在域控制器上,启动 Active Directory 管理中心。
-
找到要为其配置委派的 Web Studio IIS 服务器的用户帐户(服务帐户)(例如,svr-stud-002)。
-
右键单击该帐户并选择属性。
-
按照 配置 Web Studio 服务器的委派 的第 3 步中描述的步骤,将 Web Studio IIS 服务器的服务帐户委派给 Delivery Controller,用于 HOST 和 HTTP 服务。
配置结果显示在以下屏幕截图中。
步骤 6:为 Web Studio 启用智能卡身份验证
请按照以下步骤为 Web Studio 启用智能卡身份验证:
-
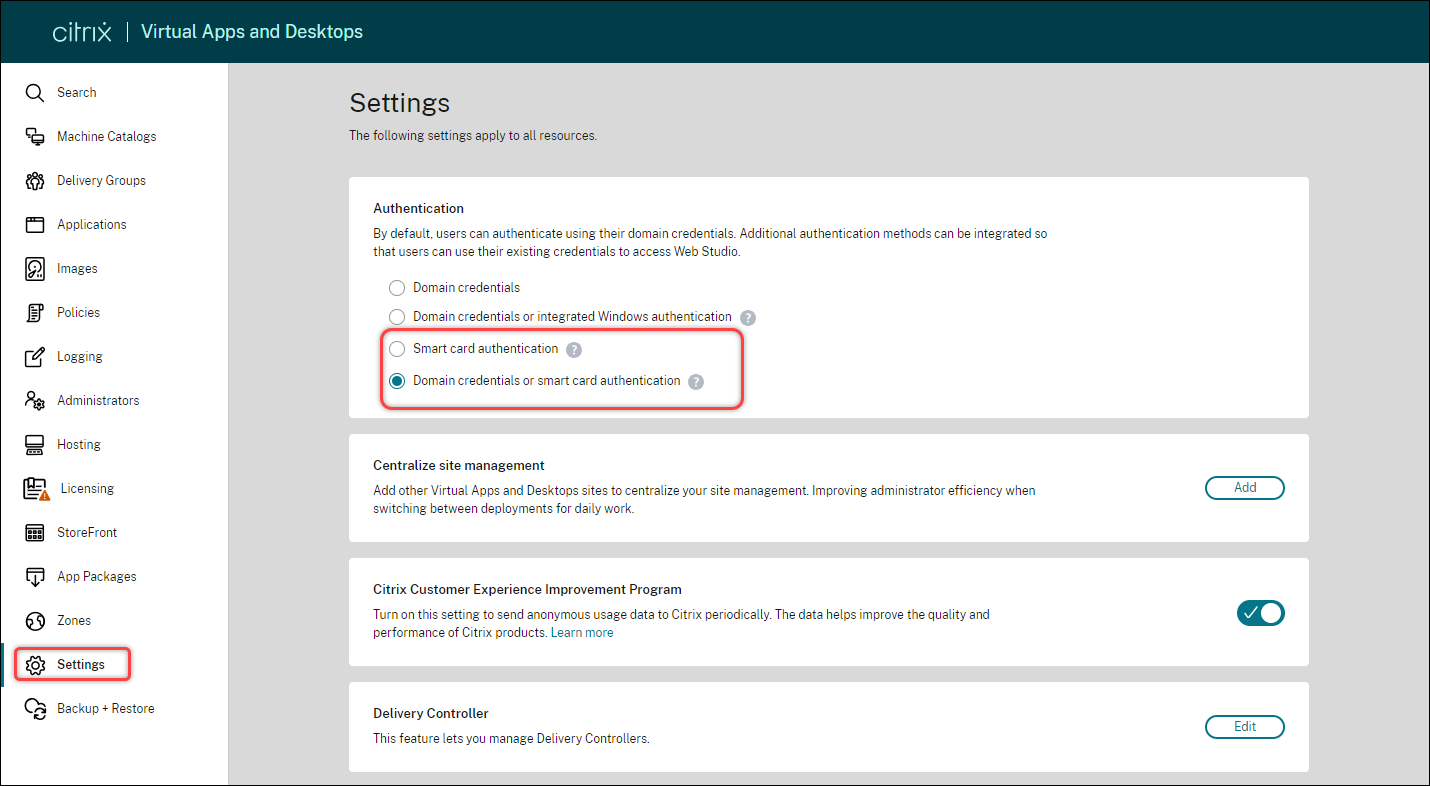
登录 Web Studio 并在左侧窗格中选择 设置。
-
根据需要选择 智能卡身份验证 或 域凭据或智能卡身份验证。
-
单击应用。