
シナリオ 2
このシナリオでは、ブラウザベースのアクセスから開始された接続に対してApp Protectionを無効にし、Citrix Workspaceアプリから開始された接続に対してApp Protectionを有効にする方法について説明します。
以下は、ブラウザから接続が開始された場合に
Win10DesktopというデリバリーグループのApp Protectionを無効にし、Citrix Workspaceアプリからの接続に対してApp Protectionを有効にする手順です。
-
スマートアクセスポリシーを作成します。
-
Citrix Workspaceアプリから開始された接続をフィルタリングするスマートアクセスポリシーを、前のシナリオ「特定のデバイスタイプに対するApp Protectionの無効化」で定義されているように作成します。User Agent文字列にCitrixReceiverがあるかどうかを確認するために、以下の式を作成します。
HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver")このシナリオでは、スマートアクセスポリシーはcwaです。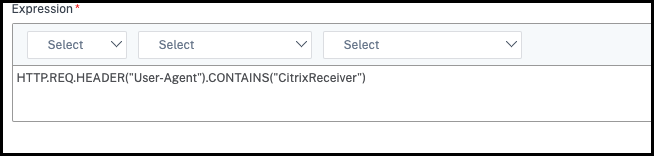
-
Citrix Workspaceアプリから開始されていない接続をフィルタリングする別のスマートアクセスポリシー
HTTP.REQ.HEADER("User-Agent").CONTAINS("CitrixReceiver").NOTを作成します。この場合、このスマートアクセスポリシーはbrowserです。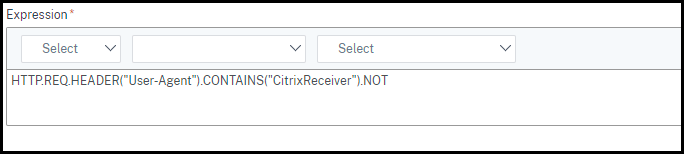
-
-
ブローカーアクセスポリシー規則を作成します。
-
Win10Desktopの2つのブローカーアクセスポリシーを表示するには、GetBrokerAccessPolicyRuleを実行します。デリバリーグループWin10Desktopの場合、ブローカーアクセスポリシーはWin10Desktop_AGとWin10Desktop_Directです。Win10DesktopのデスクトップグループUIDをメモします。 -
以下のコマンドを使用して、Citrix Workspaceアプリから開始された接続をフィルタリングするための
Win10Desktopのブローカーアクセスポリシーを作成します。New-BrokerAccessPolicyRule -Name Win10Desktop_AG_CWA -DesktopGroupUid <Uid_of_desktopGroup> -AllowedConnections ViaAG -AllowedProtocols HDX, RDP -AllowedUsers AnyAuthenticated -AllowRestart $true -Enabled $true -IncludedSmartAccessFilterEnabled $trueUid_of_desktopGroupは、ステップ1でGetBrokerAccessPolicy Ruleを実行して取得したデリバリーグループのDesktopGroupUIDです。 -
以下のコマンドを使用して、スマートアクセスタグ
cwaを参照し、CWAを介してくる接続に対してのみApp Protectionポリシーを有効にします。Set-BrokerAccessPolicyRule Win10Desktop_AG_CWA -IncludedSmartAccessTags Primary_HDX_Proxy:cwa -AppProtectionScreenCaptureRequired $true -AppProtectionKeyLoggingRequired $truePrimary_HDX_Proxyは、ステップ1「スマートアクセスポリシーの作成」で以前にメモしたVPN仮想サーバー名です。 -
ブラウザ経由で接続される残りの接続に対してApp Protectionポリシーを無効にするには、次のコマンドを使用します。
Set-BrokerAccessPolicyRule Win10Desktop_AG -IncludedSmartAccessTags Primary_HDX_Proxy:browser -AppProtectionScreenCaptureRequired $false -AppProtectionKeyLoggingRequired $false
-
-
検証Citrix Workspaceアプリがすでに開いている場合は、サインアウトします。Citrix Workspaceアプリに再度サインインし、アクセスゲートウェイ経由で外部接続から必要なリソースを起動します。リソースに対してApp Protectionポリシーが有効になっていることがわかります。同じリソースをブラウザから外部接続経由で起動すると、App Protectionポリシーが無効になっていることがわかります。