
Stratégie d'appareil BitLocker
Windows 10 et Windows 11 incluent une fonctionnalité de chiffrement de disque appelée BitLocker, qui offre des protections supplémentaires pour les fichiers et le système contre l'accès non autorisé à un appareil Windows perdu ou volé. Pour une protection accrue, vous pouvez utiliser BitLocker avec des puces Trusted Platform Module (TPM), version 1.2 ou ultérieure. Une puce TPM gère les opérations cryptographiques et génère, stocke et limite l'utilisation des clés cryptographiques.
À partir de Windows 10, build 1703, les stratégies MDM peuvent contrôler BitLocker. Vous utilisez la stratégie d'appareil BitLocker dans Citrix Endpoint Management pour configurer les paramètres disponibles dans l'assistant BitLocker sur les appareils Windows 10 et Windows 11. Par exemple, sur un appareil avec BitLocker activé, BitLocker invite les utilisateurs avec plusieurs options :
-
Comment ils souhaitent déverrouiller leur lecteur au démarrage
-
Comment sauvegarder leur clé de récupération
-
Comment déverrouiller un lecteur fixe.
Les paramètres de la stratégie d'appareil BitLocker configurent également si :
-
Activer BitLocker sur les appareils sans puce TPM.
-
Afficher les options de récupération dans l'interface BitLocker.
-
Refuser l'accès en écriture à un lecteur fixe ou amovible lorsque BitLocker n'est pas activé.
-
Enregistrer en toute sécurité une clé de récupération BitLocker chiffrée pour que les utilisateurs puissent y accéder s'ils oublient ou égarent la clé. Cette clé peut être trouvée sur le portail d'auto-assistance.
Remarque
Une fois le chiffrement BitLocker démarré sur un appareil, vous ne pouvez pas modifier les paramètres BitLocker sur l'appareil en déployant une stratégie d'appareil BitLocker mise à jour.
Pour ajouter ou configurer cette stratégie, accédez à Configurer > Stratégies d'appareil. Pour plus d'informations, consultez Stratégies d'appareil.
Exigences
-
La stratégie de périphérique BitLocker nécessite l'édition Windows 10 Entreprise ou Windows 11 Entreprise.
-
Avant de déployer la stratégie de périphérique BitLocker, préparez votre environnement pour l'utilisation de BitLocker. Pour des informations détaillées de Microsoft, y compris les exigences système et la configuration de BitLocker, consultez les articles dans BitLocker.
Paramètres de bureau et de tablette Windows
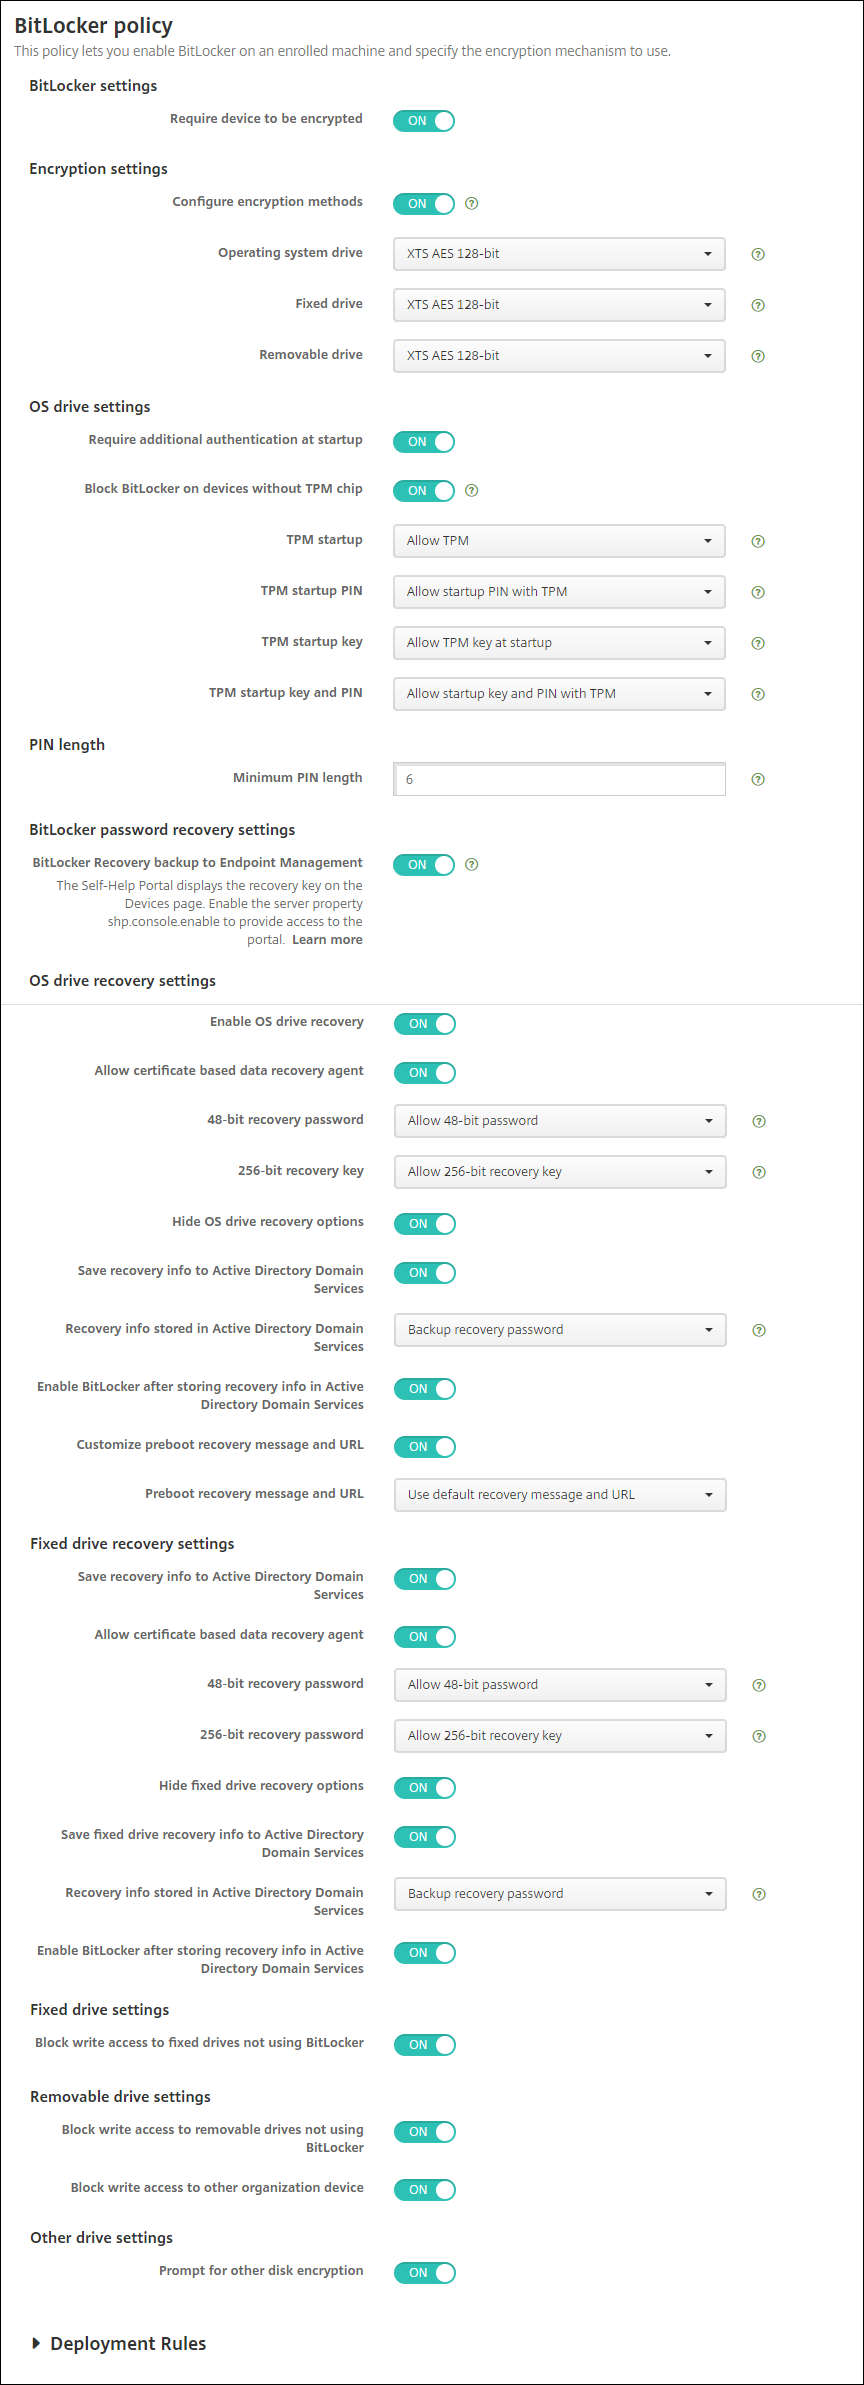
-
Paramètres BitLocker
-
Exiger le chiffrement du périphérique : Détermine s'il faut inviter les utilisateurs à activer le chiffrement BitLocker sur le bureau ou la tablette Windows. Si Activé, les périphériques affichent un message après la fin de l'inscription indiquant que l'entreprise exige le chiffrement du périphérique. Si Désactivé, l'utilisateur n'est pas invité et BitLocker utilise les paramètres de la stratégie. Par défaut : Désactivé.
-
-
Paramètres de chiffrement
-
Configurer les méthodes de chiffrement : Détermine les méthodes de chiffrement à utiliser pour des types de lecteurs spécifiques. Si Désactivé, l'assistant BitLocker invite l'utilisateur du périphérique à choisir la méthode de chiffrement à utiliser pour un type de lecteur. La méthode de chiffrement pour tous les lecteurs est par défaut XTS-AES 128 bits. La méthode de chiffrement pour les lecteurs amovibles est par défaut AES-CBC 128 bits. Si Activé, BitLocker utilise la méthode de chiffrement spécifiée dans la stratégie. Si Activé, ces paramètres supplémentaires apparaissent : Lecteur de système d'exploitation, Lecteur fixe et Lecteur amovible. Choisissez la méthode de chiffrement par défaut pour chaque type de lecteur. Par défaut : Désactivé.
-
-
Paramètres du lecteur de système d'exploitation
-
Exiger une authentification supplémentaire au démarrage : Spécifie l'authentification supplémentaire requise lors du démarrage du périphérique. Spécifie également s'il faut autoriser BitLocker sur les périphériques qui n'ont pas de puce TPM. Si Désactivé, les périphériques sans TPM ne peuvent pas utiliser le chiffrement BitLocker. Pour plus d'informations sur le TPM, consultez l'article de Microsoft, Présentation de la technologie Trusted Platform Module. Si Activé, les paramètres supplémentaires suivants apparaissent. Par défaut : Désactivé.
-
Bloquer BitLocker sur les périphériques sans puce TPM : Sur un périphérique sans puce TPM, BitLocker exige des utilisateurs qu'ils créent un mot de passe de déverrouillage ou une clé de démarrage. La clé de démarrage est stockée sur une clé USB, que l'utilisateur doit connecter au périphérique avant le démarrage. Le mot de passe de déverrouillage doit comporter au moins huit caractères. Par défaut : Désactivé.
-
Démarrage TPM : Sur un périphérique avec TPM, il existe quatre modes de déverrouillage : TPM uniquement, TPM + code PIN, TPM + clé et TPM + code PIN + clé. Le démarrage TPM est pour le mode TPM uniquement, dans lequel les clés de chiffrement sont stockées dans la puce TPM. Ce mode ne nécessite pas que l'utilisateur fournisse des données de déverrouillage supplémentaires. Le périphérique de l'utilisateur se déverrouille automatiquement au redémarrage, en utilisant la clé de chiffrement de la puce TPM. Par défaut : Autoriser le TPM.
-
Code PIN de démarrage TPM : Ce paramètre correspond au mode de déverrouillage TPM + code PIN. Un code PIN peut comporter jusqu'à 20 chiffres. Utilisez le paramètre Longueur minimale du code PIN pour spécifier la longueur minimale du code PIN. Un utilisateur configure un code PIN lors de la configuration de BitLocker et fournit le code PIN lors du démarrage du périphérique.
-
Clé de démarrage TPM : Ce paramètre correspond au mode de déverrouillage TPM + clé. La clé de démarrage est stockée sur une clé USB ou un autre lecteur amovible, que l'utilisateur doit connecter au périphérique avant le démarrage.
-
Clé de démarrage et code PIN TPM : Ce paramètre correspond au mode de déverrouillage TPM + code PIN + clé.Si le déverrouillage réussit, le système d'exploitation commence à se charger. Sinon, l'appareil passe en mode de récupération.
-
-
Longueur du code PIN
-
Longueur minimale du code PIN : Longueur minimale du code PIN de démarrage TPM. La valeur par défaut est 6.
-
-
Paramètres de récupération du mot de passe BitLocker
-
Sauvegarde de la récupération BitLocker vers Citrix Endpoint Management : Si cette option est activée, les utilisateurs qui doivent déverrouiller leurs appareils peuvent trouver leur clé de récupération BitLocker sur le Portail d'aide personnelle. L'administrateur Citrix Endpoint Management ne peut pas voir la clé de récupération BitLocker d'un utilisateur. Pour plus d'informations sur la consultation de votre clé de récupération BitLocker, consultez Clé de récupération BitLocker.
-
-
Paramètres de récupération du lecteur de système d'exploitation : Configure les options de récupération pour les utilisateurs d'un lecteur de système d'exploitation chiffré par BitLocker.
-
Activer la récupération du lecteur de système d'exploitation : Si l'étape de déverrouillage échoue, BitLocker invite l'utilisateur à saisir la clé de récupération configurée. Ce paramètre configure les options de récupération du lecteur de système d'exploitation disponibles pour les utilisateurs s'ils ne disposent pas du mot de passe de déverrouillage ou de la clé de démarrage USB. La valeur par défaut est Désactivé.
-
Autoriser l'agent de récupération de données basé sur un certificat : Spécifie s'il faut autoriser un agent de récupération de données basé sur un certificat. Ajoutez un agent de récupération de données à partir des Stratégies de clé publique, qui se trouve dans la Console de gestion des stratégies de groupe (GPMC) ou dans l'Éditeur de stratégie de groupe locale. Pour plus d'informations sur les agents de récupération de données, consultez l'article Microsoft, Paramètres de stratégie de groupe BitLocker. La valeur par défaut est Désactivé.
-
Mot de passe de récupération 48 bits : Spécifie s'il faut autoriser ou exiger des utilisateurs d'utiliser un mot de passe de récupération. BitLocker génère le mot de passe et le stocke dans un fichier ou un compte Microsoft Cloud. La valeur par défaut est Autoriser le mot de passe 48 bits.
-
Clé de récupération 256 bits : Spécifie s'il faut autoriser ou exiger des utilisateurs d'utiliser une clé de récupération. Une clé de récupération est un fichier BEK, qui est stocké sur un lecteur USB. La valeur par défaut est Autoriser la clé de récupération 256 bits.
-
Masquer les options de récupération du lecteur de système d'exploitation : Spécifie s'il faut afficher ou masquer les options de récupération dans l'interface BitLocker. Si Activé, aucune option de récupération n'apparaît dans l'interface BitLocker. Dans ce cas, enregistrez l'appareil dans Active Directory, enregistrez les options de récupération dans Active Directory et définissez Enregistrer les informations de récupération dans AD DS sur Activé. La valeur par défaut est Désactivé.
-
Enregistrer les informations de récupération dans les services de domaine Active Directory : Spécifie s'il faut enregistrer les options de récupération dans les services de domaine Active Directory. La valeur par défaut est Désactivé.
-
Informations de récupération stockées dans les services de domaine Active Directory : Spécifie s'il faut stocker le mot de passe de récupération BitLocker ou le mot de passe de récupération et le package de clés dans les services de domaine Active Directory. Le stockage du package de clés permet de récupérer des données d'un lecteur physiquement corrompu. La valeur par défaut est Sauvegarder le mot de passe de récupération.
-
Activer BitLocker après avoir stocké les informations de récupération dans les services de domaine Active Directory : Spécifie s'il faut empêcher les utilisateurs d'activer BitLocker à moins que l'appareil ne soit connecté au domaine et que la sauvegarde des informations de récupération BitLocker vers Active Directory ne réussisse. Si Activé, un appareil doit être joint au domaine avant de démarrer BitLocker. La valeur par défaut est Désactivé.
-
Message et URL de récupération avant démarrage : Spécifie si BitLocker affiche un message et une URL personnalisés sur l'écran de récupération. Si Activé, les paramètres supplémentaires suivants apparaissent : Utiliser le message et l'URL de récupération par défaut, Utiliser un message et une URL de récupération vides, Utiliser un message de récupération personnalisé, Utiliser une URL de récupération personnalisée et Utiliser le message et l'URL de récupération Citrix Endpoint Management. Si Désactivé, le message et l'URL de récupération par défaut s'affichent. La valeur par défaut est Désactivé.
-
-
Paramètres de récupération du lecteur fixe : Configure les options de récupération pour les utilisateurs d'un lecteur fixe chiffré par BitLocker. BitLocker n'affiche pas de message aux utilisateurs concernant le chiffrement du lecteur fixe. Pour déverrouiller un lecteur au démarrage, un utilisateur fournit un mot de passe ou une carte à puce. Les paramètres de déverrouillage au démarrage, qui ne figurent pas dans cette stratégie, apparaissent dans l'interface BitLocker lorsqu'un utilisateur active le chiffrement BitLocker sur un lecteur fixe. Pour plus d'informations sur les paramètres associés, consultez Configurer la récupération du lecteur de système d'exploitation, plus haut dans cette liste. La valeur par défaut est Désactivé.
-
Paramètres du lecteur fixe
-
Bloquer l'accès en écriture aux lecteurs fixes n'utilisant pas BitLocker : Si Activé, les utilisateurs peuvent écrire sur les lecteurs fixes uniquement lorsque ces lecteurs sont chiffrés avec BitLocker. La valeur par défaut est Désactivé.
-
-
Paramètres du lecteur amovible
-
Bloquer l'accès en écriture aux lecteurs amovibles n'utilisant pas BitLocker : Si Activé, les utilisateurs peuvent écrire sur les lecteurs amovibles uniquement lorsque ces lecteurs sont chiffrés avec BitLocker. Configurez ce paramètre en fonction de si votre organisation autorise l'accès en écriture sur d'autres lecteurs amovibles de l'organisation. La valeur par défaut est Désactivé.
-
Bloquer l'accès en écriture aux autres appareils de l'organisation : Si Activé, les utilisateurs ne peuvent pas écrire sur d'autres appareils au sein de leur organisation, tels qu'un lecteur réseau.
-
Autres paramètres de lecteur
-
Invite pour d'autres chiffrements de disque : Vous permet de désactiver l'invite d'avertissement pour d'autres chiffrements de disque sur les appareils. La valeur par défaut est Désactivé.