Secure Private Access の監視とトラブルシューティング
Secure Private Access は、Citrix DaaS の監視およびトラブルシューティングコンソールである Monitor と統合されています。管理者とヘルプデスク担当者は、Secure Private Access ダッシュボードに加えて、DaaS Monitor から Web/SaaS および TCP/UDP アプリのセッションとイベントを監視およびトラブルシューティングできます。
サービスエンタイトルメント
Secure Private Access で DaaS Monitor 機能を使用するには、Secure Private Access と DaaS の両方のエンタイトルメントが必要です。
サポートされているクライアント
- Citrix Workspace™ アプリ - 2409 以降
- Windows 用 Citrix Secure Access - 24.8.1.19 以降のバージョン
- macOS 用 Citrix Secure Access - 24.10.1 以降のバージョン
Monitor へのアクセス方法
Monitor には、Secure Private Access ダッシュボード (Monitor に移動) または Citrix DaaS™ サービスタイルからアクセスできます。
セッションの定義
Secure Private Access セッションは、エンドユーザーのセッションライフサイクル、アプリケーションアクティビティ、および特定のデバイスでのユーザーエクスペリエンスの包括的な概要を提供します。セッションは、次の側面を可視化することで、トラブルシューティングと分析のための統合された記録として機能します。
- アプリケーションへのアクセス方法に関する詳細なインサイト。これには、起動ホップ、ネットワークトポロジ、接続、ルーティングの詳細が含まれます。これらの詳細は、アクセスポリシーに関連する問題を解決するために不可欠です。
-
次のすべてのセッションアクティビティを追跡します。
- Web または SaaS アプリケーションにアクセスするブラウザ。
- TCP/UDPプロトコルを使用するプライベートアプリケーション用のCitrix Secure Accessクライアント。
Secure Private Accessセッションの主な特徴は次のとおりです。
- 各セッションには、追跡と分析のために一意のIDが割り当てられます。
- 単一のセッションには複数のアプリ起動を含めることができ、その特定のセッション内でのユーザーアクティビティの包括的なビューを提供します。
-
各アプリについて、セッションは以下を追跡します。
- アプリに適用されるセキュリティ制御。
- セキュリティ制御をトリガーしたポリシーの表示名とID。
- ポリシーが適用される原因となった条件。
- セッションは、ユーザーがCitrix Enterprise Browser™でアクセスしたすべての内部ドメインを追跡し、セキュアな環境内でのユーザーナビゲーションに関する洞察を提供します。
Web/SaaSアプリセッション
Web/SaaSアプリのセッションの開始と終了は、次のように定義されます。
- 開始: Citrix WorkspaceアプリでCitrix Enterprise BrowserまたはChrome Enterprise Premiumが開き、アプリケーションにアクセスされます。
- 終了: セッションは次のシナリオで終了します。
- Citrix Enterprise Browserを閉じます。
-
30分間非アクティブで、セッションアクティビティが報告されない場合。
Citrix Enterprise Browser/Chrome Enterprise Premium クライアントは、15分ごとにセッションアクティビティをMonitorに送信します。このセッションアクティビティが30分間受信されない場合、以下の理由が考えられます。
- ネットワーク障害。
- インターネット接続の問題。
- セッションアクティビティがないまま360分経過した後のセッション終了。
注:
ネイティブブラウザ(エージェントレス)を介して起動されたアプリの場合、セッションは120分間アクティビティがないと終了します。
TCP/UDPアプリセッション
TCP/UDPアプリのセッションの開始と終了は、次のように定義されます。
- 開始: Citrix Secure Access™ クライアントにログインし、アプリにアクセスします。
- 終了: セッションは次のシナリオで終了します。
- Citrix Secure Access クライアントからログアウトします。
- 30分間アクティビティがなく、セッションアクティビティが報告されない場合。
エージェントレスアプリセッション
エージェントレスアプリのセッションの開始と終了は、次のように定義されます。
- 開始: Citrix WorkspaceアプリまたはWebブラウザからアプリを起動します。
- 終了: セッションは120分間操作がないと終了します。
既知の制限事項:
エージェントレスアプリセッションは、Secure Private Accessコンソールで構成されたタイムアウト設定(設定 > タイムアウト)に関係なく、120分間操作がないと終了します。
ユーザー別にSecure Private Accessセッションを表示する
検索フィールドを使用してセッションを表示する
-
Monitorダッシュボードで、検索をクリックし、ユーザー名を入力します。「セッションの選択」画面が表示されます。
[Optional step]。入力したユーザー名が見つからない場合は、ディレクトリの検索をクリックしてユーザー名を見つけます。
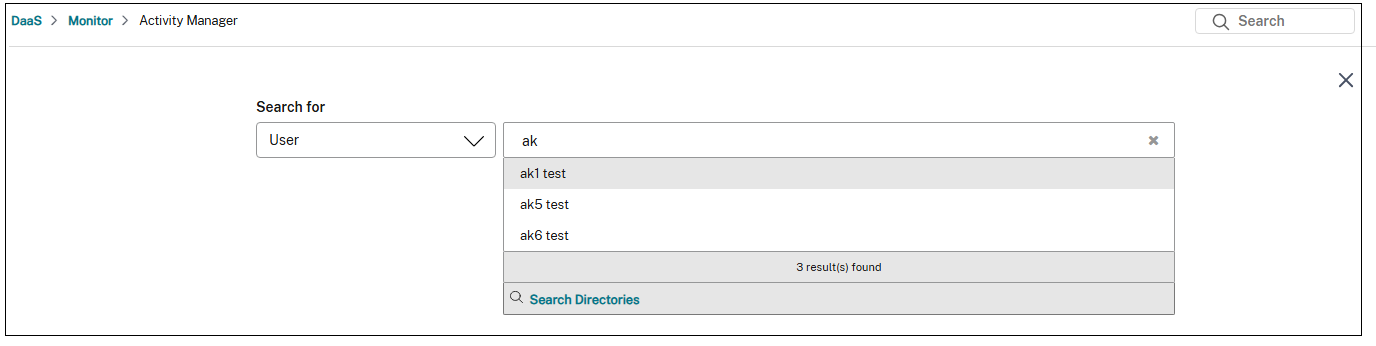
-
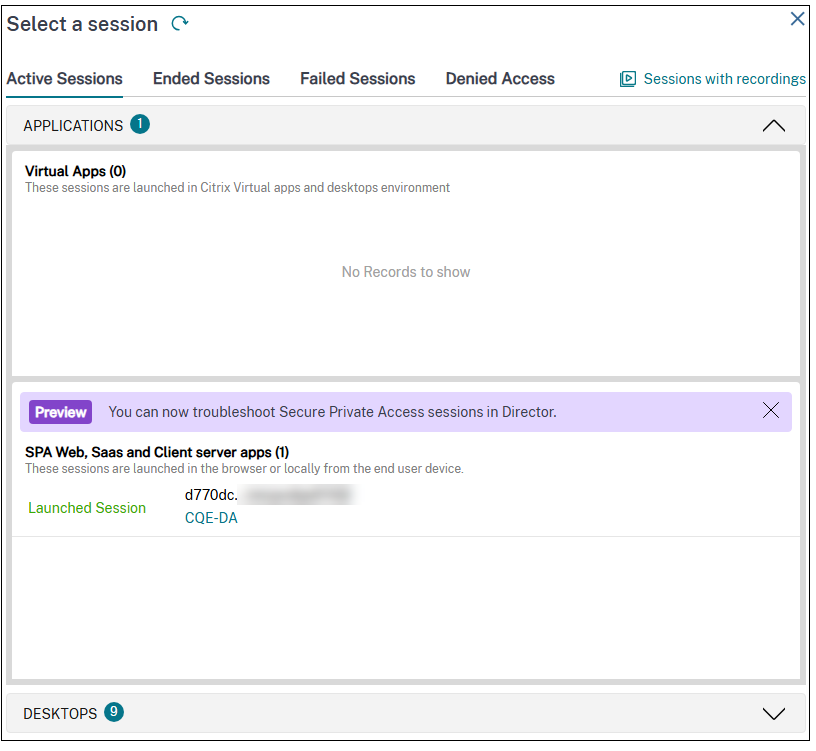
必要なユーザーを選択します。「セッションの選択」画面が表示されます。
フィルターページからセッションを表示する
フィルターページからセッションを検索できます。このページでは、さまざまな条件を使用して特定のセッションを検索できます。
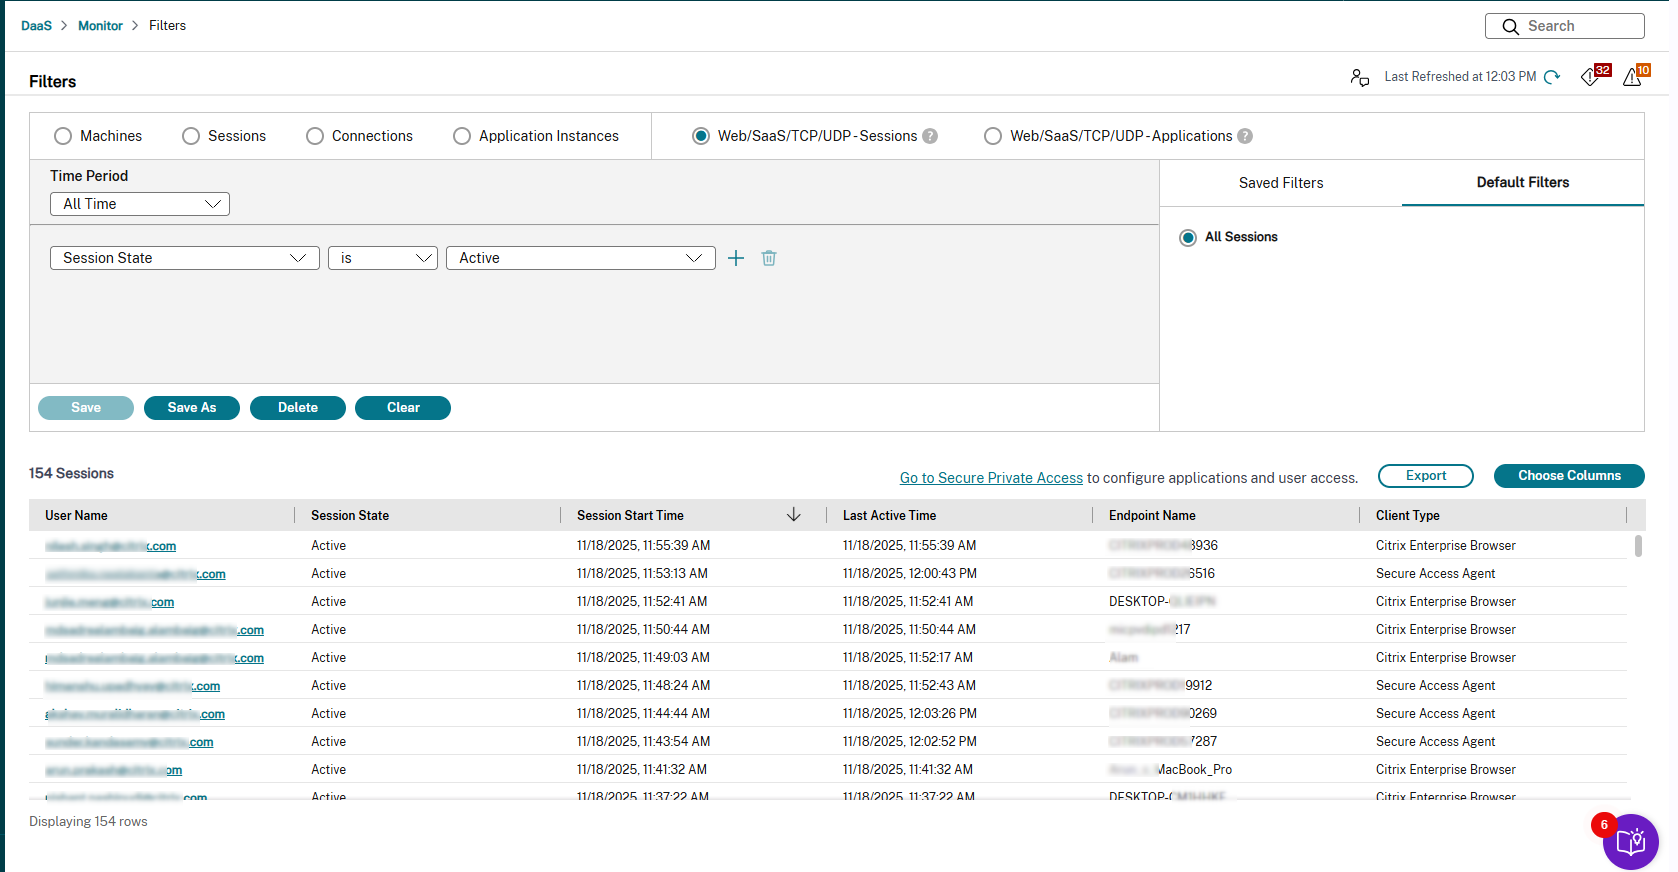
フィルターページからユーザーセッションを表示するには、次の手順を実行します。
-
マシン、セッション、接続、アプリケーションインスタンス、Secure Private Accessセッション、Secure Private Accessアプリケーションなど、さまざまなフィルターに基づいて検索を絞り込むことができます。タイムラインに基づいて検索を絞り込むこともできます。
-
ドロップダウンリストを使用して、さらにフィルター条件を選択します(例:関連ユーザー、エンドポイントIPなど)。詳細については、「障害のトラブルシューティングのためのデータのフィルター処理」を参照してください。
指定されたユーザーに関連付けられたセッションのリストが表示されます。
Secure Private AccessセッションのActivity Manager
Citrix Monitorは、Secure Private AccessセッションのActivity Managerビューを提供し、セッションアクティビティの全体像を把握できます。Activity Managerは、正常に開かれた、開くのに失敗したすべてのアプリとデスクトップ、およびSecure Private Accessアプリで設定されたポリシーの結果を包括的に表示します。
Activity Managerには、次のタブが含まれています。
利用可能なアプリ: Citrix Workspaceアプリで利用可能なアプリを表示します。このセクションには、アプリの最後の列挙試行と、その列挙試行のステータスが表示されます。
起動されたアプリ: Citrix Workspaceアプリで開かれたアプリを表示します。
注:
同じセッションでアプリケーションが複数回アクセスされた場合、最新のアクセス詳細のみがキャプチャされます。
Activity Managerの表示
Activity Managerを表示するには、次の手順を実行します。
-
Monitorダッシュボードで、検索をクリックし、ユーザー名を入力します。
[Optional step]。入力したユーザー名が見つからない場合は、ディレクトリの検索をクリックしてユーザー名を見つけます。
-
必要なユーザーを選択します。セッションの選択画面が表示されます。
-
Secure Private Accessセッションを使用して開かれたアクティブなセッションを選択します。選択したセッションのActivity Managerが表示されます。
アクティビティマネージャー(/en-us/citrix-daas/media/spa-activity-manager.png)
-
利用可能なアプリをクリックするとCitrix Workspaceアプリで利用可能なアプリが表示され、起動済みアプリ (セッション)をクリックするとCitrix Workspaceアプリで開かれているアプリが表示されます。
ユーザーのアクセスステータスに基づいてリソースを分類およびフィルタリングできます。これらのステータスは、Secure Private Accessアプリ内で構成されたポリシーの結果を反映しています。
- 許可: Secure Private Accessポリシーが指定されたリソースへのアクセスを許可することを示します。その結果、リソースはユーザーのCitrix Workspaceアプリ内で表示され、アクセス可能になります。
- 拒否: Secure Private Accessポリシーがユーザーのリソースへのアクセスを阻止することを示します。リソースはユーザーのCitrix Workspaceアプリケーション内で表示される場合がありますが、アクセスできないままであり、ポリシーの適用によるアクセス制限を示しています。
- エラー: Secure Private Accessアプリのポリシーに従ってユーザーがリソースにアクセスできるはずのシナリオを示します。しかし、根本的な問題により、リソースが正しく機能していないか、Citrix Workspaceアプリ内で利用できません。エラーは列挙またはセッションに関連している可能性があります。
- 成功: アプリの起動が成功したかどうかを示します。
Secure Private Accessセッションの詳細ページ
Secure Private Accessセッションの詳細ページには、次の4つのペインが含まれています。
-
アプリケーショントポロジ: アプリ起動プロセスのフローを提供します。また、アプリに関する完全な詳細も提供します。エンドポイントはCitrix Gatewayに接続し、Citrix GatewayはSecure Private Accessプラグインに接続します。Secure Private Accessプラグインからの情報を使用して、アプリが起動されます。
アクティビティマネージャーの利用可能なアプリまたは起動済みアプリセクションから、アプリのアプリケーショントポロジを表示できます。また、アクセス拒否タブから、アクセスが拒否されたアプリのアプリケーショントポロジも表示できます。
- エンドポイントの詳細: アプリケーションへのアクセスに使用されたクライアントデバイスとネットワークに関する主要な情報を表示します。詳細情報を表示するには、エンドポイントにカーソルを合わせます。
- 概要: 正常に起動されたアプリと失敗したアプリの両方について、Web/SaaS、TCP/UDP、およびエージェントレスアプリに関する追加情報を表示します。
-
ポリシー評価: アクセスタブとセッションタブで、ルール、アクション、条件など、ポリシーに関連する情報を表示します。
- アクセスポリシーの詳細は、アクセスタブで確認できます。
- セッションポリシーの詳細は、セッションタブで確認できます。
- セッションの詳細: 正常に確立されたセッションのセッション詳細が表示されます。セッションが失敗した場合は、セッション失敗の理由が表示されます。
- ホップごとの遅延: コネクタアプライアンスからバックエンドアプリケーションへのホップを含む、アプリケーションのトポロジ内の各ホップの遅延詳細が表示されます。管理者が複数のホップにわたるパフォーマンスや遅延の問題をトリアージし、特定するのに役立ちます。
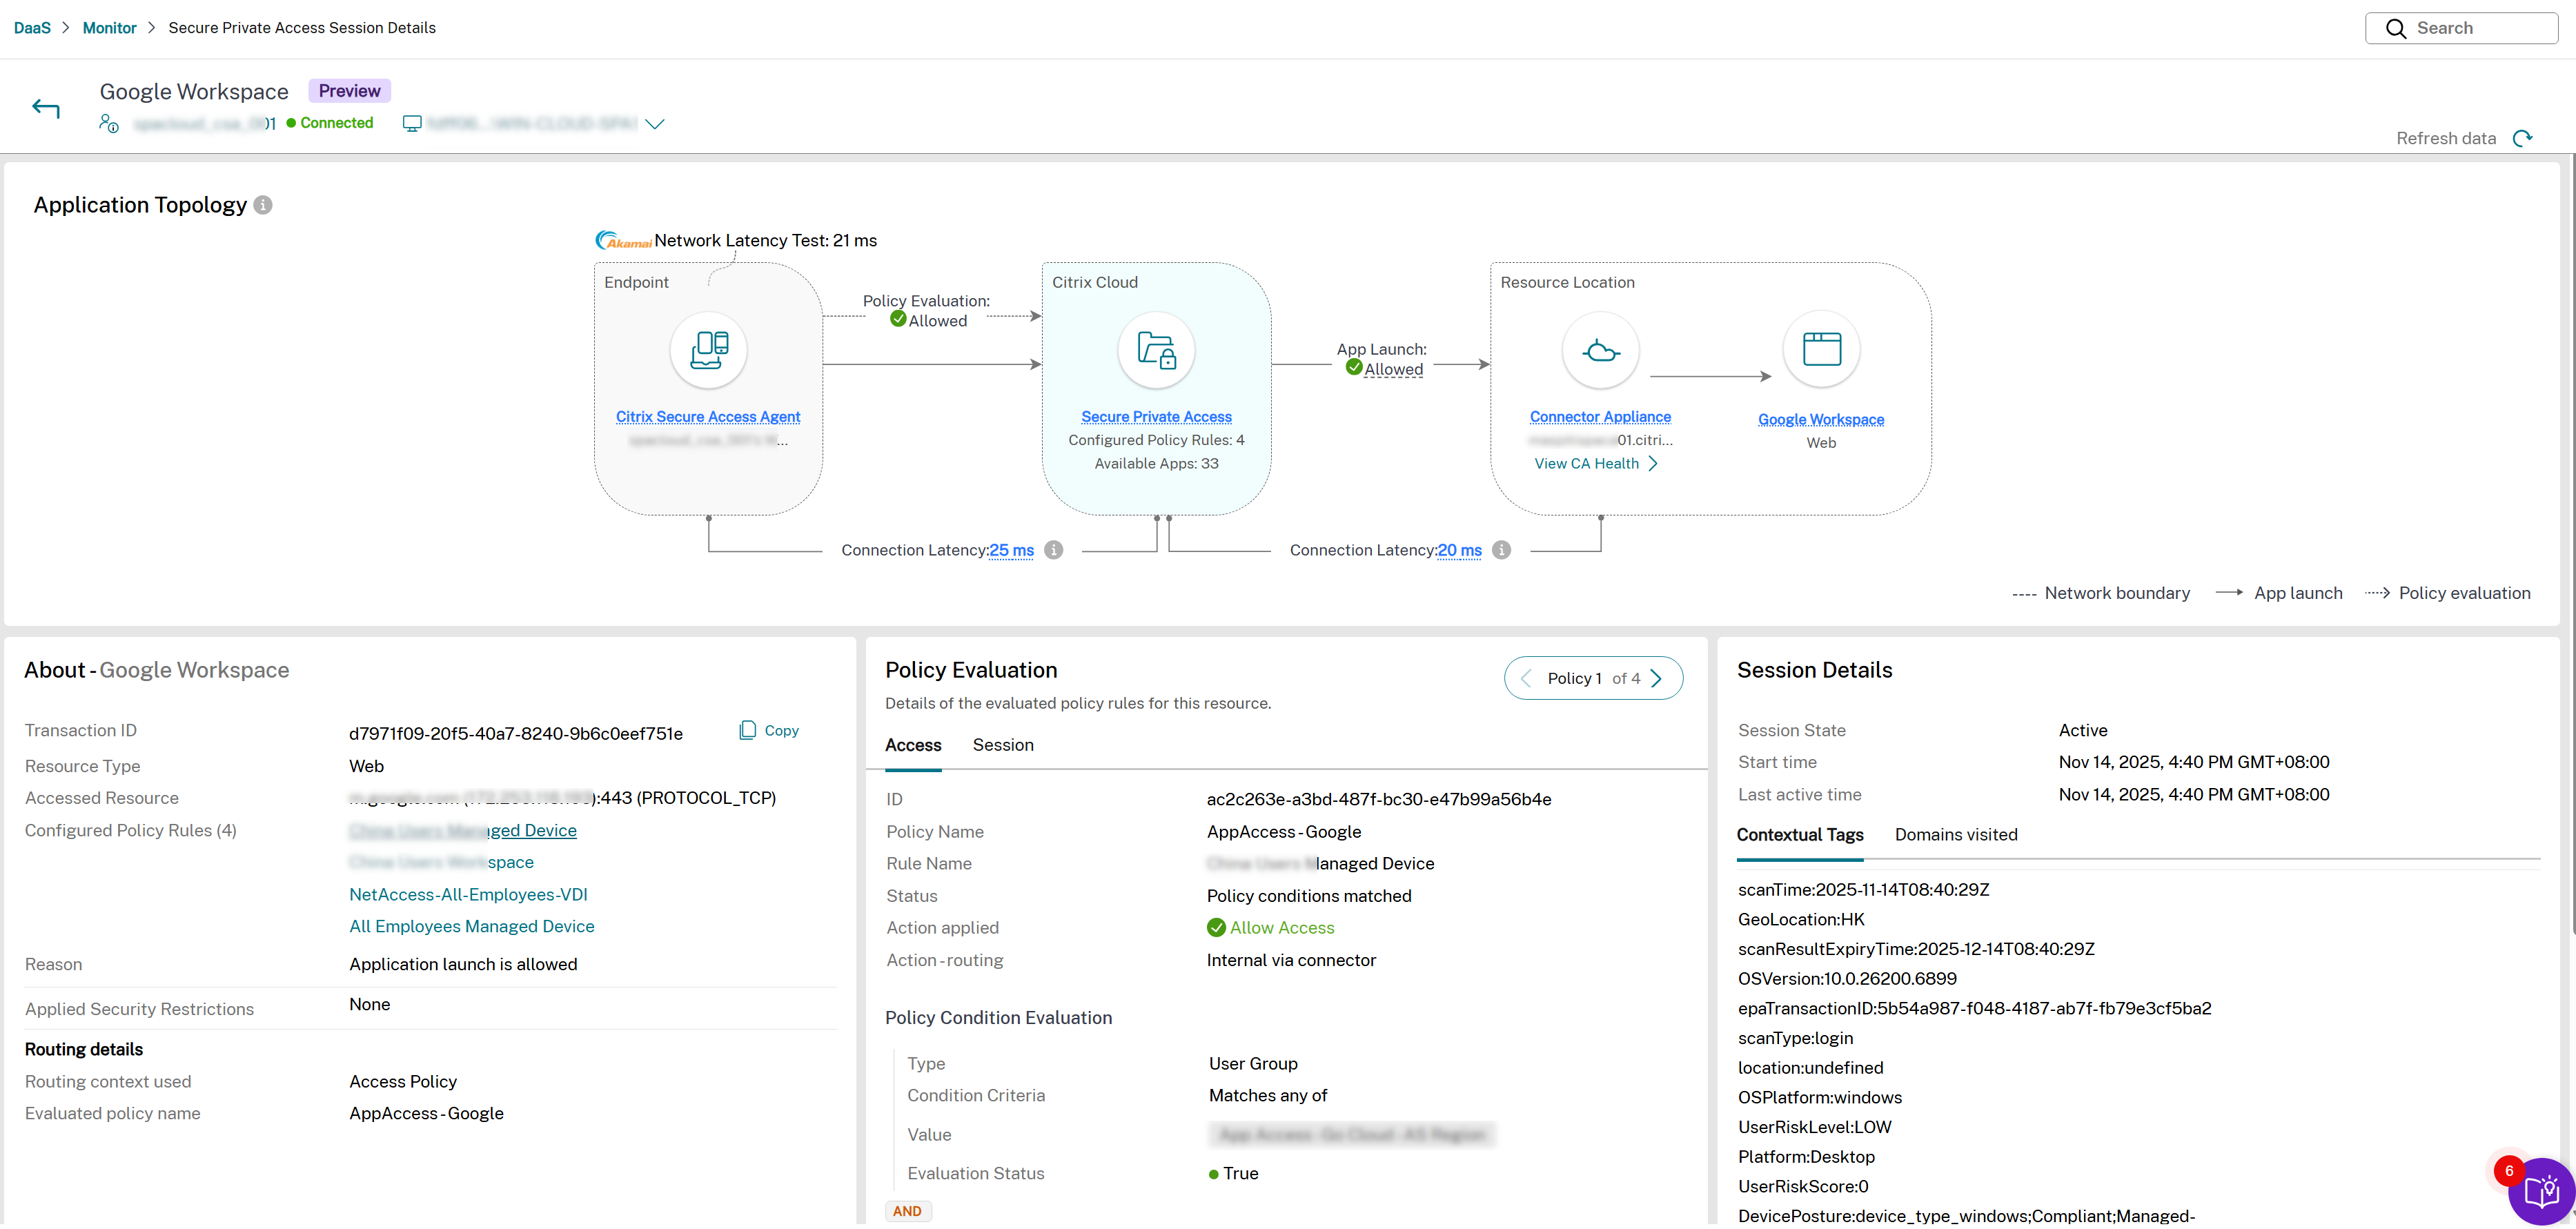
次の図は、アプリケーションの起動が成功した場合のSecure Private Accessセッション詳細ページの例を示しています。
サンプルトポロジページ(/en-us/citrix-daas/media/app-topology-web-success.png)
アプリケーションのトポロジ
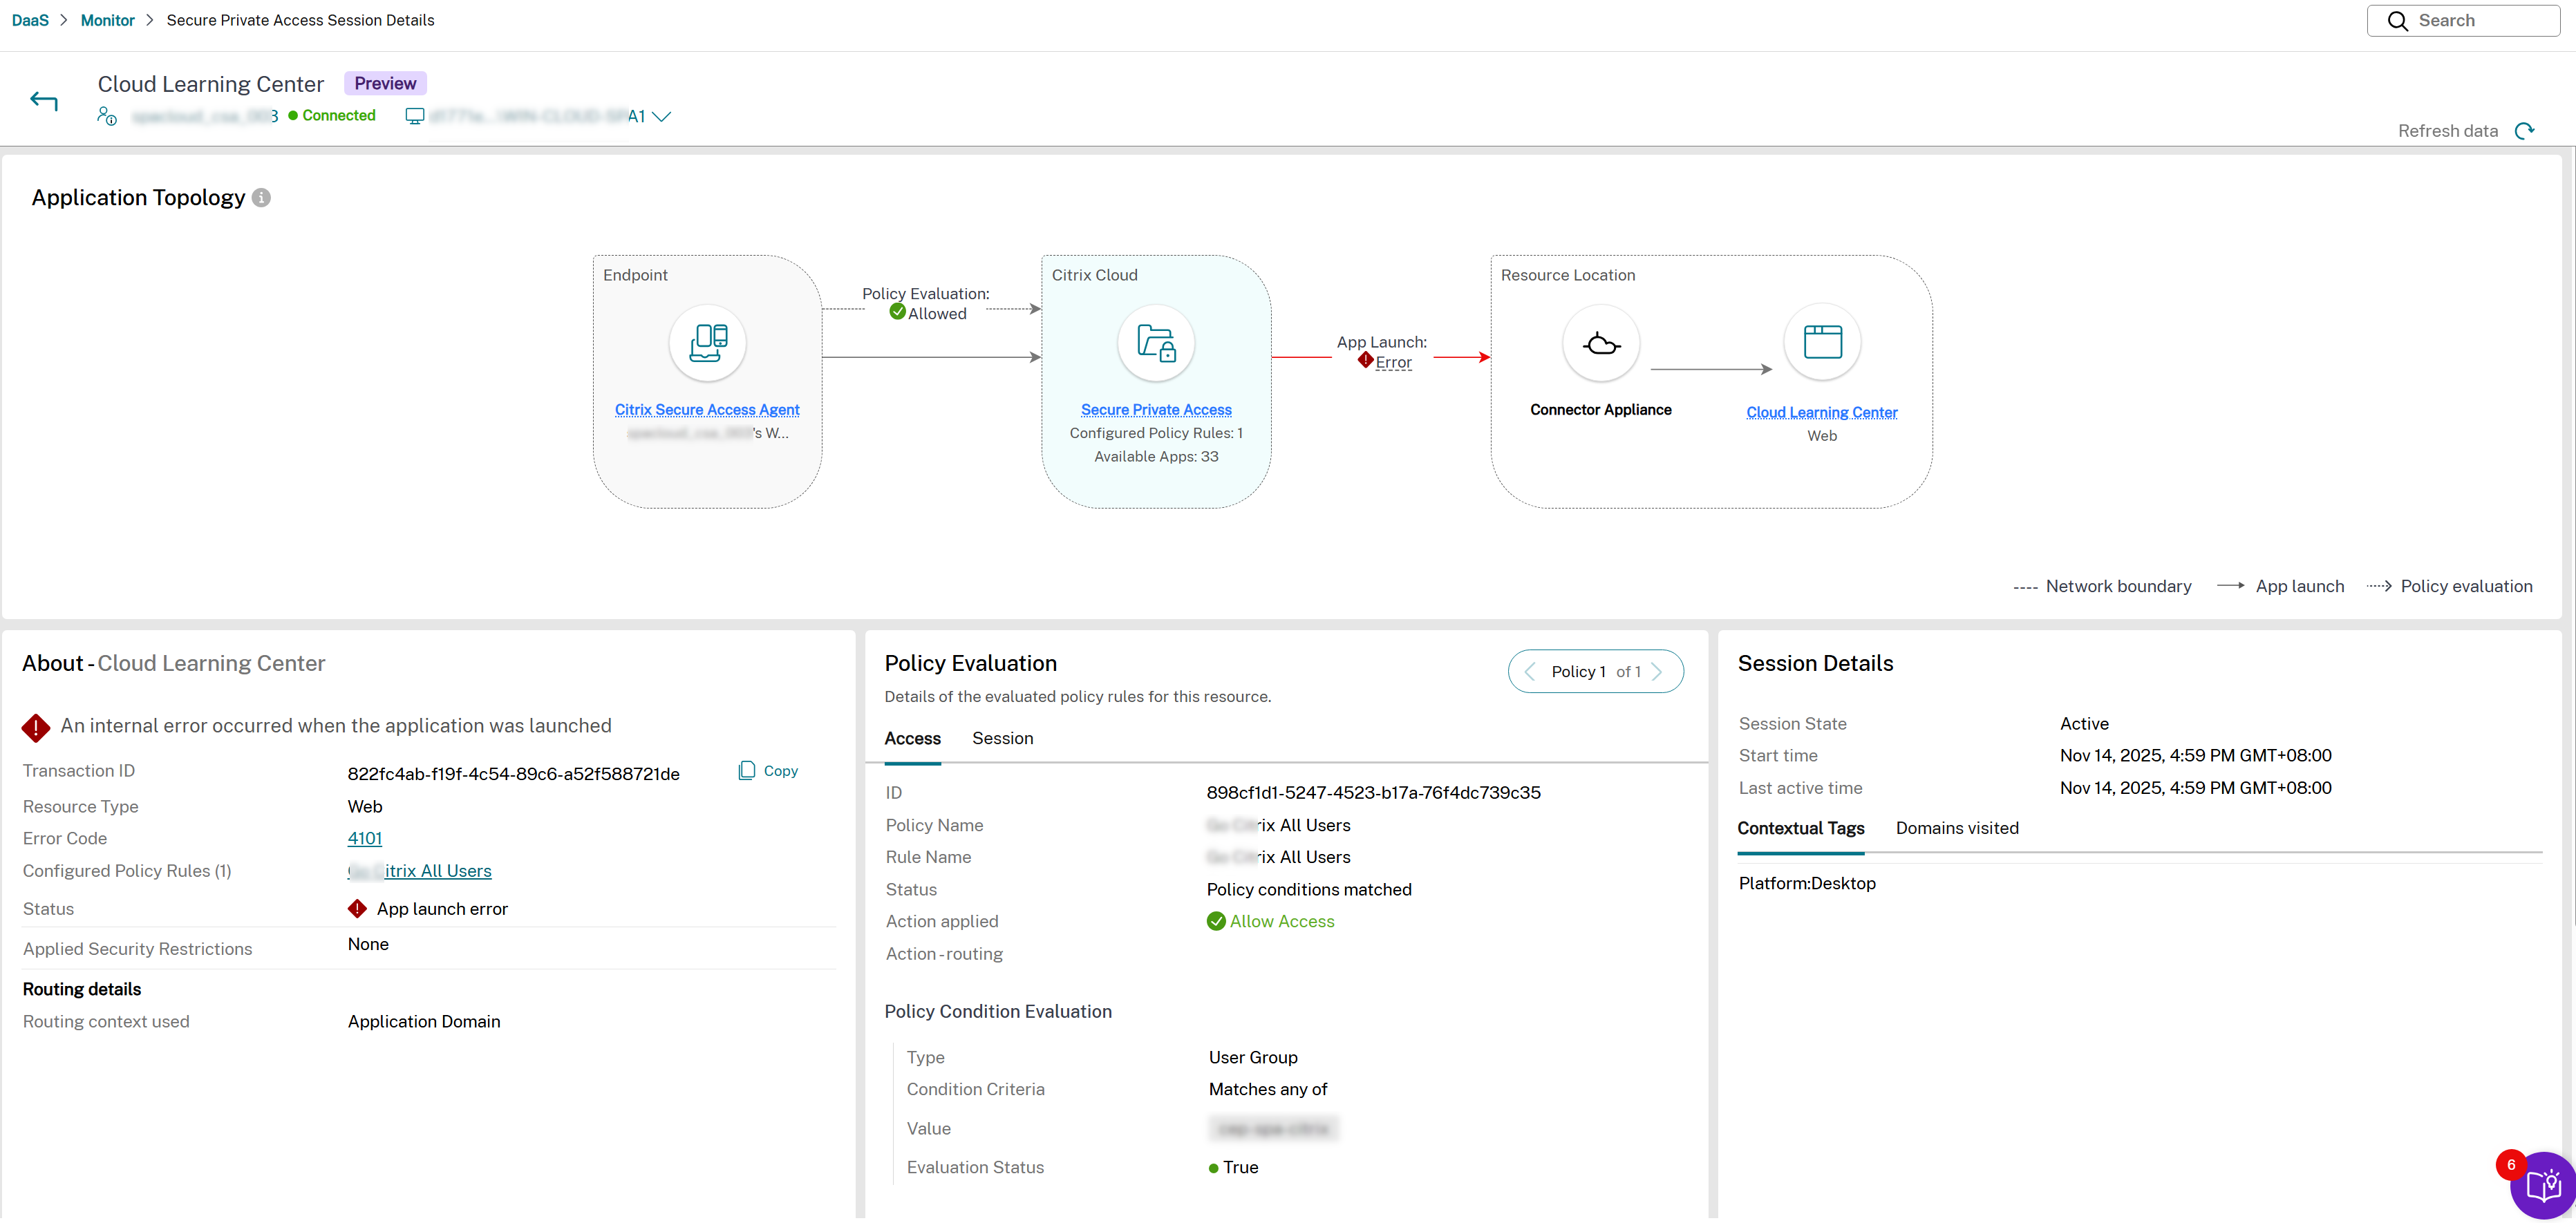
アプリケーションの起動が成功した場合、アプリケーションのトポロジは通信フロー全体を均一な色で表示します。逆に、到達不能なコネクタアプライアンスや利用できないバックエンドサーバーなどの問題によりアプリケーションの起動が失敗した場合、アプリケーションのトポロジは、障害が発生したフローの特定のセグメントを異なる色で表示します。
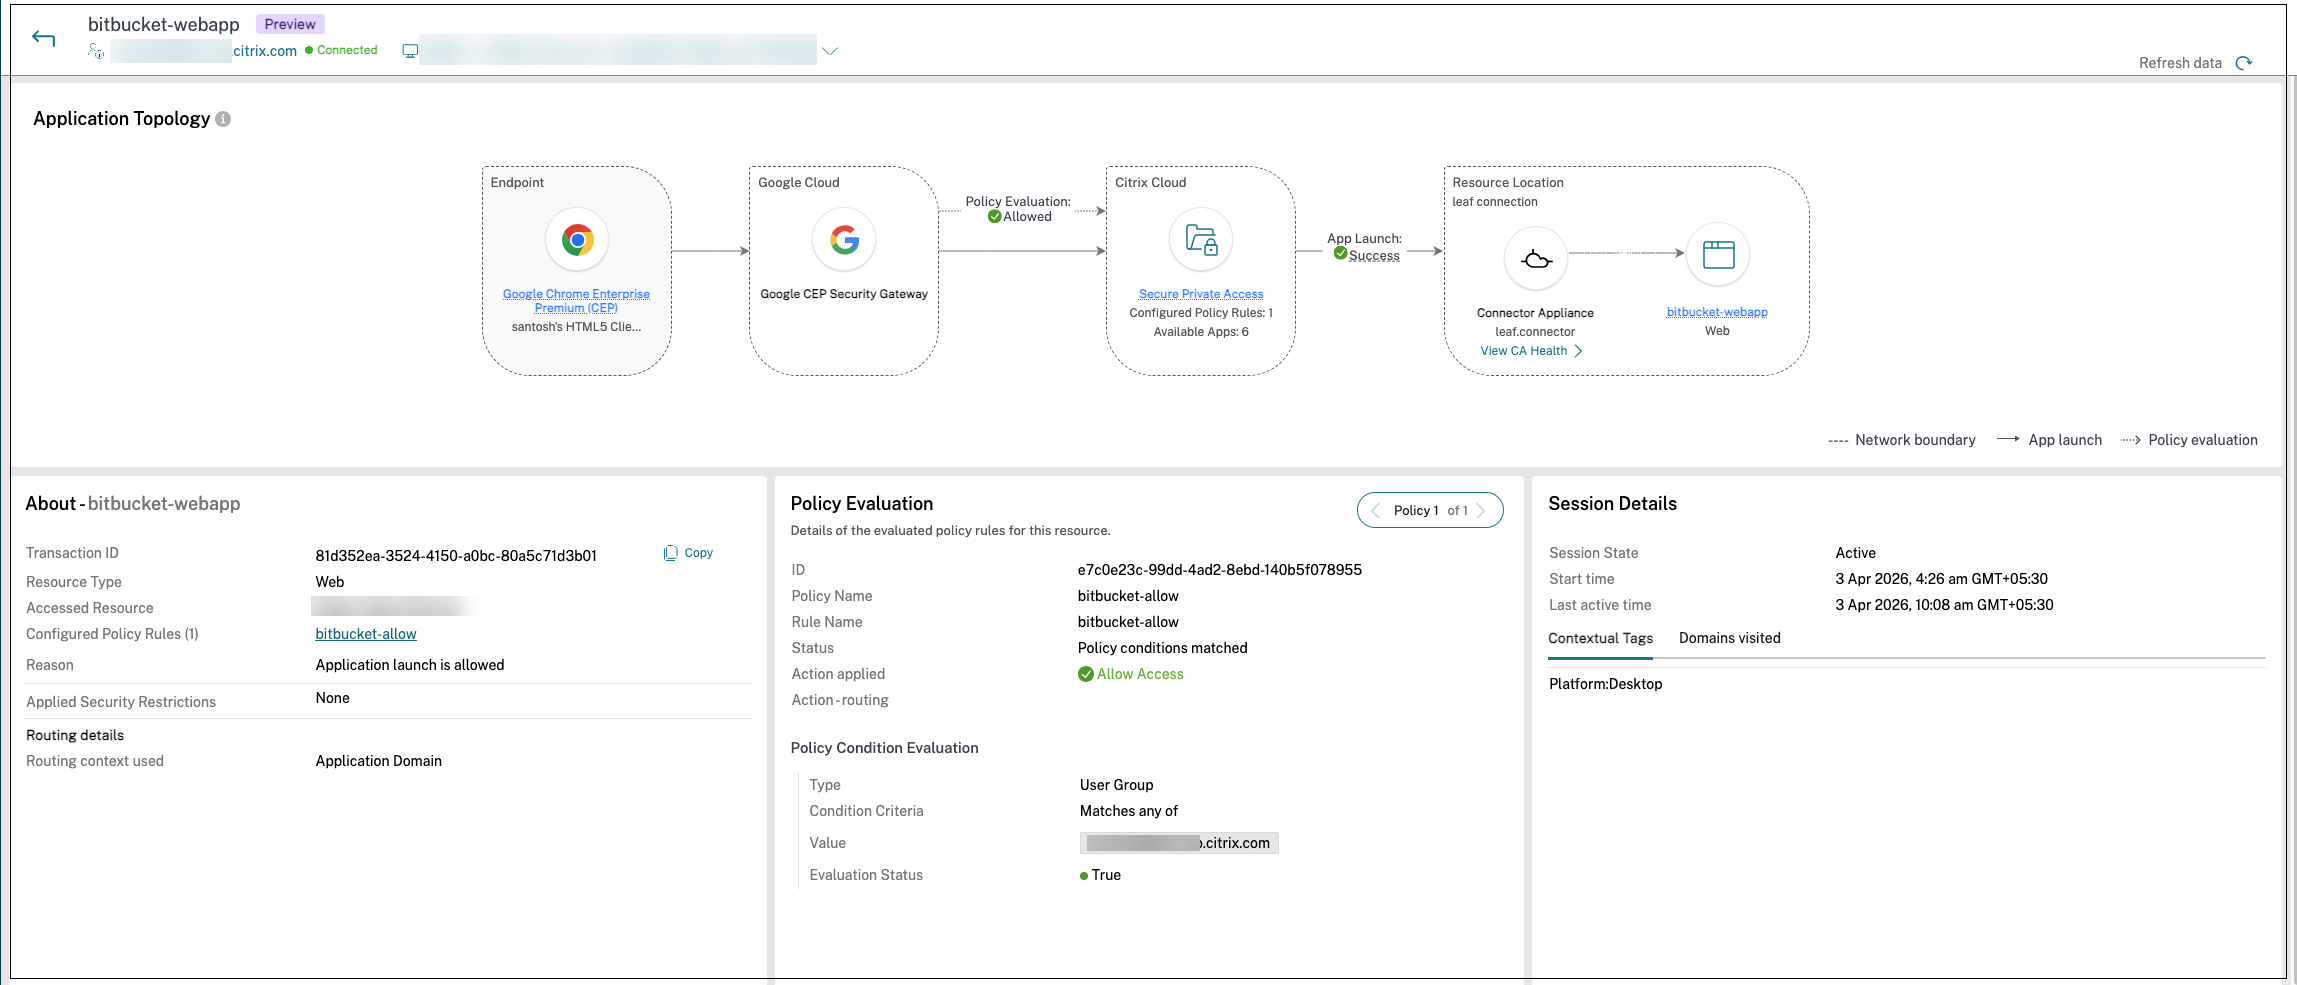
たとえば、コネクタアプライアンスに到達できない場合、Citrix Cloud™とリソースの場所間の接続が赤で強調表示され、障害を示している可能性があります。Chrome Enterprise Premiumセッションの場合、トポロジには、起動されたアプリに使用されるアプリケーションルート (internal、external、またはexternal_fixed_ip) も反映されます。これらの用語とセッション詳細ページのアクションルーティングフィールドのマッピングについては、「アプリケーションルートの用語集」を参照してください。
次の図は、アプリケーションフローの例を示しています。
アプリケーションのトポロジ - フロー(/en-us/citrix-daas/media/app-topology-component-flow.png)
| フィールド名 | 説明 |
|---|---|
| エンドポイント | アプリが開かれるエンドポイントを表示します。選択肢はCitrix WorkspaceアプリとCitrix Secure Agentです。デバイスIDが表示されます。エンドポイントOS、エンドポイントIP、場所の種類、場所、ネットワークの詳細も表示できます。 |
| シトリックス クラウド | 列挙されたアプリの数と構成されたポリシーの数が表示されます。 |
| ポリシー評価 | Secure Private Accessアプリに設定されているポリシーの結果を表示します。可能な値は、許可、拒否、制限付きアクセス許可、エラーです。 |
| パブリックネットワーク | アプリの種類とアプリ起動のステータスを表示します。アプリの種類として可能な値はWeb/SaaSアプリです。同様に、アプリ起動ステータスとして可能な値は、許可、拒否、制限付きアクセス許可、エラーです。トップレベルURL、アプリの種類、アプリの公開状況も表示できます。 |
| リソースの場所 | アプリの種類とアプリ起動のステータスを表示します。アプリの種類として可能な値はTCP/UDPアプリです。トップレベルURL、アプリの種類、アプリの公開状況も表示できます。 |
エンドポイントの詳細
アプリケーションへのアクセスに使用されたクライアントデバイスとネットワークに関する主要な情報を表示します。エンドポイントにカーソルを合わせると、詳細情報が表示されます。
次の図は、エンドポイントの詳細ペインの例を示しています。
アプリケーションのトポロジ - エンドポイントの詳細(/en-us/citrix-daas/media/application-topology-endpoint-details.png)
| フィールド名 | 説明 |
|---|---|
| エンドポイントOS | エンドポイントデバイスのオペレーティングシステム。 |
| ロケーションタイプ | エンドポイントデバイスが接続している場所の種類。可能な値は「Internal」と「External」です。 |
| クライアントバージョン | エンドポイントデバイスにインストールされているCitrix WorkspaceアプリまたはCitrix Secure Accessクライアントのバージョン。 |
| 場所 | IPアドレスに基づいたエンドポイントデバイスの地理的な場所。 |
| エンドポイントIP | エンドポイントデバイスのプライベートIPアドレス。 |
| エンドポイントパブリックIP | エンドポイントデバイスのパブリックIPアドレス。 |
| エンドポイントイントラネットIP | エンドポイントデバイスのイントラネットIPアドレス。 |
| ネットワークインターフェースタイプ | エンドポイントデバイスが使用するネットワークインターフェースの種類。可能な値は「Ethernet」、「Wi-Fi」、「Cellular」、「Other」です。 |
| 信号強度 | エンドポイントデバイスのネットワーク接続の信号強度(dBmで測定)。 |
| リンク速度 | エンドポイントデバイスのネットワーク接続速度。Mbpsで測定されます。 |
| インターネットサービスプロバイダー | エンドポイントデバイスのインターネットサービスプロバイダー (ISP) の名前。 |
| ビーコンホスト | 接続チェックに使用されるビーコンサーバーのホスト名。 |
| ネットワーク遅延 | データパケットがエンドポイントデバイスからビーコンサーバーへ往復するのにかかる時間。ミリ秒 (ms) で測定されます。 |
この情報は、管理者がネットワークパスを特定し、接続の問題をトラブルシューティングし、パフォーマンスを特定のエンドポイントと関連付けるのに役立ちます。フィールドは、展開タイプと利用可能なデータに基づいて表示されます。
[バージョン情報] ペイン
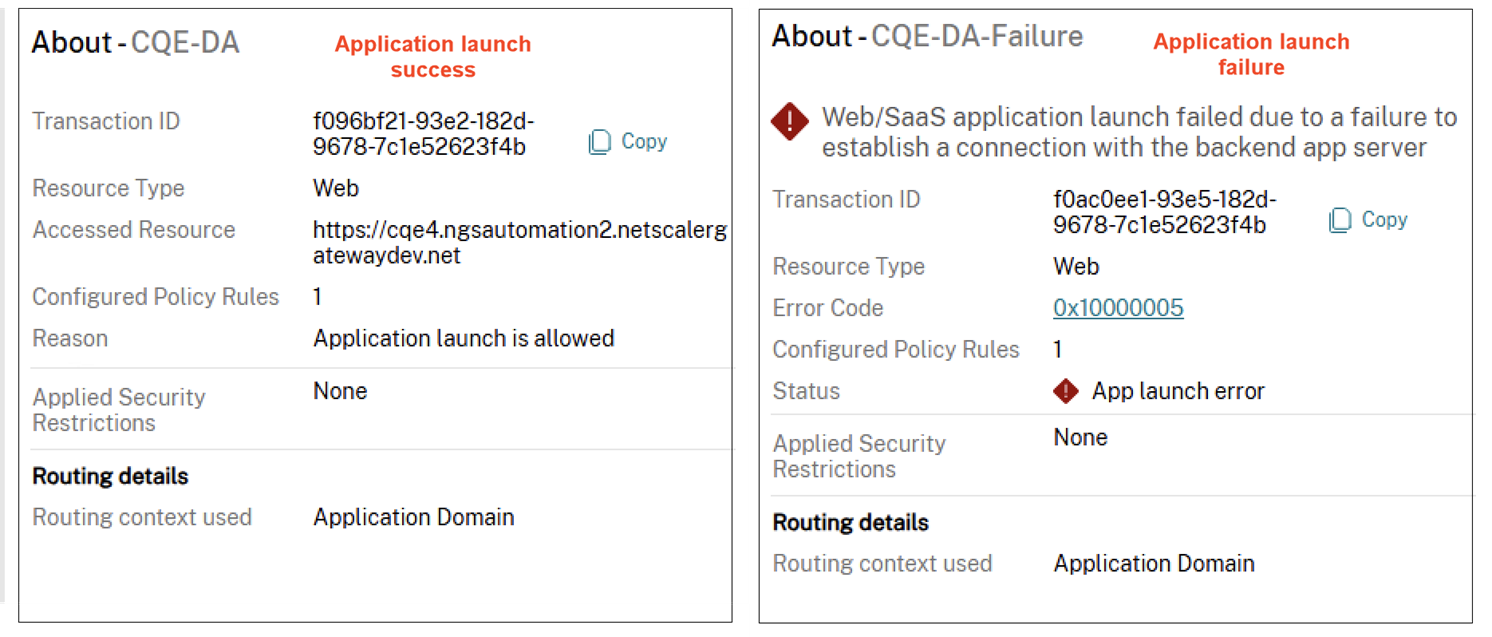
正常に起動したアプリと失敗したアプリの両方について、Web/SaaS、TCP/UDP、およびエージェントレスアプリに関する追加情報を表示します。 アプリが失敗した場合、[バージョン情報] ペインに該当するエラーコードが表示されます。このコードをクリックすると、原因と回避策を詳述するドキュメントページにリダイレクトされます。その他の問題については、Citrixサポートページに移動します。
次の図は、[バージョン情報] ペインの例を示しています。
| フィールド名 | 説明 |
|---|---|
| トランザクションID | セッションまたは列挙中に生成されたCitrixトランザクションID。 |
| リソースの種類 | リソースの種類を表示します。指定できる値は、Web、SaaS、TCP/UDP (サーバーからクライアント)、およびTCP/UDP (クライアントからサーバー) です。 |
| アクセスされたリソース
|
アクセスされたリソースフィールドに表示されるデータは、アプリの種類によって異なります。 |
| SaaSアプリ - URLまたはアプリのFQDN | |
| TCP/UDP – IPアドレス/FQDN、ポート、およびプロトコル | |
| Webアプリ (Citrix Secure Accessクライアント経由で起動) - FQDN、ポート、およびプロトコル | |
| Webアプリ (Citrix Workspace経由で起動) - URL | |
| エージェントレスアプリ - アプリケーションのURL | |
| 構成済みポリシー規則 | セッションまたは列挙内で使用されるポリシーの数。 |
| 理由 | セッションまたは列挙アクティビティの分析結果。 |
| 適用されたセキュリティ制限 | このアプリに適用されているセキュリティ制限を表示します。 |
| ルーティングコンテキスト
|
ルーティング中に適用されたポリシーの種類(アクセスポリシー、セッションポリシー、またはアプリケーションドメイン)を表示します。ルーティングコンテキストは、ルーティングの決定に影響を与える階層(アクセスポリシー > セッションポリシー > デフォルトアプリケーションドメイン)を特定するのに役立ちます。 |
| セッションポリシーの場合、[詳細の表示] リンクはセッションポリシーに関する追加の詳細を提供します。 |
ポリシー評価ペイン
アクセスタブとセッションタブに、ルール、アクション、条件など、ポリシーに関連する情報を表示します。アクセスポリシーの詳細はアクセスタブで確認できます。セッションポリシーの詳細はセッションタブで確認できます。
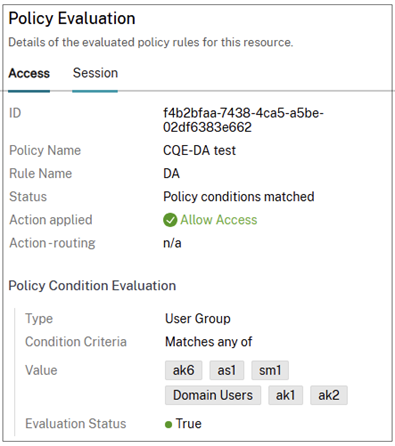
| フィールド名 | 説明 |
|---|---|
| ID | CitrixトランザクションID |
| ポリシー名 | アプリケーションに関連付けられているポリシーの名前。複数のポリシーがある場合は、設定された条件に一致する最初のポリシーが表示されます。 |
| ルール名 | ポリシー内で構成されているルール名。 |
| ステータス | ポリシー評価の結果 |
| 適用されたアクション | ポリシー評価の結果に基づいてアプリケーションに適用されたアクション。たとえば、アクセス拒否など。 |
| アクションルーティング | ユーザーのリクエストがSecure Private Accessサービスを介して辿るルーティングパス(Direct、Internal via connector、Internal via gateway)を表示します。これらの値とChrome Enterprise Premiumトポロジで使用される図の用語とのマッピングについては、アプリケーションルートの語彙を参照してください。 |
| タイプ | ポリシー条件のタイプ。 |
| 条件基準 | セッション中または列挙中に適用されたポリシーの条件基準。 |
| 値 | 条件評価の結果。 |
| 評価ステータス | ポリシー条件評価結果のステータス。異なる値は、許可、拒否、制限付きアクセス許可、エラーです。 |
注:
アプリケーション名、アプリケーションの種類、ポリシー、およびセキュリティ制御の各フィールドには、元のアプリ起動イベントにこれらの値が含まれていない場合、列挙イベントから引き継がれた値が表示されることがあります。データパスフィールドも、ソースイベントで指定されていない場合は空になることがあります。
セッション詳細ペイン
失敗したセッションの場合、セッション失敗の理由が表示されます。成功したセッションの場合、セッションに関連する追加の詳細が表示されます。
アプリの列挙はセッションに関連付けられていないため、利用可能なアプリタブからクリックされたアプリの場合、セッション詳細ペインは空のままになります。
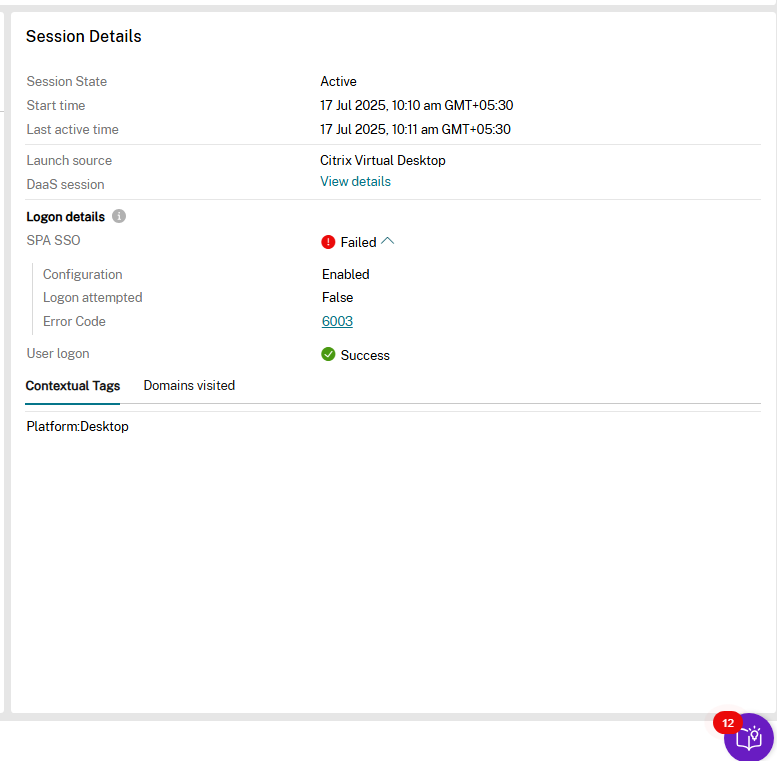
| フィールド名 | 説明 |
|---|---|
| セッション状態 | セッションがアクティブか非アクティブか、その状態を表示します。 |
| 開始時刻 | セッションの開始時刻を表示します。 |
| 最終アクティブ時刻 | 成功したセッションの最終アクティブ時刻を表示します。 |
| 起動元 | Secure Private Access セッションが起動されたソースを表示します。 |
| DaaS セッション | DaaS セッションの詳細を表示します。このフィールドは、シングルセッションまたはマルチセッションVDAの場合にのみ表示されます。 |
| ログオンの詳細 | |
| SPA SSO | Secure Private Access セッションへのシングルサインオンが成功したか失敗したかを表示します。失敗した場合、ユーザーは手動でログインする必要があります。 |
| 構成 | Secure Private Access セッションへのシングルサインオンの構成ステータスを表示します。構成されていない場合、詳細は管理者に共有されます。 |
| ログオン試行済み | Secure Private Accessセッションへのシングルサインオンのログオン試行ステータスを表示します。 |
| エラーコード
|
Secure Private Accessセッションへのシングルサインオンのログオン試行が失敗した場合のエラーコードを表示します。考えられるエラーコードは6007と6003です。 |
| 6003 - Broker AgentサービスからSecure Private Accessシングルサインオンハンドルを取得する際のエラー。 | |
| 6007 - Secure Private Accessへのログインに失敗しました。 | |
| ユーザーログオン | Secure Private Accessセッションへの手動ユーザーログオンステータスを表示します。 |
| ゲートウェイ仮想IP
|
正常に接続されたセッションが接続されているゲートウェイの仮想IPアドレスを表示します。 |
| このフィールドは、ハイブリッドデータパス展開にのみ適用されます。 | |
| コンテキストタグ | コンテキストタグを表示します。Secure Private Accessプラグインのコンテキストタグは、認証済みユーザーのセッションに適用されるNetScaler® Gatewayポリシー(セッション、事前認証、EPA)の名前です。 |
| 訪問済みドメイン (内部) | 成功したセッションを使用してアクセスされた内部ドメインを表示します。 |
| 訪問済みドメイン (外部)
|
成功したセッションを使用してアクセスされた外部ドメインを表示します。 |
| 訪問済みドメインフィールドは、Web/SaaSアプリにのみ適用され、macOSおよびWindows上のCitrix Enterprise Browserクライアントが15分ごとにセッションアクティビティを送信するため、15分後にのみ更新されます。 | |
注:
アプリの列挙はセッションに関連付けられていないため、[利用可能なアプリ]タブからクリックされたアプリの場合、セッション詳細列ペインは空のままになります。
ホップごとの遅延
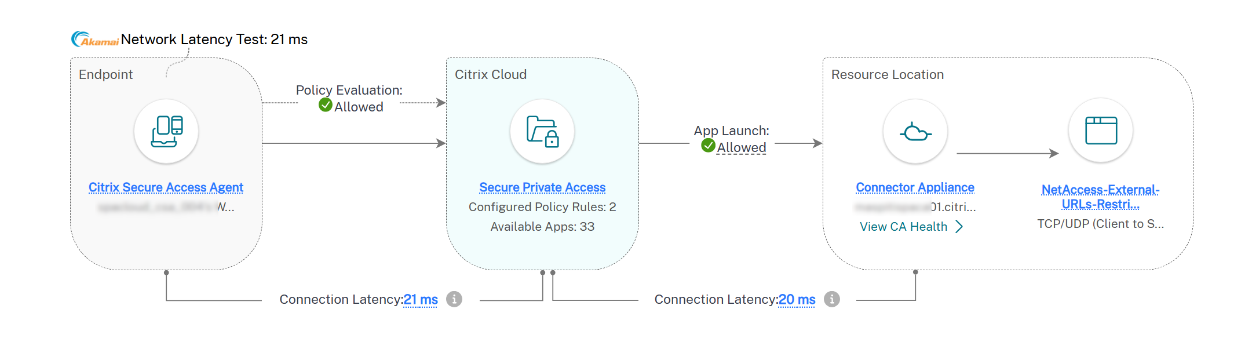
アプリケーショントポロジ内の各ホップの遅延詳細が、各パスに表示されます。
この情報は、管理者が複数のホップにわたるパフォーマンスまたは遅延の問題をトリアージし、特定するのに役立ちます。
注:
- ホップごとの遅延情報は、Secure Access ClientバージョンV25.7.1.x以降を介して起動されたアプリでのみ利用可能です。
- クライアントからSPAへの遅延情報は、過去1時間分のみ表示されます。セッションが過去1時間以内にアクティブでなかった場合、データは表示されません。
Connector Applianceからバックエンドアプリケーションへの遅延
Secure Private AccessセッションがConnector Applianceを介してバックエンドに到達すると、トポロジにはConnector Applianceとバックエンドアプリケーション間のリンクに接続遅延ラベルが表示されます。この値は、定期的な合成プローブを使用して測定された、Connector Applianceとバックエンド間の往復時間 (RTT) です。これにより、以前のホップに表示された遅延とともに、ホップごとのビューが完成します。Connector Applianceがこのホップを直接測定するため、この測定値はエンドポイントクライアントのバージョンに依存しません。
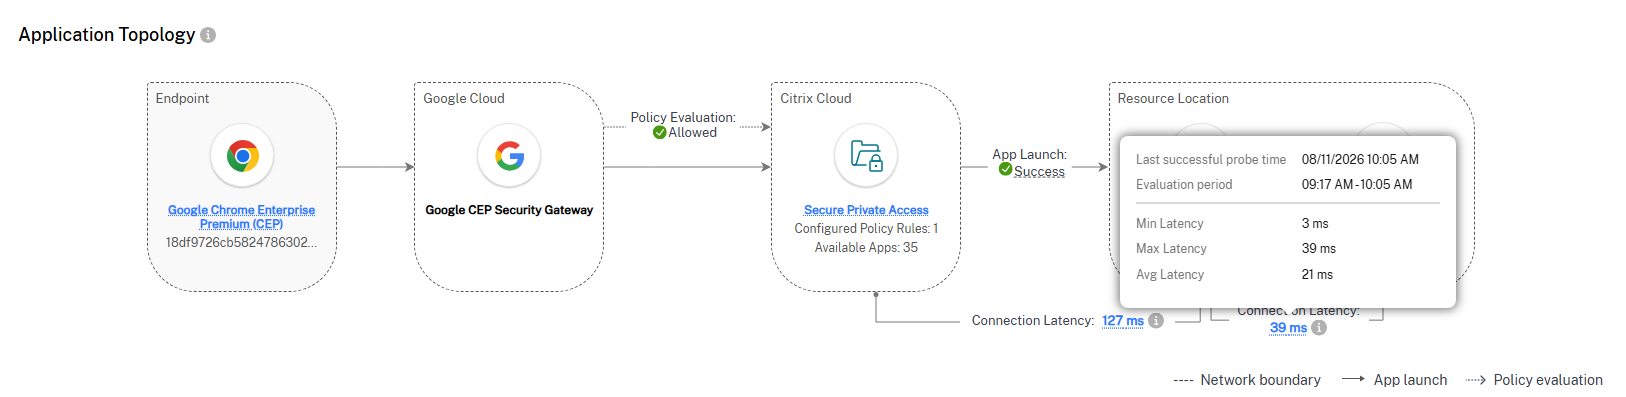
コネクタアプライアンスは、評価ウィンドウ(過去1時間)におけるこのホップの4つの値を記録します。
- 最小値: ウィンドウ内で測定された最低のRTT。
- 最大値: ウィンドウ内で測定された最高のRTT。
- 平均値: ウィンドウ全体の平均RTT。
- P90: 90パーセンタイルRTT。
トポロジラベルにはP90値が表示されます。
コネクタアプライアンスは、過去8時間でトラフィックを転送したバックエンドIPアドレスに15分ごとにRTTプローブを送信します。過去1時間にバックエンドアクティビティがなかった場合、値は表示されません。Monitorはこの遅延データを3日間保持します。
現在、コネクタアプライアンスからバックエンドアプリケーションへの遅延は、クラウド展開でのみ表示されます。すべての対象セッションでまだ表示されない場合があります。
ラベルにカーソルを合わせると、次のツールヒントが表示されます: Connection Latency is a synthetic metric (P90) measured over the evaluation window, collected periodically as probes between defined endpoints..
注:
-1の値は、プローブ中にコネクタアプライアンスからバックエンドに到達できなかったことを意味します。- 空白または n/a の値は、そのバックエンドのプローブデータがまだ収集されていないことを意味します。
- このホップで高遅延または
-1が表示される場合は、コネクタアプライアンスからバックエンドへのオンデマンドプローブを実行して、到達可能性を確認し、障害が発生しているステージを特定してください。詳細については、「アプリケーションの到達可能性のトラブルシューティング」を参照してください。
さまざまなアプリのトポロジ図の例
Web/SaaS アプリ - 成功シナリオ:
Web/SaaS アプリ - 失敗シナリオ:
Google Secure Gateway を介してルーティングされる SaaS アプリのトラフィック:
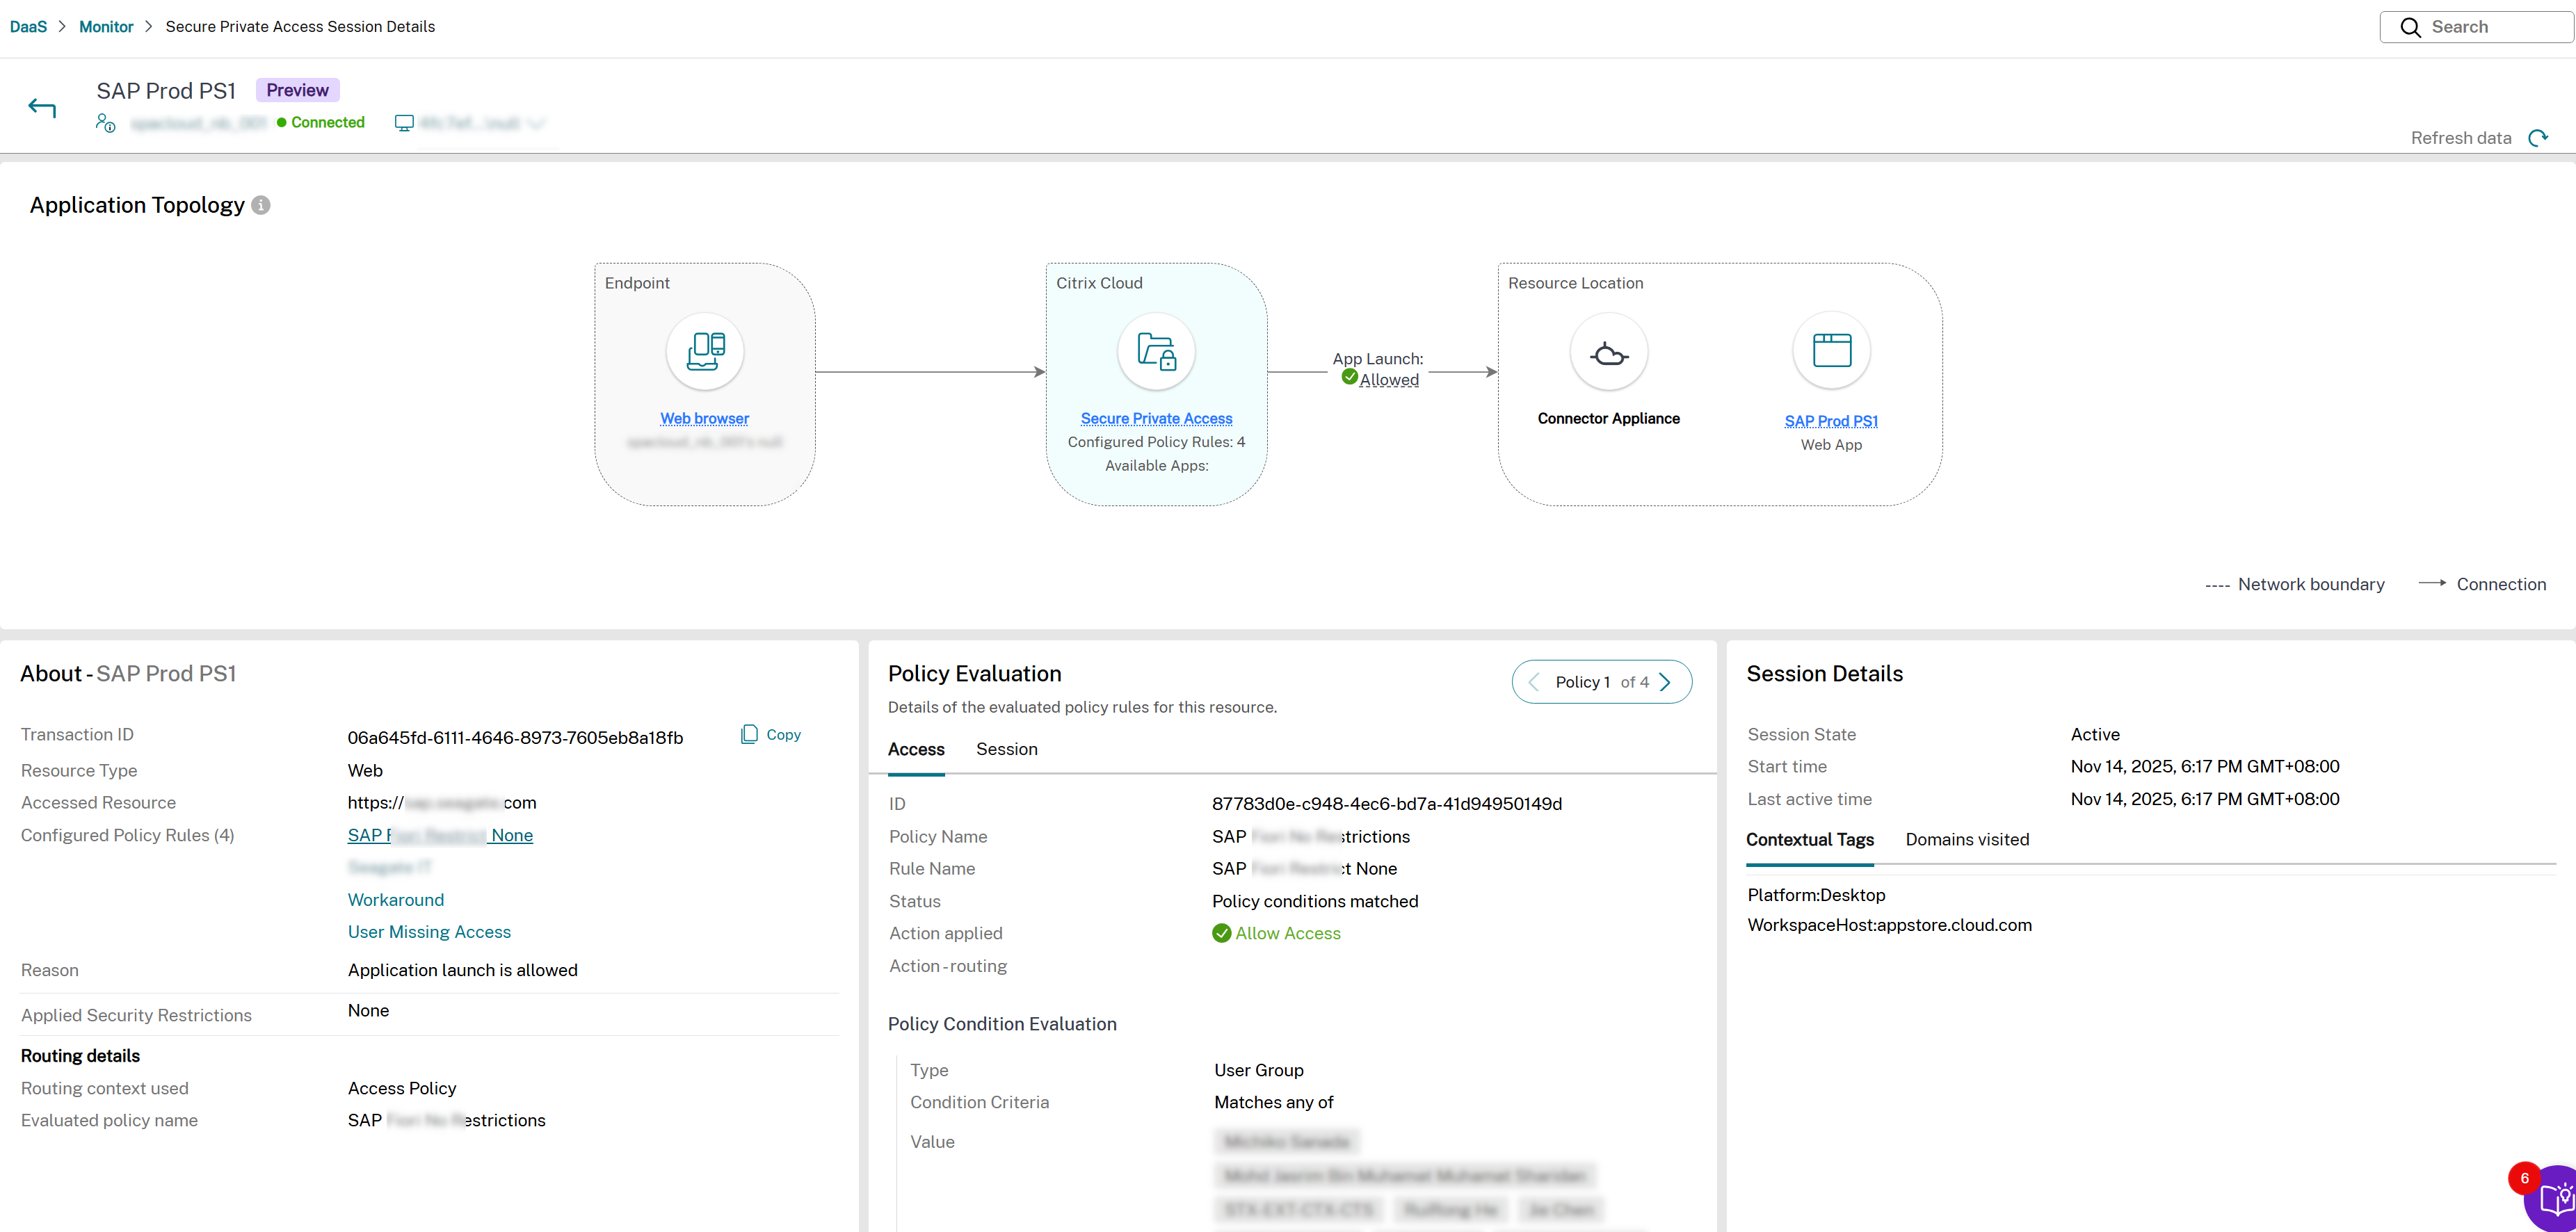
エージェントレス アプリ - 成功シナリオ:
エージェントレス アプリ - 失敗シナリオ:
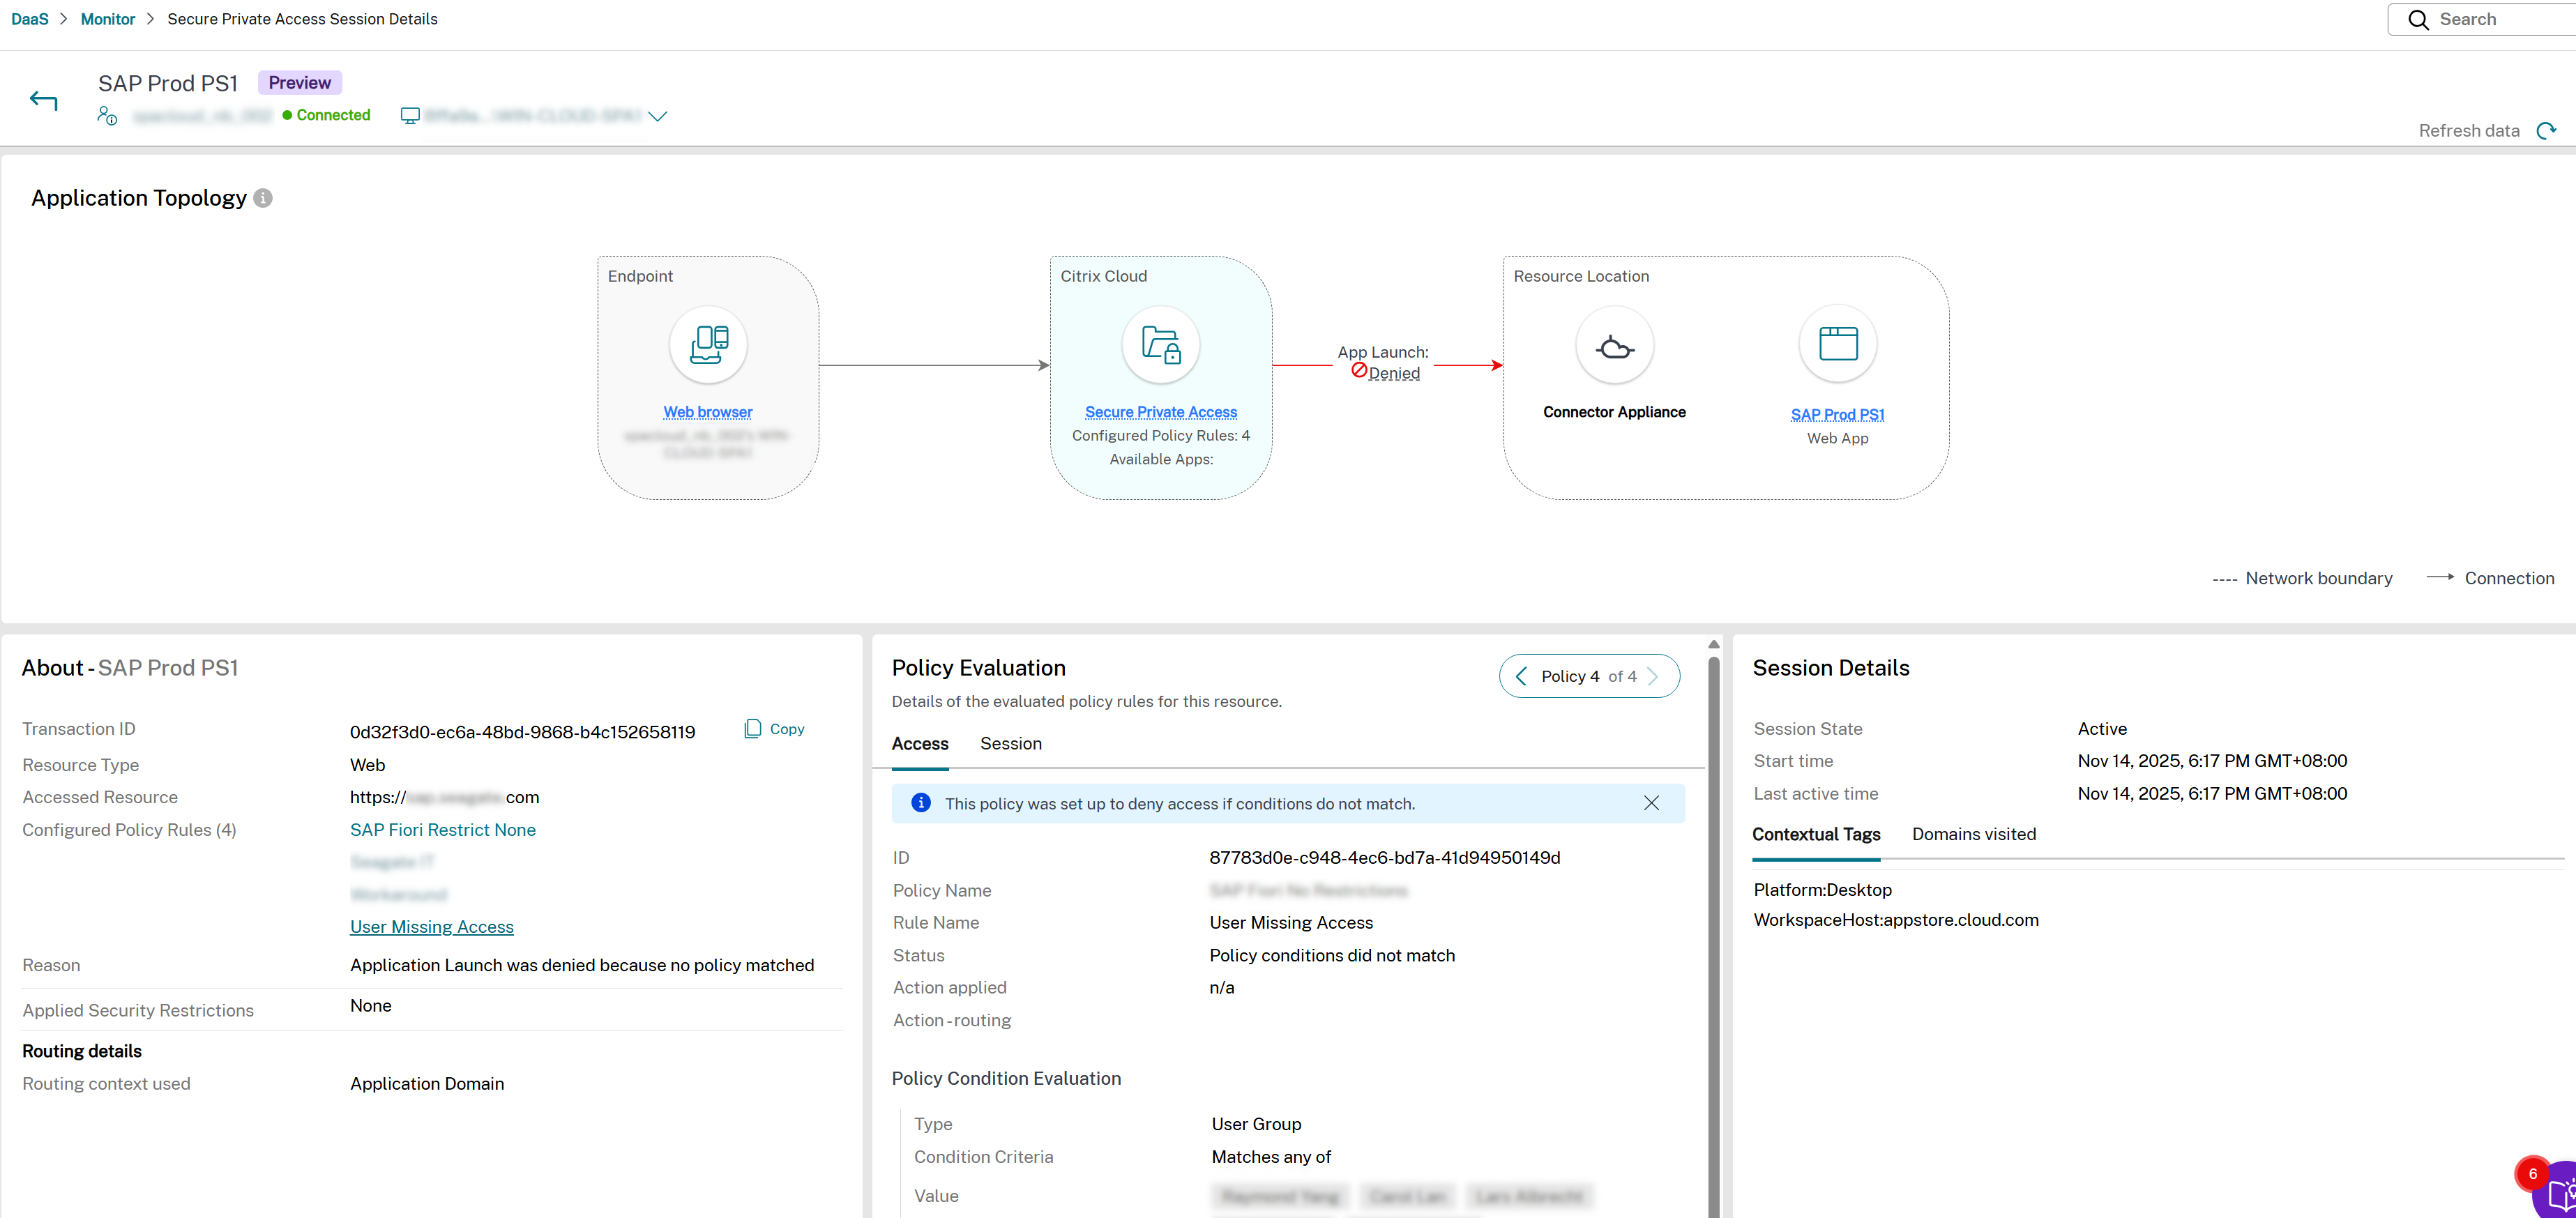
TCP/UDP アプリ - 成功シナリオ:
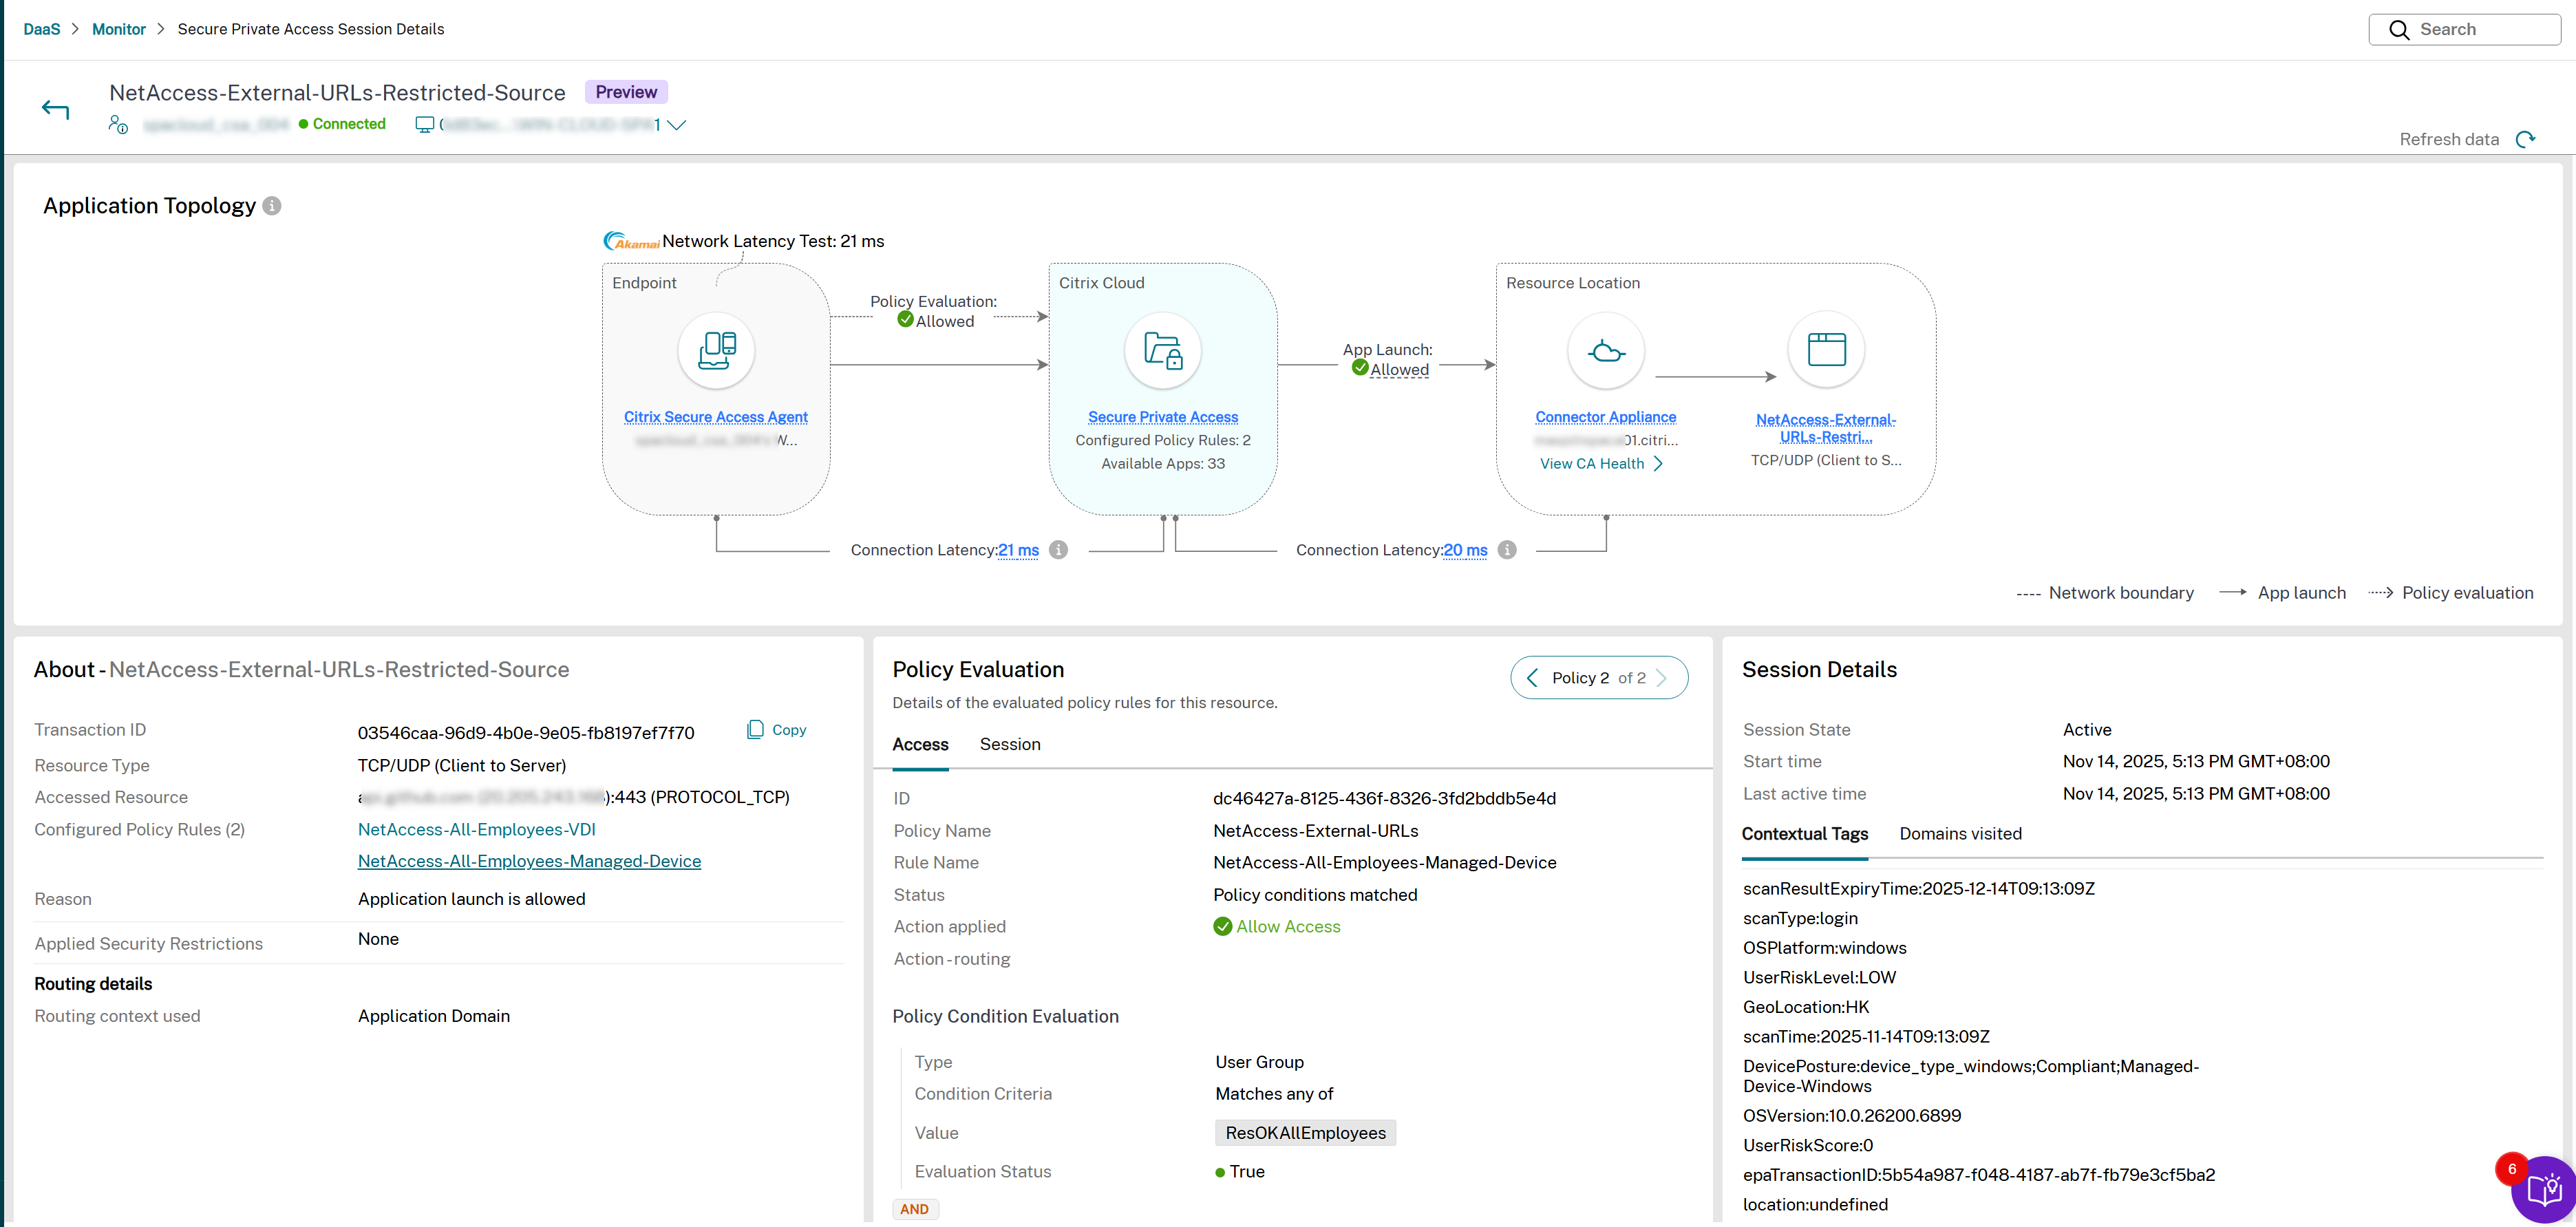
TCP/UDP アプリ - 失敗シナリオ:
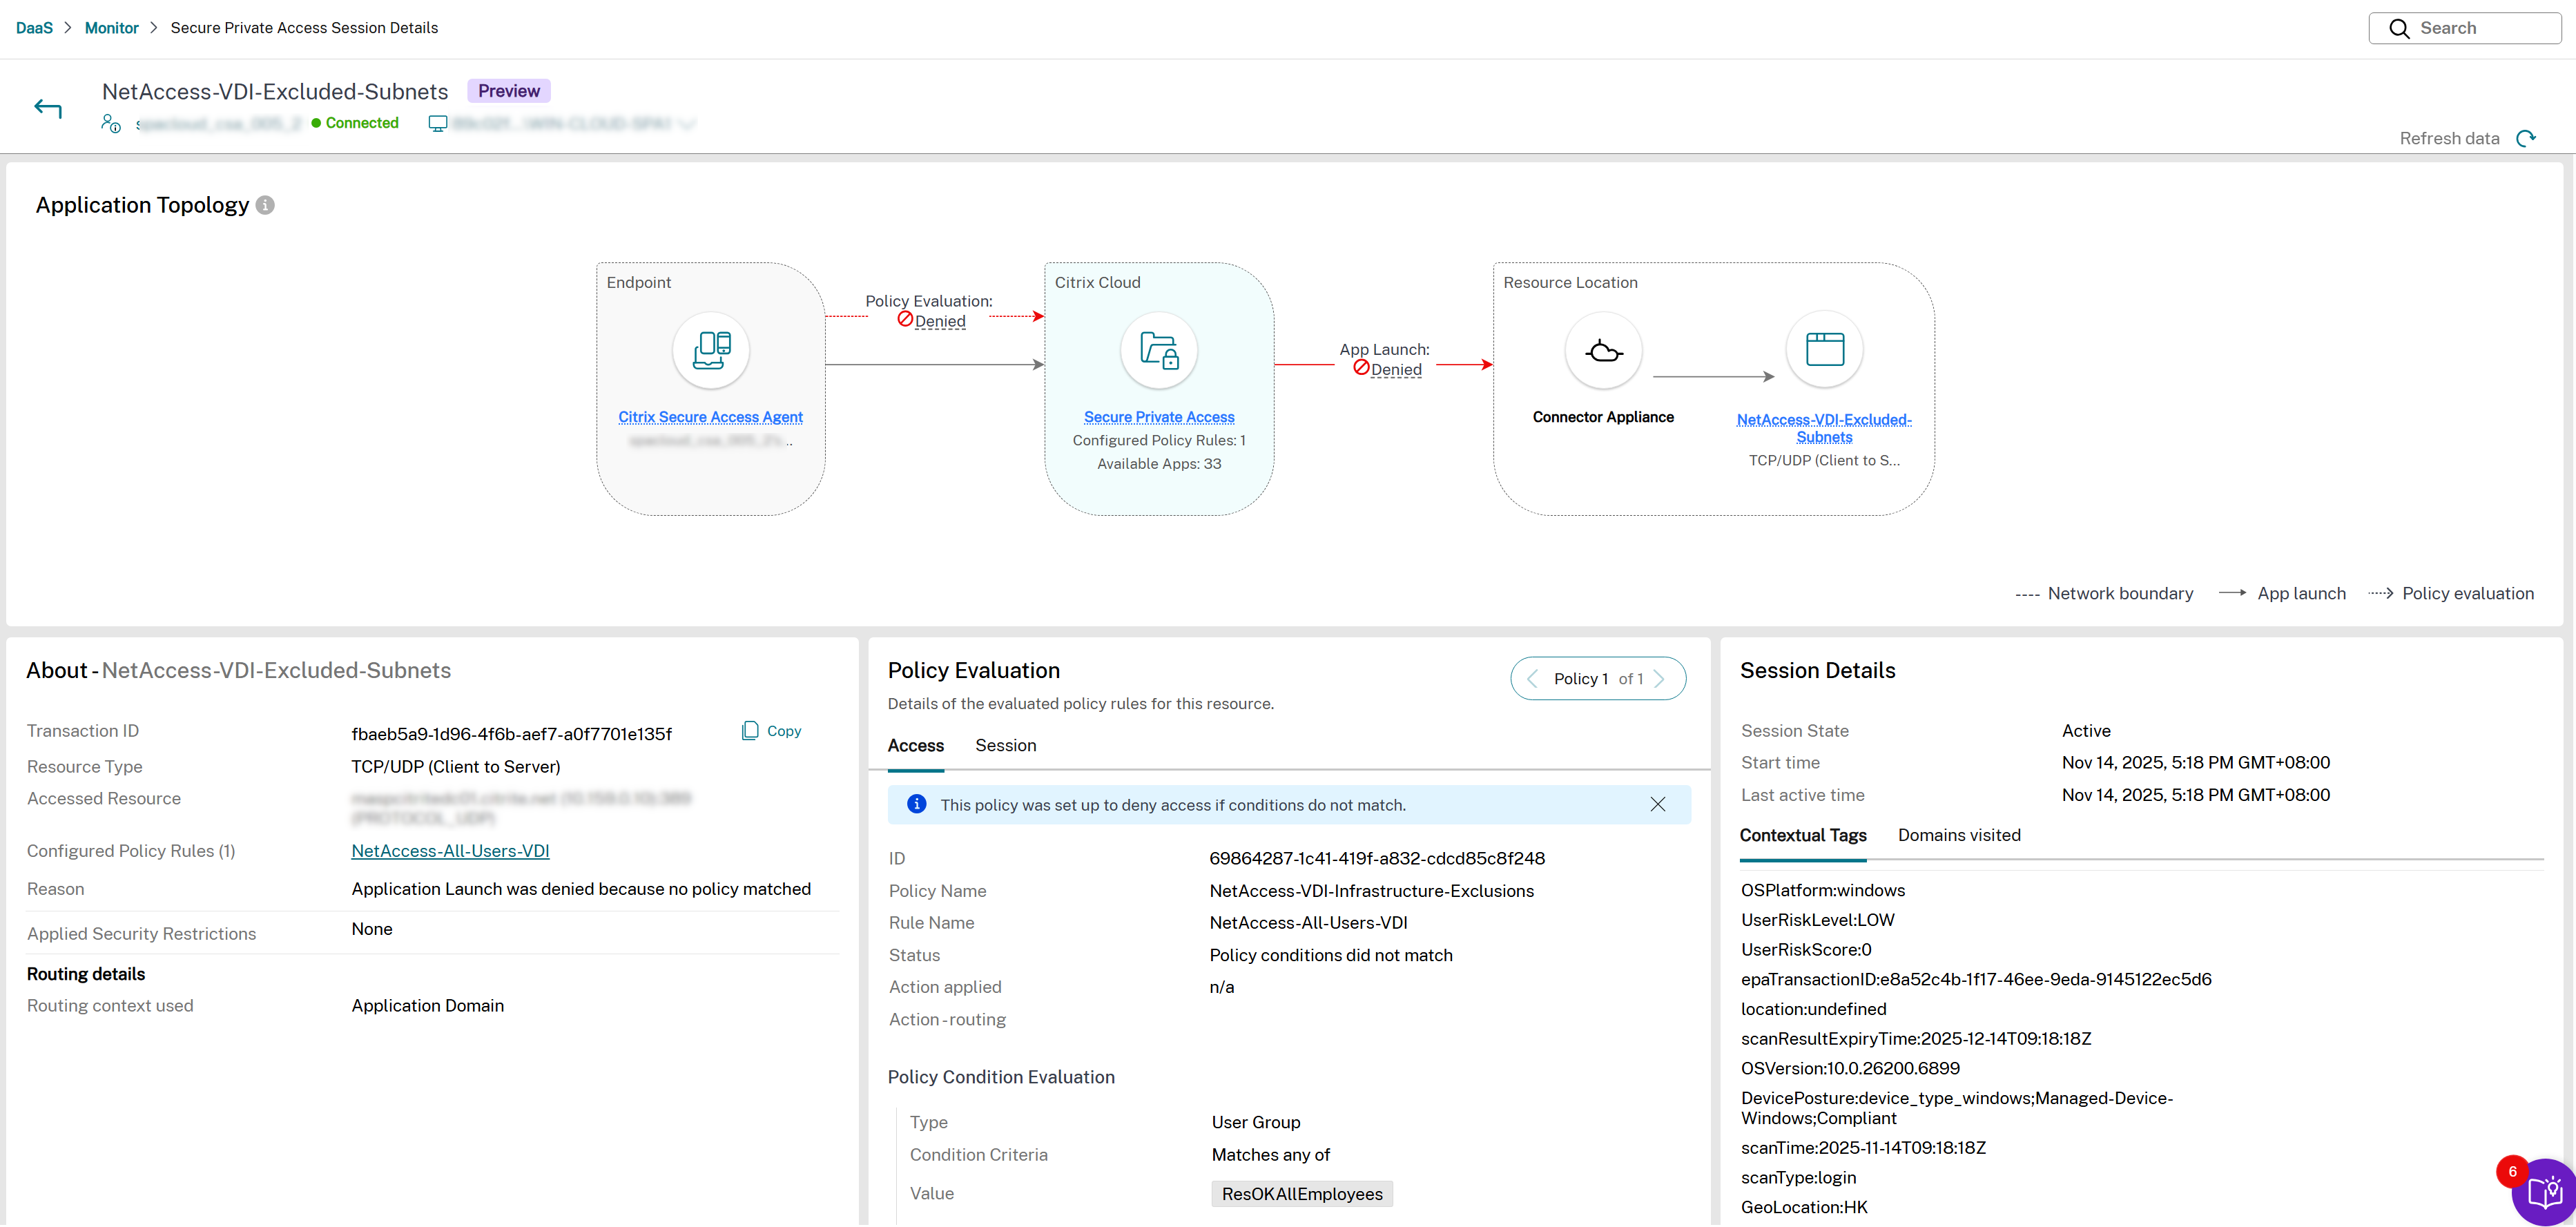
ハイブリッド展開:
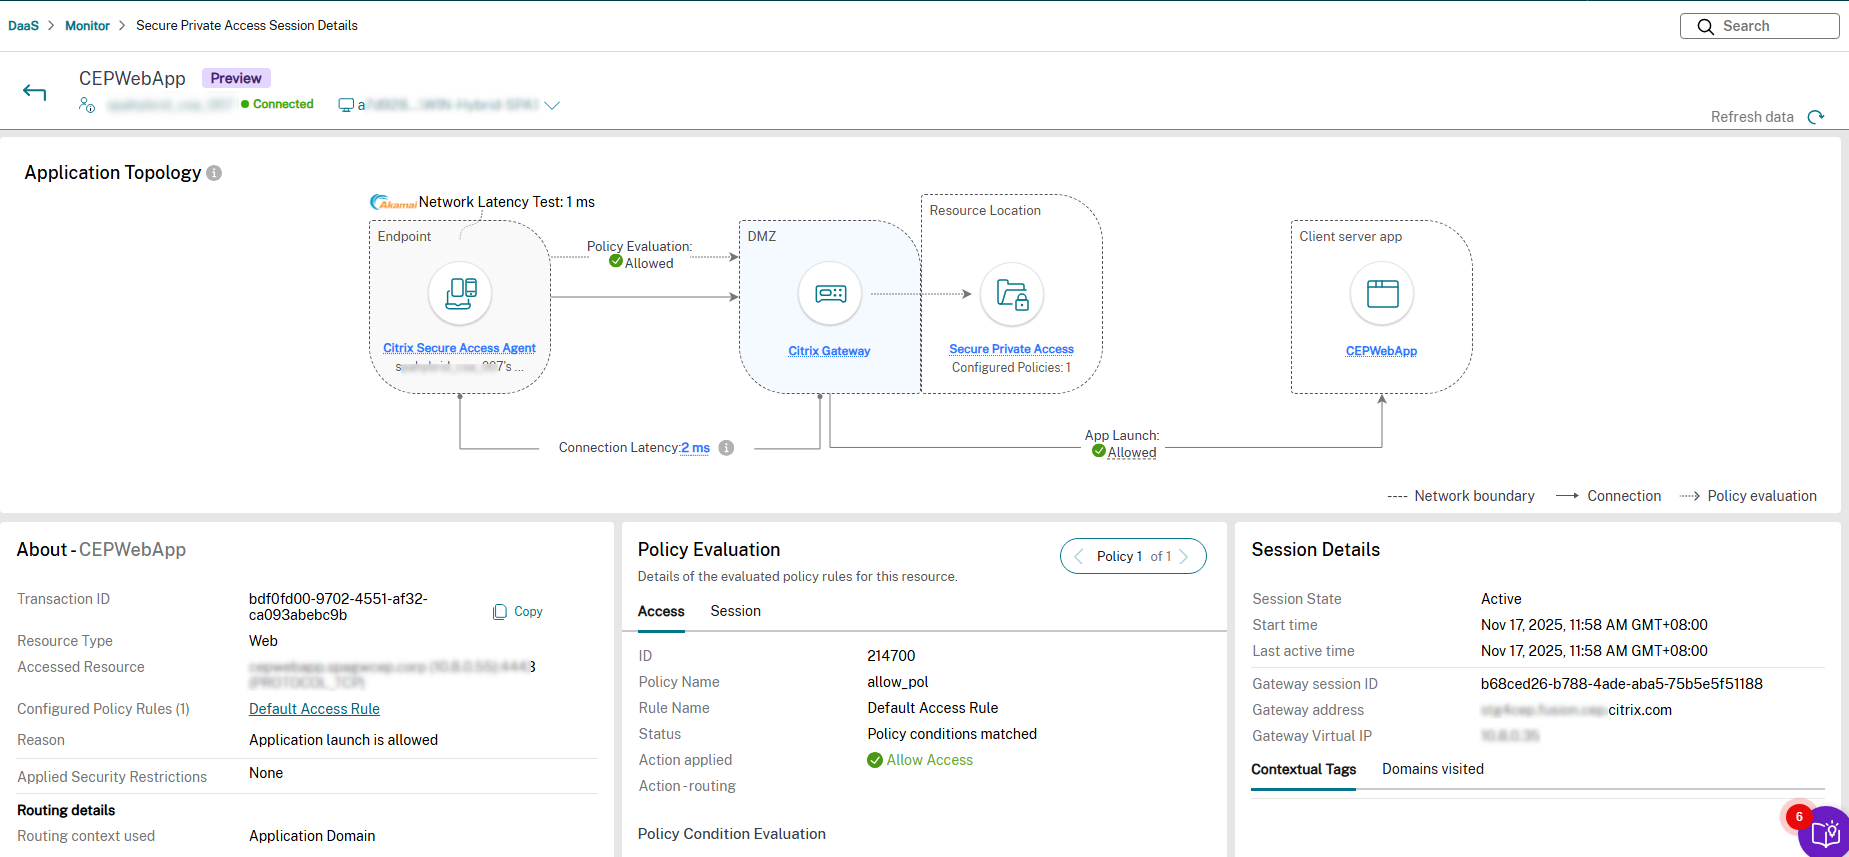
アプリケーション ルートの用語
Chrome Enterprise Premiumのトポロジ図ではバックエンド applicationRoute タクソノミーを使用しますが、セッション詳細ページのアクションルーティングフィールドではMonitor UIに表示されるルーティングラベルを使用します。以下の表は、この2つを対応付けたものです。
図の用語 (applicationRoute) |
アクションルーティングUIラベル | 意味 |
|---|---|---|
internal |
コネクタ経由の内部 | トラフィックは、リソースの場所にあるコネクタアプライアンスを経由して出力されます。 |
external |
直接 | トラフィックは、Secure Private Accessの固定IPエグレスを経由せずに、バックエンドアプリケーションに直接出力されます。 |
external_fixed_ip |
ゲートウェイ経由の内部 | トラフィックは、宛先での許可リスト登録のために固定エグレスIPを持つSecure Private Accessゲートウェイを経由して出力されます。 |
Chrome Enterprise Premium トポロジのバリアント
Chrome Enterprise Premium のトポロジには6つのバリアントがあり、展開タイプ (クラウドまたはハイブリッド) と、起動されたアプリのアプリケーションルート (internal、external、またはexternal_fixed_ip) によって決定されます。起動に失敗すると、アプリケーションのトポロジで説明されているとおり、フローの失敗したセグメントが異なる色で強調表示されます。アプリケーション到達可能性のトリアージ手順については、アプリケーション到達可能性のトラブルシューティングを参照してください。
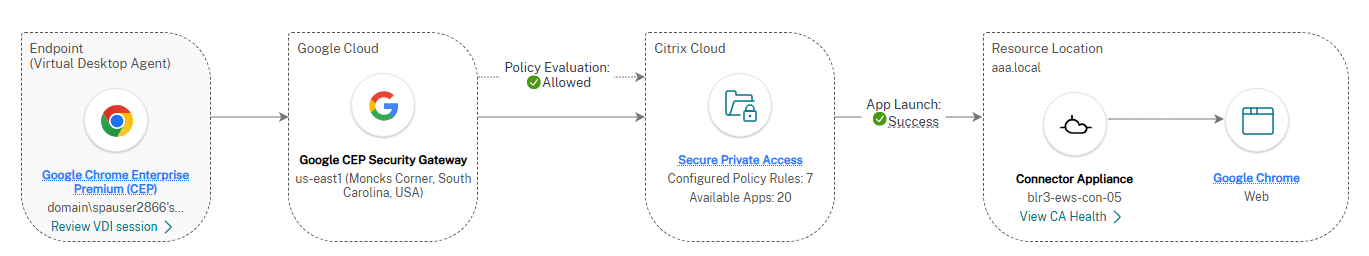
クラウド展開 — 内部ルート
クラウド展開におけるChrome Enterprise Premiumセッションは、リソースの場所にあるConnector Applianceを介して宛先アプリに到達する場合に内部ルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからCitrix Cloudを介してConnector Applianceに流れ、その後内部バックエンドアプリケーションに流れます。
クラウド展開 — 外部ルート
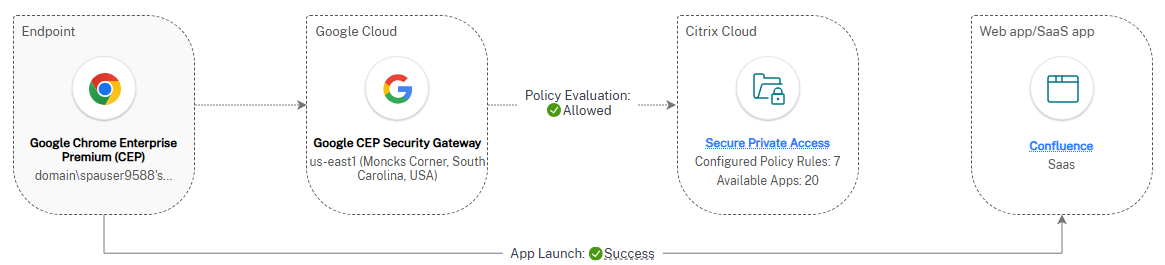
クラウド展開におけるChrome Enterprise Premiumセッションは、Secure Private Accessの固定IPエグレスを経由せずに、宛先アプリに直接到達する場合に外部ルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからCitrix Cloudを介して外部バックエンドアプリケーションに直接流れます。
クラウド展開 — 外部固定IPルート
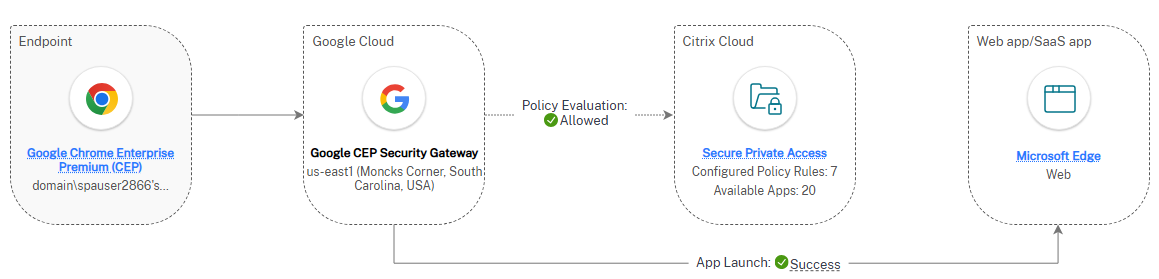
クラウド展開におけるChrome Enterprise Premiumセッションは、宛先が許可リスト登録のために既知のエグレスIPを必要とする場合に外部固定IPルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからCitrix CloudおよびSecure Private Accessの固定IPエグレスを介して外部バックエンドアプリケーションに流れます。
ハイブリッド展開 — 内部ルート
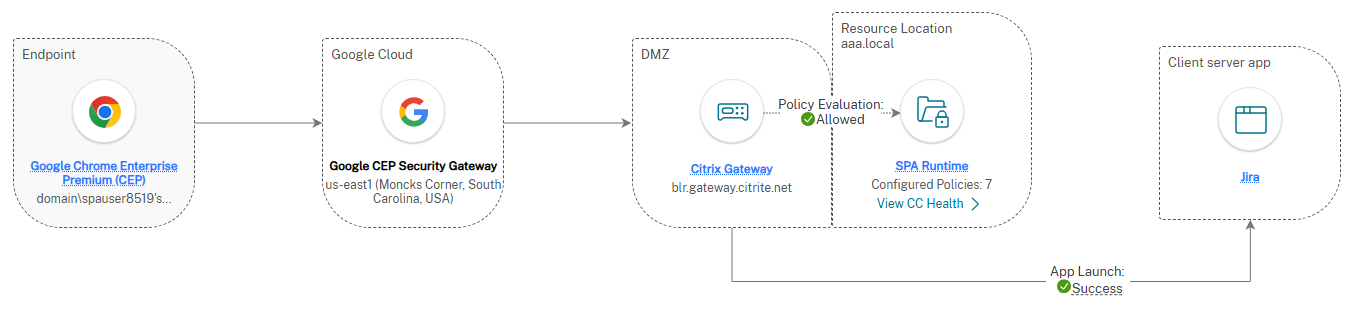
ハイブリッド展開におけるChrome Enterprise Premiumセッションは、リソースの場所にあるConnector Applianceを介して宛先アプリに到達する場合に内部ルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからオンプレミスのCitrix Gatewayを介してConnector Applianceに流れ、その後内部バックエンドアプリケーションに流れます。
ハイブリッド展開 — 外部ルート
ハイブリッド展開におけるChrome Enterprise Premiumセッションは、Secure Private Accessの固定IPエグレスを経由せずに、宛先アプリに直接到達する場合に外部ルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからオンプレミスのCitrix Gatewayを経由して、外部バックエンドアプリケーションに直接流れます。
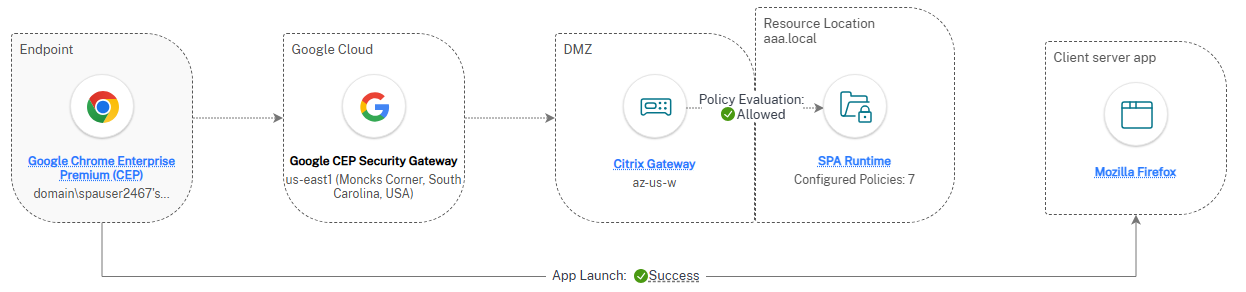
ハイブリッド展開 — 外部固定IPルート
ハイブリッド展開におけるChrome Enterprise Premiumセッションは、宛先が許可リスト登録のために既知のエグレスIPを必要とする場合に、外部固定IPルートを使用します。トラフィックは、Chrome Enterprise PremiumエンドポイントからオンプレミスのCitrix GatewayおよびSecure Private Accessの固定IPエグレスを経由して、外部バックエンドアプリケーションに流れます。
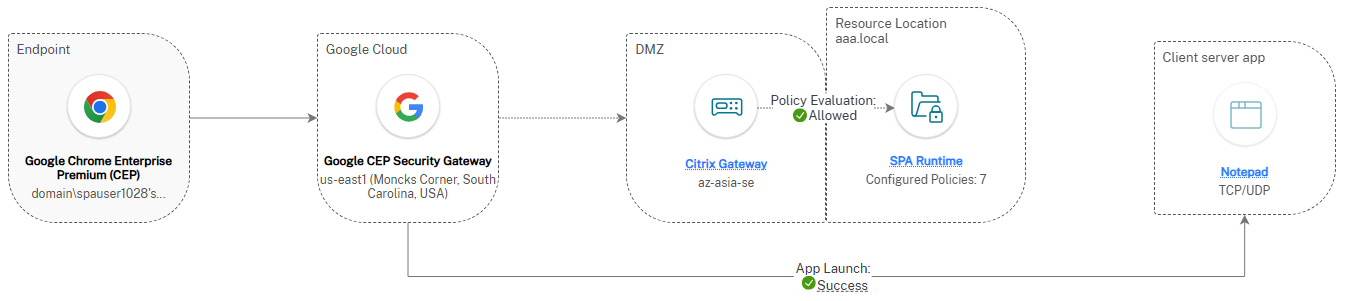
アラートの作成と管理
関心のある条件やスコープをプロアクティブに監視し、アラート疲れを軽減するためにアラートを設定できます。アラートは、重大度、再アラート間隔、通知媒体を設定でき、製品でサポートされているアラートライフサイクルに従います。
詳細については、以下を参照してください。
クローム エンタープライズ プレミアム のサポート
Citrix Monitorは、Secure Private Access向けにChrome Enterprise Premium (CEP) をサポートしており、Chrome Enterpriseを使用してデバイス間で起動されたWeb/SaaSアプリセッションの包括的な監視とトラブルシューティングを可能にします。
主な機能:
- ユーザーセッションの検索とフィルタリング: [フィルター] ページの [クライアントの種類] フィルターを使用して、デバイス間でCEPユーザーセッションを検索およびフィルターします。
- セッションアクティビティのレビュー: CEPユーザーのセッションアクティビティ、ユーザープロファイルの列挙、およびアプリの起動を表示します。
- セッションの詳細とトポロジ: セッション詳細パネルにアクセスして、バックエンドコンポーネント (SPA PoP、コネクタアプライアンス、クライアント) を含むアプリ起動トランザクショントポロジを確認します。
- アクセス ポリシーのトリアージ: CEP セッションの拒否エラーを含むアクセス ポリシーの結果を分析します。
- フィルタページ全体での可視性: 起動エラーを含む詳細なCEPセッションおよびアプリケーションデータを、トポロジワークフローで直接表示します。
- ドメインと起動データの収集: アクセスしたドメイン(内部、外部、直接、ブックマークされたアクセス)およびアプリ起動イベントに関するデータを収集して表示します。
- セッションライフサイクルの可視性: 最大7日間の履歴データで、セッションライフサイクル、ハートビート、およびイベントを監視します。
- データパリティ: Citrix Workspaceアプリ、CEPダイレクト、SPAハイブリッド、SPAクラウド展開など、すべての起動シナリオで一貫したデータと可視性を確保します。
注:
Chrome Enterpriseを使用して起動されたWeb/SaaSアプリセッションを監視およびトラブルシューティングするには、Chrome Enterprise Premiumライセンスが必要です。 Chrome Enterprise Premiumの詳細については、Chrome Enterpriseを参照してください。
フィルタページでChrome Enterprise Premiumを使用して起動されたセッションを表示する
フィルタページからChrome Enterprise Premiumセッションを検索できます。このページでは、クライアントタイプフィルタを使用して、Chrome Enterprise Premiumを使用して起動された特定のセッションを見つけることができます。
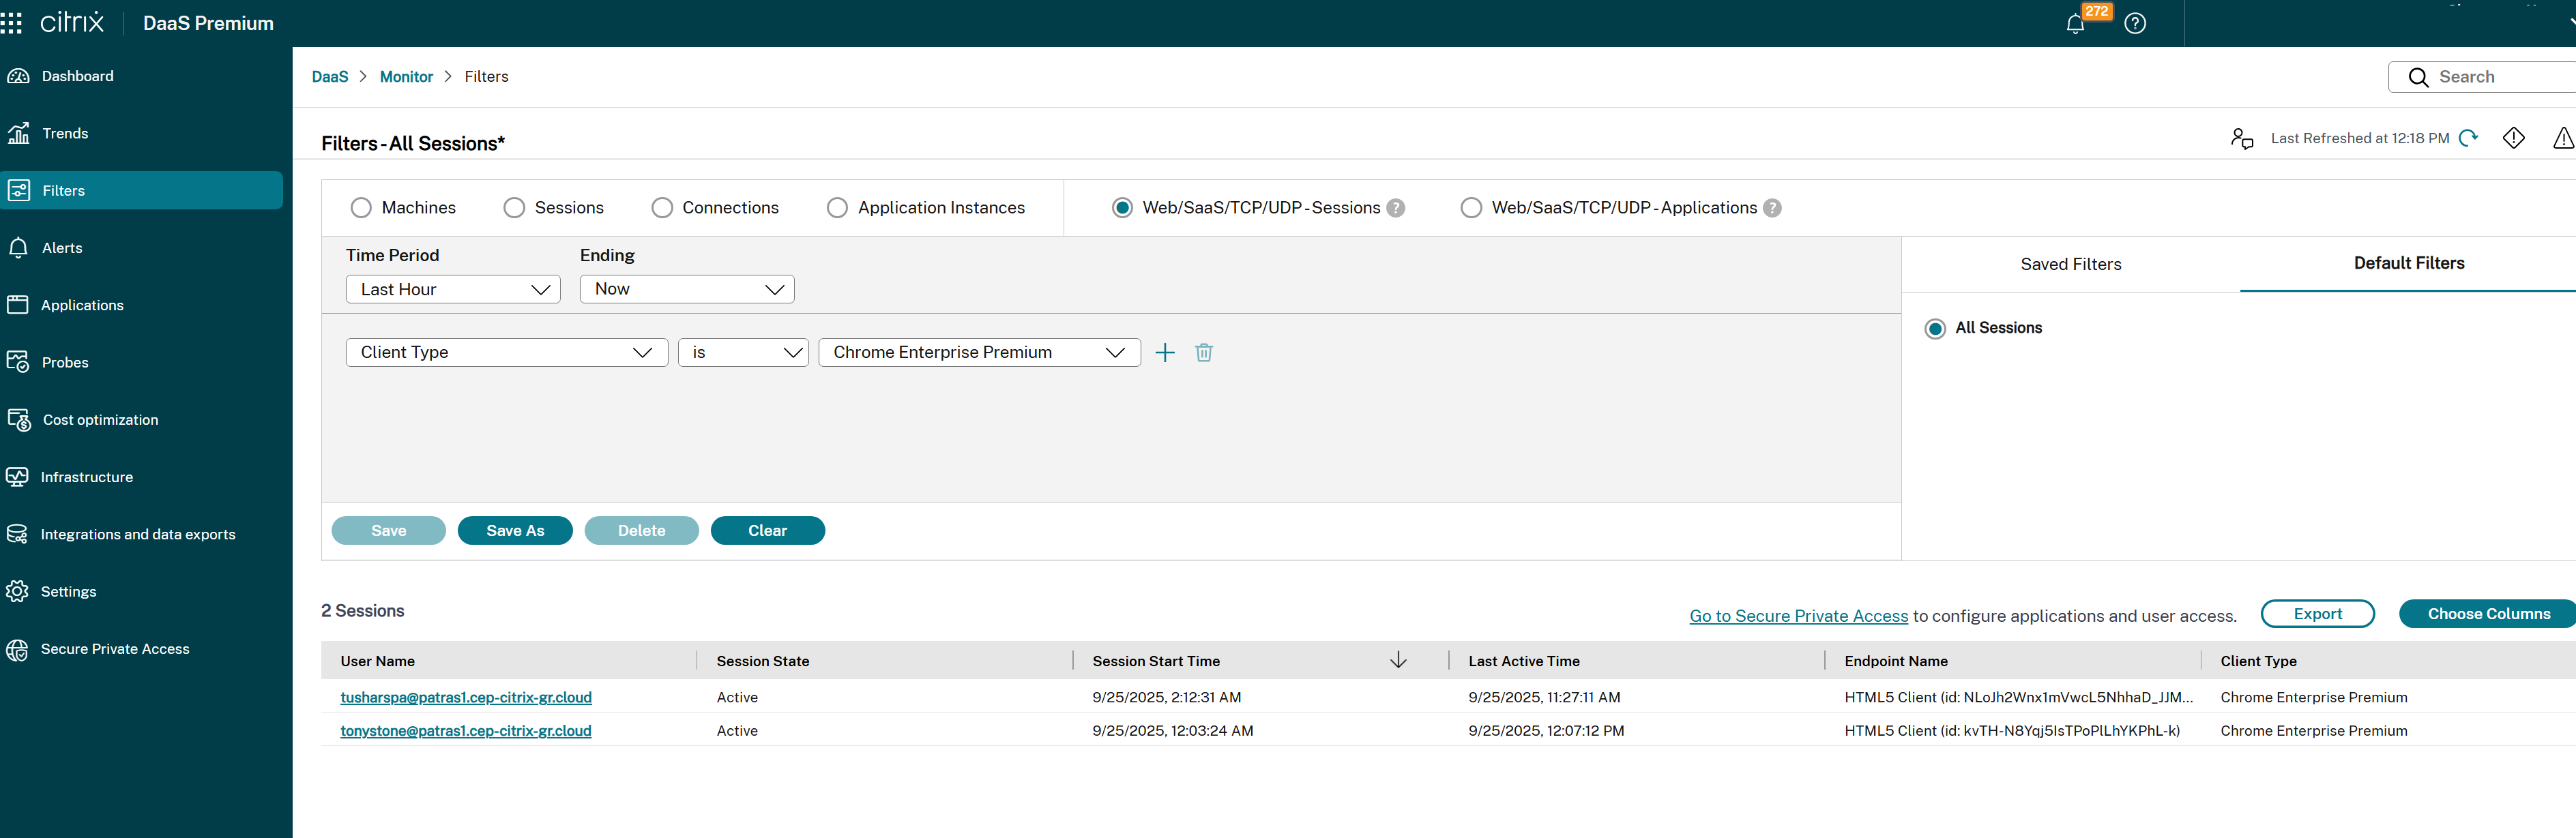
アクティビティマネージャーページでは、アプリ起動トランザクション、アクセスポリシーの結果、起動エラー、アクセスしたドメインデータ、セッションライフサイクルイベントの完全なビューが提供されます。
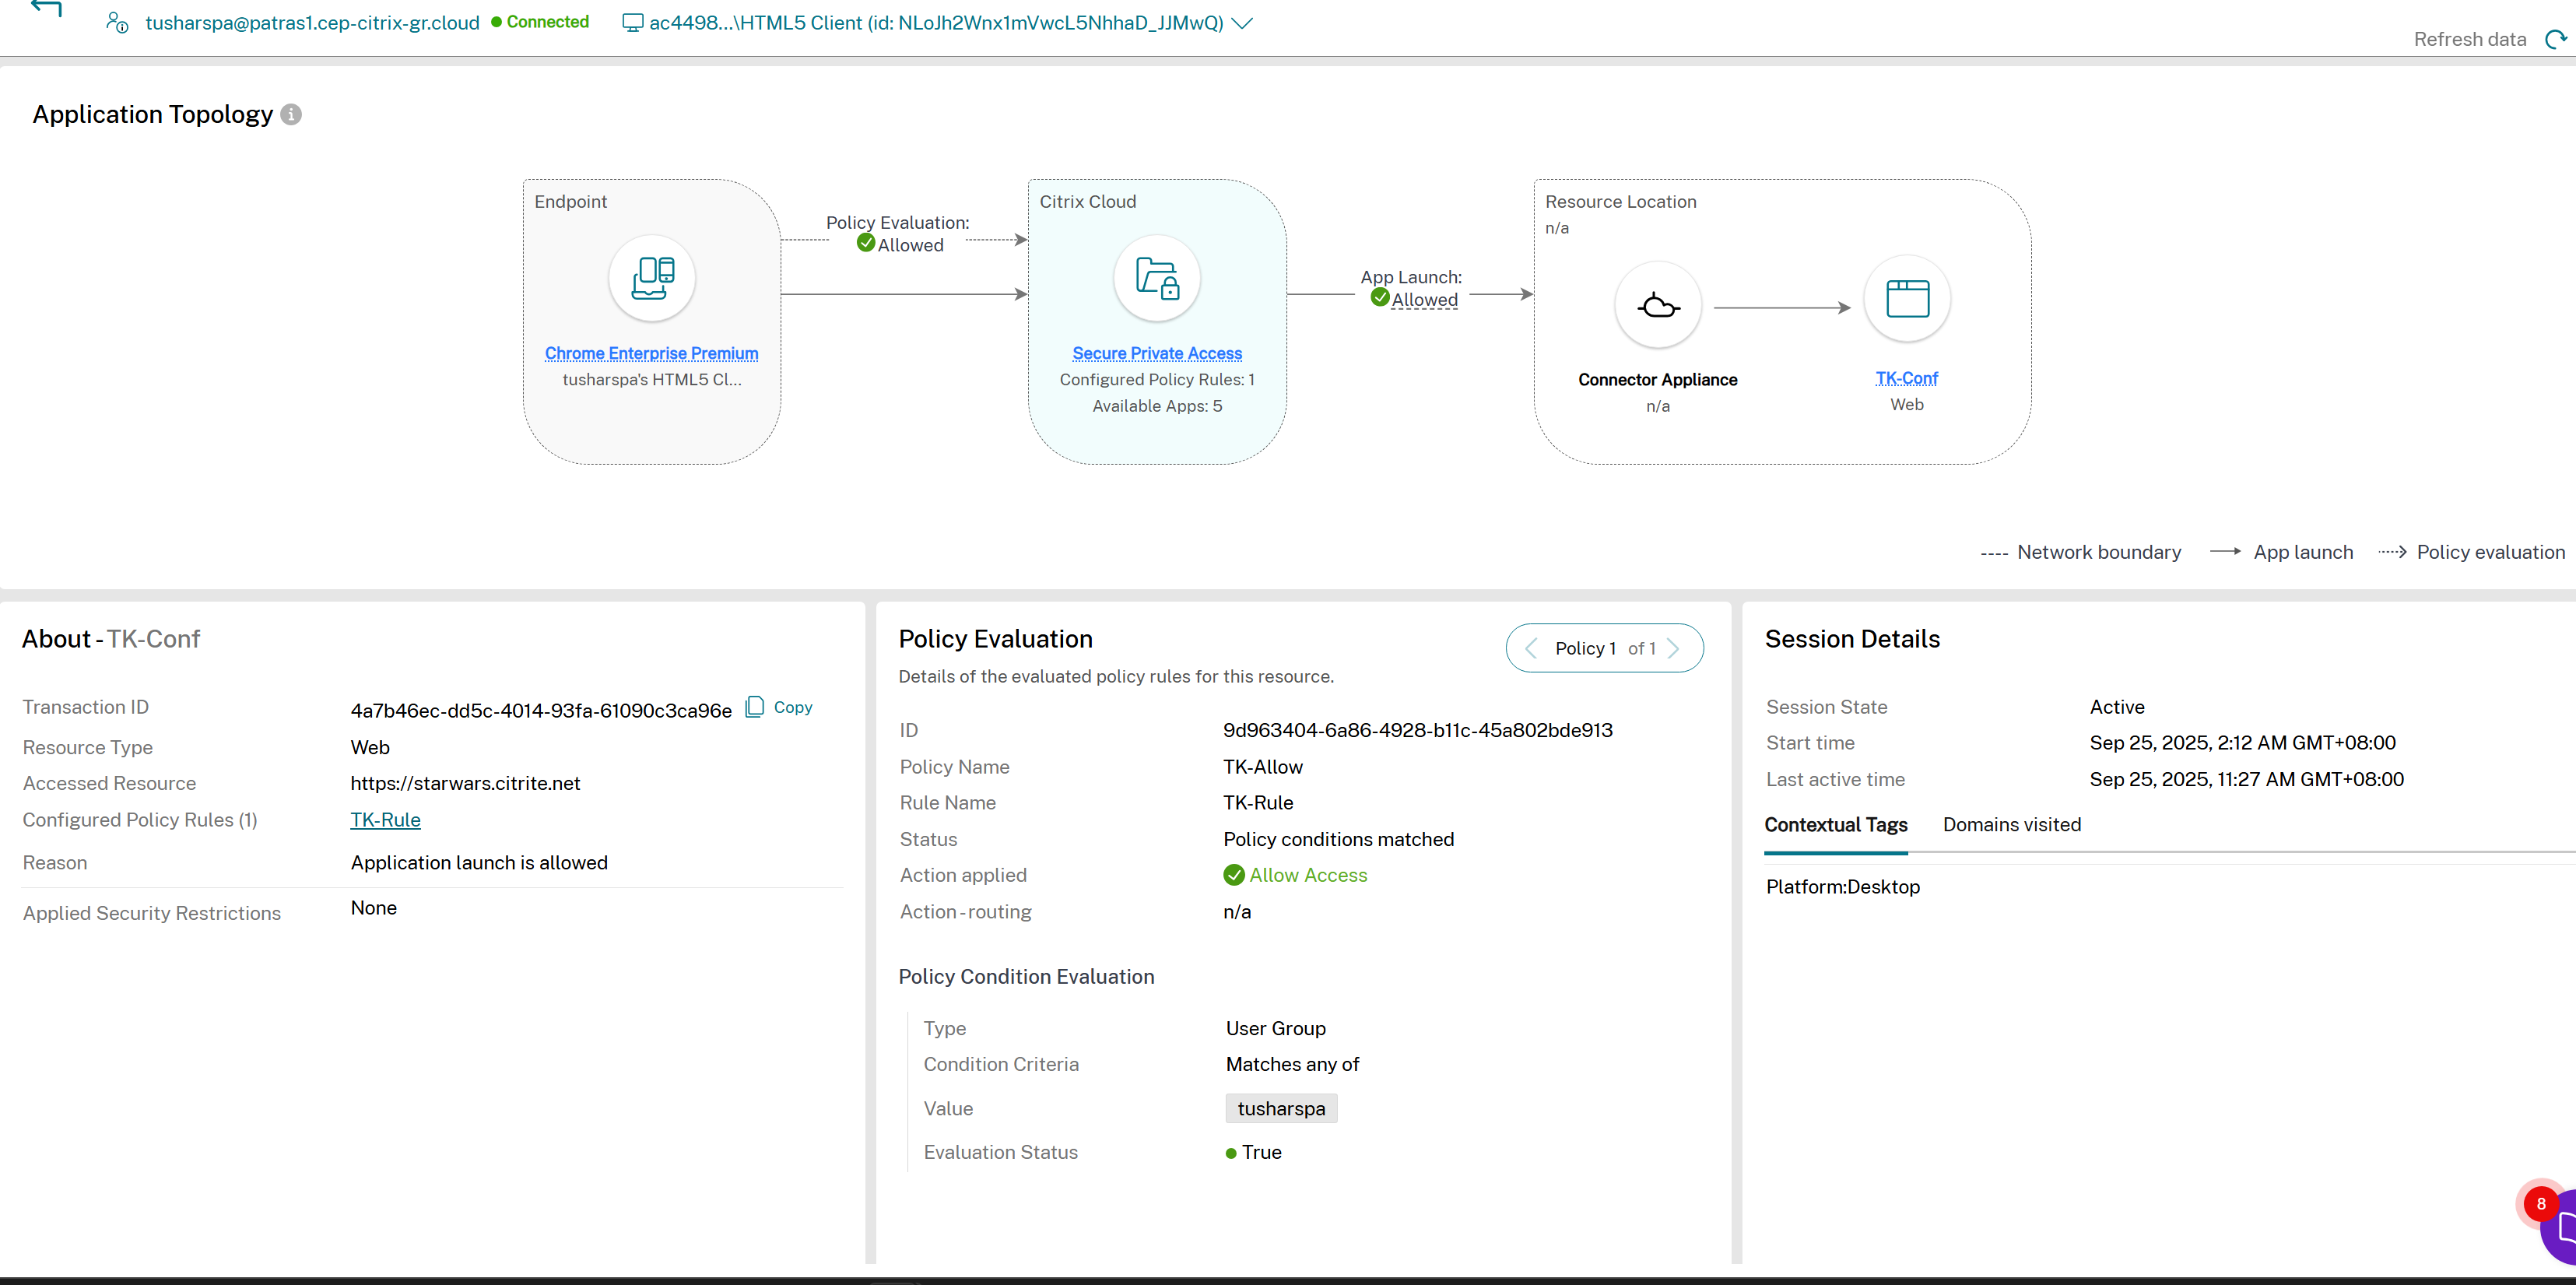
マルチセッションVDAの可観測性
マルチセッションVDAの可観測性機能は、マルチユーザーVDA環境におけるSecure Private Accessセッションの監視およびトラブルシューティング機能を強化します。この機能により、Citrixヘルプデスク管理者は、マルチセッションVDAの場合にSecure Private Accessセッションを監視し、問題をトラブルシューティングし、アプリの起動とユーザーのトランザクションに関する洞察を得ることができます。
主な機能:
- 強化された可観測性: 管理者は、Citrix Directorインターフェイス内で、アプリの起動や列挙を含むSecure Private Accessセッションを監視できます。これには、列挙およびアプリ起動の問題の詳細ビューが含まれます。
- ユーザーコンテキストの追跡: この機能は、共有VDA環境でアクセスされるアプリのユーザーコンテキストを維持し、各ユーザーの正確なセッションデータ可視性を保証します。
- エラーの洞察: シングルサインオン (SSO) の失敗、エラーコード (例: 6003、6007)、および問題解決のためのトラブルシューティング手順をキャプチャして表示します。
- セッション検索: 管理者は、VDIセッションやアプリと同じワークフローを使用して、セッション、アプリ、およびユーザーのトランザクションを検索できます。
- セッション間のナビゲーション: Secure Private AccessセッションとVDAセッション間のナビゲーションを可能にし、トラブルシューティングを効率化します。
サポートされるシナリオ:
- マルチユーザーVDA環境: Citrix Secure Accessクライアントを介して、内部アプリ、SaaSアプリ、Webアプリにアクセスする複数の同時ユーザーセッションをサポートします。
- シングルセッションデスクトップ: 環境全体で一貫した可観測性を実現するために、同じ機能をシングルセッションデスクトップにも拡張します。
エラー処理:
- エラーコード 6003: Broker AgentサービスからSecure Private Accessシングルサインオンハンドルを取得する際のエラー。
- エラーコード 6007: Secure Private Accessへのログインに失敗しました。
- トラブルシューティングガイダンス: Citrix Monitor内で詳細なエラー説明とトラブルシューティング手順へのリンクを提供します。
詳細については、Citrix Secure Private AccessドキュメントのCitrix Secure AccessクライアントがSSOに失敗しましたを参照してください。
要件:
- Citrix Secure Accessのバージョン: Windows版Citrix Secure Accessバージョン25.2.1.18以降が必要です。
- DaaSサービス: Citrix Monitorを使用してSecure Private Accessセッションのトラブルシューティングを行うには、DaaSサービスにアクセスできる必要があります。
- CAS展開: 顧客がオンボーディングされているCitrix Cloudリージョンで、CAS展開が利用可能である必要があります。
- Citrix Secure Accessエージェントは、VDI上に自動的にインストールされ、プロビジョニングされます。
- セキュア プライベート アクセス セッションは、内部コネクタアプライアンスを経由してルーティングされる内部Webアプリ、TCP/UDPアプリ、およびSaaSアプリに対して開始されます。
マルチセッションVDAの可観測性機能は、管理者がマルチユーザーVDA環境でSecure Private Accessセッションを監視、トラブルシューティング、管理するための強力なツールを提供します。詳細なインサイトと合理化されたワークフローを提供することで、この機能は全体的な管理エクスペリエンスを向上させ、効率的なリソース利用を保証します。