Surveiller et dépanner Secure Private Access
Secure Private Access est intégré à Monitor, la console de surveillance et de dépannage pour Citrix DaaS. Les administrateurs et le personnel du support technique peuvent surveiller et dépanner les sessions et événements d’applications Web/SaaS et TCP/UDP à partir de DaaS Monitor, en plus du tableau de bord Secure Private Access.
Droits de service
Pour utiliser la fonctionnalité DaaS Monitor avec Secure Private Access, vous devez disposer des droits Secure Private Access et DaaS.
Clients pris en charge
- Application Citrix Workspace™ - 2409 et versions ultérieures
- Citrix Secure Access pour Windows - 24.8.1.19 et versions ultérieures
- Citrix Secure Access pour macOS - 24.10.1 et versions ultérieures
Comment accéder à Monitor
Vous pouvez accéder à Monitor depuis le tableau de bord Secure Private Access (Accéder à Monitor) ou depuis la vignette du service Citrix DaaS™.
Définitions de session
Une session Secure Private Access offre un résumé complet du cycle de vie de la session d’un utilisateur final, de l’activité de l’application et de l’expérience utilisateur sur un appareil spécifique. Une session sert d’enregistrement unifié pour le dépannage et l’analyse en offrant une visibilité sur les aspects suivants :
- Des informations détaillées sur la manière dont les applications sont accédées, y compris les sauts de lancement, la topologie réseau, les connexions et les détails de routage. Ces détails sont cruciaux pour résoudre les problèmes liés aux stratégies d’accès.
-
Suit toutes les activités de session depuis :
- Les navigateurs accédant aux applications web ou SaaS.
- Le client Citrix Secure Access pour les applications privées utilisant les protocoles TCP/UDP.
Voici quelques-unes des principales caractéristiques d’une session Secure Private Access :
- Chaque session se voit attribuer un ID unique pour le suivi et l’analyse.
- Une seule session peut inclure plusieurs lancements d’applications et offre une vue complète de l’activité de l’utilisateur au sein de cette session spécifique.
-
Pour chaque application, la session suit :
- Les contrôles de sécurité qui s’appliquent à l’application.
- Le nom d’affichage et l’ID de la stratégie qui a déclenché les contrôles de sécurité.
- La condition qui a entraîné l’application de la stratégie.
- La session suit tous les domaines internes qu’un utilisateur a visités dans Citrix Enterprise Browser™ en fournissant des informations sur la navigation de l’utilisateur au sein de l’environnement sécurisé.
Sessions d’applications Web/SaaS
Le début et la fin de la session pour les applications Web/SaaS sont définis comme suit :
- Début : Citrix Enterprise Browser ou Chrome Enterprise Premium est ouvert dans l’application Citrix Workspace et les applications sont consultées.
- Fin : Une session se termine dans les scénarios suivants.
- Vous fermez le Citrix Enterprise Browser.
-
Après 30 minutes d’inactivité et aucune activité de session n’est signalée.
Le client Citrix Enterprise Browser/Chrome Enterprise Premium envoie une activité de session toutes les 15 minutes à Monitor. Si cette activité de session n’est pas reçue pendant 30 minutes, ce qui peut se produire pour les raisons suivantes :
- Défaillance du réseau.
- Problèmes de connectivité Internet.
- Fermeture de la session après l’intervalle de 360 minutes sans activité de session.
Remarque :
Pour les applications lancées via des navigateurs natifs (sans agent), la session se termine après 120 minutes d’inactivité.
Sessions d’applications TCP/UDP
Le début et la fin de la session pour les applications TCP/UDP sont définis comme suit :
- Début : Vous vous connectez au client Citrix Secure Access™ et accédez aux applications.
- Fin : Une session se termine dans les scénarios suivants.
- Vous vous déconnectez du client Citrix Secure Access.
- Après 30 minutes d’inactivité et aucune activité de session n’est signalée.
Sessions d’applications sans agent
Le début et la fin de la session pour les applications sans agent sont définis comme suit :
- Début : Vous lancez l’application depuis l’application Citrix Workspace ou depuis un navigateur web.
- Fin : Une session se termine après 120 minutes d’inactivité.
Limitation connue :
Les sessions d’applications sans agent sont terminées après 120 minutes d’inactivité, quels que soient les paramètres de délai d’expiration configurés dans la console Secure Private Access (Paramètres > Délais d’expiration).
Afficher une session Secure Private Access par utilisateur
Afficher une session à l’aide du champ de recherche
-
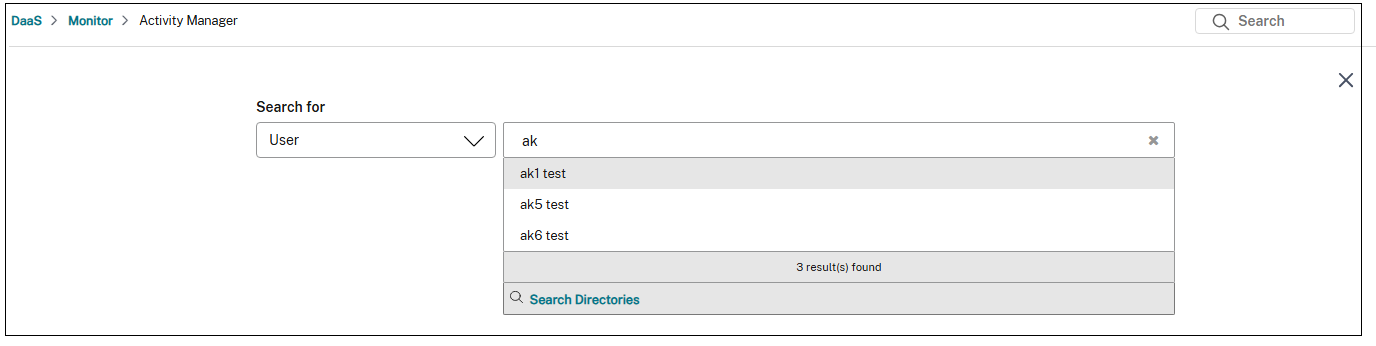
Sur le tableau de bord Monitor, cliquez sur Rechercher et saisissez le nom d’utilisateur. L’écran Sélectionner une session s’affiche.
[Optional step]. Si vous ne trouvez pas le nom d’utilisateur saisi, cliquez sur Rechercher des répertoires pour trouver le nom d’utilisateur.
-
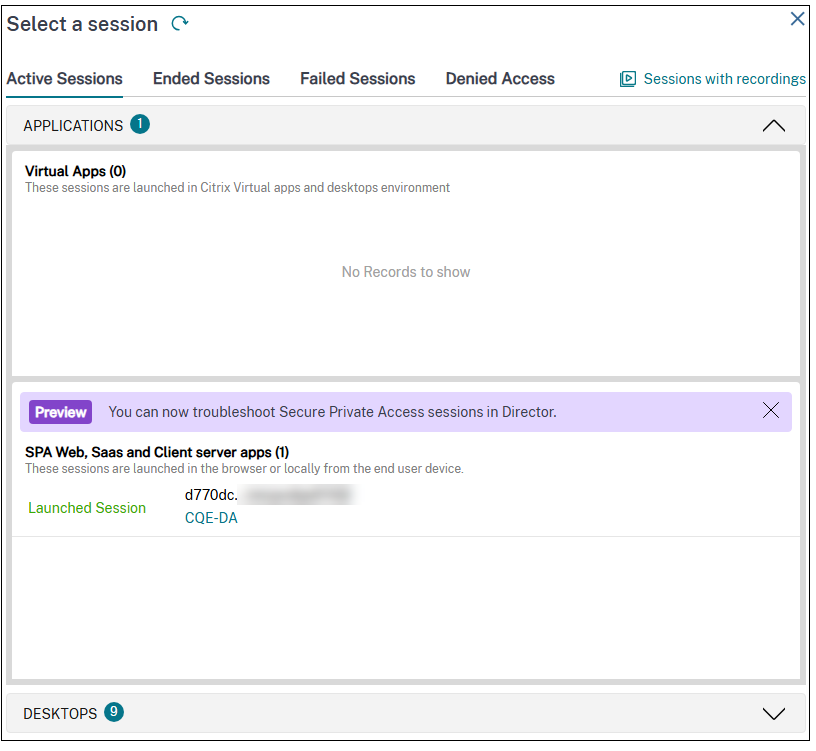
Sélectionnez l’utilisateur requis. L’écran Sélectionner une session s’affiche.
Afficher une session depuis la page Filtres
Vous pouvez rechercher les sessions depuis la page Filtres, où vous pouvez rechercher des sessions spécifiques à l’aide de diverses conditions.
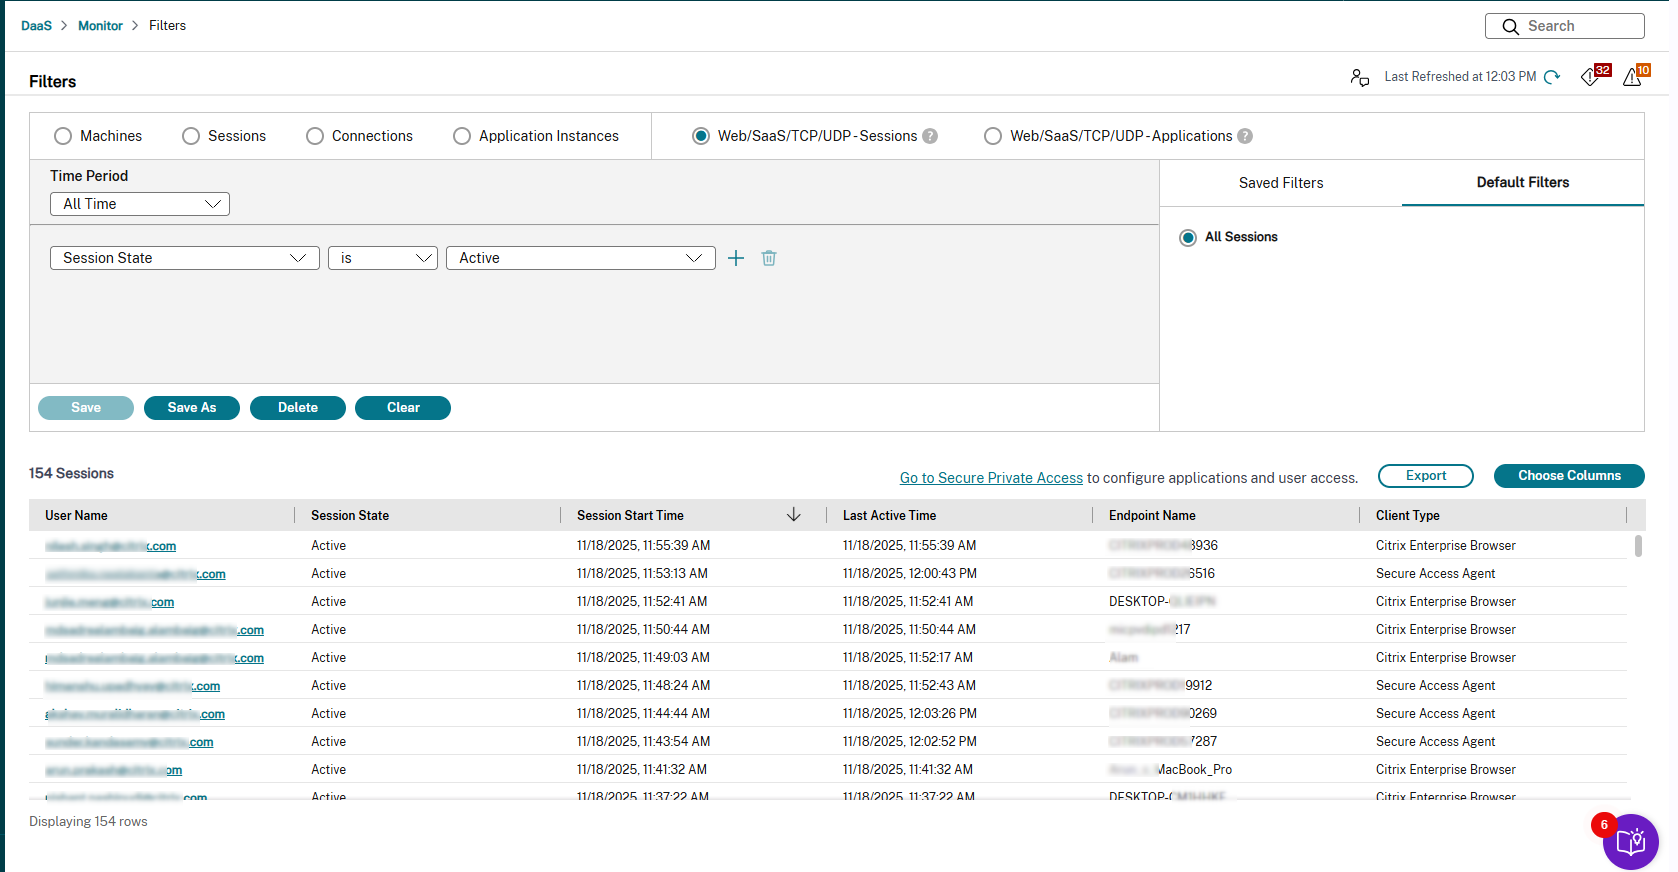
Effectuez les étapes suivantes pour afficher une session utilisateur depuis la page Filtres :
-
Affinez votre recherche en fonction des différents filtres tels que les machines, les sessions, les connexions, les instances d’application, les sessions Secure Private Access et les applications Secure Private Access. Vous pouvez également affiner votre recherche en fonction de la chronologie.
-
Utilisez les listes déroulantes pour sélectionner d’autres critères de filtre (par exemple, Utilisateur associé, Adresse IP du point de terminaison, etc.). Pour plus d’informations, consultez Filtrer les données pour résoudre les échecs.
La liste des sessions associées à l’utilisateur spécifié s’affiche.
Gestionnaire d’activités pour la session Secure Private Access
Citrix Monitor offre la vue Gestionnaire d’activités pour les sessions Secure Private Access, ce qui vous donne une vue d’ensemble des activités de la session. Le Gestionnaire d’activités fournit une vue complète de toutes les applications et de tous les bureaux qui ont été ouverts avec succès, qui n’ont pas pu être ouverts, et du résultat des stratégies définies dans l’application Secure Private Access.
Le Gestionnaire d’activités contient les onglets suivants :
Applications disponibles : Affiche les applications disponibles dans l’application Citrix Workspace. Cette section indique la dernière tentative d’énumération des applications et l’état de la tentative d’énumération.
Applications lancées : Affiche les applications ouvertes dans l’application Citrix Workspace.
Remarque :
Si une application est consultée plusieurs fois au cours de la même session, seuls les détails de l’accès le plus récent sont capturés.
Afficher le Gestionnaire d’activités
Pour afficher le Gestionnaire d’activités, procédez comme suit :
-
Dans le tableau de bord Monitor, cliquez sur Rechercher et saisissez le nom d’utilisateur.
[Optional step]. Si vous ne trouvez pas le nom d’utilisateur saisi, cliquez sur Rechercher dans les répertoires pour trouver le nom d’utilisateur.
-
Sélectionnez l’utilisateur requis. L’écran Sélectionner une session apparaît.
-
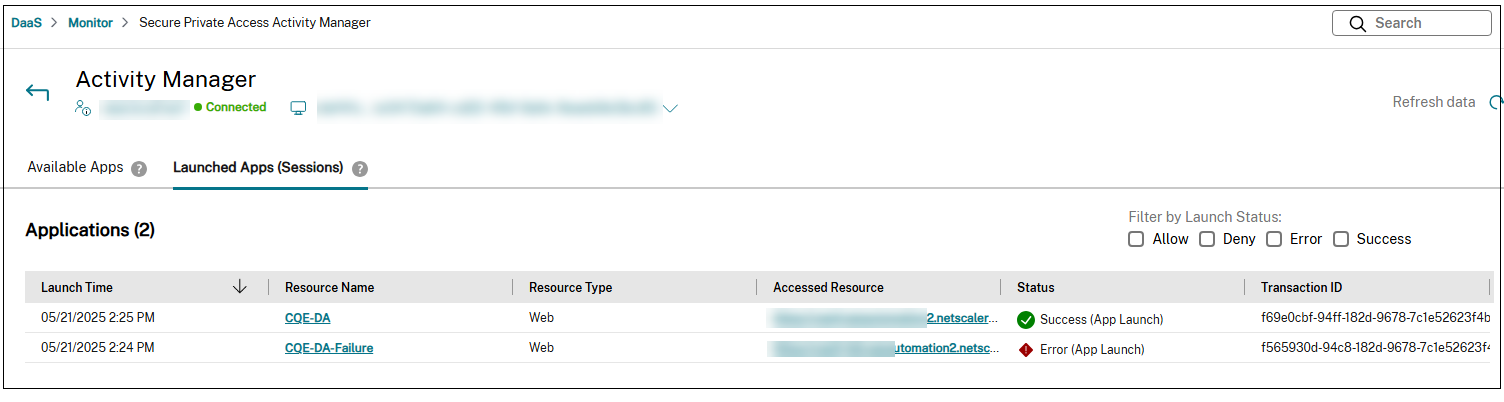
Sélectionnez une session active ouverte à l’aide de la session Secure Private Access. Le Gestionnaire d’activités de la session sélectionnée apparaît.
-
Cliquez sur Applications disponibles pour afficher les applications disponibles dans l’application Citrix Workspace ou cliquez sur Applications lancées (sessions) pour afficher les applications ouvertes dans l’application Citrix Workspace.
Vous pouvez classer et filtrer les ressources en fonction de leur statut d’accès pour les utilisateurs. Ces statuts reflètent le résultat des stratégies configurées dans l’application Secure Private Access.
- Autoriser : Indique que la stratégie Secure Private Access autorise l’accès à la ressource spécifiée. Par conséquent, la ressource est visible et accessible dans l’application Citrix Workspace de l’utilisateur.
- Refuser : Indique que la stratégie Secure Private Access empêche l’utilisateur d’accéder à la ressource. Bien que la ressource puisse être visible dans l’application Citrix Workspace de l’utilisateur, elle reste inaccessible, ce qui indique des restrictions d’accès résultant de l’application de la stratégie.
- Erreur : Indique un scénario où un utilisateur est censé avoir accès à une ressource conformément aux stratégies de l’application Secure Private Access. Cependant, en raison d’un problème sous-jacent, la ressource ne fonctionne pas correctement ou n’est pas disponible dans l’application Citrix Workspace. L’erreur peut être liée à l’énumération ou à la session.
- Succès : Indique si le lancement de l’application a réussi.
Page Détails de la session Secure Private Access
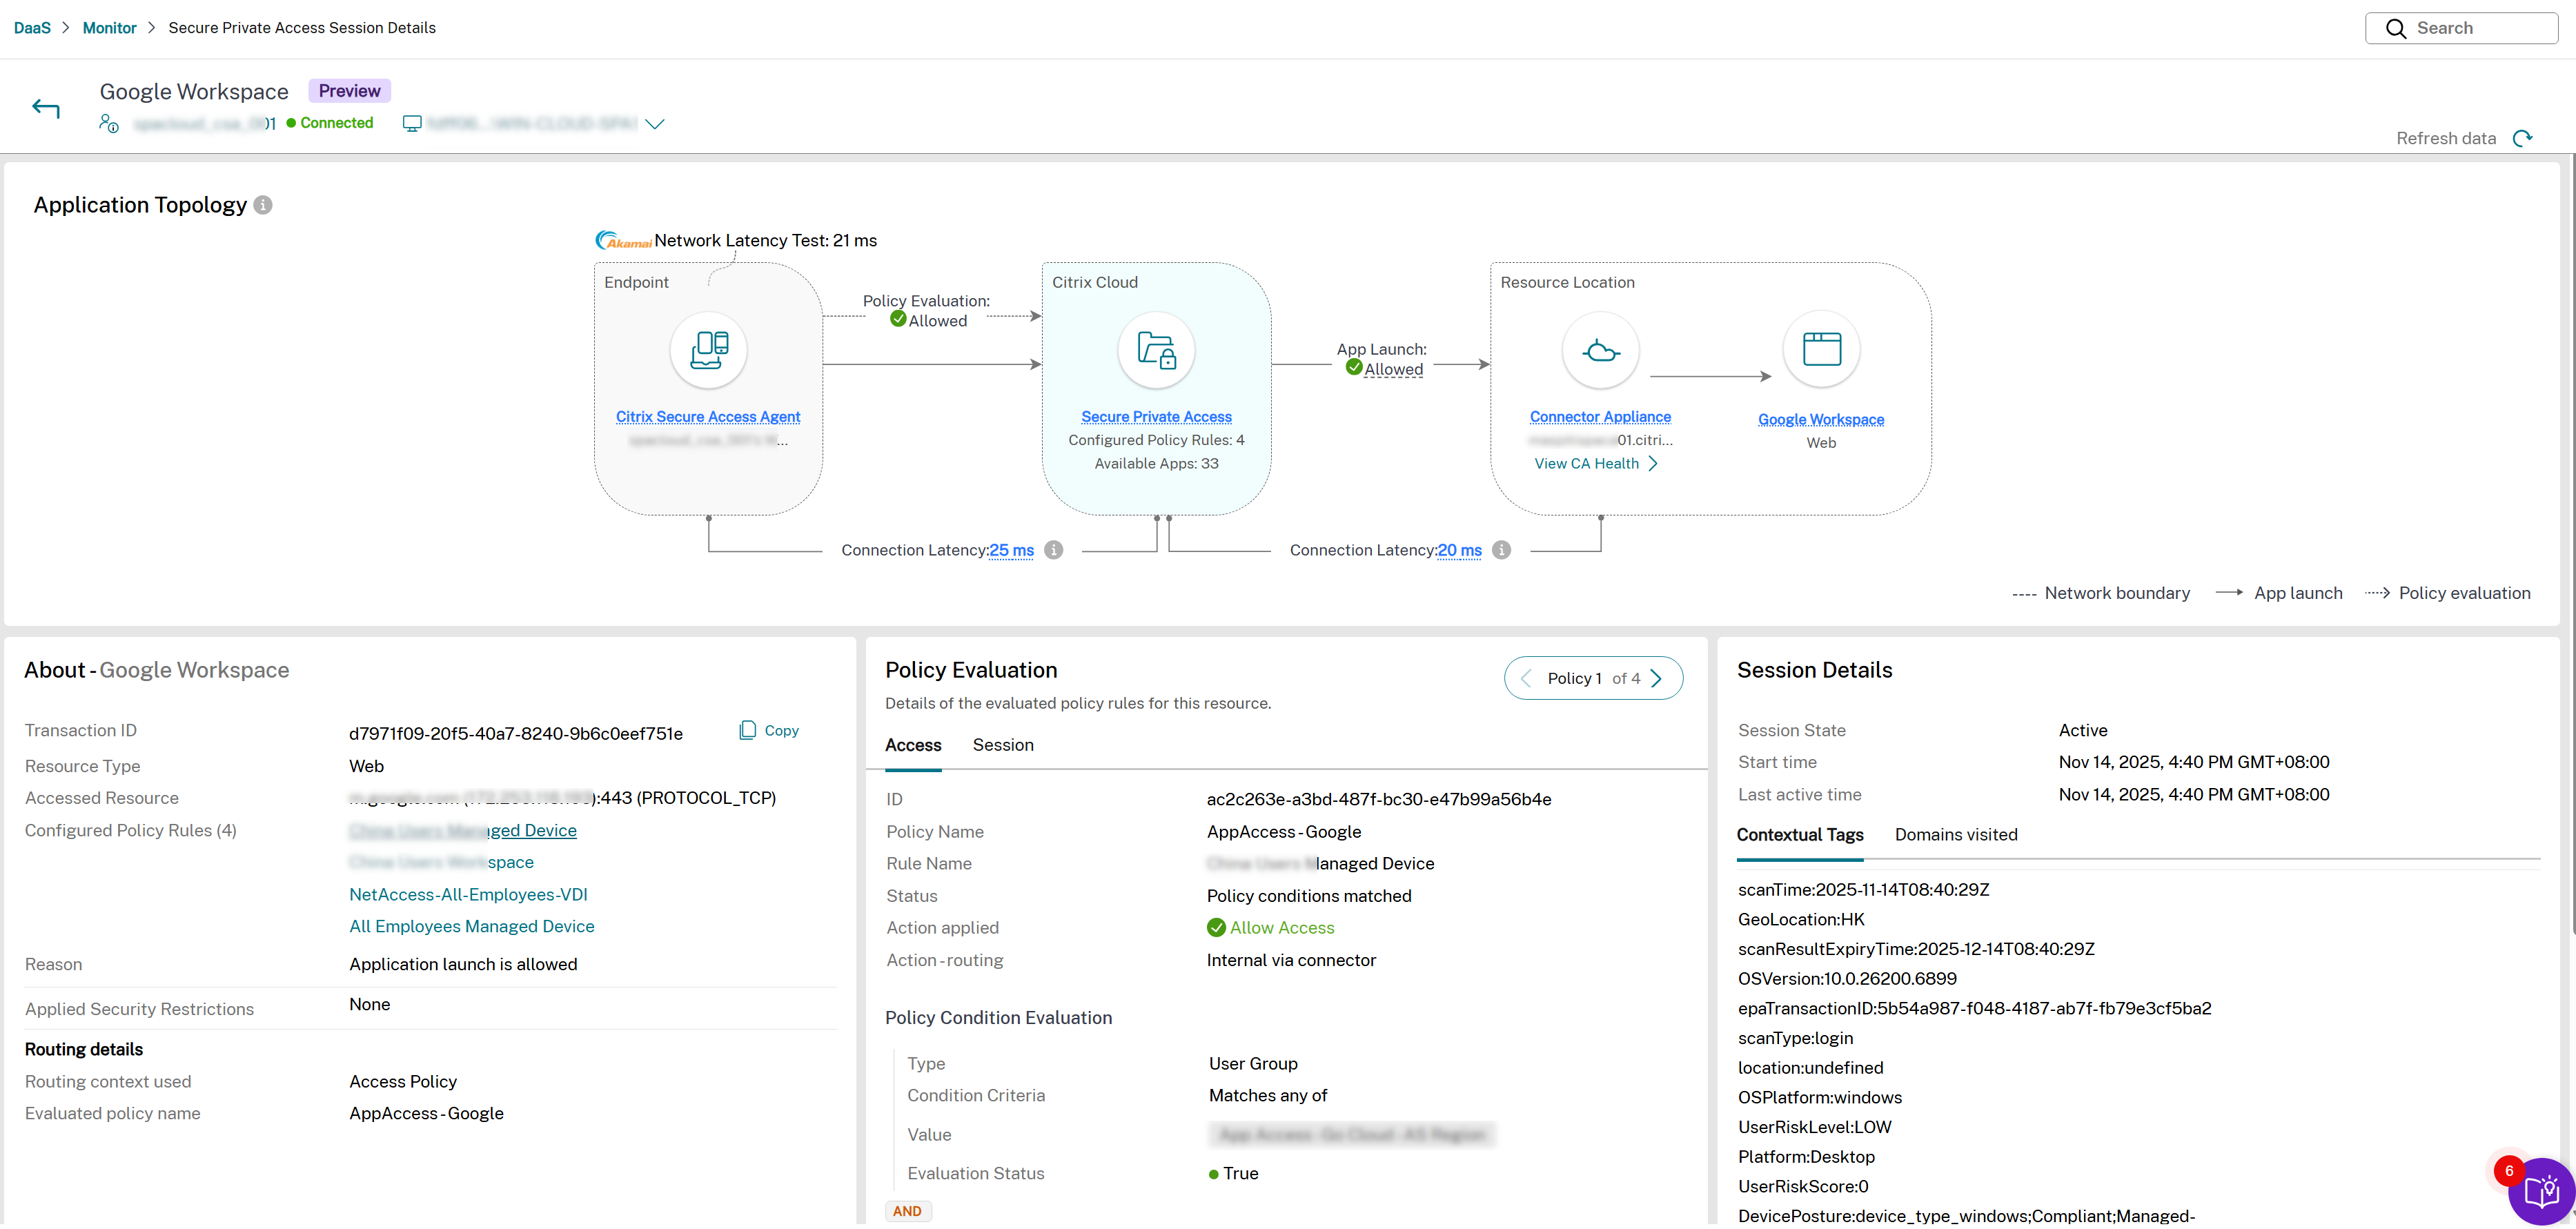
Une page Détails de la session Secure Private Access contient les quatre volets suivants :
-
Topologie de l’application : Décrit le flux du processus de lancement de l’application. Fournit également des détails complets sur l’application. Le point de terminaison se connecte à Citrix Gateway et Citrix Gateway se connecte au plug-in Secure Private Access. À l’aide des informations du plug-in Secure Private Access, l’application est lancée.
Vous pouvez afficher la topologie de l’application à partir de la section Applications disponibles ou Applications lancées du Gestionnaire d’activités. Vous pouvez également afficher la topologie de l’application pour les applications dont l’accès est refusé à partir de l’onglet Accès refusé.
- Détails du point de terminaison : Affiche les informations clés sur le périphérique client et le réseau utilisés pour accéder à l’application. Passez la souris sur Point de terminaison pour afficher des informations détaillées.
- À propos : Affiche des informations supplémentaires concernant les applications Web/SaaS, TCP/UDP et sans agent, à la fois pour les applications lancées avec succès et pour les applications ayant échoué.
-
Évaluation de la stratégie : Affiche les informations relatives à la stratégie, telles que les règles, les actions et les conditions, dans les onglets Accès et Session.
- Les détails de la stratégie d’accès peuvent être consultés sous l’onglet Accès.
- Les détails de la stratégie de session peuvent être consultés dans l’onglet Session.
- Détails de la session : Affiche les détails d’une session établie avec succès. Pour une session ayant échoué, la raison de l’échec de la session est affichée.
- Latence saut par saut : Affiche les détails de latence pour chaque saut dans la topologie de l’application, y compris le saut de l’appliance de connecteur vers l’application backend. Aide les administrateurs à trier et à isoler les problèmes de performance ou de lenteur sur les multiples sauts.
La figure suivante affiche un exemple de page de détails de session Secure Private Access pour un lancement d’application réussi.
Topologie de l’application
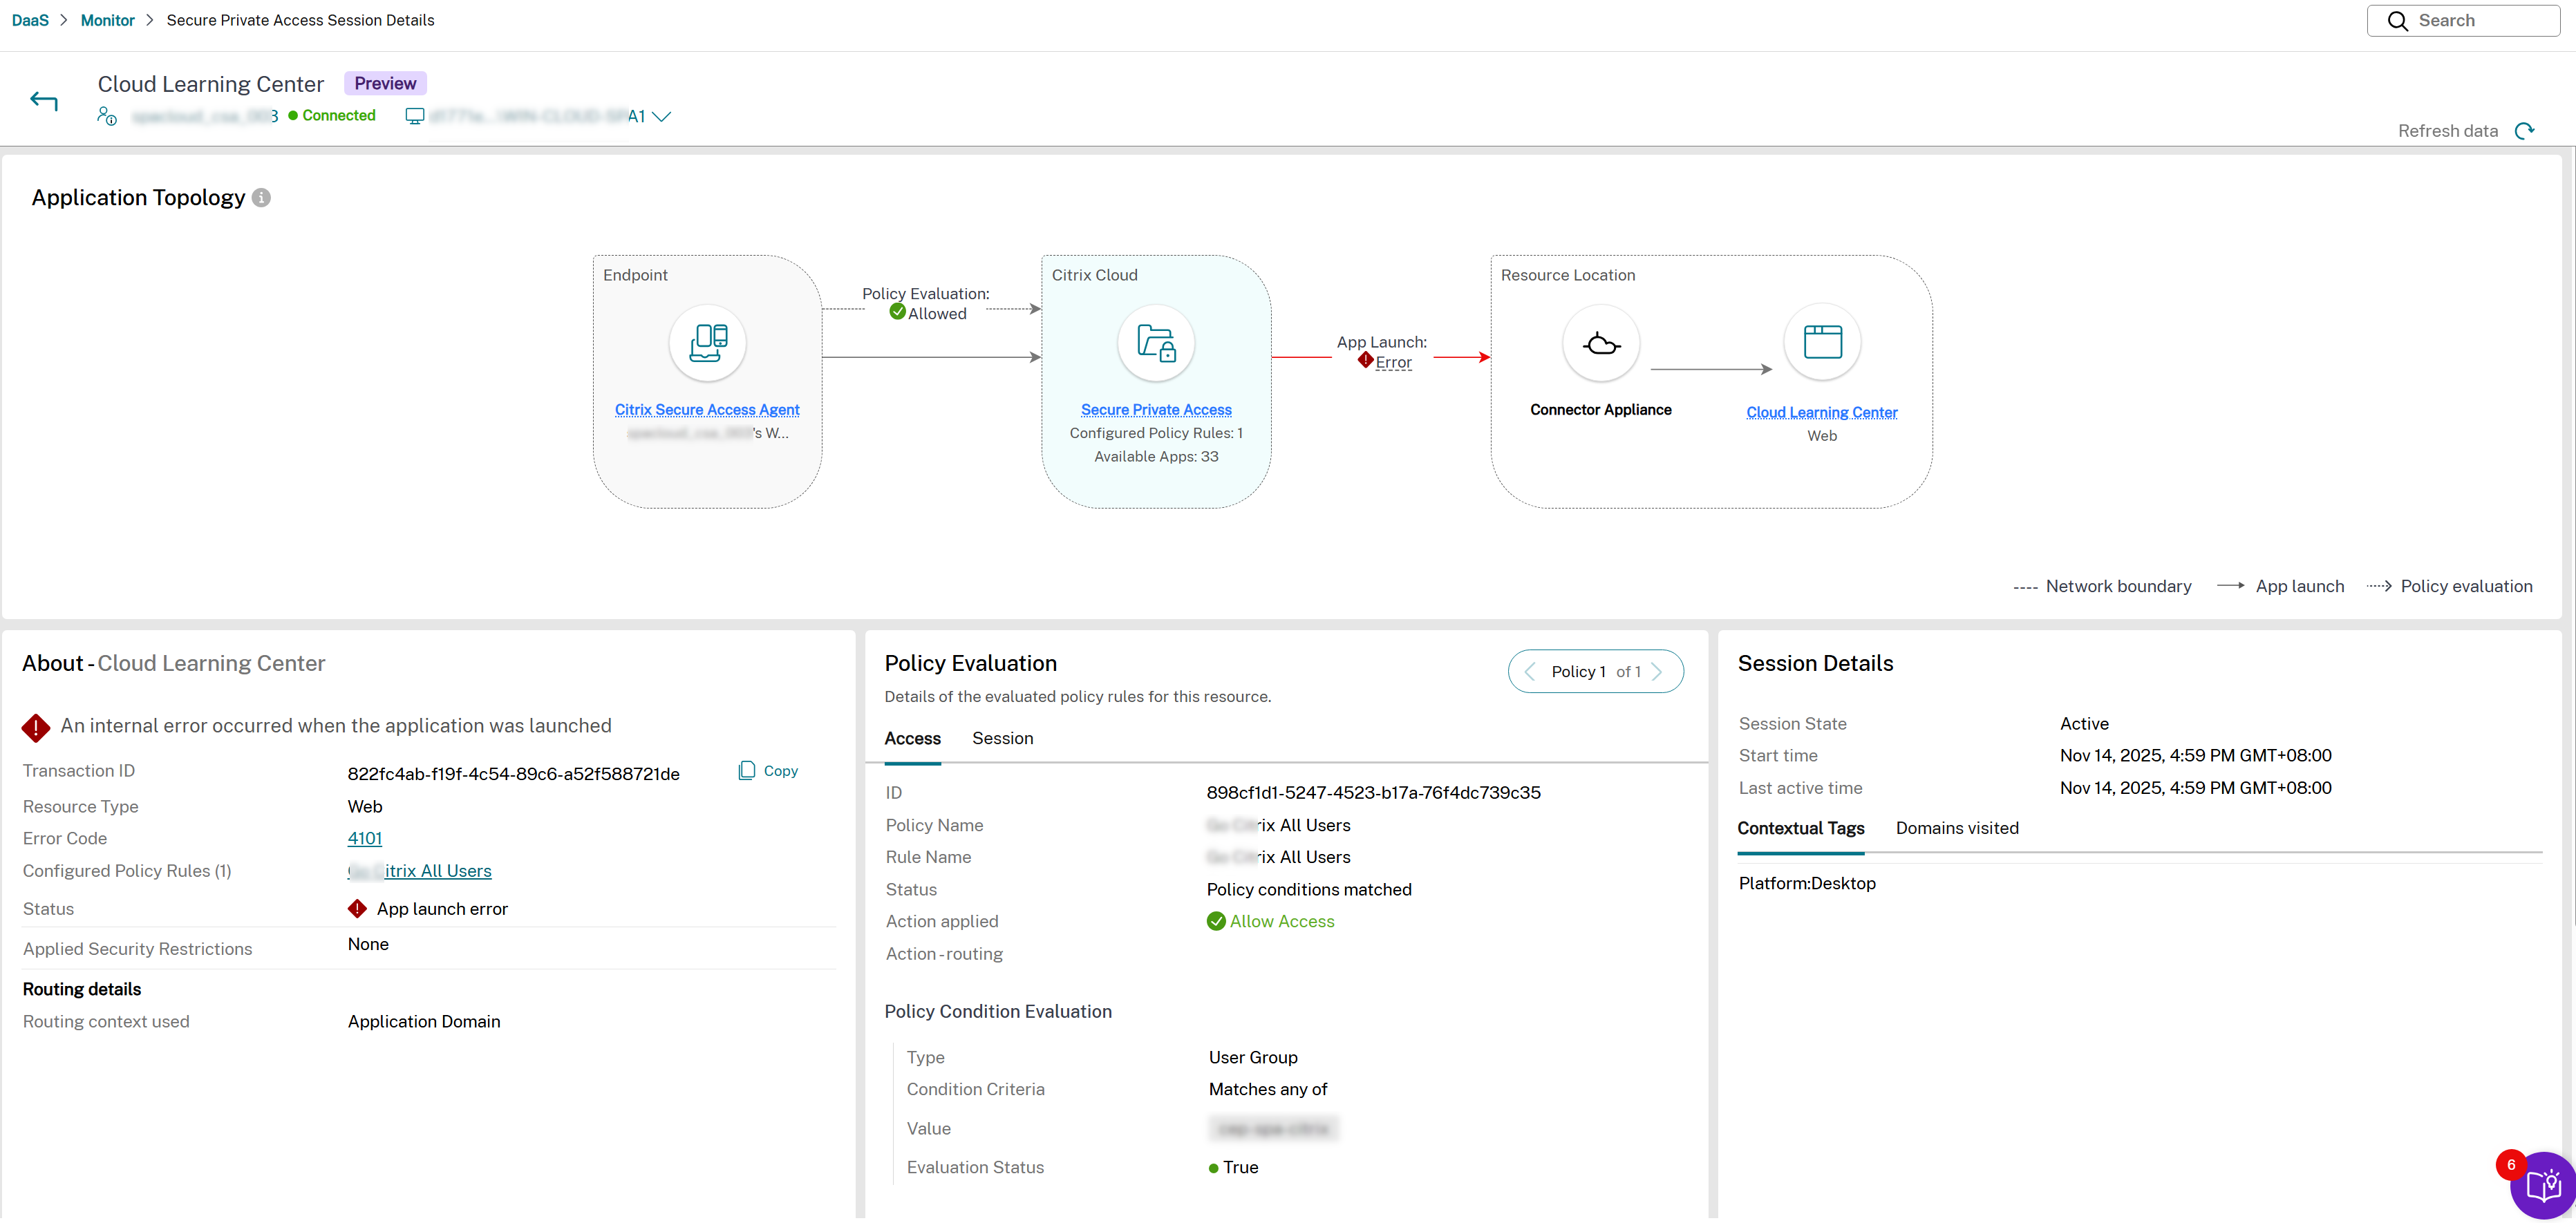
Dans un scénario de lancement d’application réussi, la topologie de l’application représente l’intégralité du flux de communication dans une couleur uniforme. Inversement, lorsqu’un lancement d’application échoue en raison de problèmes tels qu’une appliance de connecteur inaccessible ou un serveur backend indisponible, la topologie de l’application affiche le segment spécifique du flux où l’échec se produit dans une couleur différente.
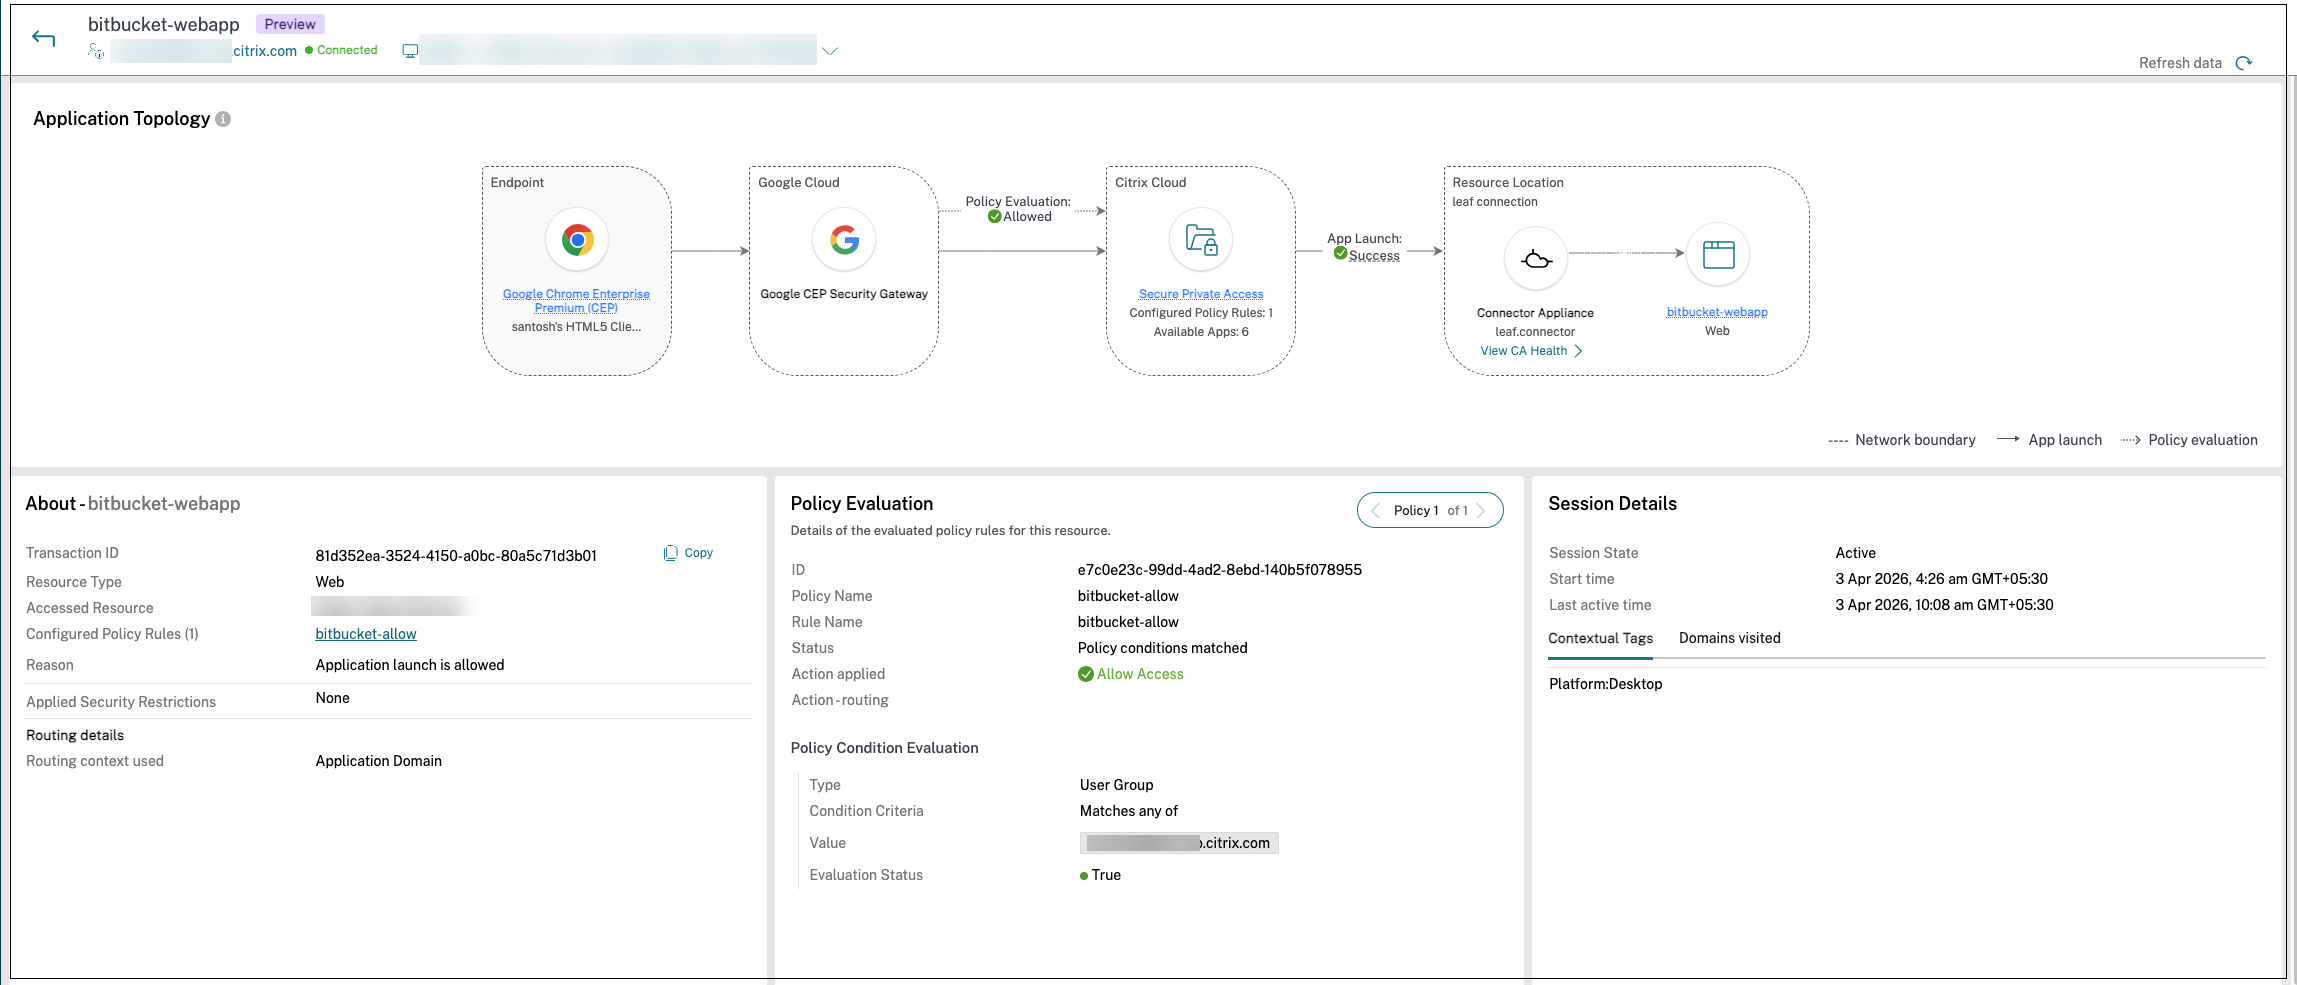
Par exemple, si l’appliance de connecteur est inaccessible, la connexion entre Citrix Cloud™ et l’emplacement des ressources peut être mise en évidence en rouge, indiquant l’échec. Pour les sessions Chrome Enterprise Premium, la topologie reflète également l’itinéraire d’application (internal, external ou external_fixed_ip) utilisé pour l’application lancée. Pour la correspondance entre ces termes et le champ Routage des actions sur la page Détails de la session, consultez Vocabulaire de l’itinéraire d’application.
Les figures suivantes affichent un exemple de flux d’application.
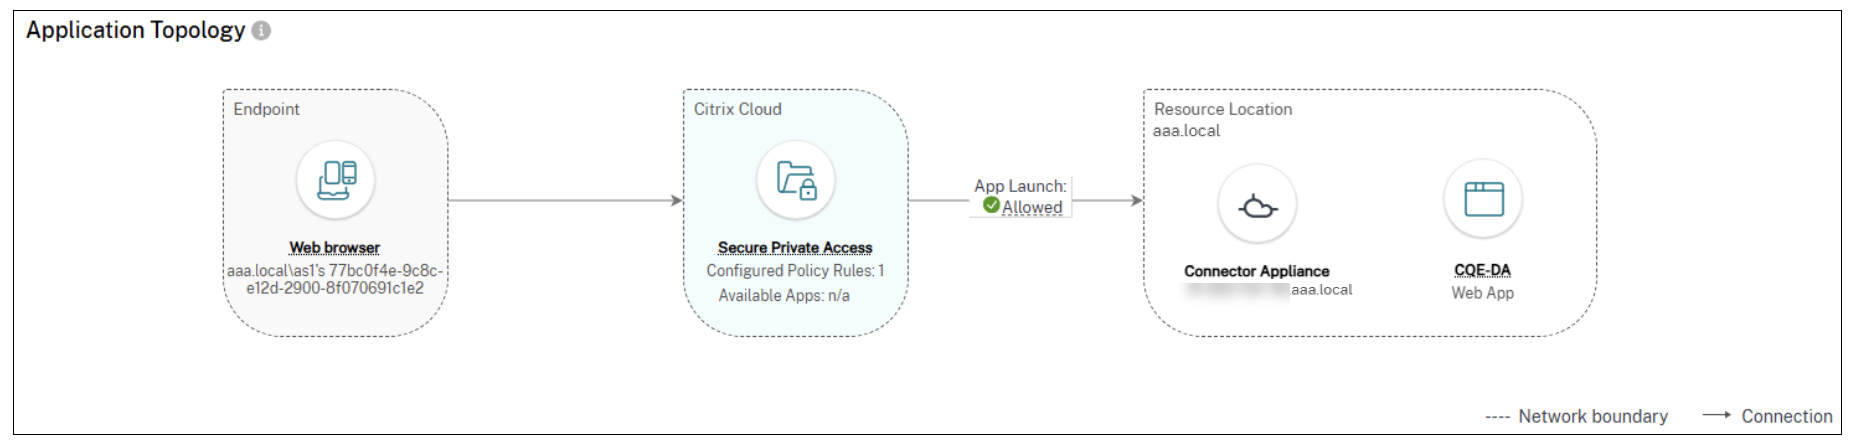
| Nom du champ | Description |
|---|---|
| Point de terminaison | Affiche le point de terminaison où l’application est ouverte. Les options possibles sont Citrix Workspace app et Citrix Secure Agent. L’ID de l’appareil est affiché. Vous pouvez également afficher le système d’exploitation du point de terminaison, l’adresse IP du point de terminaison, le type d’emplacement, l’emplacement et les détails du réseau. |
| Citrix Cloud | Affiche le nombre d’applications énumérées et le nombre de stratégies configurées. |
| Évaluation de la stratégie | Affiche le résultat de la stratégie définie sur l’application Secure Private Access. Les valeurs possibles sont Autorisé, Refusé, Accès autorisé avec restrictions et Erreur. |
| Réseau public | Affiche le type d’applications et l’état du lancement de l’application. La valeur possible pour les types d’applications est l’application Web/SaaS. De même, les valeurs possibles pour les statuts de lancement d’application sont Autorisé, Refusé, Accès autorisé avec restrictions et Erreur. Vous pouvez également afficher l’URL de niveau supérieur, le type d’application et la publication de l’application. |
| Emplacement des ressources | Affiche le type d’applications et l’état du lancement de l’application. La valeur possible pour les types d’applications est l’application TCP/UDP. Vous pouvez également afficher l’URL de niveau supérieur, le type d’application et la publication de l’application. |
Détails du point de terminaison
Affiche les informations clés sur le périphérique client et le réseau utilisés pour accéder à l’application. Passez la souris sur Point de terminaison pour afficher des informations détaillées.
La figure suivante affiche un exemple de volet Détails du point de terminaison.
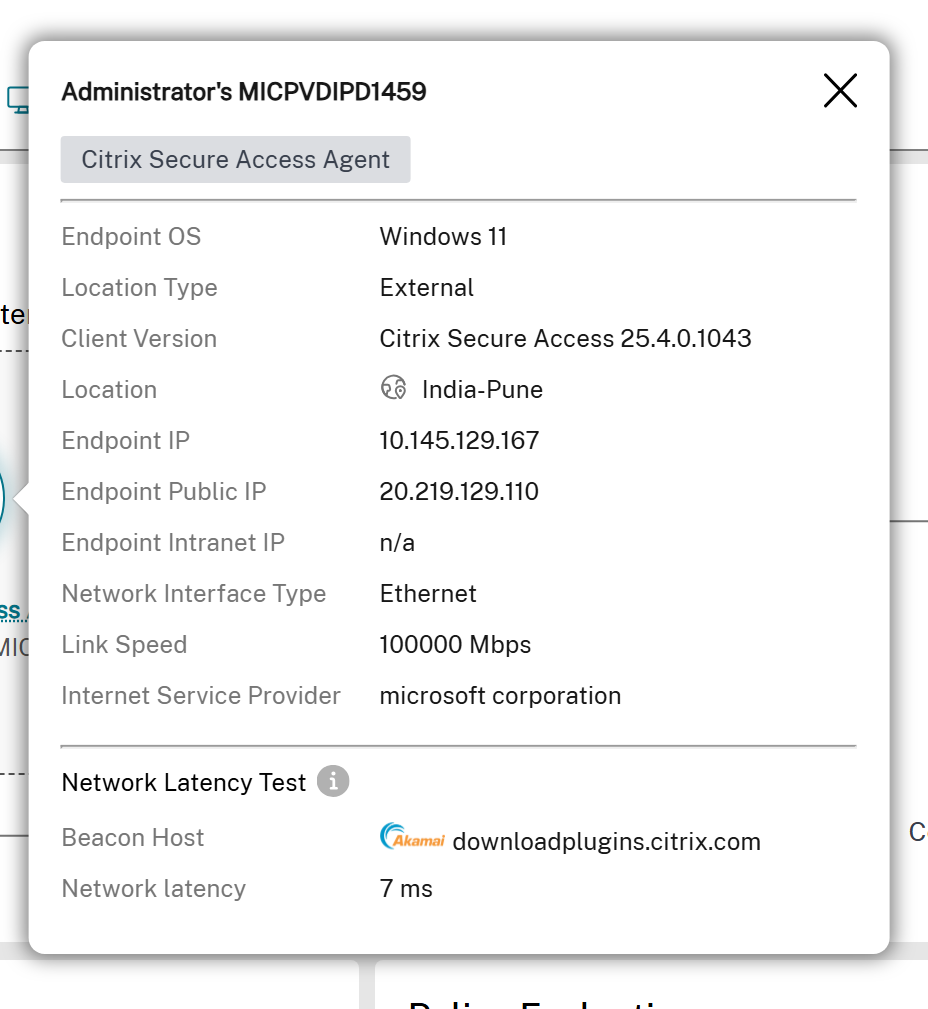
| Nom du champ | Description |
|---|---|
| SE du point de terminaison | Le système d’exploitation du périphérique de point de terminaison. |
| Type d’emplacement | Le type d’emplacement à partir duquel le périphérique de point de terminaison se connecte. Les valeurs possibles sont Interne et Externe. |
| Version du client | La version de l’application Citrix Workspace ou du client Citrix Secure Access installé sur le périphérique de point de terminaison. |
| Emplacement | L’emplacement géographique du périphérique de point de terminaison basé sur son adresse IP. |
| IP du terminal | L’adresse IP privée du périphérique de point de terminaison. |
| Adresse IP publique du point de terminaison | L’adresse IP publique du périphérique de point de terminaison. |
| Adresse IP Intranet du point de terminaison | L’adresse IP intranet du périphérique de point de terminaison. |
| Type d’interface réseau | Le type d’interface réseau utilisé par le périphérique de point de terminaison. Les valeurs possibles sont Ethernet, Wi-Fi, Cellulaire et Autre. |
| Force du signal | La force du signal de la connexion réseau sur le périphérique de point de terminaison, mesurée en dBm. |
| Vitesse de liaison | La vitesse de la connexion réseau sur le périphérique de point de terminaison, mesurée en Mbit/s. |
| Fournisseur d’accès à Internet | Le nom du fournisseur d’accès à Internet (FAI) pour le périphérique de point de terminaison. |
| Hôte de balise | Le nom d’hôte du serveur de balise utilisé pour les vérifications de connectivité. |
| Latence réseau | Le temps d’aller-retour des paquets de données entre le périphérique de point de terminaison et le serveur de balise, mesuré en millisecondes (ms). |
Ces informations aident les administrateurs à identifier le chemin réseau, à résoudre les problèmes de connectivité et à corréler les performances avec des points de terminaison spécifiques. Les champs sont affichés en fonction du type de déploiement et des données disponibles.
Volet À propos
Affiche des informations supplémentaires concernant les applications Web/SaaS, TCP/UDP et sans agent, à la fois pour les applications lancées avec succès et pour les applications ayant échoué. En cas d’échec d’une application, le volet À propos affiche le code d’erreur correspondant. Cliquer sur ce code vous redirige vers une page de documentation détaillant la cause et la solution de contournement. Pour d’autres problèmes, vous êtes redirigé vers la page de support Citrix.
La figure suivante affiche un exemple de volet À propos.
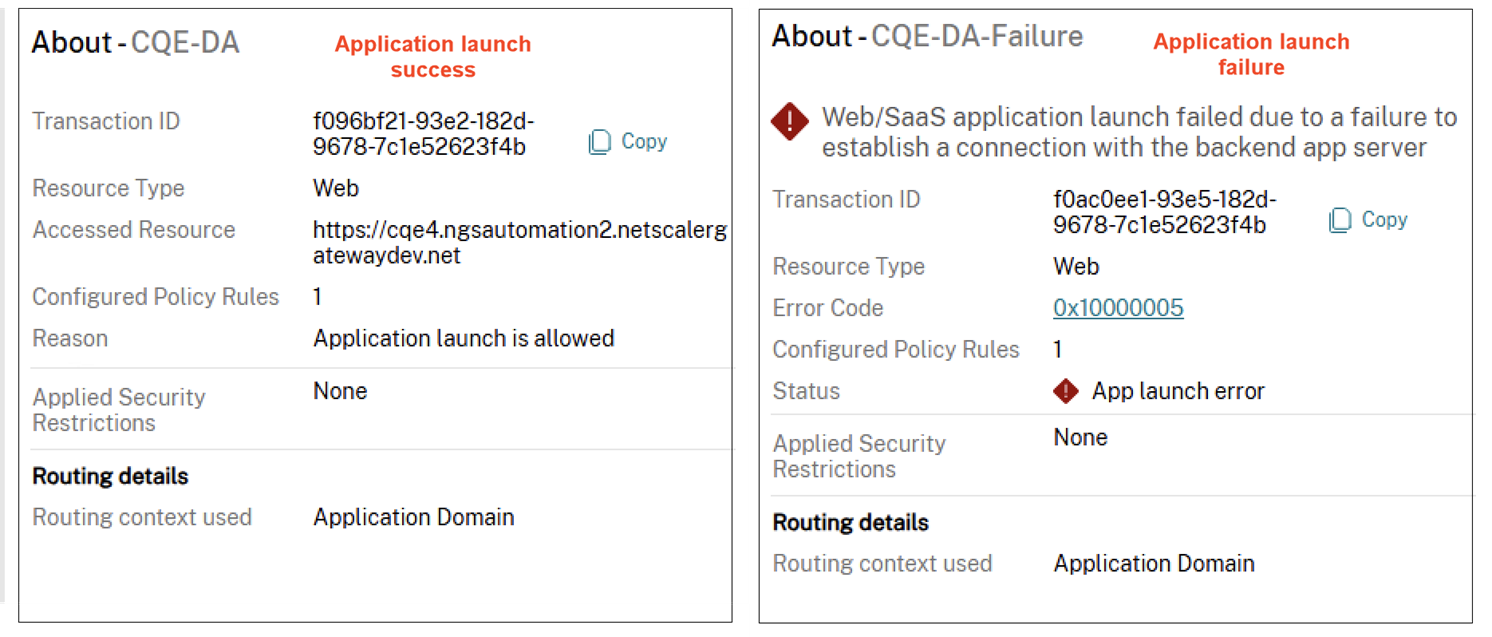
| Nom du champ | Description |
|---|---|
| ID de transaction | ID de transaction Citrix généré pendant la session ou l’énumération. |
| Type de ressource | Affiche le type de ressource. Les valeurs possibles sont Web, SaaS, TCP/UDP (serveur vers client) et TCP/UDP (client vers serveur). |
| Ressources accédées
|
Les données qui apparaissent dans le champ Ressources accédées varient en fonction du type d’application. |
| Applications SaaS - URL ou FQDN de l’application | |
| TCP/UDP – Adresse IP/FQDN, port et protocole | |
| Application Web (lancée via le client Citrix Secure Access) - FQDN, port et protocole | |
| Application Web (lancée via Citrix Workspace) - URL | |
| Applications sans agent - URL de l’application | |
| Règles de stratégie configurées | Le nombre de stratégies utilisées au cours d’une session ou d’une énumération. |
| Raison | Le résultat de l’analyse de l’activité de la session ou de l’énumération. |
| Restrictions de sécurité appliquées | Affiche les restrictions de sécurité appliquées à cette application. |
| Contexte de routage
|
Affiche le type de stratégie (stratégie d’accès, stratégie de session ou domaine d’application) appliqué pendant le routage. Le contexte de routage permet d’identifier la hiérarchie (stratégie d’accès > stratégie de session > domaine d’application par défaut) qui influence les décisions de routage. |
| Pour la stratégie de session, le lien Afficher les détails fournit des informations supplémentaires sur la stratégie de session. |
Volet d’évaluation des stratégies
Affiche les informations relatives à la stratégie, telles que les règles, les actions et les conditions, dans les onglets Accès et Session. Les détails de la stratégie d’accès peuvent être consultés sous l’onglet Accès. Les détails de la stratégie de session peuvent être consultés dans l’onglet Session.
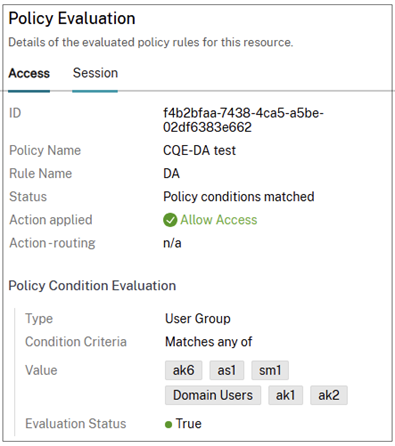
| Nom du champ | Description |
|---|---|
| ID | ID de transaction Citrix |
| Nom de la stratégie | Nom de la stratégie associée à l’application. S’il existe plusieurs stratégies, la première stratégie correspondant à la condition définie apparaît. |
| Nom de la règle | Nom de la règle configurée dans la stratégie. |
| Statut | Résultats de l’évaluation de la stratégie |
| Action appliquée | Action appliquée à l’application en fonction des résultats de l’évaluation de la stratégie. Par exemple, refuser l’accès. |
| Routage de l’action | Affiche le chemin de routage (Direct, Interne via le connecteur, Interne via la passerelle) qu’une demande d’utilisateur emprunte via le service Secure Private Access. Pour la correspondance entre ces valeurs et les termes du diagramme utilisés dans la topologie Chrome Enterprise Premium, consultez Vocabulaire des routes d’application. |
| Type | Type de la condition de stratégie. |
| Critères de condition | Les critères de condition de la stratégie appliquée lors de la session ou pendant l’énumération. |
| Valeur | Résultats de l’évaluation de la condition. |
| État de l’évaluation | État du résultat de l’évaluation de la condition de la stratégie. Les différentes valeurs sont Autorisé, Refusé, Accès autorisé avec restrictions et Erreur. |
Remarque :
Les champs Nom de l’application, Type d’application, Stratégies et Contrôles de sécurité peuvent afficher des valeurs héritées d’un événement d’énumération lorsque l’événement de lancement d’application d’origine n’inclut pas ces valeurs. Le champ Chemin des données peut également être vide si l’événement source ne le spécifie pas.
Volet Détails de la session
Pour une session ayant échoué, la raison de l’échec de la session est affichée. Pour une session réussie, des détails supplémentaires liés à la session sont affichés.
Le volet Détails de la session reste vide pour les applications cliquées à partir de l’onglet Applications disponibles, car l’énumération des applications n’est pas associée à une session.
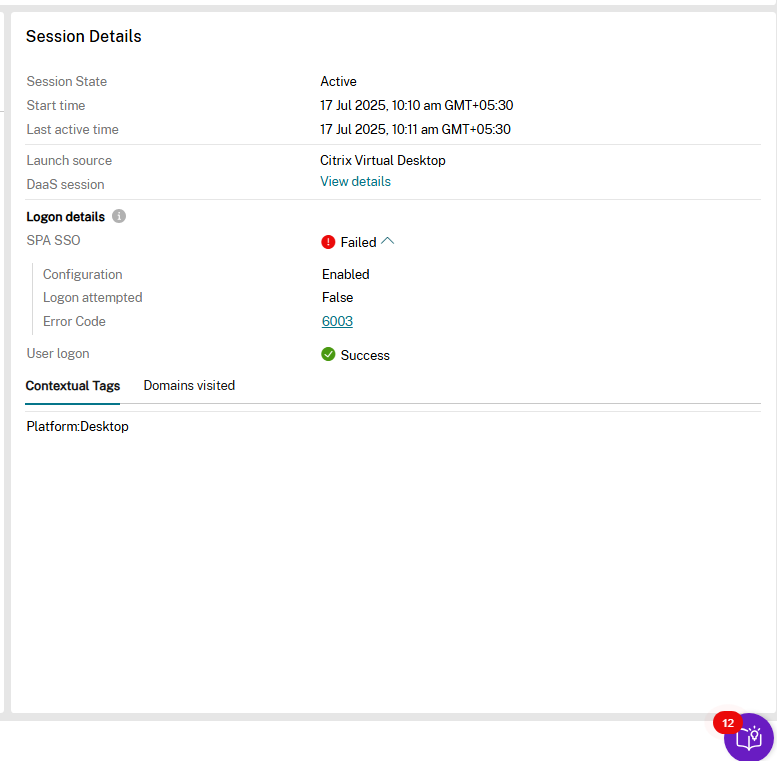
| Nom du champ | Description |
|---|---|
| État de la session | Affiche l’état de la session, qu’elle soit active ou inactive. |
| Heure de début | Affiche l’heure de début de la session. |
| Dernière heure d’activité | Affiche la dernière heure d’activité de la session réussie. |
| Source de lancement | Affiche la source à partir de laquelle la session Secure Private Access est lancée. |
| Session DaaS | Affiche les détails de la session DaaS. Ce champ apparaît uniquement dans le cas d’un VDA à session unique ou multi-session. |
| Détails de la connexion | |
| SSO SPA | Indique si l’authentification unique à la session Secure Private Access a réussi ou échoué. En cas d’échec, l’utilisateur doit se connecter manuellement. |
| Configuration | Affiche l’état de la configuration de l’authentification unique à la session Secure Private Access. Si elle n’est pas configurée, les détails seront partagés avec l’administrateur. |
| Tentative de connexion | Affiche l’état de la tentative de connexion par authentification unique à la session Secure Private Access. |
| Code d’erreur
|
Affiche le code d’erreur lorsque la tentative de connexion par authentification unique à la session Secure Private Access a échoué. Les codes d’erreur possibles sont : 6007 et 6003. |
| 6003 - Erreur lors de la récupération du handle d’authentification unique Secure Private Access auprès du service Broker Agent. | |
| 6007 - Échec de la connexion à Secure Private Access. | |
| Connexion utilisateur | Affiche l’état de la connexion manuelle de l’utilisateur à la session Secure Private Access. |
| Adresse IP virtuelle du Gateway
|
Affiche l’adresse IP virtuelle du gateway auquel la session réussie est connectée. |
| Ce champ est applicable uniquement pour le déploiement de chemin de données hybride. | |
| Balises contextuelles | Affiche les balises contextuelles. La balise contextuelle sur le plug-in Secure Private Access est le nom d’une stratégie NetScaler® Gateway (session, pré-authentification, EPA) qui est appliquée aux sessions des utilisateurs authentifiés. |
| Domaines visités (internes) | Affiche les domaines internes accédés via la session réussie. |
| Domaines visités (externes)
|
Affiche les domaines externes accédés via la session réussie. |
| Le champ Domaines visités est applicable uniquement aux applications Web/SaaS et n’est mis à jour qu’après 15 minutes, car les clients Citrix Enterprise Browser sur macOS et Windows envoient l’activité de session toutes les 15 minutes. | |
Remarque :
Le volet de la colonne Détails de la session reste vide pour les applications cliquées à partir de l’onglet Applications disponibles, car l’énumération des applications n’est pas associée à une session.
Latence saut par saut
Les détails de la latence pour chaque saut dans la topologie de l’application sont affichés sur chaque chemin.
Ces informations aident les administrateurs à trier et à isoler les problèmes de performance ou de lenteur sur les multiples sauts.
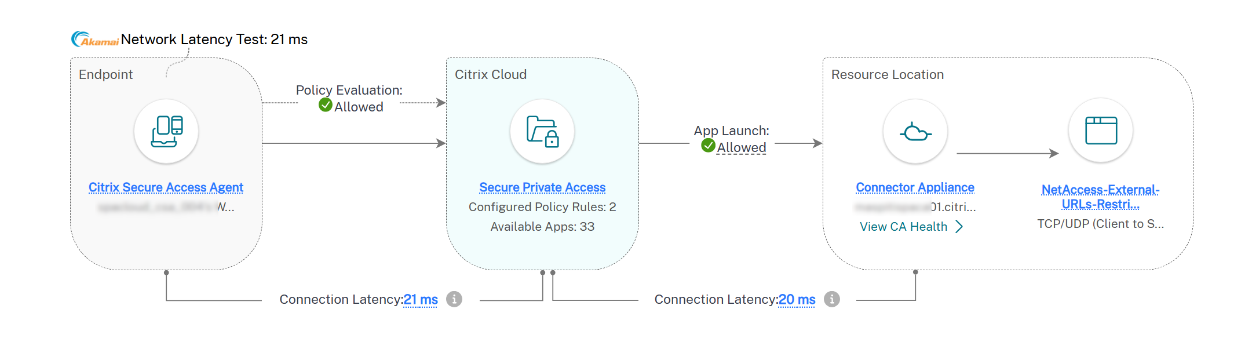
Remarque :
- Les informations de latence saut par saut sont disponibles uniquement pour les applications lancées via la version V25.7.1.x ou ultérieure du client Secure Access.
- Les informations de latence du client vers SPA sont affichées uniquement pour la dernière heure. Si la session n’a pas été active au cours de la dernière heure, aucune donnée ne sera affichée.
Latence de l’appliance de connecteur vers l’application backend
Lorsqu’une session Secure Private Access atteint son backend via une appliance de connecteur, la topologie affiche une étiquette Latence de connexion sur le lien entre l’appliance de connecteur et l’application backend. Cette valeur est le temps d’aller-retour (RTT) entre l’appliance de connecteur et le backend, mesuré à l’aide de sondes synthétiques périodiques. Elle complète la vue saut par saut, parallèlement à la latence affichée sur les sauts précédents. Étant donné que l’appliance de connecteur mesure directement ce saut, la lecture ne dépend pas de la version du client de point de terminaison.
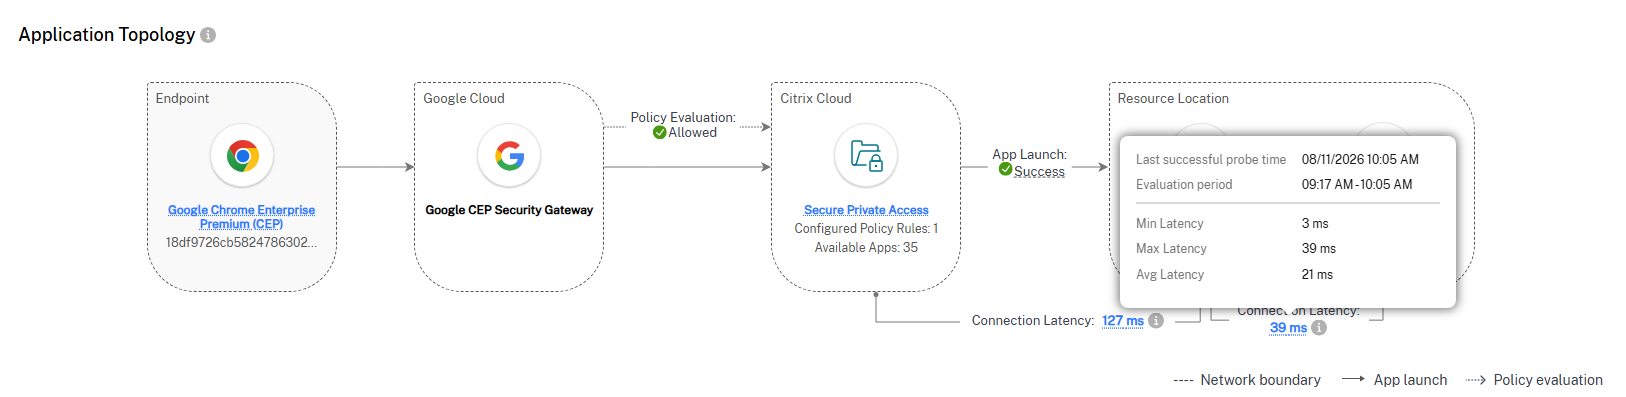
L’appliance Connector enregistre quatre valeurs pour ce tronçon sur la fenêtre d’évaluation (la dernière heure) :
- Minimum : Le RTT le plus bas mesuré dans la fenêtre.
- Maximum : Le RTT le plus élevé mesuré dans la fenêtre.
- Moyenne : Le RTT moyen sur la fenêtre.
- P90 : Le RTT au 90e centile.
L’étiquette de topologie affiche la valeur P90.
L’appliance Connector envoie des sondes RTT toutes les 15 minutes aux adresses IP backend vers lesquelles elle a transféré du trafic au cours des 8 dernières heures. Si la session n’a eu aucune activité backend au cours de la dernière heure, aucune valeur n’est affichée. Monitor conserve ces données de latence pendant 3 jours.
Actuellement, la latence entre l’appliance Connector et l’application backend n’apparaît que pour les déploiements cloud. Elle peut ne pas encore apparaître pour toutes les sessions éligibles.
Le survol de l’étiquette affiche l’info-bulle suivante : Connection Latency is a synthetic metric (P90) measured over the evaluation window, collected periodically as probes between defined endpoints..
Remarque :
- Une valeur de
-1signifie que le backend était inaccessible depuis l’appliance Connector pendant la sonde.- Une valeur vide ou n/a signifie qu’aucune donnée de sonde n’a encore été collectée pour ce backend.
- Si ce tronçon affiche une latence élevée ou
-1, exécutez une sonde à la demande depuis l’appliance Connector vers le backend pour confirmer l’accessibilité et isoler l’étape défaillante. Pour plus d’informations, consultez Dépanner l’accessibilité des applications.
Exemples de diagrammes de topologie pour les différentes applications
Applications Web/SaaS - Scénario de succès :
Applications Web/SaaS - Scénario d’échec :
Trafic des applications SaaS acheminé via Google Secure Gateway :
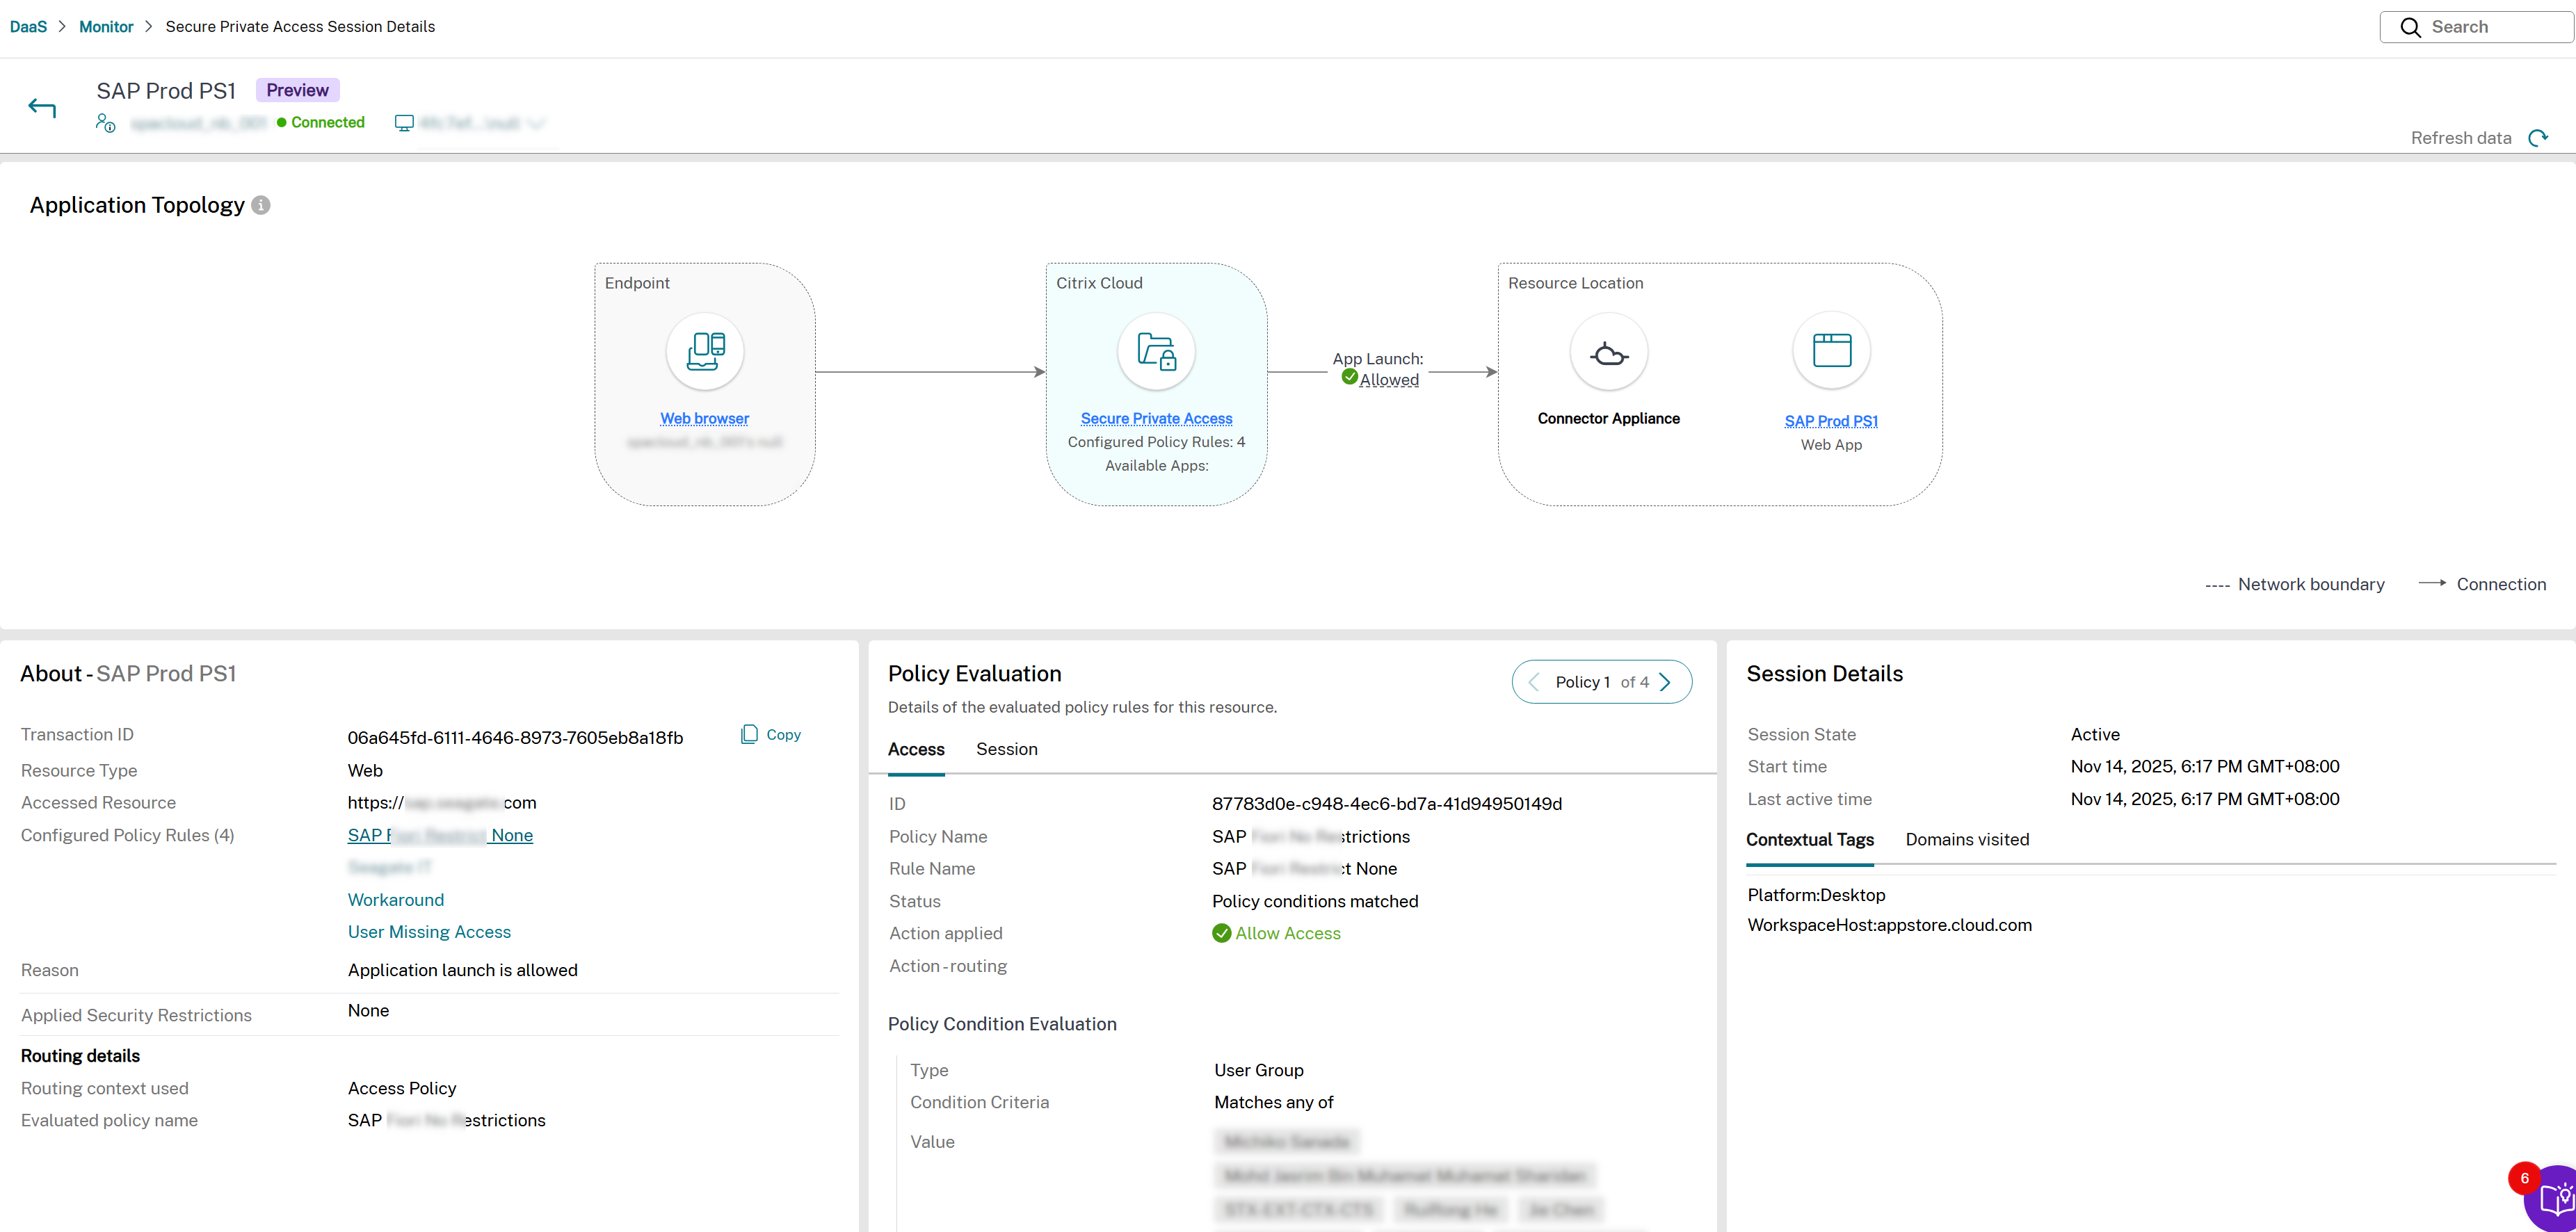
Applications sans agent - Scénario de succès :
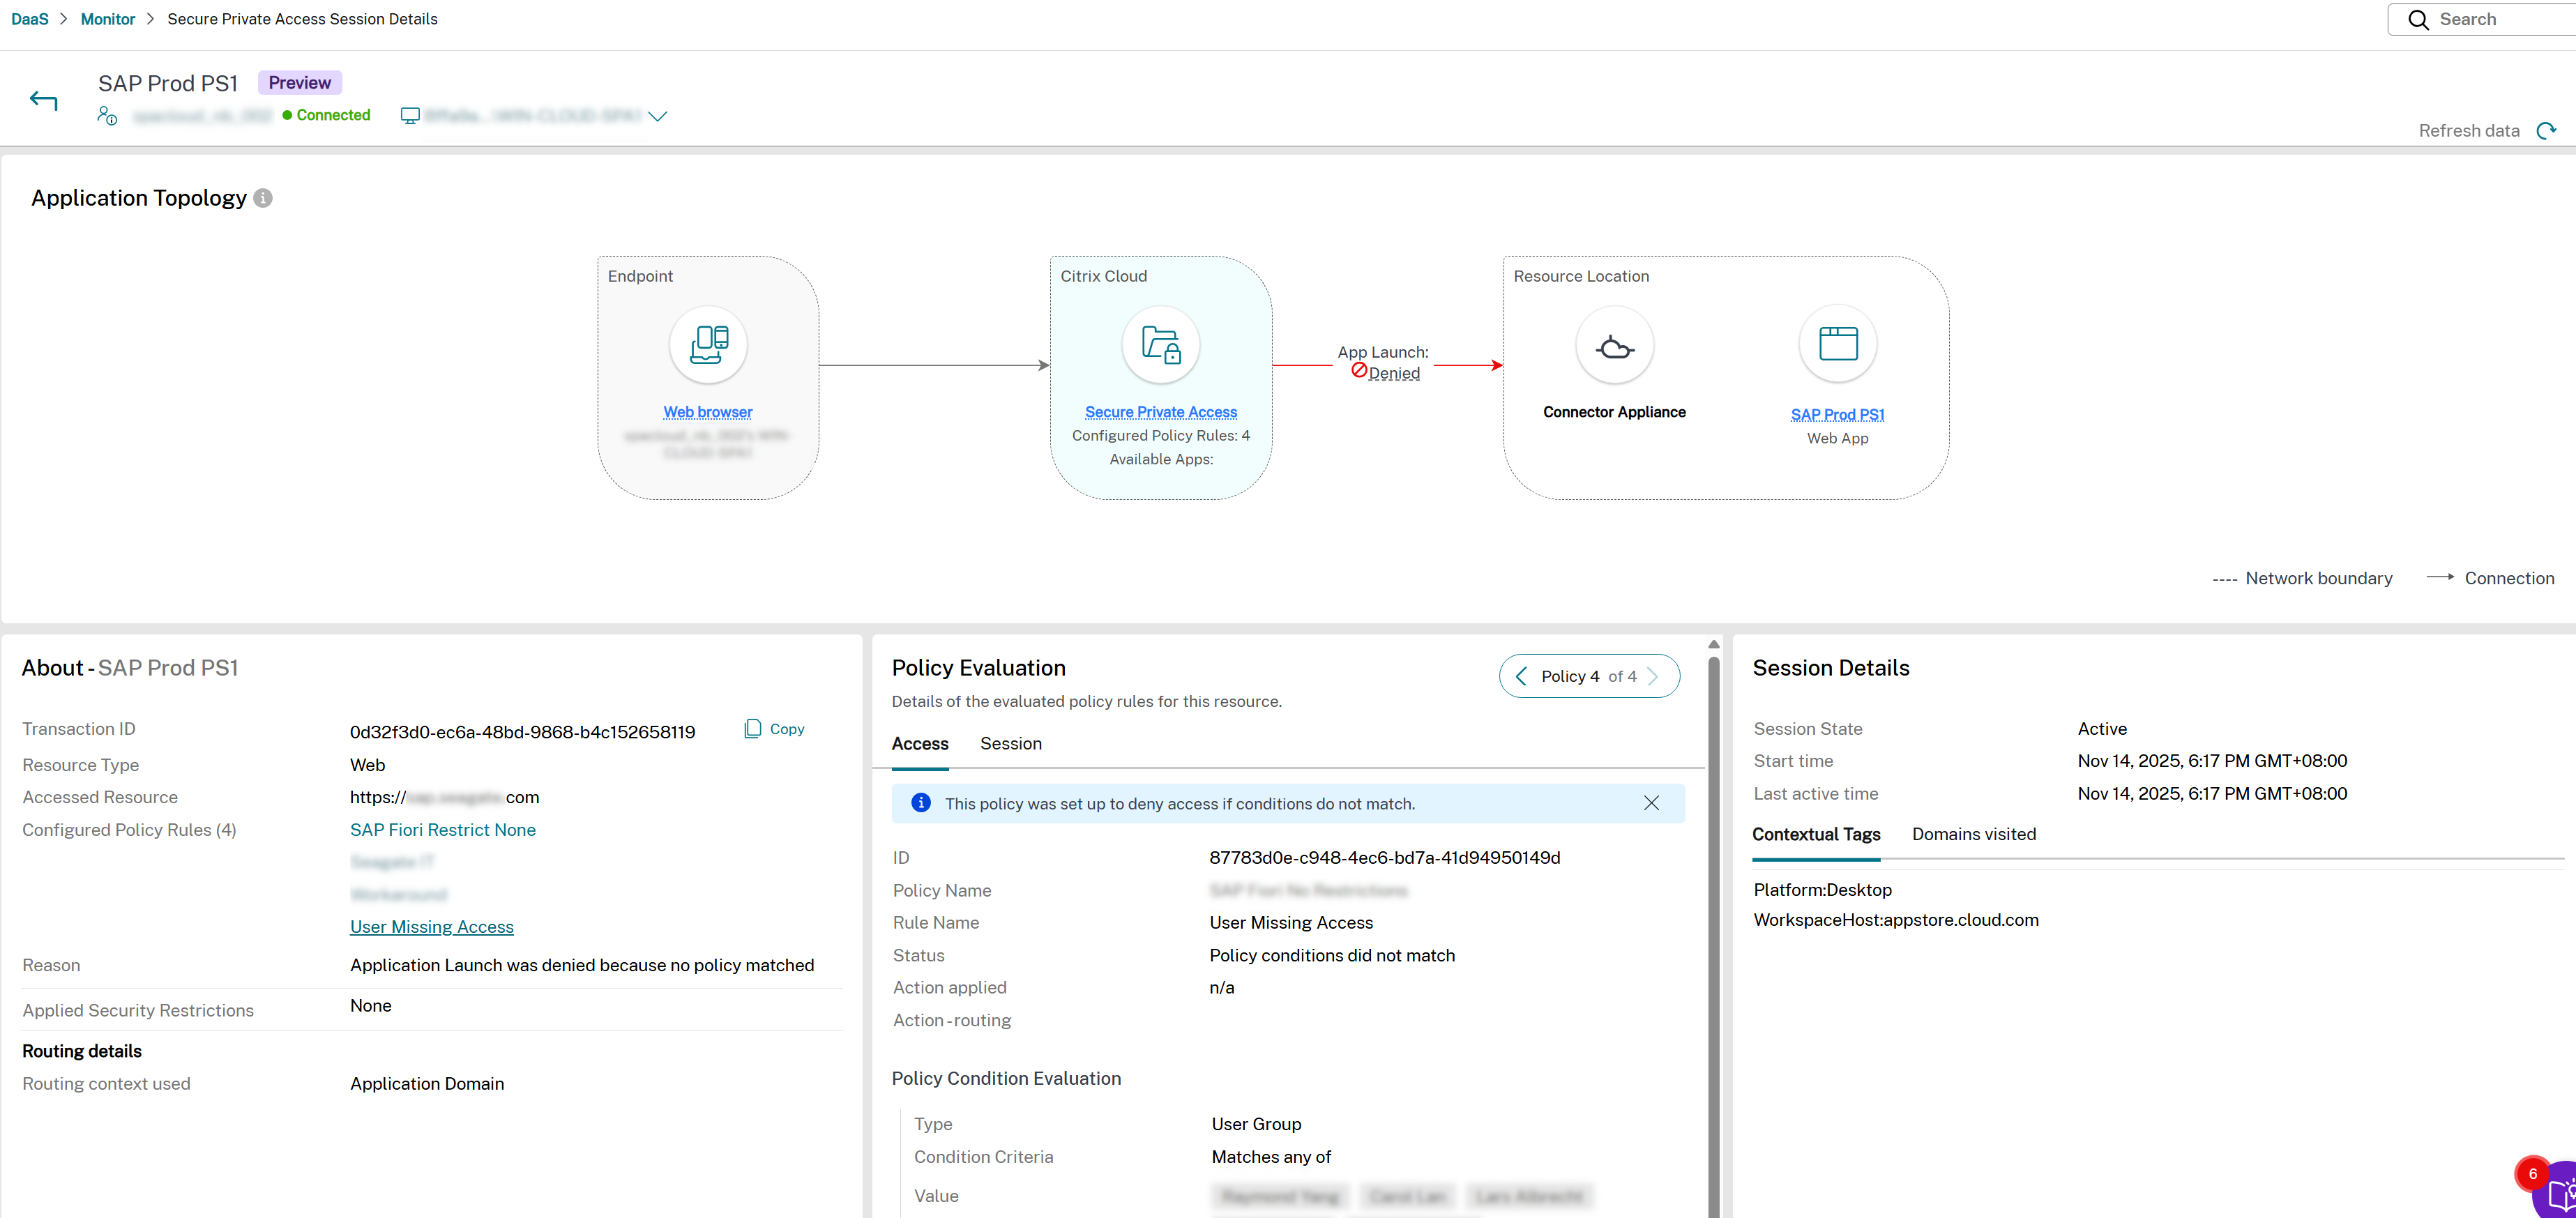
Applications sans agent - Scénario d’échec :
Applications TCP/UDP - Scénario de succès :
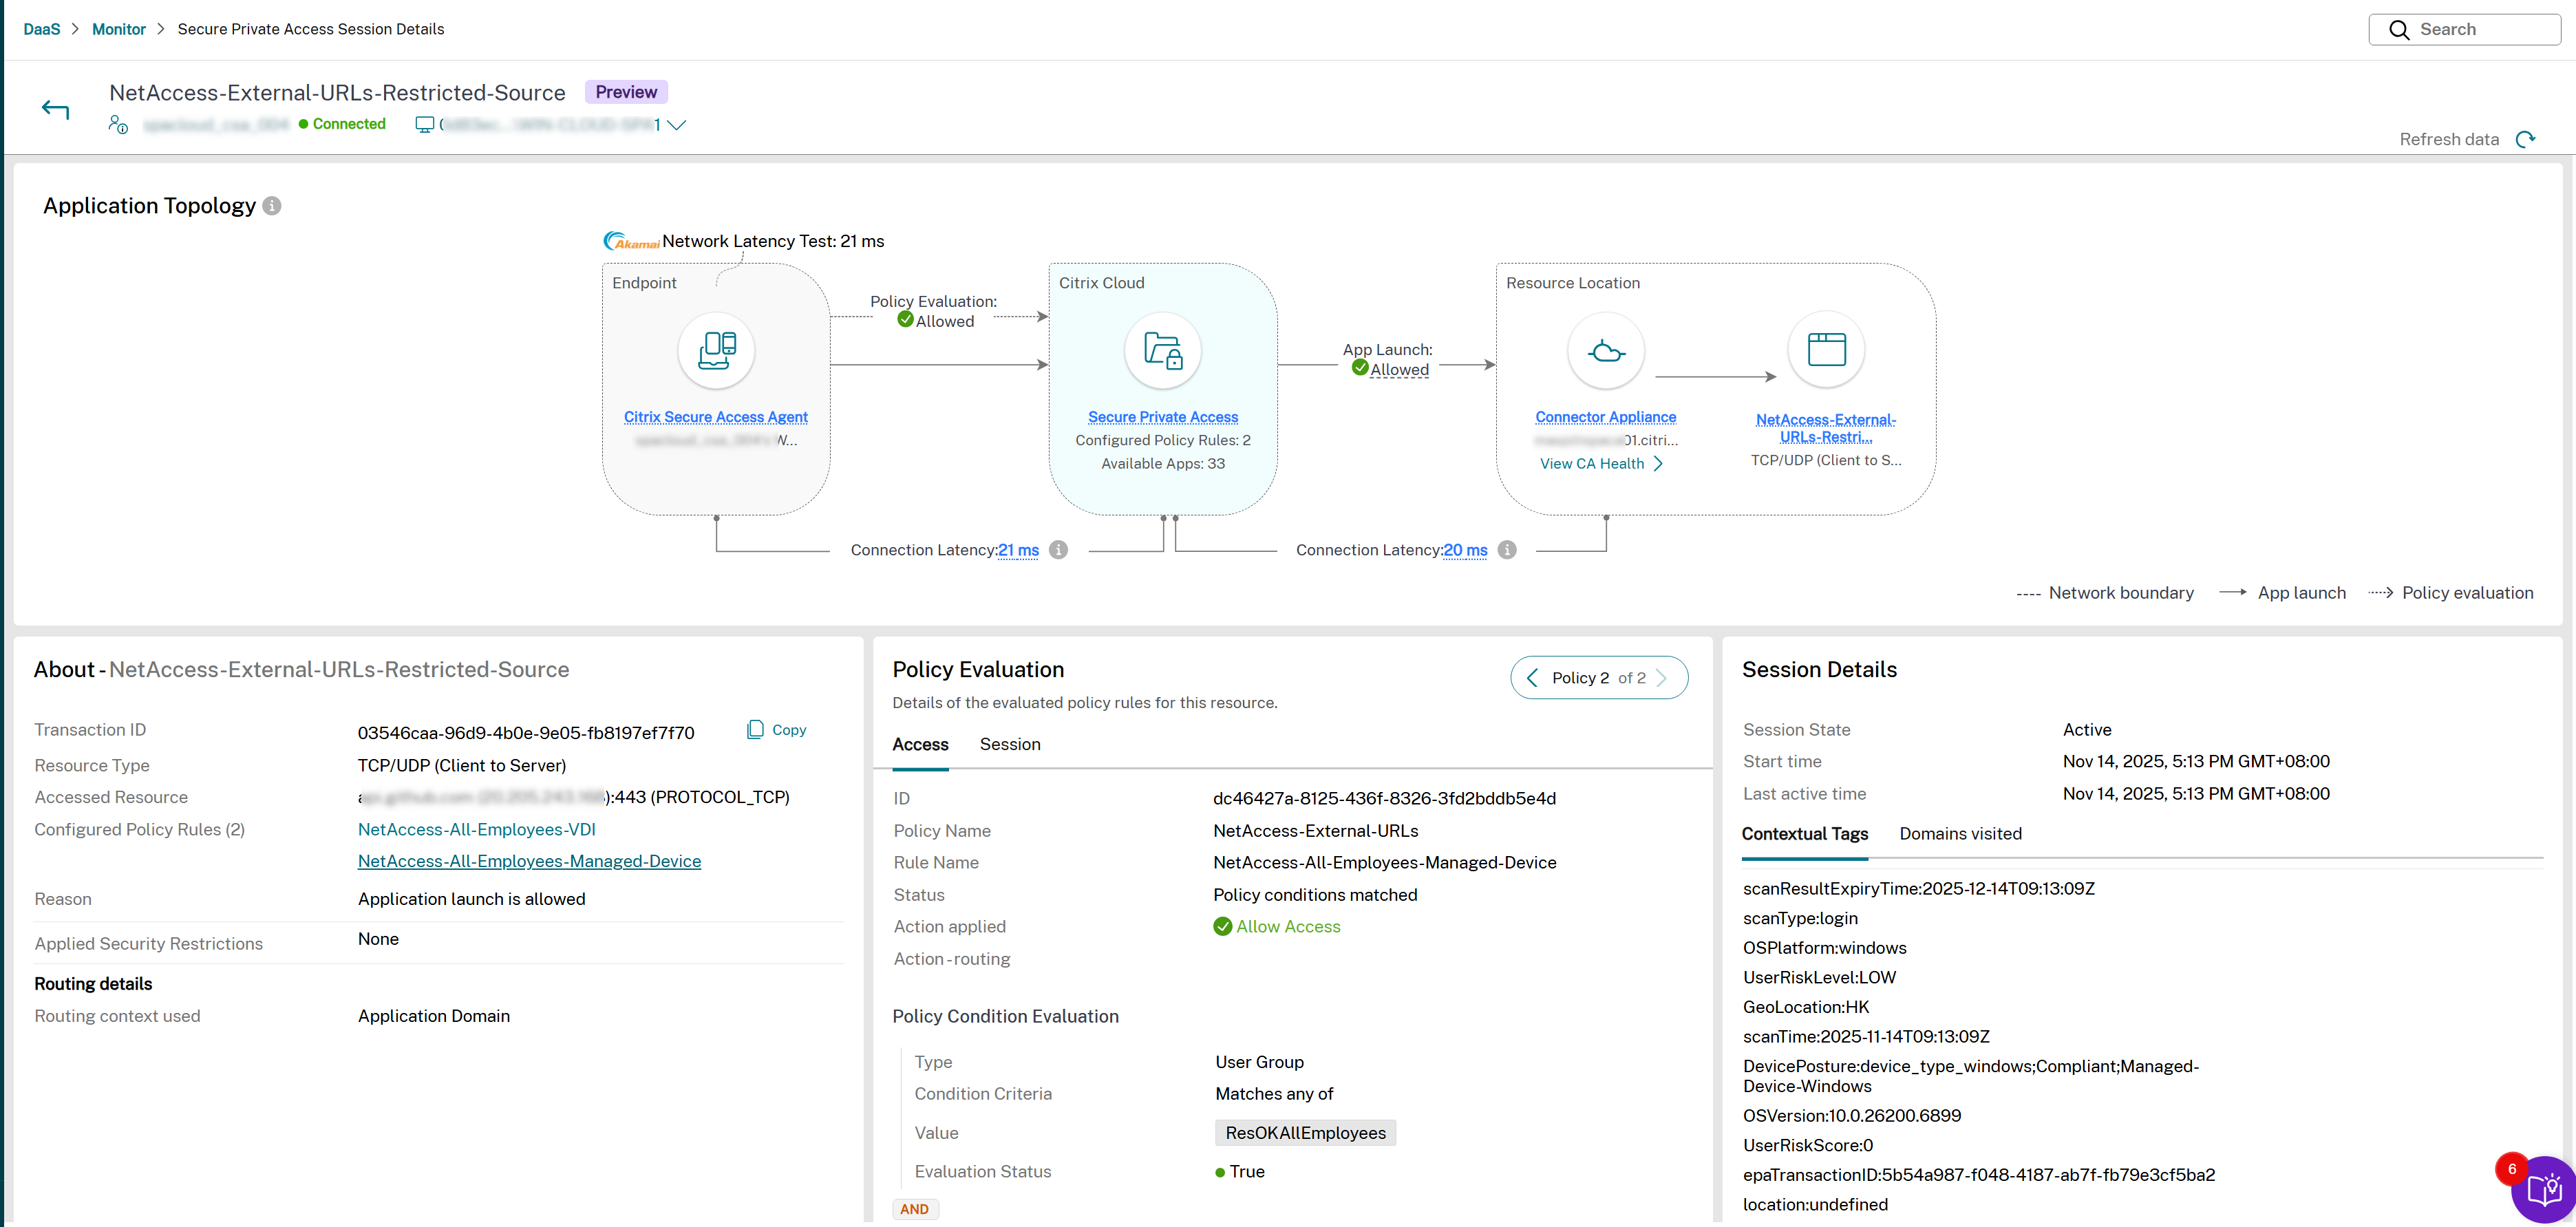
Applications TCP/UDP - Scénario d’échec :
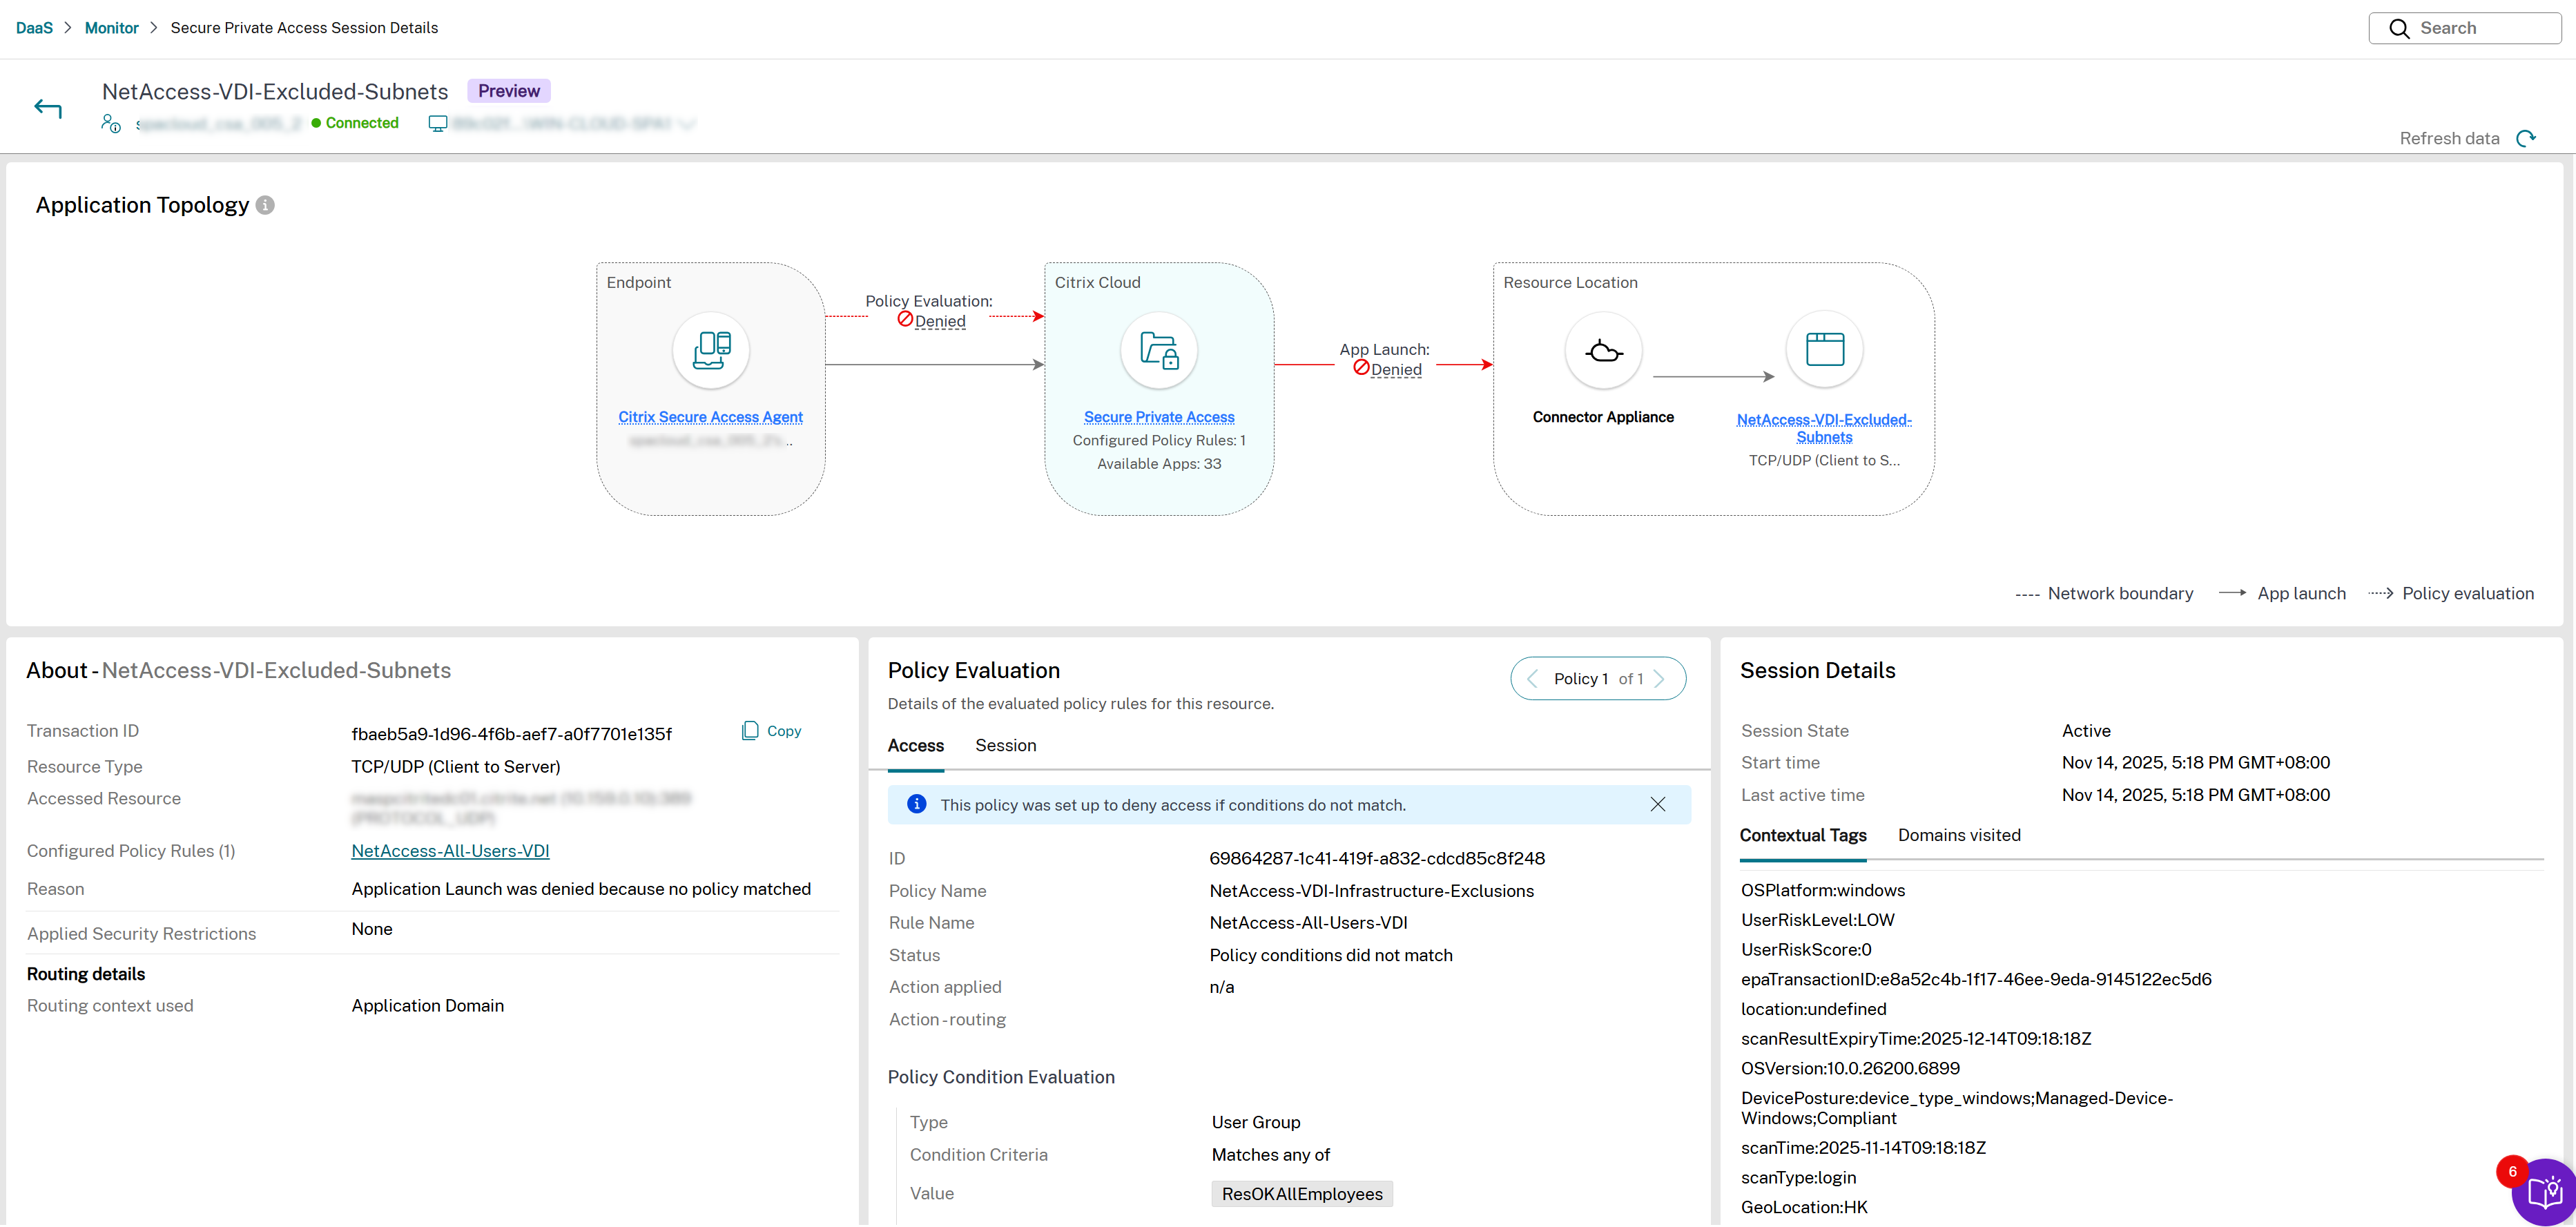
Déploiement hybride :
Topologie d’application - cloud hybride(/en-us/citrix-daas/media/hybrid-cloud.png)
Vocabulaire des routes d’application
Les diagrammes de topologie Chrome Enterprise Premium utilisent la taxonomie applicationRoute du backend, tandis que le champ Routage des actions de la page Détails de la session utilise les étiquettes de routage affichées dans l’interface utilisateur de Monitor. Le tableau suivant met en correspondance les deux.
Vocabulaire du diagramme (applicationRoute) |
Étiquette d’interface utilisateur de routage des actions | Signification |
|---|---|---|
internal |
Interne via le connecteur | Le trafic sort via un Connector Appliance dans l’emplacement des ressources. |
external |
Direct | Le trafic sort directement vers l’application backend, sans traverser la sortie IP fixe de Secure Private Access. |
external_fixed_ip |
Interne via la passerelle | Le trafic sort via la passerelle Secure Private Access avec une IP de sortie fixe pour la liste d’autorisation à destination. |
Variantes de topologie Chrome Enterprise Premium
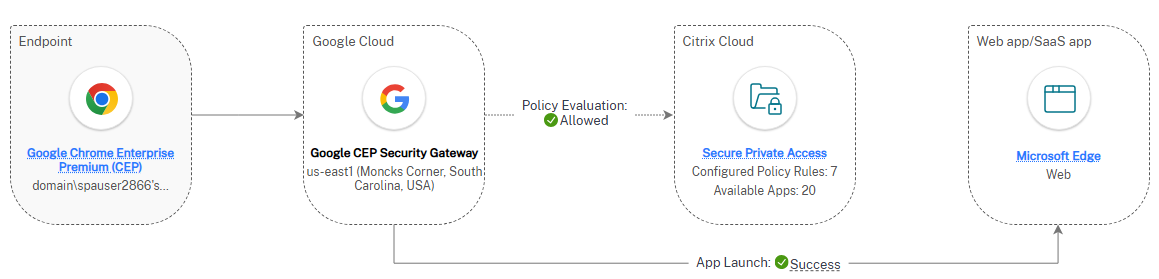
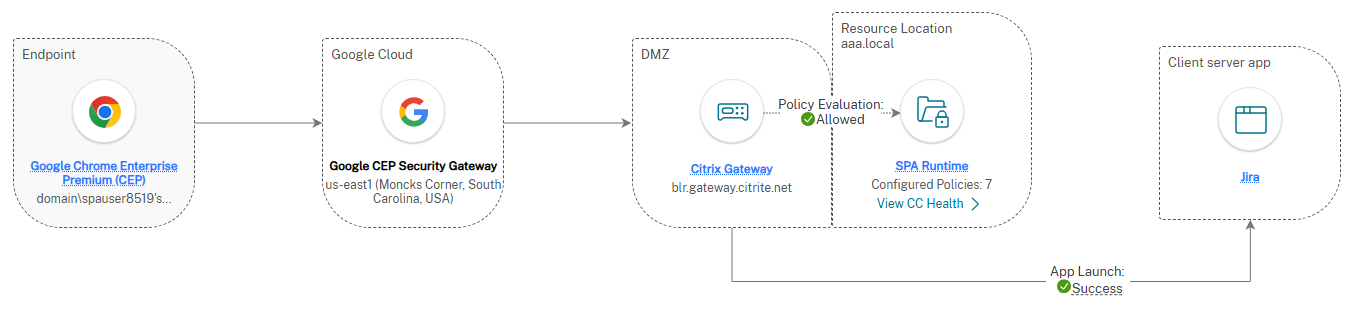
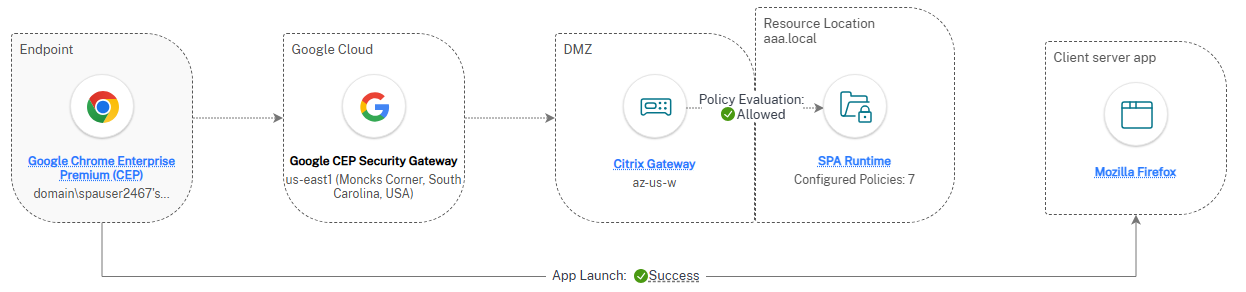
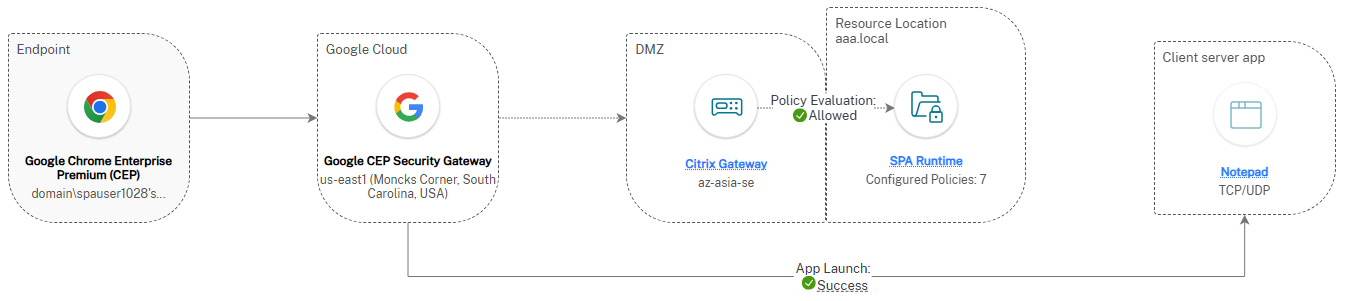
La topologie Chrome Enterprise Premium comporte six variantes, déterminées par le type de déploiement (cloud ou hybride) et l’itinéraire de l’application (internal, external ou external_fixed_ip) pour l’application lancée. Un lancement échoué met en évidence le segment défaillant du flux dans une couleur différente, comme décrit sous Topologie d’application. Pour les étapes de triage de l’accessibilité des applications, consultez Dépanner l’accessibilité des applications.
Déploiement cloud — itinéraire interne
Une session Chrome Enterprise Premium dans un déploiement cloud utilise l’itinéraire interne lorsque l’application de destination est atteinte via un Connector Appliance dans l’emplacement des ressources. Le trafic circule du point de terminaison Chrome Enterprise Premium via Citrix Cloud vers le Connector Appliance, puis vers l’application backend interne.
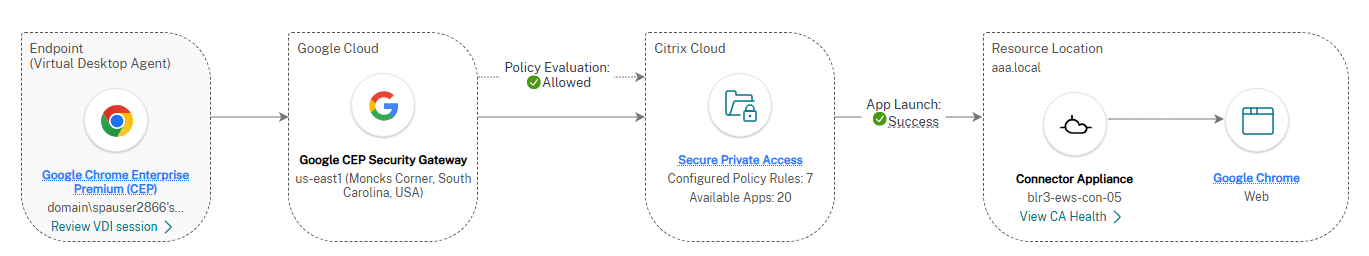
Déploiement cloud — itinéraire externe
Une session Chrome Enterprise Premium dans un déploiement cloud utilise l’itinéraire externe lorsque l’application de destination est atteinte directement, sans traverser la sortie IP fixe de Secure Private Access. Le trafic circule du point de terminaison Chrome Enterprise Premium via Citrix Cloud directement vers l’application backend externe.
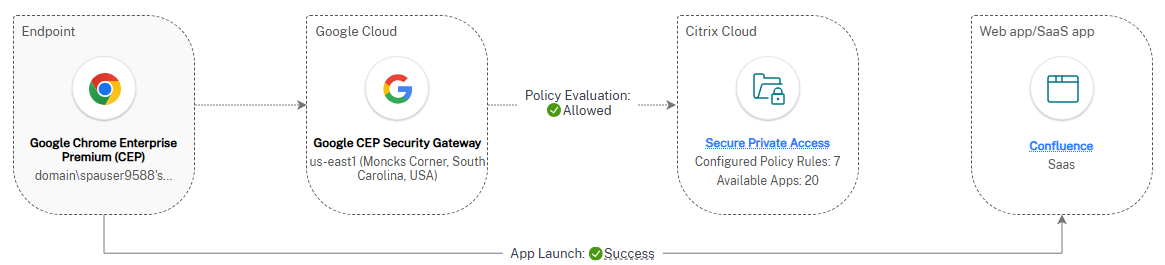
Déploiement cloud — itinéraire IP fixe externe
Une session Chrome Enterprise Premium dans un déploiement cloud utilise l’itinéraire IP fixe externe lorsque la destination nécessite une IP de sortie connue pour la liste d’autorisation. Le trafic circule du point de terminaison Chrome Enterprise Premium via Citrix Cloud et la sortie IP fixe de Secure Private Access vers l’application backend externe.
Déploiement hybride — itinéraire interne
Une session Chrome Enterprise Premium dans un déploiement hybride utilise l’itinéraire interne lorsque l’application de destination est atteinte via un Connector Appliance dans l’emplacement des ressources. Le trafic circule du point de terminaison Chrome Enterprise Premium via le Citrix Gateway sur site vers le Connector Appliance, puis vers l’application backend interne.
Déploiement hybride — itinéraire externe
Une session Chrome Enterprise Premium dans un déploiement hybride utilise la route externe lorsque l’application de destination est atteinte directement, sans traverser la sortie IP fixe de Secure Private Access. Le trafic circule du point de terminaison Chrome Enterprise Premium via le Citrix Gateway sur site directement vers l’application backend externe.
Déploiement hybride — route IP fixe externe
Une session Chrome Enterprise Premium dans un déploiement hybride utilise la route IP fixe externe lorsque la destination nécessite une IP de sortie connue pour la liste d’autorisation. Le trafic circule du point de terminaison Chrome Enterprise Premium via le Citrix Gateway sur site et la sortie IP fixe de Secure Private Access vers l’application backend externe.
Créer et gérer des alertes
Vous pouvez configurer des alertes pour surveiller de manière proactive les conditions et les périmètres qui vous intéressent et réduire la fatigue liée aux alertes. Les alertes peuvent être configurées avec une gravité, des intervalles de ré-alerte, des supports de notification et suivent le cycle de vie des alertes pris en charge dans le produit.
Pour plus d’informations, consultez les rubriques suivantes :
Prise en charge de Chrome Enterprise Premium
Citrix Monitor prend en charge Chrome Enterprise Premium (CEP) pour Secure Private Access, permettant une surveillance et un dépannage complets des sessions d’applications Web/SaaS lancées à l’aide de Chrome Enterprise sur tous les appareils.
Fonctionnalités clés :
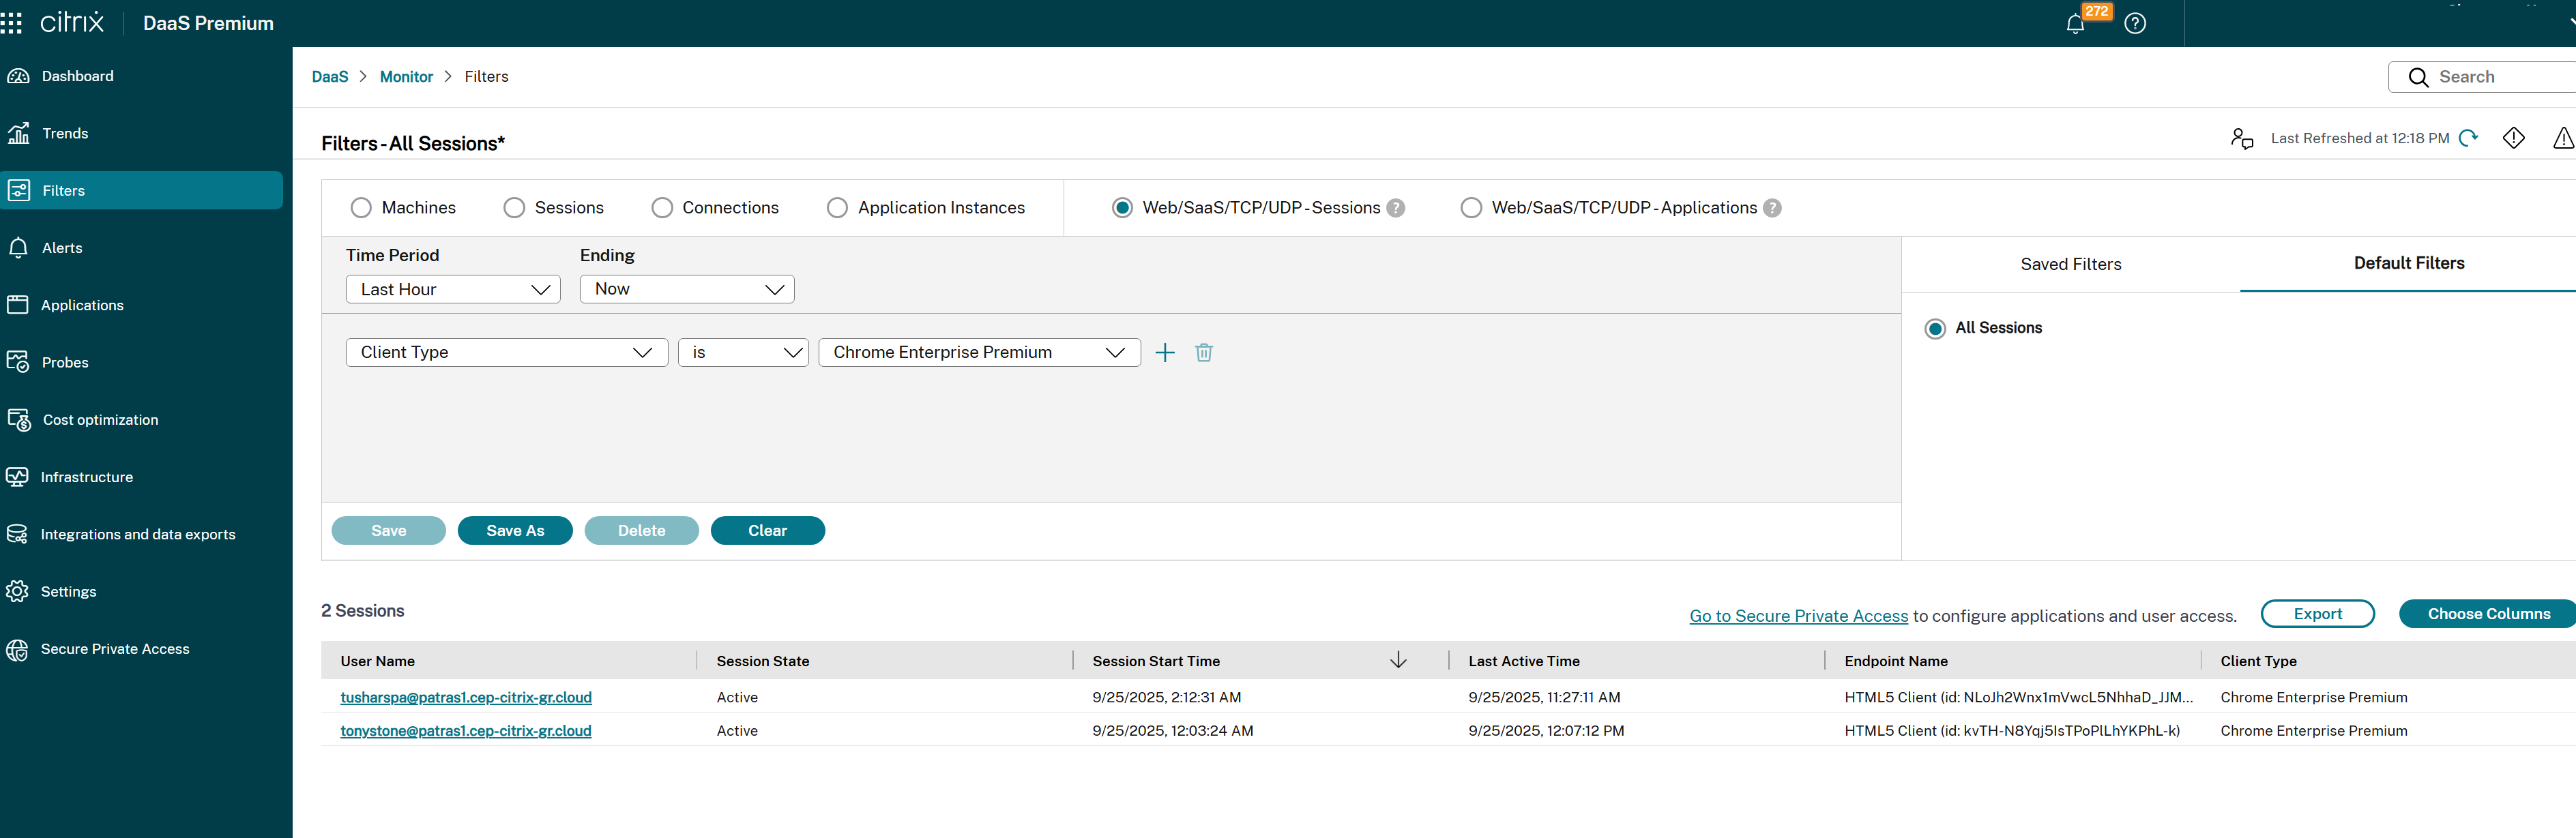
- Recherche et filtrage des sessions utilisateur : Recherchez et filtrez les sessions utilisateur CEP sur tous les appareils à l’aide du filtre Type de client sur la page Filtres.
- Examen de l’activité de session : Affichez l’activité de session, les énumérations de profils utilisateur et les lancements d’applications pour les utilisateurs CEP.
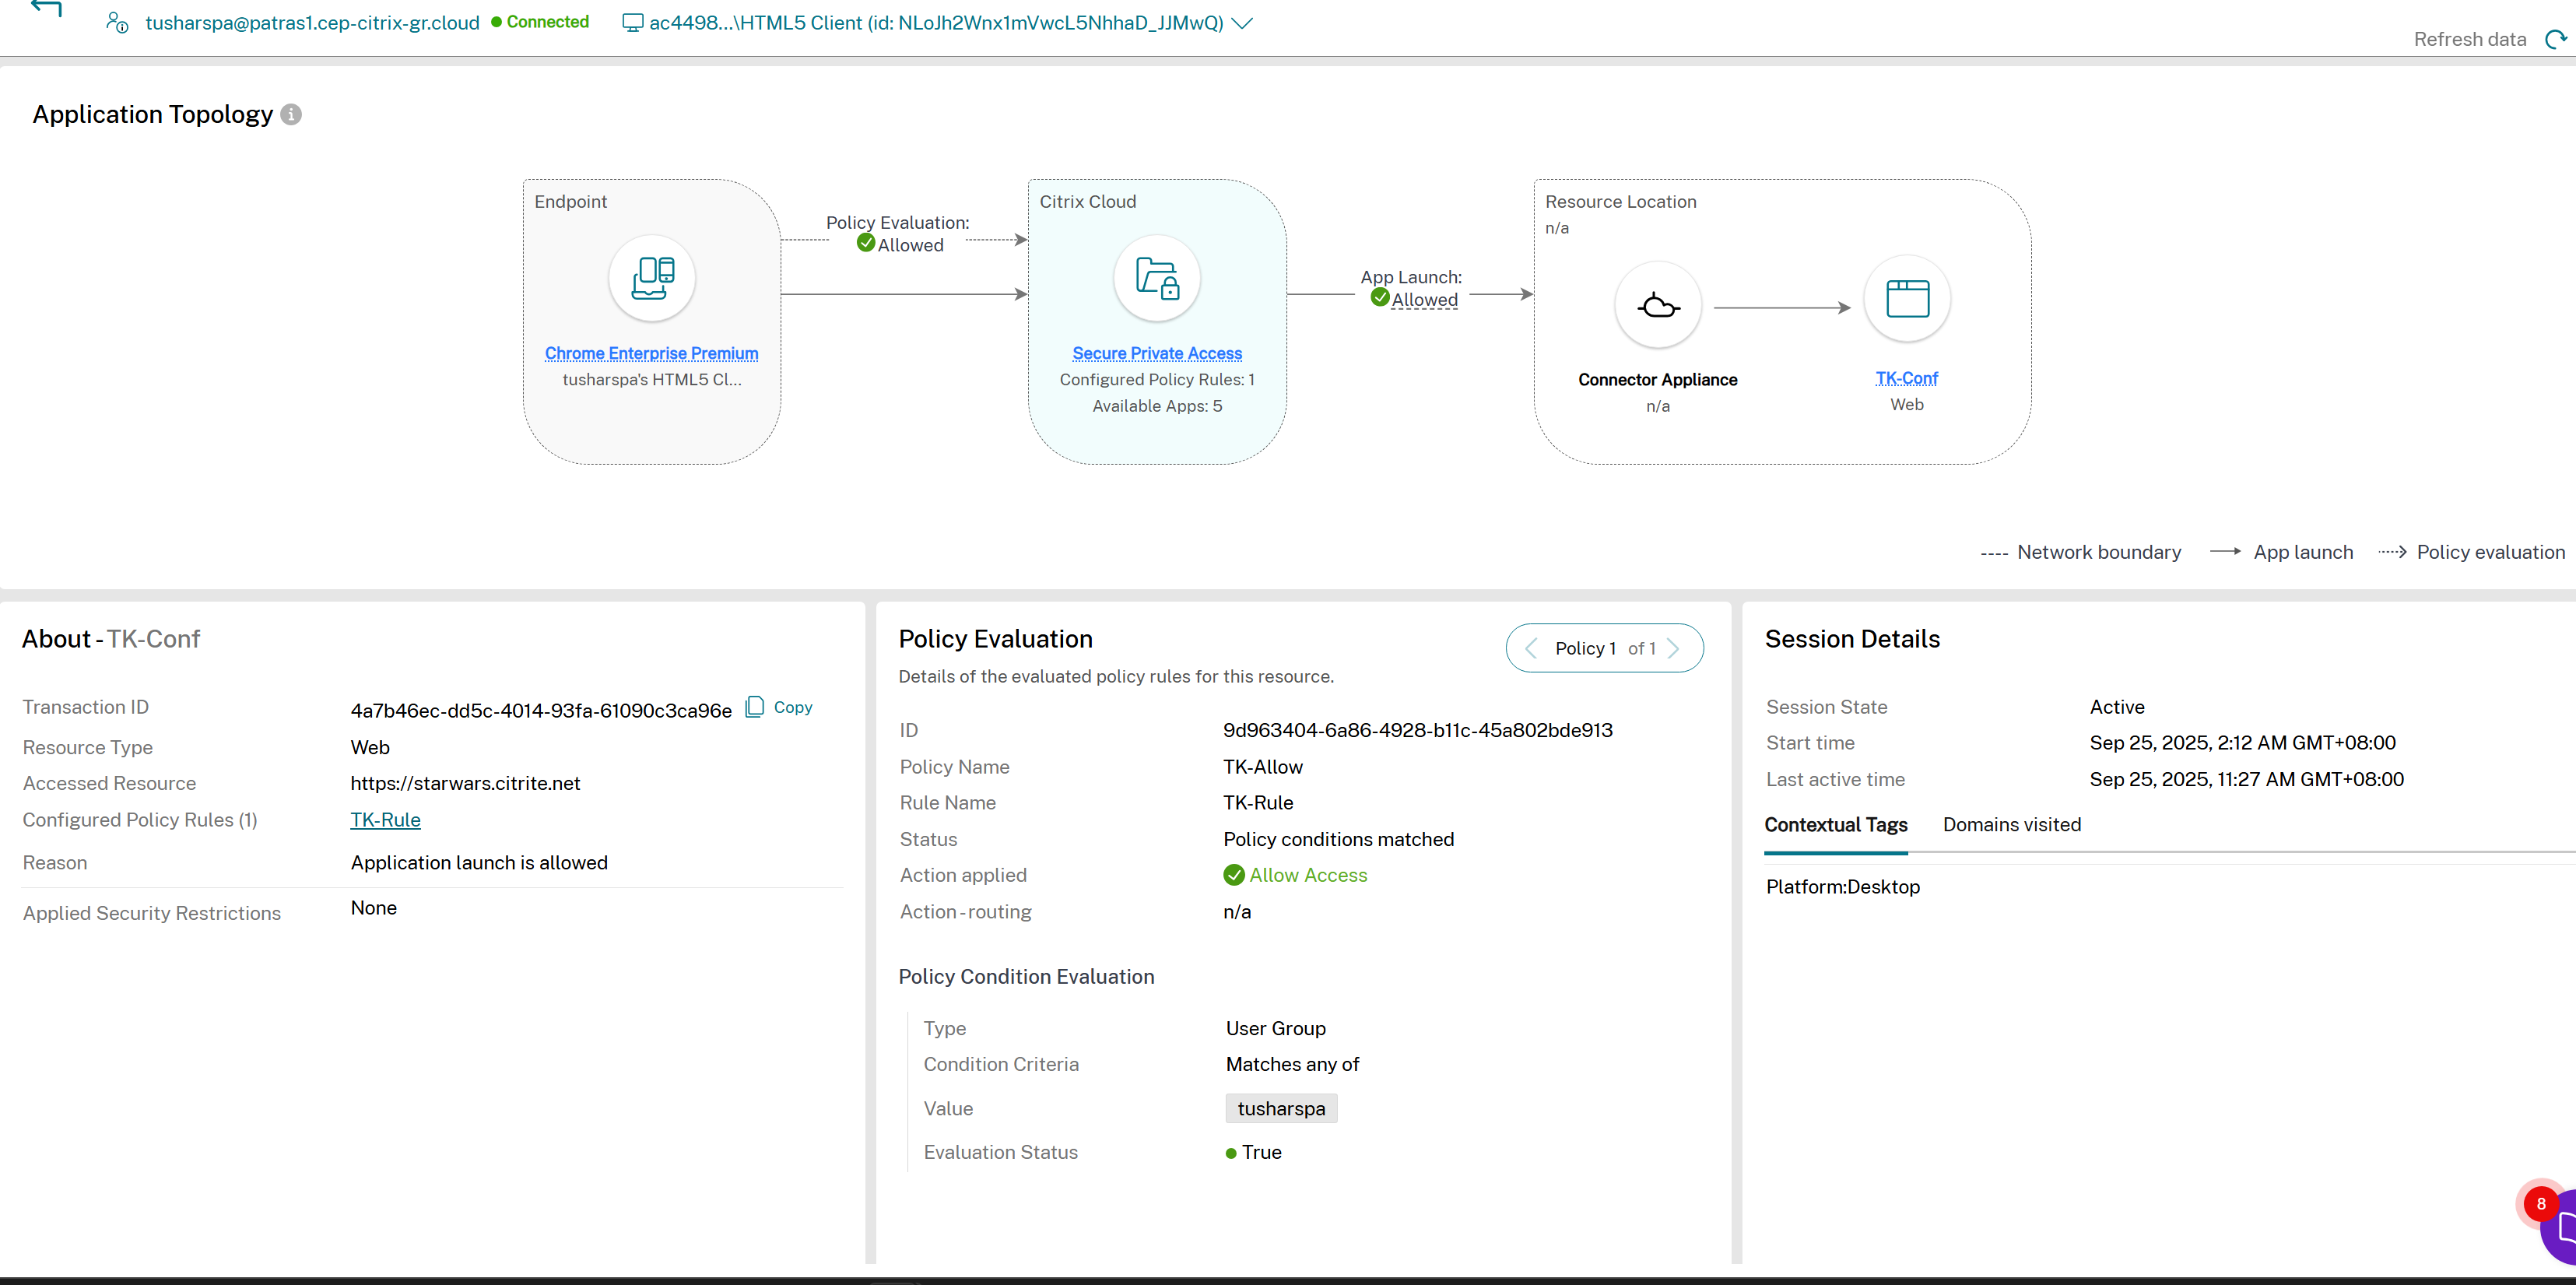
- Détails de la session et topologie : Accédez au panneau Détails de la session pour examiner la topologie de la transaction de lancement d’application, y compris les composants backend (SPA PoP, Connector Appliance et Client).
- Tri des stratégies d’accès : Analysez les résultats des stratégies d’accès, y compris les erreurs de refus, pour les sessions CEP.
- Visibilité sur la page Filtres : Affichez les données détaillées des sessions et applications CEP, y compris les erreurs de lancement, directement dans le flux de travail de la topologie.
- Collecte de données de domaine et de lancement : Collectez et affichez les données sur les domaines visités (accès interne, externe, direct et mis en signet) et les événements de lancement d’applications.
- Visibilité du cycle de vie de la session : Surveillez le cycle de vie de la session, les pulsations et les événements avec jusqu’à 7 jours de données historiques.
- Parité des données : Assurez la cohérence des données et la visibilité pour tous les scénarios de lancement : Citrix Workspace app, CEP direct, SPA hybride et déploiements cloud SPA.
Remarque :
Pour surveiller et dépanner les sessions d’applications Web/SaaS lancées à l’aide de Chrome Enterprise, assurez-vous de disposer de la licence Chrome Enterprise Premium. Pour plus d’informations sur Chrome Enterprise Premium, consultez Chrome Enterprise.
Afficher une session lancée à l’aide de Chrome Enterprise Premium dans la page Filtres
Vous pouvez rechercher les sessions Chrome Enterprise Premium à partir de la page Filtres, où le filtre Type de client est disponible pour localiser les sessions spécifiques lancées à l’aide de Chrome Enterprise Premium.
La page Gestionnaire d’activités offre une vue complète des transactions de lancement d’applications, des résultats des stratégies d’accès et des erreurs de lancement, ainsi que des données sur les domaines visités et les événements du cycle de vie de la session.
Observabilité pour les VDA multi-sessions
La fonctionnalité d’observabilité pour les VDA multi-sessions améliore les capacités de surveillance et de dépannage des sessions Secure Private Access dans un environnement VDA multi-utilisateur. Cette fonctionnalité permet aux administrateurs du support technique Citrix de surveiller les sessions Secure Private Access, de résoudre les problèmes et d’obtenir des informations sur les lancements d’applications et les transactions utilisateur dans le cas d’un VDA multi-sessions.
Fonctionnalités clés :
- Observabilité améliorée : Les administrateurs peuvent surveiller les sessions Secure Private Access, y compris les lancements d’applications et les énumérations, au sein de l’interface Citrix Director. Cela inclut des vues détaillées des problèmes d’énumération et de lancement d’applications.
- Suivi du contexte utilisateur : La fonctionnalité maintient le contexte utilisateur pour les applications accédées dans un environnement VDA partagé, garantissant une visibilité précise des données de session pour chaque utilisateur.
- Informations sur les erreurs : Capture et affiche les échecs d’authentification unique (SSO), les codes d’erreur (par exemple, 6003, 6007) et les étapes de dépannage pour résoudre les problèmes.
- Recherche de session : Les administrateurs peuvent rechercher des sessions, des applications et des transactions utilisateur en utilisant le même flux de travail que pour les sessions et applications VDI.
- Navigation inter-sessions : Permet la navigation entre les sessions Secure Private Access et les sessions VDA pour un dépannage simplifié.
Scénarios pris en charge :
- Environnement VDA multi-utilisateur : Prend en charge plusieurs sessions utilisateur simultanées accédant aux applications internes, aux applications SaaS et aux applications web via le client Citrix Secure Access.
- Bureau à session unique : Étend la même fonctionnalité aux bureaux à session unique pour une observabilité cohérente dans tous les environnements.
Gestion des erreurs :
- Code d’erreur 6003 : Erreur lors de la récupération du handle d’authentification unique Secure Private Access à partir du service Broker Agent.
- Code d’erreur 6007 : Échec de la connexion à Secure Private Access.
- Conseils de dépannage : Fournit des descriptions d’erreurs détaillées et des liens vers les étapes de dépannage dans Citrix Monitor.
Pour plus d’informations, consultez Le client Citrix Secure Access n’a pas réussi à effectuer l’authentification unique (SSO) dans la documentation Citrix Secure Private Access.
Exigences :
- Version de Citrix Secure Access : Nécessite Citrix Secure Access version 25.2.1.18 ou ultérieure pour Windows.
- Service DaaS : Le service DaaS doit être accessible pour le dépannage des sessions Secure Private Access à l’aide de Citrix Monitor.
- Déploiement CAS : Le déploiement CAS doit être disponible dans la région Citrix Cloud où le client est intégré.
- L’agent Citrix Secure Access est auto-installé et provisionné sur le VDI.
- Les sessions Secure Private Access sont initiées pour les applications web internes, les applications TCP/UDP et les applications SaaS acheminées via des appliances de connecteur internes.
La fonctionnalité d’observabilité pour VDA multi-session fournit aux administrateurs des outils puissants pour surveiller, dépanner et gérer les sessions Secure Private Access dans un environnement VDA multi-utilisateur. En offrant des informations détaillées et des workflows rationalisés, cette fonctionnalité améliore l’expérience de gestion globale et assure une utilisation efficace des ressources.
Dans cet article
- Droits de service
- Clients pris en charge
- Comment accéder à Monitor
- Définitions de session
- Afficher une session Secure Private Access par utilisateur
- Gestionnaire d’activités pour la session Secure Private Access
- Page Détails de la session Secure Private Access
- Exemples de diagrammes de topologie pour les différentes applications
- Créer et gérer des alertes
- Prise en charge de Chrome Enterprise Premium
- Observabilité pour les VDA multi-sessions