
Citrix Cloud を介した Okta との認証
Citrix Endpoint Management は、Citrix Cloud を介した Okta 資格情報による認証をサポートしています。この認証方法は、Citrix Secure Hub を介して MDM に登録するユーザーのみが利用できます。
MAM に登録するデバイスは、Citrix Cloud を介して Okta 資格情報を使用して認証できません。MDM+MAM で Citrix Secure Hub を使用するには、MAM 登録に NetScaler Gateway を使用するように Citrix Endpoint Management を構成します。詳細については、NetScaler Gateway と Citrix Endpoint Management を参照してください。
Citrix Endpoint Management は、Citrix Cloud サービスである Citrix Identity を使用して Okta とフェデレーションします。Citrix は、Okta への直接接続ではなく、Citrix Identity プロバイダーを使用することをお勧めします。
Citrix Endpoint Management は、以下のプラットフォームでの Okta による認証をサポートしています。
-
Apple Business Manager または Apple School Manager に登録されていない iOS および macOS デバイス
-
Apple Business Manager に登録されている iOS および macOS デバイス
-
Android Enterprise デバイス (プレビュー)、BYOD および完全管理モードの場合
Citrix Cloud を介した Okta による認証には、以下の制限があります。
-
Citrix Endpoint Management のローカルアカウントでは利用できません。
-
登録招待状に対する Okta を介した認証はサポートしていません。登録 URL を含む登録招待状をユーザーに送信した場合、ユーザーは Okta ではなく LDAP を介して認証されます。
前提条件
-
Okta ユーザー資格情報
-
Active Directory のユーザーグループは、Okta のユーザーグループと一致している必要があります。
-
Active Directory のユーザー名とメールアドレスは、Okta のユーザー名とメールアドレスと一致している必要があります。
-
ディレクトリサービス同期のためにCitrix Cloud ConnectorがインストールされているCitrix Cloudアカウント。
-
NetScaler Gateway。Citrixでは、完全なシングルサインオンエクスペリエンスのために、証明書ベースの認証を有効にすることをお勧めします。MAM登録にNetScaler GatewayでLDAP認証を使用する場合、エンドユーザーは登録中に二重認証プロンプトを経験します。詳しくは、「クライアント証明書または証明書とドメイン認証」を参照してください。
-
Android Enterpriseの登録プロファイルで、Allow users to decline device managementをOffに設定します。ユーザーがデバイス管理を拒否した場合、IDプロバイダーを使用して認証して登録することはできません。詳しくは、「登録セキュリティ」を参照してください。
OktaをIDプロバイダーとして使用するようにCitrix Cloudを構成する
Citrix CloudでOktaを構成するには、「OktaをCitrix CloudのIDプロバイダーとして接続する」を参照してください。
Citrix Endpoint ManagementのIdPタイプとしてCitrix IDを構成する
この構成は、Citrix Secure Hubを介して登録するユーザーにのみ適用されます。Citrix CloudでAzure Active Directoryを構成した後、Citrix Endpoint Managementを次のように構成します。
-
Citrix Endpoint Managementコンソールで、設定 > IDプロバイダー (IDP) に移動し、追加 をクリックします。
-
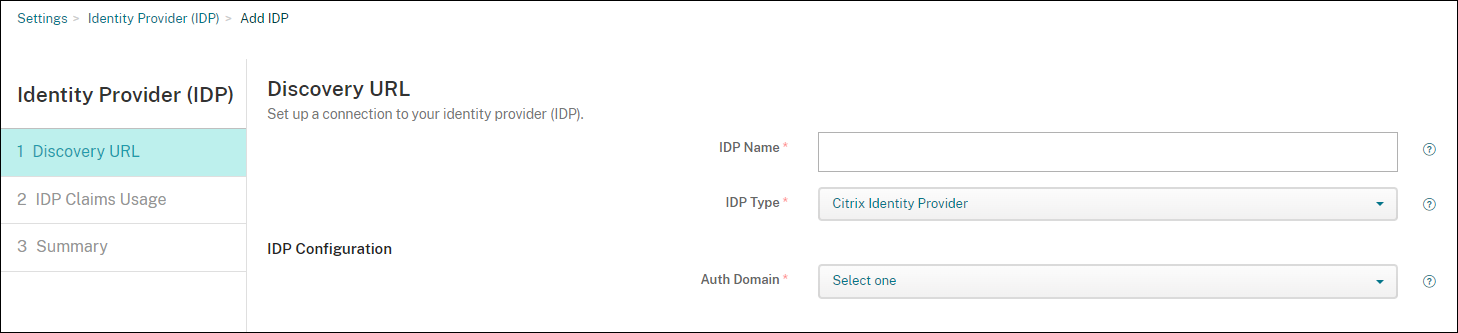
IDプロバイダー (IDP) ページで、以下を構成します。
-
IDP名: 作成するIdP接続を識別するための一意の名前を入力します。
-
IDPタイプ: Citrix Identity Provider を選択します。
-
認証ドメイン: Citrix Cloudドメインを選択します。どれを選択すればよいかわからない場合は、Citrix CloudのIDおよびアクセス管理 > 認証ページにドメインが表示されます。
-
-
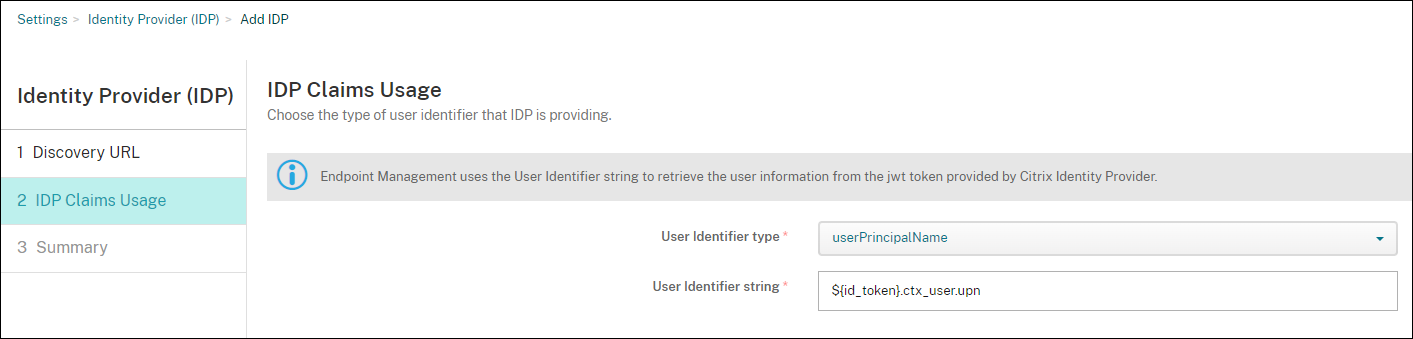
次へ をクリックします。IDPクレームの使用 ページで、以下を構成します。
-
ユーザー識別子の種類: このフィールドはuserPrincipalNameに設定されています。オンプレミスのActive DirectoryとOktaの両方で、すべてのユーザーが同じ識別子で構成されていることを確認してください。Citrix Endpoint Managementは、この識別子を使用して、IDプロバイダー上のユーザーをオンプレミスのActive Directoryユーザーにマッピングします。
-
ユーザー識別子文字列: このフィールドは自動的に入力されます。
-
この構成後、ドメイン参加しているCitrix Secure Hubユーザーは、Citrix Secure Hubを使用してOktaの資格情報でサインインできます。Citrix Secure Hubは、MAMデバイスにクライアント証明書認証を使用します。
Citrix Secure Hubの認証フロー
Citrix Endpoint Managementは、Citrix Secure Hubを介して登録されたデバイスで、OktaをIdPとして使用してユーザーを認証するために、次のフローを使用します。
-
ユーザーがCitrix Secure Hubを起動します。
-
Citrix Secure Hubは認証要求をCitrix Identityに渡し、Citrix Identityはその要求をOktaに渡します。
-
ユーザーはユーザー名とパスワードを入力します。
-
Oktaはユーザーを検証し、コードをCitrix Identityに送信します。
-
Citrix IdentityはコードをCitrix Secure Hubに送信し、Citrix Secure HubはそのコードをCitrix Endpoint Managementサーバーに送信します。
-
Citrix Endpoint Managementは、コードとシークレットを使用してIDトークンを取得し、IDトークン内のユーザー情報を検証します。Citrix Endpoint ManagementはセッションIDを返します。