
ブラウザコンテンツリダイレクトポリシー設定
ブラウザコンテンツリダイレクトのセクションには、この機能を構成するためのポリシー設定が含まれています。
ブラウザコンテンツリダイレクトは、Citrix Virtual Apps and Desktops™がWebブラウザコンテンツ(HTML5など)をユーザーに配信する方法を制御し、最適化します。コンテンツが表示されるブラウザの可視領域のみがリダイレクトされます。
HTML5ビデオのリダイレクトとブラウザコンテンツのリダイレクトは、独立した機能です。この機能が動作するためにHTML5ビデオのリダイレクトポリシーは必要ありません。ただし、Citrix HDX HTML5 Video Redirection Serviceはブラウザコンテンツのリダイレクトに使用されます。詳しくは、「ブラウザコンテンツリダイレクト」を参照してください。
ポリシー設定:
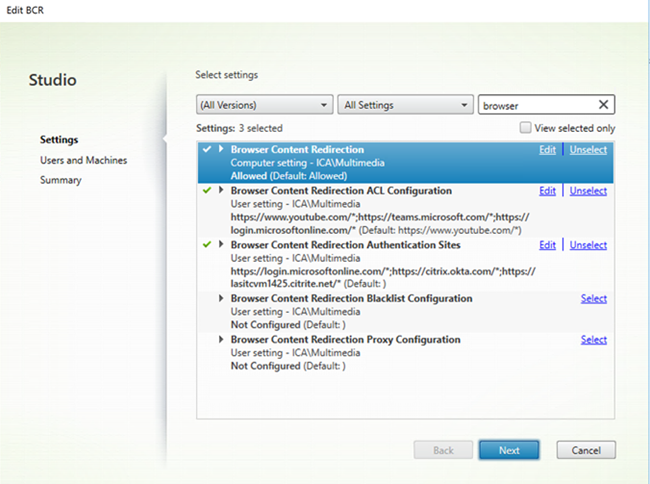
Citrix Studioのブラウザコンテンツリダイレクト機能には、以下のポリシー設定が利用可能です。これらのポリシーはVDA上のレジストリキーで上書きできますが、レジストリキーはオプションです。
TLSとブラウザコンテンツリダイレクト
ブラウザコンテンツリダイレクトを使用して、HTTPS Webサイトをリダイレクトできます。これらのWebサイトに挿入されたJavaScriptは、VDAで実行されているCitrix HDX HTML5 Video Redirection Service(WebSocketService.exe)へのTLS接続を確立する必要があります。このリダイレクトを実現し、WebページのTLS整合性を維持するために、Citrix HDX HTML5 Video Redirection ServiceはVDAの証明書ストアに2つのカスタム証明書を生成します。
HdxVideo.jsは、セキュアWebソケットを使用して、VDAで実行されているWebSocketService.exeと通信します。このプロセスはローカルシステムで実行され、SSL終端とユーザーセッションマッピングを実行します。
WebSocketService.exeは、127.0.0.1ポート9001でリッスンしています。
ブラウザコンテンツリダイレクト
デフォルトでは、Citrix Workspace™アプリはクライアントフェッチとクライアントレンダリングを試行します。クライアントフェッチとクライアントレンダリングが失敗した場合、サーバー側レンダリングが試行されます。ブラウザコンテンツリダイレクトプロキシ構成ポリシーも有効にすると、Citrix Workspaceアプリはサーバーフェッチとクライアントレンダリングのみを試行します。
デフォルトでは、この設定は「許可」です。
ブラウザコンテンツリダイレクト統合Windows認証サポート設定
ブラウザコンテンツリダイレクトは、認証にNegotiateスキームを使用するオーバーレイを有効にします。この機能強化により、VDAと同じドメイン内で統合Windows認証(IWA)が構成されたWebサーバーへのシングルサインオンが提供されます。
許可に設定すると、ブラウザコンテンツリダイレクトオーバーレイはユーザーのVDA資格情報を使用してNegotiateチケットを取得します。その後、ユーザーはシングルサインオンでWebサーバーに認証されます。
禁止に設定すると、ブラウザコンテンツリダイレクトオーバーレイはVDAからNegotiateチケットを要求しません。ユーザーは基本認証方法を使用してWebサーバーに認証されます。この認証方法では、ユーザーはWebサーバーにアクセスするたびにVDA資格情報を入力する必要があります。
デフォルトでは、この設定は禁止されています。
ブラウザーコンテンツリダイレクトのサーバーフェッチWebプロキシ認証設定
この設定は、オーバーレイで発生するHTTPトラフィックをダウンストリームWebプロキシ経由でルーティングします。ダウンストリームWebプロキシは、ネゴシエート認証スキームを使用して、VDAユーザーのドメイン資格情報でHTTPトラフィックを承認および認証します。
ブラウザーコンテンツリダイレクトプロキシ構成ポリシーを使用して、PACファイルでサーバーフェッチモードのブラウザーコンテンツリダイレクトを構成する必要があります。PACスクリプトで、オーバーレイトラフィックをダウンストリームWebプロキシ経由でルーティングする手順を指定します。次に、ネゴシエート認証スキームを使用してVDAユーザーを認証するようにダウンストリームWebプロキシを構成します。
許可に設定すると、WebプロキシはProxy-Authenticate: Negotiateヘッダーを含む407 Negotiateチャレンジで応答します。ブラウザーコンテンツリダイレクトは、VDAユーザーのドメイン資格情報を使用してKerberosサービスチケットを取得します。また、その後のWebプロキシへの要求にはサービスチケットを含めます。
禁止に設定すると、ブラウザーコンテンツリダイレクトは、オーバーレイとWebプロキシ間のすべてのTCPトラフィックを干渉することなくプロキシします。オーバーレイは、基本認証資格情報またはその他の利用可能な資格情報を使用してWebプロキシに認証します。
デフォルトでは、この設定は禁止されています。
ブラウザーコンテンツリダイレクトアクセス制御リスト(ACL)ポリシー設定
この設定を使用して、ブラウザーコンテンツリダイレクトを使用できる、またはブラウザーコンテンツリダイレクトへのアクセスを拒否されるURLのアクセス制御リスト(ACL)を構成します。
承認されたURLとは、コンテンツがクライアントにリダイレクトされる許可リスト内のURLです。
ワイルドカード * は許可されていますが、プロトコルまたはURLのドメインアドレス部分内では許可されていません。
許可:
http://www.xyz.com/index.html, https://www.xyz.com/*, http://www.xyz.com/*videos*
不許可:
http://*.xyz.com/
URLでパスを指定することで、より詳細な制御が可能です。たとえば、
https://www.xyz.com/sports/index.htmlを指定した場合、index.htmlページのみがリダイレクトされます。
デフォルトでは、この設定は
https://www.youtube.com/*に設定されています。
詳細については、Knowledge Centerの記事CTX238236を参照してください。
ブラウザーコンテンツリダイレクト認証サイト
この設定を使用して、URLのリストを構成します。ブラウザコンテンツリダイレクトを使用してリダイレクトされたサイトは、このリストを使用してユーザーを認証します。この設定は、許可リスト内のURLから移動した場合に、ブラウザコンテンツリダイレクトがアクティブ(リダイレクトされた状態)のままになるURLを指定します。
典型的なシナリオは、認証のためにIDプロバイダー(IdP)に依存するWebサイトです。たとえば、Webサイト
www.xyz.comはエンドポイントにリダイレクトされる必要がありますが、Okta (www.xyz.okta.com)のようなサードパーティのIdPが認証部分を処理します。管理者は、ブラウザコンテンツリダイレクトACL構成ポリシーを使用してwww.xyz.comを許可リストに追加します。次に、ブラウザコンテンツリダイレクト認証サイトを使用してwww.xyz.okta.comを許可リストに追加します。
詳細については、Knowledge Centerの記事CTX238236を参照してください。
ブラウザコンテンツリダイレクトブロックリスト設定
この設定は、ブラウザコンテンツリダイレクトACL構成設定と連携して機能します。ブラウザコンテンツリダイレクトACL構成設定とブロックリスト構成設定の両方にURLが存在する場合を考えます。この場合、ブロックリスト構成が優先され、URLのブラウザコンテンツはリダイレクトされません。
未承認URL: クライアントにリダイレクトされず、サーバーでレンダリングされるブロックリスト内のURLを指定します。
ワイルドカード * は許可されていますが、プロトコルまたはURLのドメインアドレス部分内では許可されていません。
許可されるもの:
http://www.xyz.com/index.html, https://www.xyz.com/*, http://www.xyz.com/*videos*
不許可:
http://*.xyz.com/
URLにパスを指定することで、より詳細な粒度を実現できます。たとえば、
https://www.xyz.com/sports/index.htmlを指定した場合、index.htmlのみがブロックリストに含まれます。
ブラウザコンテンツリダイレクトプロキシ設定
この設定は、ブラウザコンテンツリダイレクト用のVDA上のプロキシ設定の構成オプションを提供します。有効なプロキシアドレスとポート番号、PAC / WPAD URL、または直接/透過設定で有効になっている場合、Citrix Workspaceアプリはサーバーフェッチとクライアントレンダリングのみを試行します。
無効になっているか、構成されておらず、デフォルト値を使用している場合、Citrix Workspaceアプリはクライアントフェッチとクライアントレンダリングを試行します。
デフォルトでは、この設定は禁止されています。
明示的なプロキシの許可パターン:
http://<hostname/ip address\>:\<port\>
例:
http://proxy.example.citrix.com:80 http://10.10.10.10:8080
PAC/WPADファイルの許可パターン:
http://<hostname/ip address>:<port>/<path>/<Proxy.pac>
例:
http://wpad.myproxy.com:30/configuration/pac/Proxy.pac
https://<hostname/ip address>:<port>/<path>/<wpad.dat>
例:
http://10.10.10.10/configuration/pac/wpad.dat
直接または透過プロキシに許可されるパターン:
ポリシーのテキストボックスに「DIRECT」と入力します。
ブラウザコンテンツリダイレクトのレジストリキーのオーバーライド
警告:
レジストリを誤って編集すると、オペレーティングシステムの再インストールが必要になるような深刻な問題が発生する可能性があります。Citrixは、レジストリエディターの誤った使用によって生じる問題が解決されることを保証できません。レジストリエディターの使用は、お客様ご自身の責任において行ってください。編集する前に必ずレジストリをバックアップしてください。
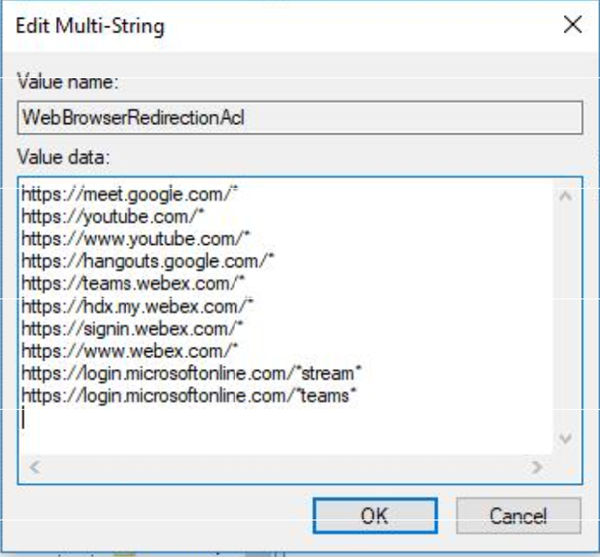
ポリシー設定のレジストリオーバーライドオプション:
\HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\HdxMediastream
| 名前 | タイプ | 値 |
|---|---|---|
| WebBrowserRedirection | DWORD | 1=許可、0=禁止 |
| WebBrowserRedirectionAcl | REG_MULTI_SZ | |
| WebBrowserRedirectionAuthenticationSites | REG_MULTI_SZ | |
| WebBrowserRedirectionProxyAddress | REG_SZ | http://myproxy.citrix.com:8080 または http://10.10.10.10:8888 |
| WebBrowserRedirectionBlacklist | REG_MULTI_SZ |
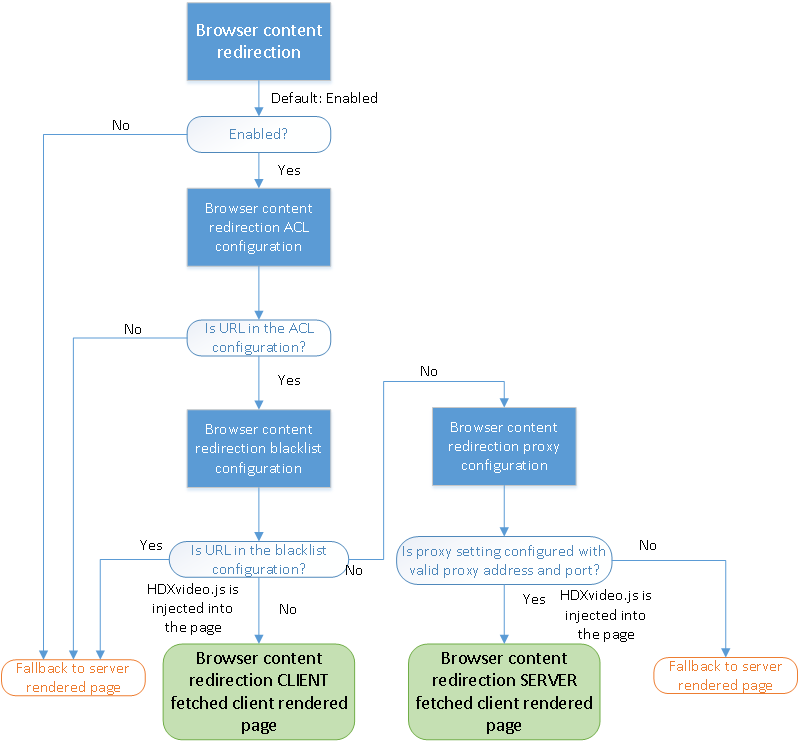
ブラウザコンテンツリダイレクトのためのHDXVideo.jsの挿入
HdxVideo.jsは、ブラウザコンテンツリダイレクトChrome拡張機能またはInternet Explorer Browser Helper Object (BHO) を使用して、ウェブページに挿入されます。BHOはInternet Explorer用のプラグインモデルです。これはブラウザAPIのフックを提供し、プラグインがページのDocument Object Model (DOM) にアクセスしてナビゲーションを制御できるようにします。
BHOは、特定のページにHdxVideo.jsを挿入するかどうかを決定します。この決定は、前のフローチャートに示されている管理ポリシーに基づいています。
JavaScriptを挿入し、ブラウザコンテンツをクライアントにリダイレクトすることを決定した後、VDA上のInternet Explorerブラウザではウェブページが空白になります。document.body.innerHTMLを空に設定すると、VDA上のウェブページの本文全体が削除されます。ページは、クライアント上のオーバーレイブラウザ (Hdxbrowser.exe) に表示されるように、クライアントに送信される準備ができています。