
Android Enterprise 앱 권한
작업 프로필 내 Android Enterprise 앱에 대한 요청이 Google이 “위험한” 권한이라고 부르는 것을 처리하는 방식을 구성할 수 있습니다. 사용자가 앱의 권한 요청을 허용할지 거부할지 여부를 제어합니다. 이 기능은 Android 7.0 이상을 실행하는 장치에 적용됩니다.
Google은 위험한 권한을 앱이 사용자의 개인 정보와 관련된 데이터 또는 리소스에 액세스하거나 사용자의 저장된 데이터 또는 다른 앱의 작동에 잠재적으로 영향을 미칠 수 있도록 하는 권한으로 정의합니다. 예를 들어, 사용자의 연락처를 읽을 수 있는 기능은 위험한 권한입니다.
작업 프로필 내 Android Enterprise 앱에 대한 모든 위험한 권한 요청의 동작을 제어하는 전역 상태를 구성할 수 있습니다. 또한 Google이 정의한 대로 각 앱에 대한 개별 권한 그룹의 위험한 권한 요청 동작을 제어할 수 있습니다. 이러한 개별 설정은 전역 상태를 재정의합니다.
Google이 권한 그룹을 정의하는 방법에 대한 자세한 내용은 이 Android 개발자 가이드의 “권한 그룹”을 참조하십시오.
기본적으로 사용자는 위험한 권한 요청을 허용하거나 거부하도록 요청받습니다.
이 정책을 추가하거나 구성하려면 구성 > 장치 정책으로 이동합니다. 자세한 내용은 장치 정책을 참조하십시오.
안드로이드 엔터프라이즈 설정
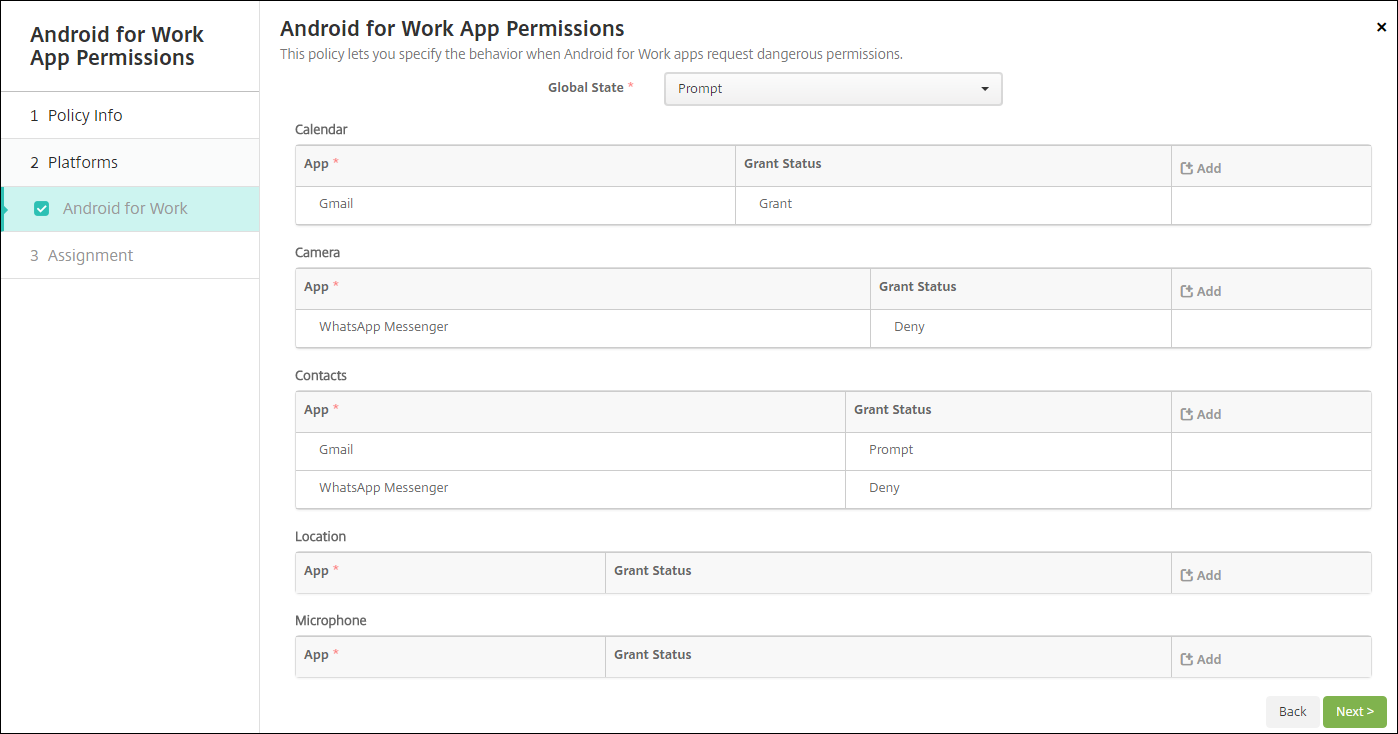
-
전역 상태: 모든 위험한 권한 요청의 동작을 제어합니다. 목록에서 프롬프트, 허용 또는 거부를 클릭합니다.
-
프롬프트: 사용자는 위험한 권한 요청을 허용하거나 거부하도록 요청받습니다.
-
허용: 모든 위험한 권한 요청이 허용됩니다. 사용자에게는 프롬프트가 표시되지 않습니다.
-
거부: 모든 위험한 권한 요청이 거부됩니다. 사용자에게는 프롬프트가 표시되지 않습니다.
기본값은 프롬프트입니다. -
-
각 앱의 각 권한 그룹에 대한 개별 동작을 설정합니다. 권한 그룹의 동작을 구성하려면: 추가를 클릭합니다. 앱에서 목록에서 앱을 선택합니다. Android Enterprise 시스템 앱을 구성하는 경우 새로 추가를 클릭하고 제한 장치 정책에서 활성화한 애플리케이션 패키지 이름을 입력합니다. 권한 상태에서 프롬프트, 허용 또는 거부를 선택합니다. 이 권한 상태는 전역 상태를 재정의합니다.
-
프롬프트: 사용자는 이 앱에 대한 이 권한 그룹의 위험한 권한 요청을 허용하거나 거부하라는 메시지를 받습니다.
-
허용: 이 앱에 대한 이 권한 그룹의 위험한 권한 요청이 허용됩니다. 사용자에게 메시지가 표시되지 않습니다.참고:프로필 소유자 모드에 등록된 장치의 경우, 장치가 Android 12 이상에서 실행 중인 경우 카메라, 위치, 마이크 및 센서에 대해 허용 권한이 적용되지 않습니다.
-
거부: 이 앱에 대한 이 권한 그룹의 위험한 권한 요청이 거부됩니다. 사용자에게 메시지가 표시되지 않습니다.
기본값은 프롬프트입니다. -
-
앱 및 허용 상태 옆에 있는 저장을 클릭합니다.
-
권한 그룹에 앱을 더 추가하려면 추가를 다시 클릭하고 이 단계를 반복합니다.
-
원하는 모든 권한 그룹에 대한 허용 상태 설정을 마쳤으면 다음을 클릭합니다.