
BitLocker 장치 정책
Windows 10 및 Windows 11에는 BitLocker라는 디스크 암호화 기능이 포함되어 있어 분실 또는 도난당한 Windows 장치에 대한 무단 액세스로부터 추가 파일 및 시스템 보호를 제공합니다. 더 강력한 보호를 위해 BitLocker를 Trusted Platform Module(TPM) 칩 버전 1.2 이상과 함께 사용할 수 있습니다. TPM 칩은 암호화 작업을 처리하고 암호화 키를 생성, 저장 및 사용을 제한합니다.
Windows 10 빌드 1703부터 MDM 정책으로 BitLocker를 제어할 수 있습니다. XenMobile®의 BitLocker 장치 정책을 사용하여 Windows 10 및 Windows 11 장치의 BitLocker 마법사에서 사용할 수 있는 설정을 구성합니다. 예를 들어, BitLocker가 활성화된 장치에서 BitLocker는 사용자에게 시작 시 드라이브 잠금 해제 방법, 복구 키 백업 방법, 고정 드라이브 잠금 해제 방법을 묻는 메시지를 표시할 수 있습니다. BitLocker 장치 정책 설정은 다음을 수행할지 여부도 구성합니다.
-
TPM 칩이 없는 장치에서 BitLocker를 활성화합니다.
-
BitLocker 인터페이스에 복구 옵션을 표시합니다.
-
BitLocker가 활성화되지 않은 경우 고정 또는 이동식 드라이브에 대한 쓰기 액세스를 거부합니다.
참고:
장치에서 BitLocker 암호화가 시작된 후에는 업데이트된 BitLocker 장치 정책을 배포하여 나중에 장치의 BitLocker 설정을 변경할 수 없습니다.
이 정책을 추가하거나 구성하려면 구성 > 장치 정책으로 이동합니다. 자세한 내용은 장치 정책을 참조하십시오.
요구 사항
-
BitLocker 장치 정책에는 Windows 10 또는 Windows 11 Enterprise 에디션이 필요합니다.
-
BitLocker 장치 정책을 배포하기 전에 BitLocker 사용을 위한 환경을 준비하십시오. BitLocker 시스템 요구 사항 및 설정 등 Microsoft의 자세한 정보는 BitLocker 및 해당 노드 아래의 문서를 참조하십시오.
Windows 데스크톱 및 태블릿 설정
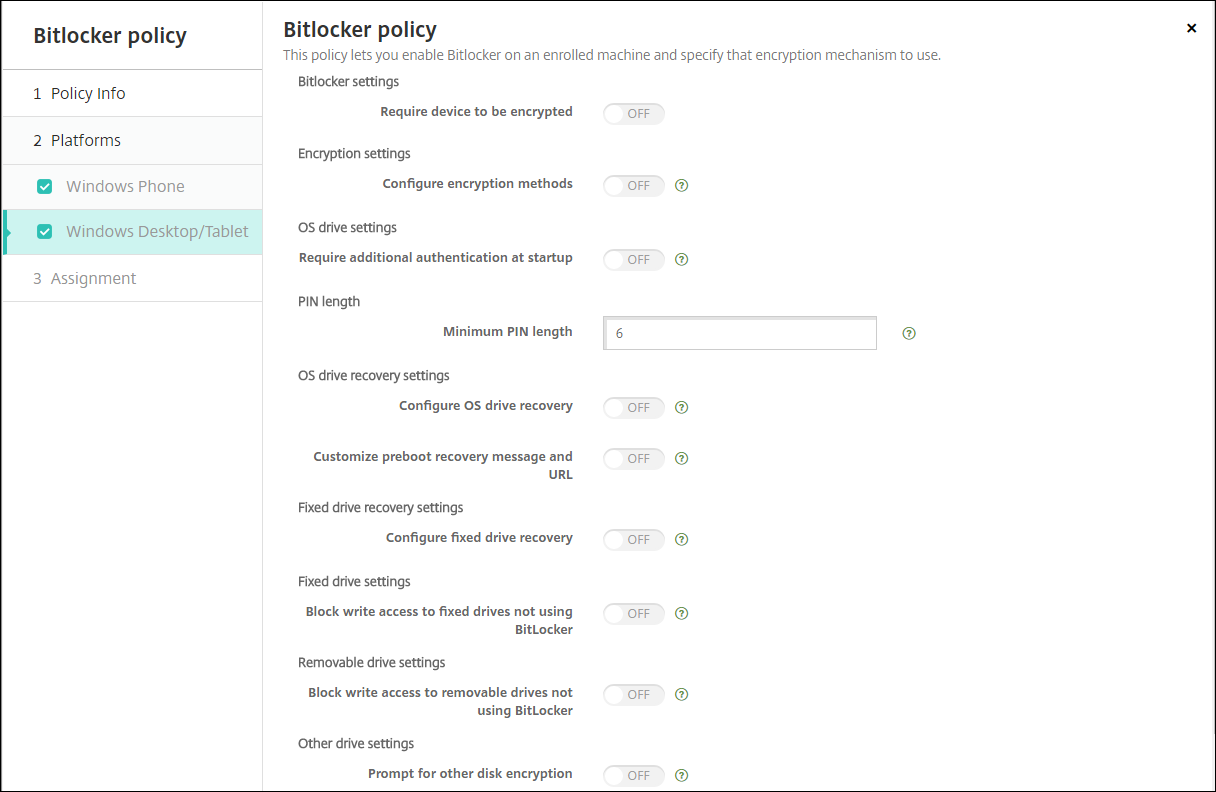
-
장치 암호화 필수: Windows 데스크톱 또는 태블릿에서 사용자에게 BitLocker 암호화를 활성화하도록 요청할지 여부를 결정합니다. 켜짐으로 설정하면 등록 완료 후 장치에 엔터프라이즈에서 장치 암호화를 요구한다는 메시지가 표시됩니다. 꺼짐으로 설정하면 사용자에게 메시지가 표시되지 않고 BitLocker는 정책 설정을 사용합니다. 기본값은 꺼짐입니다.
-
암호화 방법 구성: 특정 드라이브 유형에 사용할 암호화 방법을 결정합니다. 해제인 경우 BitLocker 마법사가 사용자에게 드라이브 유형에 사용할 암호화 방법을 묻는 메시지를 표시합니다. 모든 드라이브의 암호화 방법은 기본적으로 XTS-AES 128비트입니다. 이동식 드라이브의 암호화 방법은 기본적으로 AES-CBC 128비트입니다. 설정인 경우 BitLocker는 정책에 지정된 암호화 방법을 사용합니다. 설정인 경우 다음 추가 설정이 나타납니다. 운영 체제 드라이브, 고정 드라이브, 이동식 드라이브. 각 드라이브 유형에 대한 기본 암호화 방법을 선택합니다. 기본값은 해제입니다.
-
시작 시 추가 인증 필요: 장치 시작 시 필요한 추가 인증을 지정합니다. 또한 TPM 칩이 없는 장치에서 BitLocker를 허용할지 여부를 지정합니다. 해제인 경우 TPM이 없는 장치는 BitLocker 암호화를 사용할 수 없습니다. TPM에 대한 자세한 내용은 Microsoft 문서, 신뢰할 수 있는 플랫폼 모듈 기술 개요를 참조하십시오. 설정인 경우 다음 추가 설정이 나타납니다. 기본값은 해제입니다.
-
TPM 칩이 없는 장치에서 BitLocker 차단: TPM 칩이 없는 장치에서 BitLocker는 사용자에게 잠금 해제 암호 또는 시작 키를 만들도록 요구합니다. 시작 키는 USB 드라이브에 저장되며, 사용자는 시작하기 전에 이 드라이브를 장치에 연결해야 합니다. 잠금 해제 암호는 최소 8자입니다. 기본값은 해제입니다.
-
TPM 시작: TPM이 있는 장치에는 TPM 전용, TPM + PIN, TPM + 키, TPM + PIN + 키의 네 가지 잠금 해제 모드가 있습니다. TPM 시작은 암호화 키가 TPM 칩에 저장되는 TPM 전용 모드에 해당합니다. 이 모드에서는 사용자가 추가 잠금 해제 데이터를 제공할 필요가 없습니다. 사용자 장치는 다시 시작하는 동안 TPM 칩의 암호화 키를 사용하여 자동으로 잠금 해제됩니다. 기본값은 TPM 허용입니다.
-
TPM 시작 PIN: 이 설정은 TPM + PIN 잠금 해제 모드입니다. PIN은 최대 20자리까지 가능합니다. 최소 PIN 길이 설정을 사용하여 최소 PIN 길이를 지정합니다. 사용자는 BitLocker 설정 중에 PIN을 구성하고 장치 시작 중에 PIN을 제공합니다.
-
TPM 시작 키: 이 설정은 TPM + 키 잠금 해제 모드입니다. 시작 키는 USB 또는 기타 이동식 드라이브에 저장되며, 사용자는 시작하기 전에 이 드라이브를 장치에 연결해야 합니다.
-
TPM 시작 키 및 PIN: 이 설정은 TPM + PIN + 키 잠금 해제 모드입니다.잠금 해제에 성공하면 운영 체제가 로드되기 시작합니다. 잠금 해제에 실패하면 장치가 복구 모드로 들어갑니다.
-
-
최소 PIN 길이: TPM 시작 PIN의 최소 길이입니다. 기본값은 6입니다.
-
OS 드라이브 복구 구성: 잠금 해제 단계가 실패하면 BitLocker는 사용자에게 구성된 복구 키를 묻는 메시지를 표시합니다. 이 설정은 사용자가 잠금 해제 암호 또는 USB 시작 키가 없는 경우 사용할 수 있는 운영 체제 드라이브 복구 옵션을 구성합니다. 기본값은 해제입니다.
-
인증서 기반 데이터 복구 에이전트 허용: 인증서 기반 데이터 복구 에이전트를 허용할지 여부를 지정합니다. 그룹 정책 관리 콘솔(GPMC) 또는 로컬 그룹 정책 편집기에 있는 공개 키 정책에서 데이터 복구 에이전트를 추가합니다. 데이터 복구 에이전트에 대한 자세한 내용은 Microsoft 문서, BitLocker 그룹 정책 설정을 참조하십시오. 기본값은 해제입니다.
-
OS 드라이브 복구를 위한 48비트 복구 암호 생성: 사용자가 복구 암호를 사용하도록 허용할지 또는 요구할지 지정합니다. BitLocker는 암호를 생성하여 파일 또는 Microsoft 클라우드 계정에 저장합니다. 기본값은 48자리 암호 허용입니다.
-
256비트 복구 키 생성: 사용자가 복구 키를 사용하도록 허용할지 또는 요구할지 지정합니다. 복구 키는 USB 드라이브에 저장되는 BEK 파일입니다. 기본값은 256비트 복구 키 허용입니다.
-
OS 드라이브 복구 옵션 숨기기: BitLocker 인터페이스에서 복구 옵션을 표시할지 또는 숨길지 지정합니다. 설정인 경우 BitLocker 인터페이스에 복구 옵션이 나타나지 않습니다. 이 경우 장치를 Active Directory에 등록하고, 복구 옵션을 Active Directory에 저장하고, AD DS에 복구 정보 저장 설정을 설정으로 지정합니다. 기본값은 해제입니다.
-
AD DS에 복구 정보 저장: 복구 옵션을 Active Directory Domain Services에 저장할지 여부를 지정합니다. 기본값은 해제입니다.
-
AD DS에 저장된 복구 정보 구성: BitLocker 복구 암호 또는 복구 암호와 키 패키지를 Active Directory 도메인 서비스에 저장할지 여부를 지정합니다. 키 패키지를 저장하면 물리적으로 손상된 드라이브에서 데이터를 복구할 수 있습니다. 기본값은 복구 암호 백업입니다.
-
AD DS에 복구 정보 저장 후 BitLocker 사용: 장치가 도메인에 연결되어 있고 BitLocker 복구 정보의 Active Directory 백업이 성공하지 않는 한 사용자가 BitLocker를 사용하도록 설정하는 것을 방지할지 여부를 지정합니다. 켜짐으로 설정하면 BitLocker를 시작하기 전에 장치가 도메인에 가입되어 있어야 합니다. 기본값은 꺼짐입니다.
-
-
부팅 전 복구 메시지 및 URL 사용자 지정: BitLocker가 복구 화면에 사용자 지정 메시지 및 URL을 표시할지 여부를 지정합니다. 켜짐으로 설정하면 다음 추가 설정이 나타납니다: 기본 복구 메시지 및 URL 사용, 빈 복구 메시지 및 URL 사용, 사용자 지정 복구 메시지 사용, 사용자 지정 복구 URL 사용. 꺼짐으로 설정하면 기본 복구 메시지 및 URL이 표시됩니다. 기본값은 꺼짐입니다.
-
고정 드라이브 복구 구성: BitLocker로 암호화된 고정 드라이브에 대한 사용자 복구 옵션을 구성합니다. BitLocker는 고정 드라이브 암호화에 대한 메시지를 사용자에게 표시하지 않습니다. 시작 시 드라이브를 잠금 해제하려면 사용자가 암호 또는 스마트 카드를 제공합니다. 이 정책에 없는 시작 잠금 해제 설정은 사용자가 고정 드라이브에서 BitLocker 암호화를 사용하도록 설정할 때 BitLocker 인터페이스에 나타납니다. 관련 설정에 대한 자세한 내용은 이 목록의 앞부분에 있는 OS 드라이브 복구 구성을 참조하십시오. 기본값은 꺼짐입니다.
-
BitLocker를 사용하지 않는 고정 드라이브에 대한 쓰기 액세스 차단: 켜짐으로 설정하면 사용자는 BitLocker로 암호화된 고정 드라이브에만 쓸 수 있습니다. 기본값은 꺼짐입니다.
-
BitLocker를 사용하지 않는 이동식 드라이브에 대한 쓰기 액세스 차단: 켜짐으로 설정하면 사용자는 BitLocker로 암호화된 이동식 드라이브에만 쓸 수 있습니다. 이 설정을 조직에서 다른 조직의 이동식 드라이브에 대한 쓰기 액세스를 허용하는지 여부에 따라 구성하십시오. 기본값은 꺼짐입니다.
-
다른 디스크 암호화에 대한 프롬프트: 장치에서 다른 디스크 암호화에 대한 경고 프롬프트를 비활성화할 수 있습니다. 기본값은 꺼짐입니다.