
Google Workspace (이전 G Suite) 고객을 위한 레거시 Android Enterprise
Google Workspace (이전 G Suite) 고객은 레거시 Android Enterprise를 구성하려면 레거시 Android Enterprise 설정을 사용해야 합니다.
레거시 Android Enterprise 요구 사항:
-
공개적으로 액세스 가능한 도메인
-
Google 관리자 계정
-
관리 프로필을 지원하고 Android 5.0+ Lollipop을 실행하는 장치
-
Google Play가 설치된 Google 계정
-
장치에 설정된 작업 프로필
레거시 Android Enterprise 구성을 시작하려면 XenMobile® 설정의 Android Enterprise 페이지에서 레거시 Android Enterprise를 클릭합니다.
레거시 Android Enterprise 옵션 이미지(/en-us/xenmobile/server/media/android-for-work-legacy-1.png)
Android Enterprise 계정 생성
Android Enterprise 계정을 설정하기 전에 Google을 통해 도메인 이름을 확인해야 합니다.
Google을 통해 도메인 이름을 이미 확인했다면 이 단계를 건너뛸 수 있습니다: Android Enterprise 서비스 계정을 설정하고 Android Enterprise 인증서 다운로드.
-
<https://gsuite.google.com/signup/basic/welcome>으로 이동합니다.다음 페이지에 관리자 및 회사 정보를 입력하는 곳이 표시됩니다.계정 설정 페이지 이미지(/en-us/xenmobile/server/media/afw-account-setup-redirect.png) -
관리자 사용자 정보를 입력합니다.관리자 사용자 정보 이미지(/en-us/xenmobile/server/media/afw-enter-admin-user-info.png)
-
관리자 계정 정보 외에 회사 정보를 입력합니다.회사 정보 화면 이미지(/en-us/xenmobile/server/media/afw-enter-company-info.png)프로세스의 첫 번째 단계가 완료되었으며 다음 페이지가 표시됩니다.확인 페이지 이미지.(/en-us/xenmobile/server/media/afw-dns-verification-1.png)
도메인 소유권 확인
다음 방법 중 하나로 Google이 도메인을 확인하도록 허용합니다.
-
도메인 호스트 웹사이트에 TXT 또는 CNAME 레코드를 추가합니다.
-
도메인의 웹 서버에 HTML 파일을 업로드합니다.
-
홈페이지에
<meta>태그를 추가합니다. Google은 첫 번째 방법을 권장합니다. 이 문서에서는 도메인 소유권을 확인하는 단계를 다루지 않지만, 필요한 정보는 여기에서 찾을 수 있습니다: https://support.google.com/a/answer/6248925.
-
도메인 확인을 시작하려면 시작을 클릭합니다.도메인 소유권 확인 페이지가 나타납니다. 페이지의 지침에 따라 도메인을 확인합니다.
-
확인을 클릭합니다.확인 버튼 이미지(/en-us/xenmobile/server/media/afw-verify-domain-ownership.png)확인 메시지 이미지(/en-us/xenmobile/server/media/afw-domain-verified.png)
-
Google에서 도메인 소유권을 확인합니다.도메인 소유권 확인 이미지(/en-us/xenmobile/server/media/afw-google-verification.png)
-
확인이 성공적으로 완료되면 다음 페이지가 나타납니다. 계속을 클릭합니다.성공 확인 페이지 이미지(/en-us/xenmobile/server/media/afw-dns-verification-9.png)
-
Google에서 Citrix®에 제공하고 Android Enterprise 설정을 구성할 때 사용하는 EMM 바인딩 토큰을 생성합니다. 토큰을 복사하여 저장합니다. 이 토큰은 나중에 설정 절차에서 필요합니다.바인딩 토큰 이미지(/en-us/xenmobile/server/media/afw-obtain-token.png)
-
마침을 클릭하여 Android Enterprise 설정을 완료합니다. 도메인이 성공적으로 확인되었음을 나타내는 페이지가 나타납니다.
Android Enterprise 서비스 계정을 생성한 후 Google 관리 콘솔에 로그인하여 모빌리티 관리 설정을 관리할 수 있습니다.
Android Enterprise 서비스 계정 설정 및 Android Enterprise 인증서 다운로드
XenMobile이 Google Play 및 디렉터리 서비스에 연결할 수 있도록 하려면 개발자용 Google Project 포털을 사용하여 서비스 계정을 생성해야 합니다. 이 서비스 계정은 Android용 XenMobile과 Google 서비스 간의 서버-서버 통신에 사용됩니다. 사용 중인 인증 프로토콜에 대한 자세한 내용은
<https://developers.google.com/identity/protocols/OAuth2ServiceAccount>을 참조하십시오.
-
웹 브라우저에서
<https://console.cloud.google.com/project>으로 이동하여 Google 관리자 자격 증명으로 로그인합니다. -
프로젝트 목록에서 프로젝트 만들기를 클릭합니다.프로젝트 만들기 옵션 이미지(/en-us/xenmobile/server/media/google-config-api-1.png)
-
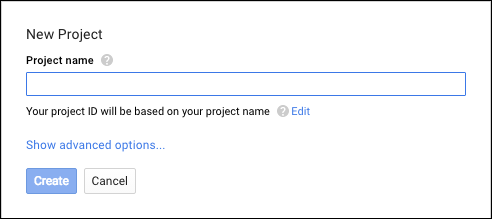
프로젝트 이름에서 프로젝트 이름을 입력합니다.
-
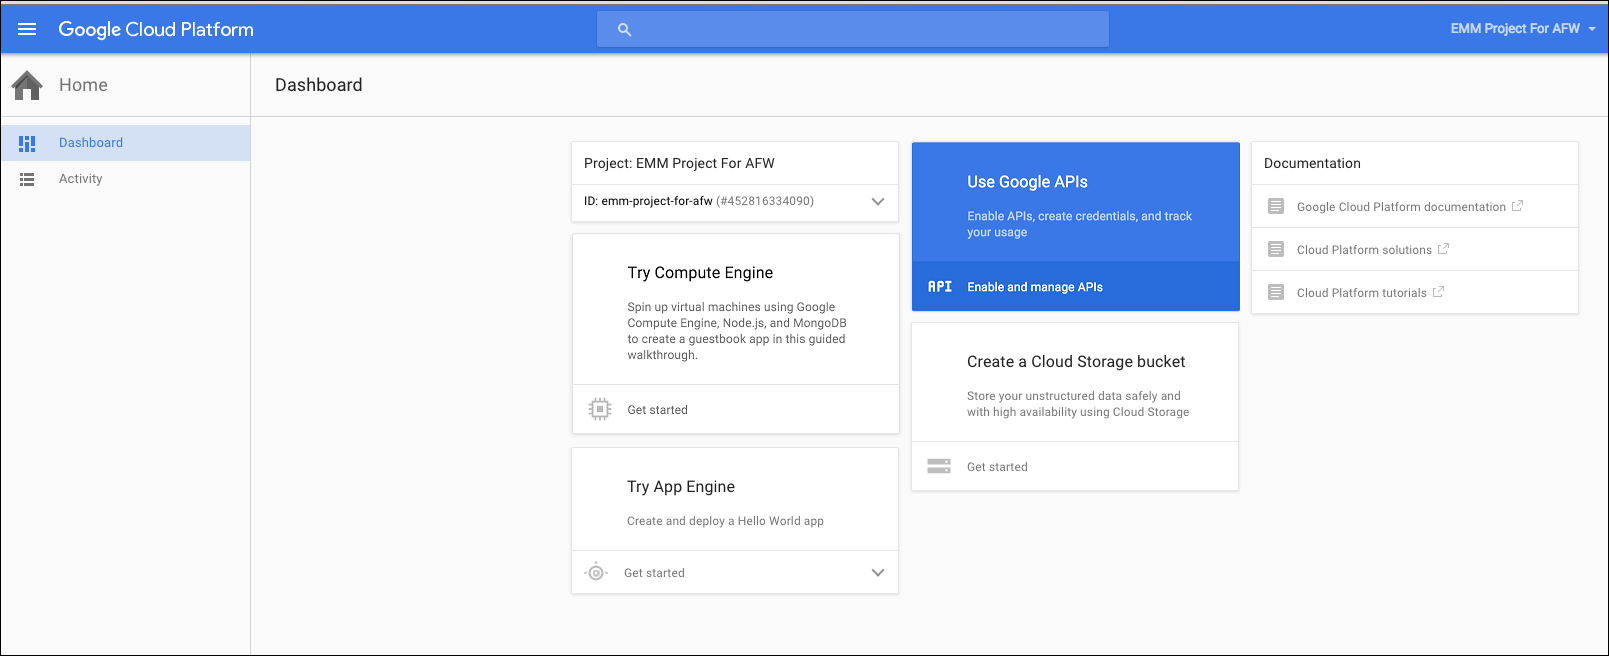
대시보드에서 Google API 사용을 클릭합니다.
-
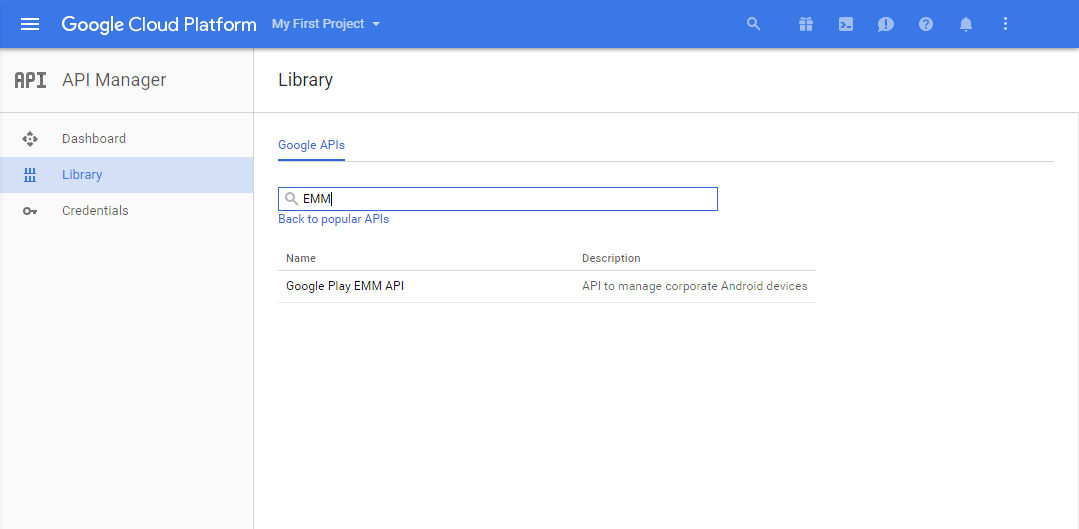
라이브러리를 클릭하고, 검색에서 EMM을 입력한 다음 검색 결과를 클릭합니다.
-
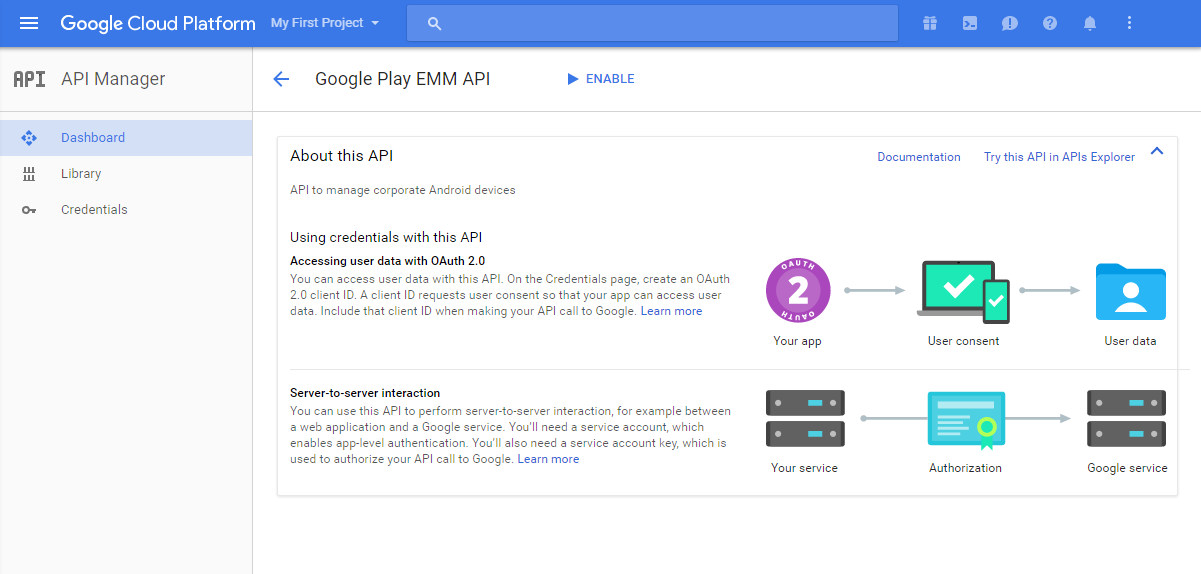
개요 페이지에서 사용을 클릭합니다.
-
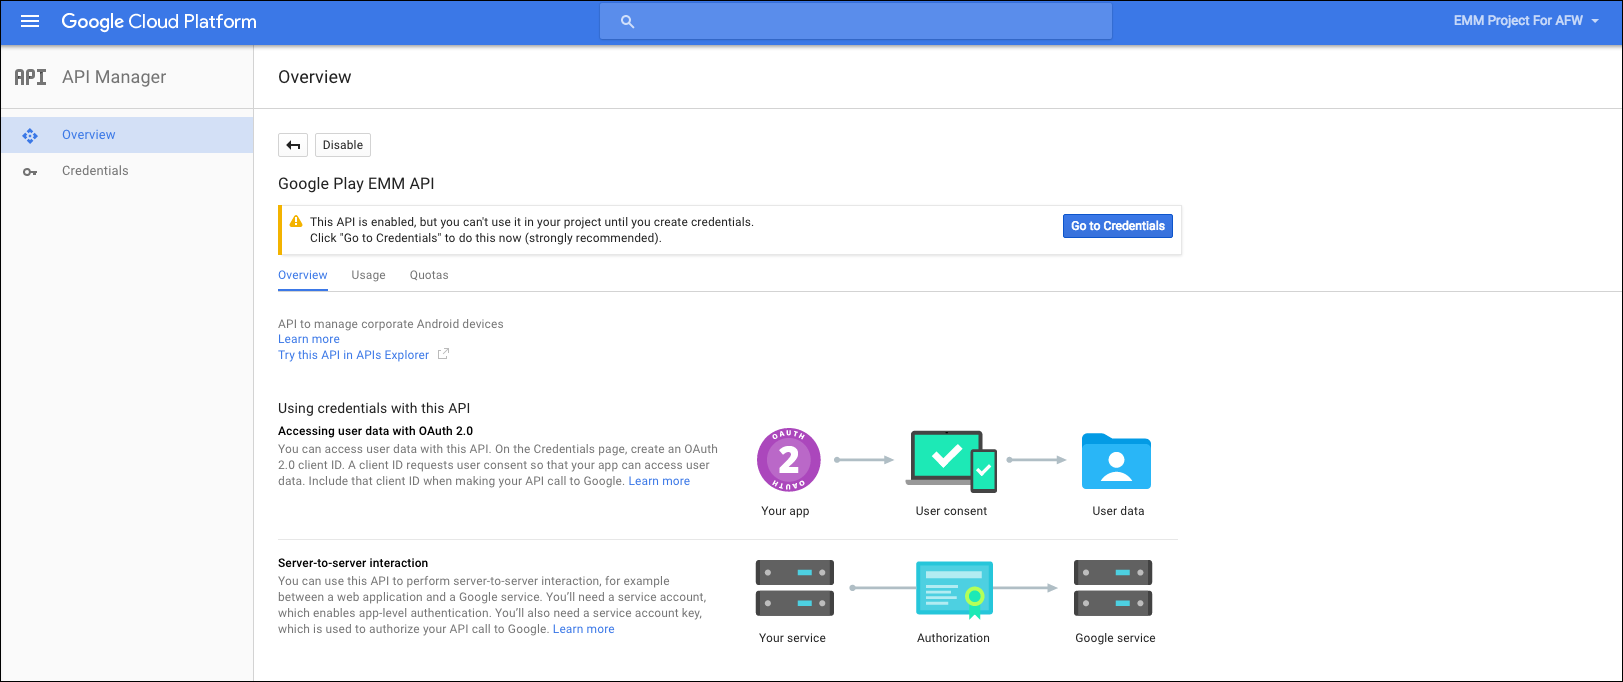
Google Play EMM API 옆에서 자격 증명으로 이동을 클릭합니다.
-
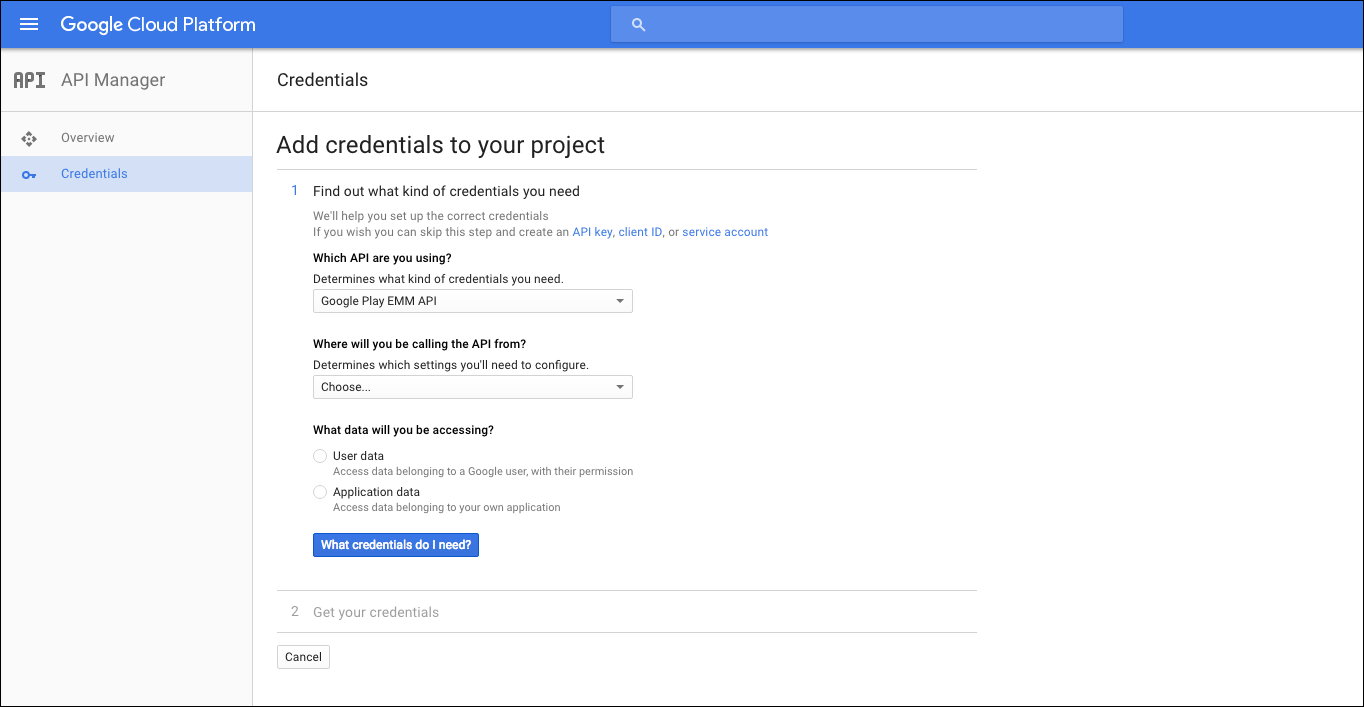
프로젝트에 자격 증명 추가 목록의 1단계에서 서비스 계정을 클릭합니다.
-
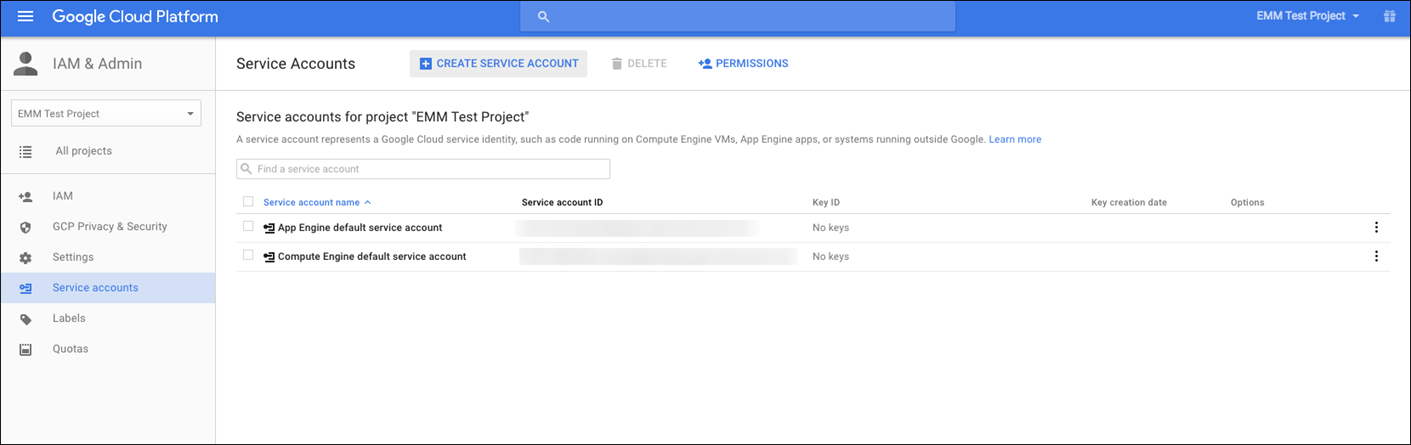
서비스 계정 페이지에서 서비스 계정 만들기를 클릭합니다.
-
서비스 계정 만들기에서 계정 이름을 지정하고 새 비공개 키 제공 확인란을 선택합니다. P12를 클릭하고 Google Apps 도메인 전체 위임 사용 확인란을 선택한 다음 만들기를 클릭합니다.
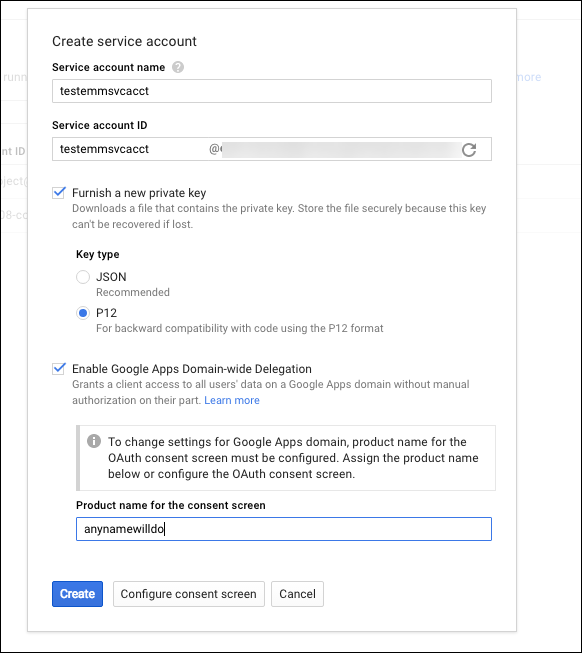 인증서(P12 파일)가 컴퓨터에 다운로드됩니다. 인증서를 안전한 위치에 저장해야 합니다.
-
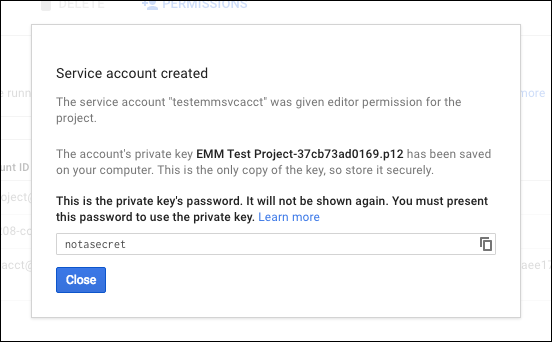
서비스 계정 생성됨 확인 페이지에서 닫기를 클릭합니다.
-
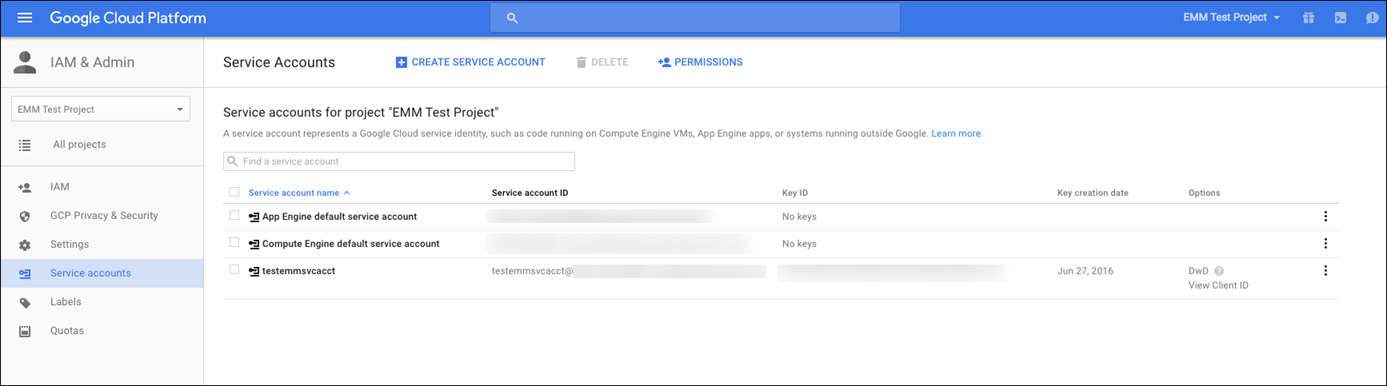
권한에서 서비스 계정을 클릭한 다음 서비스 계정의 옵션 아래에서 클라이언트 ID 보기를 클릭합니다.
-
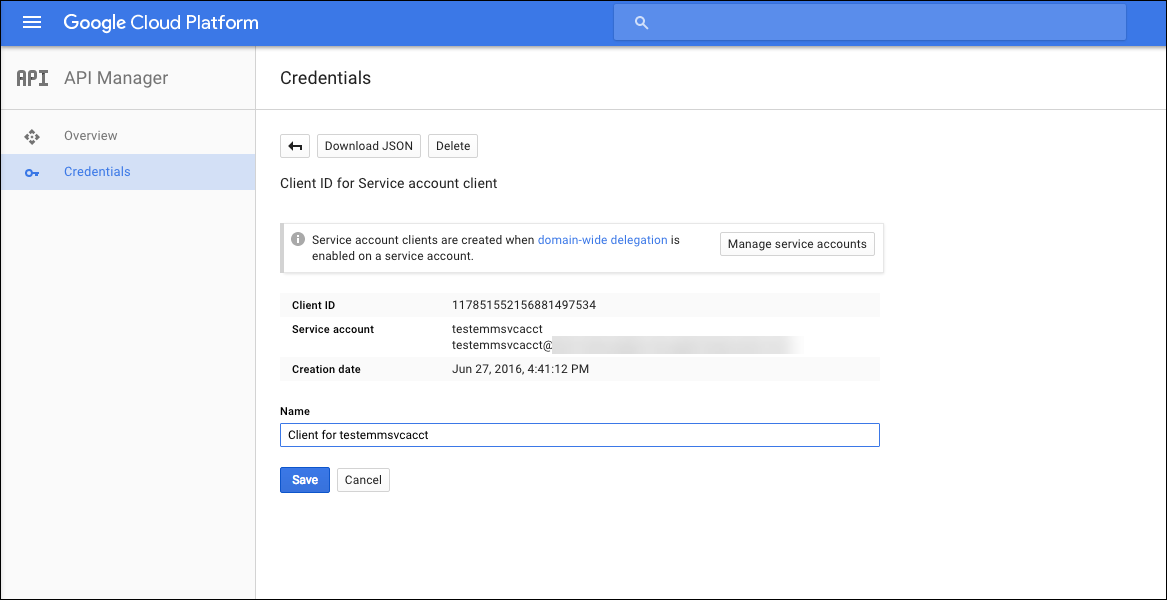
Google 관리 콘솔에서 계정 승인에 필요한 세부 정보가 표시됩니다. 클라이언트 ID와 서비스 계정 ID를 나중에 정보를 검색할 수 있는 위치에 복사합니다. 이 정보와 도메인 이름을 Citrix 지원팀에 보내 승인을 받아야 합니다.
-
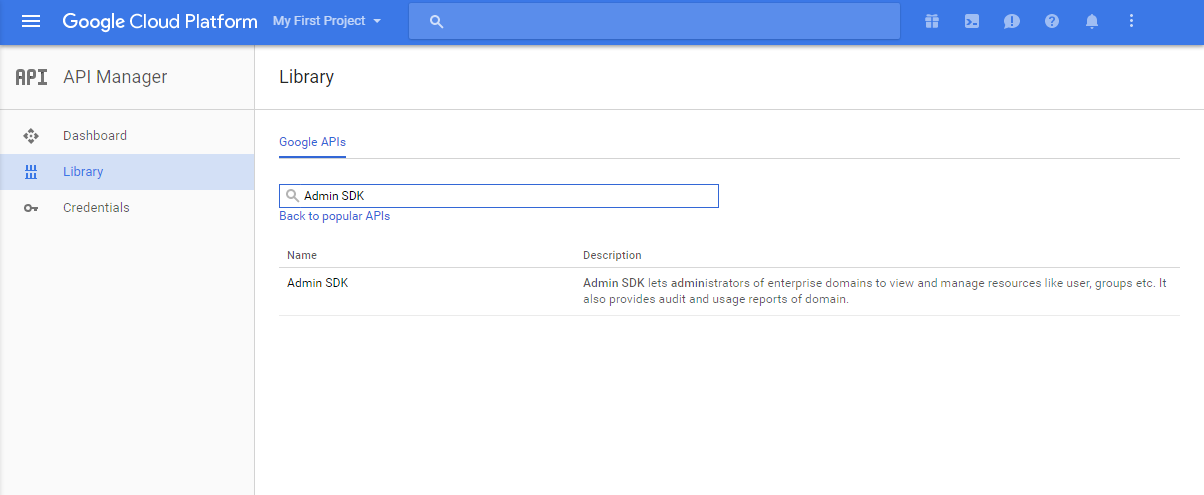
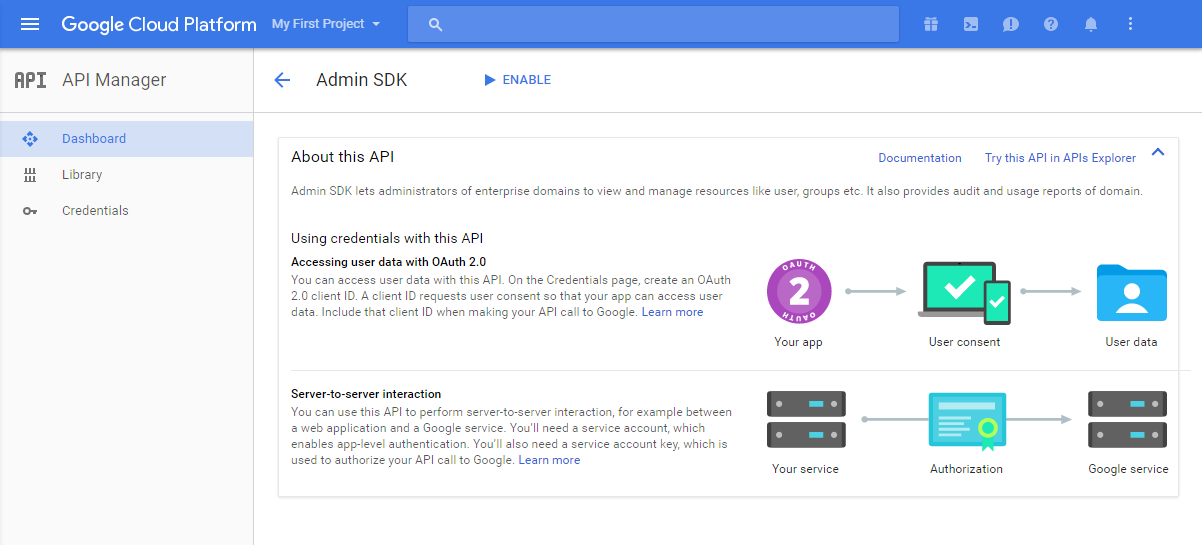
라이브러리 페이지에서 Admin SDK를 검색한 다음 검색 결과를 클릭합니다.
-
개요 페이지에서 사용을 클릭합니다.
-
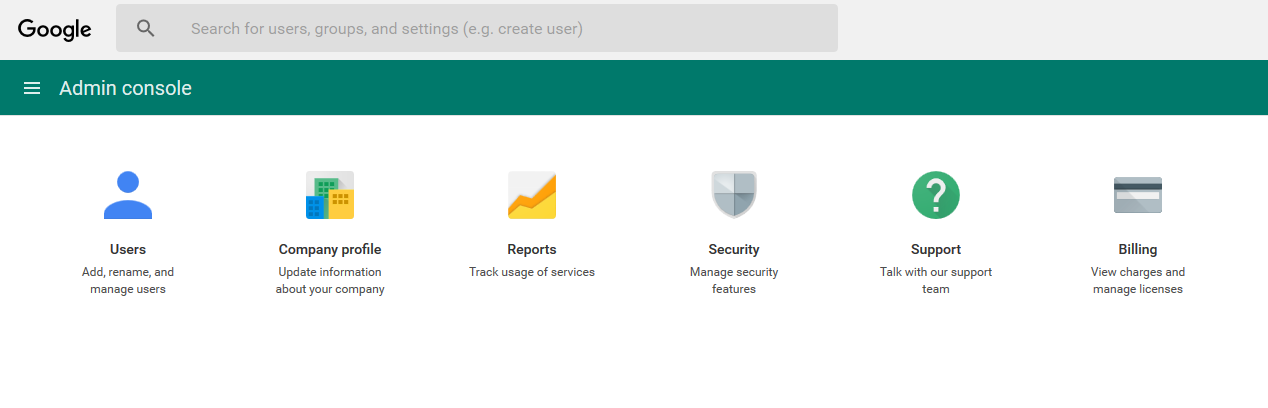
도메인의 Google 관리 콘솔을 열고 보안을 클릭합니다.
-
설정 페이지에서 더 보기를 클릭한 다음 고급 설정을 클릭합니다.고급 설정 이미지(/en-us/xenmobile/server/media/afw-admin-console-security-2.png)고급 설정 이미지(/en-us/xenmobile/server/media/afw-admin-console-security-3.png)
-
API 클라이언트 액세스 관리를 클릭합니다.API 클라이언트 액세스 관리 옵션 이미지(/en-us/xenmobile/server/media/afw-admin-console-security-4.png)
-
클라이언트 이름에 이전에 저장한 클라이언트 ID를 입력하고, 하나 이상의 API 범위에
https://www.googleapis.com/auth/admin.directory.user을(를) 입력한 다음 승인을 클릭합니다.클라이언트 이름 옵션 이미지(/en-us/xenmobile/server/media/google-config-API-1l.png)
EMM에 바인딩
XenMobile을 사용하여 Android 장치를 관리하려면 Citrix 기술 지원팀에 문의하여 도메인 이름, 서비스 계정 및 바인딩 토큰을 제공해야 합니다. Citrix는 토큰을 엔터프라이즈 모빌리티 관리(EMM) 공급자로 XenMobile에 바인딩합니다. Citrix 기술 지원팀 연락처 정보는 Citrix 기술 지원을(를) 참조하십시오.
-
바인딩을 확인하려면 Google 관리 포털에 로그인한 다음 보안을 클릭합니다.
-
Android용 EMM 공급자 관리를 클릭합니다.Google Android Enterprise 계정이 EMM 공급자로 Citrix에 바인딩된 것을 확인할 수 있습니다.토큰 바인딩을 확인한 후 XenMobile 콘솔을 사용하여 Android 장치를 관리할 수 있습니다. 14단계에서 생성한 P12 인증서를 가져옵니다. Android Enterprise 서버 설정을 설정하고, SAML 기반 Single Sign-On(SSO)을 활성화하고, 하나 이상의 Android Enterprise 장치 정책을 정의합니다.Android용 EMM 공급자 관리 옵션 이미지(/en-us/xenmobile/server/media/afw-verify-emm-binding.png)
P12 인증서 가져오기
Android Enterprise P12 인증서를 가져오려면 다음 단계를 따르십시오.
-
XenMobile 콘솔에 로그인합니다.
-
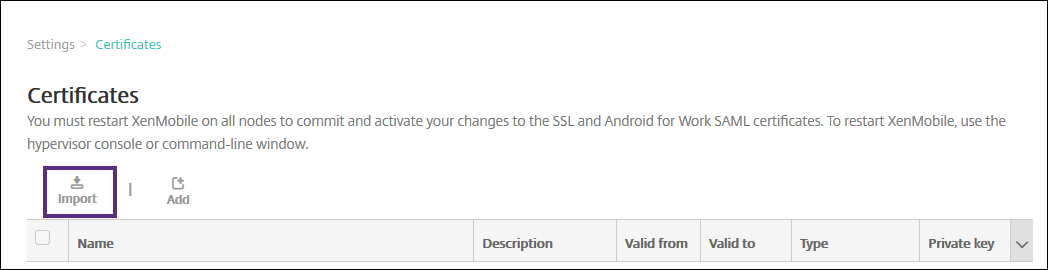
콘솔의 오른쪽 상단 모서리에 있는 톱니바퀴 아이콘을 클릭하여 설정 페이지를 연 다음 인증서를 클릭합니다. 인증서 페이지가 나타납니다.
-
가져오기를 클릭합니다. 가져오기 대화 상자가 나타납니다.
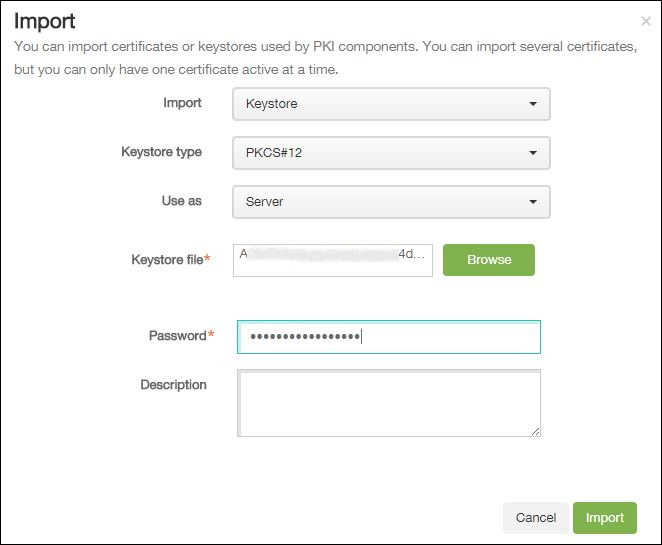 다음 설정을 구성합니다.
-
가져오기: 목록에서 키 저장소를 클릭합니다.
-
키 저장소 유형: 목록에서 PKCS#12를 클릭합니다.
-
용도: 목록에서 서버를 클릭합니다.
-
키 저장소 파일: 찾아보기를 클릭하고 P12 인증서로 이동합니다.
-
암호: 키 저장소 암호를 입력합니다.
-
설명: 선택적으로 인증서에 대한 설명을 입력합니다.
-
-
가져오기를 클릭합니다.
Android Enterprise 서버 설정
-
XenMobile 콘솔에서 콘솔의 오른쪽 상단 모서리에 있는 톱니바퀴 아이콘을 클릭합니다. 설정 페이지가 나타납니다.
-
서버 아래에서 Android Enterprise를 클릭합니다. Android Enterprise 페이지가 나타납니다.
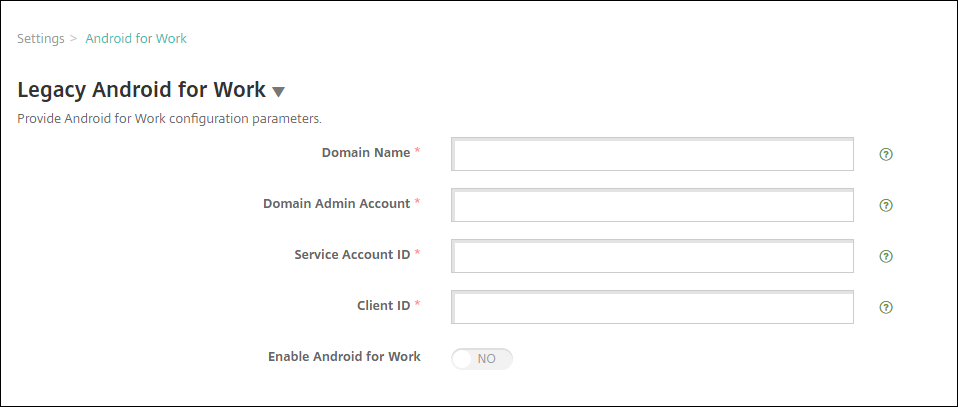 다음 설정을 구성한 다음 저장을 클릭합니다.
-
도메인 이름: Android Enterprise 도메인 이름을 입력합니다. 예를 들어, domain.com입니다.
-
도메인 관리자 계정: 도메인 관리자 사용자 이름을 입력합니다. 예를 들어, Google 개발자 포털에 사용된 이메일 계정입니다.
-
서비스 계정 ID: 서비스 계정 ID를 입력합니다. 예를 들어, Google 서비스 계정에 연결된 이메일(
serviceaccountemail@xxxxxxxxx.iam.gserviceaccount.com)입니다. -
클라이언트 ID: Google 서비스 계정의 숫자 클라이언트 ID를 입력합니다.
-
Android Enterprise 사용: Android Enterprise를 사용하거나 사용하지 않도록 설정하려면 선택합니다.
-
SAML 기반 Single Sign-On 사용
-
XenMobile 콘솔에 로그인합니다.
-
콘솔의 오른쪽 상단 모서리에 있는 톱니바퀴 아이콘을 클릭합니다. 설정 페이지가 나타납니다.
-
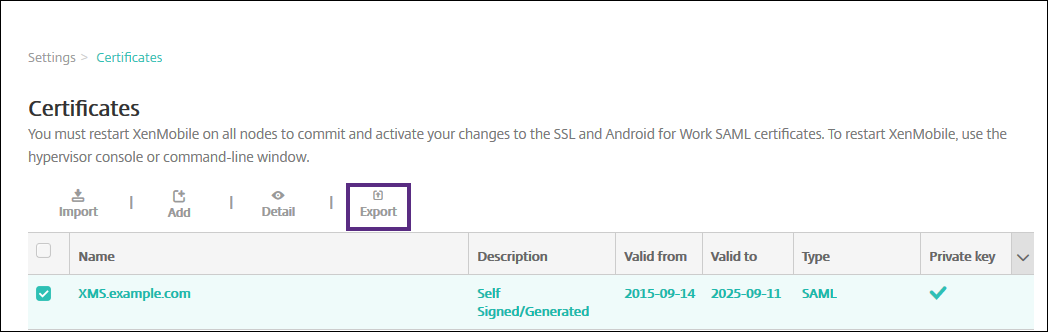
인증서를 클릭합니다. 인증서 페이지가 나타납니다.
-
인증서 목록에서 SAML 인증서를 클릭합니다.
-
내보내기를 클릭하고 인증서를 컴퓨터에 저장합니다.
-
Android Enterprise 관리자 자격 증명을 사용하여 Google 관리 포털에 로그인합니다. 포털 액세스에 대한 자세한 내용은 Google 관리 포털을 참조하십시오.
-
보안을 클릭합니다.
-
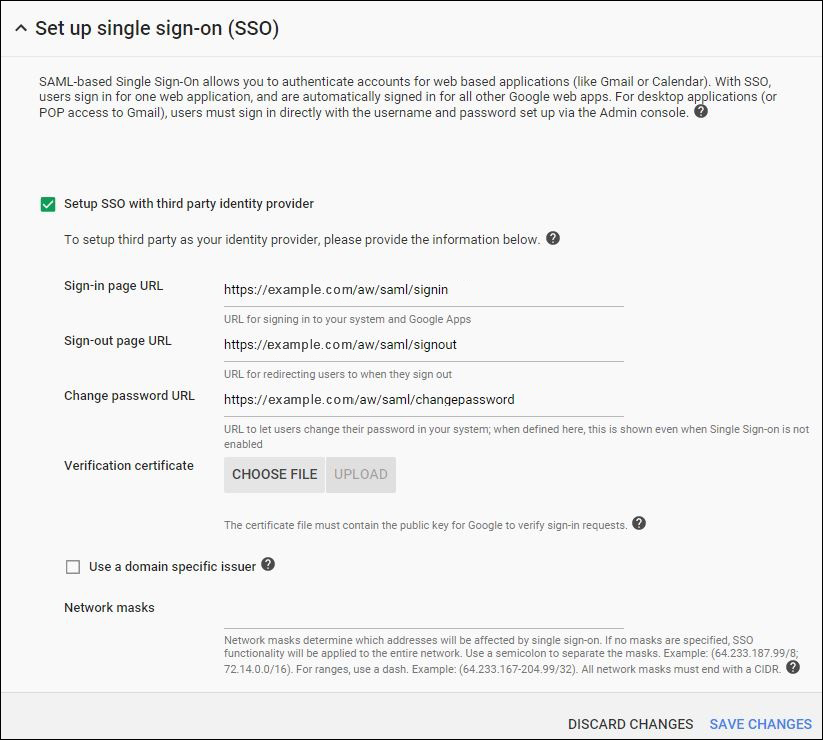
보안 아래에서 단일 Sign-On(SSO) 설정을 클릭한 다음 다음 설정을 구성합니다.
-
로그인 페이지 URL: 사용자가 시스템 및 Google 앱에 로그인하는 데 사용하는 URL을 입력합니다. 예:
https://<Xenmobile-FQDN>/aw/saml/signin. -
로그아웃 페이지 URL: 사용자가 로그아웃할 때 리디렉션되는 URL을 입력합니다. 예:
https://<Xenmobile-FQDN>/aw/saml/signout. -
암호 변경 URL: 사용자가 시스템에서 암호를 변경할 수 있도록 하는 URL을 입력합니다. 예:
https://<Xenmobile-FQDN>/aw/saml/changepassword. 이 필드가 정의된 경우 SSO를 사용할 수 없는 경우에도 사용자에게 이 메시지가 표시됩니다. -
확인 인증서: 파일 선택을 클릭한 다음 XenMobile에서 내보낸 SAML 인증서로 이동합니다.
-
-
변경 사항 저장을 클릭합니다.
Android Enterprise 장치 정책 설정
사용자가 처음 등록할 때 장치에 암호를 설정해야 하도록 암호 정책을 설정합니다.
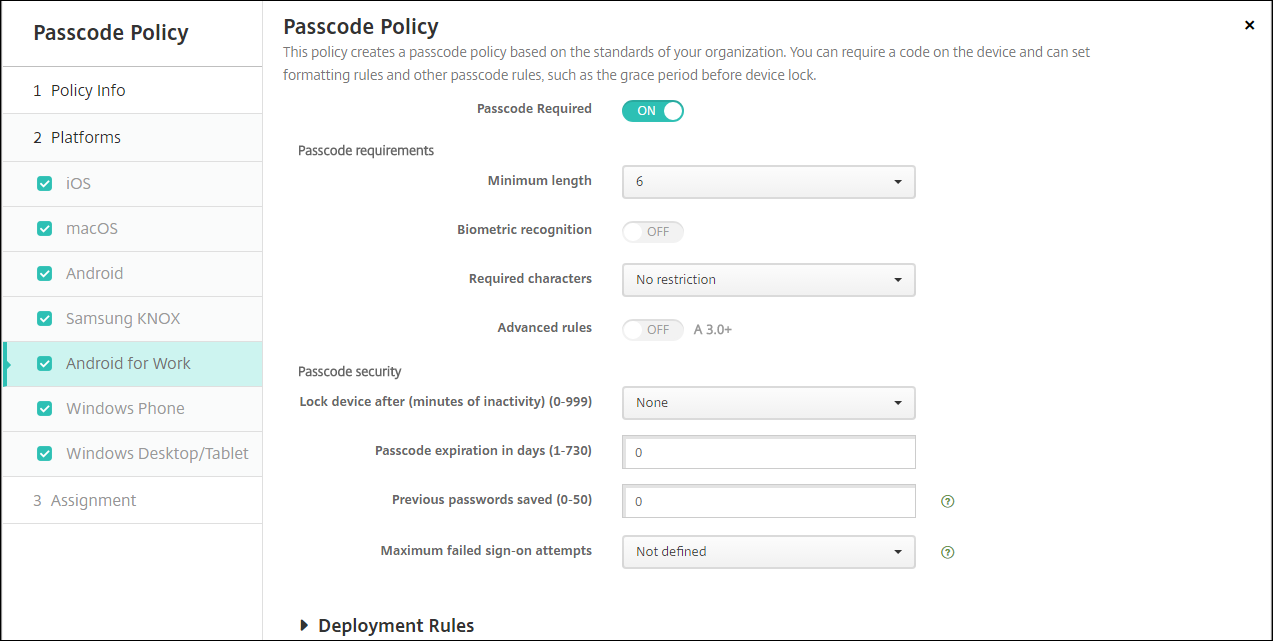
모든 장치 정책을 설정하는 기본 단계는 다음과 같습니다.
-
XenMobile 콘솔에 로그인합니다.
-
구성을 클릭한 다음 장치 정책을 클릭합니다.
-
추가를 클릭한 다음 새 정책 추가 대화 상자에서 추가할 정책을 선택합니다. 이 예에서는 암호를 클릭합니다.
-
정책 정보 페이지를 작성합니다.
-
Android Enterprise를 클릭한 다음 정책 설정을 구성합니다.
-
정책을 배달 그룹에 할당합니다.
Android Enterprise 계정 설정 구성
장치에서 Android 앱 및 정책 관리를 시작하기 전에 XenMobile에서 Android Enterprise 도메인 및 계정 정보를 설정해야 합니다. 먼저 Google에서 Android Enterprise 설정 작업을 완료하여 도메인 관리자를 설정하고 서비스 계정 ID 및 바인딩 토큰을 가져옵니다.
-
XenMobile 웹 콘솔에서 오른쪽 상단 모서리에 있는 기어 아이콘을 클릭합니다. 설정 페이지가 표시됩니다.
-
서버 아래에서 Android Enterprise를 클릭합니다. Android Enterprise 구성 페이지가 나타납니다.
Android Enterprise 구성 페이지 이미지(/en-us/xenmobile/server/media/settings-server-legacy-android-for-work-1.png)
-
Android Enterprise 페이지에서 다음 설정을 구성합니다.
-
도메인 이름: 도메인 이름을 입력합니다.
-
도메인 관리자 계정: 도메인 관리자 사용자 이름을 입력합니다.
-
서비스 계정 ID: Google 서비스 계정 ID를 입력합니다.
-
클라이언트 ID:: Google 서비스 계정의 클라이언트 ID를 입력합니다.
-
Android Enterprise 사용: Android Enterprise를 사용할지 여부를 선택합니다.
-
-
저장을 클릭합니다.
XenMobile용 Google Workspace 파트너 액세스 설정
Chrome의 일부 엔드포인트 관리 기능은 Google 파트너 API를 사용하여 XenMobile과 Google Workspace 도메인 간에 통신합니다. 예를 들어, XenMobile은 시크릿 모드 및 게스트 모드와 같은 Chrome 기능을 관리하는 장치 정책에 API가 필요합니다.
파트너 API를 사용하려면 XenMobile 콘솔에서 Google Workspace 도메인을 설정한 다음 Google Workspace 계정을 구성합니다.
XenMobile에서 Google Workspace(이전 G Suite) 도메인 설정
XenMobile이 Google Workspace 도메인의 API와 통신할 수 있도록 하려면 설정 > Google Chrome 구성으로 이동하여 설정을 구성합니다.
-
G Suite 도메인: XenMobile에 필요한 API를 호스팅하는 Google Workspace 도메인입니다.
-
G Suite 관리자 계정: G Suite 도메인의 관리자 계정입니다.
-
G Suite 클라이언트 ID: Citrix의 클라이언트 ID입니다. 이 값을 사용하여 Google Workspace 도메인의 파트너 액세스를 구성합니다.
-
G Suite 엔터프라이즈 ID: Google 엔터프라이즈 계정에서 가져온 계정의 엔터프라이즈 ID입니다.
Google Workspace 도메인의 장치 및 사용자에 대한 파트너 액세스 사용
-
Google 관리 콘솔에 로그인합니다:
<https://admin.google.com> -
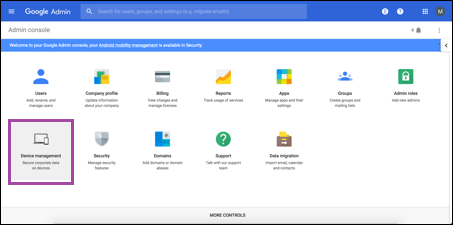
기기 관리를 클릭합니다.
-
Chrome 관리를 클릭합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access2.png)
-
사용자 설정을 클릭합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access3.png)
-
Chrome 관리 - 파트너 액세스를 검색합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access4.png)
-
Chrome 관리 - 파트너 액세스 사용 확인란을 선택합니다.
-
파트너 액세스를 이해하고 사용하도록 설정하는 데 동의합니다. 저장을 클릭합니다.
-
Chrome 관리 페이지에서 기기 설정을 클릭합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access5.png)
-
Chrome 관리 - 파트너 액세스를 검색합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access6.png)
-
Chrome 관리 - 파트너 액세스 사용 확인란을 선택합니다.
-
파트너 액세스를 이해하고 사용하도록 설정하는 데 동의합니다. 저장을 클릭합니다.
-
보안 페이지로 이동한 다음 고급 설정을 클릭합니다.Google 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access7.png)
-
API 클라이언트 액세스 관리를 클릭합니다.
-
XenMobile 콘솔에서 설정 > Google Chrome 구성으로 이동하여 Google Workspace 클라이언트 ID 값을 복사합니다. 그런 다음, API 클라이언트 액세스 관리 페이지로 돌아가서 복사한 값을 클라이언트 이름 필드에 붙여넣습니다.
-
하나 이상의 API 범위에서 URL을 추가합니다:
https://www.googleapis.com/auth/chromedevicemanagementapiGoogle 관리 콘솔 이미지(/en-us/xenmobile/server/media/google-admin-partner-access8.png) -
승인을 클릭합니다."설정이 저장되었습니다." 메시지가 나타납니다.
장치 정책 구성 화면 이미지(/en-us/xenmobile/server/media/restrictions-device-policy-ios113.png)
Android Enterprise 장치 등록
장치 등록 프로세스에서 사용자가 사용자 이름 또는 사용자 ID를 입력해야 하는 경우, 허용되는 형식은 XenMobile Server가 UPN(사용자 계정 이름) 또는 SAM 계정 이름으로 사용자를 검색하도록 구성된 방식에 따라 달라집니다.
XenMobile Server가 UPN으로 사용자를 검색하도록 구성된 경우, 사용자는 다음 형식으로 UPN을 입력해야 합니다:
-
사용자 이름@도메인
XenMobile Server가 SAM으로 사용자를 검색하도록 구성된 경우, 사용자는 다음 형식 중 하나로 SAM을 입력해야 합니다:
-
사용자 이름@도메인
-
domain\username
XenMobile Server가 구성된 사용자 이름 유형을 확인하려면 다음을 수행합니다.
-
XenMobile Server 콘솔에서 오른쪽 상단 모서리에 있는 톱니바퀴 아이콘을 클릭합니다. 설정 페이지가 나타납니다.
-
LDAP를 클릭하여 LDAP 연결 구성을 확인합니다.
-
페이지 하단에서 사용자 검색 기준 필드를 확인합니다.
-
userPrincipalName으로 설정된 경우 XenMobile Server는 UPN으로 설정됩니다.
-
sAMAccountName으로 설정된 경우 XenMobile Server는 SAM으로 설정됩니다.
-
Android Enterprise 엔터프라이즈 등록 취소
XenMobile Server 콘솔 및 XenMobile Tools를 사용하여 Android Enterprise 엔터프라이즈를 등록 취소할 수 있습니다.
이 작업을 수행하면 XenMobile Server가 XenMobile Tools용 팝업 창을 엽니다. 시작하기 전에 XenMobile Server가 사용 중인 브라우저에서 팝업 창을 열 수 있는 권한이 있는지 확인하십시오. Google Chrome과 같은 일부 브라우저는 팝업 차단을 비활성화하고 XenMobile 사이트 주소를 팝업 차단 허용 목록에 추가해야 합니다.
경고:
엔터프라이즈가 등록 취소되면 해당 엔터프라이즈를 통해 이미 등록된 장치의 Android Enterprise 앱은 기본 상태로 재설정됩니다. 장치는 더 이상 Google에서 관리하지 않습니다. Android Enterprise 엔터프라이즈에 다시 등록해도 추가 구성 없이는 이전 기능을 복원하지 못할 수 있습니다.
Android Enterprise 엔터프라이즈가 등록 취소된 후:
-
엔터프라이즈를 통해 등록된 장치 및 사용자는 Android Enterprise 앱이 기본 상태로 재설정됩니다. 이전에 적용된 Android Enterprise 앱 권한 및 Android Enterprise 앱 제한 정책은 더 이상 적용되지 않습니다.
-
엔터프라이즈를 통해 등록된 장치는 XenMobile에서 관리되지만 Google 관점에서는 관리되지 않습니다. 새로운 Android Enterprise 앱을 추가할 수 없습니다. Android Enterprise 앱 권한 또는 Android Enterprise 앱 제한 정책을 적용할 수 없습니다. 예약, 암호 및 제한과 같은 다른 정책은 이러한 장치에 계속 적용할 수 있습니다.
-
Android Enterprise에 장치를 등록하려고 하면 Android Enterprise 장치가 아닌 Android 장치로 등록됩니다.
Android Enterprise 엔터프라이즈 등록을 취소하려면:
-
XenMobile 콘솔에서 오른쪽 상단 모서리에 있는 톱니바퀴 아이콘을 클릭합니다. 설정 페이지가 나타납니다.
-
설정 페이지에서 Android Enterprise를 클릭합니다.
-
엔터프라이즈 제거를 클릭합니다.엔터프라이즈 제거 옵션 이미지(/en-us/xenmobile/server/media/settings-android-for-work-remove-enterprise.png)
-
암호를 지정합니다. 등록 취소를 완료하려면 다음 단계에서 이 암호가 필요합니다. 그런 다음 등록 취소를 클릭합니다.등록 취소 옵션 이미지(/en-us/xenmobile/server/media/settings-android-for-work-unenroll.png)
-
XenMobile 도구 페이지가 열리면 이전 단계에서 생성한 암호를 입력합니다.암호 필드 이미지(/en-us/xenmobile/server/media/tools-unenroll-android-enterprise-step1.png)
-
등록 취소를 클릭합니다.등록 취소 옵션 이미지(/en-us/xenmobile/server/media/tools-unenroll-android-enterprise-step2.png)
Android Enterprise에서 완전 관리형 장치 프로비저닝
회사 소유 장치만 Android Enterprise의 완전 관리형 장치가 될 수 있습니다. 완전 관리형 장치에서는 업무 프로필뿐만 아니라 전체 장치가 회사 또는 조직에 의해 제어됩니다. 완전 관리형 장치는 업무 관리형 장치라고도 합니다.
XenMobile은 완전 관리형 장치에 대해 다음 등록 방법을 지원합니다.
-
afw#xenmobile: 이 등록 방법을 사용하면 사용자가 장치를 설정할 때 "afw#xenmobile" 문자를 입력합니다. 이 토큰은 장치가 XenMobile에 의해 관리됨을 식별하고 Secure Hub를 다운로드합니다.
-
QR 코드: QR 코드 프로비저닝은 태블릿과 같이 NFC를 지원하지 않는 분산된 장치 플릿을 프로비저닝하는 쉬운 방법입니다. QR 코드 등록 방법은 공장 설정으로 재설정된 플릿 장치에서 사용할 수 있습니다. QR 코드 등록 방법은 설정 마법사에서 QR 코드를 스캔하여 완전 관리형 장치를 설정하고 구성합니다.
-
근거리 무선 통신(NFC) 범프: NFC 범프 등록 방법은 공장 설정으로 재설정된 플릿 장치에서 사용할 수 있습니다. NFC 범프는 근거리 무선 통신을 사용하여 두 장치 간에 데이터를 전송합니다. 공장 초기화된 장치에서는 Bluetooth, Wi-Fi 및 기타 통신 모드가 비활성화됩니다. NFC는 이 상태에서 장치가 사용할 수 있는 유일한 통신 프로토콜입니다.
afw#xenmobile
이 등록 방법은 새 장치 또는 공장 초기화된 장치의 전원을 켠 후 초기 설정에 사용됩니다. 사용자에게 Google 계정을 입력하라는 메시지가 표시되면 "afw#xenmobile"을 입력합니다. 이 작업은 Secure Hub를 다운로드하고 설치합니다. 그런 다음 사용자는 Secure Hub 설정 프롬프트에 따라 등록을 완료합니다.
이 등록 방법은 Secure Hub의 최신 버전이 Google Play 스토어에서 다운로드되므로 대부분의 고객에게 권장됩니다. 다른 등록 방법과 달리 XenMobile Server에서 Secure Hub를 다운로드할 수 있도록 제공할 필요가 없습니다.
전제 조건:
-
Android 5.0 이상을 실행하는 모든 Android 장치에서 지원됩니다.
QR 코드
QR 코드를 사용하여 장치 모드에 장치를 등록하려면 JSON을 생성하고 해당 JSON을 QR 코드로 변환하여 QR 코드를 생성합니다. 장치 카메라는 QR 코드를 스캔하여 장치를 등록합니다.
전제 조건:
-
Android 7.0 이상을 실행하는 모든 Android 장치에서 지원됩니다.
JSON에서 QR 코드 생성
다음 필드를 사용하여 JSON을 생성합니다.
다음 필드는 필수입니다:
키: android.app.extra.PROVISIONING_DEVICE_ADMIN_COMPONENT_NAME
값: com.zenprise/com.zenprise.configuration.AdminFunction
키: android.app.extra.PROVISIONING_DEVICE_ADMIN_SIGNATURE_CHECKSUM
값: qn7oZUtheu3JBAinzZRrrjCQv6LOO6Ll1OjcxT3-yKM
키: android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION
값:
https://path/to/securehub.apk
참고:
Secure Hub이 엔터프라이즈 앱으로 Citrix XenMobile Server에 업로드된 경우,
https://<fqdn>:4443/*instanceName*/worxhome.apk에서 다운로드할 수 있습니다. Secure Hub APK 경로는 장치가 프로비저닝 중에 연결하는 Wi-Fi 연결을 통해 액세스할 수 있어야 합니다.
다음 필드는 선택 사항입니다.
-
android.app.extra.PROVISIONING_LOCALE: 언어 및 국가 코드를 입력합니다.언어 코드는 ISO 639-1에 정의된 두 글자의 소문자 ISO 언어 코드(예: en)입니다. 국가 코드는 ISO 3166-1에 정의된 두 글자의 대문자 ISO 국가 코드(예: US)입니다. 예를 들어, 미국에서 사용되는 영어의 경우 en_US를 입력합니다.
-
android.app.extra.PROVISIONING_TIME_ZONE: 장치가 실행되는 시간대입니다.area/location 형식의 Olson 이름을 입력합니다. 예를 들어, 태평양 표준시의 경우 America/Los_Angeles를 입력합니다. 입력하지 않으면 시간대가 자동으로 채워집니다.
-
android.app.extra.PROVISIONING_LOCAL_TIME: Epoch 이후 밀리초 단위 시간입니다.유닉스 에포크(또는 유닉스 시간, POSIX 시간 또는 유닉스 타임스탬프)는 January 1, 1970 (UTC/GMT 자정) 이후 경과된 초 수입니다. 이 시간에는 윤초가 포함되지 않습니다 (ISO 8601: 1970-01-01T00:00:00Z).
-
android.app.extra.PROVISIONING_SKIP_ENCRYPTION: 프로필 생성 중 암호화를 건너뛰려면 true로 설정합니다. 프로필 생성 중 암호화를 강제하려면 false로 설정합니다.
일반적인 JSON은 다음과 같습니다.
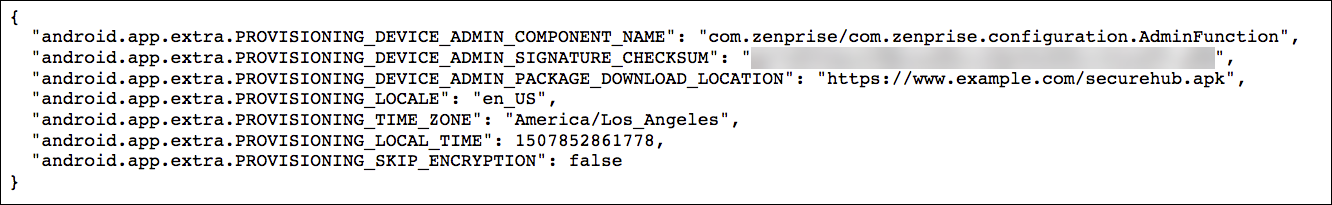
https://jsonlint.com과 같은 JSON 유효성 검사 도구를 사용하여 생성된 JSON의 유효성을 검사합니다. https://goqr.me와 같은 온라인 QR 코드 생성기를 사용하여 해당 JSON 문자열을 QR 코드로 변환합니다.
이 QR 코드는 초기화된 장치에서 스캔되어 장치를 업무용 관리 장치 모드로 등록합니다.
장치를 등록하려면
장치를 완전 관리형 장치로 등록하려면 장치가 초기화된 상태여야 합니다.
-
환영 화면에서 화면을 6번 탭하여 QR 코드 등록 흐름을 시작합니다.
-
메시지가 표시되면 Wi-Fi에 연결합니다. QR 코드(JSON으로 인코딩됨)의 Secure Hub 다운로드 위치는 이 Wi-Fi 네트워크를 통해 액세스할 수 있습니다.장치가 Wi-Fi에 성공적으로 연결되면 Google에서 QR 코드 리더를 다운로드하고 카메라를 실행합니다.
-
카메라를 QR 코드에 대고 코드를 스캔합니다.Android는 QR 코드의 다운로드 위치에서 Secure Hub를 다운로드하고, 서명 인증서 서명을 확인하고, Secure Hub를 설치하고, 이를 장치 소유자로 설정합니다.
자세한 내용은 Android EMM 개발자를 위한 Google 가이드를 참조하십시오.
<https://developers.google.com/android/work/prov-devices#qr_code_method>.
NFC 범프
NFC 범프를 사용하여 장치를 완전 관리형 장치로 등록하려면 두 대의 장치가 필요합니다. 한 대는 공장 설정으로 초기화된 장치이고 다른 한 대는 XenMobile Provisioning Tool을 실행하는 장치입니다.
전제 조건:
-
Android 5.0, Android 5.1, Android 6.0 이상을 실행하는 모든 Android 장치에서 지원됩니다.
-
Android Enterprise에 대해 활성화된 XenMobile Server 버전 10.4.
-
완전히 관리되는 장치로 Android Enterprise에 프로비저닝된 새 장치 또는 공장 초기화된 장치. 이 필수 구성 요소를 완료하는 단계는 이 문서의 뒷부분에서 확인할 수 있습니다.
-
구성된 프로비저닝 도구를 실행하는 NFC 기능이 있는 다른 장치. 프로비저닝 도구는 Secure Hub 10.4 또는 Citrix 다운로드 페이지에서 사용할 수 있습니다.
각 장치에는 기업 모빌리티 관리(EMM) 앱으로 관리되는 Android Enterprise 프로필이 하나만 있을 수 있습니다. XenMobile에서 Secure Hub는 EMM 앱입니다. 각 장치에는 하나의 프로필만 허용됩니다. 두 번째 EMM 앱을 추가하려고 하면 첫 번째 EMM 앱이 제거됩니다.
NFC 범프를 통해 전송되는 데이터
공장 초기화된 장치를 프로비저닝하려면 Android Enterprise를 초기화하기 위해 NFC 범프를 통해 다음 데이터를 전송해야 합니다.
-
장치 소유자 역할을 하는 EMM 공급자 앱의 패키지 이름(이 경우 Secure Hub).
-
장치가 EMM 공급자 앱을 다운로드할 수 있는 인트라넷/인터넷 위치.
-
다운로드가 성공했는지 확인하기 위한 EMM 공급자 앱의 SHA1 해시.
-
공장 초기화된 장치가 EMM 공급자 앱에 연결하고 다운로드할 수 있도록 하는 Wi-Fi 연결 세부 정보. 참고: Android는 현재 이 단계에서 802.1x Wi-Fi를 지원하지 않습니다.
-
장치의 시간대(선택 사항).
-
장치의 지리적 위치(선택 사항).
두 장치가 범프되면 프로비저닝 도구의 데이터가 공장 초기화된 장치로 전송됩니다. 이 데이터는 관리자 설정으로 Secure Hub를 다운로드하는 데 사용됩니다. 시간대 및 위치 값을 입력하지 않으면 Android가 새 장치에서 값을 자동으로 구성합니다.
XenMobile 프로비저닝 도구 구성
NFC 범프를 수행하기 전에 프로비저닝 도구를 구성해야 합니다. 이 구성은 NFC 범프 중에 초기화된 장치로 전송됩니다.
프로비저닝 도구 구성 이미지(/en-us/xenmobile/server/media/nfc-provisioning-secure-hub.png)
필수 필드에 데이터를 직접 입력하거나 텍스트 파일을 통해 채울 수 있습니다. 다음 절차의 단계에서는 텍스트 파일을 구성하는 방법과 각 필드에 대한 설명을 제공합니다. 앱은 입력한 정보를 저장하지 않으므로 나중에 사용할 정보를 보관하기 위해 텍스트 파일을 만드는 것이 좋습니다.
텍스트 파일을 사용하여 프로비저닝 도구를 구성하려면
파일 이름을 nfcprovisioning.txt로 지정하고 장치의 SD 카드에 있는 /sdcard/ 폴더에 파일을 배치합니다. 그러면 앱이 텍스트 파일을 읽고 값을 채울 수 있습니다.
텍스트 파일에는 다음 데이터가 포함되어야 합니다.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=<download_location>
이 줄은 EMM 공급자 앱의 인트라넷/인터넷 위치입니다. NFC 범프 후 초기화된 장치가 Wi-Fi에 연결되면 장치는 다운로드를 위해 이 위치에 액세스할 수 있어야 합니다. URL은 특별한 서식이 필요 없는 일반 URL입니다.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=<SHA1 hash>
이 줄은 EMM 공급자 앱의 체크섬입니다. 이 체크섬은 다운로드가 성공했는지 확인하는 데 사용됩니다. 체크섬을 얻는 단계는 이 문서의 뒷부분에서 설명합니다.
android.app.extra.PROVISIONING_WIFI_SSID=<wifi ssid>
이 줄은 프로비저닝 도구가 실행 중인 장치의 연결된 Wi-Fi SSID입니다.
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=<wifi security type>
지원되는 값은 WEP 및 WPA2입니다. Wi-Fi가 보호되지 않는 경우 이 필드는 비워두어야 합니다.
android.app.extra.PROVISIONING_WIFI_PASSWORD=<wifi password>
Wi-Fi가 보호되지 않는 경우, 이 필드는 비어 있어야 합니다.
android.app.extra.PROVISIONING_LOCALE=<locale>
언어 및 국가 코드를 입력합니다. 언어 코드는 ISO 639-1에 정의된 두 글자 소문자 ISO 언어 코드(예: en)입니다. 국가 코드는 ISO 3166-1에 정의된 두 글자 대문자 ISO 국가 코드(예: US)입니다. 예를 들어, 미국에서 사용되는 영어의 경우 en_US를 입력합니다. 코드를 입력하지 않으면 국가 및 언어가 자동으로 채워집니다.
android.app.extra.PROVISIONING_TIME_ZONE=<timezone>
장치가 실행되는 시간대입니다. area/location 형식의 Olson 이름을 입력합니다. 예를 들어, 태평양 표준시의 경우 America/Los_Angeles를 입력합니다. 이름을 입력하지 않으면 시간대가 자동으로 채워집니다.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_NAME=<package name>
이 값은 Secure Hub로 앱에 하드코딩되어 있으므로 이 데이터는 필요하지 않습니다. 여기서는 완전성을 위해 언급된 것입니다.
WPA2를 사용하여 보호되는 Wi-Fi가 있는 경우, 완성된 nfcprovisioning.txt 파일은 다음과 같을 수 있습니다.
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Protected_WiFi_Name
android.app.extra.PROVISIONING_WIFI_SECURITY_TYPE=WPA2
android.app.extra.PROVISIONING_WIFI_PASSWORD=wifiPasswordHere
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
보호되지 않은 Wi-Fi가 있는 경우, 완성된 nfcprovisioning.txt 파일은 다음과 같을 수 있습니다:
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_DOWNLOAD_LOCATION=https://www.somepublicurlhere.com/path/to/securehub.apk
android.app.extra.PROVISIONING_DEVICE_ADMIN_PACKAGE_CHECKSUM=ga50TwdCmfdJ72LGRFkke4CrbAk\u003d
android.app.extra.PROVISIONING_WIFI_SSID=Unprotected_WiFi_Name
android.app.extra.PROVISIONING_LOCALE=en_US
android.app.extra.PROVISIONING_TIME_ZONE=America/Los_Angeles
Secure Hub 체크섬을 가져오려면
모든 앱의 체크섬을 가져오려면 해당 앱을 엔터프라이즈 앱으로 추가합니다.
-
XenMobile 콘솔에서 구성 > 앱으로 이동한 다음 추가를 클릭합니다.앱 추가 창이 나타납니다.
-
엔터프라이즈를 클릭합니다.앱 정보 페이지가 표시됩니다.앱 정보 페이지 이미지(/en-us/xenmobile/server/media/nfc-provisioning-add-app-enterprise.png)
-
다음 구성을 선택한 다음 다음을 클릭합니다.Android Enterprise 엔터프라이즈 앱 페이지가 나타납니다.Android Enterprise 앱 이미지(/en-us/xenmobile/server/media/configure-apps-android-for-work-1.png)
-
.apk 경로를 제공한 다음 다음을 클릭하여 파일을 업로드합니다.업로드가 완료되면 업로드된 패키지의 세부 정보가 나타납니다.파일 업로드 페이지 이미지(/en-us/xenmobile/server/media/configure-apps-android-for-work-2.png)
-
다음을 클릭하여 JSON 파일을 다운로드하는 페이지를 엽니다. 이 파일은 Google Play에 업로드하는 데 사용됩니다. Secure Hub의 경우 Google Play에 업로드할 필요는 없지만, SHA1 값을 읽으려면 JSON 파일이 필요합니다.JSON 파일 다운로드 페이지 이미지(/en-us/xenmobile/server/media/nfc-provisioning-android-for-work-json.png)일반적인 JSON 파일은 다음과 같습니다.일반적인 JSON 파일 이미지(/en-us/xenmobile/server/media/nfc-provisioning-typical-json-file.png)
-
file_sha1_base64 값을 복사하여 프로비저닝 도구의 해시 필드에 사용합니다.참고:해시는 URL 안전해야 합니다.
-
모든 + 기호를 **-**로 변환
-
모든 / 기호를 **_**로 변환
-
후행 \\u003d를 **=**로 바꿉니다.
해시를 장치의 SD 카드에 있는 nfcprovisioning.txt 파일에 저장하는 경우 앱이 안전 변환을 수행합니다. 그러나 해시를 수동으로 입력하기로 선택한 경우 URL 안전성을 확인하는 것은 사용자 책임입니다. -
사용된 라이브러리
프로비저닝 도구는 소스 코드에서 다음 라이브러리를 사용합니다:
-
Google의 Apache license 2.0에 따른 v7 appcompat 라이브러리, Design support 라이브러리 및 v7 Palette 라이브러리자세한 내용은 Support Library Features Guide를 참조하십시오.
-
Jake Wharton의 Apache 라이선스 2.0에 따라 Butter Knife
Android Enterprise에서 업무 프로필 장치 프로비저닝
Android Enterprise의 업무 프로필 장치에서는 장치에서 회사 영역과 개인 영역을 안전하게 분리합니다. 예를 들어, BYOD 장치는 업무 프로필 장치가 될 수 있습니다. 업무 프로필 장치의 등록 환경은 XenMobile의 Android 등록과 유사합니다. 사용자는 Google Play에서 Secure Hub를 다운로드하고 장치를 등록합니다.
기본적으로 Android Enterprise에 업무 프로필 장치로 등록된 장치에서는 USB 디버깅 및 알 수 없는 소스 설정이 비활성화됩니다.
팁:
Android Enterprise에 장치를 업무 프로필 장치로 등록할 때 항상 Google Play로 이동하십시오. 거기에서 Secure Hub가 사용자의 개인 프로필에 표시되도록 설정하십시오.