
암호 장치 정책
조직의 표준에 따라 XenMobile에서 암호 정책을 만듭니다. 사용자의 장치에 암호를 요구하고 다양한 형식 및 암호 규칙을 설정할 수 있습니다. iOS, macOS, Android, Samsung Knox, Android Enterprise 및 Windows 데스크톱/태블릿용 정책을 만들 수 있습니다. 각 플랫폼에는 이 문서에 설명된 대로 다른 값 집합이 필요합니다.
이 정책을 추가하거나 구성하려면 구성 > 장치 정책으로 이동합니다. 자세한 내용은 장치 정책을 참조하십시오.
iOS 설정
-
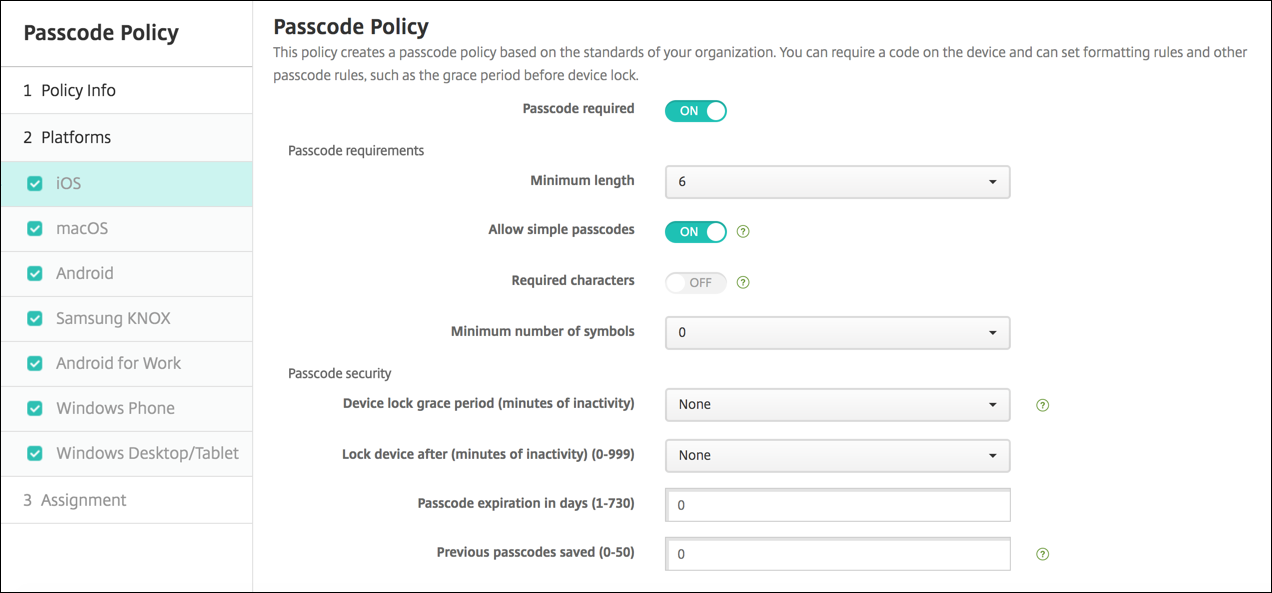
암호 필요: 암호를 요구하고 iOS 암호 장치 정책에 대한 구성 옵션을 표시하려면 이 옵션을 선택합니다. 페이지가 확장되어 암호 요구 사항, 암호 보안 및 정책 설정에 대한 설정을 구성할 수 있습니다.
-
암호 요구 사항
-
최소 길이: 드롭다운 목록에서 최소 암호 길이를 클릭합니다. 기본값은 6입니다.
-
간단한 암호 허용: 간단한 암호를 허용할지 여부를 선택합니다. 간단한 암호는 반복되거나 순차적인 문자 집합입니다. 기본값은 켜짐입니다.
-
필수 문자: 암호에 하나 이상의 문자가 포함되어야 하는지 여부를 선택합니다. 기본값은 꺼짐입니다.
-
최소 기호 수: 목록에서 암호에 포함되어야 하는 기호 수를 클릭합니다. 기본값은 0입니다.
-
-
암호 보안
-
장치 잠금 유예 기간(비활성 시간(분)): 목록에서 사용자가 잠긴 장치의 잠금을 해제하기 위해 암호를 입력해야 하는 시간 길이를 클릭합니다. 기본값은 없음입니다.
-
다음 시간(비활성 시간(분)) 후 장치 잠금: 목록에서 장치가 잠기기 전에 비활성 상태일 수 있는 시간 길이를 클릭합니다. 기본값은 없음입니다.
-
암호 만료일(1-730일): 암호가 만료되는 일수를 입력합니다. 유효한 값은 1-730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
저장된 이전 암호(0-50): 저장할 사용된 암호의 수를 입력합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효한 값은 0-50입니다. 기본값은 0이며, 이는 사용자가 암호를 재사용할 수 있음을 의미합니다.
-
최대 로그인 실패 시도 횟수: 목록에서 사용자가 로그인에 성공하지 못하여 장치가 완전히 초기화되기 전까지 허용되는 실패 횟수를 클릭합니다. 기본값은 정의되지 않음입니다.
-
macOS 설정
장치 정책 구성 화면 이미지(/en-us/xenmobile/server/media/device-policy-passcode-macos.png)
-
암호 필요: 암호를 요구하고 iOS 암호 장치 정책에 대한 구성 옵션을 표시하려면 이 옵션을 선택합니다. 페이지가 확장되어 암호 요구 사항, 암호 보안 및 정책 설정에 대한 설정을 구성할 수 있습니다.
-
암호 필요를 사용하도록 설정하지 않은 경우, 로그인 실패 시도 후 지연 시간(분) 옆에 사용자가 암호를 다시 입력할 수 있도록 허용하기 전에 지연할 시간(분)을 입력합니다.
-
암호 필요를 사용하도록 설정한 경우 다음 설정을 구성합니다.
-
암호 요구 사항
-
최소 길이: 목록에서 최소 암호 길이를 클릭합니다. 기본값은 6입니다.
-
간단한 암호 허용: 간단한 암호를 허용할지 여부를 선택합니다. 간단한 암호는 반복되거나 순차적인 문자 집합입니다. 기본값은 켜짐입니다.
-
필수 문자: 암호에 최소 하나의 문자가 포함되어야 하는지 여부를 선택합니다. 기본값은 꺼짐입니다.
-
최소 기호 수: 목록에서 암호에 포함되어야 하는 기호 수를 클릭합니다. 기본값은 0입니다.
-
-
암호 보안
-
장치 잠금 유예 기간(비활성 시간(분)): 목록에서 사용자가 잠긴 장치의 잠금을 해제하기 위해 암호를 입력해야 하는 시간 길이를 클릭합니다. 기본값은 없음입니다.
-
다음 시간 후 장치 잠금(비활성 시간(분)): 목록에서 장치가 잠기기 전까지 비활성 상태일 수 있는 시간 길이를 클릭합니다. 기본값은 없음입니다.
-
암호 만료일(1-730): 암호가 만료되는 일수를 입력합니다. 유효한 값은 1-730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
저장된 이전 암호(0-50): 저장할 사용된 암호의 수를 입력합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효한 값은 0-50입니다. 기본값은 0이며, 이는 사용자가 암호를 재사용할 수 있음을 의미합니다.
-
최대 로그인 실패 시도 횟수: 목록에서 사용자가 로그인에 성공하지 못하고 장치가 잠기기 전까지 시도할 수 있는 횟수를 클릭합니다. 기본값은 정의되지 않음입니다.
-
로그인 실패 시도 후 지연 시간(분): 사용자가 암호를 다시 입력하기 전에 지연할 시간(분)을 입력합니다.
-
암호 재설정 강제 적용: 사용자가 다음에 인증할 때 암호를 재설정해야 합니다.
-
-
정책 설정
-
프로필 범위: 이 정책을 사용자에게 적용할지 또는 전체 시스템에 적용할지 선택합니다. 기본값은 사용자입니다. 이 옵션은 macOS 10.7 이상에서만 사용할 수 있습니다.
-
Android 설정
참고:
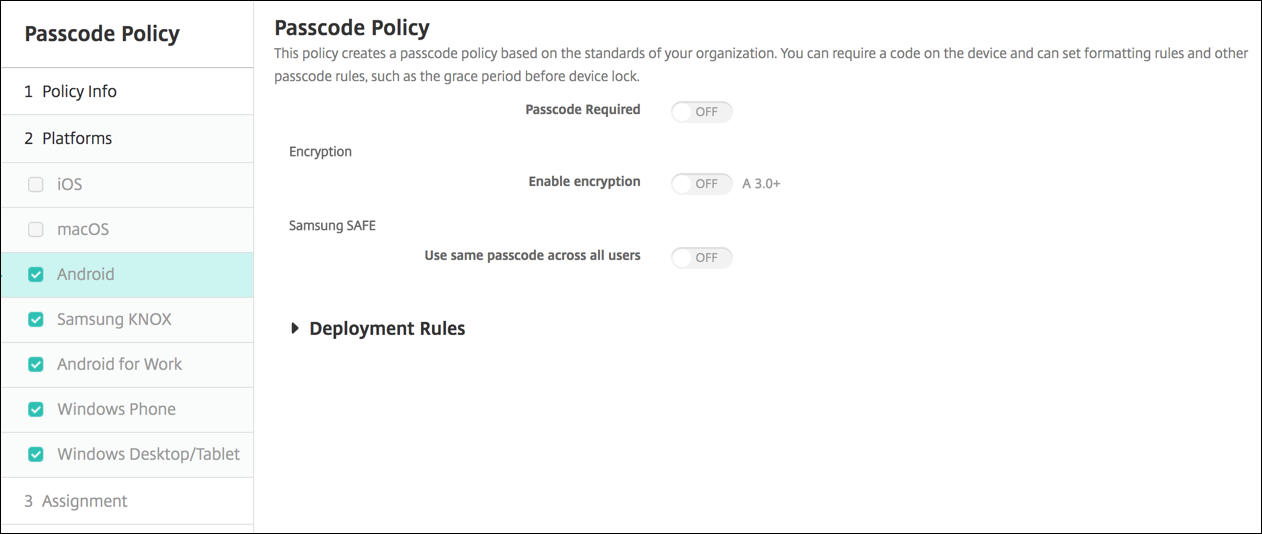
Android의 기본 설정은 해제입니다.
-
암호 필요: 암호를 요구하고 Android 암호 장치 정책에 대한 구성 옵션을 표시하려면 이 옵션을 선택합니다. 페이지가 확장되어 암호 요구 사항, 암호 보안, 암호화 및 Samsung SAFE에 대한 설정을 구성할 수 있습니다.
-
암호 요구 사항
-
최소 길이: 드롭다운 목록에서 최소 암호 길이를 선택합니다. 기본값은 6입니다.
-
생체 인식: 생체 인식을 활성화할지 여부를 선택합니다. 이 옵션을 활성화하면 필수 문자 필드가 숨겨집니다. 기본값은 해제입니다.
-
필수 문자: 드롭다운 목록에서 제한 없음, 숫자 및 문자 모두, 숫자만, 또는 문자만을 선택하여 암호 구성 방법을 설정합니다. 기본값은 제한 없음입니다.
-
고급 규칙: 고급 암호 규칙을 적용할지 여부를 선택합니다. 이 옵션은 Android 3.0 이상에서 사용할 수 있습니다. 기본값은 해제입니다.
-
고급 규칙을 활성화하면 다음 각 목록에서 암호에 포함되어야 하는 각 문자 유형의 최소 개수를 클릭합니다.
-
기호: 최소 기호 개수.
-
문자: 최소 문자 개수.
-
소문자: 최소 소문자 개수.
-
대문자: 최소 대문자 개수.
-
숫자 또는 기호: 최소 숫자 또는 기호 개수.
-
숫자: 최소 숫자 개수.
-
-
-
암호 보안
-
비활성 상태 (분) 후 장치 잠금: 목록에서 장치가 잠기기 전까지 비활성 상태로 있을 수 있는 시간을 클릭합니다. 기본값은 없음입니다.
-
암호 만료일 (1-730): 암호가 만료되는 일수를 입력합니다. 유효한 값은 1-730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
저장된 이전 암호 (0-50): 저장할 사용된 암호의 개수를 입력합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효한 값은 0-50입니다. 기본값은 0이며, 이는 사용자가 암호를 재사용할 수 있음을 의미합니다.
-
최대 로그인 실패 시도 횟수: 목록에서 사용자가 성공적으로 로그인하지 못하여 장치가 초기화되기 전까지의 시도 횟수를 클릭합니다. 기본값은 정의되지 않음입니다.
-
-
암호화
-
암호화 사용: 암호화를 사용할지 여부를 선택합니다. 이 옵션은 Android 3.0 이상에서 사용할 수 있습니다. 이 옵션은 암호 필요 설정과 관계없이 사용할 수 있습니다.장치를 암호화하려면 사용자는 배터리를 충전한 상태에서 시작해야 하며, 암호화에 걸리는 한 시간 이상 동안 장치를 연결된 상태로 유지해야 합니다. 암호화 프로세스를 중단하면 장치의 데이터 일부 또는 전부를 잃을 수 있습니다. 장치가 암호화된 후에는 공장 초기화를 수행하여 장치의 모든 데이터를 지우는 경우를 제외하고는 프로세스를 되돌릴 수 없습니다.
-
-
삼성 세이프참고:Samsung SAFE 장치에서 얼굴 또는 홍채 인식을 비활성화하기 위한 해결 방법: Samsung SAFE에 대한 제한 장치 정책을 생성합니다. 제한 정책에서 응용 프로그램 비활성화를 켜고
com.samsung.android.bio.face.service또는com.samsung.android.server.iris를 테이블에 추가합니다. 그런 다음 제한 정책을 배포합니다.-
모든 사용자에게 동일한 암호 사용: 모든 사용자에게 동일한 암호를 사용할지 여부를 선택합니다. 기본값은 해제입니다. 이 설정은 Samsung SAFE 장치에만 적용되며 암호 필요 설정과 관계없이 사용할 수 있습니다.
-
모든 사용자에게 동일한 암호 사용을 활성화하면 암호 필드에 모든 사용자가 사용할 암호를 입력합니다.
-
암호 필요를 활성화하면 다음 Samsung SAFE 설정을 구성합니다.
-
변경해야 하는 문자 수: 사용자가 이전 암호에서 변경해야 하는 문자 수를 입력합니다. 기본값은 0입니다.
-
문자가 나타날 수 있는 횟수: 암호에 문자가 나타날 수 있는 최대 횟수를 입력합니다. 기본값은 0입니다.
-
알파벳 순서 길이: 암호에서 알파벳 순서의 최대 길이를 입력합니다. 기본값은 0입니다.
-
숫자 순서 길이: 암호에서 숫자 순서의 최대 길이를 입력합니다. 기본값은 0입니다.
-
사용자가 암호를 표시하도록 허용: 사용자가 암호를 표시할 수 있도록 허용할지 여부를 선택합니다. 기본값은 켜짐입니다.
-
생체 인증 구성. 생체 인증을 활성화할지 여부를 선택합니다. 기본값은 해제입니다. 켜짐으로 설정하면 다음 옵션을 설정할 수 있습니다.
-
지문 허용. 사용자가 지문을 사용하여 인증하도록 허용하려면 선택합니다.
-
홍채 허용. 사용자가 홍채를 사용하여 인증하도록 허용하려면 선택합니다.
-
-
금지된 문자열: 사용자가 "password", "pwd", "welcome", "123456", "111111"과 같이 추측하기 쉬운 안전하지 않은 문자열을 사용하지 못하도록 금지된 문자열을 만듭니다. 거부하려는 각 문자열에 대해 추가를 클릭한 다음 다음을 수행합니다.
-
금지된 문자열: 사용자가 사용하지 않을 수 있는 문자열을 입력합니다.
-
문자열을 추가하려면 저장을 클릭하고, 문자열 추가를 취소하려면 취소를 클릭합니다.
-
-
-
안드로이드 엔터프라이즈 설정
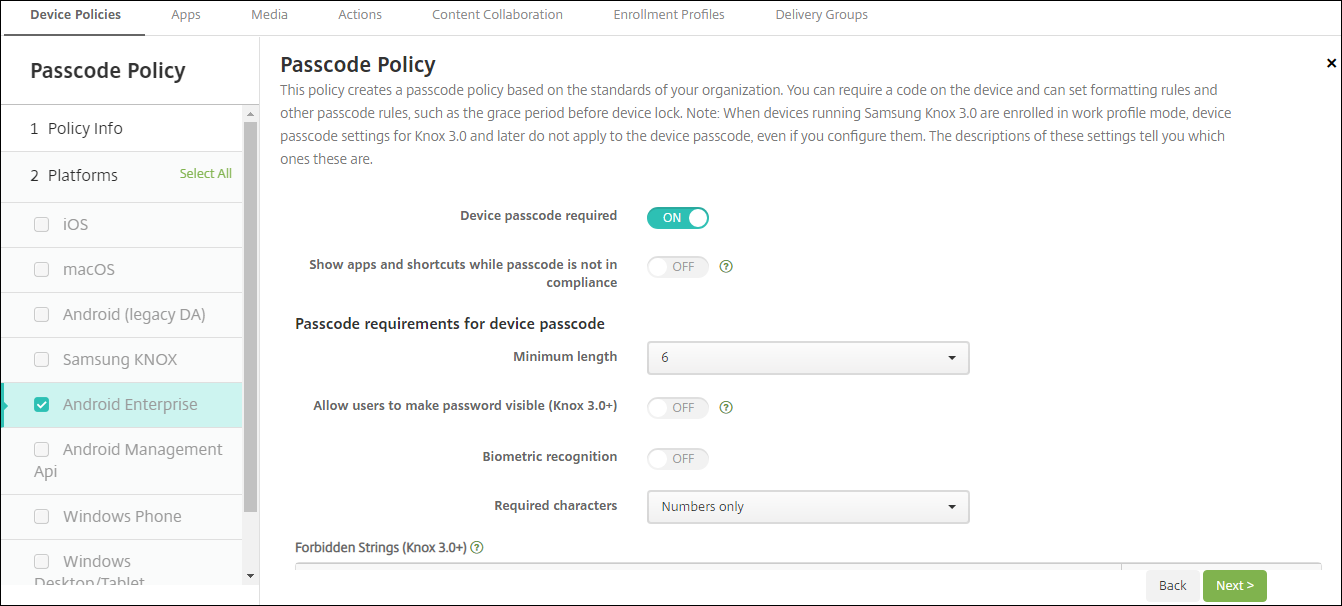
Android Enterprise 장치의 경우 장치에 대한 암호 또는 Android Enterprise 업무 프로필에 대한 보안 챌린지 또는 둘 다를 요구할 수 있습니다.
Android 9.0 이상 및 Samsung Knox 3.0 이상을 실행하는 장치의 경우 Android Enterprise 페이지에서 Samsung Knox 설정을 구성합니다. 이전 버전의 Android 또는 Samsung Knox를 실행하는 장치의 경우 Samsung Knox 페이지를 사용합니다.
참고:
Samsung Knox 3.0을 실행하는 장치가 업무 프로필 장치로 등록된 경우, Knox 3.0 이상에 대한 장치 암호 설정은 구성하더라도 장치 암호에 적용되지 않습니다.
-
장치 암호 필요: 장치에 암호를 요구합니다. 이 설정이 켜짐인 경우, 장치 암호 요구 사항 및 장치 암호 보안 아래의 설정을 구성합니다. 기본값은 꺼짐입니다.
-
암호가 규정을 준수하지 않을 때 앱 및 바로 가기 표시: 이 설정이 켜짐인 경우, 암호가 규정을 준수하지 않더라도 장치의 앱 및 바로 가기가 숨겨지지 않습니다. 이 설정이 꺼짐인 경우, 암호가 규정을 준수하지 않을 때 앱 및 바로 가기가 숨겨집니다. 이 설정을 활성화하는 경우, Citrix®는 암호가 규정을 준수하지 않을 때 장치를 규정 미준수로 표시하는 자동화된 작업을 생성할 것을 권장합니다. 기본값은 꺼짐입니다.
-
장치 암호 요구 사항:
-
최소 길이: 최소 암호 길이를 지정합니다. 기본값은 6입니다.
-
사용자가 암호를 표시하도록 허용: 유효한 Knox 라이선스 키가 구성된 Samsung Knox 3.0 이상을 실행하는 장치에 해당합니다. 완전 관리형 장치에만 해당합니다. 이 설정은 업무 프로필 장치로 등록된 장치에는 적용되지 않습니다. 사용자가 암호를 표시하도록 허용합니다. 기본값은 꺼짐입니다.
-
생체 인식: 생체 인식을 활성화합니다. 이 설정이 켜짐이면 필수 문자 필드가 숨겨집니다. 기본값은 꺼짐입니다.
-
필수 문자: 암호에 필요한 문자 유형을 지정합니다. 목록에서 제한 없음, 숫자 및 문자 모두, 숫자만 또는 문자만을 선택합니다. Android 7.0을 실행하는 장치에만 제한 없음을 사용하십시오. Android 7.1 이상에서는 제한 없음 설정이 적용되지 않습니다. 기본값은 숫자 및 문자 모두입니다.
-
금지된 문자열: 유효한 Knox 라이선스 키가 구성된 Samsung Knox 3.0 이상을 실행하는 장치용입니다. 완전 관리형 장치에만 해당됩니다. 이 설정은 작업 프로필 장치로 등록된 장치에는 적용되지 않습니다. 사용자가 암호로 사용할 수 없는 문자열을 지정합니다. "password", "pwd", "welcome", "123456", "111111"과 같이 추측하기 쉬운 안전하지 않은 문자열을 사용자가 사용하지 못하도록 금지된 문자열을 만듭니다. 거부하려는 각 문자열에 대해: 추가를 클릭합니다. 사용자가 사용하지 않으려는 문자열을 입력합니다. 문자열을 추가하려면 저장을 클릭하고, 문자열 추가를 취소하려면 취소를 클릭합니다.
-
고급 규칙: 암호에 포함될 수 있는 문자 유형에 대한 고급 규칙을 적용합니다. 이 설정이 켜짐이면 최소 개수 및 최대 개수 아래의 설정을 구성합니다. 이 설정은 Android 5.0 이전 Android 장치에서는 사용할 수 없습니다. 기본값은 꺼짐입니다.
-
최소 개수:
-
기호: 최소 기호 개수를 지정합니다. 기본값은 0입니다.
-
문자: 최소 문자 개수를 지정합니다. 기본값은 0입니다.
-
소문자: 최소 소문자 개수를 지정합니다. 기본값은 0입니다.
-
대문자: 최소 대문자 개수를 지정합니다. 기본값은 0입니다.
-
숫자 또는 기호: 최소 숫자 또는 기호 개수를 지정합니다. 기본값은 0입니다.
-
숫자: 최소 숫자 개수를 지정합니다. 기본값은 0입니다.
-
변경 문자: 유효한 Knox 라이선스 키가 구성된 Samsung Knox 3.0 이상을 실행하는 장치용입니다. 완전 관리형 장치에만 해당됩니다. 이 설정은 작업 프로필 장치로 등록된 장치에는 적용되지 않습니다. 사용자가 이전 암호에서 변경해야 하는 문자 수를 지정합니다. 기본값은 0입니다.
-
-
최대 개수: 유효한 Knox 라이선스 키가 구성된 Samsung Knox 3.0 이상을 실행하는 장치용입니다. 완전 관리형 장치에만 해당됩니다. 이 설정은 작업 프로필 장치로 등록된 장치에는 적용되지 않습니다.
-
문자 발생 횟수: 암호에서 문자가 발생할 수 있는 최대 횟수를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
알파벳 순서 길이: 암호에서 알파벳 순서의 최대 길이를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
숫자 시퀀스 길이: 암호의 숫자 시퀀스 최대 길이를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
-
-
장치 암호에 대한 암호 보안:
-
장치 초기화 (로그온 시도 실패 후): 사용자가 로그온에 실패할 수 있는 횟수를 지정하며, 이 횟수를 초과하면 장치가 완전히 초기화됩니다. 기본값은 정의되지 않음입니다.
-
장치 잠금 (비활성 시간(분) 후) (0-999): 장치가 잠기기 전에 비활성 상태로 있을 수 있는 시간(분)을 지정합니다. 기본값은 없음입니다.
-
암호 만료일 (일) (1-730): 암호가 만료되는 일수를 지정합니다. 유효한 값은 1~730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
저장된 이전 암호 (0-50): 저장할 사용된 암호의 수를 지정합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효한 값은 0~50입니다. 기본값은 0이며, 이는 사용자가 암호를 재사용할 수 있음을 의미합니다.
-
장치 잠금 (로그온 시도 실패 후) 유효한 Knox 라이선스 키가 구성된 Samsung Knox 3.0 이상을 실행하는 장치에 적용됩니다. 완전 관리형 장치에만 해당됩니다. 이 설정은 작업 프로필 장치로 등록된 장치에는 적용되지 않습니다. 사용자가 로그온에 실패할 수 있는 횟수를 지정하며, 이 횟수를 초과하면 장치가 잠깁니다. 기본값은 정의되지 않음입니다.
-
-
작업 프로필 보안 챌린지: Android Enterprise 작업 프로필에서 실행되는 앱에 액세스하려면 사용자가 보안 챌린지를 완료하도록 요구합니다. Android 7.0 이상을 실행하는 장치에 적용됩니다. 이 설정이 켜짐으로 되어 있으면, 작업 프로필 보안 챌린지 암호 요구 사항 및 작업 프로필 보안 챌린지 암호 보안 아래의 설정을 구성합니다. 기본값은 꺼짐입니다.
-
작업 프로필 보안 챌린지 암호 요구 사항:
-
최소 길이: 최소 암호 길이를 지정합니다. 기본값은 6입니다.
-
사용자가 암호를 표시하도록 허용: 유효한 Knox 라이선스 키가 구성된 Knox 3.0 이상을 실행하는 장치에 적용됩니다. 사용자가 암호를 표시할 수 있도록 허용합니다. 기본값은 꺼짐입니다.
-
생체 인식: 생체 인식을 활성화합니다. 이 설정이 켜짐으로 되어 있으면, 필수 문자 필드는 숨겨집니다. 기본값은 꺼짐입니다.
-
필수 문자: 암호에 필요한 문자 유형을 지정합니다. 목록에서 제한 없음, 숫자와 문자 모두, 숫자만, 또는 문자만을 선택합니다. 제한 없음은 Android 7.0을 실행하는 장치에만 사용하십시오. Android 7.1 이상에서는 제한 없음 설정이 적용되지 않습니다. 기본값은 숫자와 문자 모두입니다.
-
금지된 문자열: 유효한 Knox 라이선스 키가 구성된 Knox 3.0 이상을 실행하는 장치에 적용됩니다. 사용자가 암호로 사용할 수 없는 문자열을 지정합니다. "password", "pwd", "welcome", "123456", "111111"과 같이 추측하기 쉬운 안전하지 않은 문자열을 사용자가 사용하지 못하도록 금지된 문자열을 만듭니다. 거부하려는 각 문자열에 대해: 추가를 클릭합니다. 사용자가 사용하지 않기를 원하는 문자열을 입력합니다. 문자열을 추가하려면 저장을 클릭하고, 문자열 추가를 취소하려면 취소를 클릭합니다.
-
고급 규칙: 암호에 포함될 수 있는 문자 유형에 대한 고급 규칙을 적용합니다. 이 설정이 켜짐으로 되어 있으면, 최소 개수 및 최대 개수 아래의 설정을 구성합니다. 이 설정은 Android 5.0 이전 버전의 Android 장치에서는 사용할 수 없습니다. 기본값은 꺼짐입니다.
-
최소 개수:
-
기호: 최소 기호 개수를 지정합니다. 기본값은 0입니다.
-
문자: 최소 문자 개수를 지정합니다. 기본값은 0입니다.
-
소문자: 최소 소문자 개수를 지정합니다. 기본값은 0입니다.
-
대문자: 최소 대문자 개수를 지정합니다. 기본값은 0입니다.
-
숫자 또는 기호: 최소 숫자 또는 기호 개수를 지정합니다. 기본값은 0입니다.
-
숫자: 최소 숫자 개수를 지정합니다. 기본값은 0입니다.
-
변경된 문자: Knox 3.0 이상을 실행하고 유효한 Knox 라이선스 키가 구성된 장치에 해당합니다. 사용자가 이전 암호에서 변경해야 하는 문자 수를 지정합니다. 기본값은 0입니다.
-
-
최대 개수: Knox 3.0 이상을 실행하고 유효한 Knox 라이선스 키가 구성된 장치에 해당합니다.
-
문자가 나타날 수 있는 횟수: 암호에서 문자가 나타날 수 있는 최대 횟수를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
알파벳 순서 길이: 암호에서 알파벳 순서의 최대 길이를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
숫자 순서 길이: 암호에서 숫자 순서의 최대 길이를 지정합니다. 기본값은 0이며, 이는 최대 제한이 없음을 의미합니다.
-
-
통합 암호 사용: 켜짐으로 설정하면 사용자는 장치 및 업무 프로필에 하나의 암호를 사용합니다. 꺼짐으로 설정하면:
-
사용자는 장치 및 업무 프로필에 다른 암호를 사용해야 합니다.
-
사용자가 장치 및 업무 프로필에 하나의 암호를 사용하려는 경우 설정하는 장치의 하나의 잠금 사용 설정이 비활성화됩니다. 사용자는 이 설정을 활성화할 수 없습니다.
-
작업 프로필 보안 챌린지에 대한 암호 요구 사항이 장치 암호보다 더 복잡한 경우: 하나의 잠금 사용 설정이 활성화된 사용자는 작업 프로필 암호를 변경하라는 메시지가 표시됩니다.
기본값은 해제입니다. Android 9.0부터 사용할 수 있습니다. -
-
-
작업 프로필 보안 챌린지를 위한 암호 보안
-
컨테이너 지우기 (로그온 시도 실패 후): 사용자가 로그온에 실패할 수 있는 횟수를 지정하며, 이 횟수를 초과하면 작업 프로필과 해당 데이터가 장치에서 지워집니다. 지우기가 발생한 후 사용자는 작업 프로필을 다시 초기화해야 합니다. 기본값은 정의되지 않음입니다.
-
컨테이너 잠금 (비활성 시간(분) 후): 작업 프로필이 잠기기 전에 장치가 비활성 상태일 수 있는 시간(분)을 지정합니다. 기본값은 없음입니다.
-
암호 만료일 (1-730일): 암호가 만료되는 일수를 지정합니다. 유효 값은 1-730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
저장된 이전 암호 (0-50개): 저장할 사용된 암호의 수를 지정합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효 값은 0-50입니다. 기본값은 0이며, 이는 사용자가 암호를 재사용할 수 있음을 의미합니다.
-
컨테이너 잠금 (로그온 시도 실패 후): 유효한 Knox 라이선스 키가 구성된 Knox 3.0 이상을 실행하는 장치에 해당합니다. 사용자가 로그온에 실패할 수 있는 횟수를 지정하며, 이 횟수를 초과하면 장치가 잠깁니다. 기본값은 정의되지 않음입니다.
-
Windows 데스크톱/태블릿 설정
장치 정책 구성 화면 이미지(/en-us/xenmobile/server/media/device-policy-passcode-windowsdesktop.png)
-
간편 로그온 허용 안 함: 사용자가 그림 암호 또는 생체 인식 로그온으로 장치에 액세스할 수 있도록 허용할지 여부를 선택합니다. 기본값은 해제입니다.
-
최소 암호 길이: 드롭다운 목록에서 최소 암호 길이를 선택합니다. 기본값은 6입니다.
-
지우기 전 최대 암호 시도 횟수: 목록에서 사용자가 로그온에 성공하지 못할 수 있는 횟수를 클릭합니다. 이 횟수를 초과하면 장치에서 회사 데이터가 지워집니다. 기본값은 4입니다.
-
암호 만료일 (0-730일): 암호가 만료되는 일수를 입력합니다. 유효 값은 0-730입니다. 기본값은 0이며, 이는 암호가 만료되지 않음을 의미합니다.
-
암호 기록: (1-24): 저장할 사용된 암호의 수를 입력합니다. 사용자는 이 목록에 있는 암호를 사용할 수 없습니다. 유효 값은 1-24입니다. 이 필드에는 1에서 24 사이의 숫자를 입력해야 합니다. 기본값은 0입니다.
-
장치 잠금 전 최대 비활성 시간(1-999분): 장치가 잠기기 전에 비활성 상태일 수 있는 시간(분)을 입력합니다. 유효한 값은 1-999입니다. 이 필드에 1에서 999 사이의 숫자를 입력해야 합니다. 기본값은 0입니다.