
更新身份提供商 SAML 签名证书
使用签名请求和响应的 SAML 连接依赖于两种不同的 SAML 签名证书。SAML 连接的每一侧各一个。IdP 证书轮换过程不应与所有 Citrix Cloud 客户使用的
samlsigning.cloud.com 证书的 服务提供商 年度轮换混淆。Citrix 不控制您的 SAML 应用程序的 IDP 证书的轮换。您的 Citrix Cloud 和 IdP 管理员控制此过程。
常见问题
SAML 应用程序的签名证书用于什么?
当您首次创建 SAML 连接时,您的 SAML 应用程序的签名证书会上传到 Citrix Cloud。在初始 SAML 连接创建过程中,只需提供一个 IdP 签名证书。IdP 证书从您的 SAML 提供商(例如 Microsoft Entra ID、Okta、PingFederate 或 ADFS)中获取。Citrix Cloud 使用 IdP 签名证书来验证在 SAML 身份验证过程中从您的 SAML 应用程序发送到 Citrix Cloud 的 SAML 响应的签名。IdP 证书将受到 Citrix Cloud 的信任,直到其到期日期。
什么是 SAML 应用程序签名证书轮换?
IdP 签名证书轮换是一项计划性维护任务,当您的 SAML 应用程序的签名证书即将到期时需要执行。管理员需要关注 Citrix Cloud 中 SAML 连接使用的 IdP 签名证书。当证书在 30 天内即将到期时,请将有效的替换证书上传到您的 Citrix Cloud SAML 连接中。在当前证书到期之前完成此替换。
我需要多久轮换一次 SAML 应用程序的签名证书?
云 SAML 应用程序证书通常具有很长的生命周期,例如 Duo 为 16 年,Okta 为 10 年,Entra ID SAML 应用程序为 3 年。本地 SAML IdP(例如 PingFederate 或 ADFS)中使用的证书像您环境中的任何其他 x509 证书一样创建和维护,因此通常由 Digicert 等商业证书颁发机构每年替换。
我如何知道我的 SAML 应用程序的签名证书是否即将到期?
您需要检查您的 IdP 的 SAML 应用程序中当前活动的证书的到期日期。
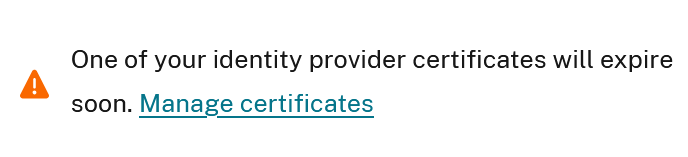
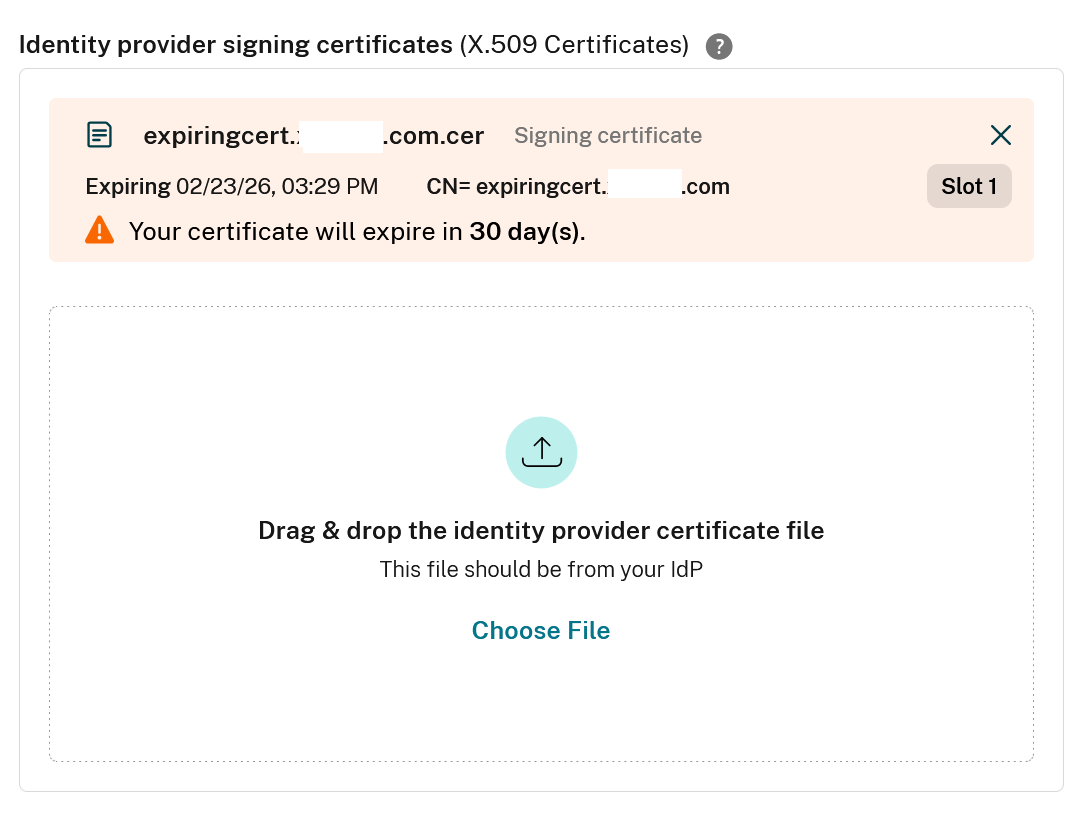
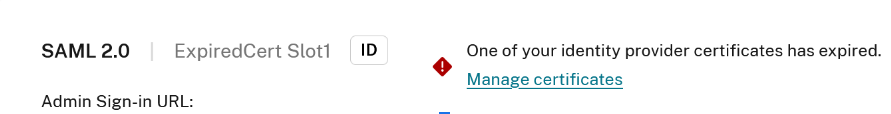
在您的 SAML 应用程序签名证书到期前 30 天,Citrix Cloud 将在 身份和访问管理 > 身份验证 中的 SAML 连接上显示警告。
单击 管理证书 将重定向到 查看 > SAML 连接 页面,您可以在其中上传新证书或删除已过期证书。
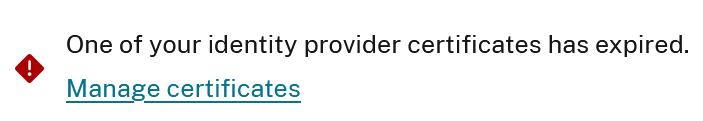
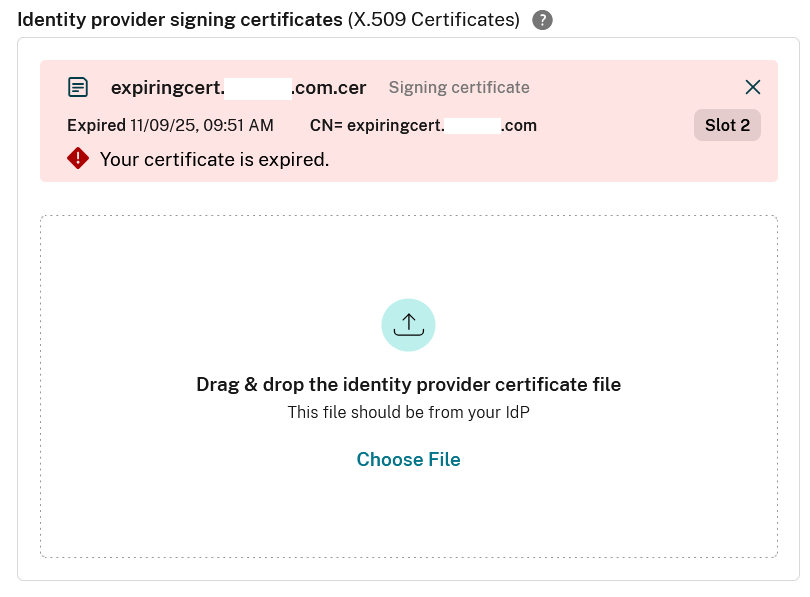
如果 IdP 证书实际上已过期,Citrix Cloud 也会在 SAML 连接上显示错误,如下所示。过期的 IdP 证书会使 SAML 连接无法使用,直到证书被替换。
当我的 SAML 应用程序的签名证书即将过期时,我将收到 Citrix Cloud 的哪些通知?
如果 Citrix Cloud 管理员有一个或多个 IdP 证书将在未来 30 天内过期的 SAML 连接,他们将收到严重通知。Citrix Cloud 会监控所有 SAML 连接,并检测任何包含将在未来 30 天内过期的证书的连接。除了来自 Citrix Cloud 租户的通知外,您还可能收到来自 SAML IdP 的关于即将过期的 SAML 应用程序证书的通知。
重要提示:
如果您的 Citrix Cloud 管理员选择禁用所有电子邮件和 Citrix Cloud 控制台通知,您可能会错过这些关键警告,因为您的 SAML IdP 证书即将到期。您的 Citrix Cloud 管理员有责任确保至少有一名或多名活跃管理员用户可以接收这些关键通知。请参阅本文,了解 Citrix Cloud 管理员如何管理其通知
每个 IdP 证书过期通知都包含详细信息,可帮助您识别 Citrix Cloud 中的 SAML 连接以及身份提供商中即将过期的 IdP 证书。导航至身份和访问管理 > 身份验证。
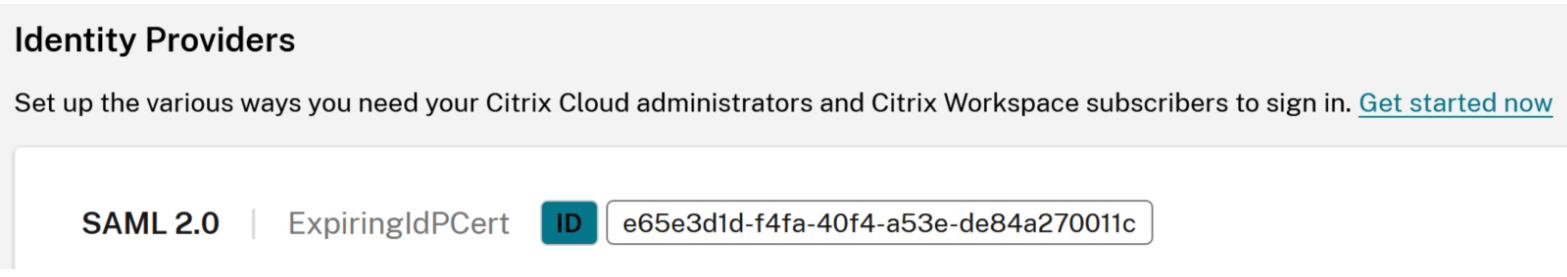
-
SAML 连接昵称:
ExpiringIdPCert -
SAML 连接 ID:
e65e3d1d-f4fa-40f4-a53e-de84a270011c -
证书通用名称:
CN=expiringcert.domain.com -
过期日期:
2025-12-27
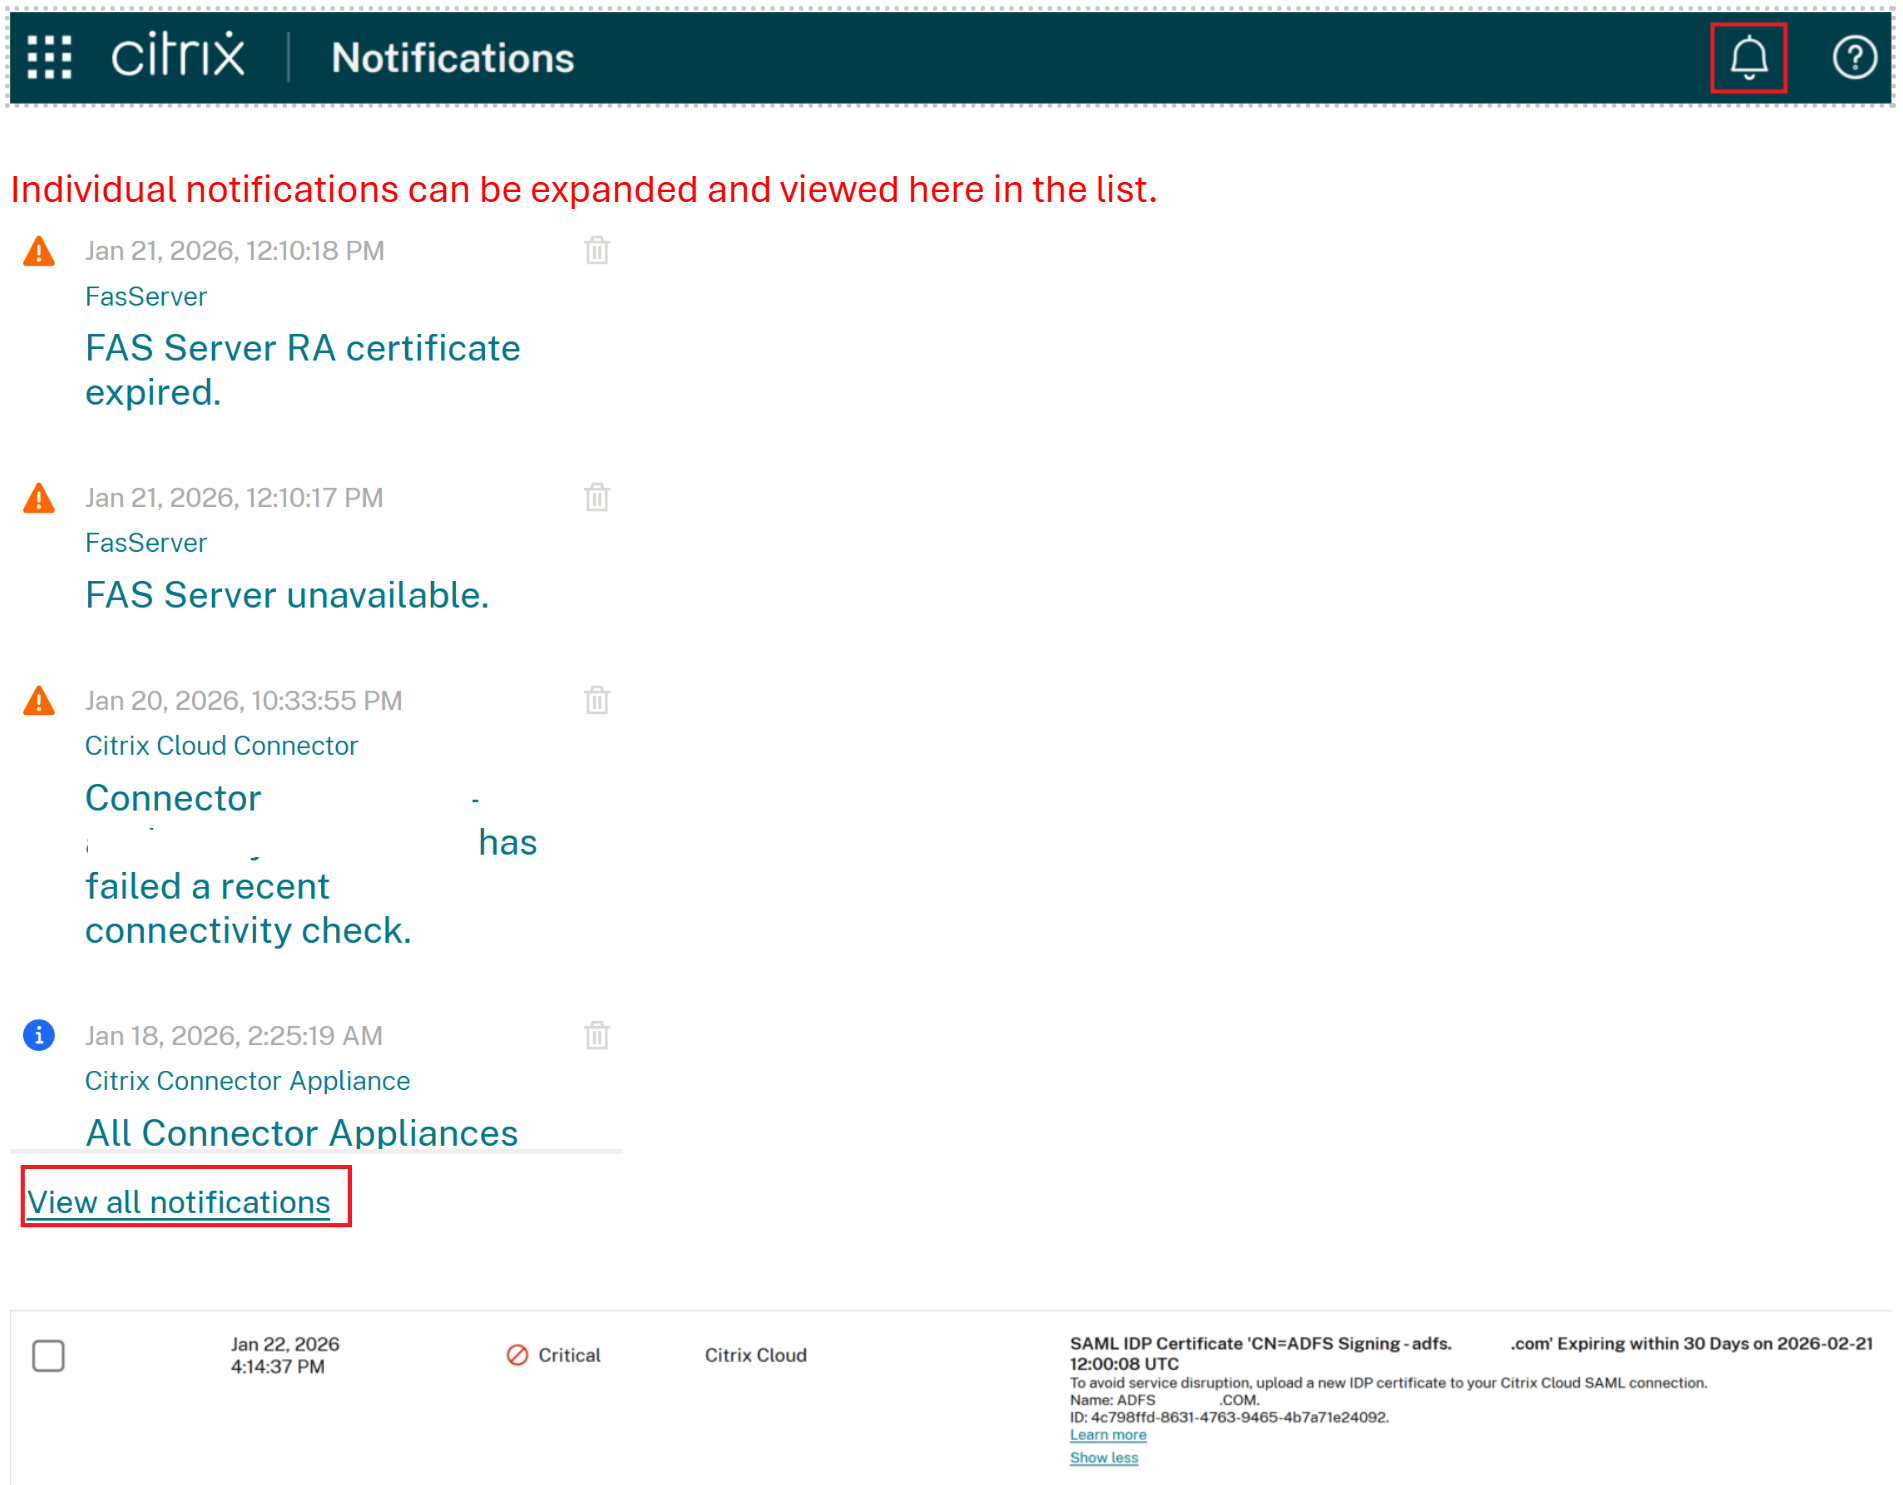
Citrix Cloud 门户中的管理员通知
导航到 Citrix Cloud 主页,单击铃铛图标并选择“查看所有通知”。查找指示将在未来 30 天内过期的证书和 SAML 连接的关键警报。
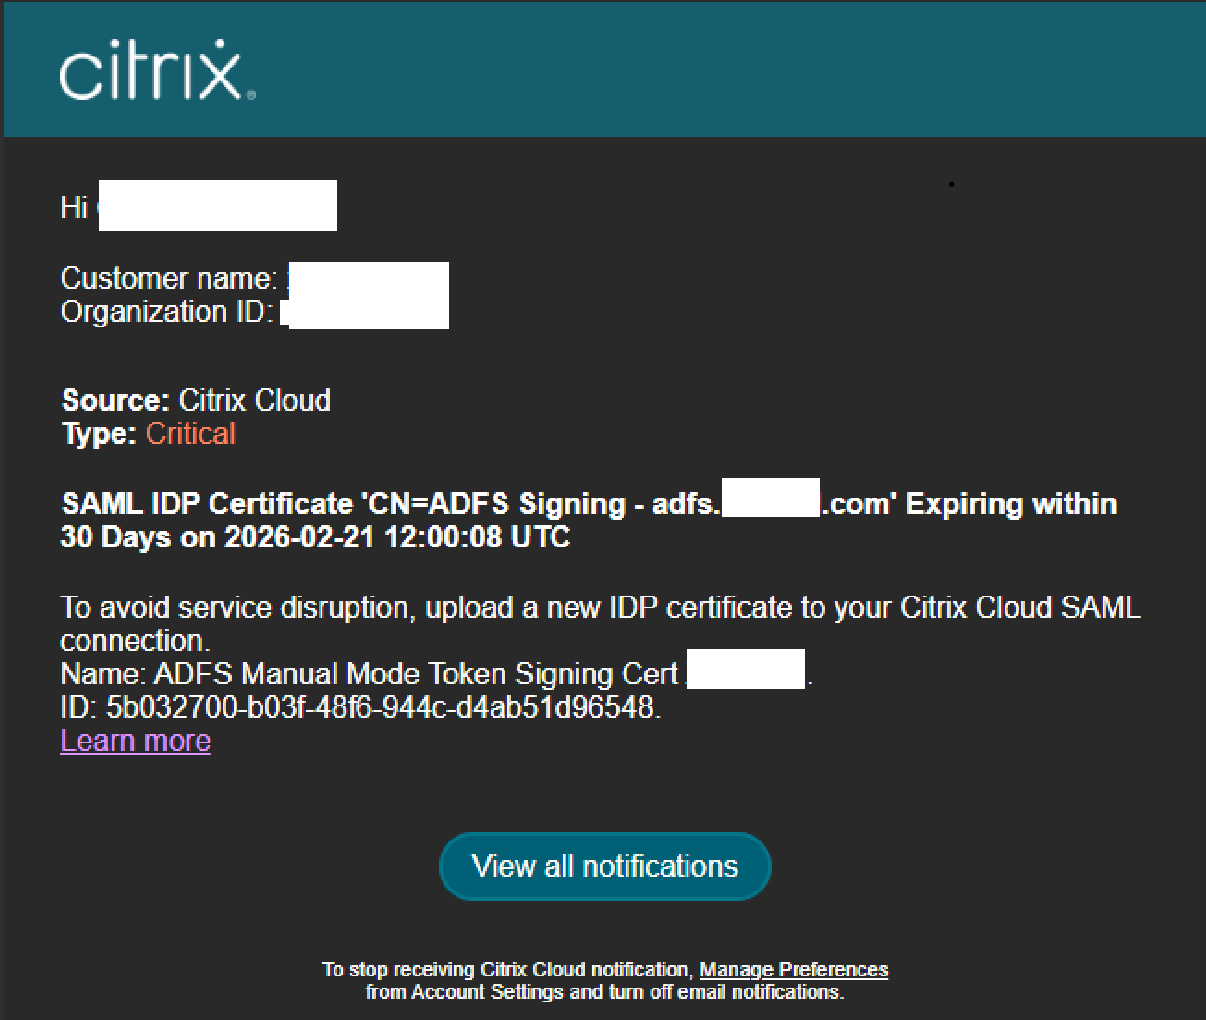
电子邮件通知
一旦 IdP 证书过期通知已发送一次,它将不会再次发送。这是为了防止不必要的电子邮件垃圾邮件,并确保 Citrix Cloud 管理员只收到一次通知电子邮件,而不是在到期临近的整个 30 天内每天都收到另一封电子邮件。如果 Citrix Cloud 通知被关闭,它将不会被重新发送。
在不触发中断的情况下,我是否可以在仍使用 Citrix Cloud SAML 连接的同时更新 SAML IdP 证书?
是的。在 SAML IdP 连接中引入第二个 IdP 证书,可以实现无缝的 SAML 应用程序证书滚动更新。请在当前证书过期前至少 24 小时上传新证书。如果正确遵循本文,您的最终用户或 Citrix Cloud 管理员用户将不会受到影响。
如何从 SAML 应用程序获取最新的身份提供商 (IdP) 签名证书副本?
本地 SAML IdP(例如 PingFederate)中使用的证书可从组织内部的私有证书颁发机构或 Digicert 等商业证书颁发机构获取。基于云的 SAML IdP SAML 应用程序可以在 SAML 应用程序 UI 中随时按需生成新的 IdP 证书。新的 IdP 签名证书可以随时生成并设置为“非活动”状态。
Citrix Cloud 能否同时信任两个不同的 IdP 签名证书?
是的。无缝 IdP 证书滚动更新依赖于此。 Citrix Cloud SAML 连接信任 SAML 响应。这些响应必须使用已上传到 SAML 连接的两个受信任 IdP 签名证书中的任何一个进行签名。如果其中一个证书已过期,Citrix Cloud 将不再信任它,并且您的 SAML 应用程序也不应再使用它。
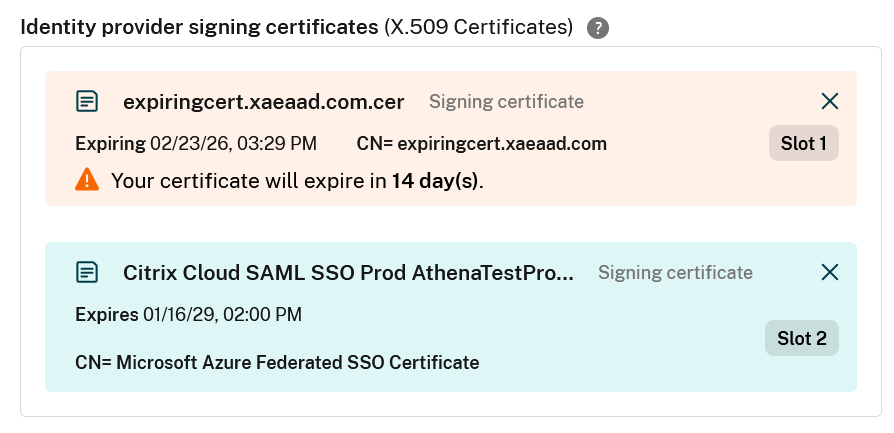
Citrix Cloud SAML 连接可以存储一个或两个 SAML 应用程序证书。
Slot1: 包含您在首次创建 Citrix Cloud SAML 连接时上传的证书。此证书需要在过期前更换,以防止中断。
Slot2: 在您的 SAML 连接创建后始终为空,但可以在 Slot1 中的证书过期前用于上传新的 SAML 应用程序证书。它旨在提供一个替代的受信任证书,以接替即将过期的 Slot1 签名证书。
我应该何时从 Citrix Cloud 中的 SAML 连接中删除“旧”身份提供商 (IdP) 签名证书?
只有在您已证明“新”签名证书已在您的 SAML 应用程序中激活,并且您已成功使用它登录到商店和/或 Citrix Cloud 之后,才能从 Citrix Cloud SAML 连接中删除旧身份提供商 (IdP) 签名证书。如果两个 IdP 证书都仍在 Citrix Cloud 连接中,则回滚失败的 IdP 证书轮换维护任务会更容易。只要两个证书都仍在有效期内,Citrix Cloud 就可以信任它们。如果 IdP 证书已过期,则无法回滚到该证书。
我如何知道我的 SAML 应用程序当前正在使用哪个 IdP 签名证书来签署 SAML 响应?
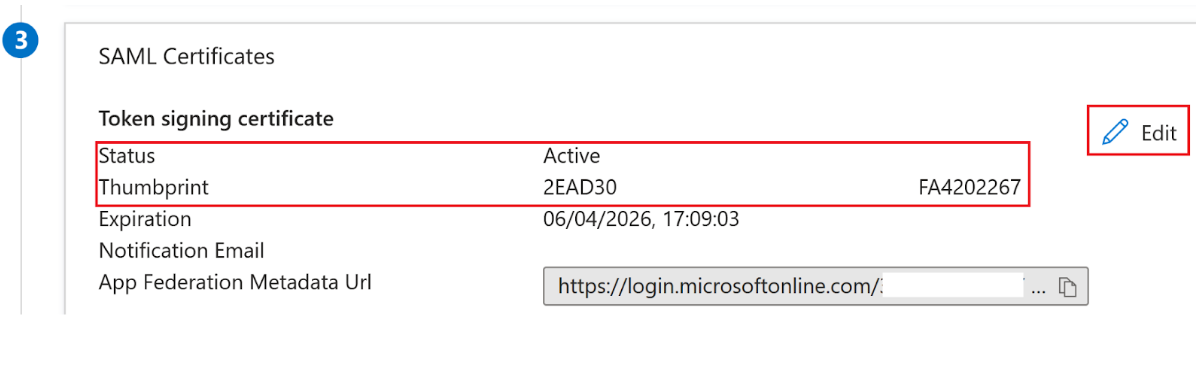
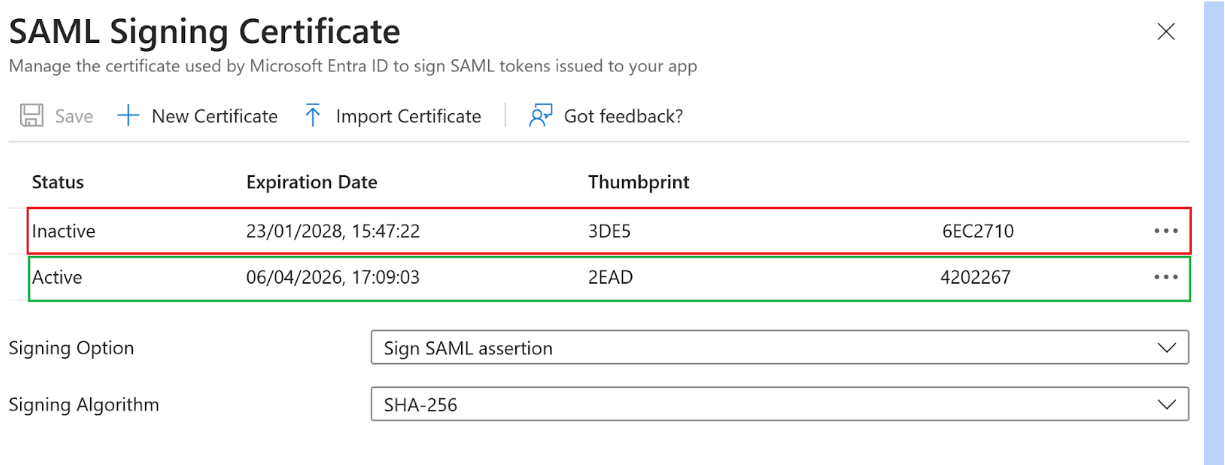
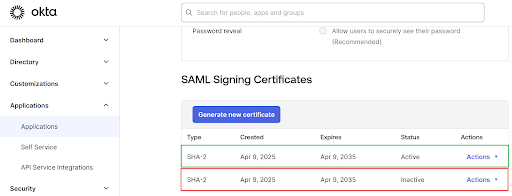
您的 SAML 应用程序一次只使用一个证书来签署 SAML 响应。它使用当前在您的 SAML 应用程序中设置为活动的证书。活动的 IdP 签名证书也存在于 SAML 应用程序元数据中。
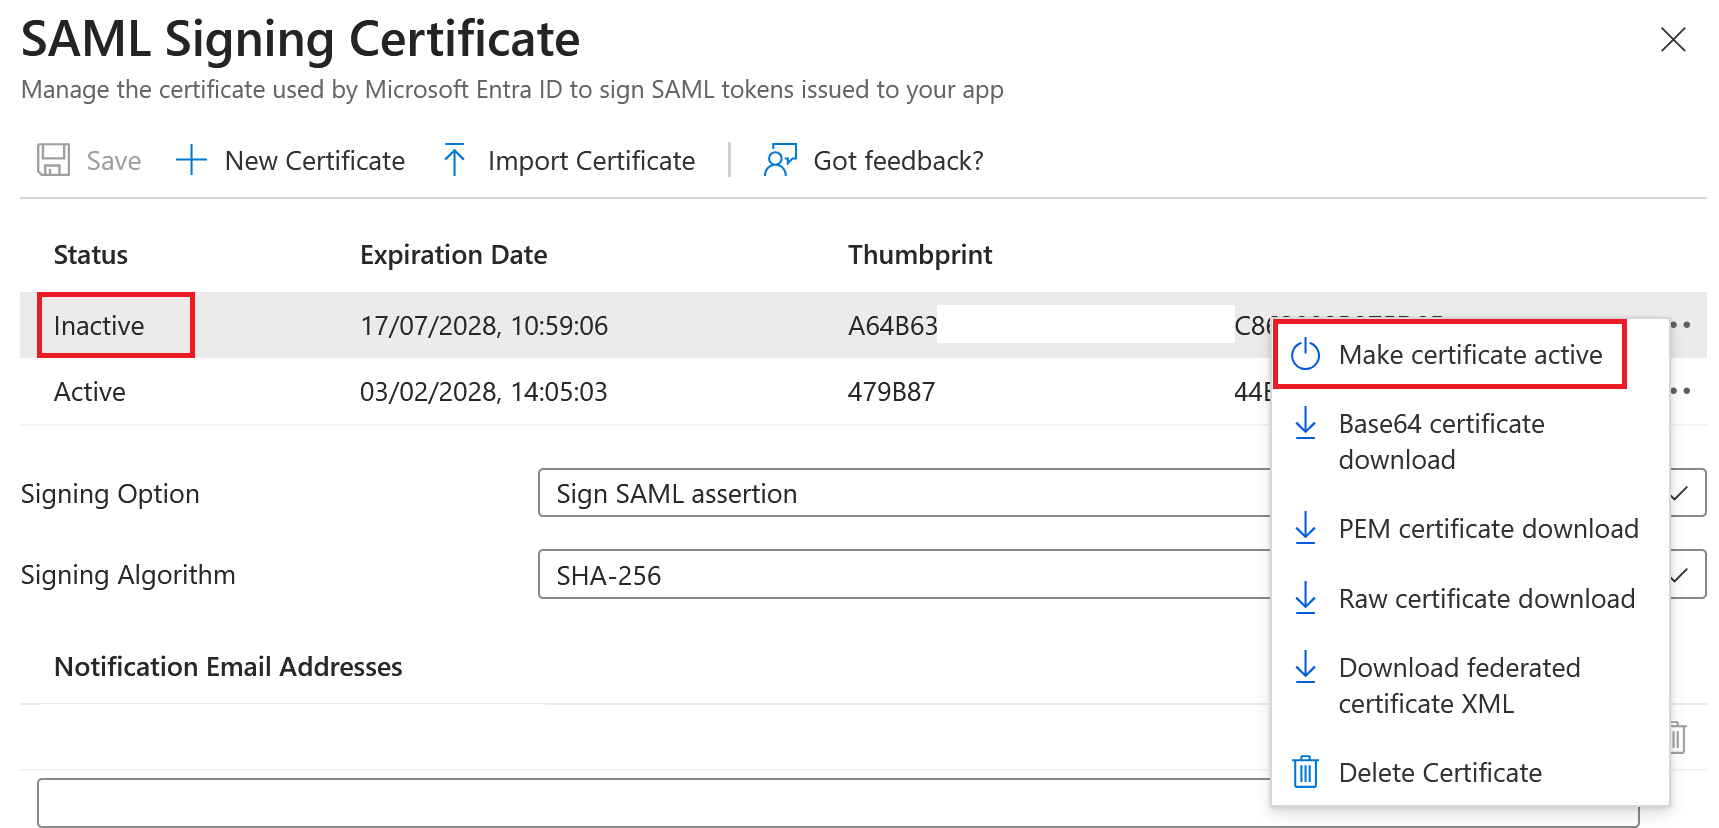
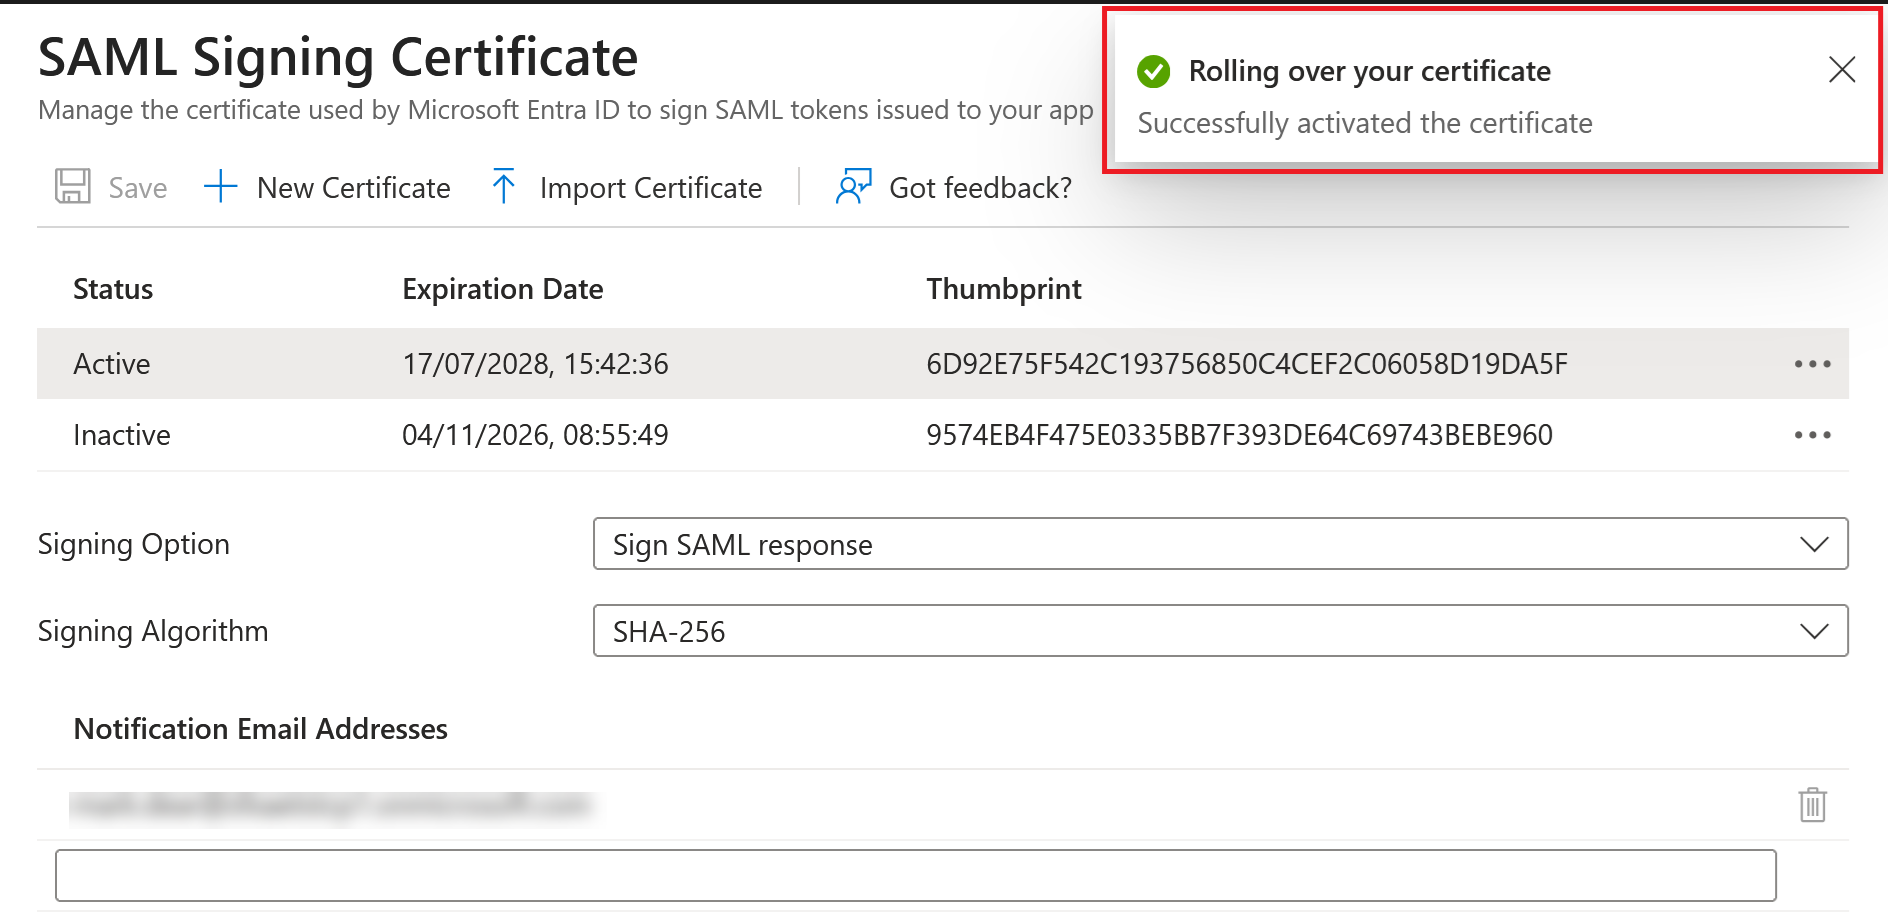
以下屏幕截图显示了 Entra ID 的示例。
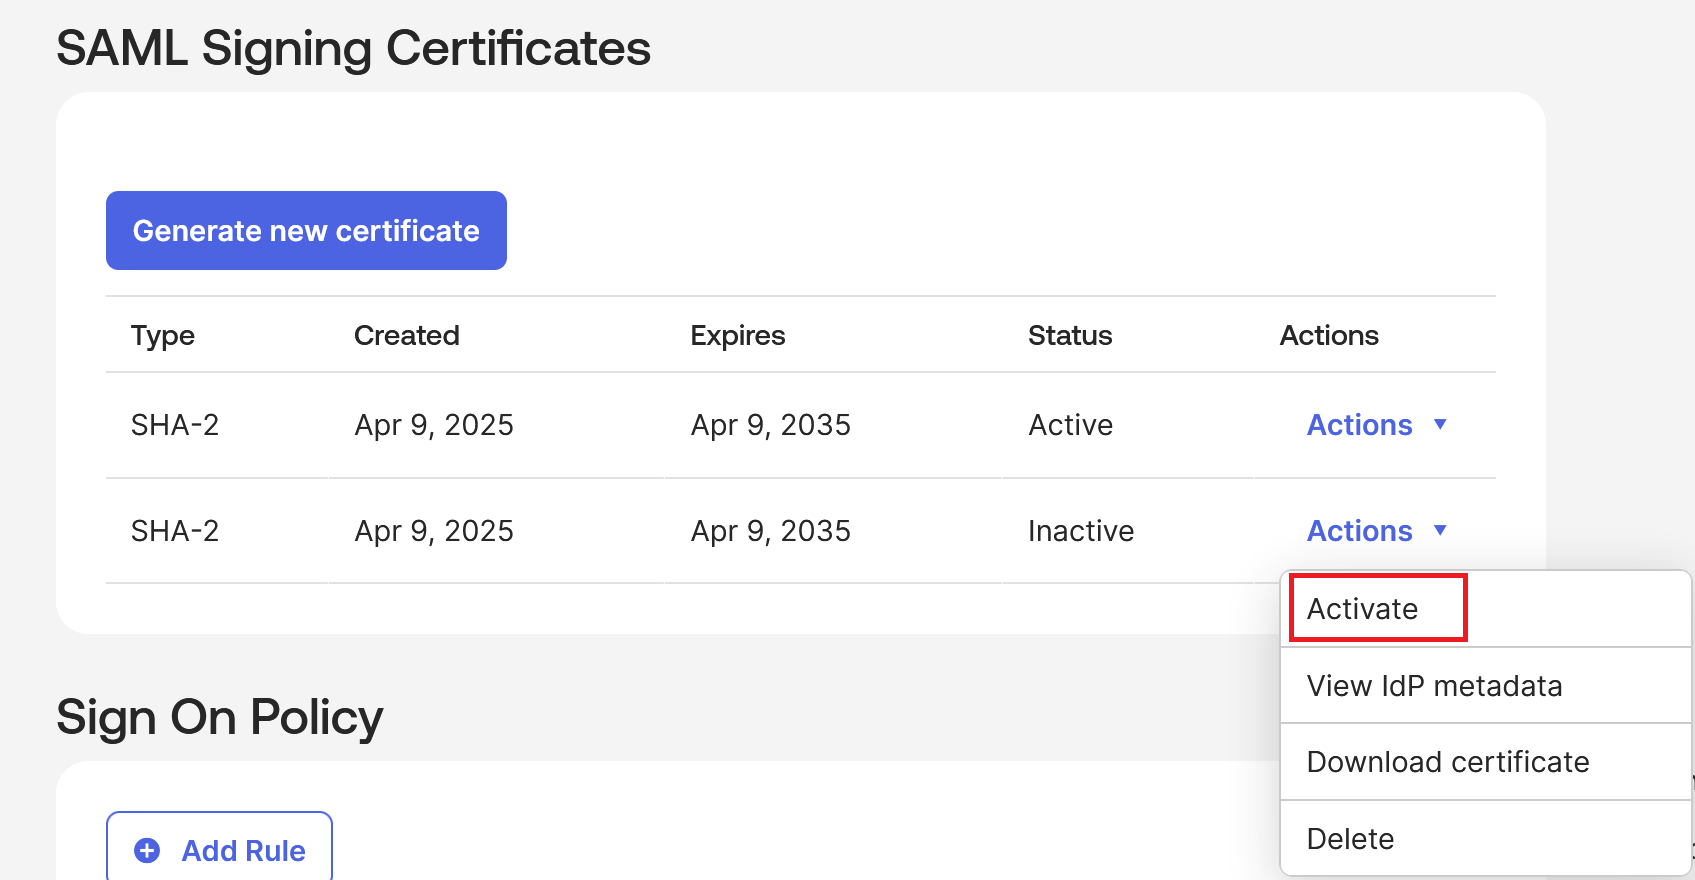
以下屏幕截图显示了 Okta 的示例。
将 SAML 应用程序 IdP 证书轮换作为计划维护任务执行
重要提示:
您的 SAML 连接中至少有一个 IdP 证书必须在有效期内并在您的 IdP 中处于活动状态,以防止中断。如果您在 Citrix Cloud 证书中只配置了一个 IdP 证书,并且该证书过期,您的用户将遇到中断,并且您的 SAML 登录将失败。这种情况会影响商店用户和/或 Citrix Cloud 管理员用户,具体取决于您的 SAML 连接的使用方式。
-
计划在当前证书到期日期前几天执行 IdP 证书轮换。
-
从您要轮换到的 SAML 应用程序中获取替换 IdP 证书的副本。确保 IdP 证书为 PEM、CER 或 CRT 格式,以便上传到您的 Citrix Cloud SAML 连接中。
-
在您希望触发 SAML 应用程序中证书轮换之前,至少提前 24 小时将替换 IdP 证书上传到您的 Citrix SAML 连接中。导航到身份和访问管理 > 身份验证中的 SAML 连接。选择证书在未来 30 天内到期的 SAML 连接上的三个点,然后单击查看。或者,单击管理证书。
-
使用 Citrix Cloud SAML 连接中的 Slot2 上传选项上传第二个 IdP 证书。
-
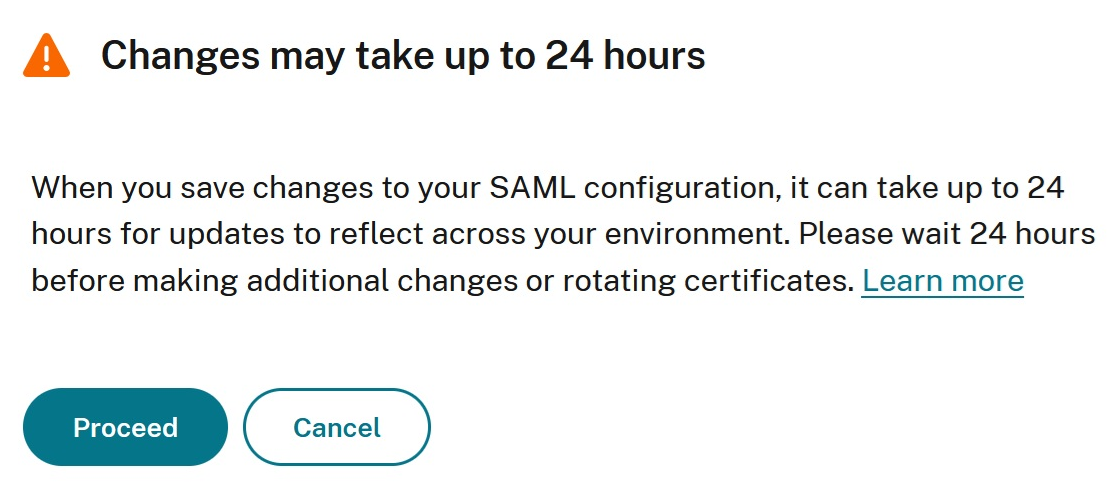
上传新证书后,保存 SAML 连接。
-
等待大约 24 小时,然后在您的 IdP 中执行滚动更新操作,并将辅助 IdP 证书设置为活动状态。每个 SAML IdP 滚动更新证书的方法都不同。重要提示:出于弹性与性能考虑,Citrix 的身份验证平台会对所有 IDP 设置进行缓存。由于缓存值的原因,您无法将替换证书上传到 Citrix Cloud,然后立即在 SAML 应用程序中轮换证书。在新证书上传和在 SAML 应用程序中激活新证书之间需要一个延迟。此延迟允许 Citrix 身份验证缓存使用新上传的证书进行更新。24 小时的延迟比缓存的 TTL 值更长。此持续时间可确保当 SAML 应用程序在第二天切换使用新证书时,新证书可用。Entra ID SAML 应用程序:
 Okta SAML 应用程序:
-
测试 SAML 登录是否成功,可以使用您的商店 URL 和/或 Citrix Cloud SAML 登录 URL,并检查 SAML 断言中签名证书的值。
将辅助 SAML IdP 证书上传到现有商店自定义域 SAML 连接?
如果您需要更新由配置为支持商店自定义域的辅助 SAML 应用程序使用的 IDP 证书,请遵循上述文档中的相同步骤。
-
导航到 StoreFront Cloud > 访问 > 自定义商店 URL > 选择 3 个点 > 编辑。
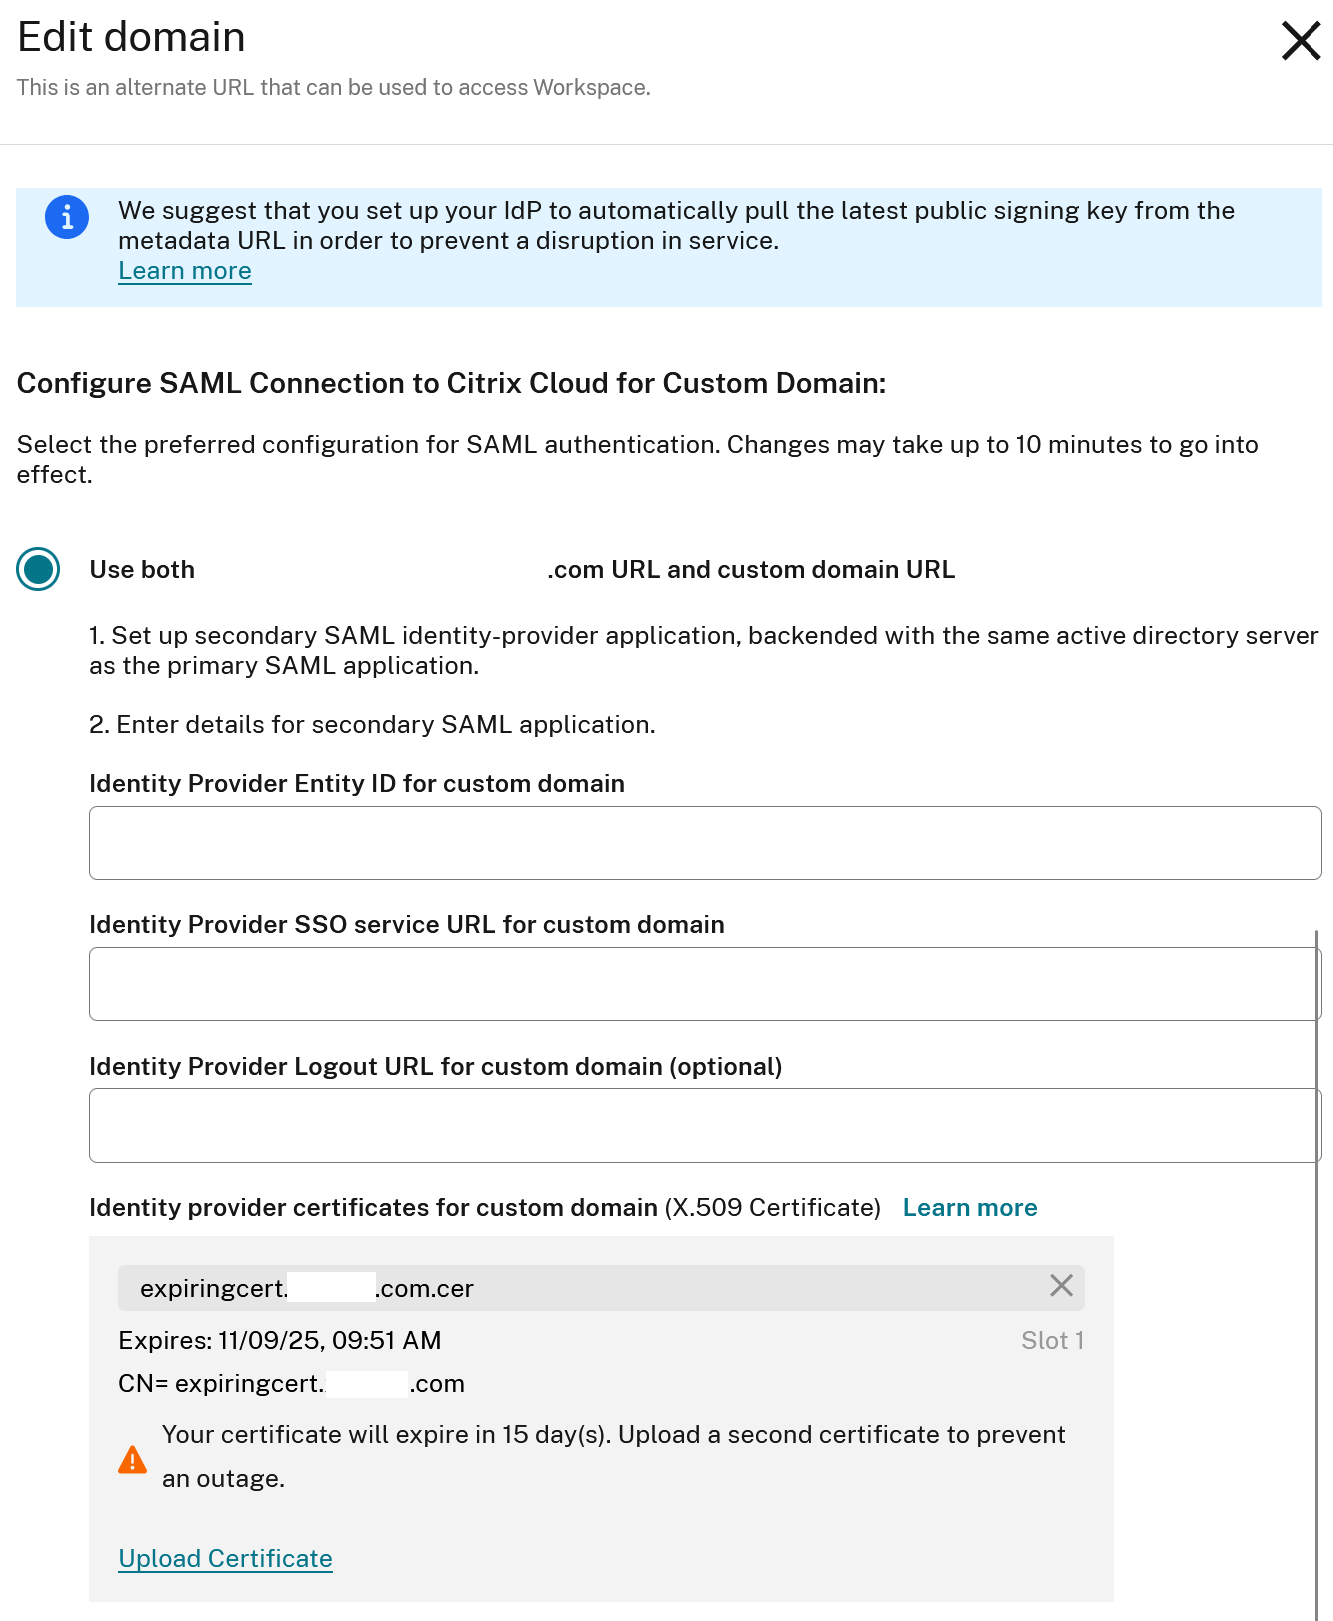
IdP 签名证书轮换故障排除
如果在执行 IdP 证书轮换后遇到任何 SAML 登录问题,请收集 SAML 跟踪器文件并检查 SAML 响应中的证书 base64 数据。
-
在浏览器中输入商店 URL 或 Citrix Cloud GO URL 之前开始 SAML 跟踪器捕获。确保从头到尾捕获整个身份验证过程。
-
使用您的 IdP 执行 SAML 登录到商店或 Citrix Cloud,并在系统提示您输入凭据时完成身份验证步骤。
-
找到您的 IdP 发送到 Citrix Cloud SAML 端点的 SAML 响应
https://saml.cloud.com/saml/acs以及 SAML 跟踪器文件中的条目。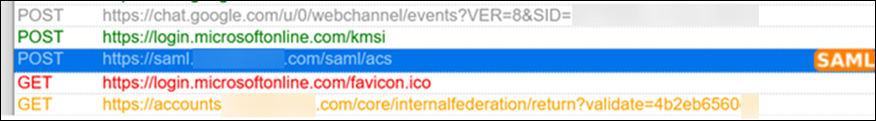
-
在 SAML XML 中找到证书部分,并将 IDP 签名证书的 base64 数据复制到合适的工具进行解码。
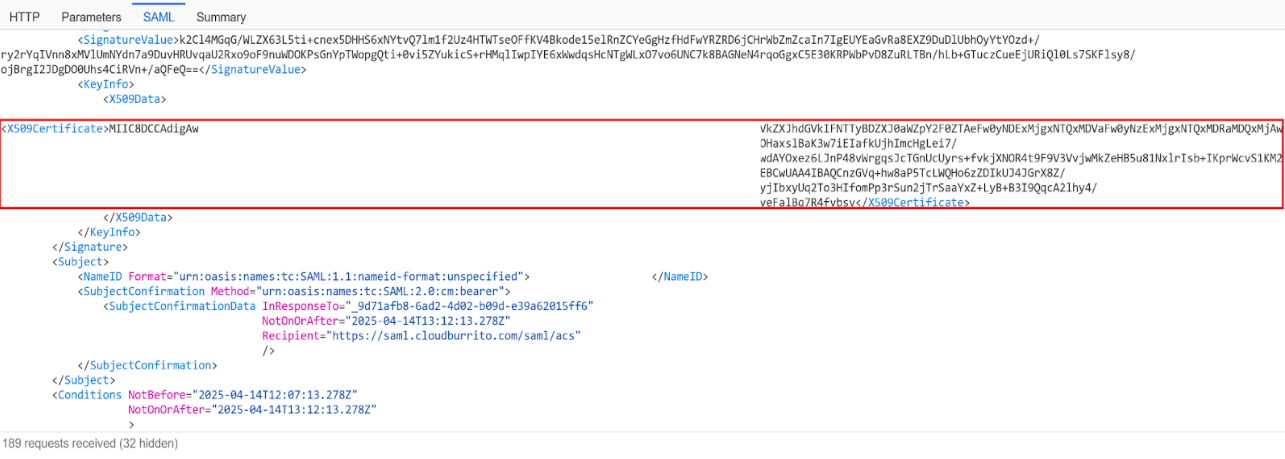 重要提示:此步骤假设您已遵循 Citrix 的 SAML 推荐配置,并在您的 Citrix Cloud SAML 连接中使用了 HTTP POST 作为 SAML 绑定。
-
从其base64数据解码证书,并检查它是否与SAML IdP中的活动证书相对应,具有正确的日期和时间。
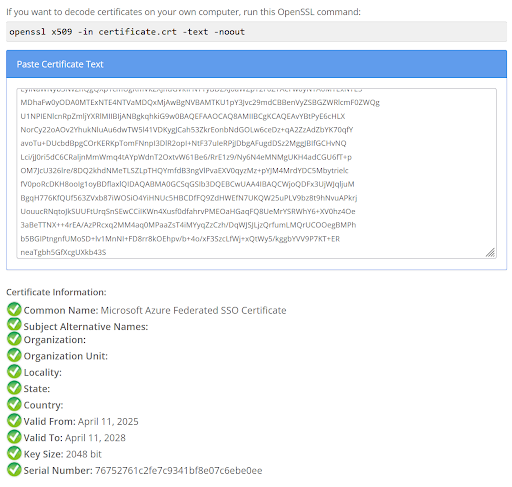
-
如果从步骤 4 和 5 中的 SAML 响应获得的证书不符合预期,请在您的 IdP 中激活正确的证书。检查您的 SAML 应用程序中的活动证书。此证书包含在 SAML 响应中。