
先决条件
将 SAML 身份验证与 Citrix Cloud 结合使用有以下要求:
-
支持 SAML 2.0 的 SAML 提供程序。
-
本地 AD 域。
-
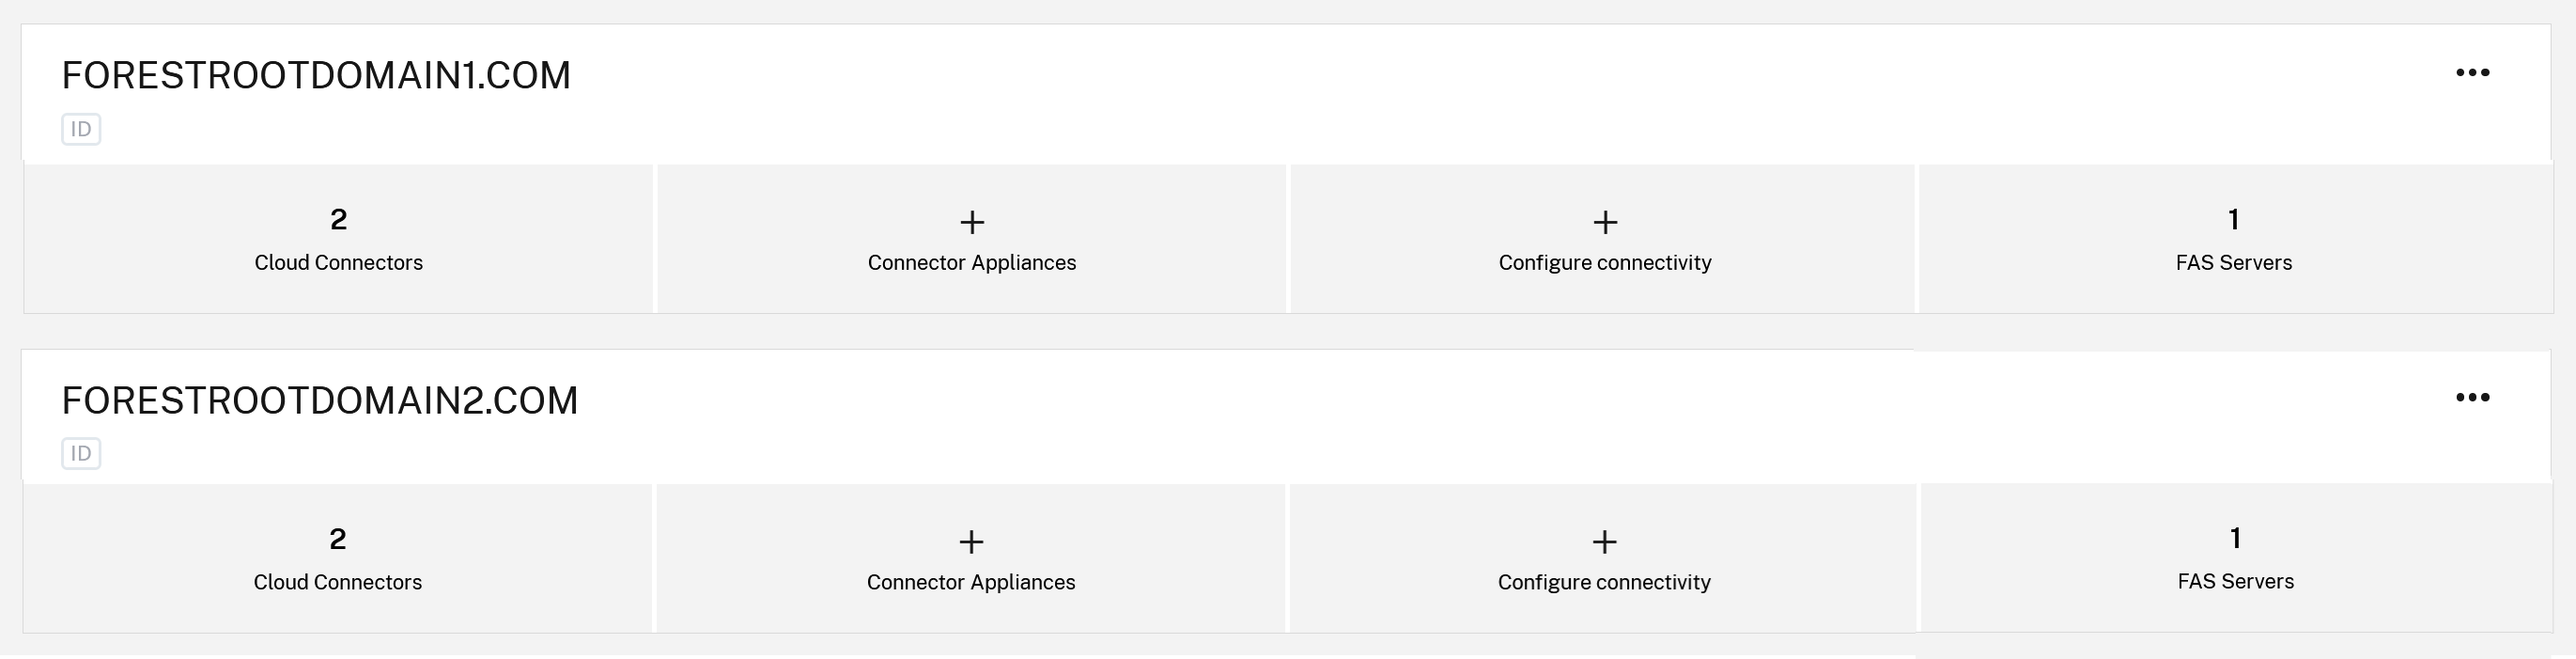
两个 Cloud Connector 部署到资源位置并加入您的本地 AD 域。Cloud Connector 用于确保 Citrix Cloud 可以与您的资源位置通信。
-
AD 与您的 SAML 提供程序集成。
云连接器
您需要至少两 (2) 台服务器来安装 Citrix Cloud Connector™ 软件。Citrix 建议至少两台服务器以实现 Cloud Connector 高可用性。这些服务器必须满足以下要求:
-
满足 Cloud Connector 系统要求 中描述的系统要求。
-
未安装任何其他 Citrix® 组件,不是 AD 域控制器,也不是对您的资源位置基础结构至关重要的计算机。
-
加入到您的 AD 用户和资源所在的 AD 域。如果用户访问多个域中的资源,您需要在每个域中安装至少两个 Cloud Connector。
-
连接到可以联系最终用户通过其商店访问的资源的网络。
-
连接到 Internet。有关更多信息,请参阅 系统和连接要求。
有关安装 Cloud Connector 的更多信息,请参阅 Cloud Connector 安装。
Active Directory (默认 AD 身份 SAML 流程)
-
验证您的最终用户在您的 AD 中拥有用户帐户。当配置了 SAML 身份验证时,没有 AD 帐户的最终用户无法成功登录其商店。
-
通过在您的本地 AD 中部署 Cloud Connector,将您的 AD 连接到您的 Citrix Cloud 帐户。
-
将您的 AD 用户同步到 SAML 提供程序。Citrix Cloud 需要最终用户的 AD 用户属性,以便他们能够成功登录。
-
只能使用通用 AD 组。
-
您必须在 Active Directory 中定义您的 SAML 用户配置使用的任何 UPN 后缀。Citrix Cloud 连接器不能使用未定义或模糊的 UPN 后缀来确定 Active Directory 域上下文。
-
默认 SAML 流程不需要 EntraID OIDC IdP 连接,因为这使用 AD 身份。
EntraID 目录 (EntraID 身份 SAML 流程)
-
EntraID B2B 和外部用户支持需要具有与 EntraID 内部前端用户匹配的 UPN 的 AD 影子帐户。
-
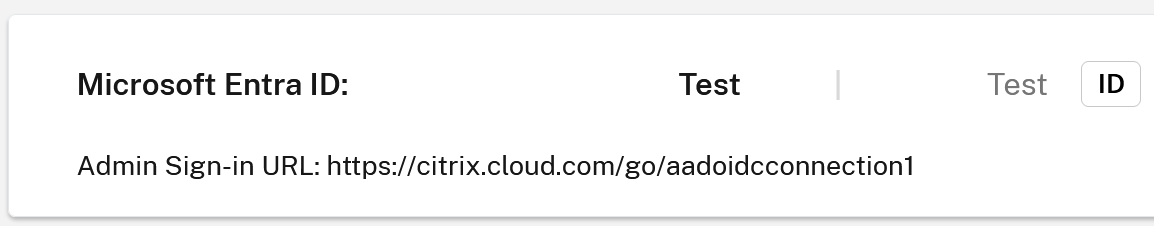
如果使用 SAML with Entra ID identities 中所述的 Entra ID 身份 SAML 流程,那么您还必须在 身份和访问管理 > 身份验证 中连接正确的 EntraID 租户。
AD 用户属性
所有 Active Directory 用户对象都需要以下属性,并且必须填充:
-
通用名称
-
SAM 帐户名
-
用户主体名称 (UPN)
-
对象 GUID
-
SID
Citrix Cloud 使用您的 AD 中的对象 GUID 和 SID 属性,在最终用户登录其商店时建立用户上下文。如果这些属性中的任何一个未填充,最终用户将无法登录。
以下属性并非使用 SAML 身份验证与 Citrix Cloud 集成的必需属性,但 Citrix 建议填充它们以确保最佳用户体验:
-
电子邮件地址
-
显示名称
Citrix Cloud 使用显示名称属性在其商店中正确显示最终用户的名称。如果此属性未填充,最终用户仍然可以登录,但其名称可能无法按预期显示。
SAML 与 Active Directory 集成
在启用 SAML 身份验证之前,您必须将本地 AD 与 SAML 提供程序集成。此集成允许 SAML 提供程序在 SAML 断言中将以下必需的 AD 用户属性传递给 Citrix Cloud:
-
objectSID (SID)
-
objectGUID (OID)
-
userPrincipalName (UPN)
-
Mail (电子邮件)
-
显示名称 (displayName)
您可以配置这些属性的一个子集,前提是 SAML 断言中包含 SID 或 UPN 属性。Citrix Cloud 会根据需要从您的 AD 中检索其他属性。
注意:
为确保最佳性能,Citrix 建议配置本节中提及的所有属性。
尽管不同 SAML 提供商的集成步骤各不相同,但集成过程通常包括以下任务:
-
在您的 AD 域中安装同步代理,以在您的域和 SAML 提供商之间建立连接。如果您使用 ADFS 作为 SAML 提供商,则不需要此步骤。
-
创建自定义属性并将其映射到本节前面提到的所需 AD 用户属性。有关参考,此任务的一般步骤在本文的创建和映射自定义 SAML 属性中进行了描述。
-
将您的 AD 用户同步到您的 SAML 提供商。
有关将 AD 与 SAML 提供商集成的更多信息,请查阅您的 SAML 提供商的产品文档。