
IDプロバイダーSAML署名証明書の更新
署名付きリクエストとレスポンスを使用するSAML接続は、2つの異なるSAML署名証明書に依存します。SAML接続の両側に1つずつです。IdP証明書のローテーションプロセスは、すべてのCitrix Cloudのお客様が使用する
samlsigning.cloud.com証明書のサービスプロバイダーによる年次ローテーションと混同しないでください。Citrixは、SAMLアプリケーションのIDP証明書のローテーションを制御しません。それはCitrix CloudおよびIdP管理者が行います。
よくある質問
SAMLアプリケーションの署名証明書は何に使用されますか?
SAMLアプリケーションの署名証明書は、SAML接続を最初に作成するときにCitrix Cloudにアップロードされます。最初のSAML接続作成プロセスでは、1つのIdP署名証明書のみを提供する必要があります。IdP証明書は、Microsoft Entra ID、Okta、PingFederate、ADFSなどのSAMLプロバイダー内から取得されます。Citrix Cloudは、SAML認証プロセス中にSAMLアプリケーションからCitrix Cloudに送信されるSAML応答の署名を検証するために、IdP署名証明書を使用します。IdP証明書は、有効期限が切れるまでCitrix Cloudによって信頼されます。
SAMLアプリケーション署名証明書のローテーションとは何ですか?
IdP署名証明書のローテーションは、SAMLアプリケーションの署名証明書の有効期限が近づいている場合に必要となる計画的なメンテナンス作業です。管理者は、Citrix Cloud内のSAML接続で使用されるIdP署名証明書に注意を払う必要があります。証明書の有効期限が30日以内に切れる場合は、有効な代替証明書をCitrix Cloud SAML接続にアップロードしてください。現在の証明書が期限切れになる前に、この交換を行ってください。
SAMLアプリケーションの署名証明書はどのくらいの頻度でローテーションする必要がありますか?
クラウドSAMLアプリケーション証明書は、通常、Duoでは16年、Oktaでは10年、Entra ID SAMLアプリケーションでは3年といった非常に長い有効期間を持ちます。PingFederateやADFSなどのオンプレミスSAML IdP内で使用される証明書は、環境内の他のx509証明書と同様に作成および維持されるため、通常、Digicertなどの商用認証局によって毎年交換されます。
SAMLアプリケーションの署名証明書の有効期限が近づいていることをどのように知ることができますか?
IdPのSAMLアプリケーション内で現在アクティブな証明書の有効期限を確認する必要があります。
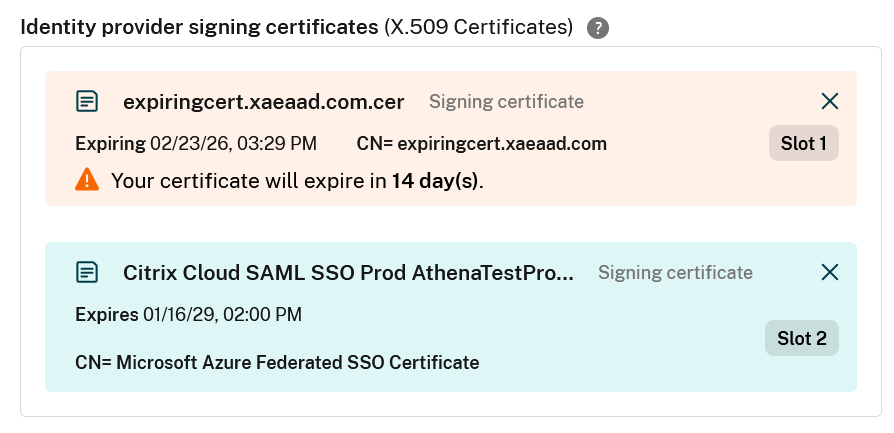
SAMLアプリケーションの署名証明書の有効期限が切れる30日前に、Citrix CloudはSAML接続のIDおよびアクセス管理 > 認証内にSAML IDP接続に関する警告を表示します。
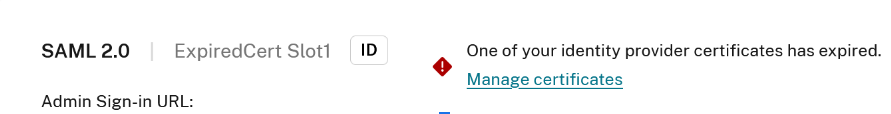
証明書の管理をクリックすると、新しい証明書をアップロードしたり、期限切れの証明書を削除したりできる表示 > SAML接続ページにリダイレクトされます。
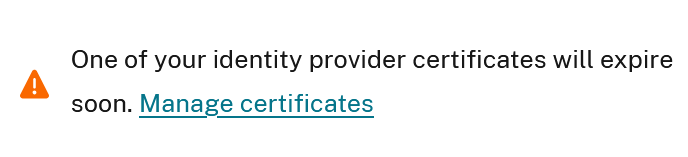
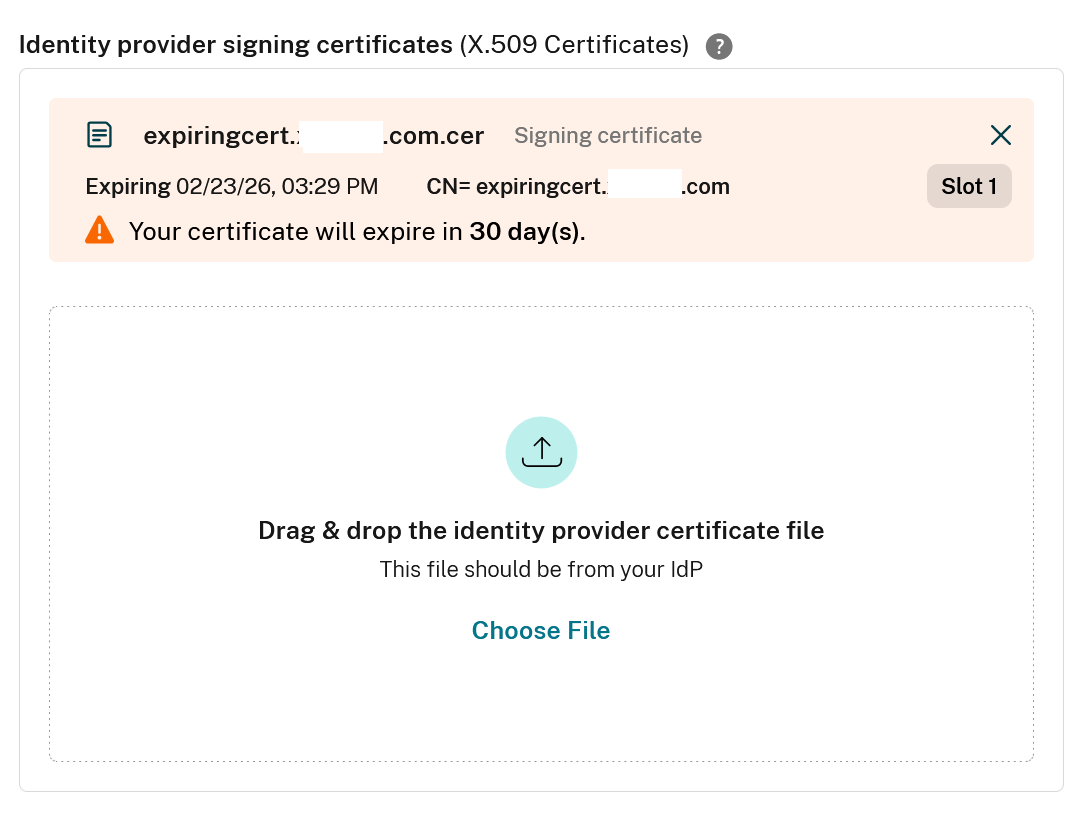
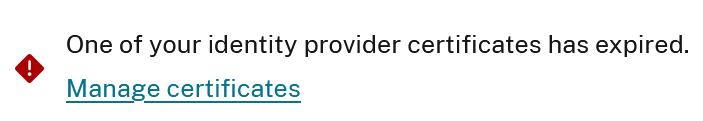
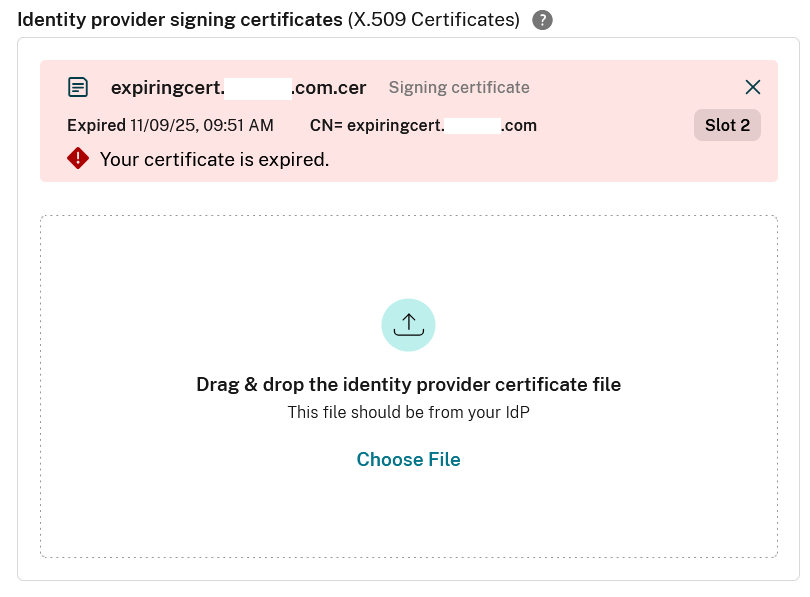
Citrix Cloudは、以下に示すように、IdP証明書が実際にすでに期限切れになっている場合、SAML接続でエラーも表示します。期限切れのIdP証明書は、証明書が置き換えられるまでSAML接続を使用不能にします。
SAMLアプリケーションの署名証明書の有効期限が切れそうになった場合、Citrix Cloudからどのような通知を受け取りますか?
Citrix Cloud管理者は、今後30日以内に有効期限が切れるIDP証明書を持つSAML接続が1つ以上ある場合、重要な通知を受け取ります。Citrix CloudはすべてのSAML接続を監視し、今後30日以内に有効期限が切れる証明書を含む接続を検出します。Citrix Cloudテナントからの通知に加えて、SAML IdPからSAMLアプリ証明書の有効期限が近づいていることに関する通知を受け取る場合もあります。
重要:
Citrix Cloud管理者がすべてのメールおよびCitrix Cloudコンソール通知を無効にすることを選択した場合、SAML IdP証明書の有効期限が近づくと、これらの重要な警告を見逃す可能性があります。Citrix Cloud管理者は、少なくとも1人以上の有効な管理者ユーザーがこれらの重要な通知を受け取れるようにする責任があります。Citrix Cloud管理者が通知を管理する方法については、この記事を参照してください。
すべてのIdP証明書の有効期限通知には、Citrix Cloud内のSAML接続と、IDプロバイダー内で有効期限が切れるIdP証明書を特定するのに役立つ詳細が含まれています。 > に移動してください。
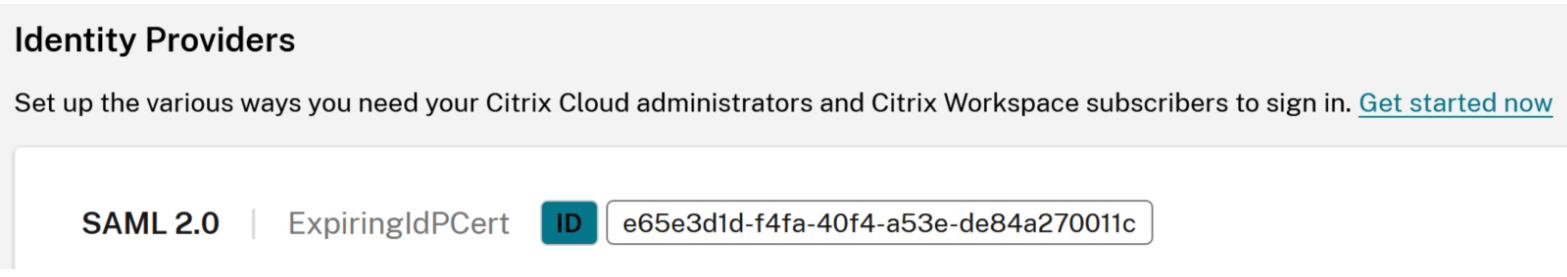
-
SAML接続ニックネーム:
ExpiringIdPCert -
SAML接続ID:
e65e3d1d-f4fa-40f4-a53e-de84a270011c -
証明書の共通名:
CN=expiringcert.domain.com -
有効期限:
2025-12-27
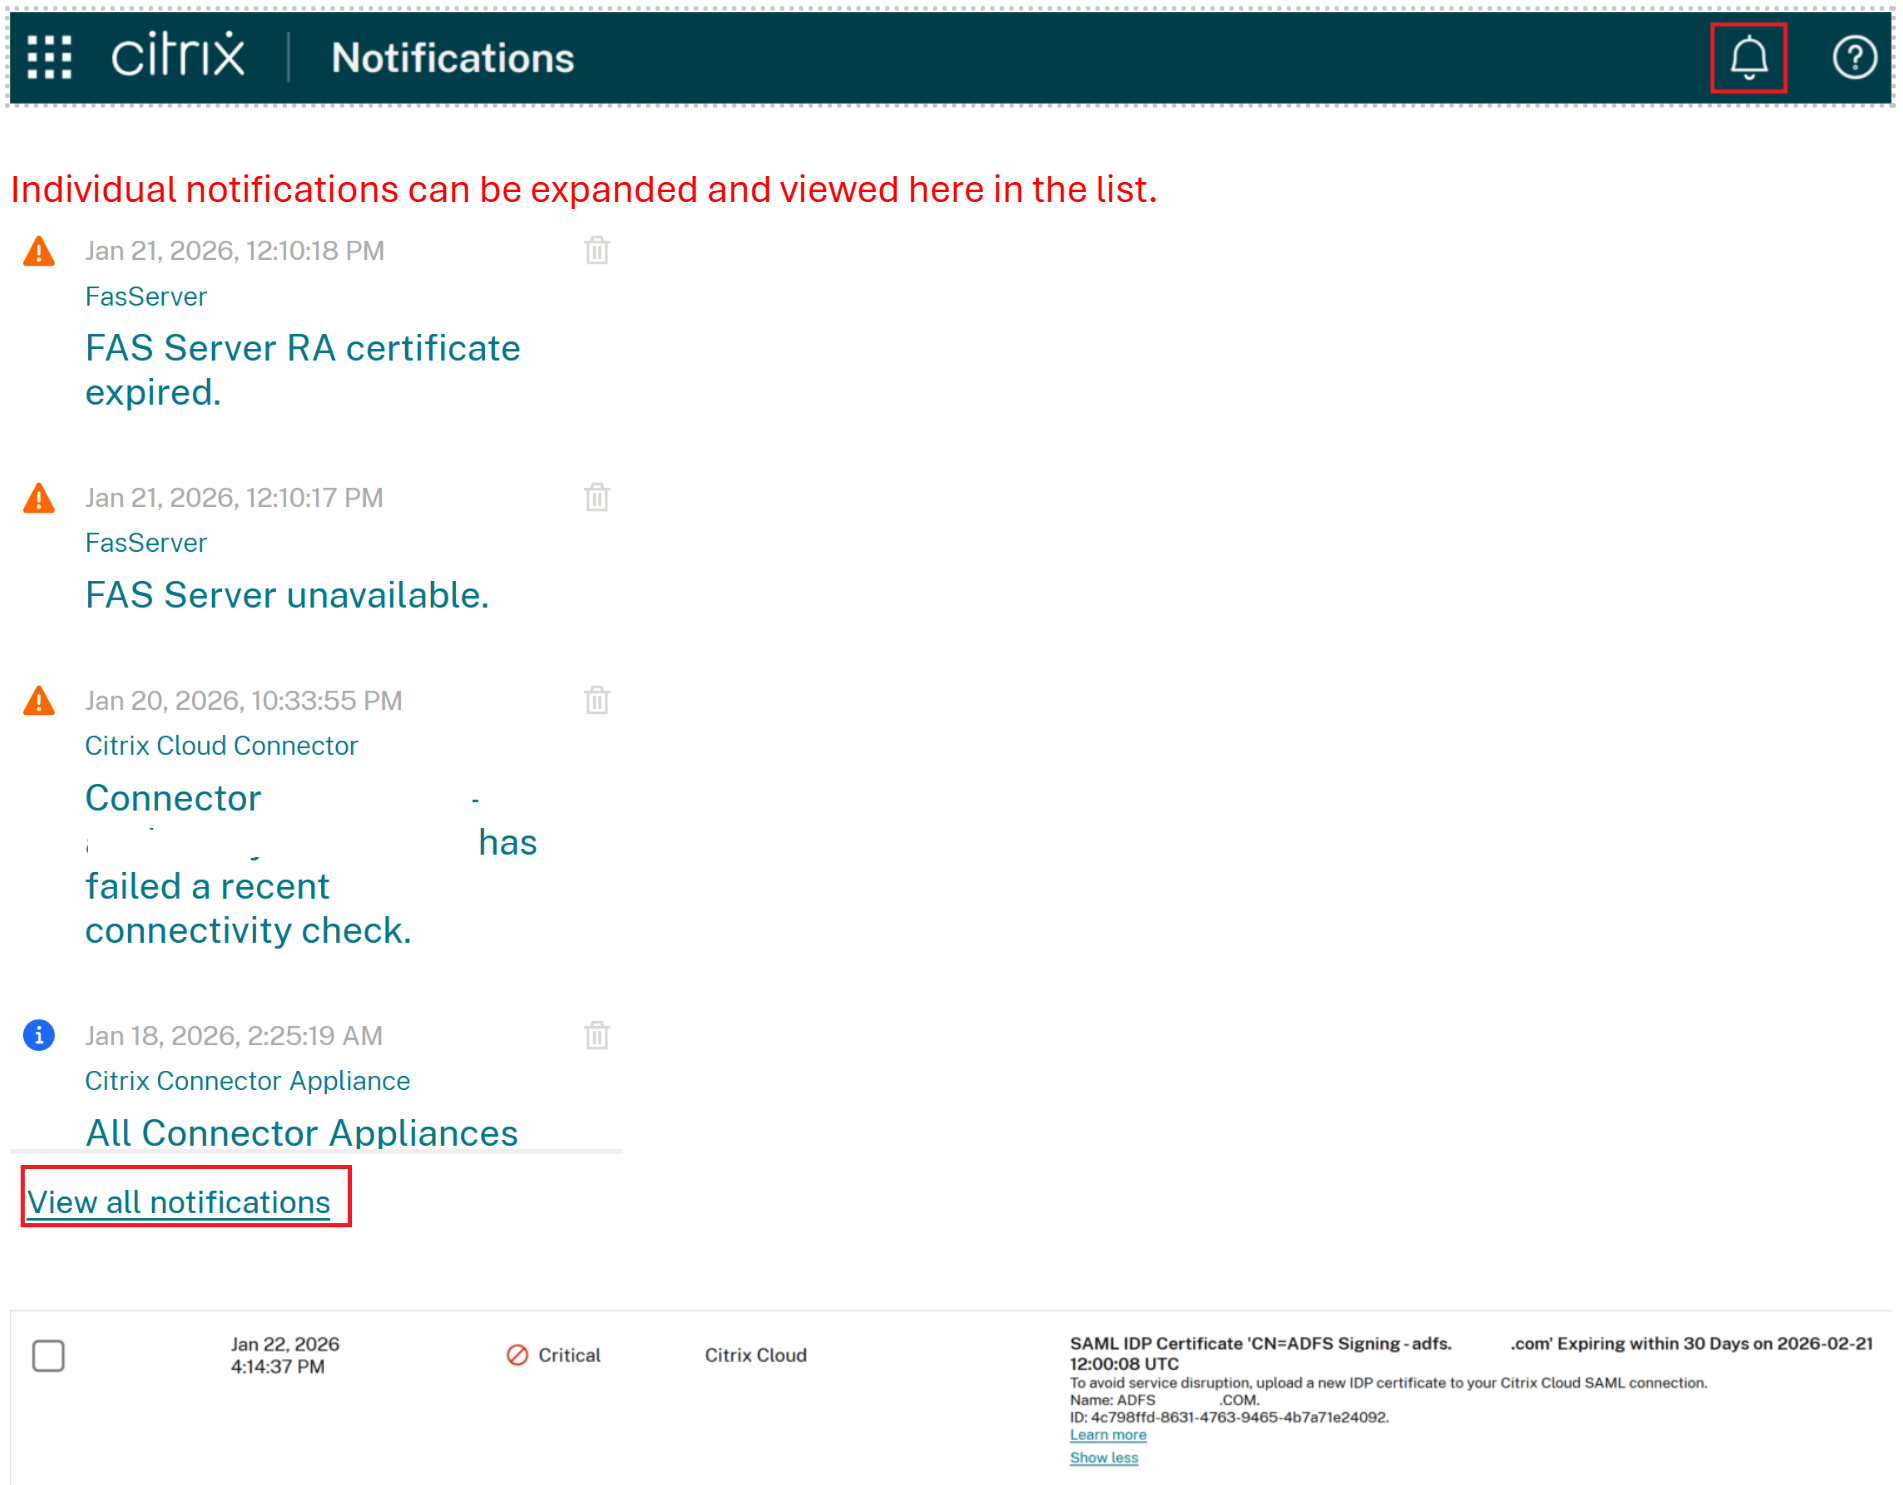
Citrix Cloudポータル内の管理者通知
Citrix Cloudのホームページに移動し、ベルのアイコンをクリックして「すべての通知を表示」を選択します。今後30日以内に有効期限が切れる証明書とSAML接続を示す重要なアラートを探してください。
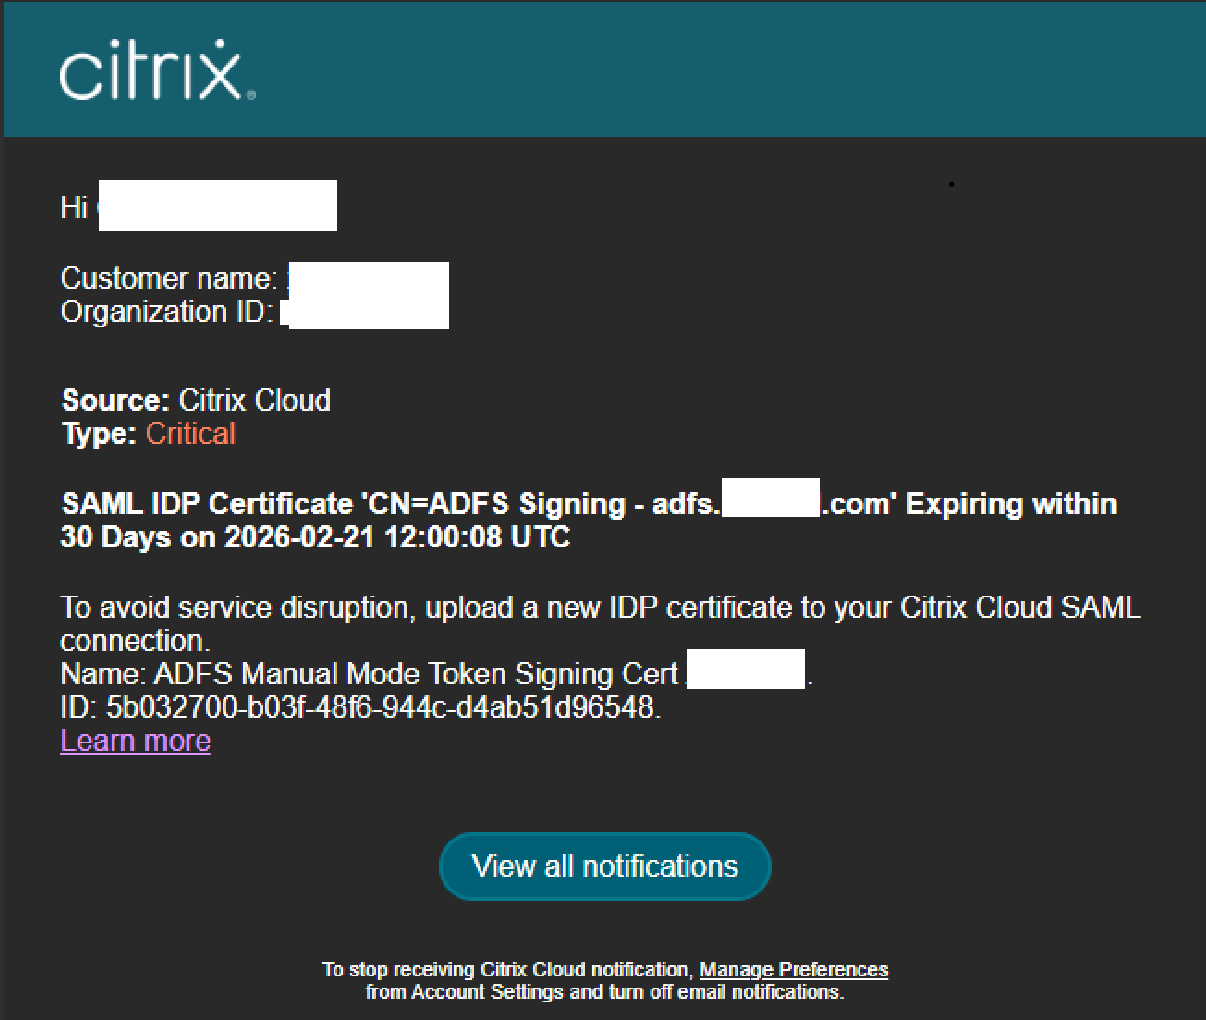
メール通知
IdP証明書の有効期限通知が一度送信されると、再度送信されることはありません。これは、不要なメールのスパムを防ぎ、Citrix Cloud管理者が通知メールを一度だけ受け取り、有効期限が近づく30日間毎日別のメールを受け取らないようにするためです。Citrix Cloudの通知が却下された場合、再送信されることはありません。
Citrix Cloud SAML接続を使用しながら、サービス停止を引き起こすことなくSAML IdP証明書を更新できますか?
はい。SAML IdP接続に2つ目のIdP証明書を導入することで、SAMLアプリケーション証明書のシームレスなロールオーバーが可能になります。現在の証明書の有効期限が切れる少なくとも24時間前までに新しい証明書をアップロードしてください。この記事に正しく従っていれば、エンドユーザーまたはCitrix Cloud管理者ユーザーは影響を受けません。
SAMLアプリケーションから最新のIDプロバイダー (IdP) 署名証明書のコピーはどこで入手できますか?
PingFederateなどのオンプレミスSAML IdP内で使用される証明書は、組織内のプライベート認証局またはDigicertのような商用認証局から取得されます。クラウドベースのSAML IdP SAMLアプリは、SAMLアプリUI内でいつでもオンデマンドで新しいIdP証明書を生成できます。新しいIdP署名証明書はいつでも生成でき、非アクティブに設定できます。
Citrix Cloudは同時に2つの異なるIdP署名証明書を信頼できますか?
はい。シームレスなIdP証明書のロールオーバーはこれに依存します。 Citrix Cloud SAML接続はSAML応答を信頼します。これらの応答は、SAML接続にアップロードされた2つの信頼されたIdP署名証明書のいずれかで署名されている必要があります。いずれかの証明書の有効期限が切れている場合、Citrix Cloudによって信頼されなくなり、SAMLアプリケーションでこれ以上使用すべきではありません。
Citrix Cloud SAML接続は、1つまたは2つのSAMLアプリケーション証明書を保存できます。
Slot1: は、Citrix Cloud SAML接続を最初に作成したときにアップロードした証明書を含みます。サービス停止を防ぐために、この証明書は有効期限が切れる前に交換する必要があります。
Slot2: は、SAML接続が作成された後は常に空ですが、Slot1 の証明書の有効期限が切れる前に新しいSAMLアプリ証明書をアップロードするために使用できます。これは、有効期限が切れるSlot1 の署名証明書に代わる代替の信頼された証明書を提供することを目的としています。
Citrix Cloud内のSAML接続から「古い」IDプロバイダー (IdP) 署名証明書を削除するのはいつですか?
古い IDプロバイダー (IdP) 署名証明書は、SAMLアプリケーション内で「新しい」署名証明書がアクティブ化されたことを確認し、それを使用してストアおよび/またはCitrix Cloudに正常にログインした後でのみ、Citrix Cloud SAML接続から削除する必要があります。両方のIdP証明書がCitrix Cloud接続にまだ存在する場合、失敗したIdP証明書のローテーションメンテナンス作業をロールバックする方が簡単です。両方の証明書がまだ有効である限り、Citrix Cloudは両方を信頼できます。IdP証明書の有効期限がすでに切れている場合、それにロールバックすることはできません。
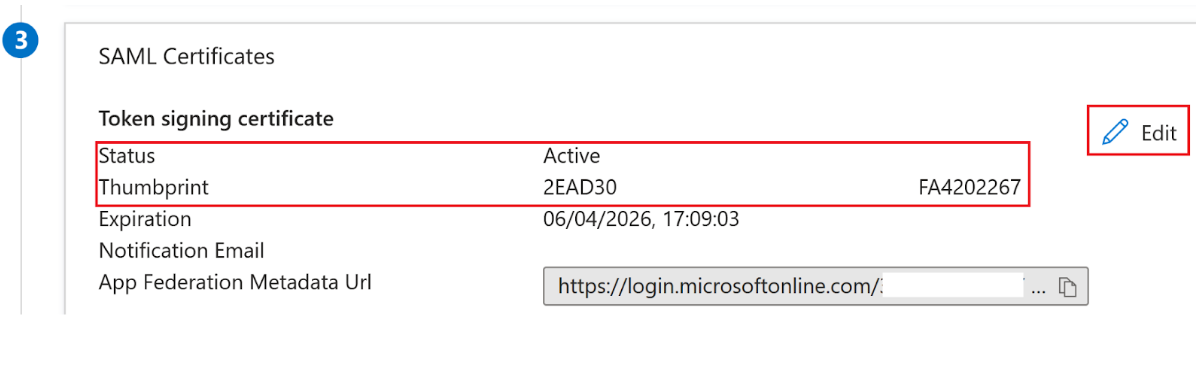
SAMLアプリケーションが現在SAML応答の署名にどのIdP署名証明書を使用しているかを確認するにはどうすればよいですか?
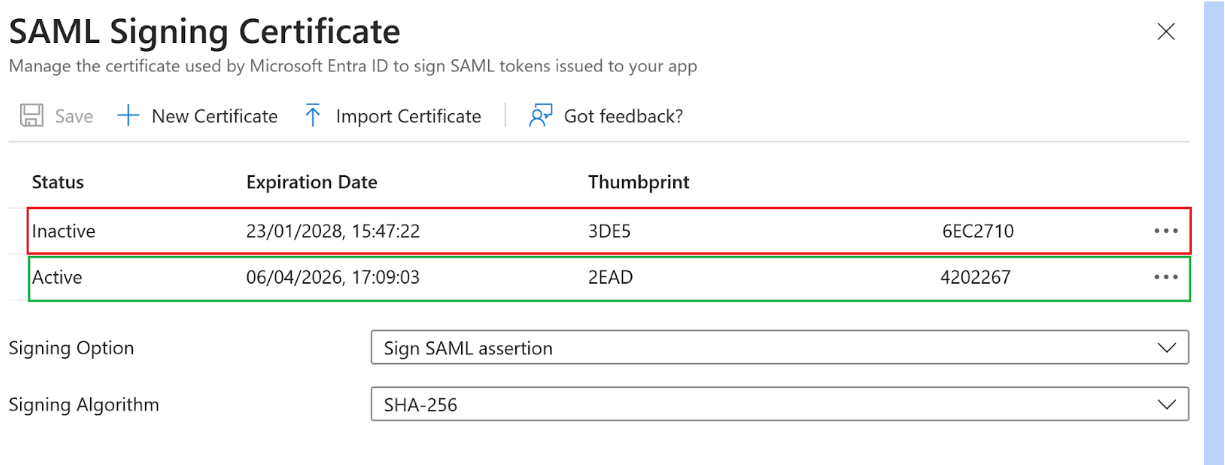
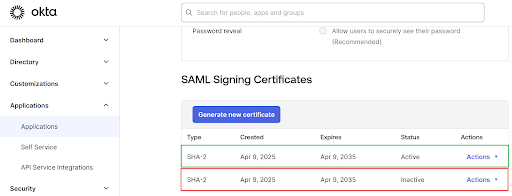
SAMLアプリケーションは、SAML応答に署名するために一度に1つの証明書のみを使用します。SAMLアプリケーションで現在アクティブに設定されている証明書を使用します。アクティブなIdP署名証明書は、SAMLアプリケーションのメタデータにも存在します。
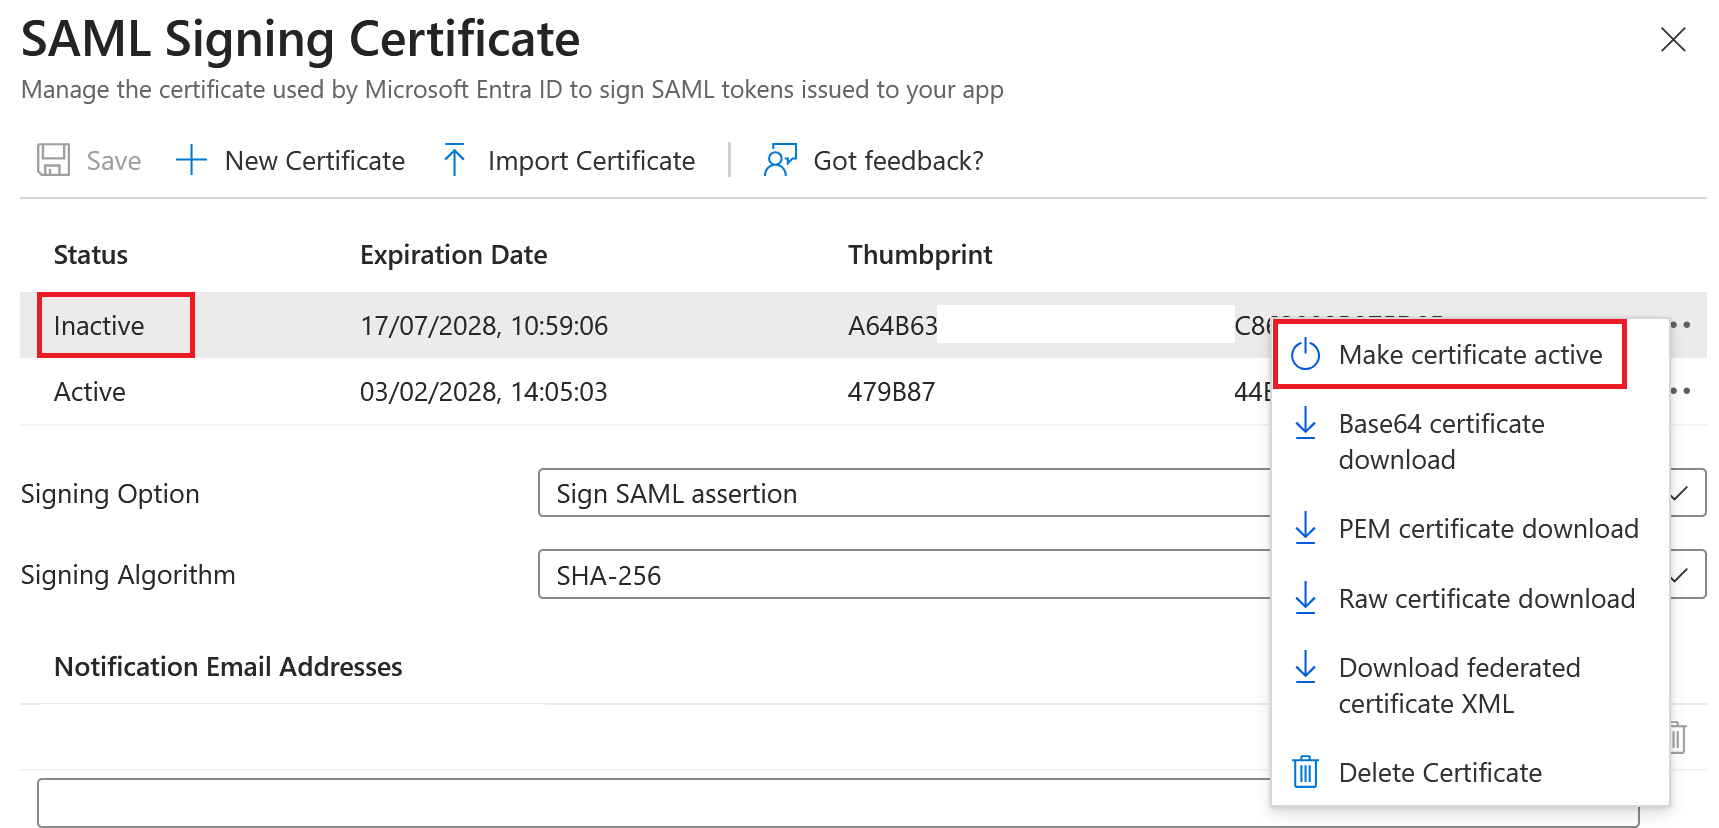
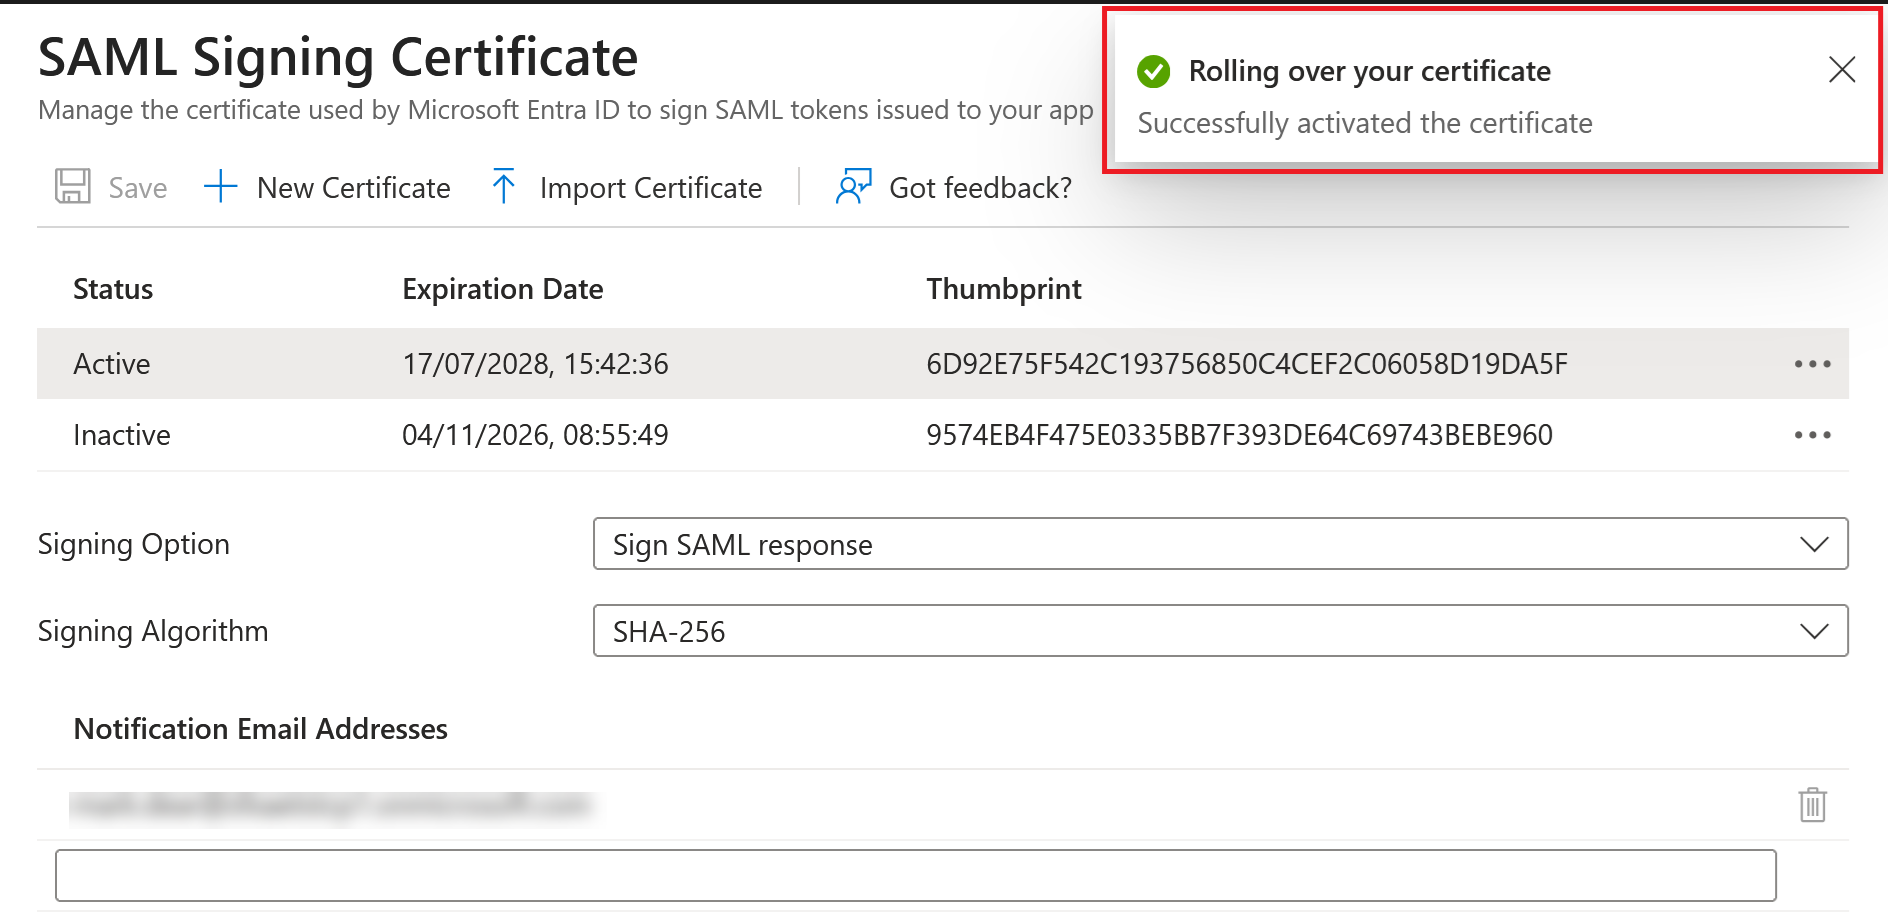
以下のスクリーンショットは、Entra IDの例を示しています。
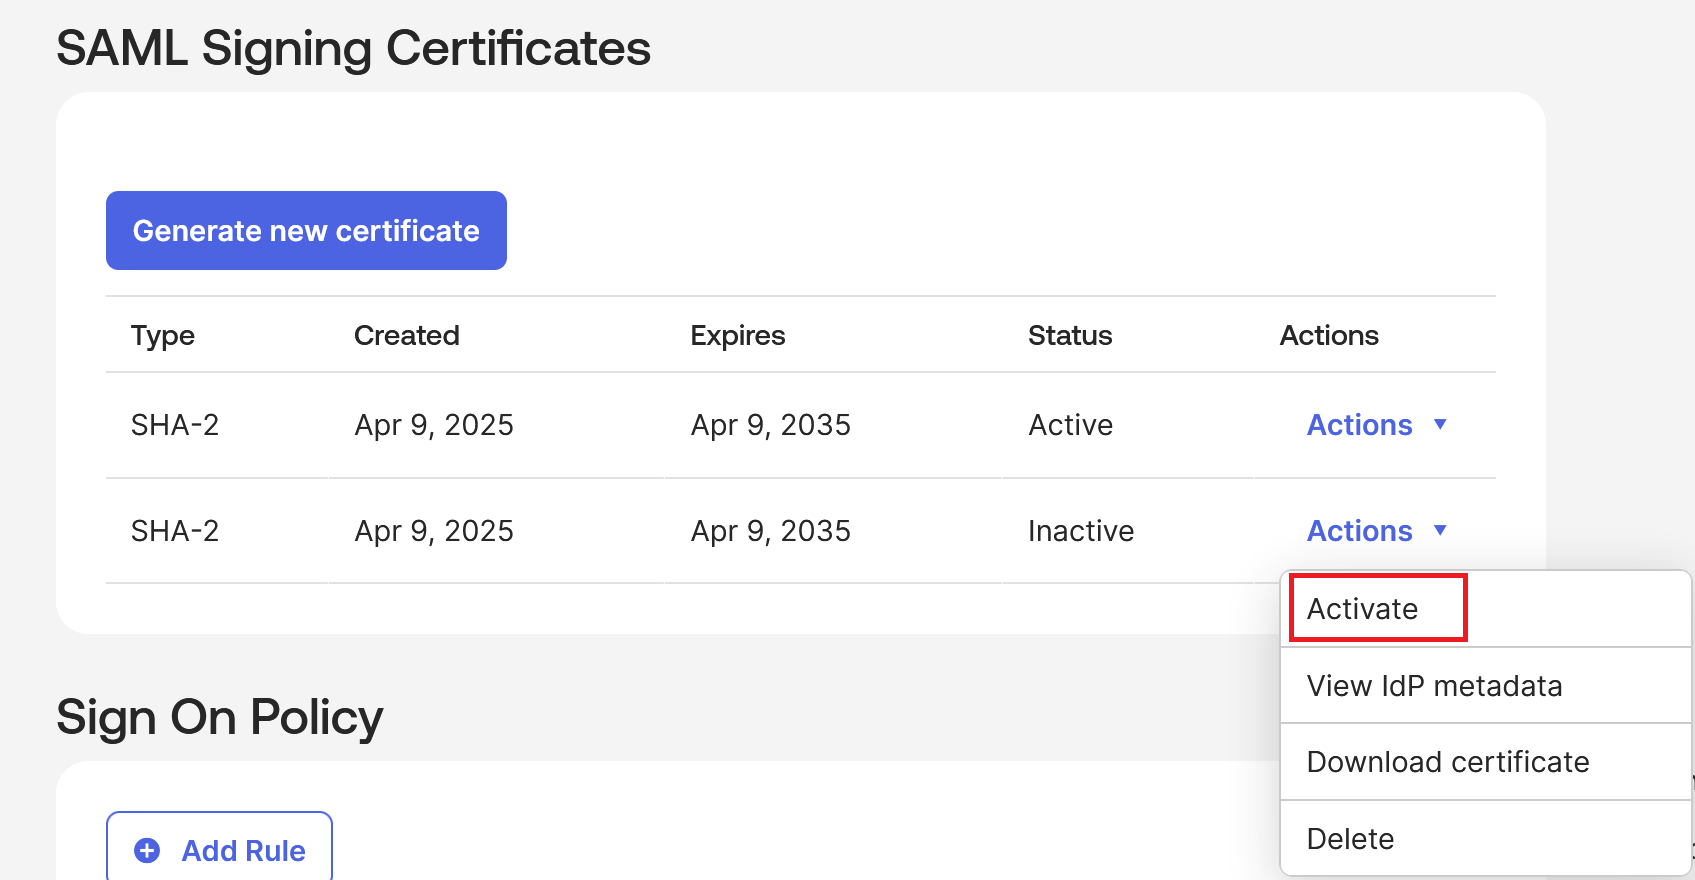
以下のスクリーンショットは、Oktaの例を示しています。
SAMLアプリケーションのIdP証明書ローテーションをスケジュールされたメンテナンス タスクとして実行する
重要:
サービス停止を防ぐため、SAML接続内のIdP証明書のうち少なくとも1つは、有効期限内でIdP内でアクティブである必要があります。Citrix Cloud証明書内に単一のIdP証明書のみが構成されており、その証明書の有効期限が切れた場合、ユーザーはサービス停止を経験し、SAMLログオンは失敗します。この状況は、SAML接続の使用方法に応じて、ストアユーザーやCitrix Cloud管理者ユーザーに影響を与えます。
-
現在の証明書の有効期限が切れる数日前に、IdP証明書のローテーションを実行する計画を立ててください。
-
ローテーション先のSAMLアプリケーション内から、交換用のIdP証明書のコピーを入手してください。IdP証明書がPEM、CER、またはCRT形式であり、Citrix Cloud SAML接続にアップロードできる状態であることを確認してください。
-
SAMLアプリケーション内で証明書のローテーションをトリガーする少なくとも24時間前に、交換用のIdP証明書をCitrix SAML接続にアップロードしてください。Identity and Access Management > Authentication 内のSAML接続に移動します。今後30日以内に有効期限が切れる証明書を持つSAML接続の3つの点をクリックし、View をクリックします。または、,「証明書の管理」をクリックします。
-
Citrix Cloud SAML接続内でSlot2アップロードオプションを使用して、2番目のIdP証明書をアップロードします。
-
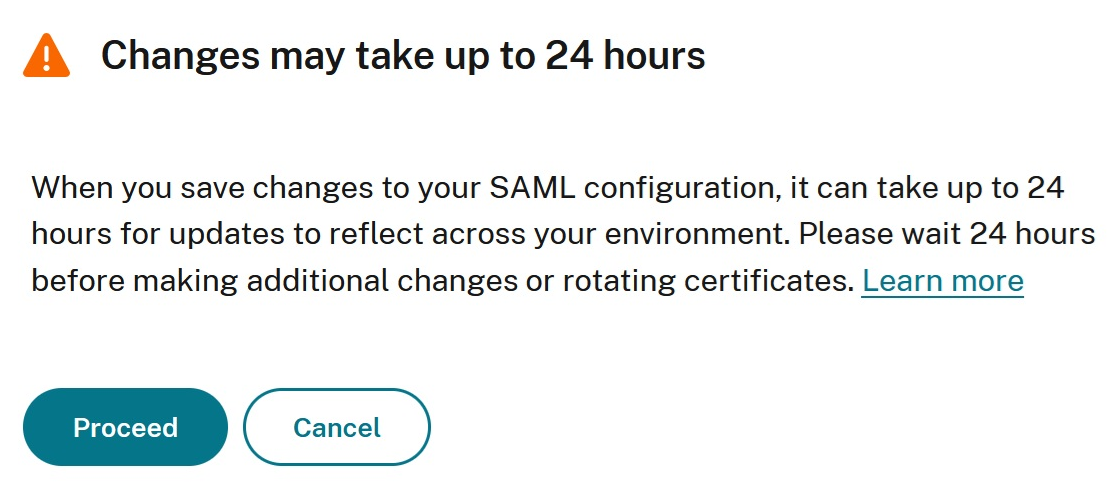
新しい証明書をアップロードしたら、SAML接続を保存します。
-
約24時間待機してから、IdP内でロールオーバーアクションを実行し、セカンダリIdP証明書をアクティブに設定します。証明書をロールオーバーする方法は、SAML IdPごとに異なります。重要:Citrixの認証プラットフォームは、復元力とパフォーマンスの理由から、すべてのIDP設定をキャッシュします。キャッシュされた値のため、Citrix Cloudに代替証明書をアップロードしてから、SAMLアプリケーション内で証明書をすぐにローテーションすることはできません。新しい証明書のアップロードとSAMLアプリ内での新しい証明書のアクティブ化の間には遅延が必要です。この遅延により、Citrix認証キャッシュが新しくアップロードされた証明書で更新されます。24時間の遅延は、キャッシュのTTL値よりも長いです。この期間により、SAMLアプリケーションが翌日に新しい証明書を使用するように切り替える際に、新しい証明書が利用可能になります。Entra ID SAMLアプリケーション:
 Okta SAMLアプリケーション:
-
ストアURLまたはCitrix Cloud SAMLサインインURLのいずれかを使用してSAMLログオンが成功するかどうかをテストし、SAMLアサーション内の署名証明書の値を確認します。
既存のストアカスタムドメインSAML接続にセカンダリSAML IdP証明書をアップロードする?
ストアカスタムドメインをサポートするように構成されているセカンダリSAMLアプリケーションで使用されているIDP証明書を更新する必要がある場合は、上記と同じ手順に従ってください。
-
StoreFront Cloud > Access > Custom store URL > 3つの点を選択 > Edit に移動します。
セカンダリSAML証明書(/en-us/citrix-cloud/media/secondary-saml-cert.png)
IdP署名証明書のローテーションのトラブルシューティング
IdP証明書のローテーションを実行した後にSAMLログオンの問題が発生した場合は、SAMLトレーサーファイルを取得し、SAML応答内の証明書base64データを確認してください。
-
ブラウザにストアURLまたはCitrix Cloud GO URLのいずれかを入力する前に、SAMLトレーサーのキャプチャを開始します。認証プロセス全体を最初から最後までキャプチャしていることを確認してください。
-
IdPを使用してストアまたはCitrix CloudのいずれかにSAMLログオンを実行し、資格情報の入力を求められたら認証ステップを完了します。
-
IdPからCitrix Cloud SAMLエンドポイント
https://saml.cloud.com/saml/acsに送信されたSAML応答と、SAMLトレーサーファイル内のエントリをここで見つけます。SAMLトレーサーファイル内のエントリ(/en-us/citrix-cloud/media/entry-inside-saml-tracer-file.png) -
SAML XML内の証明書セクションを見つけ、IDP署名証明書のbase64データを適切なツールにコピーしてデコードします。証明書コピーツールデコード(/en-us/citrix-cloud/media/certificate-copy-tool-decode.png)重要:この手順は、CitrixのSAML推奨構成に従い、Citrix Cloud SAML接続内でSAMLバインディングとしてHTTP POSTを使用していることを前提としています。
-
証明書をbase64データからデコードし、正しい日付と時刻でSAML IdPのアクティブな証明書と一致するか確認します。Opensslデコードコマンド(/en-us/citrix-cloud/media/decode-openssl-command.png)
-
ステップ4および5でSAML応答から取得した証明書が期待どおりでない場合、IdP内で正しい証明書をアクティブ化してください。SAMLアプリケーション内のアクティブな証明書を確認してください。この証明書はSAML応答に含まれています。