
前提条件
Citrix CloudでSAML認証を使用するには、次の要件があります。
-
SAML 2.0をサポートするSAMLプロバイダー。
-
オンプレミスのADドメイン。
-
リソースの場所に展開され、オンプレミスのADドメインに参加している2つのCloud Connector。Cloud Connectorは、Citrix Cloudがリソースの場所と通信できるようにするために使用されます。
-
SAMLプロバイダーとのAD統合。
クラウドコネクタ
Citrix Cloud Connector™ソフトウェアをインストールするには、少なくとも2台のサーバーが必要です。Citrixは、Cloud Connectorの高可用性のために少なくとも2台のサーバーを推奨しています。これらのサーバーは、次の要件を満たす必要があります。
-
Cloud Connectorのシステム要件に記載されているシステム要件を満たしていること。
-
他のCitrix®コンポーネントがインストールされておらず、ADドメインコントローラーではなく、リソースの場所のインフラストラクチャにとって重要なマシンではないこと。
-
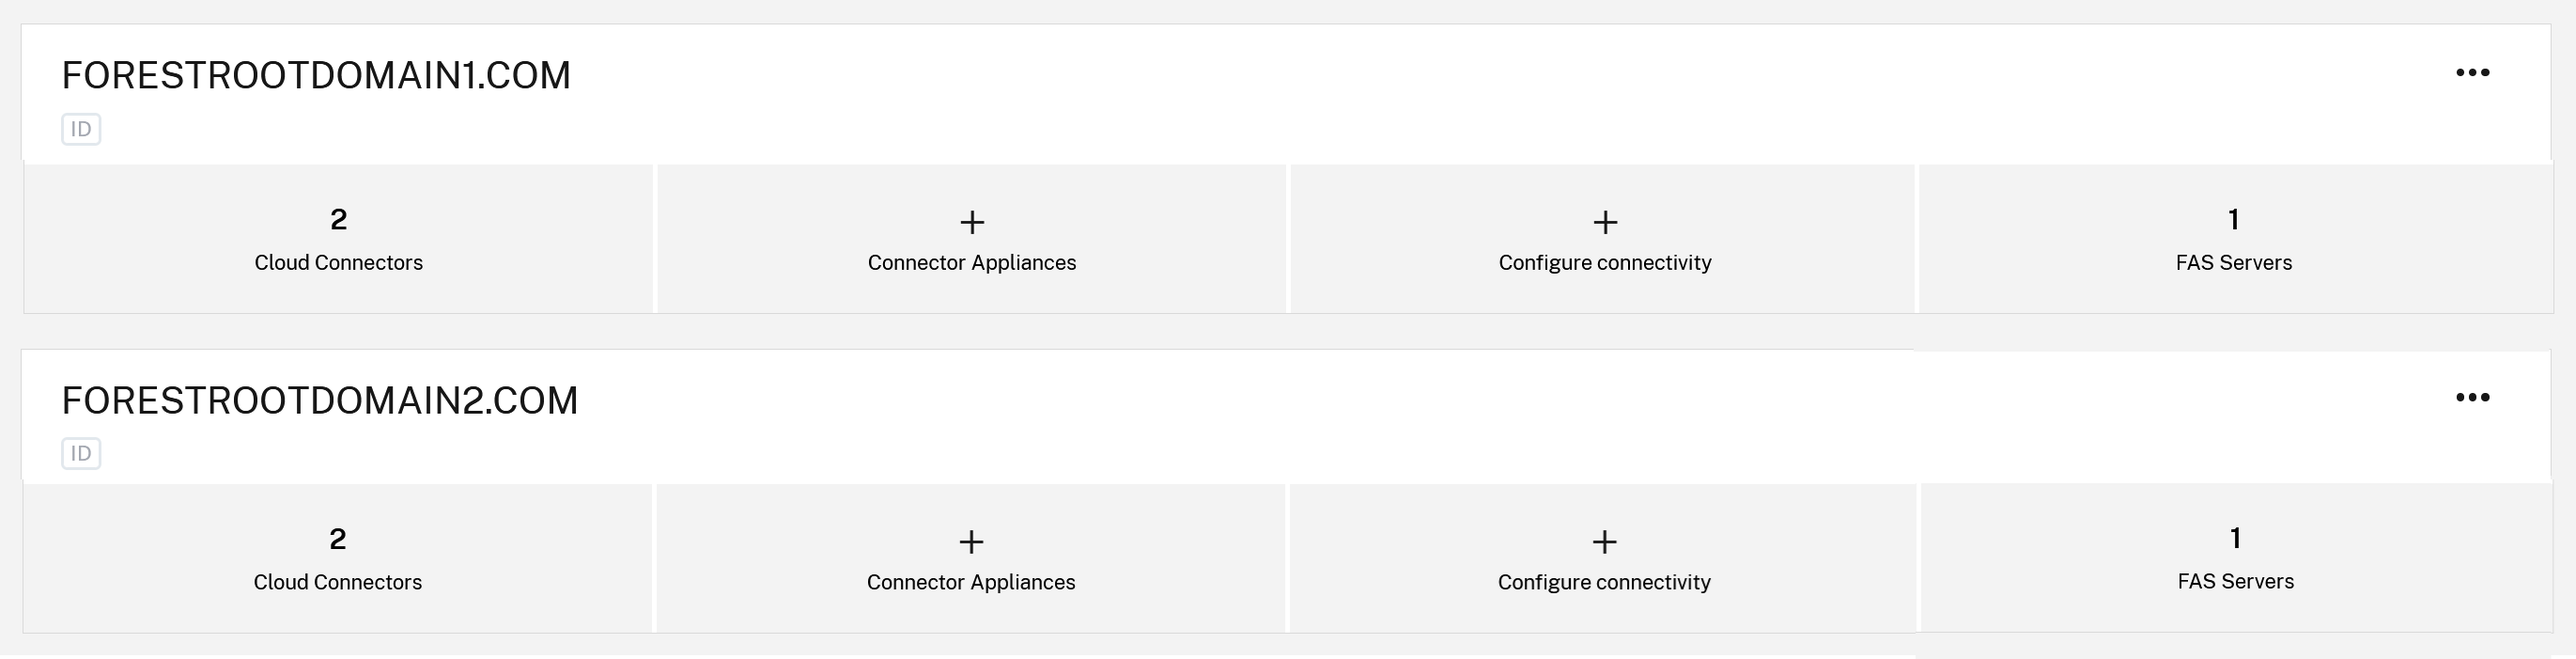
ADユーザーとリソースが存在するADドメインに参加していること。ユーザーが複数のドメインのリソースにアクセスする場合は、各ドメインに少なくとも2つのCloud Connectorをインストールする必要があります。
-
エンドユーザーがストアを介してアクセスするリソースに接続できるネットワークに接続されていること。
-
インターネットに接続されていること。詳細については、「システムと接続の要件」を参照してください。
Cloud Connectorのインストールについて詳しくは、「Cloud Connectorのインストール」を参照してください。
Active Directory (デフォルトのAD ID SAMLフロー)
-
エンドユーザーがADにユーザーアカウントを持っていることを確認してください。SAML認証が構成されている場合、ADアカウントを持たないエンドユーザーはストアに正常にサインインできません。
-
オンプレミスのADにCloud Connectorを展開して、ADをCitrix Cloudアカウントに接続します。
-
ADユーザーをSAMLプロバイダーに同期します。Citrix Cloudは、エンドユーザーが正常にサインインできるように、ADユーザー属性を必要とします。
-
ユニバーサルADグループのみを使用してください。
-
SAMLユーザーが使用するように構成されているUPNサフィックスは、Active Directory内で定義する必要があります。Citrix Cloud Connectorは、未定義または曖昧なUPNサフィックスを使用してActive Directoryドメインコンテキストを判断することはできません。
-
デフォルトのSAMLフローではAD IDを使用するため、EntraID OIDC IdP接続は必要ありません。
EntraID ディレクトリ (EntraID アイデンティティ SAML フロー)
-
EntraID B2Bおよび外部ユーザーのサポートには、EntraID内のFrontEndユーザーと一致するUPNを持つADシャドウアカウントが必要です。
-
SAML with Entra ID identitiesに記載されているように、Entra ID IDを使用したSAMLフローを使用している場合は、IDとアクセス管理 > 認証内で正しいEntraIDテナントも接続する必要があります。
ADユーザー属性
すべてのActive Directoryユーザーオブジェクトには、次の属性が必要であり、入力されている必要があります。
-
共通名
-
SAMアカウント名
-
ユーザープリンシパル名 (UPN)
-
オブジェクト GUID
-
SID
Citrix Cloud は、エンドユーザーがストアにサインインする際に、AD の Object GUID 属性と SID 属性を使用してユーザーコンテキストを確立します。これらのプロパティのいずれかが入力されていない場合、エンドユーザーはサインインできません。
次の属性は、Citrix Cloud で SAML 認証を使用するために必須ではありませんが、Citrix は最高のユーザーエクスペリエンスを確保するために入力することを推奨します。
-
メールアドレス
-
表示名
Citrix Cloud は、表示名属性を使用して、エンドユーザーの名前をストアに正しく表示します。この属性が入力されていない場合でも、エンドユーザーはサインインできますが、名前が期待どおりに表示されない場合があります。
Active Directory との SAML 統合
SAML 認証を有効にする前に、オンプレミスの AD を SAML プロバイダーと統合する必要があります。この統合により、SAML プロバイダーは次の必須 AD ユーザー属性を SAML アサーションで Citrix Cloud に渡すことができます。
-
objectSID (SID)
-
objectGUID (OID)
-
userPrincipalName (UPN)
-
Mail (メール)
-
表示名 (displayName)
これらの属性のサブセットを構成できます。ただし、SIDまたはUPN属性がSAMLアサーションに含まれている必要があります。Citrix Cloudは、必要に応じてADから他の属性を取得します。
注:
最高のパフォーマンスを確保するために、Citrixは本セクションで言及されているすべての属性を構成することを推奨します。
SAMLプロバイダーによって正確な統合手順は異なりますが、統合プロセスには通常、次のタスクが含まれます。
-
ADドメインに同期エージェントをインストールして、ドメインとSAMLプロバイダー間の接続を確立します。ADFSをSAMLプロバイダーとして使用している場合、この手順は不要です。
-
カスタム属性を作成し、本セクションで前述した必要なADユーザー属性にマッピングします。参考として、このタスクの一般的な手順は、この記事のカスタムSAML属性の作成とマッピングで説明されています。
-
ADユーザーをSAMLプロバイダーに同期します。
ADとSAMLプロバイダーの統合に関する詳細については、SAMLプロバイダーの製品ドキュメントを参照してください。