
高级数据中心配置
Secure Private Access 混合部署支持在多数据中心多站点配置中使用 NetScaler GSLB,采用主动-主动站点部署和 GSLB 连接代理的站点持久性方法。
多数据中心部署(/en-us/citrix-secure-private-access/media/spa-hybrid-multi-datacenter.png)
本主题提供了在多数据中心多站点配置中设置 Secure Private Access 混合部署的分步说明。
先决条件
确保满足以下先决条件,以便在多数据中心部署 Secure Private Access 混合。
-
NetScaler Gateway 14.1–66.59 版及更高版本。
-
NetScaler GSLB 采用主动-主动站点部署。GSLB 域必须在所有站点上配置。如果尚未配置 GSLB,请参阅 主动-主动站点部署 获取说明。
-
GSLB 上已启用源 IP 持久性。
-
已为 CEP 会话启用连接代理持久性。有关详细信息,请参阅 全局服务器负载平衡连接代理。
GSLB 配置 CLI 命令
建议使用 NetScaler CLI 配置 GSLB。以下是 CLI 命令模板和示例配置。
-
add service <ADNS_SERVICE_NAME> <ADNS_IP> ADNS 53 -
add gslb site <SITE_NAME> <SITE_IP> -sitePassword "<SITE_PASSWORD>" -
add gslb service <GSLB_SERVICE_NAME> <SERVICE_IP> SSL 443 -publicIP <PUBLIC_IP> -publicPort 443 -siteName <SITE_NAME> -
add gslb vserver <VSERVER_NAME> SSL -
bind gslb vserver <VSERVER_NAME> -serviceName <GSLB_SERVICE_NAME> -
bind gslb vserver <VSERVER_NAME> -domainName <GSLB_DOMAIN_FQDN> -
set lb vserver <VSERVER_NAME> -PersistenceType SOURCEIP -
set gslb service <GSLB_SERVICE_NAME> -sitePersistence ConnectionProxy -
bind ssl service <GSLB_SERVICE_NAME> -certKeyName <SERVICE_CERT_KEY> -
bind ssl vserver <VSERVER_NAME> -certKeyName <CA_CERT_KEY> -CA -
bind ssl vserver <VSERVER_NAME> -certKeyName <EXTERNAL_CA_CERT_KEY> -CA -
bind ssl vserver <VSERVER_NAME> -certKeyName <SERVER_CERT_KEY>
参考
下表总结了 CLI 命令中使用的占位符及其简要说明。
| 占位符 | 描述 |
<ADNS_SERVICE_NAME> |
ADNS 服务的名称 (例如,adns_<env>) |
<ADNS_IP> |
此 NetScaler 上 ADNS 侦听器的 IP 地址 |
<SITE_NAME> |
GSLB 站点标识符(例如,蓝色、绿色) |
<SITE_IP> |
GSLB 站点 IP(用于 MEP 通信的 SNIP 或管理 IP) |
<SITE_PASSWORD> |
用于 GSLB 站点到站点 MEP 身份验证的共享密钥 |
<GSLB_SERVICE_NAME> |
绑定到本地/远程负载平衡虚拟服务器的 GSLB 服务名称 |
<SERVICE_IP> |
后端负载平衡虚拟服务器或服务的 IP 地址 |
<PUBLIC_IP> |
可从互联网访问的公共 (NAT) IP 地址 |
<VSERVER_NAME> |
GSLB 虚拟服务器的名称 |
<GSLB_DOMAIN_FQDN> |
GSLB 为客户端解析的 FQDN |
<SERVICE_CERT_KEY> |
绑定到 GSLB 服务的 SSL 证书密钥名称 |
<CA_CERT_KEY> |
内部 CA 证书密钥名称(绑定为 -CA) |
<EXTERNAL_CA_CERT_KEY> |
外部/公共 CA 证书密钥名称(绑定为 -CA) |
<SERVER_CERT_KEY> |
绑定到虚拟服务器的服务器证书密钥名称 |
配置示例:
-
add service adns_staging 10.100.5.50 ADNS 53 -
add gslb site us-east-dc1 10.100.5.60 -sitePassword "password" -
add gslb service us-east-dc1-svc1 10.100.5.80 SSL 443 -publicIP 203.0.113.42 -publicPort 443 -siteName us-east-dc1 -
add gslb vserver staging_us-east_vs SSL -
bind gslb vserver staging_us-east_vs -serviceName us-east-dc1-svc1 -
bind gslb vserver staging_us-east_vs -domainName proxy-staging.example.com -
set lb vserver staging_us-east_vs -PersistenceType SOURCEIP -
set gslb service us-east-dc1-svc1 -sitePersistence ConnectionProxy -
bind ssl service us-east-dc1-svc1 -certKeyName star_staging_local -
bind ssl vserver staging_us-east_vs -certKeyName ca_staging.local -CA -
bind ssl vserver staging_us-east_vs -certKeyName CA.csg.proxy.ext.example -CA -
bind ssl vserver staging_us-east_vs -certKeyName csg.proxy.ext.example
数据中心设置和配置
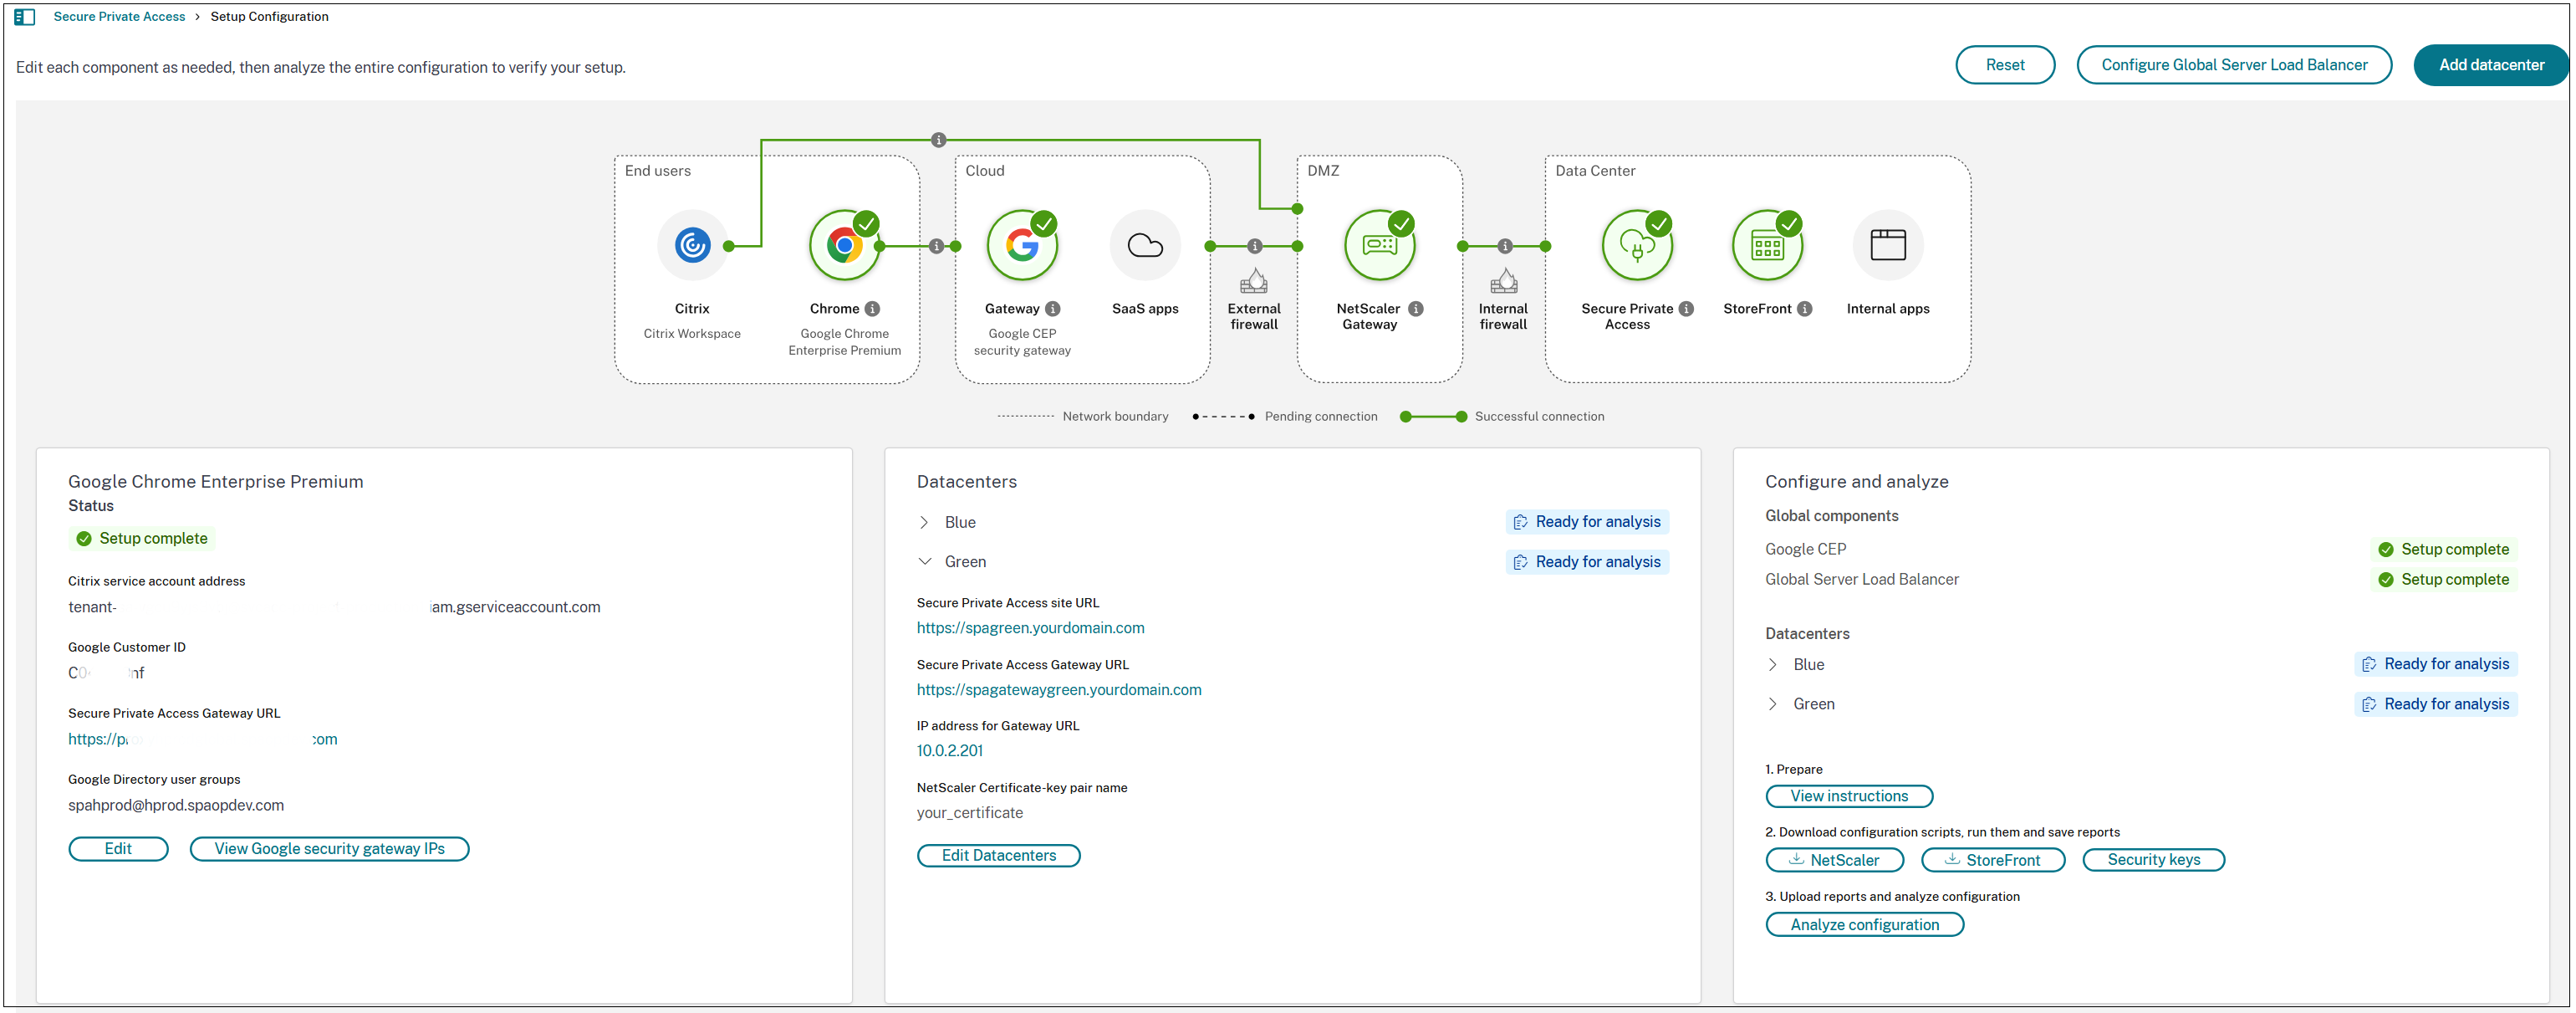
下图显示了多数据中心中安全私有访问混合部署的拓扑图。
-
添加数据中心。有关详细信息,请参阅步骤 2:设置第一个数据中心。
-
对于每个数据中心,下载并运行 NetScaler 和 StoreFront 脚本。有关详细信息,请参阅下载并运行 NetScaler 和 StoreFront 脚本。
-
对于每个数据中心,上传报告并分析配置。有关详细信息,请参阅上传报告并分析配置。
-
查看分析结果。
如果每个数据中心的所有分析器步骤都已通过,则您已成功验证您的配置,并且可以继续执行入职后任务。有关详细信息,请参阅入职后任务。