
分类和故障排除
本主题概述了有效排查和分类与 Citrix Secure Private Access 相关问题的重要注意事项和步骤。管理员可以使用本文档作为识别、诊断和解决问题,确保用户无缝安全访问的指南。
Citrix Secure Access 模式下的用户/客户端问题
以下部分提供了有关 Citrix Secure Access 模式下用户/客户端问题的更多信息。
用户无法登录
要检查的事项:
-
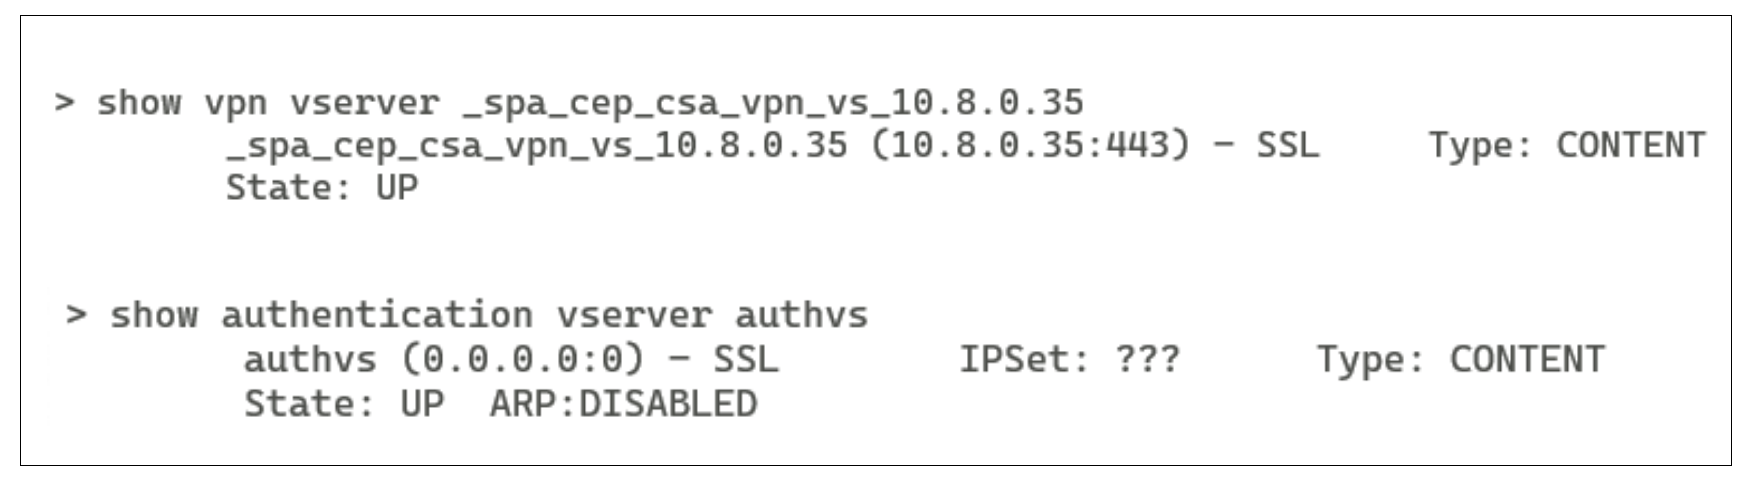
检查 VPN 虚拟服务器和身份验证虚拟服务器是否处于 UP 状态。
-
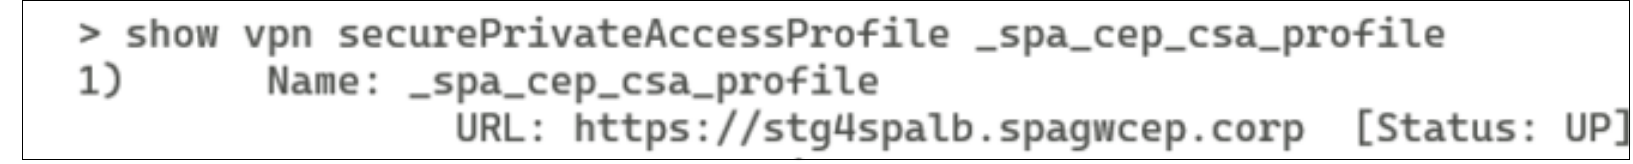
检查 Secure Private Access 配置文件 URL 状态是否处于 UP 状态。
-
确保在 Secure Private Access 管理控制台中为用户正确配置了应用程序和访问策略。请参阅 应用程序配置和管理 和 配置应用程序的访问策略。
-
检查负载均衡器虚拟服务器状态,确保所有连接器服务器都已添加并处于 UP 状态。
-
要排查任何 nFactor 身份验证问题,请参阅 排查身份验证、授权和审计问题。
确认上述内容后,请执行以下操作:
-
启用调试级别日志记录并从 NetScaler 收集支持包。
-
在 CSA 客户端上启用详细日志记录并收集客户端日志。
-
联系 Citrix 支持并提供收集到的诊断信息。
用户无法启动应用程序
要检查的事项:
-
在 Citrix Monitor 中,搜索用户 UPN 并验证是否存在活动的 Secure Private Access 会话。Monitor 中的活动会话(/en-us/citrix-secure-private-access/media/spa-hybrid-active-session.png)
-
启动的应用程序必须显示在“可用应用程序”下。
-
应用程序的“应用程序启动允许”事件必须在“已启动应用程序”下可见。
已启动应用程序(/en-us/citrix-secure-private-access/media/spa-hybrid-monitor1.png)-
如果不存在,请检查 Secure Private Access 管理控制台中是否为用户正确配置了应用程序和访问策略。
-
-
在 Citrix Monitor 中,在“已启动应用程序”下查找应用程序的任何应用程序启动错误事件。已启动应用程序错误(/en-us/citrix-secure-private-access/media/spa-hybrid-monitor-2.png)
-
常见错误:DNS 解析失败/TCP 连接失败。
-
从 NetScaler CLI,验证从相应的 SNIP 到应用程序的连接。
-
收集具有调试级别日志记录的 NetScaler 支持包的步骤
-
从 CLI 设置调试级别的 syslog。
set syslogparams loglevel ALL DEBUG -
从 Shell 启用 Secure Private Access 特定的详细日志记录。
nsapimgr_wr.sh -ys ns_vpn_enable_spa_verbose_logging=1 -
收集支持包(和可选跟踪)
-
使用您的标准方法收集 NetScaler 支持包。
-
如果支持人员要求,可选择捕获额外的跟踪。
重要提示:
收集包后,恢复详细日志记录。保持详细日志记录启用可能会生成过多的日志并影响性能。收集完成后,务必恢复详细日志记录。
恢复详细日志记录
-
从 CLI 恢复 syslog 级别。
set syslogparams loglevel ALL -
从 Shell 禁用 Secure Private Access 特定的详细日志记录。
nsapimgr_wr.sh -ys ns_vpn_enable_spa_verbose_logging=0
其他参考:
有助于故障排除的工具
-
配置报告
-
策略建模