
配置应用程序的访问策略
Secure Private Access 中的访问策略允许您根据用户或用户设备的上下文启用或禁用对应用程序的访问。
访问限制必须通过 Google 管理控制台配置,而不是在 Secure Private Access 界面中配置。
规则在 Google 管理控制台 > 规则 中配置。这些规则是与 DLP 相关的高级设置,例如添加水印、阻止下载包含社会安全号码的文件以及 URL 过滤。
有关在 Google 管理控制台中为 Google Chrome 创建策略和规则的详细信息,请参阅以下主题:
-
为 Chrome Enterprise 设置 Chrome Enterprise 连接器策略
-
数据保护规则
配置访问策略
-
在管理控制台中,单击 访问策略。
-
单击 创建策略。
-
在 创建访问策略 页面中,选择以下选项之一:
-
用户/用户组
-
计算机/计算机组
应用程序访问规则根据访问策略中的选择,基于用户或计算机的上下文强制执行。您可以选择 计算机/计算机组 以启用 Always On 连接。对于 Always On 连接,您必须已注册设备证书。有关详细信息,请参阅 设备证书注册配置。有关计算机隧道的更多信息,请参阅 Always On VPN before Windows Logon。 -
-
-
在 策略名称 中,输入策略的名称。
-
-
在 应用程序 中,选择要强制执行访问策略的应用程序。
-
在 用户条件 中 – 根据必须允许或拒绝应用程序访问的条件以及用户或用户组进行选择。
-
匹配以下任意项:仅允许与字段中列出的任何名称匹配的用户或组访问。
-
不匹配任何项:除字段中列出的用户或组外,所有用户或组都允许访问。
您可以按显示名称、电子邮件 ID 或用户主体名称搜索用户。此搜索选项允许管理员准确识别并授予正确用户访问权限,即使他们有多个帐户。有关详细信息,请参阅 Policy conditions。 -
-
(可选)单击 + 以根据上下文添加多个条件。当您根据上下文添加条件时,将对这些条件应用 AND 运算,并且仅当满足用户和可选的基于上下文的条件时,才会评估策略。您可以根据上下文应用以下条件。
-
网络位置 - 选择用户访问应用程序所使用的条件和网络。
-
匹配以下任意项: 仅允许从列出的任何网络位置访问应用程序的用户或用户组访问应用程序。
-
不匹配任何项: 除来自列出的网络位置的用户或用户组外,所有用户或用户组都允许访问。
-
-
设备状态 - 选择用户设备必须满足才能访问应用程序的条件。
有关详细信息,请参阅 Policy conditions。 -
-
在 操作 中,选择基于条件评估必须在应用程序上强制执行的以下操作之一。
-
允许访问
-
拒绝访问
-
-
选择 保存时启用策略。如果您不选择此选项,则策略仅创建而不会在应用程序上强制执行。或者,您也可以通过使用切换开关从“访问策略”页面启用策略。
编辑访问策略
-
在 Secure Private Access 管理控制台中,单击 访问策略。
-
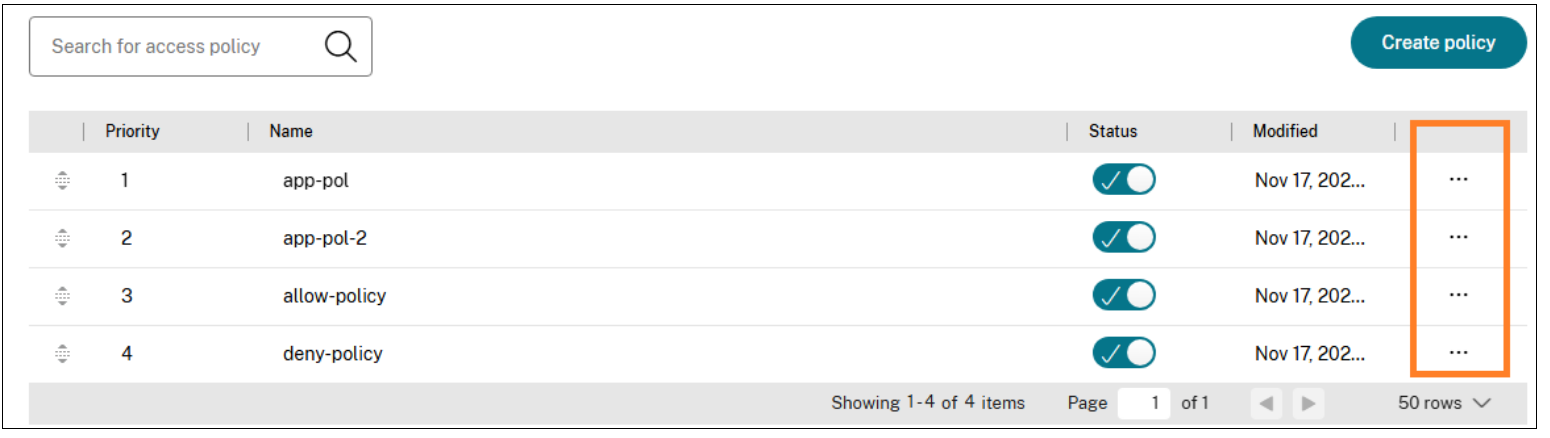
单击要修改的策略所在行中的省略号按钮,然后单击 编辑访问策略。
-
编辑策略详细信息。
-
单击 更新。
更改访问策略优先级
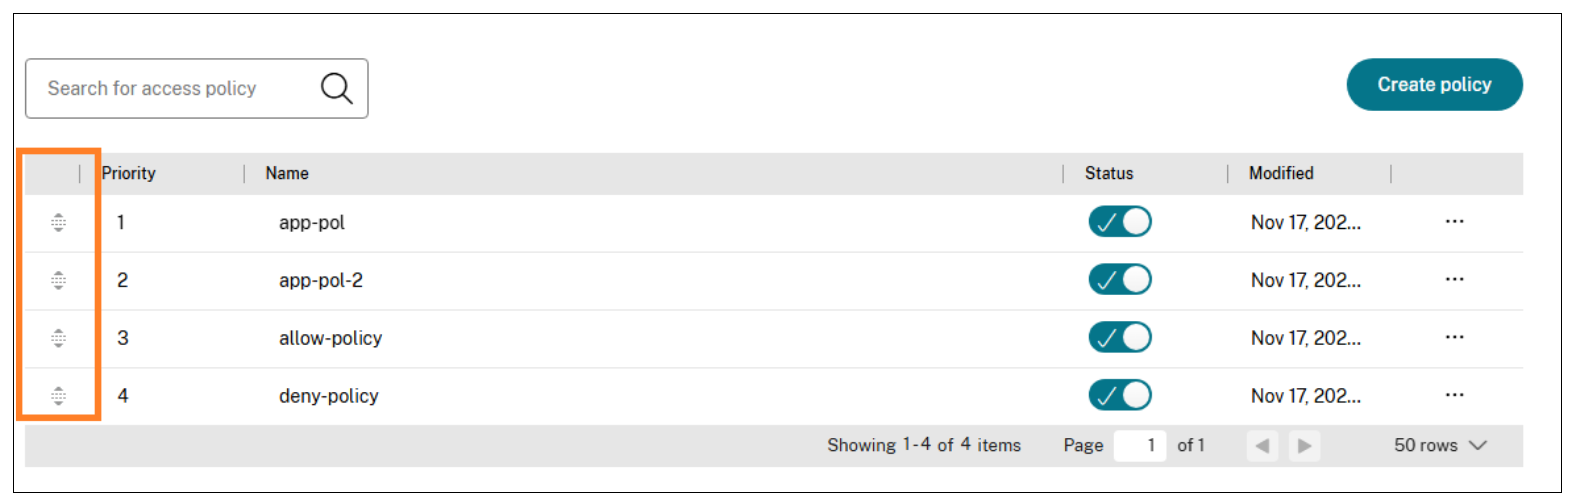
创建访问策略后,默认情况下会为该访问策略分配一个优先级编号。您可以在“访问策略”主页上查看优先级。
优先级值越低,偏好越高,并首先进行评估。如果此策略不符合定义的条件,则会评估下一个优先级编号较低的策略,依此类推。
您可以通过使用 优先级 列中的上下箭头图标向上或向下移动策略来更改优先级顺序。
后续步骤
-
从客户端计算机(Windows 和 macOS)验证您的配置。
-
对于 TCP/UDP 应用程序,通过登录 Citrix Secure Access 客户端,从客户端计算机(Windows 和 macOS)验证您的配置。
示例配置验证