新增功能
以下部分介绍了新功能和增强功能的详细信息。
31 July 2026
-
适用于 Chrome Enterprise 的 Citrix Secure Access 控件:Citrix Secure Private Access 支持由适用于 Google Chrome Enterprise Premium (CEP) 的 Citrix Secure Access 扩展程序交付和强制执行的安全策略。Secure Private Access 支持以下策略。
27 April 2026
-
高级数据中心配置Secure Private Access 混合部署现在支持在多数据中心和多站点配置中使用 NetScaler GSLB 进行主动-主动站点部署,并采用 GSLB 连接代理的站点持久性方法。有关详细信息,请参阅高级数据中心配置。
-
支持配置全局服务器负载均衡器域 URL为了为 Secure Private Access 设置多站点冗余,您必须配置一个全局服务器负载均衡器 (GSLB) 地址。此地址充当单个入口点,根据您的流量策略(例如静态邻近性)将用户路由到特定数据中心的 Secure Private Access 网关。有关详细信息,请参阅 配置全局服务器负载均衡器域 URL。
-
全局服务器负载均衡连接代理支持全局服务器负载均衡 (GSLB) 连接使 NetScaler Gateway 能够透明地检测错误路由的请求,并将其代理到正确的站点,而无需任何用户干预。有关详细信息,请参阅 全局服务器负载均衡连接代理。
07 April 2026
-
基于上下文的应用程序路由配置应用程序时,会在应用程序配置下为应用程序 URL 及其相关域或应用程序目标定义路由类型。此处定义的路由类型适用于所有有权访问该应用程序的用户。但是,在某些情况下,管理员可能希望根据用户上下文以不同方式路由同一应用程序。例如,当用户在公司网络内部时,内部应用程序 URL 或目标必须直接路由,而不是通过 Secure Private Access 路由。访问策略中的“路由例外”配置允许管理员为符合策略中定义的条件的用户或计算机编辑路由类型。有关详细信息,请参阅 基于上下文的应用程序路由。
-
在浏览器中安全访问 SSH 和 RDP 应用程序Citrix Secure Private Access 与 Chrome Enterprise Premium 集成,可在浏览器中直接启用安全的 SSH 和 RDP 会话。有关详细信息,请参阅以下主题:
-
在浏览器中安全访问 SSH 应用程序
-
在浏览器中安全访问 RDP 应用程序
-
2025 年 11 月
-
简化的入门流程用于混合部署的 Secure Private Access 入门界面现已显著简化,以精简所有组件的配置过程。增强的用户界面现在具有直观的拓扑视图,可显示每个组件的逐步配置状态。这种可视化方法使管理员能够快速了解部署状态,识别已完成的配置步骤,并确定仍待处理的操作,从而减少设置时间并最大程度地减少配置错误。此外,NetScaler 支持 SecurePrivateAccessProfile,以简化混合部署的 NetScaler Gateway 配置。有关详细信息,请参阅 Secure Private Access 混合部署入门。
-
谷歌浏览器企业高级版支持通过将 Citrix Secure Private Access 服务与 Google Chrome Enterprise Premium 集成,最终用户现在可以使用 Google Chrome 浏览器作为其企业浏览器安全地访问私有 Web/SaaS 应用程序,并实现具有数据丢失防护 (DLP) 控制、Web 过滤和 ZTNA 策略强制执行的按应用程序访问。有关详细信息,请参阅 与 Google Chrome Enterprise Premium 集成
-
分析器用于验证和识别组件中的配置问题组件分析器是一个基于 Web 的工具,用于执行 Secure Private Access 混合设置所需的配置检查。上传必要的报告后,分析器会识别问题,并提供详细的错误消息和解释,包括检测到的 StoreFront 配置错误示例。该工具还会列出解决已识别问题的潜在补救措施。有关详细信息,请参阅 组件分析器。
-
支持使用 NetScaler Gateway URL 从 StoreFront UI 启动应用程序最终用户现在可以通过访问 NetScaler Gateway URL,直接从 StoreFront 用户界面无缝启动应用程序。有关详细信息,请参阅 访问 Web 和 SaaS 应用程序。
-
访问策略中支持网络位置服务条件网络位置服务 (NLS) 是一种策略条件,允许您根据用户的网络位置限制访问。管理员可以根据用户访问应用程序的位置配置访问策略。该位置可以是用户访问应用程序的国家/地区,也可以是用户的网络位置。网络位置是使用 IP 地址范围或子网地址定义的。有关详细信息,请参阅 网络位置。
-
配置报告客户管理员现在可以生成配置报告,以深入了解 Secure Private Access 设置。有关详细信息,请参阅 配置报告。
2025 年 9 月
-
Secure Private Access 混合部署支持 iOS 设备从适用于 iOS 的 Secure Access Client 25.08.1 版开始,Secure Private Access 混合部署现在支持移动设备。移动用户可以从其 iOS 设备访问企业应用程序。重要提示:为了支持 iOS 平台上的 Citrix Secure Access 的 Secure Private Access,您还必须在 HTTP “User-Agent” 标头中添加字符串 “NSGiOSplugin”。示例:
add vpn sessionPolicy PL_OSspahybrid "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixReceiver\") && (HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"NSGiOSplugin\") || HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"CitrixSecureAccess\"))" AC_OSspahybrid有关详细信息,请参阅以下主题:
2025 年 8 月
-
生成 Secure Private Access 站点配置报告客户管理员现在可以生成配置报告,以深入了解 Secure Private Access 站点的设置。配置报告可用于以下场景:
-
识别并解决配置问题。
-
与 Citrix 支持团队共享,用于调查和故障排除。
-
将报告用作设置新站点或修改现有站点详细信息的参考。
-
新增仪表板小组件
用于混合部署的 Secure Private Access 仪表板现已增强,包含以下小组件,以提供更深入的洞察和改进的监控:-
设备状态日志
-
连接器状态
-
按启动次数排名的热门应用程序
-
按总访问量排名的热门发现应用程序
-
按强制执行情况排名的热门访问策略
有关详细信息,请参阅可见性和监控。 -
2025 年 5 月
-
Citrix Secure Private Access™ 与 Google Chrome 企业高级版 的集成Citrix Secure Private Access 与 Google Chrome Enterprise Premium 的集成使客户能够使用 Google Chrome Enterprise Premium 作为企业浏览器解决方案,以安全访问私有 Web 应用程序和 SaaS 应用程序,并获得 Citrix Secure Private Access 提供的安全连接。有关详细信息,请参阅Citrix Secure Private Access 与 Google Chrome Enterprise Premium 的集成。
2025 年 4 月
-
本地 NetScaler® Gateway 上的设备状态检查Citrix 设备状态检查现在可以配置为与本地 NetScaler Gateway 配合使用。此集成允许管理员评估尝试访问网络资源的设备的安全性状态,并确保只有受信任的设备才能访问公司资源。有关详细信息,请参阅以下主题:
-
本地 NetScaler Gateway 上的设备姿态检查
-
StoreFront™ 到 Secure Private Access 通信的基于密钥的身份验证为 StoreFront 到 Secure Private Access 通信引入了一种基于安全密钥的身份验证方法。对于新客户,基于密钥的身份验证默认启用,而对于现有客户则禁用。现有客户必须启用安全密钥并再次运行 StoreFront 配置脚本。有关详细信息,请参阅 配置 StoreFront。
-
ICA 代理模式下对 Web/SaaS 应用程序的支持ICA 代理模式现在支持 Web/SaaS 应用程序的枚举和启动。这也使得可以使用新的 StoreFront UI 来枚举应用程序。
ICA 代理模式支持仅在 NetScaler Gateway 14.1 版本 build 43.x 及更高版本中可用。有关配置详细信息,请参阅 NetScaler 配置。
-
根据计算机上下文强制执行应用程序规则除了用户上下文之外,您现在还可以根据计算机上下文强制执行应用程序访问规则。在创建访问策略时,您可以选择计算机或用户上下文。有关详细信息,请参阅 配置应用程序的访问策略。
-
将域排除在通过 NetScaler Gateway 隧道传输之外您现在可以配置要排除在通过 NetScaler Gateway 拦截和隧道传输之外的域。您可以将应用程序连接类型设置为“内部”或“外部”,以分别允许或排除域被拦截和隧道传输。有关详细信息,请参阅 配置 TCP/UDP 应用程序。
-
Secure Private Access 混合部署的 TCP DNS 支持Secure Private Access 混合部署现在支持 TCP DNS。应用程序 FQDN 现在可以使用 TCP 解析。
2024 年 12 月
-
支持 FIPS 平台上的 Secure Private Access 混合解决方案Secure Private Access 混合解决方案现已在符合联邦信息处理标准 (FIPS) 并运行 13.1–37.219 及更高版本 FIPS 版本的 NetScaler 平台上受支持。有关详细信息,请参阅 联邦信息处理标准。
2024 年 10 月
以下各节提供了有关 2024 年 10 月的更多信息。
初始版本
适用于混合部署的 Citrix Secure Private Access 允许客户使用本地 StoreFront 和 NetScaler Gateway 组件实施零信任网络访问 (ZTNA) 解决方案,并使用 Citrix Cloud™ 来管理配置、管理和监控功能。
以下是适用于混合部署的 Citrix Secure Private Access 的一些主要功能。
-
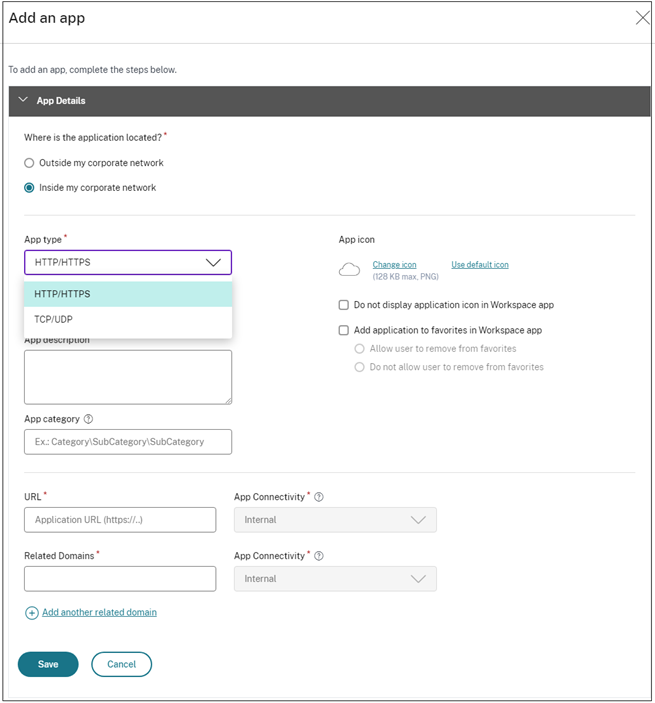
Web/SaaS 和 TCP/UDP 支持:适用于混合部署的 Citrix Secure Private Access 支持 Web/SaaS 和 TCP/UDP 应用程序。有关详细信息,请参阅以下主题:
-
配置 Web/SaaS 应用程序
-
配置 TCP/UDP 应用程序
-
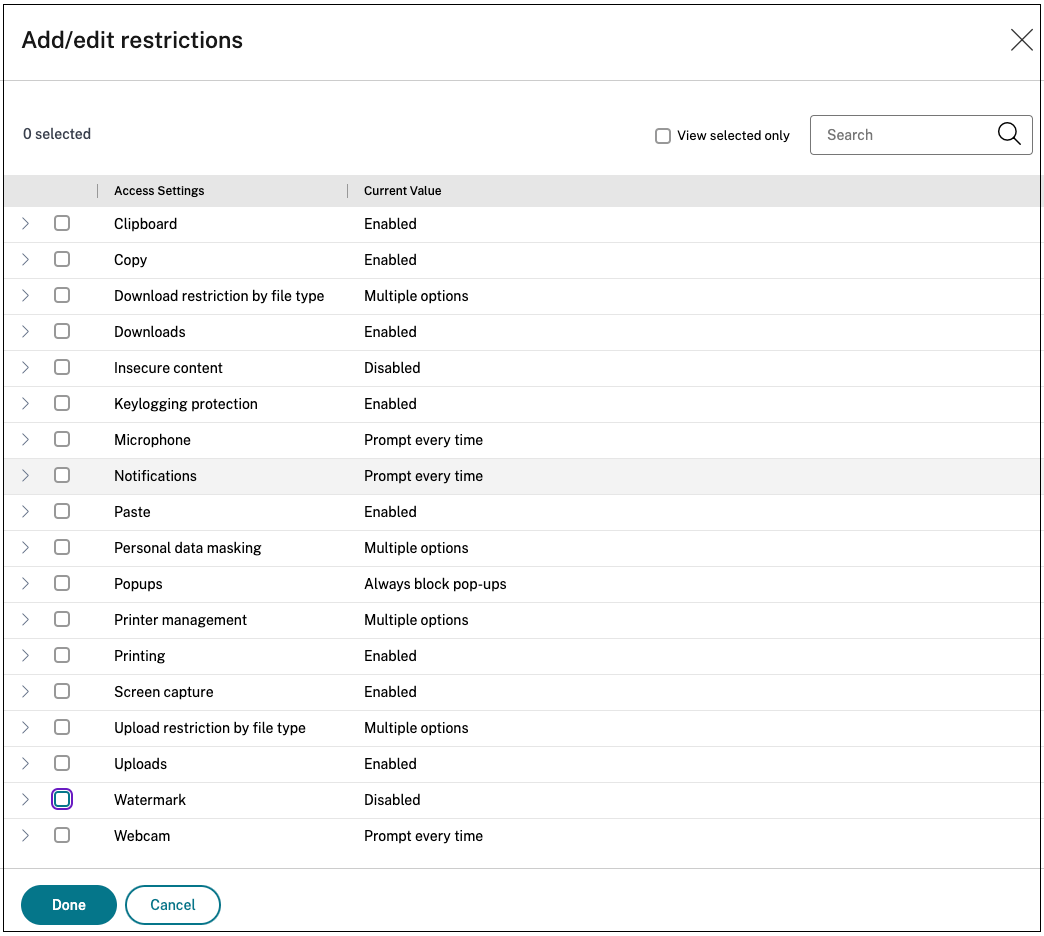
增强的访问限制选项:在为应用程序创建访问策略时,您可以选择必须对应用程序强制执行的访问限制。这些安全限制在系统中是预定义的。管理员无法修改或添加其他组合。有关详细信息,请参阅 配置访问策略。
-
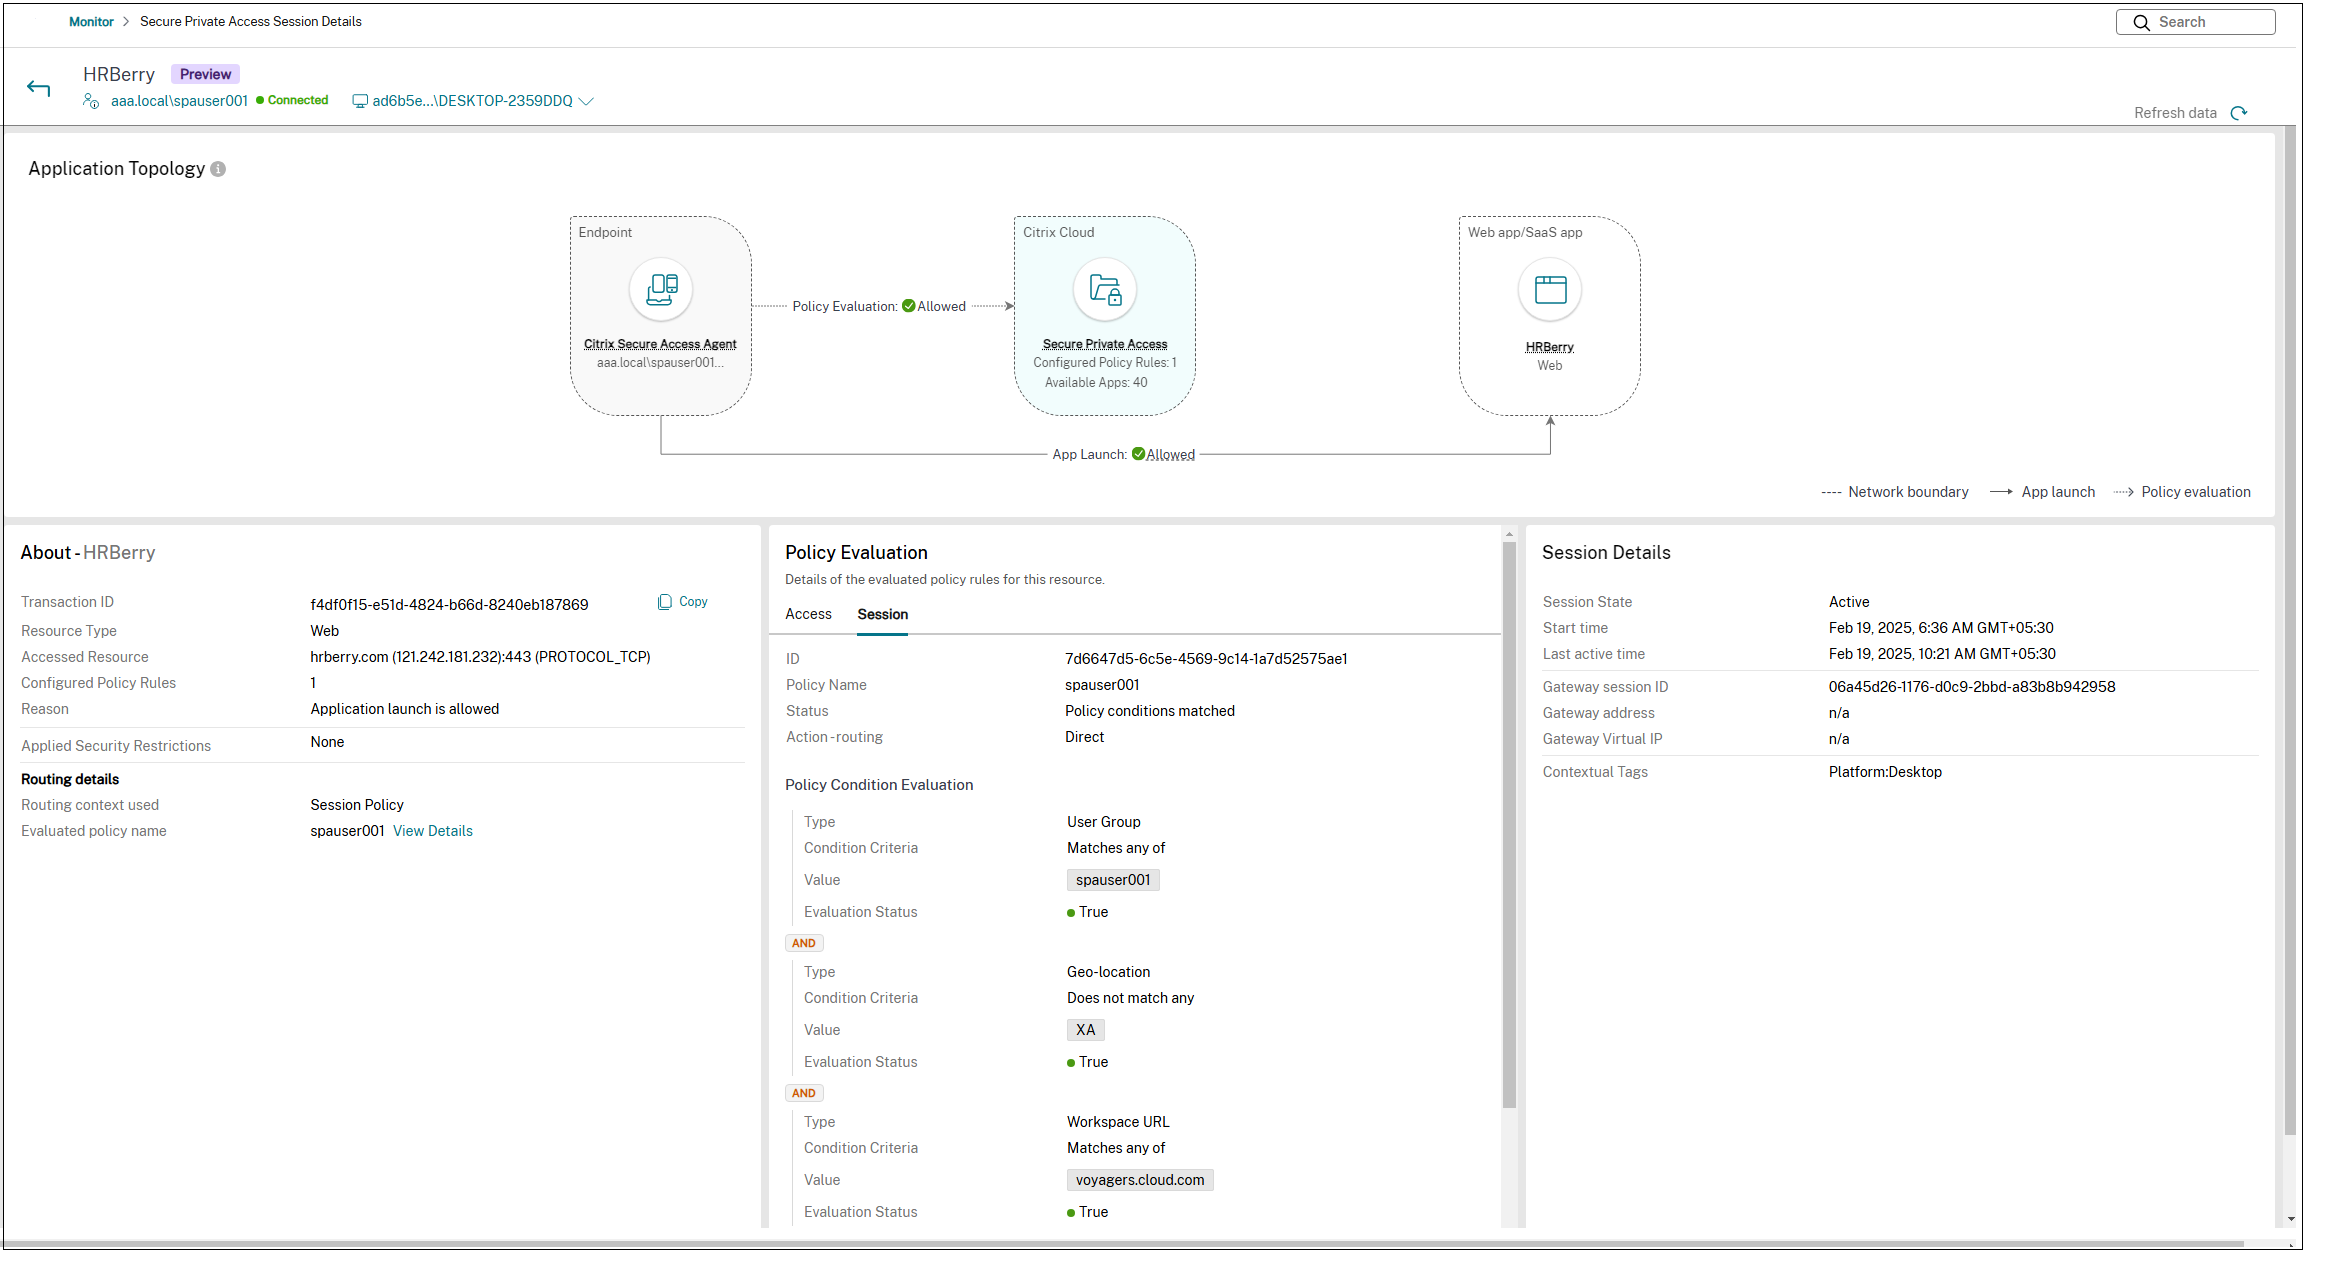
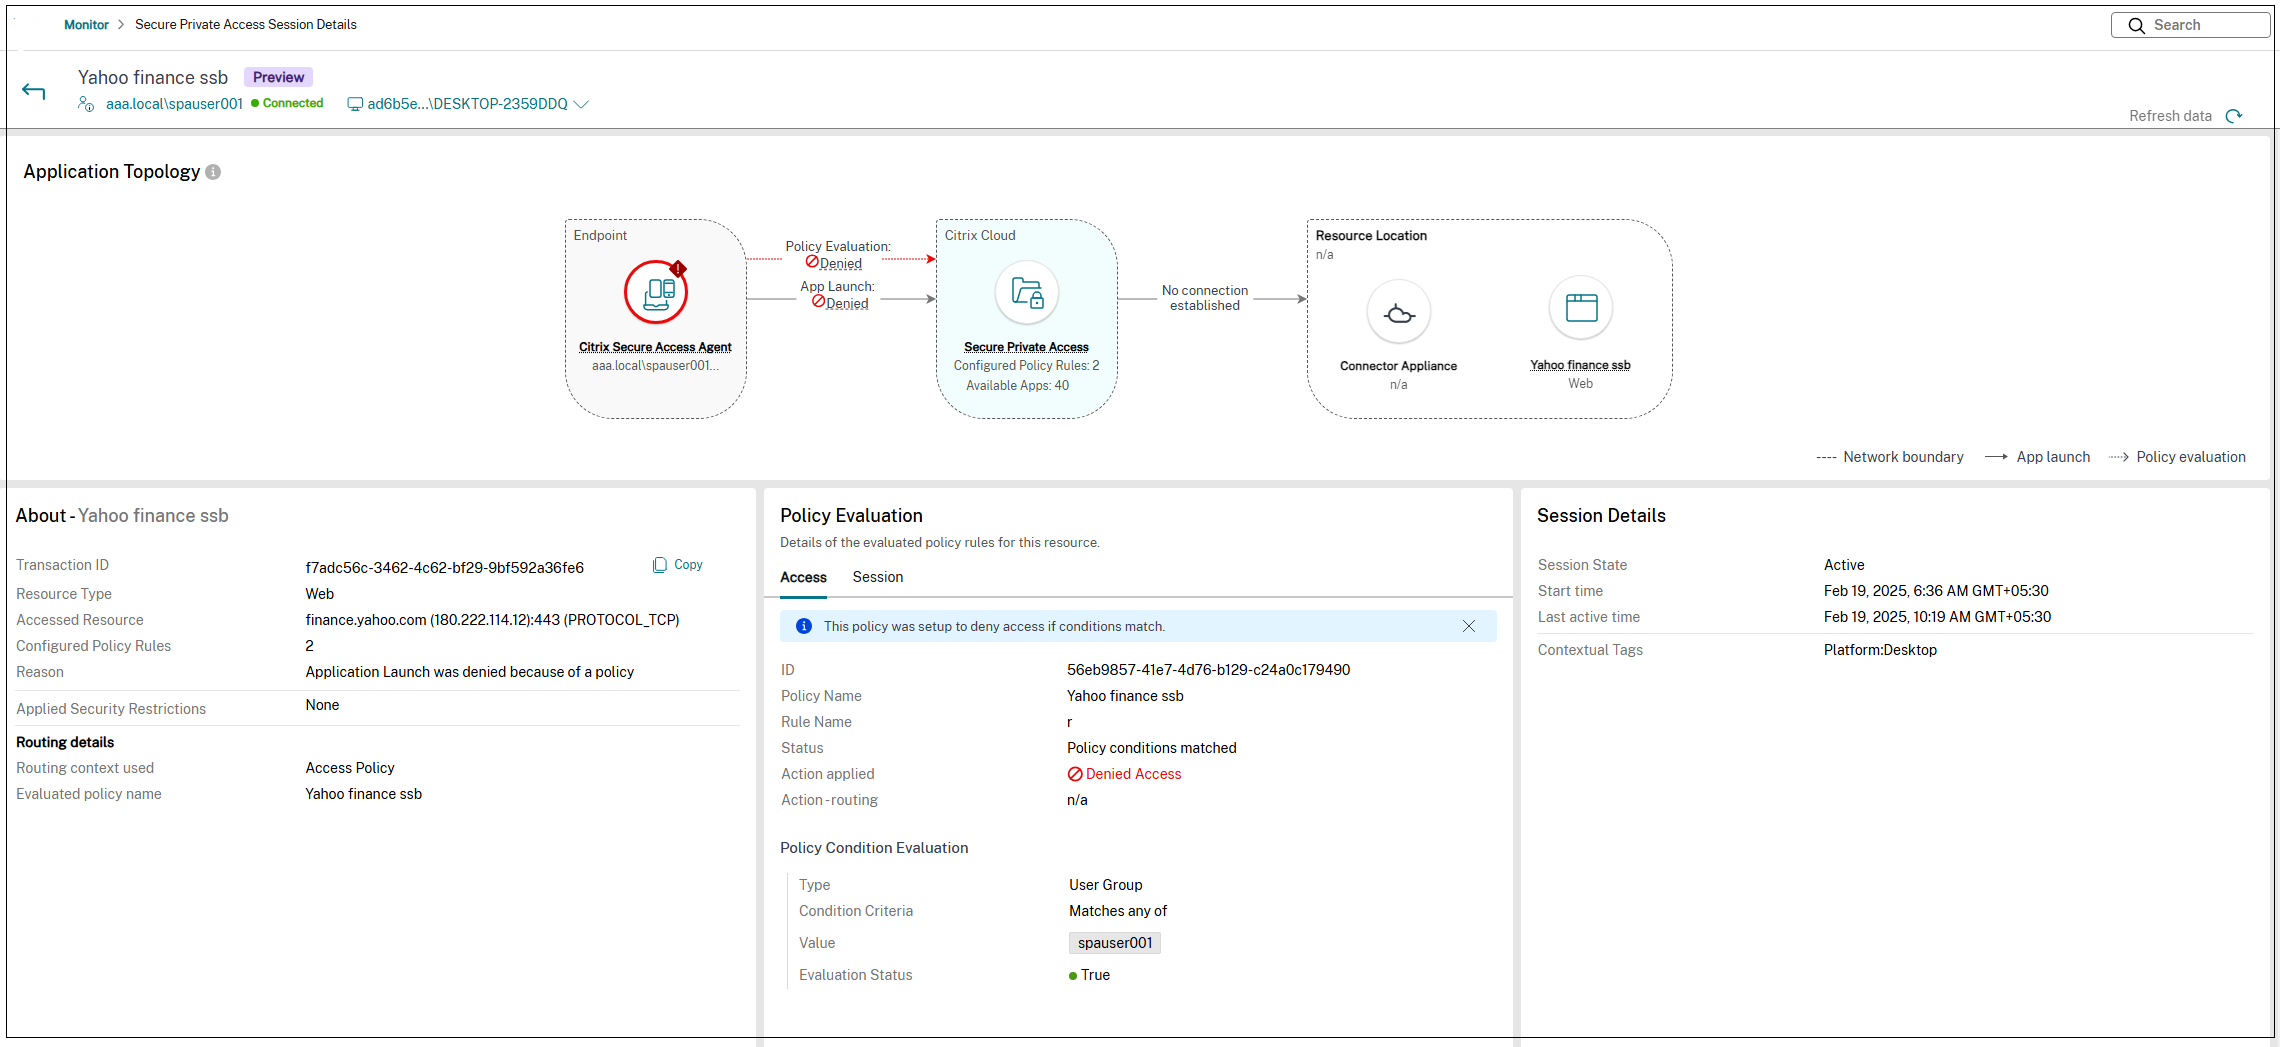
安全专用访问与 DaaS Monitor 集成:安全专用访问与 Monitor(Citrix DaaS 的监视和故障排除控制台)集成。管理员和技术支持人员可以从 DaaS Monitor 监视和故障排除 Web/SaaS 和 TCP/UDP 应用程序会话和事件。有关详细信息,请参阅安全专用访问与 DaaS Monitor 集成。
-
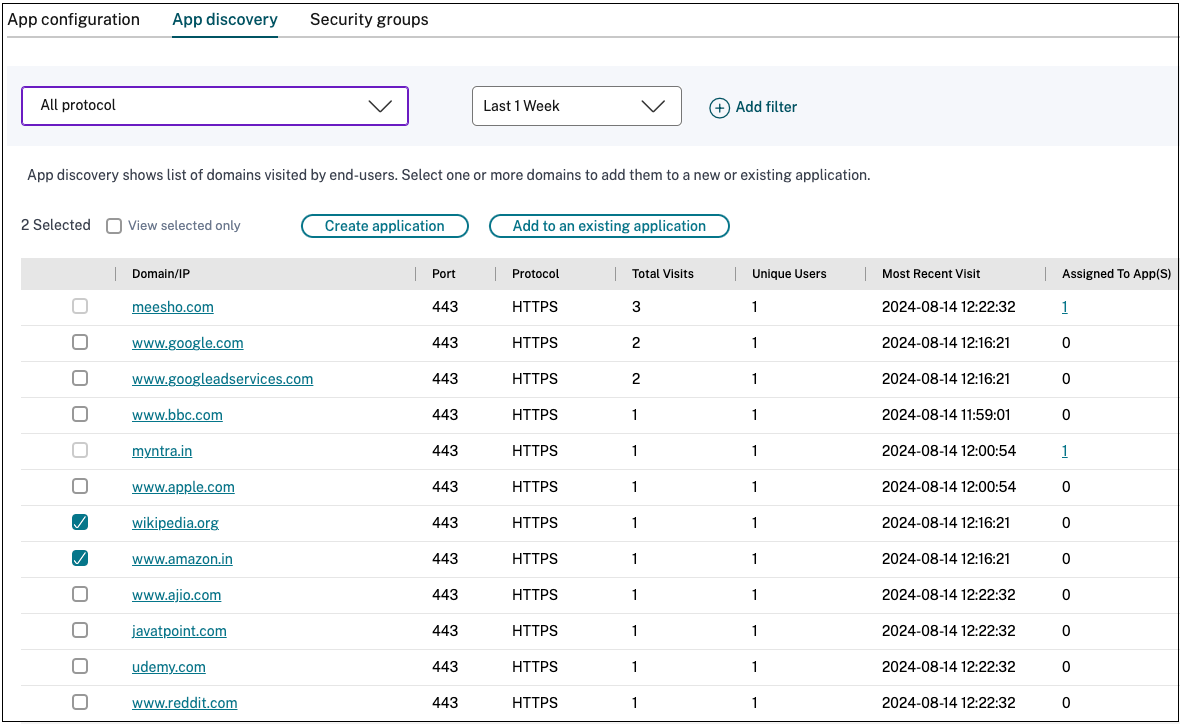
应用程序发现:应用程序发现功能可帮助管理员了解组织中正在访问的外部和内部应用程序(HTTP/HTTPS 和 TCP/UDP 应用程序)。此功能可发现并列出所有已发布或未发布的域/IP 地址。因此,管理员可以查看哪些域/IP 地址正在被谁访问,并决定是否要将其发布为应用程序,从而为这些用户提供访问权限。有关详细信息,请参阅发现最终用户访问的域或 IP 地址。
-
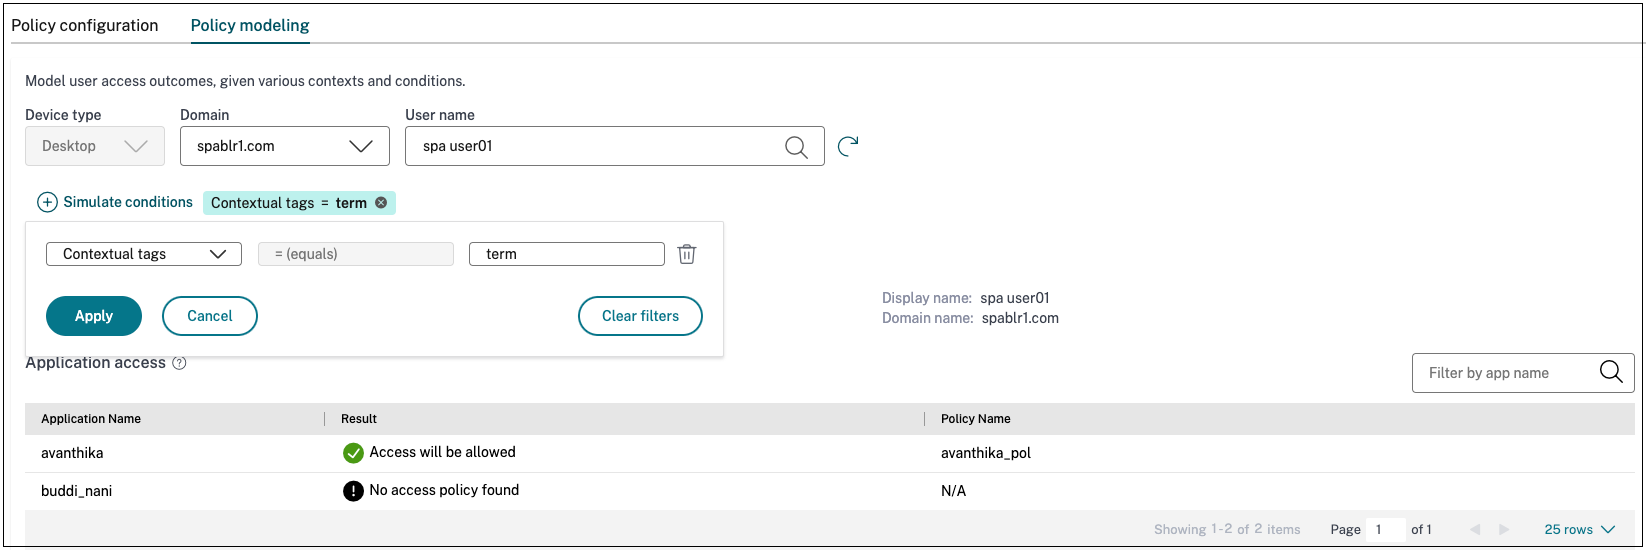
策略建模工具:策略建模工具**(访问策略 > 策略建模)**为管理员提供了对预期应用程序访问结果(允许/受限允许/拒绝)的全面可见性。管理员可以检查特定用户的访问结果,并为上下文标签添加用户条件。有关详细信息,请参阅策略建模工具。
-
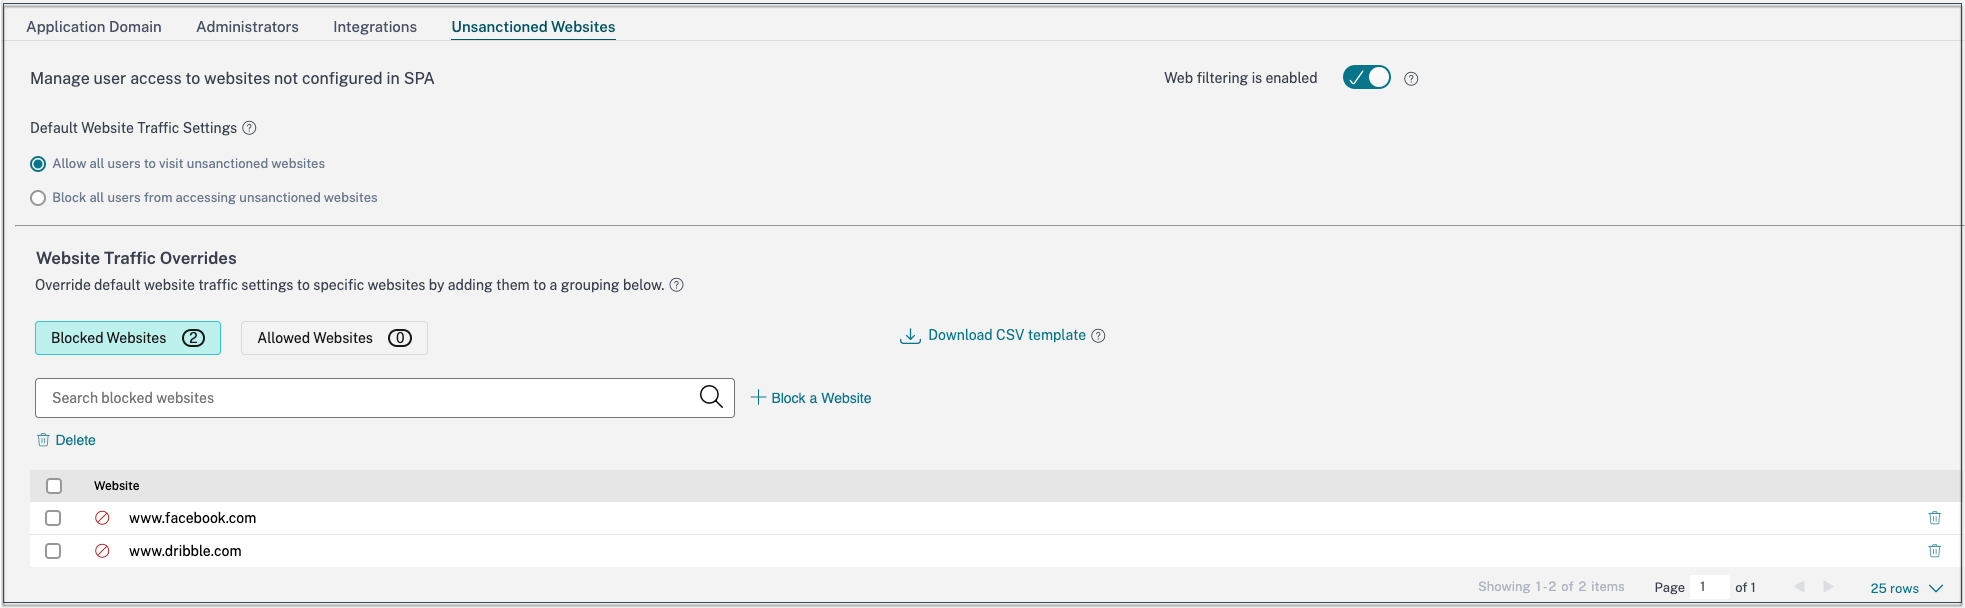
支持未经批准的网站:未在安全专用访问中配置的应用程序(内网或互联网)被视为“未经批准的网站”。默认情况下,如果没有为这些应用程序配置应用程序和访问策略,安全专用访问会拒绝访问所有内网 Web 应用程序。对于所有其他未配置应用程序的互联网 URL 或 SaaS 应用程序,管理员可以使用管理控制台中的设置 > 未经批准的网站选项卡,通过 Citrix Enterprise Browser 允许或拒绝访问。有关详细信息,请参阅未经批准的网站。