
ドメインまたはドメインとセキュリティトークン認証
Citrix Endpoint Managementは、LDAP (Lightweight Directory Access Protocol) に準拠した1つ以上のディレクトリに対するドメインベースの認証をサポートしています。Citrix Endpoint Managementで1つ以上のディレクトリへの接続を構成します。Citrix Endpoint Managementは、LDAP構成を使用してグループ、ユーザーアカウント、および関連プロパティをインポートします。
重要:
Citrix Endpoint Managementは、ユーザーがCitrix Endpoint Managementにデバイスを登録した後で、認証モードをある種類の認証モードから別の認証モードに変更することをサポートしていません。たとえば、ユーザーが登録した後で、認証モードをドメイン認証からドメイン + 証明書に変更することはできません。
LDAPについて
LDAPは、インターネットプロトコル (IP) ネットワーク上で分散ディレクトリ情報サービスにアクセスし、維持するためのオープンソースのベンダーニュートラルなアプリケーションプロトコルです。ディレクトリ情報サービスは、ネットワーク全体で利用可能なユーザー、システム、ネットワーク、サービス、およびアプリケーションに関する情報を共有するために使用されます。
LDAPの一般的な使用法は、ユーザーにシングルサインオン (SSO) を提供することです。これは、1つのパスワード (ユーザーごと) が多くのサービスで共有されるものです。シングルサインオンにより、ユーザーは会社のWebサイトに一度ログオンするだけで、企業イントラネットへの認証済みアクセスが可能になります。
クライアントは、ディレクトリシステムエージェント (DSA) と呼ばれるLDAPサーバーに接続することでLDAPセッションを開始します。その後、クライアントはサーバーに操作要求を送信し、サーバーは適切な認証で応答します。
Citrix Endpoint ManagementでLDAP接続を追加または編集するには
通常、LDAPを構成するにはで説明されているように、Citrix Endpoint Managementにオンボーディングする際にLDAP接続を構成します。そのセクションに示されている画面が利用可能になる前にオンボーディングした場合は、このセクションの情報を使用してLDAP接続を追加してください。
-
Citrix Endpoint Managementコンソールで、**[設定]>[LDAP]**の順に選択します。
-
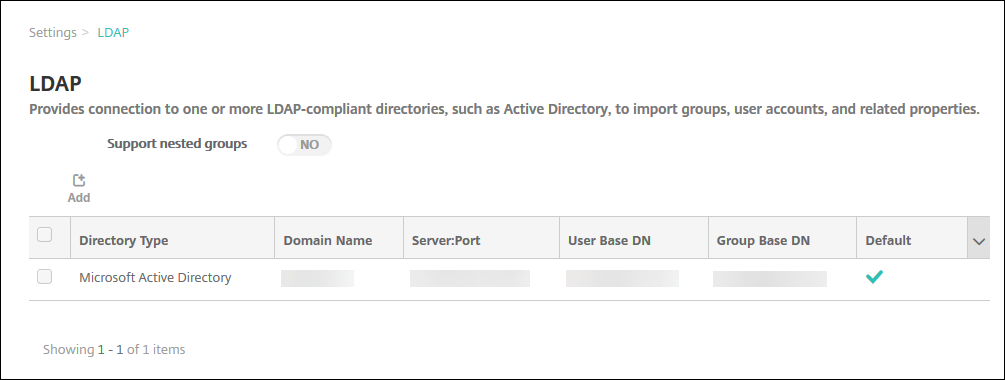
**[サーバー]の下で、[LDAP]をクリックします。[LDAP]**ページが表示されます。
-
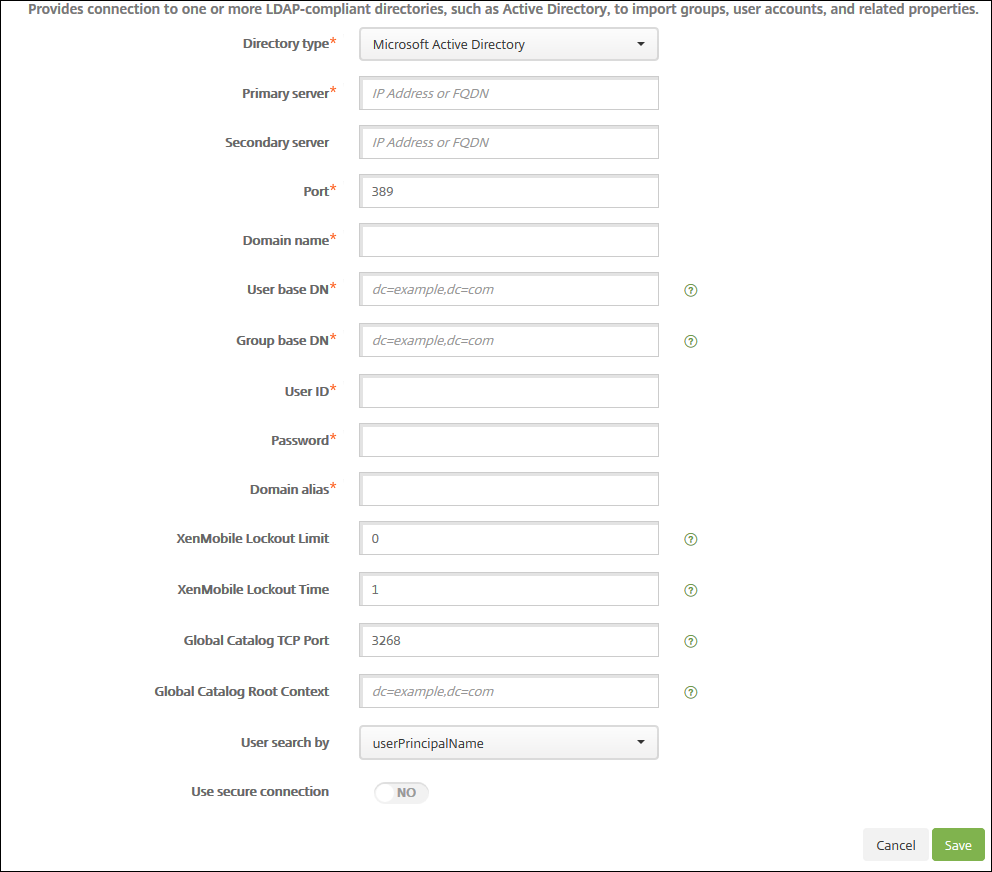
**[LDAP]ページで、[追加]または[編集]をクリックします。[LDAPの追加]または[LDAPの編集]**ページが表示されます。
-
以下の設定を構成します。
-
ディレクトリの種類: ドロップダウンリストから適切なディレクトリの種類をクリックします。デフォルトは Microsoft Active Directory です。
-
プライマリサーバー: LDAP に使用するプライマリサーバーを入力します。IP アドレスまたは完全修飾ドメイン名 (FQDN) のいずれかを入力できます。
-
セカンダリサーバー: オプションで、セカンダリサーバーが構成されている場合は、その IP アドレスまたは FQDN を入力します。このサーバーは、プライマリサーバーに到達できない場合に使用されるフェールオーバーサーバーです。
-
ポート: LDAP サーバーが使用するポート番号を入力します。デフォルトでは、保護されていない LDAP 接続の場合、ポート番号は 389 に設定されています。保護された LDAP 接続にはポート番号 636 を使用し、Microsoft の保護されていない LDAP 接続には 3268 を、Microsoft の保護された LDAP 接続には 3269 を使用します。
-
ドメイン名: ドメイン名を入力します。
-
ユーザーベース DN: 一意の識別子を介して Active Directory 内のユーザーの場所を入力します。構文の例は次のとおりです:
ou=users、dc=example、またはdc=com。 -
グループベース DN: Active Directory 内のグループの場所を入力します。たとえば、
cn=users, dc=domain, dc=netの場合、cn=usersはグループのコンテナ名を表し、dcは Active Directory のドメインコンポーネントを表します。 -
ユーザー ID: Active Directory アカウントに関連付けられているユーザー ID を入力します。
-
パスワード: ユーザーに関連付けられているパスワードを入力します。
-
ドメインエイリアス: ドメイン名のエイリアスを入力します。登録後に ドメインエイリアス 設定を変更すると、ユーザーは再登録する必要があります。
-
Citrix Endpoint Management ロックアウト制限: 失敗したログオン試行回数として、0 から 999 までの数値を入力します。値が 0 の場合、Citrix Endpoint Management は失敗したログオン試行に基づいてユーザーをロックアウトしません。デフォルトは 0 です。このロックアウト制限を、LDAP ロックアウトポリシーよりも低い値に設定することを検討してください。これにより、Citrix Endpoint Management が LDAP サーバーに対して認証できない場合に、ユーザーのロックアウトを防ぐことができます。たとえば、LDAP ロックアウトポリシーが 5 回の試行である場合、このロックアウト制限を 4 以下に構成します。
-
Citrix Endpoint Management ロックアウト時間: ロックアウト制限を超過した後、ユーザーが待機する必要がある分数として、0 から 99999 までの数値を入力します。値が 0 の場合、ユーザーはロックアウト後に待機を強制されません。デフォルトは 1 です。
-
グローバルカタログ TCP ポート: グローバルカタログサーバーの TCP ポート番号を入力します。デフォルトでは、TCP ポート番号は 3268 に設定されています。SSL 接続の場合はポート番号 3269 を使用します。
-
グローバルカタログルートコンテキスト: オプションで、Active Directory でグローバルカタログ検索を有効にするために使用されるグローバルルートコンテキスト値を入力します。この検索は、実際のドメイン名を指定することなく、任意のドメインで標準のLDAP検索に追加して行われます。
-
ユーザー検索基準: Citrix Endpoint Management がこのディレクトリでユーザーを検索するために使用するユーザー名またはユーザーIDの形式を選択します。ユーザーは登録時にこの形式でユーザー名またはユーザーIDを入力します。登録後にユーザー検索基準の設定を変更した場合、ユーザーは再登録する必要があります。userPrincipalName を選択した場合、ユーザーはこの形式でユーザープリンシパル名 (UPN) を入力します。
-
*username*@*domain*
sAMAccountName を選択した場合、ユーザーは次のいずれかの形式でセキュアアカウントマネージャー (SAM) 名を入力します。-
*username*@*domain* -
*domain\username*
-
-
セキュア接続を使用: セキュア接続を使用するかどうかを選択します。デフォルトはいいえです。
-
-
保存をクリックします。
LDAP準拠ディレクトリを削除するには
-
LDAPテーブルで、削除するディレクトリを選択します。各プロパティの横にあるチェックボックスをオンにすることで、複数のプロパティを選択して削除できます。
-
削除をクリックします。確認ダイアログボックスが表示されます。もう一度削除をクリックします。
ドメインとセキュリティトークン認証を構成する
Citrix Endpoint Management を構成して、RADIUSプロトコルを使用して、ユーザーがLDAP資格情報とワンタイムパスワードで認証することを要求できます。
最適な使いやすさのために、この構成をCitrix PINおよびActive Directoryパスワードキャッシュと組み合わせることができます。この構成では、ユーザーはLDAPユーザー名とパスワードを繰り返し入力する必要がありません。ユーザーは、登録、パスワードの有効期限、およびアカウントのロックアウトのためにユーザー名とパスワードを入力します。
LDAP設定の構成
認証にLDAPを使用するには、Citrix Endpoint Managementに認証局からのSSL証明書をインストールする必要があります。詳しくは、「証明書のアップロード」を参照してください。
-
Settingsで、LDAPをクリックします。
-
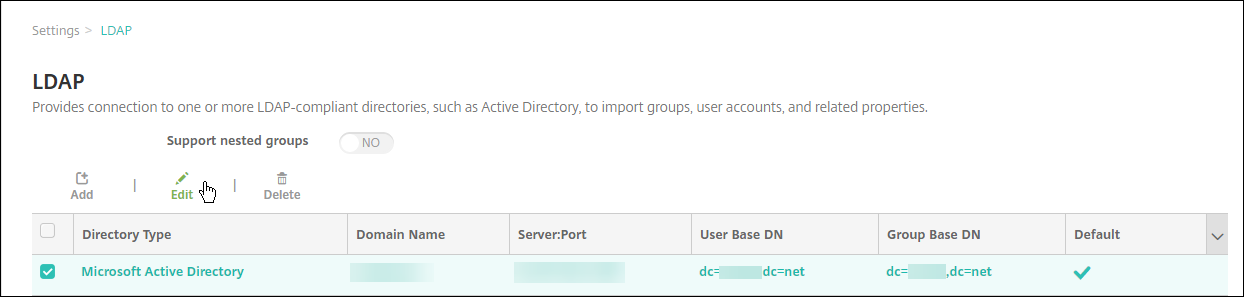
Microsoft Active Directoryを選択し、Editをクリックします。
-
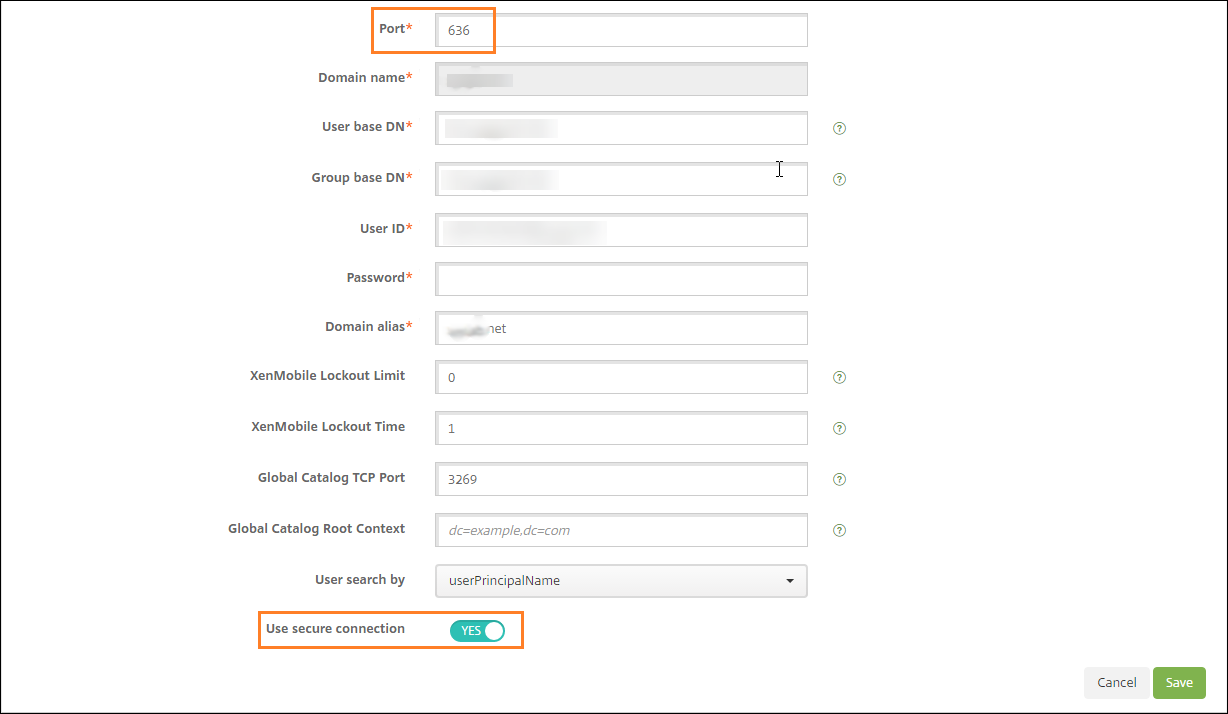
ポートがセキュアなLDAP接続の場合は636、MicrosoftのセキュアなLDAP接続の場合は3269であることを確認します。
-
Use secure connectionをYesに変更します。
NetScaler Gateway設定の構成
以下の手順は、Citrix Endpoint ManagementにNetScaler Gatewayインスタンスをすでに追加していることを前提としています。NetScaler Gatewayインスタンスを追加するには、「NetScaler GatewayとCitrix Endpoint Management」を参照してください。
-
Settingsで、NetScaler Gatewayをクリックします。
-
NetScaler Gatewayを選択し、Editをクリックします。
-
Logon Typeから、Domain and security tokenを選択します。
ドメインおよびセキュリティトークン認証用にNetScaler Gatewayを構成する
Citrix Endpoint Managementで使用される仮想サーバー向けにNetScaler Gatewayのセッションプロファイルとポリシーを構成します。詳しくは、NetScaler Gatewayのドキュメントを参照してください。