
クライアントプロパティ
クライアントプロパティには、ユーザーデバイス上のSecure Hubに直接提供される情報が含まれています。これらのプロパティを使用して、Citrix PINなどの高度な設定を構成できます。クライアントプロパティはCitrixサポートから入手します。
クライアントプロパティは、Secure Hubのリリースごと、およびクライアントアプリによっては変更される場合があります。より一般的に構成されるクライアントプロパティの詳細については、この記事の後半にあるクライアントプロパティリファレンスを参照してください。
-
XenMobile®コンソールで、右上隅にある歯車アイコンをクリックします。設定ページが表示されます。
-
クライアントの下にあるクライアントプロパティをクリックします。クライアントプロパティページが表示されます。このページからクライアントプロパティを追加、編集、削除できます。
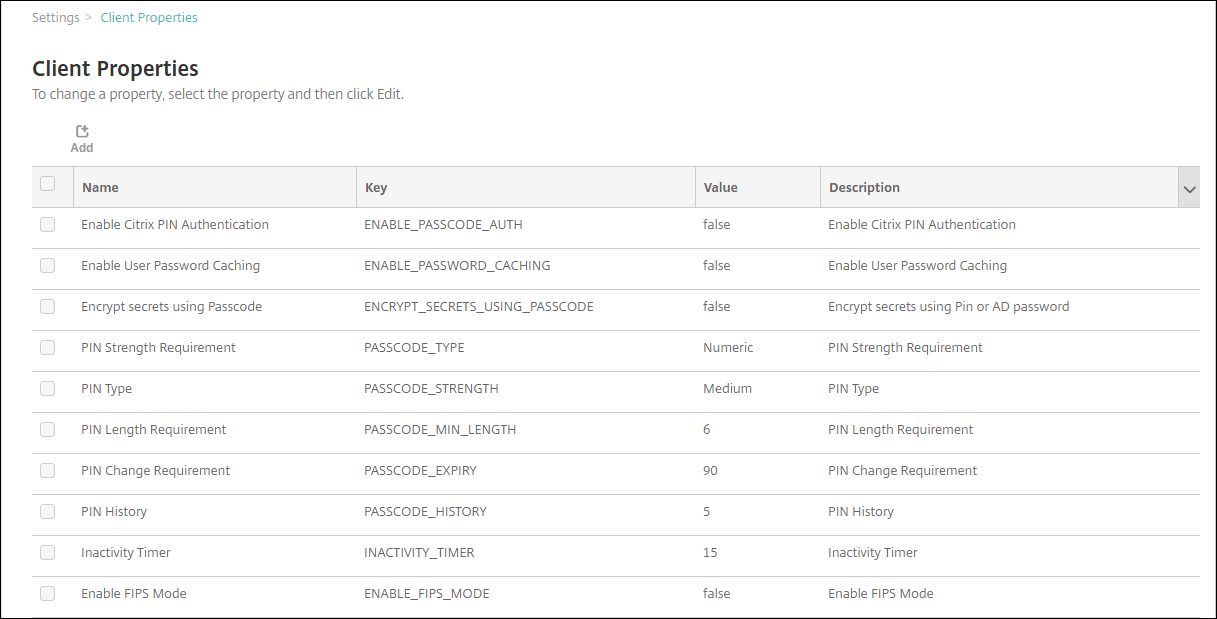
クライアントプロパティを追加するには
-
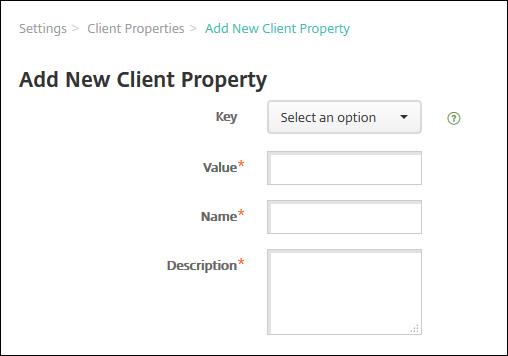
追加をクリックします。新しいクライアントプロパティの追加ページが表示されます。
-
次の設定を構成します。
-
キー: リストで、追加するプロパティキーをクリックします。重要: 設定を更新する前にCitrixサポートに連絡してください。特別なキーを要求できます。
-
値: 選択したプロパティの値。
-
名前: プロパティの名前。
-
説明: プロパティの説明。
-
-
保存をクリックします。
クライアントプロパティを編集するには
-
クライアントプロパティテーブルで、編集するクライアントプロパティを選択します。クライアントプロパティの横にあるチェックボックスを選択すると、オプションメニューがクライアントプロパティリストの上に表示されます。リスト内の他の場所をクリックすると、オプションメニューがリストの右側に表示されます。
-
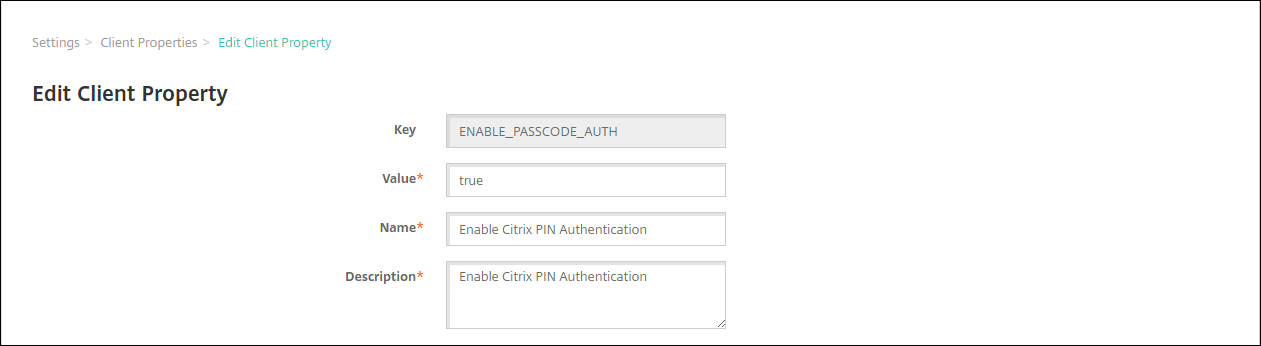
編集をクリックします。クライアントプロパティの編集ページが表示されます。
-
必要に応じて、次の情報を変更します。
-
キー: このフィールドは変更できません。
-
値: プロパティの値。
-
名前: プロパティ名。
-
説明: プロパティの説明。
-
-
保存をクリックして変更を保存するか、キャンセルをクリックしてプロパティを変更せずに終了します。
クライアントプロパティを削除するには
-
クライアントプロパティテーブルで、削除するクライアントプロパティを選択します。各プロパティの横にあるチェックボックスを選択すると、複数のプロパティを選択して削除できます。
-
削除をクリックします。確認ダイアログボックスが表示されます。もう一度削除をクリックします。
クライアントプロパティのリファレンス
XenMobileの事前定義されたクライアントプロパティとそのデフォルト設定は次のとおりです。
-
CONTAINER_SELF_DESTRUCT_PERIOD
-
表示名: MDXコンテナの自己破壊期間
-
自己破壊は、指定された日数にわたる非アクティブ状態の後、Secure Hubおよび管理対象アプリへのアクセスを防止します。期限が過ぎると、アプリは使用できなくなります。データのワイプには、アプリキャッシュとユーザーデータを含む、インストールされている各アプリのアプリデータのクリアが含まれます。非アクティブ時間とは、サーバーが特定の期間にわたってユーザーを検証するための認証要求を受信しない期間を指します。たとえば、このプロパティが30日に設定されており、ユーザーが30日以上アプリを使用しない場合、ポリシーが適用されます。このグローバルセキュリティポリシーは、iOSおよびAndroidプラットフォームに適用され、既存のアプリロックおよびワイプポリシーの機能強化です。
-
値: 日数
-
-
DEVICE_LOGS_TO_IT_HELP_DESK
-
表示名: デバイスログをITヘルプデスクに送信
-
このプロパティは、ITヘルプデスクにログを送信する機能を有効または無効にします。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
DISABLE_LOGGING
-
表示名: ログ記録の無効化
-
このプロパティを使用すると、ユーザーがデバイスからログを収集およびアップロードするのを防ぐことができます。このプロパティは、Secure HubおよびインストールされているすべてのMDXアプリのログ記録を無効にします。ユーザーはサポートページからどのアプリのログも送信できません。メール作成ダイアログボックスが表示されても、ログは添付されません。ログ記録が無効になっていることを示すメッセージが表示されます。この設定により、XenMobileコンソールでSecure HubおよびMDXアプリのログ設定を更新することもできなくなります。このプロパティがtrueに設定されている場合、Secure Hubはアプリケーションログのブロックをtrueに設定します。その結果、新しいポリシーが適用されるとMDXアプリはログ記録を停止します。
-
設定可能な値: trueまたはfalse
-
デフォルト値: false (ログ記録は無効になっていません)
-
-
ENABLE_CRASH_REPORTING
-
表示名: クラッシュレポートの有効化
-
trueの場合、Citrixは、iOSおよびAndroid版Secure Hubの問題のトラブルシューティングに役立つクラッシュレポートと診断情報を収集します。falseの場合、データは収集されません。
-
設定可能な値: trueまたはfalse
-
デフォルト値: true
-
-
ENABLE_CREDENTIAL_STORE
-
表示名: 資格情報ストアの有効化
-
資格情報ストアを有効にすると、AndroidまたはiOSユーザーはモバイル生産性アプリにアクセスする際にパスワードを1回入力するだけで済みます。Citrix PINを有効にするかどうかにかかわらず、資格情報ストアを使用できます。Citrix PINを有効にしない場合、ユーザーはActive Directoryパスワードを入力します。XenMobileは、Secure Hubおよびパブリックストアアプリでのみ、資格情報ストアとActive Directoryパスワードの使用をサポートしています。資格情報ストアでActive Directoryパスワードを使用する場合、XenMobileはPKI認証をサポートしません。
-
Secure Mailでの自動登録には、このプロパティをtrueに設定する必要があります。
-
このカスタムクライアントポリシーを構成するには、設定 > クライアントプロパティに移動し、カスタムキーENABLE_CREDENTIAL_STOREを追加して、値をtrueに設定します。
-
-
ENABLE_FIPS_MODE
-
表示名: Enable FIPS Mode
-
このプロパティは、モバイルデバイスでFIPSモードを有効または無効にします。値を変更すると、Secure Hubが次回のオンライン認証を行うときに、Secure Hubは新しい値をデバイスに渡します。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
ENABLE_PASSCODE_AUTH
-
表示名: Citrix PIN認証を有効にする
-
このプロパティを使用すると、Citrix PIN機能を有効にできます。Citrix PINまたはパスコードを使用すると、ユーザーはActive Directoryパスワードの代わりにPINを定義するように求められます。この設定は、ENABLE_PASSWORD_CACHINGが有効になっている場合、またはXenMobileが証明書認証を使用している場合に自動的に有効になります。オフライン認証の場合、Citrix PINはローカルで検証され、ユーザーは要求したアプリまたはコンテンツにアクセスできます。オンライン認証の場合、Citrix PINまたはパスコードはActive Directoryパスワードまたは証明書のロックを解除し、その後、XenMobileでの認証のために送信されます。ENABLE_PASSCODE_AUTHがtrueでENABLE_PASSWORD_CACHINGがfalseの場合、Secure Hubがパスワードを保存しないため、オンライン認証では常にパスワードが求められます。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
ENABLE_PASSWORD_CACHING
-
表示名: ユーザーパスワードのキャッシュを有効にする
-
このプロパティにより、Active Directoryパスワードをモバイルデバイスにローカルでキャッシュできます。このプロパティをtrueに設定すると、ENABLE_PASSCODE_AUTHプロパティもtrueに設定する必要があります。ユーザーパスワードキャッシュが有効になっている場合、XenMobileはユーザーにCitrix PINまたはパスコードの設定を求めます。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
ENABLE_TOUCH_ID_AUTH
-
表示名: Touch ID認証を有効にする
-
Touch ID認証をサポートするデバイスの場合、このプロパティは、デバイスでのTouch ID認証を有効または無効にします。要件:ユーザーデバイスでは、Citrix PINまたはLDAPが有効になっている必要があります。LDAP認証が無効になっている場合(たとえば、証明書ベースの認証のみが使用されているため)、ユーザーはCitrix PINを設定する必要があります。この場合、クライアントプロパティENABLE_PASSCODE_AUTHがfalseであっても、XenMobileはCitrix PINを要求します。ENABLE_PASSCODE_AUTHをfalseに設定すると、ユーザーがアプリを起動したときに、Touch IDを使用するためのプロンプトに応答する必要があります。
-
指定可能な値: true または false
-
デフォルト値: false
-
-
ENABLE_WORXHOME_CEIP
-
表示名: Enable Worx Home CEIP
-
このプロパティは、カスタマーエクスペリエンス向上プログラムを有効にします。この機能は、匿名の構成データと使用状況データを定期的にCitrixに送信します。このデータは、CitrixがXenMobileの品質、信頼性、およびパフォーマンスを向上させるのに役立ちます。
-
値: true または false
-
デフォルト値: false
-
-
ENCRYPT_SECRETS_USING_PASSCODE
-
表示名: パスコードを使用してシークレットを暗号化
-
このプロパティは、iOSキーチェーンなどのプラットフォームベースのネイティブストアではなく、シークレットボールトに機密データをデバイスに保存します。このプロパティにより、主要なアーティファクトの強力な暗号化が可能になり、ユーザーエントロピーが追加されます。ユーザーエントロピーとは、ユーザーのみが知っている、ユーザーが生成したランダムなPINコードです。Citrixは、ユーザーデバイスのセキュリティを向上させるために、このプロパティを有効にすることを推奨します。その結果、ユーザーはCitrix PINの認証プロンプトをより多く経験することになります。
-
設定可能な値: true または false
-
デフォルト値: false
-
-
INACTIVITY_TIMER
-
表示名: 非アクティブタイマー
-
このプロパティは、ユーザーがデバイスを非アクティブな状態にしてから、Citrix PINまたはパスコードのプロンプトなしでアプリにアクセスできる期間を定義します。MDXアプリでこの設定を有効にするには、 設定を にします。 設定が の場合、ユーザーはSecure Hubにリダイレクトされ、完全な認証を行います。この設定を変更すると、ユーザーが認証を求められる次回のタイミングで値が有効になります。iOSでは、非アクティブタイマーはMDXアプリと非MDXアプリの両方でSecure Hubへのアクセスも管理します。
-
設定可能な値: 任意の正の整数
-
デフォルト値: 15 (分)
-
-
ON_FAILURE_USE_EMAIL
-
表示名: 失敗時にメールを使用してデバイスログをITヘルプデスクに送信
-
このプロパティは、メールを使用してデバイスログをIT部門に送信する機能を有効または無効にします。
-
設定可能な値: true または false
-
既定値: true
-
-
PASSCODE_EXPIRY
-
表示名: PIN変更要件
-
このプロパティは、Citrix PINまたはパスコードが有効な期間を定義します。この期間が過ぎると、ユーザーはCitrix PINまたはパスコードの変更を強制されます。この設定を変更した場合、新しい値は現在のCitrix PINまたはパスコードの有効期限が切れたときにのみ設定されます。
-
指定可能な値: 1~99を推奨します。PINのリセットをなくすには、値を大きな数値(例: 100,000,000,000)に設定します。有効期限を最初に1~99日の間に設定し、その期間中に大きな数値に変更した場合、PINは最初の期間の終わりに期限切れになりますが、その後は期限切れになりません。
-
既定値: 90 (日)
-
-
PASSCODE_HISTORY
-
表示名: PIN履歴
-
このプロパティは、ユーザーがCitrix PINまたはパスコードを変更する際に再利用できない、以前使用したCitrix PINまたはパスコードの数を定義します。この設定を変更した場合、新しい値はユーザーが次回Citrix PINまたはパスコードをリセットするときに設定されます。
-
指定可能な値: 1~99
-
既定値: 5
-
-
PASSCODE_MAX_ATTEMPTS
-
表示名: PIN試行回数
-
このプロパティは、ユーザーが完全認証を求められるまでに、Citrix PINまたはパスコードを誤って入力できる回数を定義します。ユーザーが完全認証に成功すると、Citrix PINまたはパスコードの作成を求められます。
-
指定可能な値: 任意の正の整数
-
既定値: 15
-
-
PASSCODE_MIN_LENGTH
-
表示名: PINの長さ要件
-
このプロパティは、Citrix PINの最小の長さを定義します。
-
指定可能な値: 4~10
-
既定値: 6
-
-
PASSCODE_STRENGTH
-
表示名: PINの強度要件
-
このプロパティは、Citrix PINまたはパスコードの強度を定義します。この設定を変更すると、ユーザーは次回認証を求められたときに、Citrix PINまたはパスコードを作成するよう求められます。
-
指定可能な値: 低、中、高、または強
-
既定値: 中
-
PASSCODE_TYPE設定に基づいた各強度設定に対するパスワードの規則は次のとおりです。
-
数値パスコードの規則:
| パスコードの強度 | 数値パスコードの種類の規則 | 許可 | 許可されていません |
|---|---|---|---|
| 低 | すべての数字、任意の順序が許可されます | 444444, 123456, 654321 | |
| 中 (デフォルト設定) | すべての数字を同じにしたり、連続させたりすることはできません。 | 444333, 124567, 136790, 555556, 788888 | 444444, 123456, 654321 |
| 高 | 隣接する数字を同じにすることはできません。 | 123512, 134134, 132312, 131313, 987456 | 080080, 112233, 135579, 987745, 919199 |
| 強 | 同じ数字を3回以上使用しないでください。3つ以上の連続した数字を続けて使用しないでください。3つ以上の連続した数字を逆順で使用しないでください。 | 102983, 085085, 824673, 132312 | 132132, 131313, 902030 |
英数字パスコードのルール:
| パスコードの強度 | 英数字パスコードの種類のルール | 許可 | 不許可 |
|---|---|---|---|
| 低 | 少なくとも1つの数字と1つの文字を含める必要があります | aa11b1, Abcd1#, Ab123~, aaaa11, aa11aa | AAAaaa, aaaaaa, abcdef |
| 中 (デフォルト設定) | 低パスコード強度のルールに加え、文字とすべての数字を同じにすることはできません。文字を連続させたり、数字を連続させたりすることはできません。 | aa11b1, aaa11b, aaa1b2, abc145, xyz135, sdf123, ab12c3, a1b2c3, Abcd1#, Ab123~ | aaaa11, aa11aa, または aaa111; abcd12, bcd123, 123abc, xy1234, xyz345, または cba123 |
| 高 | 少なくとも1つの大文字と1つの小文字を含める。 | Abcd12, jkrtA2, 23Bc#, AbCd | abcd12、DFGH2 など |
| 強 | 少なくとも1つの数字、1つの特殊記号、1つの大文字、および1つの小文字を含める。 | Abcd1#, Ab123~, xY12#3, Car12#, AAbc1# | abcd12, Abcd12, dfgh12, jkrtA2 |
-
PASSCODE_TYPE
-
表示名: PINの種類
-
このプロパティは、ユーザーが数値のCitrix PINを定義できるか、英数字のパスコードを定義できるかを決定します。数値を選択すると、ユーザーは数字のみを使用できます (Citrix PIN)。英数字を選択すると、ユーザーは文字と数字の組み合わせを使用できます (パスコード)。この設定を変更した場合、ユーザーは次回認証を求められたときに新しいCitrix PINまたはパスコードを設定する必要があります。
-
指定可能な値: 数値または英数字
-
デフォルト値: 数値
-
-
REFRESHINTERVAL
-
表示名: REFRESHINTERVAL
-
既定値: 72 時間 (3 日)
-
-
SEND_LDAP_ATTRIBUTES
-
Android、iOS、またはmacOSデバイスのMAM専用展開の場合: XenMobileを構成すると、メール資格情報でSecure Hubに登録したユーザーは、Secure Mailに自動的に登録されます。その結果、ユーザーはSecure Mailに登録するために追加情報を提供したり、追加の手順を実行したりする必要がありません。
-
値:
userPrincipalName=${user.userprincipalname},sAMAccountNAme=${user.samaccountname}, displayName=${user.displayName},mail=${user.mail} -
属性値は、MDMポリシーと同様にマクロとして指定されます。
-
このプロパティのサンプルアカウントサービス応答を次に示します。
<property value="userPrincipalName=user@site.com,sAMAccountName=eng1,displayName=user\,test1,email=user@site.com\,user@site.com" name="SEND_LDAP_ATTRIBUTES"/> -
このプロパティの場合、XenMobileはコンマ文字を文字列ターミネータとして扱います。したがって、属性値にコンマが含まれる場合は、その前にバックスラッシュを付けます。バックスラッシュは、クライアントが埋め込まれたコンマを属性値の終わりとして解釈するのを防ぎます。バックスラッシュ文字は
"\\"で表します。
-
-
HIDE_THREE_FINGER_TAP_MENU
-
このプロパティが設定されていないか、false に設定されている場合、ユーザーはデバイスで3本指タップを行うことで、非表示機能メニューにアクセスできます。非表示機能メニューでは、ユーザーがアプリケーションデータをリセットできました。このプロパティを true に設定すると、ユーザーは非表示機能メニューにアクセスできなくなります。
-
-
TUNNEL_EXCLUDE_DOMAINS
-
表示名: トンネル除外ドメイン
-
デフォルトでは、MDXは、XenMobile SDKおよびアプリがさまざまな機能に使用する一部のサービスエンドポイントをマイクロVPNトンネリングから除外します。たとえば、これらのエンドポイントには、Google Analytics、Citrix Cloud™サービス、Active Directoryサービスなど、エンタープライズネットワークを介したルーティングを必要としないサービスが含まれます。このクライアントプロパティを使用して、除外されるドメインのデフォルトリストを上書きします。
-
値: デフォルトのリストを、トンネリングから除外するドメインに置き換えるには、ドメインサフィックスのコンマ区切りリストを入力します。すべてのドメインをトンネリングに含めるには、none と入力します。デフォルトは次のとおりです。
app.launchdarkly.com,cis.citrix.com,cis-staging.citrix.com,cis-test.citrix.com,clientstream,launchdarkly.com,crashlytics.com,events.launchdarkly.com,fabric.io,firehose.launchdarkly.com, hockeyapp.net,mobile.launchdarkly.com,pushreg.xm.citrix.com,rttf.citrix.com,rttf-staging.citrix.com,rttf-test.citrix.com,ssl.google-analytics.com,stream.launchdarkly.com
-
XenMobile Serverのカスタムクライアントプロパティは次のとおりです。
-
ENABLE_MAM_NFACTOR_SSO
-
このプロパティを使用すると、NetScaler® Gatewayで高度な認証ポリシーを使用しているときに、Secure HubのMAM登録またはログイン中にMAM nFactor SSOを有効または無効にできます。値が true に設定されている場合、Secure HubのMAM登録またはログイン中にMAM nFactor SSOが有効になります。
-
-
キー - ENABLE_MAM_NFACTOR_SSO
-
値 - true または false
-
名前 - ENABLE_MAM_NFACTOR_SSO
-
説明 - 関連する説明を追加します
-
-
-
MICROSOFT_CERTIFICATE_STRONG_MAPPING
-
このプロパティは、Microsoft公開鍵インフラストラクチャ (PKI) を使用してSecure Mailを使用する場合に、既存のクライアント証明書が、Subject Alternative Name (SAN) にセキュリティ識別子 (SID) を追加することで証明書の強力なマッピング機能をサポートするように更新されるかどうかを制御します。値が true に設定されている場合、既存のクライアント証明書はSAN SIDを含むように更新されます。
-
このプロパティはMicrosoft PKIにのみ適用されます。
-
-
キー - MICROSOFT_CERTIFICATE_STRONG_MAPPING
-
値 - true または false
-
名前 - MICROSOFT_CERTIFICATE_STRONG_MAPPING
-
説明 - SAN SIDを含めるようにクライアント証明書を更新します
-
-