
制限デバイスポリシー
注:
アップグレードに新しい制限デバイスポリシー設定が含まれている場合、ポリシーを編集して保存する必要があります。Citrix Endpoint Managementは、保存するまでアップグレードされた制限デバイスポリシーを展開しません。
制限デバイスポリシーでは、カメラなど、ユーザーデバイス上の特定の機能や機能を許可または制限します。セキュリティ制限やメディアコンテンツの制限を設定できます。また、ユーザーがインストールできるアプリとできないアプリの種類に制限を設定することもできます。ほとんどの制限設定はデフォルトでオン、つまり許可されています。主な例外は、iOSセキュリティ - 強制機能とすべてのWindowsタブレット機能で、これらはデフォルトでオフ、つまり制限されています。
オンを選択したオプションはすべて、ユーザーがその操作を実行したり、その機能を使用したりできることを意味します。例:
-
カメラ: オンの場合、ユーザーはデバイスのカメラを使用できます。オフの場合、ユーザーはデバイスのカメラを使用できません。
-
スクリーンショット: オンの場合、ユーザーはデバイスでスクリーンショットを撮ることができます。オフの場合、ユーザーはデバイスでスクリーンショットを撮ることができません。
制限デバイスポリシーとキオスクデバイスポリシーの両方が構成されている場合、制限デバイスポリシーが優先されます。
このポリシーを追加または構成するには、構成 > デバイスポリシーに移動します。詳細については、「デバイスポリシー」を参照してください。
iOS設定
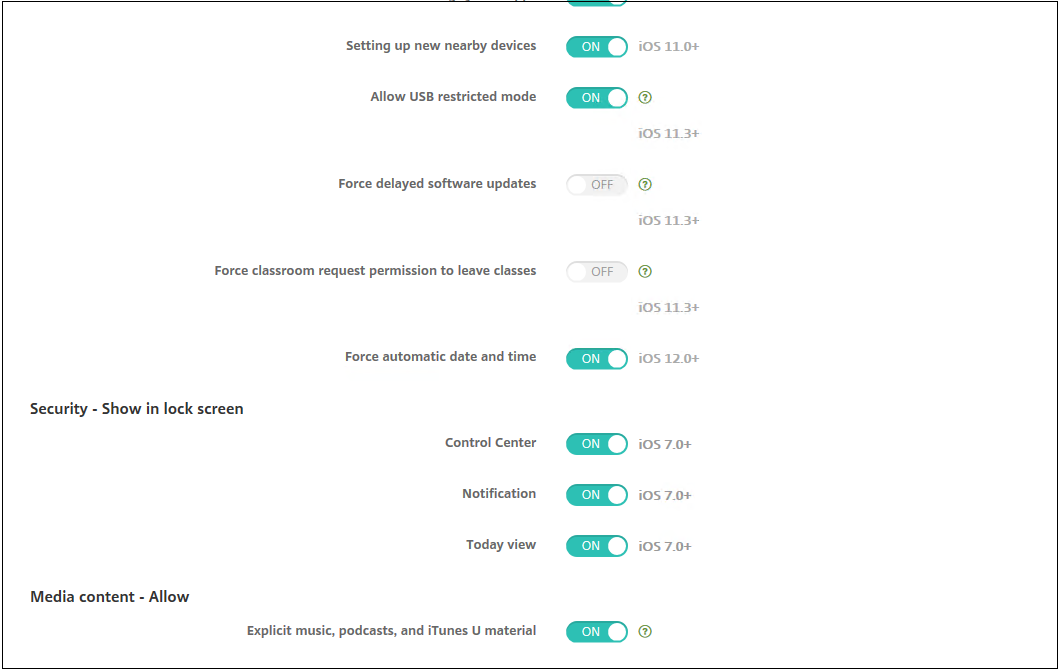
一部のiOS制限ポリシー設定は、ここに記載されているとおり、またCitrix Endpoint Managementコンソールの制限ポリシーページに記載されているとおり、特定のバージョンのiOSにのみ適用されます。
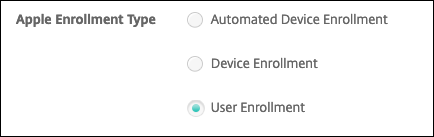
これらの設定は、デバイスがユーザー登録モード、非監視(完全MDM)モード、または監視モードで登録されている場合に適用されます。次の表は、iOS 13以降の各設定で利用可能な登録モードを示しています。
-
自動デバイス登録: 監視対象デバイス。これらは一括登録によって登録されるデバイスです。
-
デバイス登録: 非監視対象デバイス。これらのデバイスは個別に登録され、デバイス全体が完全なMDMです。
-
ユーザー登録: 特定のユーザーのみが管理されるデバイス。ユーザー登録の詳細については、Appleのドキュメントを参照してください。
iOS制限ポリシー設定は、デバイスがユーザー登録モード、非監視(フルMDM)モード、または監視モードで登録されている場合に適用されることがあります。次の表は、iOS 13以降の各制限ポリシー設定で利用可能な登録モードを示しています。
表に示されているように、以前は非監視モードと監視モードで利用可能だった一部の設定は、iOS 13以降では監視モードでのみ利用可能です。以下のルールが適用されます。
-
監視対象のiOS 13以降のデバイスがCitrix Endpoint Managementに登録されている場合、設定はデバイスに適用されます。
-
非監視対象のiOS 13以降のデバイスがCitrix Endpoint Managementに登録されている場合、設定はデバイスに適用されません。
-
iOS 12(またはそれ以前)のデバイスがすでにCitrix Endpoint Managementに登録されており、その後iOS 13にアップグレードしても、変更はありません。設定は、アップグレード前と同様にデバイスに適用されます。
iOSデバイスを監視モードに設定する方法については、Apple Configurator 2を使用してデバイスを展開するを参照してください。
| 設定 | ユーザー登録 | 非監視 | 監視 |
|---|---|---|---|
| ハードウェア制御を許可 | |||
| カメラ | いいえ | はい | はい |
| FaceTime | いいえ | いいえ | はい |
| FaceTimeリモートコントロールを許可する | いいえ | いいえ | はい |
| 画面キャプチャ | はい | いいえ | はい |
| Classroomアプリが学生の画面をリモートで監視することを許可する | いいえ | いいえ | はい |
| ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行できるようにする | いいえ | いいえ | はい |
| フォトストリーム | いいえ | はい | はい |
| 共有フォトストリーム | いいえ | はい | はい |
| 共有iPadの一時セッションを許可 | いいえ | いいえ | はい |
| 音声ダイヤル | いいえ | はい | はい |
| Siri (シリ) | はい | はい | はい |
| デバイスロック中に許可 | はい | はい | はい |
| Siriの不適切な言葉のフィルター | いいえ | いいえ | はい |
| アプリのインストール | いいえ | いいえ | はい |
| 代替アプリマーケットプレイス | いいえ | いいえ | はい |
| Web配布アプリ | いいえ | いいえ | はい |
| ローミング中にグローバルバックグラウンドフェッチを許可する | いいえ | はい | はい |
| アプリを許可する | |||
| iTunes ストア | いいえ | いいえ | はい |
| アプリ内購入 | いいえ | はい | はい |
| 購入時にiTunes Storeのパスワードを要求する | いいえ | はい | はい |
| サファリ | いいえ | いいえ | はい |
| 自動入力 | いいえ | いいえ | はい |
| 詐欺警告を強制する | はい | はい | はい |
| JavaScriptを有効にする | いいえ | はい | はい |
| ポップアップをブロックする | いいえ | はい | はい |
| Cookieを許可する | いいえ | はい | はい |
| ネットワーク - iCloudアクションを許可する | |||
| iCloudの書類とデータ | いいえ | いいえ | はい |
| iCloudバックアップ | いいえ | はい | はい |
| iCloud写真キーチェーン | いいえ | はい | はい |
| iCloud写真ライブラリ | いいえ | はい | はい |
| セキュリティ - 強制 | |||
| 暗号化されたバックアップ | はい | はい | はい |
| 広告追跡の制限 | いいえ | はい | はい |
| 初回AirPlayペアリング時のパスコード | はい | はい | はい |
| 手首検出を使用するペアリングされたApple Watch | はい | はい | はい |
| AirDrop を使用した管理対象ドキュメントの共有 | はい | はい | はい |
| セキュリティ - 許可 | |||
| 信頼されていない SSL 証明書の受け入れ | いいえ | はい | はい |
| 証明書信頼設定の自動更新 | いいえ | はい | はい |
| 管理されたペーストボードを要求する | はい | はい | はい |
| 管理対象外アプリ内の管理対象アプリからのドキュメント | はい | はい | はい |
| 管理対象外アプリが管理対象の連絡先を読み取る | いいえ | いいえ | はい |
| 管理対象アプリが管理対象外の連絡先に書き込む | いいえ | いいえ | はい |
| 管理対象アプリ内の管理対象外アプリからのドキュメント | はい | はい | はい |
| Appleへの診断情報の送信 | はい | はい | はい |
| Touch IDによるデバイスのロック解除 | いいえ | はい | はい |
| 自動ロック解除 | いいえ | はい | はい |
| ロック時のWallet通知 | いいえ | はい | はい |
| ハンドオフ | いいえ | はい | はい |
| 管理対象アプリのiCloud同期 | はい | はい | はい |
| エンタープライズブックのバックアップ | はい | はい | はい |
| エンタープライズブックのメモとハイライトの同期 | はい | はい | はい |
| Spotlightでのインターネット検索結果 | いいえ | はい | はい |
| エンタープライズアプリの信頼 | いいえ | はい | はい |
| Appleのパーソナライズされた広告を許可する | いいえ | はい | はい |
| 監視対象デバイスのみの設定 - 許可 | |||
| eSIMの変更を許可する | いいえ | いいえ | はい |
| 消去時にeSIMを保持する | いいえ | いいえ | はい |
| すべてのコンテンツと設定を消去する | いいえ | いいえ | はい |
| スクリーンタイム | いいえ | いいえ | はい |
| ポッドキャスト | いいえ | いいえ | はい |
| 構成プロファイルのインストール | いいえ | いいえ | はい |
| Touch IDおよびFace IDの変更 | いいえ | いいえ | はい |
| デバイスからのアプリのインストール | いいえ | いいえ | はい |
| キーボードショートカット | いいえ | いいえ | はい |
| ペアリングされたApple Watch | いいえ | いいえ | はい |
| パスコードの変更 | いいえ | いいえ | はい |
| デバイス名の変更 | いいえ | いいえ | はい |
| 壁紙の変更 | いいえ | いいえ | はい |
| アプリの自動ダウンロード | いいえ | いいえ | はい |
| AirDrop | いいえ | いいえ | はい |
| iMessage | いいえ | いいえ | はい |
| Siriユーザー生成コンテンツ | いいえ | いいえ | はい |
| iBooks | いいえ | いいえ | はい |
| アプリの削除 | いいえ | はい | はい |
| ゲームセンター | いいえ | いいえ | はい |
| 友達を追加 | いいえ | いいえ | はい |
| マルチプレイヤーゲーム | いいえ | いいえ | はい |
| アカウント設定の変更 | いいえ | いいえ | はい |
| アプリのモバイルデータ設定の変更 | いいえ | いいえ | はい |
| アプリのモバイルデータ設定の変更 | いいえ | いいえ | はい |
| ネットワークドライブ接続を許可 | いいえ | いいえ | はい |
| USBデバイス接続を許可 | いいえ | いいえ | はい |
| 「デバイスを探す」を許可 | いいえ | いいえ | はい |
| 「友達を探す」設定を許可 | いいえ | いいえ | はい |
| 「友達を探す」設定の変更 | いいえ | いいえ | はい |
| Configurator以外のホストとのペアリング | いいえ | いいえ | はい |
| 予測キーボード | いいえ | いいえ | はい |
| キーボードの自動修正 | いいえ | いいえ | はい |
| キーボードのスペルチェック | いいえ | いいえ | はい |
| QuickPathキーボードを許可 | いいえ | いいえ | はい |
| 定義の検索 | いいえ | いいえ | はい |
| 単一アプリのバンドルID | いいえ | いいえ | はい |
| ニュース | いいえ | いいえ | はい |
| Apple Musicサービス | いいえ | いいえ | はい |
| Apple Musicラジオ | いいえ | いいえ | はい |
| 通知の変更 | いいえ | いいえ | はい |
| 制限付きアプリの使用 | いいえ | いいえ | はい |
| 診断提出の変更 | いいえ | いいえ | はい |
| Bluetoothの変更 | いいえ | いいえ | はい |
| 音声入力を許可する | いいえ | いいえ | はい |
| Wi-Fiのオン/オフを変更する | いいえ | いいえ | はい |
| ネットワークポリシーによってインストールされたWi-Fiネットワークのみに参加する | いいえ | いいえ | はい |
| ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可する | いいえ | いいえ | はい |
| Classroomアプリがプロンプトなしでアプリにロックし、デバイスをロックすることを許可する | いいえ | いいえ | はい |
| Classroomアプリのクラスにプロンプトなしで自動的に参加する | いいえ | いいえ | はい |
| AirPrintを許可する | いいえ | いいえ | はい |
| AirPrintの資格情報をキーチェーンに保存することを許可する | いいえ | いいえ | はい |
| iBeacon を使用した AirPrint プリンターの検出を許可する | いいえ | いいえ | はい |
| 信頼された証明書を持つ宛先への AirPrint のみを許可する | いいえ | いいえ | はい |
| VPN 構成の追加 | いいえ | いいえ | はい |
| 携帯電話プラン設定の変更 | いいえ | いいえ | はい |
| システムアプリの削除 | いいえ | いいえ | はい |
| 新しい近くのデバイスのセットアップ | いいえ | いいえ | はい |
| USB制限モードを許可 | いいえ | いいえ | はい |
| ソフトウェアアップデートの遅延を強制する | いいえ | いいえ | はい |
| 強制されたソフトウェアアップデートの遅延 | いいえ | いいえ | はい |
| クラスを離れるための教室リクエスト許可を強制する | いいえ | いいえ | はい |
| 自動入力前の認証を強制する | いいえ | いいえ | はい |
| 日付と時刻の自動設定を強制する | いいえ | いいえ | はい |
| パスワードの自動入力 | いいえ | いいえ | はい |
| パスワードの近接リクエスト | いいえ | いいえ | はい |
| パスワード共有 | いいえ | いいえ | はい |
| パーソナルホットスポットの変更を許可する | いいえ | いいえ | はい |
| ペアリングされていないデバイスによるリカバリへの起動を許可する | いいえ | いいえ | はい |
| 迅速なセキュリティ対応をインストールする | いいえ | いいえ | はい |
| 迅速なセキュリティ対応を削除 | いいえ | いいえ | はい |
| メールプライバシー保護を許可 | いいえ | いいえ | はい |
| NFC | いいえ | いいえ | はい |
| App Clipを許可 | いいえ | いいえ | はい |
| ゲン文字 | いいえ | いいえ | はい |
| イメージプレイグラウンド | いいえ | いいえ | はい |
| イメージワンド | いいえ | いいえ | はい |
| iPhoneミラーリング | いいえ | いいえ | はい |
| パーソナライズされた手書きの結果 | いいえ | いいえ | はい |
| 手書きツール | いいえ | いいえ | はい |
| 通話録音 | いいえ | いいえ | はい |
| 非表示にするアプリ | いいえ | いいえ | はい |
| ロックするアプリ | いいえ | いいえ | はい |
| メールサマリー | いいえ | いいえ | はい |
| RCSメッセージング | いいえ | いいえ | はい |
| 外部インテリジェンス統合を許可 | いいえ | いいえ | はい |
| 外部インテリジェンス統合へのサインインを許可 | いいえ | いいえ | はい |
| メールスマートリプライを許可 | いいえ | いいえ | はい |
| メモの文字起こしを許可 | いいえ | いいえ | はい |
| Safariの要約を許可 | いいえ | いいえ | はい |
| ビジュアルインテリジェンスの要約を許可 | いいえ | いいえ | はい |
| メモの文字起こし要約を許可 | いいえ | いいえ | はい |
| Apple Intelligenceレポートを許可 | いいえ | いいえ | はい |
| デフォルトの通話アプリの変更を許可 | いいえ | いいえ | はい |
| デフォルトのメッセージングアプリの変更を許可 | いいえ | いいえ | はい |
| 外部インテリジェンスワークスペースIDを許可 | いいえ | いいえ | はい |
| デフォルトブラウザの変更 | いいえ | いいえ | はい |
| ライブ留守番電話を許可 | いいえ | いいえ | はい |
| セキュリティ - ロック画面に表示 | |||
| コントロールセンター | はい | はい | はい |
| 通知 | はい | はい | はい |
| 今日の表示 | はい | はい | はい |
| メディアコンテンツ - 許可 | |||
| 露骨な音楽、ポッドキャスト、iTunes Uコンテンツ | いいえ | いいえ | はい |
| iBooks内の露骨な性的コンテンツ | いいえ | はい | はい |
| レーティング地域 | いいえ | はい | はい |
| 映画 | いいえ | はい | はい |
| テレビ番組 | いいえ | はい | はい |
| アプリ | いいえ | はい | はい |
-
ハードウェア制御を許可
-
カメラ: ユーザーがデバイスでカメラを使用することを許可します。
-
FaceTime: ユーザーがデバイスでFaceTimeを使用することを許可します。監視対象のiOSデバイスの場合。
-
FaceTimeリモートコントロールを許可: リモートFaceTimeセッションがデバイスの制御を要求することを許可します。監視対象のiOSデバイスの場合。iOS 18.4以降で利用可能です。
-
-
スクリーンキャプチャ: ユーザーがデバイスでスクリーンショットを撮ることを許可します。
-
Classroomアプリが学生の画面をリモートで監視することを許可: この制限が選択されていない場合、インストラクターはClassroomアプリを使用して学生の画面をリモートで監視できません。デフォルト設定は選択されており、インストラクターはClassroomアプリを使用して学生の画面を監視できます。ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可の設定は、学生がインストラクターに許可を与えるためのプロンプトを受け取るかどうかを決定します。監視対象のiOSデバイスの場合。
-
ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可: この制限が選択されている場合、インストラクターは許可を求めるプロンプトなしで、学生のデバイスでAirPlayと画面表示を実行できます。デフォルト設定は選択されていません。監視対象のiOSデバイスの場合。
-
-
フォトストリーム: ユーザーがMyPhotoStreamを使用して、iCloud経由で写真をすべてのiOSデバイスに共有することを許可します。
-
共有フォトストリーム: ユーザーがiCloud写真共有を使用して、同僚、友人、家族と写真を共有することを許可します。
-
共有iPadの一時セッションを許可: 共有iPadの一時セッションへのアクセスを防止します。
-
音声ダイヤル: ユーザーデバイスでの音声ダイヤルを有効にします。
-
Siri: ユーザーがSiriを使用することを許可します。
-
デバイスロック中に許可: ユーザーがデバイスロック中にSiriを使用することを許可します。
-
Siri不適切表現フィルター: Siri不適切表現フィルターを有効にします。デフォルトではこの機能は制限されており、不適切表現のフィルタリングは行われません。Siriとセキュリティの詳細については、Siriと音声入力ポリシーを参照してください。
-
-
アプリのインストール: ユーザーがアプリをインストールできるようにします。監視対象のiOSデバイスの場合。
-
代替アプリマーケットプレイス: Webからの代替マーケットプレイスアプリのインストールを防止し、インストール済みの代替マーケットプレイスアプリがアプリをインストールするのを防止します。この機能はiOS 17.4以降のバージョンで利用可能です。デフォルトはオンです。監視対象のiOSデバイスの場合。
-
Web配布アプリ: 顧客管理者がiOSデバイス上のWeb配布されたサードパーティアプリをブロックできるようにします。これはiOSバージョン17.5以降に適用されます。詳細については、制限を参照してください。
-
ローミング中のグローバルバックグラウンドフェッチを許可: デバイスがローミング中に、メールアカウントをiCloudに自動的に同期できるようにします。オフの場合、iOSフォンがローミング中のグローバルバックグラウンドフェッチアクティビティを無効にします。デフォルトはオンです。
-
-
アプリを許可
-
iTunes Store: ユーザーがiTunes Storeにアクセスできるようにします。監視対象のiOSデバイスの場合。
-
アプリ内課金: ユーザーがアプリ内課金を行えるようにします。
-
購入にiTunes Storeのパスワードを要求: アプリ内課金にパスワードを要求します。デフォルトではこの機能は制限されており、アプリ内課金にパスワードは不要です。
-
-
Safari: ユーザーがSafariにアクセスできるようにします。監視対象のiOSデバイスの場合。
-
自動入力: ユーザーがSafariでユーザー名とパスワードの自動入力を設定できるようにします。
-
詐欺警告を強制: この設定が有効で、ユーザーがフィッシングの疑いのあるWebサイトにアクセスした場合、Safariはユーザーに警告します。デフォルトではこの機能は制限されており、警告は発行されません。
-
JavaScriptを有効にする: SafariでJavaScriptを実行できるようにします。
-
ポップアップをブロック: Webサイトの閲覧中にポップアップをブロックします。デフォルトではこの機能は制限されており、ポップアップはブロックされません。
-
-
Cookieを許可: Cookieがどの程度許可されるかを設定します。リストから、Cookieを許可または制限するオプションを選択します。デフォルトオプションは常にで、すべてのWebサイトがSafariにCookieを保存することを許可します。その他のオプションは、現在のWebサイトのみ、しない、訪問済みのサイトからのみです。
-
-
ネットワーク - iCloudアクションを許可
-
iCloud書類とデータ: ユーザーが書類とデータをiCloudに同期できるようにします。監視対象のiOSデバイスの場合。
-
iCloudバックアップ: ユーザーがデバイスをiCloudにバックアップできるようにします。
-
iCloudキーチェーン: ユーザーがパスワード、Wi-Fiネットワーク、クレジットカード、その他の情報をiCloudキーチェーンに保存できるようにします。
-
クラウド写真ライブラリ: ユーザーがiCloud写真ライブラリにアクセスできるようにします。
-
-
セキュリティ - 強制デフォルトでは、以下の機能が制限されます。これは、セキュリティ機能が有効になっていないことを意味します。
-
暗号化されたバックアップ: iCloudへのバックアップを暗号化するように強制します。
-
広告追跡の制限: ターゲット広告の追跡をブロックします。
-
初回AirPlayペアリング時のパスコード: AirPlay対応デバイスがAirPlayを使用する前に、1回限りの画面上のコードで認証されるように要求します。
-
手首検出を使用するペアリングされたApple Watch: ペアリングされたApple Watchが手首検出を使用するように要求します。
-
AirDropを使用した管理対象ドキュメントの共有: このオプションをオンに設定すると、AirDropが管理対象外のドロップターゲットとして表示されます。
-
-
セキュリティ - 許可
-
信頼できないSSL証明書の受け入れ: ユーザーがWebサイトの信頼できないSSL証明書を受け入れることを許可します。
-
証明書信頼設定の自動更新: 信頼された証明書が自動的に更新されることを許可します。
-
管理対象ペーストボードの要求: コピー&ペースト機能が、管理対象外アプリ内の管理対象アプリからのドキュメントおよび管理対象アプリ内の管理対象外アプリからのドキュメントに適用するのと同じ制限に従うことを許可します。 たとえば、次のように構成します。
-
管理対象ペーストボードを要求: オン
-
管理対象アプリから非管理対象アプリへのドキュメント: オフ
-
非管理対象アプリから管理対象アプリへのドキュメント: オン ポリシーをiOSデバイスに展開すると、ユーザーは管理対象アプリから非管理対象アプリにデータをコピー&ペーストできなくなりますが、非管理対象アプリから管理対象アプリにデータをコピー&ペーストすることはできます。
-
-
管理対象アプリから非管理対象アプリへのドキュメント: ユーザーが管理対象(企業)アプリから非管理対象(個人)アプリにデータを移動することを許可します。
-
非管理対象アプリから管理対象アプリへのドキュメント: ユーザーが非管理対象(個人)アプリから管理対象(企業)アプリにデータを移動することを許可します。
-
Appleへの診断データ送信: ユーザーのデバイスに関する匿名の診断データをAppleに送信することを許可します。
-
Touch IDまたはFace IDによるデバイスのロック解除: ユーザーがTouch IDまたはFace IDを使用してデバイスのロックを解除することを許可します。
-
自動ロック解除: オフの場合、ユーザーはApple Watchを使用してペアリングされたiPhoneのロックを解除できません。デフォルトはオンです。iOS 14.5以降で利用可能です。
-
ロック時のWallet通知: ロック画面にWallet通知が表示されることを許可します。
-
Handoff: ユーザーが1つのiOSデバイスから近くの別のiOSデバイスにアクティビティを転送することを許可します。
-
管理対象アプリのiCloud同期: ユーザーが管理対象アプリをiCloudに同期することを許可します。
-
エンタープライズブックのバックアップ: エンタープライズブックをiCloudにバックアップすることを許可します。
-
エンタープライズブックのメモとハイライトの同期: ユーザーがエンタープライズブックに追加したメモとハイライトをiCloudに同期することを許可します。
-
エンタープライズアプリの信頼: エンタープライズアプリケーションを信頼することを許可します。エンタープライズアプリとは、組織向けにカスタム作成されたアプリのことです。これらのアプリは社内で作成することも、外部ベンダーによって開発および購入することもできます。詳細については、「iOSにカスタムエンタープライズアプリをインストールする」を参照してください。
-
Spotlightでのインターネット検索結果: Spotlightがデバイスに加えてインターネットからの検索結果を表示することを許可します。
-
管理対象外アプリによる管理対象連絡先の読み取り: オプション。管理対象アプリのドキュメントを管理対象外アプリで利用が無効になっている場合にのみ利用可能です。このポリシーが有効な場合、管理対象外アプリは管理対象アカウントの連絡先からデータを読み取ることができます。デフォルトはオフです。iOS 12以降で利用可能です。
-
管理対象アプリによる管理対象外連絡先への書き込み: オプション。有効にすると、管理対象アプリが管理対象外アカウントの連絡先に連絡先を書き込むことができます。管理対象アプリのドキュメントを管理対象外アプリで利用が有効になっている場合、この制限は無効になります。デフォルトはオフです。iOS 12以降で利用可能です。
-
Appleパーソナライズド広告を許可: オフの場合、Apple広告プラットフォームはユーザーのデータを使用してパーソナライズされた広告を配信できません。デフォルトはオンです。iOS 14.0以降で利用可能です。
-
-
監視対象デバイスのみの設定 - 許可これらの設定は、監視対象デバイスにのみ適用されます。iOSデバイスを監視モードに設定する手順については、「Apple Configurator 2を使用してデバイスを展開する」を参照してください。
-
eSIMの変更を許可: ユーザーがデバイスのeSIM設定を変更できるようにします。
-
消去時にeSIMを保持: オンの場合、パスワードの試行回数超過または設定 > 一般 > リセットの「すべてのコンテンツと設定を消去」オプションによりデバイスが消去されたときに、システムはeSIMを保持します。デフォルトはオフです。
注:探すがデバイスの消去を開始した場合、システムはeSIMを保持しません。-
すべてのコンテンツと設定を消去: ユーザーがデバイスからすべてのコンテンツと設定を消去できるようにします。
-
スクリーンタイム: ユーザーがスクリーンタイムを有効にできるようにします。
-
ポッドキャスト: ユーザーがポッドキャストをダウンロードおよび同期できるようにします。
-
構成プロファイルのインストール: ユーザーが、展開した以外の構成プロファイルをインストールできるようにします。
-
Touch IDおよびFace IDの変更: ユーザーがTouch IDまたはFace IDを変更または削除できるようにします。
-
デバイスからのアプリのインストール: ユーザーがアプリをインストールできるようにします。この設定を無効にすると、エンドユーザーは新しいアプリをインストールできなくなります。App Storeは無効になり、そのアイコンはホーム画面から削除されます。
-
キーボードショートカット: ユーザーが頻繁に使用する単語やフレーズのカスタムキーボードショートカットを作成できるようにします。
-
ペアリングされたApple Watch: ユーザーが監視対象デバイスにApple Watchをペアリングできるようにします。
-
パスコードの変更: ユーザーが監視対象デバイスのパスコードを変更できるようにします。
-
デバイス名の変更: ユーザーがデバイスの名前を変更できるようにします。
-
壁紙の変更: ユーザーがデバイスの壁紙を変更できるようにします。
-
アプリの自動ダウンロード: アプリをダウンロードできるようにします。
-
AirDrop: ユーザーが近くのiOSデバイスと写真、ビデオ、ウェブサイト、位置情報などを共有できるようにします。
-
iMessage: ユーザーがiMessageでWi-Fi経由でテキストメッセージを送信できるようにします。
-
Siriのユーザー生成コンテンツ: SiriがWebからユーザー生成コンテンツを照会できるようにします。従来のジャーナリストではなく、消費者がユーザー生成コンテンツを作成します。たとえば、TwitterやFacebookで見つかるコンテンツはユーザー生成コンテンツです。
-
iBooks: ユーザーがiBooksアプリを使用できるようにします。
-
アプリの削除: ユーザーがデバイスからアプリを削除できるようにします。
-
Game Center: ユーザーがデバイスでGame Centerを介してオンラインゲームをプレイできるようにします。
-
友達の追加: ユーザーが友達にゲームをプレイするための通知を送信できるようにします。
-
マルチプレイヤーゲーム: ユーザーがデバイスでマルチプレイヤーゲームを開始できるようにします。
-
-
アカウント設定の変更: ユーザーがデバイスのアカウント設定を変更できるようにします。
-
アプリのモバイルデータ設定の変更: ユーザーがアプリのモバイルデータ使用方法を変更できるようにします。
-
ネットワークドライブ接続を許可: ファイルアプリでのネットワークドライブへの接続を禁止します。
-
USBデバイス接続を許可: ファイルアプリで接続されているUSBデバイスへの接続を禁止します。
-
デバイスを探すを許可: 「探す」アプリのデバイスを探すオプションを無効にします。
-
友達を探す設定を許可: 「探す」アプリの友達を探すオプションを無効にします。
-
友達を探す設定の変更: ユーザーが友達を探す設定を変更できるようにします。
-
Configurator以外のホストとのペアリング: 管理者がユーザーデバイスをどのデバイスとペアリングできるかを制御できるようにします。この設定を無効にすると、Apple Configuratorを実行している監視ホストとのペアリングを除き、ペアリングが禁止されます。監視ホスト証明書が構成されていない場合、すべてのペアリングが無効になります。
-
予測キーボード: ユーザーデバイスが入力時に単語を提案するために予測キーボードを使用できるようにします。ユーザーに提案された単語へのアクセスを許可したくない標準テストの実施などの状況では、このオプションを無効にしてください。
-
キーボードの自動修正: ユーザーデバイスがキーボードの自動修正を使用できるようにします。ユーザーに自動修正へのアクセスを許可したくない標準テストの実施などの状況では、このオプションを無効にしてください。
-
キーボードのスペルチェック: ユーザーデバイスが入力中にスペルチェックを使用できるようにします。ユーザーにスペルチェッカーへのアクセスを許可したくない標準テストの実施などの状況では、このオプションを無効にしてください。
-
定義の検索: ユーザーデバイスが入力中に定義の検索を使用できるようにします。ユーザーが入力中に定義を検索することを望まない標準テストの実施などの状況では、このオプションを無効にしてください。
-
シングルアプリバンドルID: デバイスの制御を維持し、他のアプリや機能とのやり取りを防止できるアプリのリストを作成します。 アプリを追加するには、追加をクリックし、アプリ名を入力して、保存をクリックします。追加したいアプリごとにこのプロセスを繰り返します。
-
ニュース: ユーザーがニュースアプリを使用できるようにします。
-
Apple Musicサービス: ユーザーがApple Musicサービスを使用できるようにします。Apple Musicサービスを許可しない場合、ミュージックアプリはクラシックモードで実行されます。デフォルトはオンです。iOS 9.3以降で利用可能です。
-
Apple Music Radio: ユーザーがApple Music Radioを使用できるようにします。デフォルトはオンです。iOS 9.3以降で利用可能です。
-
通知の変更: ユーザーが通知設定を変更できるようにする。
-
アプリの使用制限: ユーザーがすべてのアプリを使用できるようにするか、指定したバンドルIDに基づいてアプリを使用または使用しないようにするかを許可します。監視対象デバイスにのみ適用されます。一部のアプリのみを許可を選択した場合、Webクリップを許可するには、バンドルID
com.apple.webappのアプリを追加します。注:iOS 11以降、Appleはアプリの制限に利用できるポリシーに変更を加えました。Appleは、適切なiOSアプリケーションバンドルを制限することによって、設定アプリと電話アプリへのアクセスを削除することを許可しなくなりました。一部のアプリをブロックするように制限デバイスポリシーを構成し、そのポリシーを展開した後: 後でそれらのアプリの一部またはすべてを許可したい場合でも、制限デバイスポリシーを変更して展開しても、制限は変更されません。この場合、iOSは変更をiOSプロファイルに適用しません。続行するには、プロファイル削除ポリシーを使用してiOSプロファイルを削除し、更新された制限デバイスポリシーを展開します。この設定を一部のアプリのみを許可に変更した場合: このポリシーを展開する前に、Apple Deployment Programを使用して登録されたデバイスのユーザーに、セットアップアシスタントからAppleアカウントにサインインするようアドバイスしてください。そうしないと、ユーザーはAppleアカウントにサインインして許可されたアプリにアクセスするために、デバイスで2要素認証を無効にする必要がある場合があります。 -
診断送信の変更: ユーザーが設定 > 診断と使用状況ペインで診断送信とアプリ分析の設定を変更できるようにする。
-
Bluetoothの変更: ユーザーがBluetooth設定を変更できるようにする。
-
音声入力の許可: 監視対象のみ。この制限がオフに設定されている場合、音声入力(音声テキスト変換を含む)は許可されません。デフォルト設定はオンです。
-
Wi-Fiのオン/オフの変更: 設定またはコントロールセンターでWi-Fiをオンまたはオフにすることを防ぎます。機内モードにしても効果はありません。この制限は、使用するWi-Fiネットワークを選択することを妨げません。
-
ネットワークポリシーによってインストールされたWi-Fiネットワークのみに参加: オプション。監視対象のみ。この制限がオンに設定されている場合、デバイスは構成プロファイルを通じて設定されたWi-Fiネットワークにのみ参加できます。デフォルト設定はオフです。
-
ClassroomアプリがプロンプトなしでAirPlayと画面表示を実行することを許可: この制限が選択されている場合、インストラクターは許可を求めるプロンプトなしで、学生のデバイスでAirPlayと画面表示を実行できます。デフォルト設定は選択されていません。監視対象のiOSデバイス向け。
-
Classroomアプリがプロンプトなしでアプリにロックし、デバイスをロックすることを許可: この制限がオンに設定されている場合、Classroomアプリはユーザーにプロンプトを表示することなく、ユーザーデバイスをアプリに自動的にロックし、デバイスをロックします。デフォルト設定はオフです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
Classroomアプリのクラスにプロンプトなしで自動的に参加: この制限がオンに設定されている場合、Classroomアプリはユーザーにプロンプトを表示することなく、ユーザーをクラスに自動的に参加させます。デフォルト設定はオフです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
AirPrintを許可: この制限がオフに設定されている場合、ユーザーはAirPrintで印刷できません。デフォルト設定はオンです。この制限がオンの場合、これらの追加制限が表示されます。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
AirPrint資格情報をキーチェーンに保存することを許可する: この制限が選択されていない場合、AirPrintのユーザー名とパスワードはキーチェーンに保存されません。デフォルト設定は選択されています。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
iBeaconを使用してAirPrintプリンターの検出を許可する: この制限が選択されていない場合、iBeaconによるAirPrintプリンターの検出は無効になります。この設定により、偽のAirPrint Bluetoothビーコンがネットワークトラフィックをフィッシングするのを防ぎます。デフォルト設定は選択されています。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
信頼された証明書を持つ宛先へのAirPrintのみを許可する: この制限が選択されている場合、ユーザーは信頼された証明書を持つ宛先にのみAirPrintを使用して印刷できます。デフォルト設定は選択されていません。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
-
VPN構成の追加: この制限がオフに設定されている場合、ユーザーはVPN構成を作成できません。デフォルト設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
モバイルデータ通信プラン設定の変更: この制限がオフに設定されている場合、ユーザーはモバイルデータ通信プラン設定を変更できません。デフォルト設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
システムアプリの削除: この制限がオフに設定されている場合、ユーザーはデバイスからシステムアプリを削除できません。デフォルト設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
近くの新しいデバイスのセットアップ: この制限がオフに設定されている場合、ユーザーは近くの新しいデバイスをセットアップできません。デフォルト設定はオンです。iOS 11(最小バージョン)を実行している監視対象デバイス向け。
-
USB制限モードを許可する: オフの場合、デバイスはロックされている間も常にUSBアクセサリに接続できます。デフォルトはオンです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
ソフトウェアアップデートの遅延を強制する: オンの場合、ユーザーへのソフトウェアアップデートの表示を遅らせます。この制限が適用されている場合、ユーザーはソフトウェアアップデートのリリース日から指定された日数が経過するまでソフトウェアアップデートを確認できません。デフォルトはオフです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。OSアップデートポリシーには、デバイスがアップデートを受信する頻度を制御するための詳細な設定があります。(/ja-jp/citrix-endpoint-management/policies/control-os-updates.html)を参照してください。
-
強制的なソフトウェアアップデート遅延(日数): デバイスでのソフトウェアアップデートを遅延させる日数を指定できます。最大遅延日数は90日です。デフォルトは30日です。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
クラスを離れるためのClassroomリクエスト許可を強制する: オンの場合、Classroomで管理されていないコースに登録している生徒は、コースを離れようとするときに教師に許可を求める必要があります。デフォルトはオフです。監視対象のiOS 11.3以降のデバイスでのみ利用可能です。
-
自動入力の前に認証を強制する: 自動入力機能を使用する前に、ユーザーに認証を強制します。
-
日付と時刻の自動設定を強制する: 監視対象デバイスで日付と時刻を自動的に設定できるようにします。オンの場合、デバイスユーザーは一般 > 日付と時刻の下にある自動設定をオフにできません。デバイスのタイムゾーンは、デバイスがその位置を特定できる場合にのみ更新されます。つまり、デバイスがモバイルデータ通信接続を持っているか、位置情報サービスが有効なWi-Fi接続を持っている場合です。デフォルトはオフです。監視対象のiOS 12以降のデバイスでのみ利用可能です。
-
パスワードの自動入力: オプション。無効にすると、ユーザーはパスワードの自動入力または強力なパスワードの自動生成機能を使用できません。デフォルトはオンです。iOS 12以降で利用可能です。
-
パスワードの近接リクエスト: オプション。無効にすると、ユーザーのデバイスは近くのデバイスからパスワードをリクエストしません。デフォルトはオンです。iOS 12以降で利用可能です。
-
パスワード共有: オプション。無効にすると、ユーザーはAirDropパスワード機能を使用してパスワードを共有できません。デフォルトはオンです。iOS 12以降で利用可能です。
-
パーソナルホットスポットの変更を許可: ユーザーがパーソナルホットスポットの設定を変更するのを防ぎます。
-
ペアリングされていないデバイスによるリカバリへの起動を許可: オンの場合、ペアリングされていないデバイスによるリカバリへのデバイスの起動を許可します。デフォルトはオフです。iOS 14.5以降で利用可能です。
-
緊急セキュリティ対応のインストール: オフの場合、緊急セキュリティ対応のインストールを禁止します。デフォルトはオンです。
-
緊急セキュリティ対応の削除: オフの場合、緊急セキュリティ対応の削除を禁止します。デフォルトはオンです。
-
メールプライバシー保護を許可: オフの場合、デバイス上のメールプライバシー保護を無効にします。デフォルトはオンです。iOS 15.2以降で利用可能です。
-
NFC: オフの場合、NFCを無効にします。デフォルトはオンです。iOS 14.2以降で利用可能です。
-
App Clipを許可: オフの場合、ユーザーがApp Clipを追加するのを防ぎ、デバイス上の既存のApp Clipをすべて削除します。デフォルトはオンです。iOS 14.0以降で利用可能です。
-
Genmoji: オフの場合、新しいGenmojiの作成を禁止します。デフォルトはオンです。iOS 18以降で利用可能です。
-
Image Playground: オフの場合、画像生成の使用を禁止します。デフォルトはオンです。iOS 18以降で利用可能です。
-
Image Wand: オフの場合、Image Wandの使用を禁止します。デフォルトはオンです。iOS 18以降で利用可能です。
-
iPhoneミラーリング: オフの場合、iPhoneミラーリングの使用を禁止し、iPhoneがMacにミラーリングするのを防ぎます。デフォルトはオンです。iOS 18以降で利用可能です。
-
パーソナライズされた手書き結果: オフの場合、システムがユーザーの手書きでテキストを生成するのを防ぎます。デフォルトはオンです。iOS 18以降で利用可能です。
-
ライティングツール: オフの場合、Apple Intelligenceライティングツールを無効にします。デフォルトはオンです。iOS 18以降で利用可能です。
-
通話録音: オフの場合、通話録音を無効にします。デフォルトはオンです。iOS 18以降で利用可能です。
-
非表示にするアプリ: オフの場合、ユーザーがアプリを非表示にすることを禁止します。ホーム画面からアプリを削除しながら、Appライブラリにアプリを残す機能には影響しません。デフォルトはオンです。iOS 18以降で利用可能です。
-
ロックするアプリ: オフの場合、ユーザーがアプリをロックする機能を無効にします。アプリを非表示にするにはロックが必要なため、ロックを無効にすると非表示も無効になります。デフォルトはオンです。iOS 18以降で利用可能です。
-
メールの要約: オフの場合、メールメッセージの要約を手動で作成する機能を無効にします。これは自動要約生成には影響しません。デフォルトはオンです。iOS 18.1以降で利用可能です。
-
RCSメッセージング: オフの場合、RCSメッセージングの使用を禁止します。デフォルトはオンです。iOS 18.1以降で利用可能です。
-
外部インテリジェンス統合を許可: オフの場合、Siriで外部のクラウドベースのインテリジェンスサービスを使用することを無効にします。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
外部インテリジェンス統合へのサインインを許可: オフの場合、外部インテリジェンスプロバイダーを匿名モードに強制します。ユーザーがすでに外部インテリジェンスプロバイダーにサインインしている場合、この制限を適用すると、次回の要求が試行されたときにサインアウトされます。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
メールのスマートリプライを許可: オフの場合、メールでのスマートリプライを無効にします。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
メモの文字起こしを許可: オフの場合、メモでの文字起こしを無効にします。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
Safariの要約を許可: オフの場合、システムはSafariでコンテンツを要約する機能を無効にします。デフォルトはオンです。iOS 18.4以降で利用可能です。
-
ビジュアルインテリジェンスの要約を許可: オフの場合、システムはビジュアルインテリジェンスの要約を無効にします。デフォルトはオンです。iOS 18.3以降で利用可能です。
-
メモの文字起こし要約を許可: オフの場合、メモでの文字起こし要約を無効にします。デフォルトはオンです。iOS 18.3以降で利用可能です。
-
Apple Intelligenceレポートを許可: オフの場合、システムはApple Intelligenceレポートを無効にします。デフォルトはオンです。iOS 18.4以降で利用可能です。
-
デフォルトの通話アプリの変更を許可: オフの場合、デフォルトの通話アプリ設定の変更を無効にします。この設定が適用されている場合でも、デフォルトの通話アプリ設定を設定するMDM設定コマンドは引き続き機能します。デフォルトはオンです。iOS 18.4以降で利用可能です。
-
デフォルトのメッセージングアプリの変更を許可: オフの場合、デフォルトのメッセージングアプリ設定の変更を無効にします。この設定が適用されている場合でも、デフォルトのメッセージングアプリ設定を設定するMDM設定コマンドは引き続き機能します。デフォルトはオンです。iOS 18.4以降で利用可能です。
-
外部インテリジェンスワークスペースIDを許可: 文字列の配列ですが、現在は単一の要素に制限されています。存在する場合、Apple Intelligenceは指定された外部統合ワークスペースIDのみを使用することを許可し、リクエストを行うにはサインインが必要です。ユーザーはサインインをサポートする統合にサインインする必要があります。複数のペイロードは交差演算を使用して結合されます。これは、複数のペイロードで競合する値が指定された場合、許可されるワークスペースIDのセットが空になる可能性があることを意味します。iOS 18.3以降で利用可能です。
-
外部インテリジェンスワークスペースID: 外部インテリジェンスワークスペースIDを追加するには、追加をクリックし、外部インテリジェンスワークスペースIDを入力して、保存をクリックします。追加したいワークスペースIDごとにこのプロセスを繰り返します。
-
-
デフォルトブラウザの変更: オフの場合、デフォルトブラウザ設定の変更を無効にします。これが適用されても、デフォルトブラウザ設定を設定するMDM設定コマンドは引き続き機能します。デフォルトはオンです。iOS 18.2以降で利用可能です。
-
ライブボイスメールを許可: オフの場合、システムはデバイス上のライブボイスメールを無効にします。デフォルトはオンです。iOS 17.2以降で利用可能です。
-
-
セキュリティ - ロック画面に表示
-
コントロールセンター: ロック画面でのコントロールセンターへのアクセスを許可します。コントロールセンターを使用すると、ユーザーは機内モード、Wi-Fi、Bluetooth、おやすみモード、画面回転ロックの設定を簡単に変更できます。
-
通知: ロック画面での通知を許可します。
-
今日の表示: 天気やその日のカレンダー項目などの情報を集約する「今日の表示」をロック画面で許可します。
-
-
メディアコンテンツ - 許可
-
露骨な表現を含む音楽、ポッドキャスト、iTunes Uコンテンツ: ユーザーのデバイスで露骨な表現を含むコンテンツを許可します。
-
iBooksの露骨な性的コンテンツ: iBooksから露骨な表現を含むコンテンツをダウンロードすることを許可します。
-
レーティング地域: 保護者による制限のレーティングが取得される地域を設定します。リストから国をクリックしてレーティング地域を設定します。デフォルトは米国です。
-
映画: ユーザーのデバイスで映画を許可するかどうかを設定します。映画が許可されている場合、オプションで映画のレーティングレベルを設定します。リストからオプションをクリックして、デバイスでの映画を許可または制限します。デフォルトは「すべての映画を許可」です。
-
テレビ番組: ユーザーのデバイスでテレビ番組を許可するかどうかを設定します。テレビ番組が許可されている場合、オプションでテレビ番組のレーティングレベルを設定します。リストからオプションをクリックして、デバイスでのテレビ番組を許可または制限します。デフォルトは「すべてのテレビ番組を許可」です。
-
アプリ: ユーザーのデバイスでアプリを許可するかどうかを設定します。アプリが許可されている場合、オプションでアプリのレーティングレベルを設定します。リストからオプションをクリックして、デバイスでのアプリを許可または制限します。デフォルトは「すべてのアプリを許可」です。
-
-
ポリシー設定
-
ポリシーの削除: ポリシー削除のスケジュール方法を選択します。利用可能なオプションは、日付を選択と**削除までの期間 (時間)**です。
-
日付を選択: カレンダーをクリックして、削除する特定の日付を選択します。
-
削除までの期間 (時間): ポリシーが削除されるまでの時間を入力します。iOS 6.0以降でのみ利用可能です。
-
-
プロファイルスコープ: このポリシーをユーザーに適用するか、システム全体に適用するかを選択します。デフォルトはユーザーです。このオプションはiOS 9.3以降でのみ利用可能です。
-
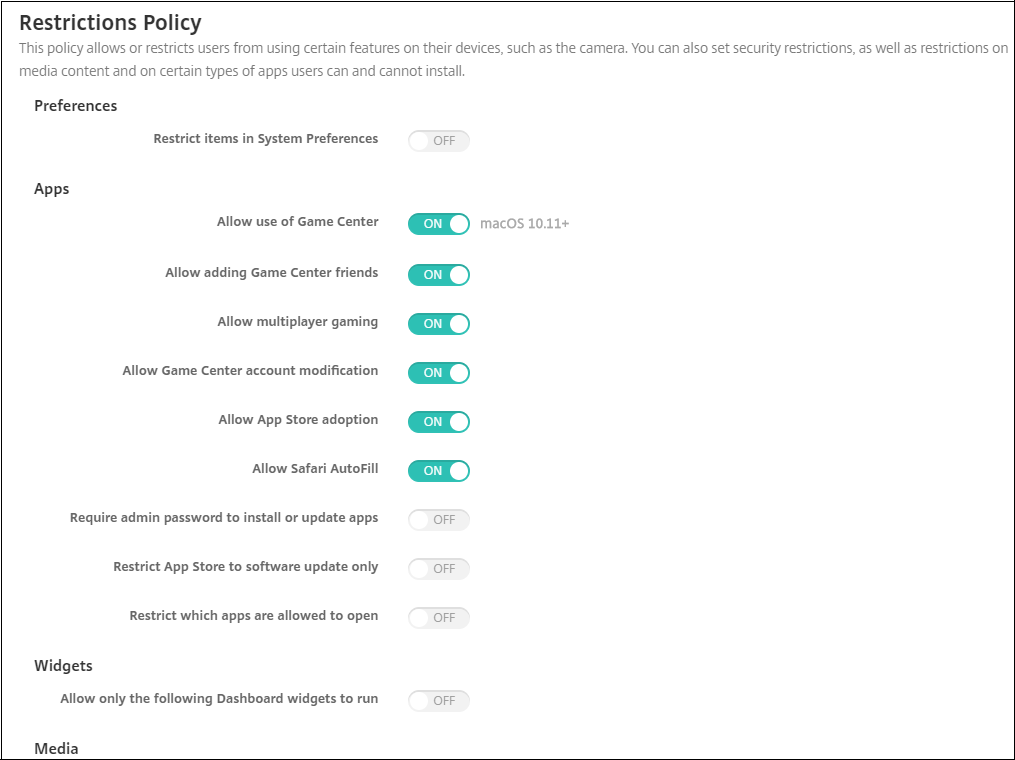
macOS設定
| 設定 | 非監視 | 監視 |
|---|---|---|
| アプリ | ||
| Game Centerの使用を許可する | いいえ | はい |
| Game Centerの友達追加を許可する | いいえ | はい |
| マルチプレイヤーゲームを許可する | いいえ | はい |
| Game Centerアカウントの変更を許可する | はい | はい |
| App Storeの利用を許可する | はい | はい |
| Safariの自動入力を許可する | いいえ | はい |
| アプリのインストールまたは更新に管理者パスワードを要求する | はい | はい |
| App Storeをソフトウェアアップデートのみに制限する | はい | はい |
| 開くことを許可するアプリを制限する | はい | はい |
| メディア | ||
| AirDropを許可する | いいえ | はい |
| 機能 | ||
| デスクトップピクチャをロックする | いいえ | はい |
| カメラの使用を許可 | いいえ | はい |
| Apple Musicを許可 | いいえ | はい |
| Spotlightの提案を許可 | はい | はい |
| 調べる機能を許可 | はい | はい |
| ローカルアカウントでのiCloudパスワードの使用を許可 | はい | はい |
| iCloud書類とデータを許可 | はい | はい |
| iCloudデスクトップと書類を許可 | いいえ | はい |
| iCloudキーチェーンの同期を許可 | いいえ | はい |
| iCloudメールを許可 | はい | はい |
| iCloud連絡先を許可 | はい | はい |
| iCloudカレンダーを許可 | はい | はい |
| iCloudリマインダーを許可 | はい | はい |
| iCloudブックマークを許可 | はい | はい |
| iCloudメモを許可 | はい | はい |
| iCloud写真を許可 | はい | はい |
| 自動ロック解除を許可 | はい | はい |
| Touch IDによるMacのロック解除を許可 | はい | はい |
| ソフトウェアアップデートの遅延を強制 | いいえ | はい |
| パスワードの自動入力 | いいえ | はい |
| パスワードの近接要求 | いいえ | はい |
| パスワード共有 | はい | はい |
| イメージプレイグラウンド | いいえ | はい |
| iPhoneミラーリング | いいえ | はい |
| 書き込みツール | いいえ | はい |
| メディア共有の変更を許可 | はい | はい |
-
環境設定
-
システム環境設定の項目を制限: ユーザーのシステム環境設定へのアクセスを許可または制限します。デフォルトはオフで、ユーザーはシステム環境設定に完全にアクセスできます。有効にした場合、次の設定を構成します。
-
システム環境設定ペイン: 選択した設定を有効にするか無効にするかを選択します。デフォルトではすべての設定が有効になっており、既定でオンになっています。
-
ユーザーとグループ
-
一般
-
アクセシビリティ
-
App Store (アップストア)
-
ソフトウェアアップデート
-
ブルートゥース
-
CDとDVD
-
日付と時刻
-
デスクトップとスクリーンセーバ
-
ディスプレイ
-
ドック
-
省エネルギー
-
機能拡張
-
FibreChannel
-
iCloud
-
インク
-
インターネットアカウント
-
キーボード
-
言語とテキスト
-
ミッションコントロール
-
マウス
-
ネットワーク
-
通知
-
ペアレンタルコントロール
-
プリンタとスキャナ
-
プロファイル
-
セキュリティとプライバシー
-
共有
-
サウンド
-
音声入力とスピーチ
-
スポットライト
-
起動ディスク
-
タイムマシン
-
トラックパッド
-
エックスサン
-
-
-
-
アプリ
-
Game Centerの使用を許可: ユーザーがGame Centerを介してオンラインゲームをプレイすることを許可します。デフォルトはオンです。
-
Game Centerの友達追加を許可: ユーザーが友達にゲームをプレイするための通知を送信することを許可します。デフォルトはオンです。
-
マルチプレイヤーゲームを許可: ユーザーがマルチプレイヤーゲームプレイを開始することを許可します。デフォルトはオンです。
-
Game Centerアカウントの変更を許可: ユーザーがGame Centerアカウント設定を変更することを許可します。デフォルトはオンです。
-
App Storeの採用を許可: App StoreがOS Xに既存のアプリを採用することを許可または制限します。デフォルトはオンです。
-
Safariの自動入力を許可: Safariが保存しているパスワード、アドレス、その他の基本情報でウェブサイトのフィールドを自動的に入力することを許可します。デフォルトはオンです。
-
アプリのインストールまたは更新に管理者パスワードを要求する: アプリのインストールまたは更新に管理者パスワードを要求します。デフォルトはオフで、管理者パスワードは不要です。
-
App Storeをソフトウェアアップデートのみに制限する: App Storeをアップデートのみに制限し、App Store内の「アップデート」以外のすべてのタブを無効にします。デフォルトはオフで、App Storeへのフルアクセスが許可されます。
-
起動を許可するアプリを制限する: ユーザーが使用できるアプリを制限または許可します。デフォルトはオフで、すべてのアプリの使用が許可されます。有効にした場合、次の設定を構成します。
-
許可されたアプリ: 追加をクリックし、起動を許可するアプリの名前とバンドルIDを入力して、保存をクリックします。Citrixモバイル生産性アプリの場合、アプリを追加する際にパッケージIDフィールドのIDを使用します。起動を許可する各アプリについて、この手順を繰り返します。
-
許可されていないフォルダー: 追加をクリックし、ユーザーアクセスを制限したいフォルダーのファイルパス(例: /Applications/Utilities)を入力して、保存をクリックします。ユーザーにアクセスさせたくないすべてのフォルダーについて、この手順を繰り返します。
-
許可されたフォルダー: 追加をクリックし、ユーザーアクセスを許可したいフォルダーのファイルパスを入力して、保存をクリックします。ユーザーにアクセスさせたいすべてのフォルダーについて、この手順を繰り返します。
-
-
-
ウィジェット
-
次のDashboardウィジェットのみ実行を許可する: オンの場合、ユーザーはこの設定で構成されたDashboardウィジェットのみを実行できます。デフォルトはオフで、すべてのウィジェットの実行が許可されます。有効にした場合、次の設定を構成します。
-
許可されたウィジェット: 追加をクリックし、実行を許可するウィジェットの名前とIDを入力して、保存をクリックします。Dashboardで実行したい各ウィジェットについて、この手順を繰り返します。
-
-
-
メディア
-
AirDropを許可する: ユーザーが写真、ビデオ、Webサイト、位置情報などを近くのiOSデバイスと共有できるようにします。
-
-
共有
-
新しい共有サービスを自動的に有効にする: 共有サービスを自動的に有効にするかどうかを選択します。
-
メール: 共有メールボックスを許可するかどうかを選択します。
-
Facebook: 共有Facebookアカウントを許可するかどうかを選択します。
-
ビデオサービス - Flickr、Vimeo、Tudou、Youku: 共有ビデオサービスを許可するかどうかを選択します。
-
Apertureに追加: Apertureに追加する共有機能を許可するかどうかを選択します。
-
Sina Weibo: 共有Sina Weiboアカウントを許可するかどうかを選択します。
-
Twitter: 共有Twitterアカウントを許可するかどうかを選択します。
-
メッセージ: メッセージへの共有アクセスを許可するかどうかを選択します。
-
iPhotoに追加: iPhotoに追加する共有機能を許可するかどうかを選択します。
-
リーディングリストに追加: リーディングリストに追加する共有機能を許可するかどうかを選択します。
-
AirDrop: 共有AirDropアカウントを許可するかどうかを選択します。
-
-
機能
-
デスクトップピクチャをロック: ユーザーがデスクトップピクチャを変更できるかどうかを選択します。デフォルトはオフで、ユーザーはデスクトップピクチャを変更できます。
-
カメラの使用を許可: ユーザーがMacでカメラを使用できるかどうかを選択します。デフォルトはオフで、ユーザーはカメラを使用できません。
-
Apple Musicを許可: ユーザーがApple Musicサービスを使用できるようにします(macOS 10.12以降)。Apple Musicサービスを許可しない場合、ミュージックアプリはクラシックモードで実行されます。監視対象デバイスにのみ適用されます。デフォルトはオンです。
-
Spotlightの提案を許可: ユーザーがSpotlightの提案を使用してMacを検索したり、インターネットやApp StoreからSpotlightの提案を提供したりできるかどうかを選択します。デフォルトはオフで、ユーザーがSpotlightの提案を使用することを禁止します。
-
調べるを許可: ユーザーがコンテキストメニューまたはSpotlight検索メニューで単語の定義を調べることができるかどうかを選択します。デフォルトはオフで、ユーザーがMacで調べる機能を使用することを禁止します。
-
ローカルアカウントでのiCloudパスワードの使用を許可: ユーザーがApple IDとiCloudパスワードを使用してMacにサインオンできるかどうかを選択します。このポリシーを有効にすると、ユーザーはMacのすべてのログイン画面で1つのIDとパスワードのみを使用することになります。デフォルトはオンで、ユーザーがApple IDとiCloudパスワードを使用してMacにアクセスすることを許可します。
-
iCloud書類とデータを使用を許可: ユーザーがMacでiCloudに保存されている書類やデータにアクセスすることを許可するかどうかを選択します。デフォルトはオンで、ユーザーがMacでiCloud書類とデータを使用することを禁止します。
-
iCloudデスクトップと書類を許可: (macOS 10.12.4以降) デフォルトは選択されています。
-
-
iCloudキーチェーン同期を許可: iCloudキーチェーンの同期を許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudメールを許可: ユーザーがiCloudメールを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloud連絡先を許可: ユーザーがiCloud連絡先を使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudカレンダーを許可: ユーザーがiCloudカレンダーを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudリマインダーを許可: ユーザーがiCloudリマインダーを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudブックマークを許可: ユーザーがiCloudブックマークと同期することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloudメモを許可: ユーザーがiCloudメモを使用することを許可します (macOS 10.12以降)。デフォルトはオンです。
-
iCloud写真を許可: この設定をオフに変更すると、iCloud写真ライブラリから完全にダウンロードされていない写真は、ローカルデバイスストレージから削除されます (macOS 10.12以降)。デフォルトはオンです。
-
自動ロック解除を許可: このオプションとApple Watchの詳細については、https://www.imore.com/auto-unlockを参照してください (macOS 10.12以降)。デフォルトはオンです。
-
Touch IDによるMacのロック解除を許可: (macOS 10.12.4以降)。デフォルトはオンです。
-
ソフトウェアアップデートの遅延を強制: オンの場合、この設定はソフトウェアアップデートのユーザーへの表示を遅延させます。ユーザーは、ソフトウェアアップデートのリリース日から指定された日数が経過するまで、ソフトウェアアップデートを表示しません。デフォルトはオフです。macOS 10.13.4以降を実行している監視対象デバイスでのみ利用可能です。OSアップデートポリシーには、デバイスがアップデートを受信する頻度を制御するための詳細な設定があります。OSアップデートデバイスポリシーを参照してください。
-
強制的なソフトウェアアップデート遅延 (日数): デバイスでのソフトウェアアップデートを遅延させる日数を指定します。最大は90日です。デフォルトは30です。macOS 10.13.4以降を実行している監視対象デバイスでのみ利用可能です。
-
パスワードの自動入力: オプション。無効にすると、ユーザーはパスワードの自動入力または強力なパスワードの自動生成機能を使用できません。デフォルトはオンです。(macOS 10.14以降)
-
パスワード近接リクエスト: オプション。無効にすると、ユーザーのデバイスは近くのデバイスからパスワードを要求しません。デフォルトはオンです。(macOS 10.14以降)
-
パスワード共有: オプション。無効にすると、ユーザーはAirDropパスワード機能を使用してパスワードを共有できません。デフォルトはオンです。(macOS 10.14以降)
-
Image Playground: オフの場合、画像生成の使用を禁止します。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
iPhoneミラーリング: オフの場合、iPhoneミラーリングの使用を禁止します。macOSで使用する場合、これによりMacがiPhoneをミラーリングするのを防ぎます。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
ライティングツール: オフの場合、Apple Intelligenceライティングツールを無効にします。デフォルトはオンです。macOS 15以降を実行している監視対象デバイスでのみ利用可能です。
-
メディア共有の変更を許可: オフの場合、メディア共有設定の変更を禁止します。デフォルトはオンです。macOS 15.1以降で利用可能です。
-
Android設定
-
カメラ: ユーザーがデバイスのカメラを使用できるようにします。オフの場合、カメラは無効になります。デフォルトはオンです。
アンドロイド エンタープライズ 設定
新規または工場出荷時設定にリセットされたAndroidデバイスがワークプロファイルモードで登録されると、Android 9.0~10.xを実行しているデバイスはワークプロファイルを持つ完全に管理されたデバイスとして登録されます。Android 11以降を実行しているデバイスは、企業所有デバイス上のワークプロファイルとして登録されます。制限ポリシーは、デバイス上のワークプロファイルまたは管理対象デバイスのいずれかに適用できます。
企業所有デバイス上のワークプロファイルモードで登録されたデバイスでは、以下の制限は機能しません。
-
バックアップサービスを許可
-
システムアプリを有効にする
-
キーガードによるデバイスのロックを防止
-
ステータスバーの使用を許可する
-
デバイスの画面をオンのままにする
-
アプリケーション設定のユーザー制御を許可する
-
ユーザーがユーザー資格情報を構成することを許可する
-
VPN構成を許可する
-
USB大容量ストレージを許可する
-
出荷時設定へのリセットを許可する
-
アプリのアンインストールを許可する
-
Google Play以外のアプリを許可する
-
プロファイル間のコピーアンドペーストを許可する
-
アプリの検証を有効にする
-
アカウント管理を許可する
-
印刷を許可する
-
NFCを許可する
-
ユーザーの追加を許可する
デフォルトでは、デバイスがAndroid Enterpriseのワークプロファイルモードに登録されている場合、USBデバッグと不明なソースの設定は無効になります。
詳細については、このビデオをご覧ください。

-
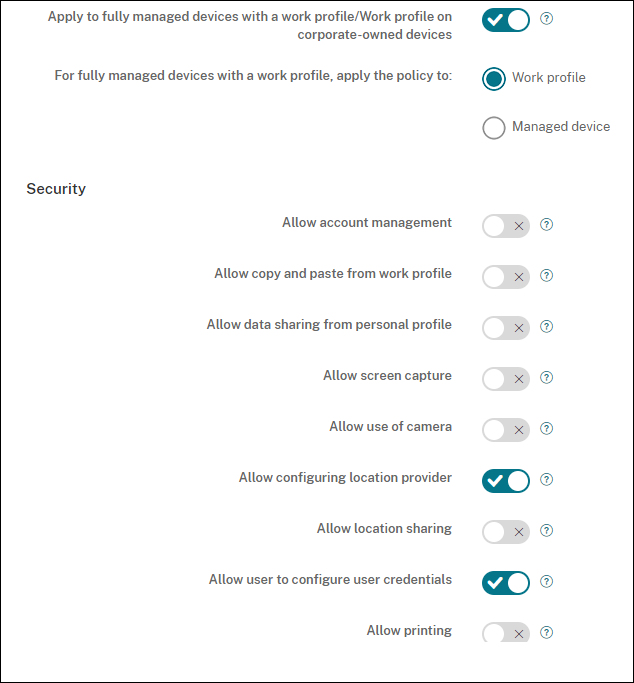
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用: ワークプロファイルを持つ完全に管理されたデバイスに対して、制限ポリシー設定を構成できるようにします。これらのデバイスは、COPE (corporate owned personally enabled) デバイスとも呼ばれます。この設定がオンの場合、次のいずれかの設定を選択します。
-
ワークプロファイル: 構成する制限設定は、デバイス上のワークプロファイルにのみ適用されます。
-
管理対象デバイス: 構成する制限設定は、デバイスにのみ適用されます。
この設定がオフの場合、構成する資格情報設定は、ワークプロファイルに明示的に適用される設定を除き、デバイスに適用されます。デフォルトはオフです。 -
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用がオフの場合、次の設定を構成します。
-
セキュリティ
-
アカウント管理を許可: ワークプロファイルおよび管理対象デバイスにアカウントを追加できるようにします。デフォルトはオフです。
-
ワークプロファイルからのコピーと貼り付けを許可: オンの場合、ユーザーはワークプロファイルのアプリから個人プロファイルのアプリにデータをコピーして貼り付けることができます。デフォルトはオフです。
-
個人プロファイルからのデータ共有を許可: オンの場合、ユーザーは個人プロファイルのアプリからワークプロファイルのアプリにファイルやデータをコピー、貼り付け、共有できます。デフォルトはオフです。
-
画面キャプチャを許可: ユーザーがデバイス画面を録画または画面キャプチャできるようにします。デフォルトはオフです。
-
カメラの使用を許可: ユーザーがデバイスのカメラで写真やビデオを撮影できるようにします。デフォルトはオフです。
-
VPN構成を許可: ユーザーがVPN構成を作成できるようにします。Android 6以降を実行しているワークプロファイルデバイスおよび完全に管理されたデバイスに適用されます。デフォルトはオンです。
-
バックアップサービスを許可: ユーザーがデバイス上のアプリケーションデータとシステムデータをバックアップできるようにします。デフォルトはオンです。
-
NFCを許可: ユーザーがNFC(近距離無線通信)を使用して、デバイスから別のデバイスにウェブページ、写真、ビデオ、またはその他のコンテンツを送信できるようにします。MDM 4.0以降の場合。デフォルトはオンです。
-
位置情報プロバイダーの設定を許可: ユーザーがデバイスでGPSをオンにできるようにします。Android API 28以降の場合。デフォルトはオンです。
-
位置情報共有を許可: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:Citrix Endpoint Managementで位置情報デバイスポリシーを作成し、地理的境界を適用できます。「位置情報デバイスポリシー」を参照してください。
-
ユーザーがユーザー資格情報を構成することを許可: ユーザーが管理対象キーストアで資格情報を構成できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可: オンの場合、ユーザーはユーザーデバイスからアクセス可能な任意のプリンターに印刷できます。デフォルトはオフです。対象:Android 9以降。
-
USBデバッグを許可: デフォルトはオフです。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされたデバイスアプリを実行できるようにします。デフォルトはオフです。特定のアプリを有効にするには、システムアプリリストテーブルで追加をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリスト。システムアプリを有効にするをオンに設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を調べるには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。たとえば、adb shell "pm list packages -f name"(「name」はパッケージ名の一部)です。詳しくは、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、Android Enterpriseアプリの権限ポリシーを使用してアプリの権限を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されないようにブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定をオンに変更し、アプリケーションリストテーブルで追加をクリックします。
-
アプリケーションリスト: ブロックするアプリのリスト。アプリケーションを無効にするをオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストが上書きされます。例:com.example1とcom.example2を無効にし、後でリストをcom.example1とcom.example3に変更した場合、Citrix Endpoint Managementはcom.example.2を有効にします。
-
-
資格情報マネージャーアプリケーション: アプリケーションが資格情報プロバイダーとして機能できるかどうかを制御します。デフォルトはオフです。この設定がオンの場合、ユーザーはパッケージポリシータイプを選択し、資格情報プロバイダーアプリリストテーブルで追加をクリックして、パッケージ名でアプリを追加できます。この機能はAndroid 14以降で利用可能であり、Secure Hubバージョン26.5.0以降が必要です。
-
パッケージポリシータイプ: 許可またはブロックされる資格情報プロバイダーを指定します。デフォルトオプションは許可リストとシステムパッケージで、OEMデフォルトの資格情報プロバイダーと資格情報プロバイダーの許可リストからのアクセスを許可します。その他のオプションは、ユーザーが使用できる資格情報プロバイダーをポリシー内のパッケージに制限する許可リストのみと、ポリシーにリストされている資格情報プロバイダーがユーザーによって使用されるのをブロックするブロックリストです。
-
資格情報プロバイダーアプリリスト: パッケージポリシータイプに基づいて、アプリケーションを資格情報プロバイダーとして許可またはブロックするには、追加をクリックし、アプリパッケージ名を入力して、保存をクリックします。追加したいアプリごとに繰り返します。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogleモバイルサービスからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可する: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
すべてのプロファイルでGoogle Play以外のアプリを許可する: オンの場合、ユーザーはデバイス上のすべてのプロファイルでGoogle Play以外のストアからアプリをインストールできます。デフォルトはオフです。
-
アプリケーション設定のユーザー制御を許可する: ユーザーがアプリをアンインストールしたり、アプリを無効にしたり、キャッシュとデータをクリアしたり、任意のアプリを強制停止したり、デフォルトをクリアしたりできるようにします。ユーザーはこれらのアクションを「設定」アプリから実行します。デフォルトはオフです。
-
アプリのアンインストールを許可する: ユーザーが管理対象Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。
-
-
BYODワークプロファイル
-
接続されたアプリを有効にする: 有効にすると、ユーザーは仕事用と個人用の両方のデータを使用して、仕事用プロファイルと個人用プロファイル間で通信できるアプリを選択できます。有効にした後、追加をクリックし、目的のアプリを選択して、保存をクリックします。この機能を有効にするには、ワークプロファイルが必要です。デフォルトはオフです。
-
ホーム画面にワークプロファイルアプリウィジェットを許可する: この設定がオンの場合、ユーザーはデバイスのホーム画面にワークプロファイルアプリウィジェットを配置できます。この設定がオフの場合、ユーザーはデバイスのホーム画面にワークプロファイルアプリウィジェットを配置できません。デフォルトはオフです。
-
ウィジェットが許可されているアプリ: ホーム画面で許可したいアプリのリストです。ホーム画面にワークプロファイルアプリウィジェットを許可するをオンに設定し、アプリを追加します。追加をクリックし、リストからホーム画面でウィジェットを許可したいアプリを選択します。保存をクリックします。さらにアプリウィジェットを許可するには、このプロセスを繰り返します。
-
-
デバイスの連絡先にワークプロファイルの連絡先を許可する: 着信時に、管理対象のAndroid Enterpriseプロファイルからの連絡先を親プロファイルに表示します(Android 7.0以降)。デフォルトはオフです。
-
-
完全に管理されたデバイスのみ
-
ユーザーの追加を許可する: ユーザーがデバイスに新しいユーザーを追加できるようにします。デフォルトはオンです。
-
データローミングを許可: ユーザーがローミング中に携帯データを使用できるようにします。デフォルトはオフで、ユーザーのデバイスでのローミングを無効にします。デフォルトはオフです。
-
SMSを許可: ユーザーがSMSメッセージを送受信できるようにします。デフォルトはオフです。
-
ステータスバーの使用を許可: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれます)でステータスバーを有効にします。この設定は、通知、クイック設定、および全画面モードからの脱出を可能にするその他の画面オーバーレイを無効にします。ユーザーはシステム設定に移動して通知を確認できます。Android 6.0以降の場合。デフォルトはオフです。
-
Bluetoothを許可: ユーザーがBluetoothを使用できるようにします。デフォルトはオンです。
-
Bluetooth共有を許可: 選択されていない場合、ユーザーはデバイスでBluetoothによる送信共有を確立できません。デフォルトは選択されています。
-
-
日付と時刻の設定を許可: ユーザーがデバイスの日付と時刻を変更できるようにします。デフォルトはオンです。
-
工場出荷時設定へのリセットを許可: ユーザーがデバイスを工場出荷時設定にリセットできるようにします。デフォルトはオンです。
-
デバイス画面をオンのままにする: この設定がオンの場合、デバイスが接続されている間、デバイス画面はオンのままになります。デフォルトはオフです。
-
USB大容量ストレージを許可: ユーザーのデバイスとコンピューター間でUSB接続を介した大容量データファイルの転送を許可します。デフォルトはオンです。
-
マイクを許可: ユーザーがデバイスのマイクを使用できるようにします。デフォルトはオンです。
-
テザリングを許可: ユーザーがポータブルホットスポットを設定し、データをテザリングできるようにします。デフォルトはオフです。
-
キーガードによるデバイスのロックを防止: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれます)のロック画面でキーガードを無効にします。デフォルトはオフです。
-
Wi-Fiの変更を許可: オンの場合、ユーザーはWi-Fiをオンまたはオフにしたり、Wi-Fiネットワークに接続したりできます。デフォルトはオンです。
-
ファイル転送を許可: USB経由でのファイル転送を許可します。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、TrustZoneベースの対称鍵用のセキュアな鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
共有リストを許可する: ユーザーが「共有」リスト内のアプリ間でコンテンツを共有できるようにします。デフォルトはオンです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためにイベント監査ログの作成を有効にします。デフォルトはオフです。
-
-
Samsung: 完全管理対象デバイスのみ
-
緊急通報のみを許可する: ユーザーがデバイスで緊急通報のみモードを有効にできるようにします。デフォルトはオフです。
-
ファームウェアの回復を許可する: ユーザーがデバイスのファームウェアを回復できるようにします。デフォルトはオンです。
-
高速暗号化を許可する: 使用中のメモリ領域のみを暗号化できるようにします。この暗号化は、すべてのデータを暗号化するフルディスク暗号化とは対照的です。このデータには、設定、アプリケーションデータ、ダウンロードされたファイルとアプリケーション、メディア、その他のファイルが含まれます。デフォルトはオンです。
-
Common Criteriaモードを有効にする: デバイスをCommon Criteriaモードにします。Common Criteria構成は、厳格なセキュリティプロセスを強制します。デフォルトはオンです。
-
再起動バナーを有効にする: ユーザーのデバイスが再起動されたときに、DoD承認のシステム使用通知メッセージまたはバナーを表示します。デフォルトはオフです。
-
設定変更を許可する: ユーザーが完全管理対象デバイスの設定を変更できるようにします。デフォルトはオンです。
-
バックグラウンドデータ使用を有効にする: アプリがバックグラウンドでデータを同期できるようにします(完全管理対象デバイスの場合)。デフォルトはオンです。
-
クリップボードを許可する: ユーザーがデバイスのクリップボードにデータをコピーできるようにします。
-
クリップボード共有を許可する: ユーザーがデバイスとコンピューター間でクリップボードコンテンツを共有できるようにします(MDM 4.0以降)。
-
-
ホームキーを許可する: ユーザーが完全管理対象デバイスでホームキーを使用できるようにします。デフォルトはオンです。
-
モックロケーションを許可する: ユーザーがGPS位置情報を偽装できるようにします。完全管理対象デバイスの場合。デフォルトはオフです。
-
NFC: ユーザーが完全に管理されたデバイス (MDM 3.0 以降) で NFC を使用できるようにします。デフォルトはオンです。
-
電源オフを許可: ユーザーが完全に管理されたデバイス (MDM 3.0 以降) の電源をオフにできるようにします。デフォルトはオンです。
-
Wi-Fi Direct を許可: ユーザーが Wi-Fi 接続を介して別のデバイスに直接接続できるようにします。デフォルトはオンです。オンの場合、Wi-Fi 変更を許可設定を有効にする必要があります。
-
SD カードを許可: ユーザーが利用可能な場合、デバイスで SD カードを使用できるようにします。デフォルトはオンです。
-
USB ホストストレージを許可: USB デバイスがユーザーのデバイスに接続されたときに、ユーザーのデバイスが USB ホストとして機能できるようにします。その後、ユーザーのデバイスは USB デバイスに電力を供給します。デフォルトはオンです。
-
音声ダイヤラーを許可: ユーザーがデバイス (MDM 4.0 以降) で音声ダイヤラーを使用できるようにします。デフォルトはオンです。
-
S ビームを許可: ユーザーが NFC および Wi-Fi Direct を使用して他のユーザーとコンテンツを共有できるようにします (MDM 4.0 以降)。デフォルトはオンです。
-
S Voice を許可: ユーザーがデバイス (MDM 4.0 以降) でインテリジェントパーソナルアシスタントおよび知識ナビゲーターを使用できるようにします。デフォルトはオンです。
-
USB テザリングを許可: ユーザーが USB 接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Bluetooth テザリングを許可: ユーザーが Bluetooth 接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
Bluetooth 共有を許可: 選択されていない場合、ユーザーはデバイスで Bluetooth による送信共有を確立できません。デフォルトは選択されています。
-
-
Wi-Fi テザリングを許可: ユーザーが Wi-Fi 接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、テザリングを許可設定もオンにする必要があります。
-
MMS 受信を許可: ユーザーが MMS メッセージを受信できるようにします。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
MMS 送信を許可: ユーザーが MMS メッセージを送信できるようにします。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
SMS 受信を許可: ユーザーが SMS メッセージを受信できるようにします。デフォルトはオフです。オンの場合、SMS を許可設定をオンにする必要があります。
-
SMS送信を許可: ユーザーがSMSメッセージを送信できるようにします。デフォルトはオフです。オンの場合、SMSを許可設定をオンにする必要があります。
-
モバイルネットワークを構成: ユーザーが携帯データ接続を使用できるようにします。デフォルトはオフです。
-
1日あたりの制限 (MB): ユーザーが毎日使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1週間あたりの制限 (MB): ユーザーが毎週使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
1か月あたりの制限 (MB): ユーザーが毎月使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
セキュアなVPN接続のみを許可: ユーザーがセキュアな接続のみを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
音声録音を許可: ユーザーがデバイスで音声を録音できるようにします (MDM 4.0以降)。デフォルトはオンです。オンの場合、マイクを許可設定をオンにする必要があります。
-
ビデオ録画を許可: ユーザーがデバイスでビデオを録画できるようにします (MDM 4.0以降)。デフォルトはオフです。オンの場合、カメラの使用を許可設定をオンにする必要があります。
-
ローミング時のプッシュメッセージを許可: ユーザーがプッシュのために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の自動同期を許可: ユーザーが同期のために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング時の音声通話を許可: ユーザーが音声通話のために携帯データを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用がオンで、ワークプロファイルを持つ完全に管理されたデバイスの場合、ポリシーを適用する対象がワークプロファイルに設定されている場合、以下の設定を構成します。
-
セキュリティ
-
アカウント管理を許可: ワークプロファイルおよび管理対象デバイスにアカウントを追加できるようにします。デフォルトはオフです。
-
プロファイル間のコピーと貼り付けを許可: オンの場合、ユーザーはAndroid Enterpriseプロファイルのアプリと個人領域のアプリ間でコピーと貼り付けを行うことができます。デフォルトはオフです。
-
画面キャプチャを許可する: ユーザーがデバイス画面を記録またはスクリーンキャプチャすることを許可します。デフォルトはオフです。
-
カメラの使用を許可する: ユーザーがデバイスのカメラで写真やビデオを撮影することを許可します。デフォルトはオフです。
-
位置情報プロバイダーの設定を許可する: ユーザーがデバイスでGPSをオンにすることを許可します。Android API 28以降の場合。デフォルトはオンです。
-
位置情報の共有を許可する: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:Citrix Endpoint Managementで位置情報デバイスポリシーを作成して、地理的境界を適用できます。位置情報デバイスポリシーを参照してください。
-
ユーザーがユーザー資格情報を構成することを許可する: ユーザーが管理対象キーストアで資格情報を構成できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可する: オンの場合、ユーザーデバイスからアクセス可能な任意のプリンターへの印刷をユーザーに許可します。デフォルトはオフです。対象: Android 9以降。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされたデバイスアプリを実行することを許可します。デフォルトはオフです。特定のアプリを有効にするには、システムアプリリストテーブルで追加をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリストです。システムアプリを有効にするをオンに設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を調べるには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。たとえば、adb shell "pm list packages -f name"のように、「name」はパッケージ名の一部です。詳細については、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、Android Enterpriseアプリのアクセス許可ポリシーを使用してアプリのアクセス許可を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されないようにブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定をオンに変更し、アプリケーションリストテーブルで追加をクリックします。
-
アプリケーションリスト: ブロックするアプリのリストです。アプリケーションを無効にするをオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストが上書きされます。例: com.example1とcom.example2を無効にし、後でリストをcom.example1とcom.example3に変更すると、Citrix Endpoint Managementはcom.example.2を有効にします。
-
-
資格情報マネージャーアプリケーション: アプリケーションが資格情報プロバイダーとして機能できるかどうかを制御します。デフォルトはオフです。この設定がオンの場合、ユーザーはパッケージポリシータイプを選択し、資格情報プロバイダーアプリリストテーブルで追加をクリックして、パッケージ名でアプリを追加できます。この機能はAndroid 14以降で利用可能であり、Secure Hubバージョン26.5.0以降が必要です。
-
パッケージポリシータイプ: どの資格情報プロバイダーが許可またはブロックされるかを指定します。デフォルトのオプションは許可リストとシステムパッケージで、OEMデフォルトの資格情報プロバイダーと資格情報プロバイダーの許可リストからのアクセスを許可します。その他のオプションは、ユーザーが使用できる資格情報プロバイダーをポリシー内のパッケージに制限する許可リストのみと、ポリシーにリストされている資格情報プロバイダーがユーザーによって使用されるのをブロックするブロックリストです。
-
資格情報プロバイダーアプリリスト: パッケージポリシータイプに基づいて、アプリケーションを資格情報プロバイダーとして許可またはブロックするには、追加をクリックし、アプリのパッケージ名を入力して、保存をクリックします。追加する各アプリについて繰り返します。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogleモバイルサービスからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可する: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
アプリのアンインストールを許可する: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。
-
-
BYODワークプロファイル
-
ホーム画面でのワークプロファイルアプリウィジェットを許可する: この設定がオンの場合、ユーザーはワークプロファイルアプリウィジェットをデバイスのホーム画面に配置できます。この設定がオフの場合、ユーザーはワークプロファイルアプリウィジェットをデバイスのホーム画面に配置できません。デフォルトはオフです。
-
ウィジェットが許可されているアプリ: ホーム画面で許可するアプリのリストです。ホーム画面でのワークプロファイルアプリウィジェットを許可するをオンに設定し、アプリを追加します。追加をクリックし、ホーム画面でウィジェットを許可するアプリをリストから選択します。保存をクリックします。このプロセスを繰り返して、さらに多くのアプリウィジェットを許可します。
-
-
デバイスの連絡先でのワークプロファイル連絡先を許可する: 管理対象のAndroid Enterpriseプロファイルからの連絡先を、親プロファイルに着信通話用として表示します(Android 7.0以降)。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、対称鍵用のTrustZoneベースの安全な鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
共有リストを許可する: ユーザーが「共有」リスト内のアプリ間でコンテンツを共有できるようにします。デフォルトはオンです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためにイベント監査ログの作成を有効にします。デフォルトはオフです。
-
ワークプロファイルを持つ完全に管理されたデバイス/企業所有デバイス上のワークプロファイルに適用がオンで、ワークプロファイルを持つ完全に管理されたデバイスの場合、ポリシーを適用する対象が管理対象デバイスに設定されている場合、これらの設定を構成します。
-
セキュリティ
-
アカウント管理を許可: アカウントをワークプロファイルおよび管理対象デバイスに追加できるようにします。デフォルトはオフです。
-
プロファイル間のコピーと貼り付けを許可: オンの場合、ユーザーはAndroid Enterpriseプロファイルのアプリと個人領域のアプリの間でコピーと貼り付けを行うことができます。デフォルトはオフです。
-
画面キャプチャを許可: ユーザーがデバイス画面を録画またはスクリーンキャプチャできるようにします。デフォルトはオフです。
-
カメラの使用を許可: ユーザーがデバイスのカメラで写真やビデオを撮影できるようにします。デフォルトはオフです。
-
VPN構成を許可: ユーザーがVPN構成を作成できるようにします。Android 6以降を実行しているワークプロファイルデバイスおよび完全に管理されているデバイスの場合。デフォルトはオンです。
-
バックアップサービスを許可: ユーザーがデバイス上のアプリケーションデータとシステムデータをバックアップできるようにします。デフォルトはオンです。
-
NFCを許可: ユーザーがNFC (Near Field Communication) を使用して、Webページ、写真、ビデオ、またはその他のコンテンツを自分のデバイスから別のデバイスに送信できるようにします。MDM 4.0以降の場合。デフォルトはオンです。
-
位置情報プロバイダーの構成を許可: ユーザーがデバイスでGPSをオンにできるようにします。Android API 28以降の場合。デフォルトはオンです。
-
位置情報共有を許可: 管理対象プロファイルの場合、デバイス所有者がこの設定を上書きできます。デフォルトはオフです。ヒント:Citrix Endpoint Managementで位置情報デバイスポリシーを作成して、地理的境界を適用できます。位置情報デバイスポリシーを参照してください。
-
ユーザーがユーザー資格情報を構成することを許可: ユーザーが管理対象キーストアで資格情報を構成できるかどうかを指定します。デフォルトはオンです。
-
印刷を許可: オンの場合、ユーザーはユーザーデバイスからアクセス可能な任意のプリンターに印刷できます。デフォルトはオフです。利用可能: Android 9以降。
-
USBデバッグを許可: デフォルトはオフです。
-
-
アプリ
-
システムアプリを有効にする: ユーザーがプリインストールされているデバイスアプリを実行できるようにします。デフォルトはオフです。特定のアプリを有効にするには、システムアプリリストテーブルで追加をクリックします。
-
システムアプリリスト: デバイスで有効にするシステムアプリのリストです。システムアプリを有効にするをオンに設定し、アプリのパッケージ名を追加します。システムアプリのパッケージ名を調べるには、Android Debug Bridge (
adb) を使用してAndroidパッケージマネージャー (pm) コマンドを呼び出すことができます。たとえば、adb shell "pm list packages -f name"のように、「name」はパッケージ名の一部です。詳しくは、<https://developer.android.com/studio/command-line/adb>を参照してください。Android Enterpriseデバイスの場合、Android Enterpriseアプリのアクセス許可 ポリシーを使用してアプリのアクセス許可を制限できます。
-
-
アプリケーションを無効にする: 指定されたアプリのリストがデバイスで実行されないようにブロックします。デフォルトはオフです。インストールされているアプリを無効にするには、設定をオンに変更し、アプリケーションリストテーブルで追加をクリックします。
-
アプリケーションリスト: ブロックするアプリのリストです。アプリケーションを無効にするをオンに設定し、アプリを追加します。アプリのパッケージ名を入力します。アプリリストを変更して展開すると、以前のアプリリストが上書きされます。例:com.example1とcom.example2を無効にし、後でリストをcom.example1とcom.example3に変更した場合、Citrix Endpoint Managementはcom.example.2を有効にします。
-
-
アプリの検証を有効にする: OSがアプリをスキャンして悪意のある動作を検出できるようにします。デフォルトはオンです。
-
Googleアプリを有効にする: ユーザーがGoogle Mobile Servicesからデバイスにアプリをダウンロードできるようにします。デフォルトはオンです。
-
Google Play以外のアプリを許可する: Google Play以外のストアからのアプリのインストールを許可します。デフォルトはオフです。
-
アプリのアンインストールを許可する: ユーザーがManaged Google Playストア内からアプリをアンインストールできるようにします。デフォルトはオフです。
-
-
完全に管理されたデバイスのみ
-
ユーザーの追加を許可する: ユーザーがデバイスに新しいユーザーを追加できるようにします。デフォルトはオンです。
-
データローミングを許可する: ユーザーがローミング中にモバイルデータを使用できるようにします。デフォルトはオフで、ユーザーのデバイスでのローミングを無効にします。デフォルトはオフです。
-
SMSを許可する: ユーザーがSMSメッセージを送受信できるようにします。デフォルトはオフです。
-
ステータスバーの使用を許可する: オンの場合、この設定は管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)でステータスバーを有効にします。この設定は、通知、クイック設定、および全画面モードからの脱出を可能にするその他の画面オーバーレイを無効にします。ユーザーはシステム設定に移動して通知を確認できます。Android 6.0以降の場合。デフォルトはオフです。
-
Bluetoothを許可: ユーザーがBluetoothを使用できるようにします。デフォルトはオンです。
-
Bluetooth共有を許可: 選択されていない場合、ユーザーはデバイスでBluetoothによる発信共有を確立できません。デフォルトは選択されています。
-
-
日付と時刻の設定を許可: ユーザーがデバイスの日付と時刻を変更できるようにします。デフォルトはオンです。
-
出荷時設定へのリセットを許可: ユーザーがデバイスを出荷時設定にリセットできるようにします。デフォルトはオンです。
-
出荷時設定へのリセット保護を許可: オンに設定されている場合、リカバリモードを使用してデバイスがリセットされると、ユーザーはリセット前にデバイスにあったアカウントの資格情報を入力する必要があります。リセット前に設定されていた場合は、デバイスロックを提供することもできます。オフに設定されている場合、リセット後に認証は不要です。デフォルトはオンです。
-
デバイス画面をオンのままにする: この設定がオンに設定されている場合、デバイスが接続されている間、デバイス画面はオンのままになります。デフォルトはオフです。
-
USB大容量記憶装置を許可: ユーザーのデバイスとコンピューター間でUSB接続を介した大容量データファイルの転送を許可します。デフォルトはオンです。
-
マイクを許可: ユーザーがデバイスのマイクを使用できるようにします。デフォルトはオンです。
-
テザリングを許可: ユーザーがポータブルホットスポットを設定し、データをテザリングできるようにします。デフォルトはオフです。この設定がオンの場合、Samsungデバイスでは次の設定が利用可能です。
-
キーガードによるデバイスのロックを防止: オンの場合、この設定は、管理対象デバイスおよび専用デバイス(COSUデバイスとも呼ばれる)のロック画面でキーガードを無効にします。デフォルトはオフです。
-
Wi-Fiの変更を許可: オンの場合、ユーザーはWi-Fiをオンまたはオフにしたり、Wi-Fiネットワークに接続したりできます。デフォルトはオンです。
-
ファイル転送を許可: USB経由でのファイル転送を許可します。デフォルトはオフです。
-
-
サムスン
-
TIMAキーストアを有効にする: TIMAキーストアは、対称鍵用のTrustZoneベースの安全な鍵ストレージを提供します。RSA鍵ペアと証明書は、ストレージのためにデフォルトのキーストアプロバイダーにルーティングされます。デフォルトはオフです。
-
共有リストを許可: ユーザーが「共有」リスト内のアプリ間でコンテンツを共有できるようにします。デフォルトはオンです。
-
監査ログを有効にする: デバイスのフォレンジック分析のためのイベント監査ログの作成を有効にします。デフォルトはオフです。
-
-
Samsung: フルマネージドデバイスのみ
-
緊急通話のみを許可: ユーザーがデバイスで緊急通話のみモードを有効にできるようにします。デフォルトはオフです。
-
ファームウェアの回復を許可: ユーザーがデバイスのファームウェアを回復できるようにします。デフォルトはオンです。
-
高速暗号化を許可: 使用済みメモリ領域のみの暗号化を許可します。この暗号化は、すべてのデータを暗号化するフルディスク暗号化とは対照的です。そのデータには、設定、アプリケーションデータ、ダウンロードされたファイルとアプリケーション、メディア、その他のファイルが含まれます。デフォルトはオンです。
-
コモンクライテリアモードを有効にする: デバイスをコモンクライテリアモードにします。コモンクライテリア構成は、厳格なセキュリティプロセスを強制します。デフォルトはオンです。
-
再起動バナーを有効にする: ユーザーのデバイスが再起動されたときに、DoD承認のシステム使用通知メッセージまたはバナーを表示します。デフォルトはオフです。
-
設定変更を許可: ユーザーがフルマネージドデバイスの設定を変更できるようにします。デフォルトはオンです。
-
バックグラウンドデータ使用を有効にする: フルマネージドデバイスの場合、アプリがバックグラウンドでデータを同期できるようにします。デフォルトはオンです。
-
クリップボードを許可: ユーザーがデバイスのクリップボードにデータをコピーできるようにします。デフォルトはオンです。
-
クリップボード共有を許可: ユーザーがデバイスとコンピューター間でクリップボードコンテンツを共有できるようにします (MDM 4.0以降)。
-
-
ホームキーを許可: ユーザーがフルマネージドデバイスでホームキーを使用できるようにします。デフォルトはオンです。
-
擬似ロケーションを許可: ユーザーがGPS位置情報を偽装できるようにします。フルマネージドデバイスの場合。デフォルトはオフです。
-
NFC: ユーザーがフルマネージドデバイスでNFCを使用できるようにします (MDM 3.0以降)。デフォルトはオンです。
-
電源オフを許可: ユーザーがフルマネージドデバイスの電源をオフにできるようにします (MDM 3.0以降)。デフォルトはオンです。
-
Wi-Fi Directを許可: ユーザーがWi-Fi接続を介して別のデバイスに直接接続できるようにします。デフォルトはオンです。オンの場合、「Wi-Fi変更を許可」設定を有効にする必要があります。
-
SDカードを許可: ユーザーが利用可能なSDカードをデバイスで使用できるようにします。デフォルトはオンです。
-
USBホストストレージを許可: USBデバイスがユーザーのデバイスに接続されたときに、ユーザーのデバイスがUSBホストとして機能できるようにします。ユーザーのデバイスはUSBデバイスに電力を供給します。デフォルトはオンです。
-
音声ダイヤラーを許可: ユーザーがデバイスで音声ダイヤラーを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
Sビームを許可: ユーザーがNFCとWi-Fi Directを使用して他のユーザーとコンテンツを共有できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
Sボイスを許可: ユーザーがデバイスでインテリジェントパーソナルアシスタントと知識ナビゲーターを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
USBテザリングを許可: ユーザーがUSB接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、「テザリングを許可」設定もオンにする必要があります。
-
Bluetoothテザリングを許可: ユーザーがBluetooth接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、「テザリングを許可」設定もオンにする必要があります。
-
Wi-Fiテザリングを許可: ユーザーがWi-Fi接続を使用してモバイルデータ接続を別のデバイスと共有できるようにします。デフォルトはオフです。オンの場合、「テザリングを許可」設定もオンにする必要があります。
-
MMS受信を許可: ユーザーがMMSメッセージを受信できるようにします。デフォルトはオフです。オンの場合、「SMSを許可」設定をオンにする必要があります。
-
MMS送信を許可: ユーザーがMMSメッセージを送信できるようにします。デフォルトはオフです。オンの場合、「SMSを許可」設定をオンにする必要があります。
-
SMS受信を許可: ユーザーがSMSメッセージを受信できるようにします。デフォルトはオフです。オンの場合、「SMSを許可」設定をオンにする必要があります。
-
SMS送信を許可: ユーザーがSMSメッセージを送信できるようにします。デフォルトはオフです。オンの場合、「SMSを許可」設定をオンにする必要があります。
-
モバイルネットワークを構成: ユーザーが携帯データ接続を使用できるようにします。デフォルトはオフです。
-
1日あたりの制限 (MB): ユーザーが1日に使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
週ごとの制限 (MB): ユーザーが毎週使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
月ごとの制限 (MB): ユーザーが毎月使用できるモバイルデータのMB数を入力します。デフォルトは0で、この機能は無効になります (MDM 4.0以降)。
-
安全なVPN接続のみを許可: ユーザーが安全な接続のみを使用できるようにします (MDM 4.0以降)。デフォルトはオンです。
-
音声録音を許可: ユーザーがデバイスで音声を録音できるようにします (MDM 4.0以降)。デフォルトはオンです。オンの場合、マイクを許可設定をオンにする必要があります。
-
ビデオ録画を許可: ユーザーがデバイスでビデオを録画できるようにします (MDM 4.0以降)。デフォルトはオフです。オンの場合、カメラの使用を許可設定をオンにする必要があります。
-
ローミング中のプッシュメッセージを許可: ユーザーがプッシュのためにセルラーデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング中の自動同期を許可: ユーザーが同期のためにセルラーデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
ローミング中の音声通話を許可: ユーザーが音声通話のためにセルラーデータを使用できるようにします。デフォルトはオフです。オンの場合、データローミングを許可設定を有効にする必要があります。
-
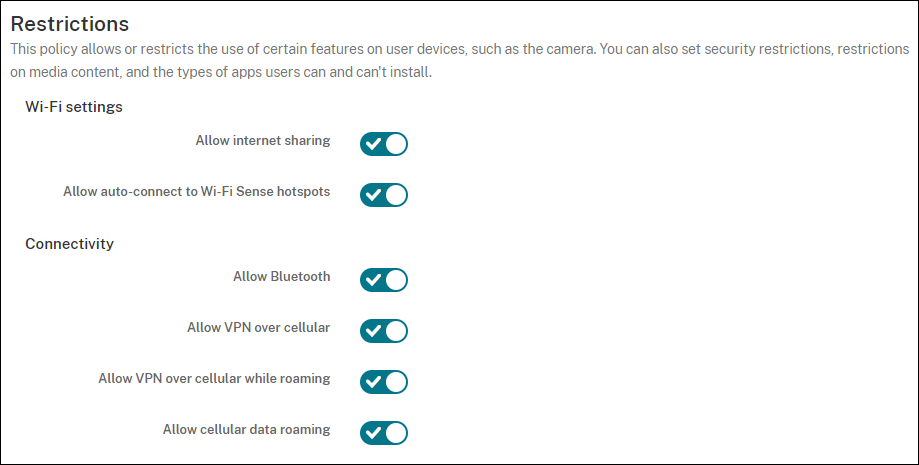
Windowsデスクトップ/タブレット設定
-
Wi-Fi設定
-
インターネット共有を許可: デバイスがWi-Fiホットスポットになることで、他のデバイスとインターネット接続を共有できるようにします。
-
-
接続
-
Bluetoothを許可: デバイスがBluetooth経由で接続できるようにします。
-
セルラー経由のVPNを許可: デバイスがVPN経由でセルラーネットワークに接続できるようにします。
-
ローミング中にセルラー経由のVPNを許可: デバイスがセルラーネットワークでローミング中にVPN経由で接続することを許可します。
-
セルラーデータローミングを許可: ユーザーがローミング中にセルラーデータを使用することを許可します。
-
-
アカウント
-
Microsoftアカウント接続を許可: デバイスが、メール以外の接続認証およびサービスにMicrosoftアカウントを使用することを許可します。
-
Microsoft以外のメールを許可: ユーザーがMicrosoft以外のメールアカウントを追加することを許可します。
-
-
システム
-
ストレージカードを許可: デバイスがストレージカードを使用することを許可します。
-
テレメトリ: ドロップダウンリストからオプションをクリックして、デバイスがテレメトリ情報を送信することを許可または制限します。デフォルトは許可です。その他のオプションは、許可しないおよびセカンダリデータ要求を除く許可です。
-
アプリによる位置情報サービスへのアクセスを許可: アプリによる位置情報サービスへのアクセスを許可します。
-
内部ビルドのプレビューを許可: ユーザーがMicrosoftの内部ビルドをプレビューすることを許可します。
-
-
カメラ: Windowsデスクトップ/タブレットのみ
-
カメラの使用を許可: ユーザーがデバイスのカメラを使用することを許可します。
-
-
ブルートゥース: Windows デスクトップ/タブレットのみ
-
検出可能モードを許可: Bluetoothデバイスがローカルデバイスを検出することを許可します。
-
ローカルデバイス名: ローカルデバイスの名前。
-
-
エクスペリエンス: Windows デスクトップ/タブレットのみ
-
Cortana を許可: ユーザーがインテリジェントなパーソナルアシスタントおよび知識ナビゲーターである Cortana にアクセスすることを許可します。
-
デバイスの検出を許可: デバイスのネットワーク検出を許可します。
-
MDM の手動登録解除を許可: ユーザーが Citrix Endpoint Management MDM からデバイスを手動で登録解除することを許可します。
-
デバイス設定の同期を許可: ユーザーがローミング中に Windows 10 デバイスと Windows 11 デバイス間で設定を同期することを許可します。
-
-
ロック画面の上: Windows デスクトップ/タブレットのみ
-
ロック画面でのトースト通知を許可: ロック画面でのトースト通知を許可します。Windows デスクトップ/タブレットのみ
-
-
アプリ
-
アプリストアからの自動更新を許可: アプリストアからのアプリが自動的に更新されることを許可します。Windows デスクトップ/タブレットのみ。
-
-
プライバシー: Windows デスクトップ/タブレットのみ
-
入力のパーソナライズを許可: 入力パーソナライズサービスを実行することを許可します。入力パーソナライズサービスは、ユーザーが入力した内容に基づいて、ペンやタッチキーボードなどの予測入力を改善します。
-
-
設定: Windows デスクトップ/タブレットのみ。
-
自動再生を許可: ユーザーが自動再生設定を変更することを許可します。
-
データセンスを許可: ユーザーがデータセンス設定を変更することを許可します。
-
日付と時刻を許可: ユーザーが日付と時刻の設定を変更することを許可します。
-
言語を許可: ユーザーが言語設定を変更できるようにします。
-
電源スリープを許可: ユーザーが電源とスリープの設定を変更できるようにします。
-
地域を許可: ユーザーが地域設定を変更できるようにします。
-
サインインオプションを許可: ユーザーがサインイン設定を変更できるようにします。
-
職場を許可: ユーザーが職場設定を変更できるようにします。
-
アカウントを許可: ユーザーがアカウント設定を変更できるようにします。
-
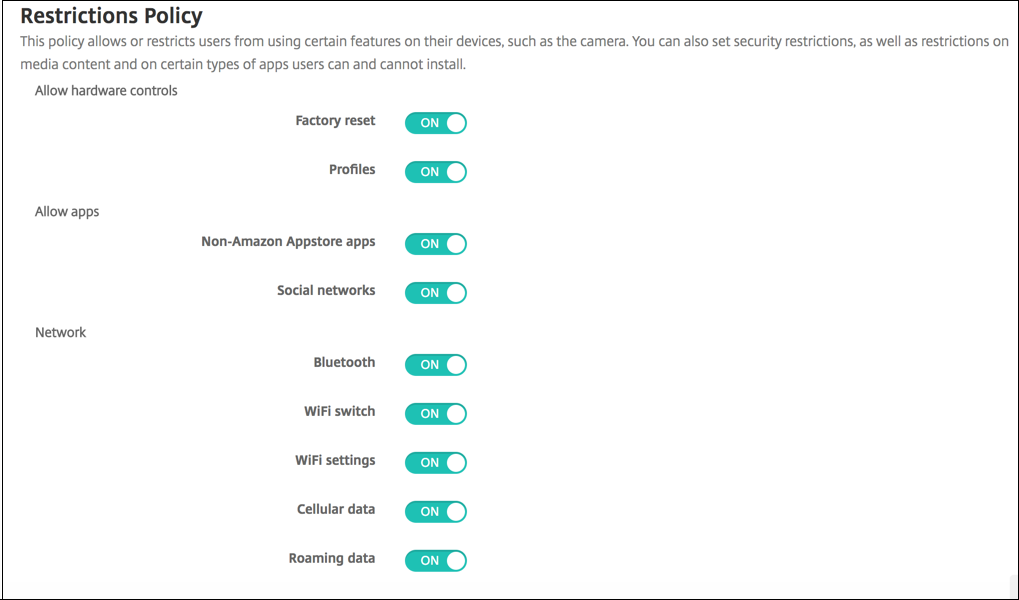
Amazon の設定
-
ハードウェア制御を許可
-
工場出荷時設定へのリセット: ユーザーがデバイスを工場出荷時設定にリセットできるようにします
-
プロファイル: ユーザーがデバイスのハードウェアプロファイルを変更できるようにします。
-
-
アプリを許可
-
Amazon Appstore 以外のアプリ: ユーザーがデバイスに Amazon Appstore 以外のアプリをインストールできるようにします。
-
ソーシャルネットワーク: ユーザーがデバイスからソーシャルネットワークにアクセスできるようにします。
-
-
ネットワーク
-
Bluetooth: ユーザーがBluetoothを使用できるようにします。
-
Wi-Fiスイッチ: アプリがWi-Fi接続状態を変更できるようにします。
-
Wi-Fi設定: ユーザーがWi-Fi設定を変更できるようにします。
-
モバイルネットワークの構成: ユーザーが携帯データ接続を使用できるようにします。
-
ローミングデータ: ユーザーがローミング中に携帯データを使用できるようにします。
-
位置情報サービス: ユーザーがGPSを使用できるようにします。
-
-
USBアクション:
-
デバッグ: ユーザーのデバイスがUSB経由でコンピューターに接続してデバッグできるようにします。
-