
浏览器会话重新身份验证控制
Citrix Secure Private Access 允许管理员对 Chrome Enterprise Premium (CEP) 浏览器会话实施会话超时策略。用户需要在配置的会话持续时间后重新进行身份验证,无论浏览器活动如何。这增强了通过 Google Chrome 工作配置文件访问的应用程序的零信任访问控制。
会话过期后,用户必须使用企业凭据和多重身份验证 (MFA) 重新进行身份验证。重新身份验证成功后,将恢复他们上次活动的页面并重新启动会话计时器。
支持的部署: Secure Private Access 服务和混合部署。
支持的平台: Windows、macOS、Linux、ChromeOS。
先决条件
确保满足以下先决条件:
-
Citrix Secure Access 和 Chrome Enterprise Premium (CEP) 之间的集成已完成。
启用浏览器会话重新身份验证控制
-
登录 Secure Private Access 管理控制台。
-
转到策略 > 浏览器策略,然后单击创建浏览器策略。
-
选择浏览器会话重新身份验证,然后单击管理。
-
单击添加规则以添加规则来启用浏览器会话重新身份验证。
-
输入规则名称,然后单击下一步。
-
根据您的要求选择条件,例如用户或组。您还可以添加诸如地理位置、网络位置和设备态势检查等条件。
-
点击 下一步。
-
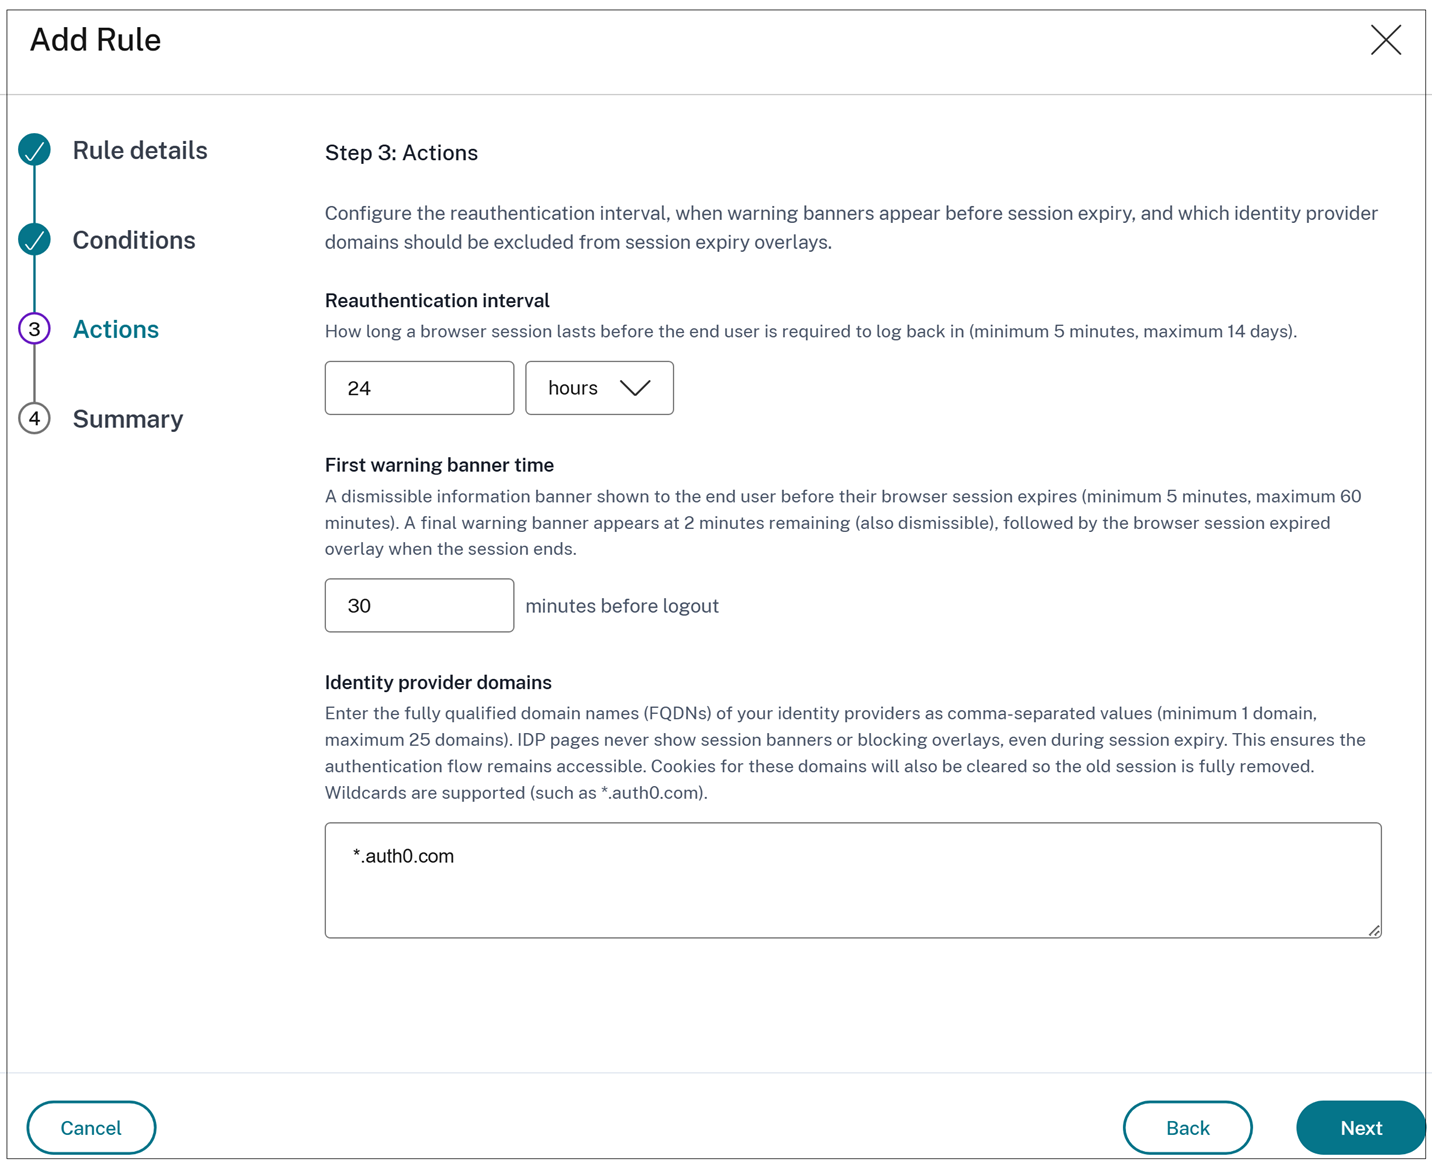
配置以下内容:
-
重新身份验证间隔:用户需要重新进行身份验证之前浏览器会话的持续时间。间隔可以设置为 5 分钟到 14 天,并以分钟、小时或天为单位进行配置。
-
首次警告横幅时间:在浏览器会话过期之前向用户显示的可关闭警告横幅。该值可以在过期前 5 到 60 分钟之间设置。当剩余 2 分钟时,会出现第二个警告横幅;会话结束时,会出现会话过期叠加层。
-
身份提供程序域:您的身份提供程序的完全限定域名 (FQDN),以逗号分隔值表示。您可以指定 1 到 25 个域。在 IdP 页面上会抑制会话横幅和阻止叠加层,以确保身份验证流程不中断。当会话过期时,这些域的 Cookie 将被清除,以确保旧会话完全移除。支持通配符(例如,*.auth0.com)。
-
-
点击 下一步,然后点击 保存。为剪贴板容器策略配置的规则数量显示在 浏览器策略 > 浏览器会话重新身份验证 选项卡中。