
Secure Private Access 服务的混合数据路径
Secure Private Access 服务的混合数据路径利用本地和云基础设施来提供对应用程序的安全访问。组织可以使用混合数据路径将所有数据流量通过本地 NetScaler Gateway 路由。这确保了敏感数据保留在公司网络内。即使数据流量通过本地 NetScaler Gateway 路由,Citrix Cloud™ 仍可用于监视和管理应用程序和用户。
使用混合数据路径的主要优势
以下是使用混合数据路径的一些主要优势:
-
通过本地网关扩展覆盖范围:
-
在云 PoP 较远的区域,利用本地 NetScaler® Gateway 提供对本地应用程序的访问。
-
避免通过遥远的云 PoP 路由流量,从而确保一致的性能。
-
-
精细的安全性和控制:
-
实施选择性路由,将敏感应用程序通过安全的本地路径引导,并将不太关键的应用程序通过云路由。
-
为应用程序启用自定义路由,以根据应用程序数据敏感性满足数据安全和合规性要求
-
-
直接连接以增强用户体验:
-
在远程用户和所需应用程序之间建立直接连接,绕过云 PoP。
-
混合数据路径的工作原理
下图显示了混合数据路径的工作流程。
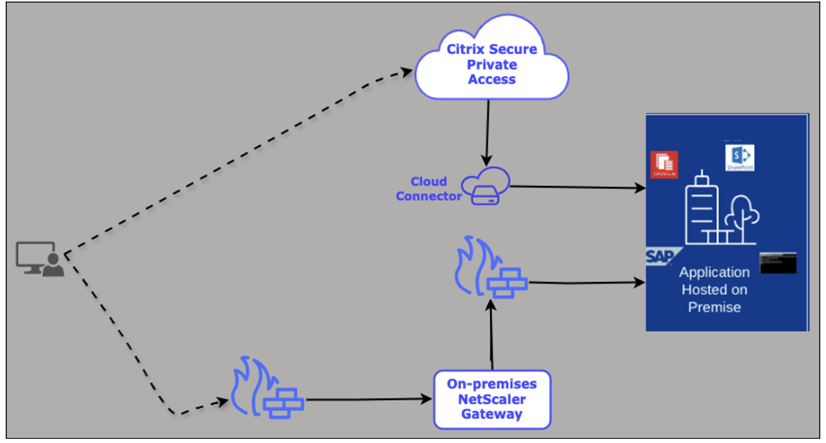
以下列表解释了混合数据路径中涉及的工作流程:
-
用户登录到 Citrix Secure Access™ 客户端。
-
成功身份验证后,会建立一个会话。
-
最终用户尝试启动应用程序。
-
评估与应用程序关联的访问策略,然后启动应用程序。
-
如果应用程序配置为通过 Secure Private Access 服务路由,则请求将发送到 Cloud Connector,然后启动特定的应用程序。
-
如果应用程序配置为通过本地 NetScaler Gateway 路由,则请求将发送到本地 NetScaler Gateway,然后启动特定的应用程序。
-
支持的客户端
以下 Citrix Secure Access 客户端支持混合数据路径:
-
Windows - 25.1.1.17 及更高版本
-
macOS - 25.02.1 及更高版本
支持的 NetScaler Gateway 版本
从 NetScaler Gateway 14.1 版本 47.46 开始支持混合数据路径。
连接要求
以下部分提供了有关连接要求的更多信息。
出站连接允许的 URL 列表
必须允许 NetScaler Gateway 出站连接访问以下 URL:
-
https://trust.citrixnetworkapi.net:用于向 Citrix Cloud 注册网关。 -
https://trust.citrixworkspacesapi.net:用于向 Citrix Cloud 注册网关。 -
https://policy.netscalergateway.net:用于通过网关授权应用程序启动请求。 -
https://cacerts.digicert.com:用于策略服务引擎证书验证。
为 Secure Private Access 应用程序设置混合数据路径
设置混合数据路径涉及以下高级步骤:
连接到网关以建立连接
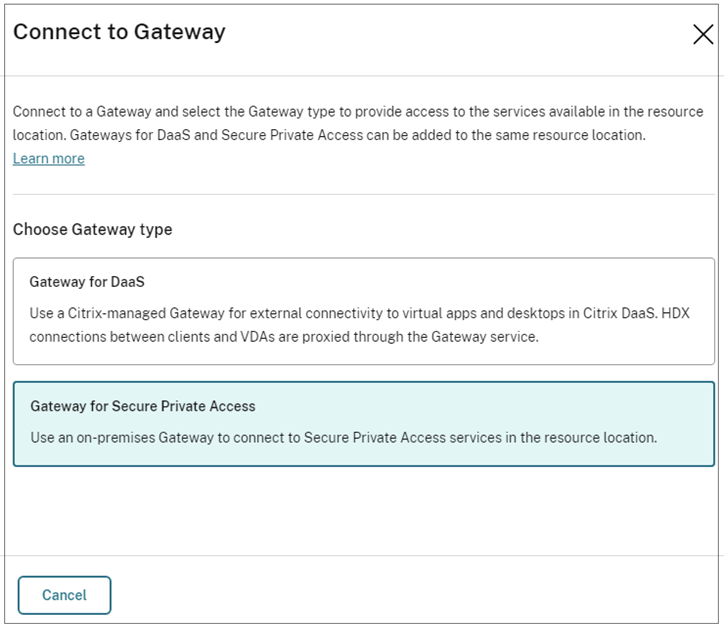
要与特定资源位置中的 Secure Private Access 资源建立连接,您必须首先连接到网关。Citrix Cloud 使您能够与特定资源位置中的 DaaS 和 Secure Private Access 资源建立连接。您选择的网关类型决定了您可以访问的服务。为了增强灵活性并优化资源利用率,您可以在同一资源位置中添加 DaaS 网关和 Secure Private Access 网关。
-
DaaS 网关: Citrix 管理的网关充当 Citrix DaaS™ 环境中托管的虚拟应用程序和桌面的外部访问点。此网关充当安全代理,协调和管理客户端(用户设备)与 Citrix Cloud 中驻留的虚拟桌面代理 (VDA) 之间的 HDX 连接。您可以根据不同的业务需求选择如何允许访问虚拟应用程序和桌面。
-
用于安全私有访问的网关: 用于安全私有访问的网关通过将所有数据流量路由到本地 NetScaler Gateway,确保数据保留在公司网络边界内,从而确保组织对敏感数据的控制。虽然本地 NetScaler Gateway 处理数据流量,但 Citrix Cloud 可用于集中管理和监控功能,使管理员能够无缝地监督和管理应用程序和用户。
执行以下步骤连接到网关:
-
登录 Citrix Cloud。
-
选择 资源位置 > 概述,然后单击 网关。
-
在 选择网关类型 中,选择 用于安全私有访问的网关。
-
向 Citrix Cloud 注册您的网关。有关详细信息,请参阅 向 Citrix Cloud 注册您的 NetScaler Gateway。
向 Citrix Cloud 注册您的 NetScaler Gateway
您必须首先选择用于安全私有访问的网关,然后将本地 NetScaler Gateway 注册到 Citrix Cloud。此注册在您的本地 NetScaler Gateway 与 Citrix Cloud 环境之间为安全私有访问服务建立安全连接。
先决条件:
确保完成以下配置,以便成功执行注册脚本:
-
必须在 NetScaler 上配置子网 IP (SNIP)。
-
如果尚未配置,则必须配置 DNS 名称服务器。
-
需要为新的 VPN 虚拟服务器指定一个 IP 地址。
-
必须指定用于绑定到新 VPN 虚拟服务器的 SSL 证书密钥名称。此 SSL 证书密钥名称必须在脚本执行之前添加到 NetScaler 中。
执行以下步骤以向 Citrix Cloud 注册您的网关:
-
登录 Citrix Cloud。
-
选择 资源位置 > 概述,然后单击 网关。
-
在 选择网关 类型中,选择 Secure Private Access 的网关。
-
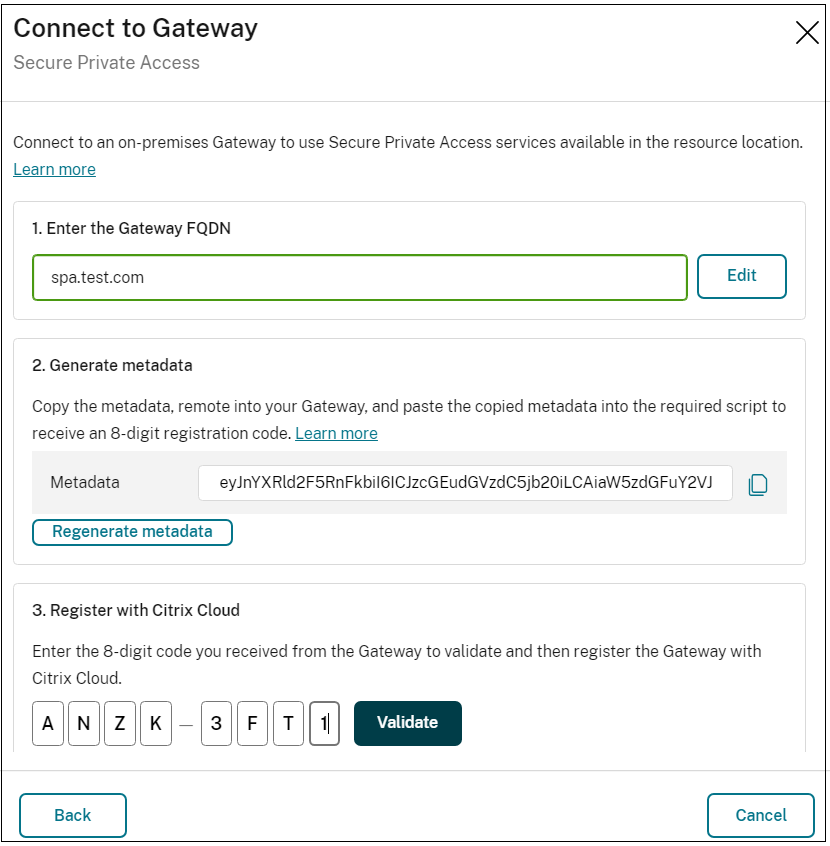
输入要向 Citrix Cloud 注册的网关的 FQDN。
-
单击 生成元数据。您也可以通过单击 重新生成元数据 来重新生成元数据。
-
将元数据复制到剪贴板中。
-
与位于本地环境中的 NetScaler Gateway 建立安全外壳 (SSH) 连接。此连接使您能够在 NetScaler 设备上远程运行命令和脚本。
-
成功连接到 NetScaler Gateway 后,运行以下命令:
python3 /var/spa/scripts/spa_registration.py <copied metadata> -
将
<copied metadata>替换为您之前复制的实际元数据。脚本会生成一个 8 位数的注册码。此代码对于注册过程至关重要。
-
-
在 向 Citrix Cloud 注册 部分输入 8 位数代码。
-
单击 Validate。如果代码无效,将显示警告消息。如果验证成功,将显示 Register 按钮。
-
单击 Register。
-
返回脚本执行窗口。系统将进入下一步,并提示您输入以下详细信息以完成配置。
-
指定用于 VPN 虚拟服务器的 IP 地址。
-
要与 VPN 虚拟服务器关联的 SSL 证书密钥名称。
-
您现在可以通过本地 NetScaler 配置应用程序的路由。
通过本地 NetScaler Gateway 启用数据流量路由
执行以下步骤以启用通过本地 NetScaler Gateway 的数据流量路由。
-
配置应用程序。有关详细信息,请参阅以下主题:
-
支持企业 Web 应用程序
-
无代理访问企业 Web 应用程序
-
支持软件即服务应用程序
-
支持客户端-服务器应用程序
-
-
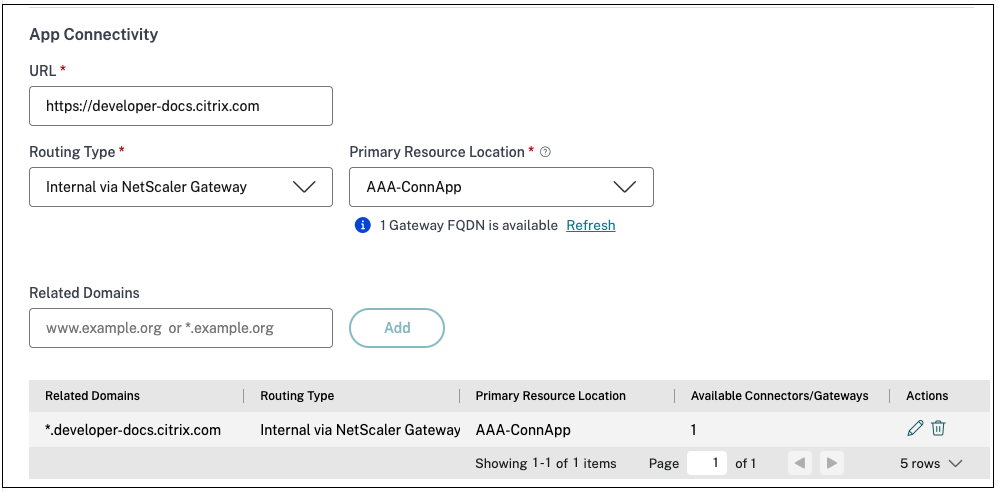
在 App Connectivity 部分中,您可以定义应用程序域的路由首选项,指定流量是必须通过外部路由还是通过内部路由,即通过 Citrix Connector™ Appliance 或通过本地 NetScaler Gateway。
-
在“路由类型”中,选择“通过 NetScaler Gateway 内部”。这可确保数据流量通过本地 NetScaler Gateway 路由。您还可以将相关域的路由类型更新为“通过 NetScaler Gateway 内部”。
-
单击“相关域”表“操作”列中的编辑图标。
-
在“路由类型”中,选择“通过 NetScaler Gateway 内部”。
-
单击“保存”。
-
从访问策略修改路由详细信息
您可以覆盖路由行为,使其根据特定上下文而异。这些上下文可以包括用户组、地理位置、平台和其他相关条件等因素。通过根据上下文修改路由行为,您可以提供优化的用户体验。
执行以下步骤,从访问策略修改通过本地 NetScaler Gateway 的数据流量路由。
-
创建或编辑访问策略。有关详细信息,请参阅创建访问策略。
-
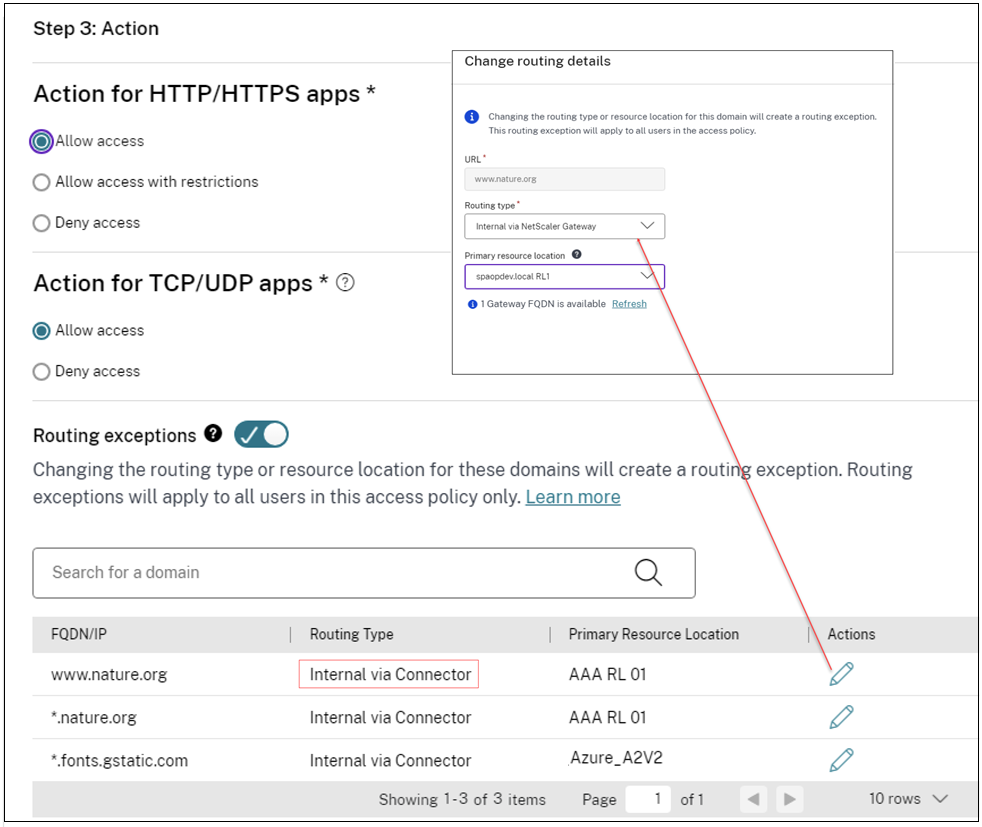
在“步骤 3: 操作”页面中,启用“路由例外”切换。“路由例外”切换允许您编辑访问策略中添加的应用程序域的资源位置和路由信息。
-
单击要修改其路由类型的域旁边的编辑图标。
-
在“路由类型”中,选择“通过 NetScaler Gateway 内部”。
-
单击“保存”。
限制
-
支持的 NetScaler Gateway 部署类型 - 混合数据路径目前仅支持高可用性设置的环境。
-
回退机制 - 在当前版本中,没有故障转移或回退机制可以在本地网关发生中断或不可用时自动将流量重定向到云基础设施。
-
当前版本中,混合数据路径不支持以下功能:
-
应用程序发现
-
策略建模
-
会话策略
-
可观测性
-
-
运行
installns脚本安装 NetScaler 版本时,会创建 /var/spa/scripts/ 文件夹。此文件夹在新部署的 NetScaler VPX 实例上不存在,必须通过安装过程创建。有关更多信息,请参阅以下主题:
Secure Private Access 注册脚本问题
由于某些内置命令的配置问题,Secure Private Access 注册脚本无法直接在 Azure 上新部署的 VPX 实例上运行。要解决此问题,请按照以下步骤操作:
-
在 Azure 上预配新的 VPX 实例。
-
不要添加任何新配置。
-
使用命令
set system user nsroot <your-password>为 nsroot 用户设置新密码。此步骤很重要,因为在运行clear config命令后,预配期间创建的自定义用户将被删除。您可以使用 nsroot 和此新密码访问 NetScaler。 -
使用命令
save config保存配置。 -
检查
show cache policylabel的输出。它必须为空。 -
运行命令
clear config basic并键入 Y。 -
再次检查
show cache policylabel的输出。它必须显示 _reqBuiltinDefaults 作为标签。show cache policylabel
Label Name: _reqBuiltinDefaults
Evaluates: REQ
Number of bound policies: 3
Number of times invoked: 02) Label Name: _resBuiltinDefaults
Evaluates: RES
Number of bound policies: 8
Number of times invoked: 03) Label Name: _httpquicReqBuiltinDefaults
Evaluates: HTTPQUIC_REQ
Number of bound policies: 3
Number of times invoked: 04) Label Name: _httpquicResBuiltinDefaults
Evaluates: HTTPQUIC_RES
Number of bound policies: 8
Number of times invoked: 0Warning: Feature(s) not enabled [IC] -
如果在命令输出中没有看到 _reqBuiltinDefaults,请联系 Citrix 支持。
-
配置 SNIP、SSL 证书密钥和 DNS 名称服务器。
-
使用命令
save config保存配置。 -
再次运行 Secure Private Access 注册脚本。