
基于上下文的应用程序路由和资源位置选择
配置应用程序时,应用程序 URL 和相关域会分配给路由类型和资源位置。这在应用程序配置期间完成。此应用程序路由和资源位置配置随后适用于所有有权访问该应用程序的用户。但可能存在以下情况:
-
管理员希望针对不同用户以不同方式路由同一应用程序。例如,内部应用程序 URL 必须针对少数用户进行外部路由,以防止流量路由到 Secure Private Access 服务。
-
需要为不同用户使用不同的资源位置,以将请求路由到最佳数据中心,从而提高性能。
现在可以使用路由例外在访问策略中完成此操作。访问策略中的路由例外配置允许管理员根据用户上下文编辑每个 URL 或资源位置的内部路由类型。由于此设置位于访问策略中,因此它仅适用于属于该访问策略的用户。
您还可以使用 会话策略 动态路由整个会话。有关详细信息,请参阅 将内部企业用户直接路由到后端应用程序。
注意:
如果访问策略中存在路由和资源位置配置,则它会覆盖应用程序配置。
以下示例演示了路由例外用例。
用例:基于上下文的路由
场景:
-
A 组用户:ABC 公司的员工,他们通过内部路由的 Secure Private Access 访问 Outlook 应用程序和 Microsoft Teams 应用程序。
-
B 组用户:与 ABC 合作的第三方公司的员工。他们通过 Secure Private Access 访问某些应用程序(不包括 Outlook)。他们也有自己的 Outlook 应用程序,通过互联网访问,并且不希望通过 Secure Private Access 路由其 Outlook 流量。
问题:
-
B 组用户登录 Secure Access Agent 以访问 ABC 应用程序。
-
他们通过本机浏览器访问 Outlook 的请求被路由到 Secure Private Access,导致访问被拒绝。
-
Outlook 应用程序的目标域对于 A 组和 B 组用户都是相同的。
-
访问策略仅允许 A 组用户访问,导致 B 组用户尝试启动 Microsoft Teams 或 Outlook 时被拒绝访问。
-
由于此路由问题,B 组用户无法访问其公司 Outlook。
解决方案:
ABC 公司管理员可以进行以下配置更改来解决此问题:
-
专门为访问 Office 365 应用程序的 B 组用户定义新的访问策略。
-
在访问策略中,启用路由例外选项。管理员可以查看与访问策略关联的所有内部应用程序的所有 URL 和相关域的列表。
-
对于所有 Office365 应用程序 URL,将路由配置为在外部进行。这确保了 B 组用户访问其 Outlook 应用程序的请求通过互联网路由,从而绕过 Secure Private Access。通过实施这些更改,B 组用户可以通过互联网访问其公司 Outlook 应用程序,而无需通过 Secure Private Access 路由,同时仍可根据需要访问其他 ABC 应用程序。
用例:基于用户上下文的资源位置选择
场景:
-
XYZ 公司:它有两组用户,分别位于美国东海岸和美国西海岸。
-
数据中心:两个数据中心,一个在东海岸,一个在西海岸,都托管着相同的 Jira 应用程序。
-
目标:管理员希望根据用户上下文(地理位置、网络位置、用户名和用户组)将最终用户的访问请求路由到选定的资源位置,以确保最佳性能和路由。
解决方案:
-
编辑与 Jira 应用程序关联的访问策略,以适应新的路由要求。
-
在访问策略中,启用“路由例外”选项。
-
根据用户上下文修改资源位置。
管理员可以确保用户请求根据其上下文路由到最佳数据中心,从而提高性能并有效管理公司中所有用户的路由。
更改路由类型或资源位置的步骤
-
创建或编辑访问策略。有关详细信息,请参阅创建访问策略。
-
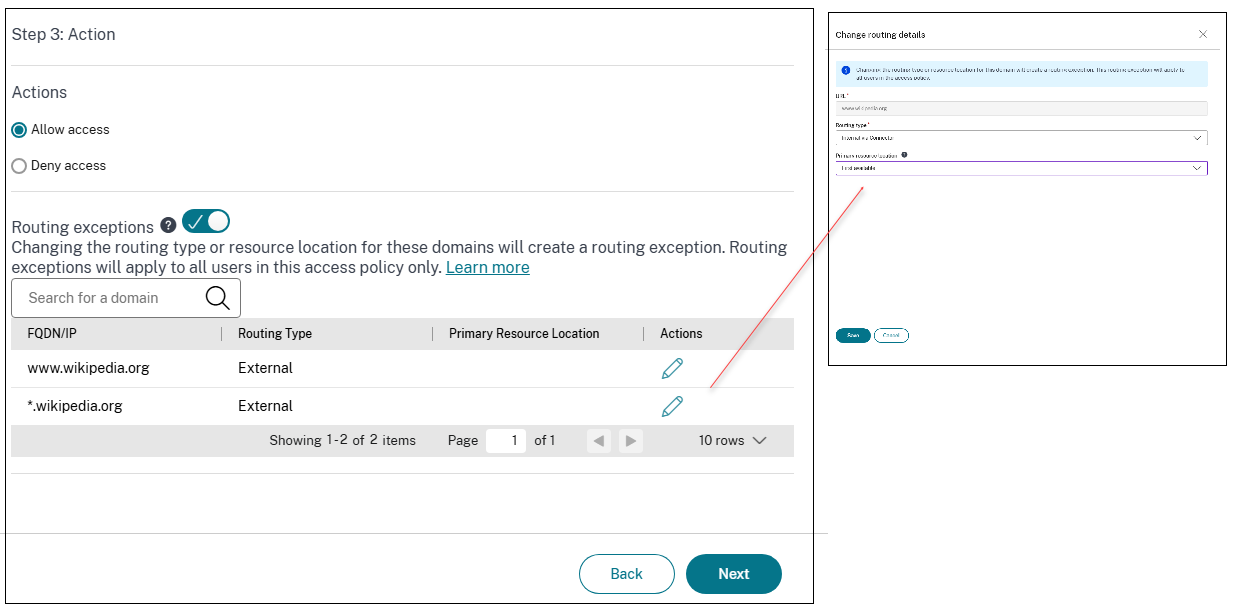
在“步骤 3: 操作”页面上,通过滑动“路由例外”切换开关来启用上下文路由域配置。 “路由例外”切换开关允许您编辑访问策略中添加的应用程序的域的资源位置和路由信息。
-
当开关处于“开”状态时: 将以表格形式显示所有应用程序的 URL 和相关域的列表,以及它们的全局路由和资源位置配置。此列表包含访问策略中添加的所有应用程序的 URL 和相关域。您可以单击域旁边的编辑图标来修改其资源位置和路由类型。此路由例外仅适用于访问策略中的所有用户。
-
当开关处于“关”状态时: 域的现有路由例外将被移除且不再适用。最终用户仅根据应用程序设置期间的全局配置进行路由。
-
-
单击要修改路由类型的域旁边的编辑图标。
-
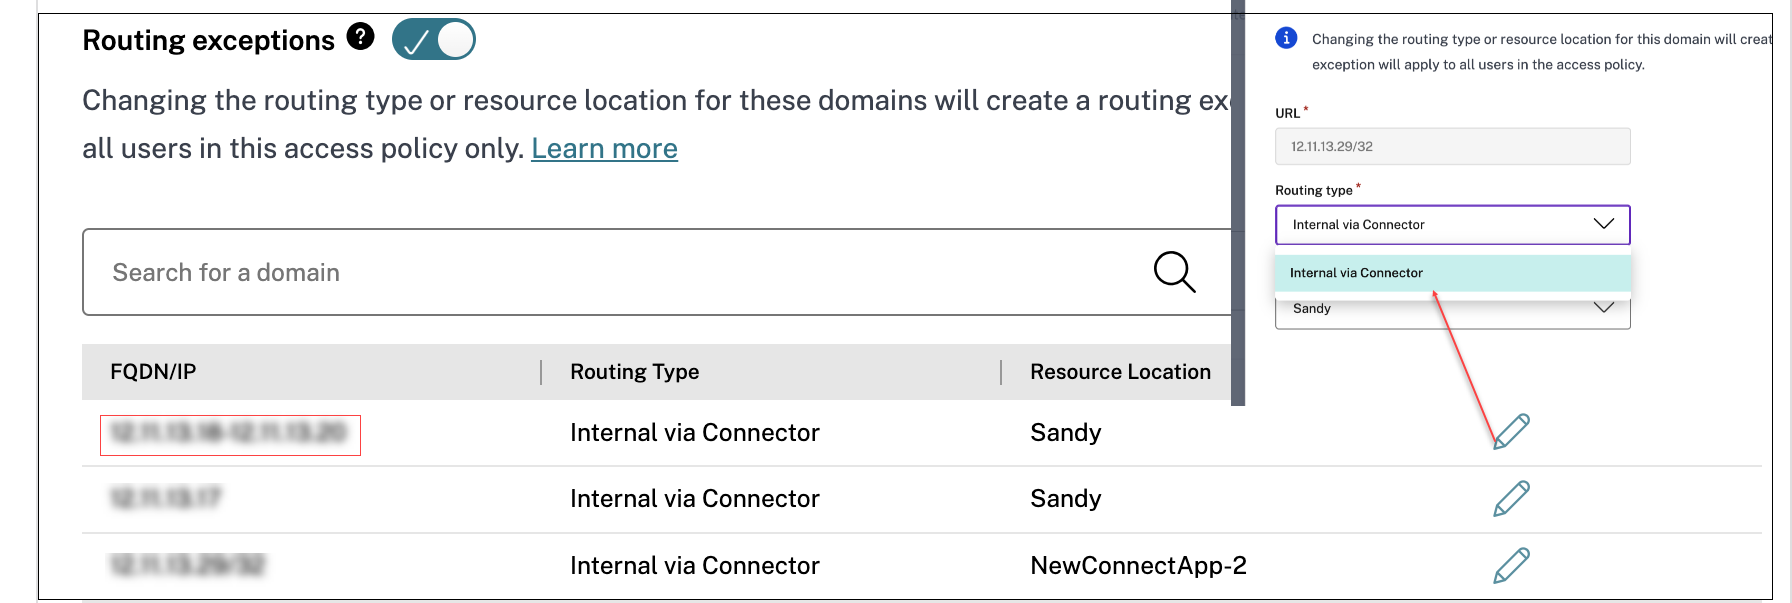
在 路由类型 中,修改路由类型:
-
内部: 流量通过连接器设备流动。
-
对于 Web 应用程序,流量在数据中心内流动。
-
对于 SaaS 应用程序,流量通过连接器设备路由到网络外部。
-
-
内部 – 绕过代理: 域流量通过 Citrix Cloud Connector™ 设备路由,绕过在连接器设备上配置的客户 Web 代理。
-
外部: 流量直接流向互联网。
-
通过 Google 安全网关外部: 流量通过 Google 安全网关流向互联网。
注意:此路由类型仅适用于在 Secure Private Access 云和混合部署中与 Google Chrome Enterprise Premium 集成的客户的 SaaS 应用程序。 -
-
在 资源位置 中,如有必要,修改资源位置。此选项仅适用于内部路由的域。注意:如果应用程序是使用 IP 地址创建的,则无法将路由类型修改为 外部,因为在 路由类型 列表中仅显示 通过连接器内部 选项。您只能修改资源位置。但是,此限制不适用于使用 FQDN 创建的应用程序。
-
点击保存。
注意:
-
您只能更改路由和资源位置,但不能在路由表中添加或删除路由域。
-
如果您从主路由表中删除启用了上下文路由的域,则该域不会从访问策略中的路由例外表中删除。这意味着该域的上下文路由配置在访问策略中保持不变。
-
如果您删除启用了上下文路由的应用程序,则该域会从访问策略中的路由例外表中删除。这意味着与该应用程序关联的所有上下文路由配置都将从访问策略中删除。
-
当条件满足此访问策略中的用户时,所选的相关域会覆盖默认设置。否则将应用默认路由。
-
如果路由未修改,或者未启用路由例外功能,路由将根据主路由表中的默认设置进行(设置 > 应用程序域)。
用例:将内部企业用户直接路由到后端应用程序
管理员可以配置会话策略,以将内部企业用户直接路由到后端应用程序,而无需通过 Secure Private Access 隧道传输流量。会话策略根据网络位置和设备状态等因素提供动态路由。有关详细信息,请参阅会话策略。
Monitor 中的上下文路由洞察
上下文路由可能导致应用程序路由的动态变化。例如,当用户在公司网络外部时,应用程序可能会通过 Secure Private Access 服务路由,但当用户在内部时,则直接路由到应用程序。为管理员提供这些路由决策的可见性对于排查路由问题至关重要。
DaaS Monitor 中的应用程序拓扑页面提供了对通过 Citrix Secure Access 客户端访问的 Secure Private Access 应用程序的路由决策和策略详细信息的全面洞察。这些洞察使管理员能够高效地排查路由问题,从而增强用户体验。
应用程序拓扑页面中捕获了与应用程序路由相关的以下详细信息:
-
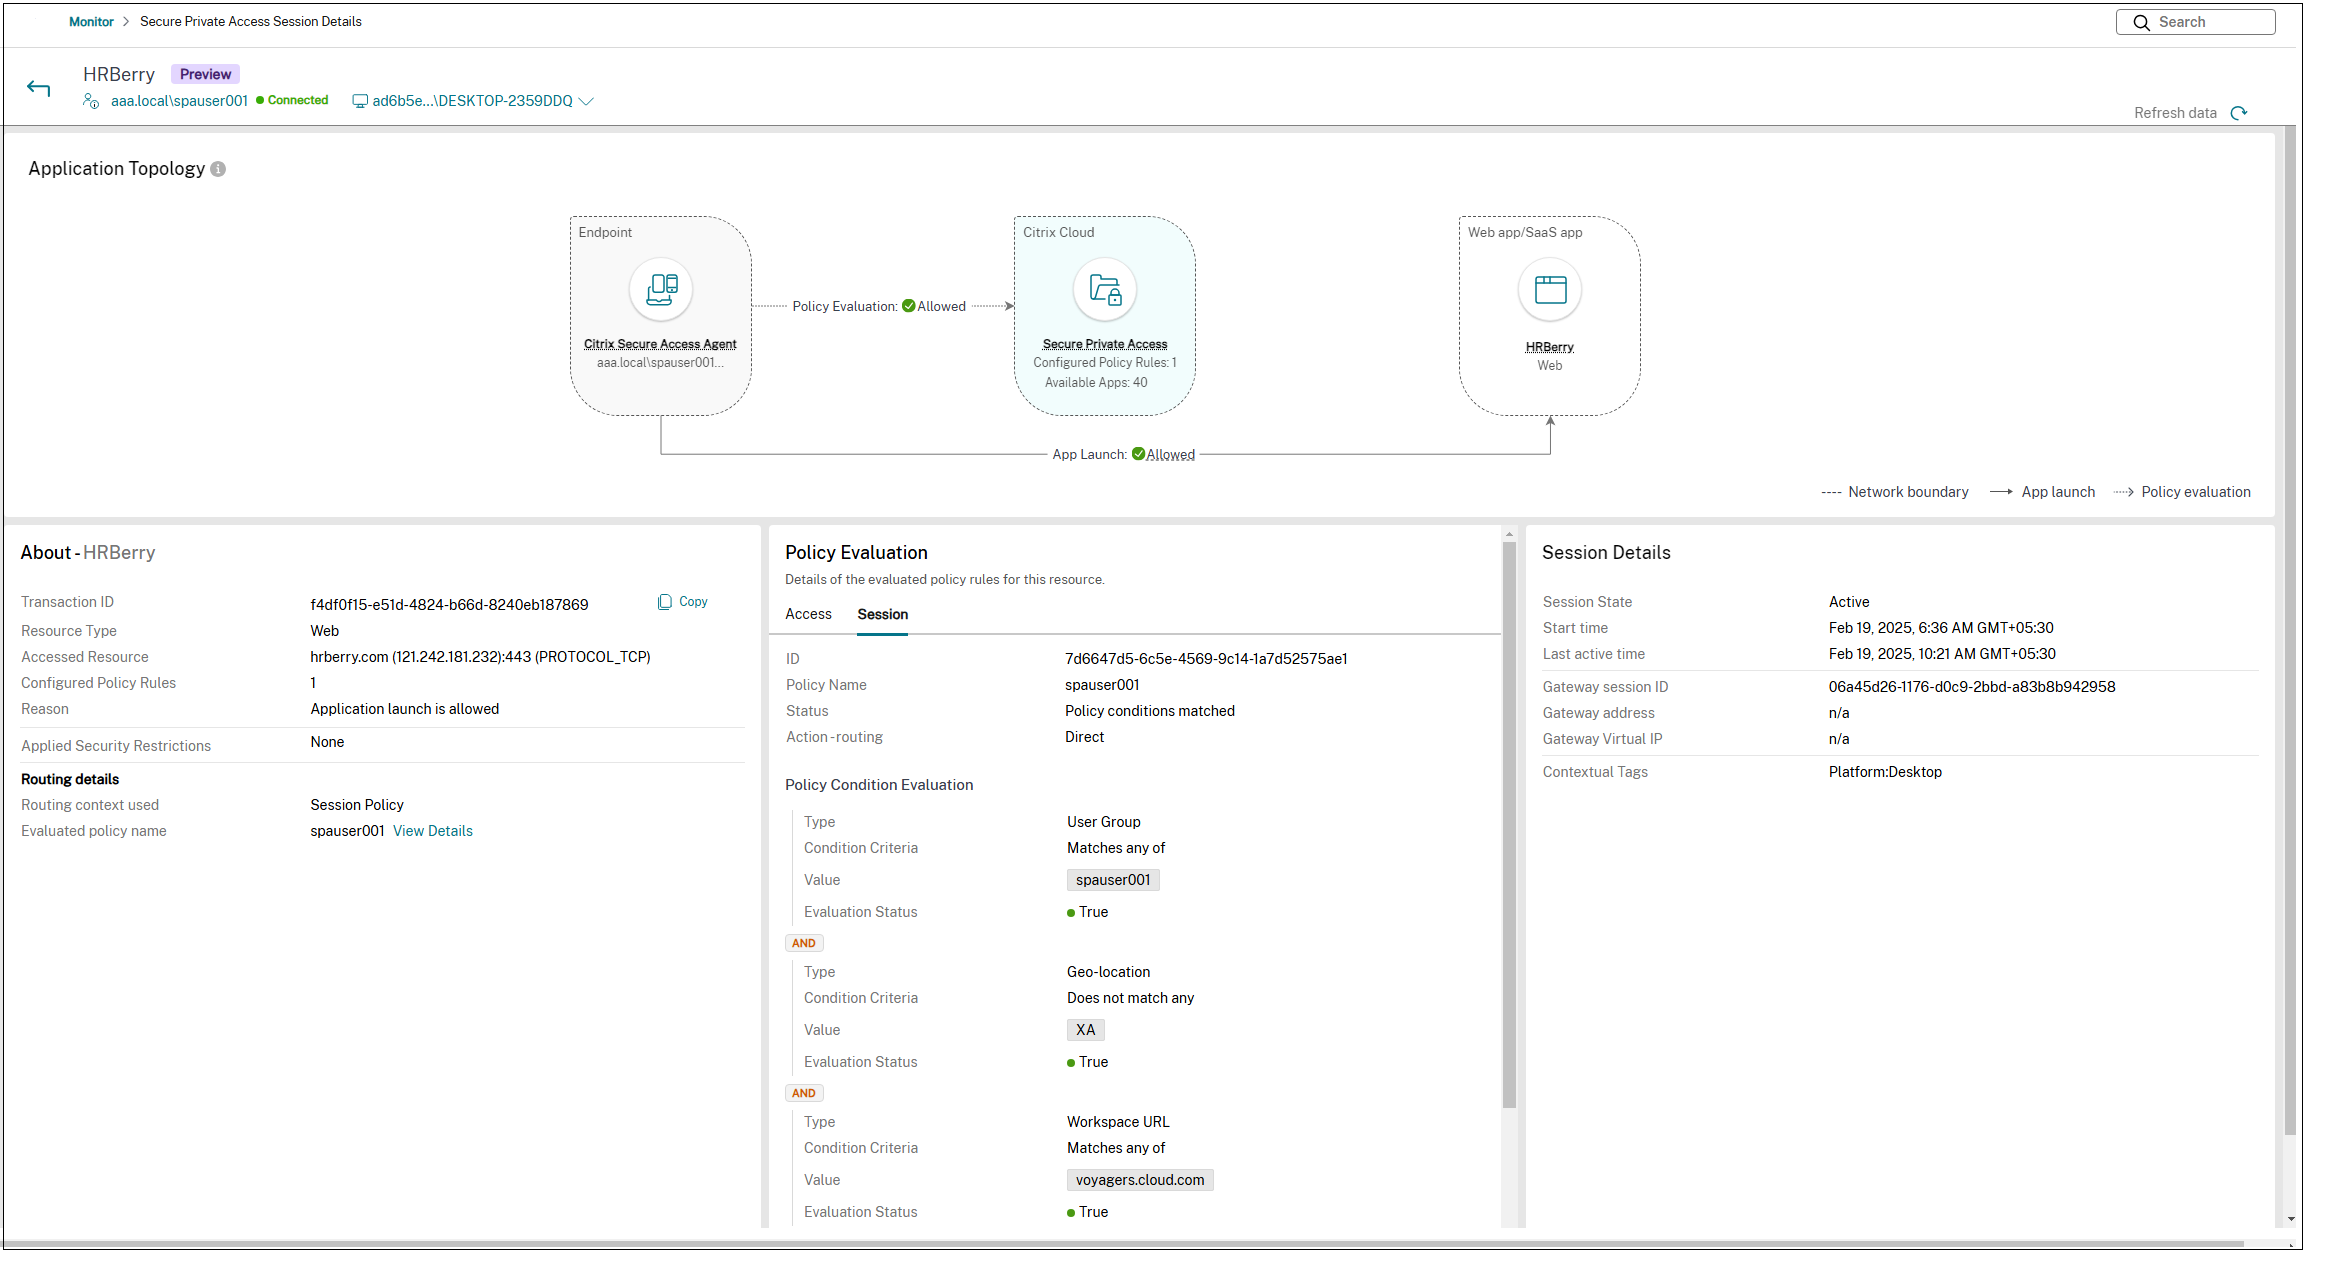
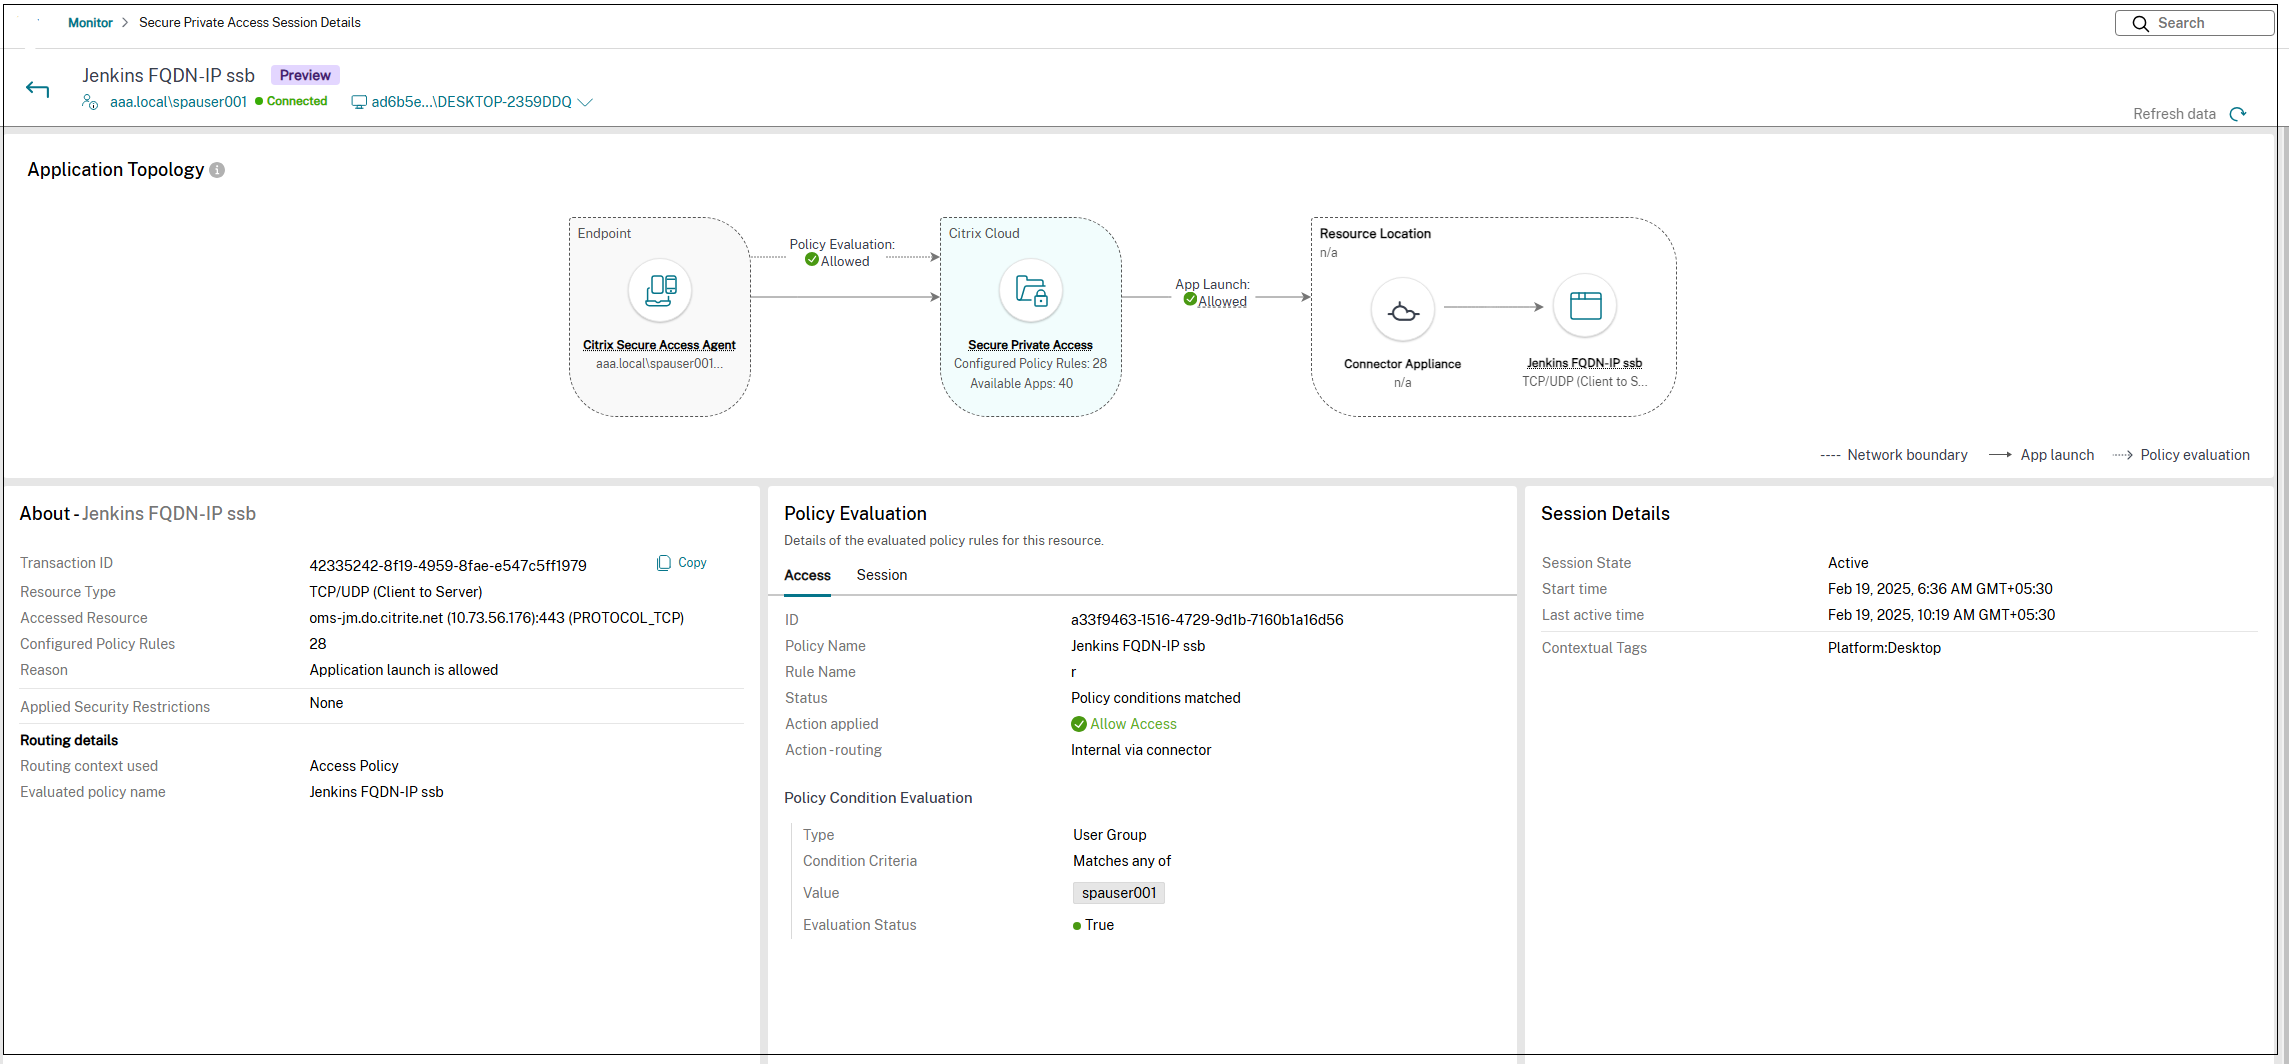
路由上下文: 在关于部分中,路由上下文字段指定了路由期间应用的策略类型(访问策略、会话策略或应用程序域)。路由上下文有助于识别影响路由决策的优先级层次结构(访问策略 > 会话策略 > 默认应用程序配置)。对于会话策略,查看详细信息链接提供了有关会话策略的更多详细信息。
-
操作路由:“策略评估”部分中的“操作路由”字段显示用户请求通过 Secure Private Access 服务所采用的路由路径(直接、通过连接器内部、通过网关内部)。
注意:
当应用默认应用程序域(应用程序配置)路由时,“策略评估”部分会显示策略详细信息,但“操作路由”字段会显示值 n/a,因为在此场景中未强制执行任何策略。
下图显示了一个应用程序的拓扑图,其路由类型定义为直接,因此流量不通过 Secure Private Access 服务。
注意:
对于通过 Citrix Secure Access 客户端隧道传输的 Web 应用程序,拓扑图会显示资源位置名称和连接器名称。
下图显示了一个应用程序的拓扑图,其路由类型定义为通过 Secure Private Access 服务使用连接器进行内部路由。
有关详细信息,请参阅与 DaaS 监视器集成。