策略建模工具
在管理多个应用程序和访问策略时,管理员可能难以确定最终用户的确切访问结果。例如,用户是否根据所有当前配置被允许或拒绝访问某个应用程序。
策略建模工具位于访问策略 > 策略建模下,它根据当前配置为管理员提供对预期应用程序访问结果(允许、受限允许或拒绝)的全面可见性。管理员可以根据设备类型、设备姿态、地理位置、网络位置和商店 URL 等条件检查任何用户的访问结果。管理员还可以评估特定应用程序目标的访问策略。
访问策略建模工具
-
在 Secure Private Access 控制台中,单击访问策略,然后单击策略建模选项卡。
-
策略建模工具用户界面随即出现。
-
默认选择所有应用程序选项卡。此选项卡可用于分析适用于环境中多个用户、用户组或计算机的策略。
-
要了解策略如何应用于特定的网络目标(例如特定的网站域、IP 地址或网络端口),您必须使用URL或IP/端口选项卡并输入目标详细信息。
-
分析一组用户或计算机的策略
-
选择用户或计算机选项卡,然后输入以下详细信息。
-
设备类型: 选择最终用户的设备类型。(默认选择“桌面”)。
-
域: 选择与用户关联的域。
-
用户名或用户组: (仅当您选择了用户选项卡时适用)选择要分析其应用程序和关联策略的用户名。
-
计算机名称: (仅当您选择了计算机选项卡时适用)输入要分析其应用程序和关联策略的计算机名称。
-
-
要搜索准确结果,请添加确切的用户或计算机条件。
-
点击模拟条件。
-
选择条件(设备姿态、地理位置、网络位置、用户风险评分和存储 URL),然后选择关联值。
-
点击 + 号以添加更多条件。
-
点击应用。
-
分析针对特定目标的策略
-
点击用于 Web/SaaS 应用程序的URL选项卡,以及用于 TCP/UDP 应用程序的IP/端口选项卡。
-
输入以下详细信息:
-
URL: 您要分析其访问策略的应用程序的 URL。
-
IP:端口: 您要分析其访问策略的 TCP/UDP 应用程序的 IP 和端口号。您还可以输入主机名,后跟端口号。
示例:192.0.2.20:443; example.test.net:443 -
-
点击应用。
应用程序访问部分根据您的搜索显示应用程序列表和关联策略。应用程序旁边会出现一个眼睛图标,表示已发生精确策略匹配或无策略匹配。管理员还可以编辑允许访问或限制访问的应用程序的策略。
下图显示了所有应用程序的策略分析器:
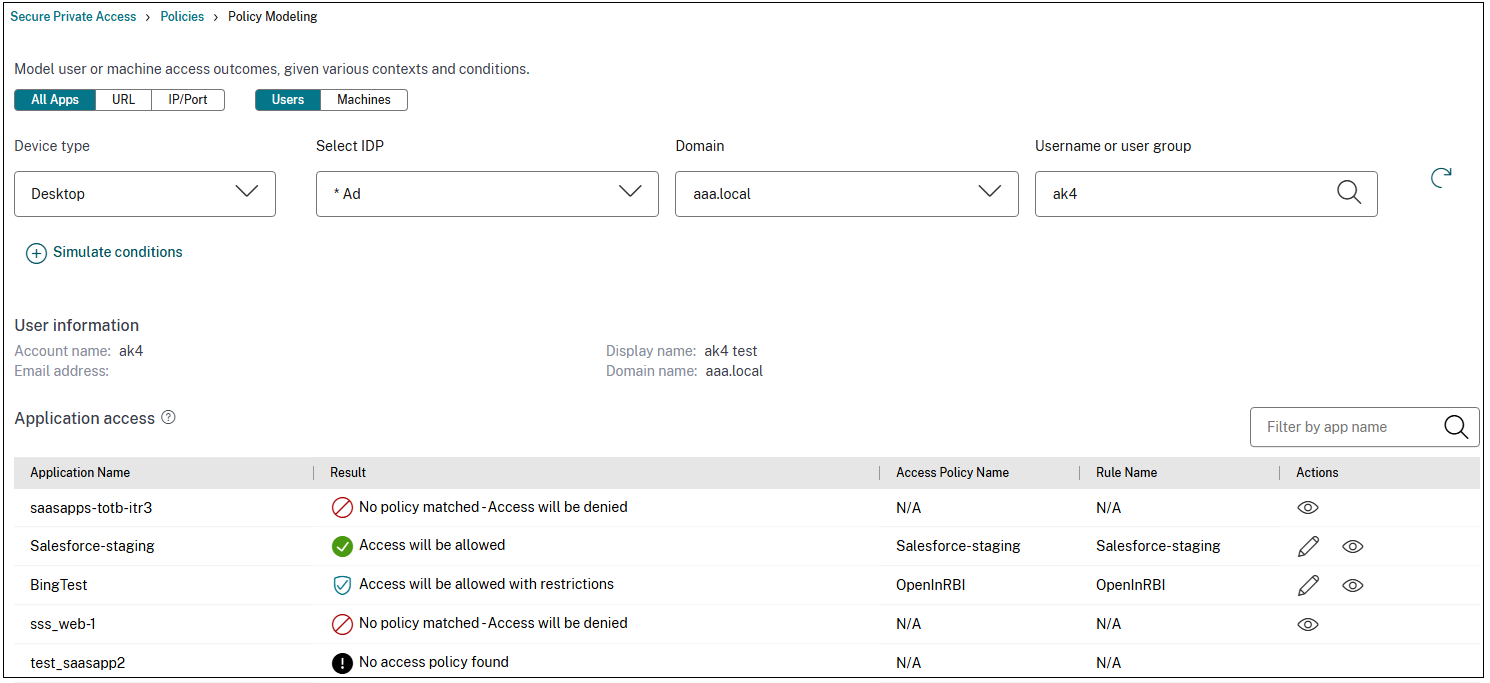
下图显示了 Web 应用程序的策略分析器:
Web 应用程序的策略模型(/en-us/citrix-secure-private-access/media/spa-policy-model1.png)
下图显示了针对 TCP 应用程序的策略分析器:
TCP 应用程序的策略模型(/en-us/citrix-secure-private-access/media/spa-policy-model-tcp-app.png)
深入查看访问策略
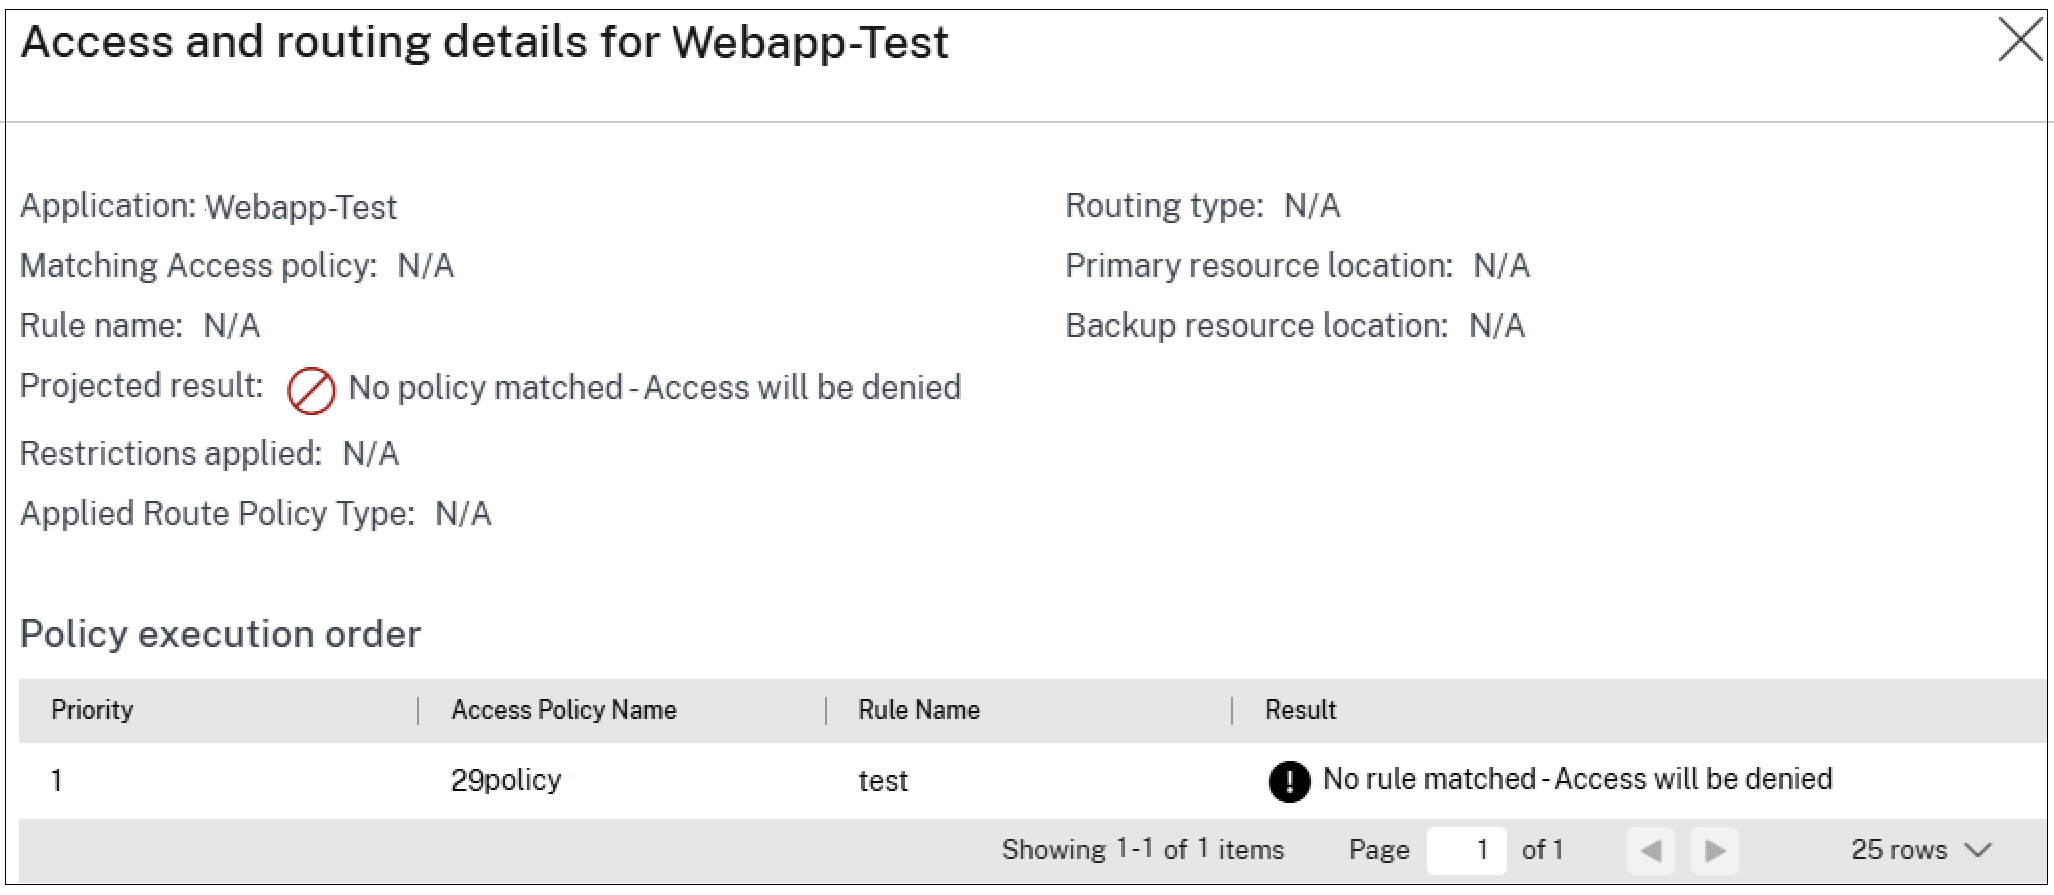
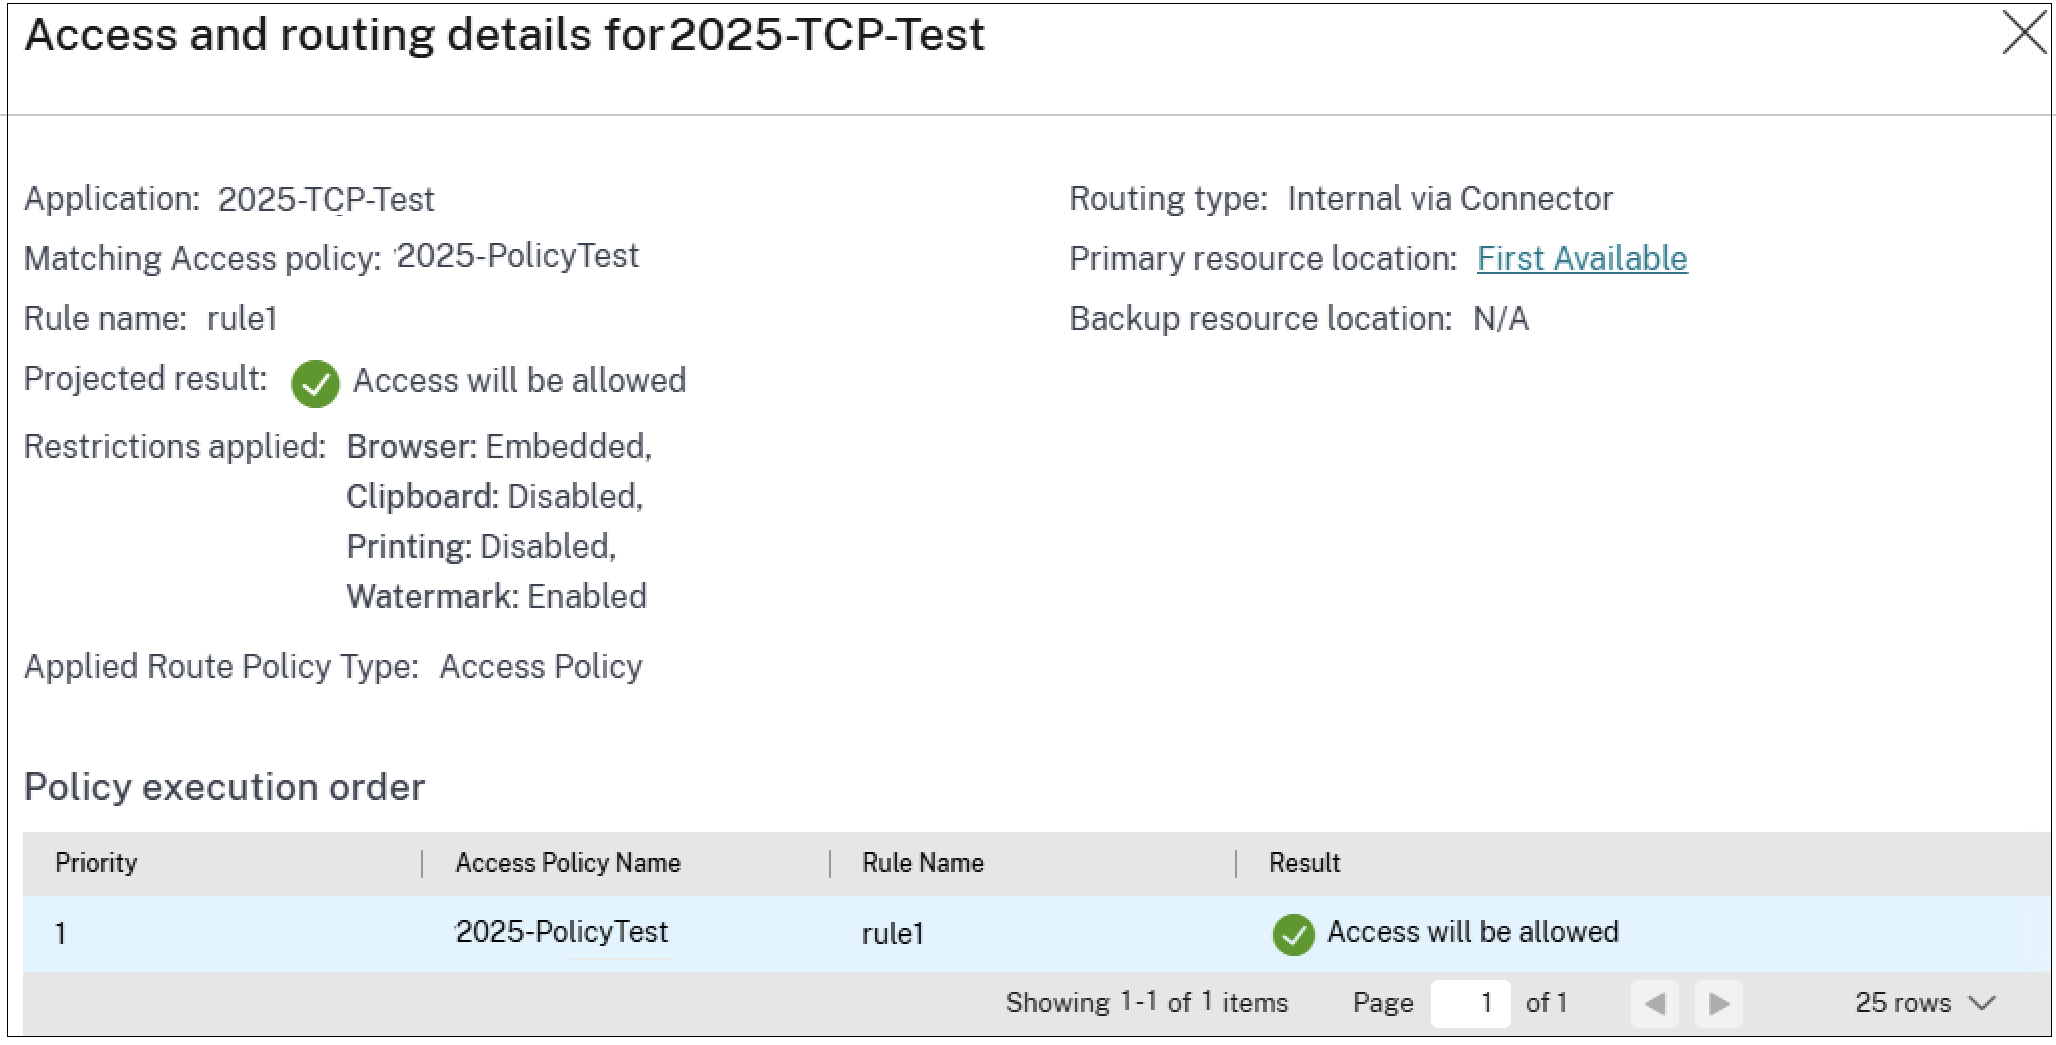
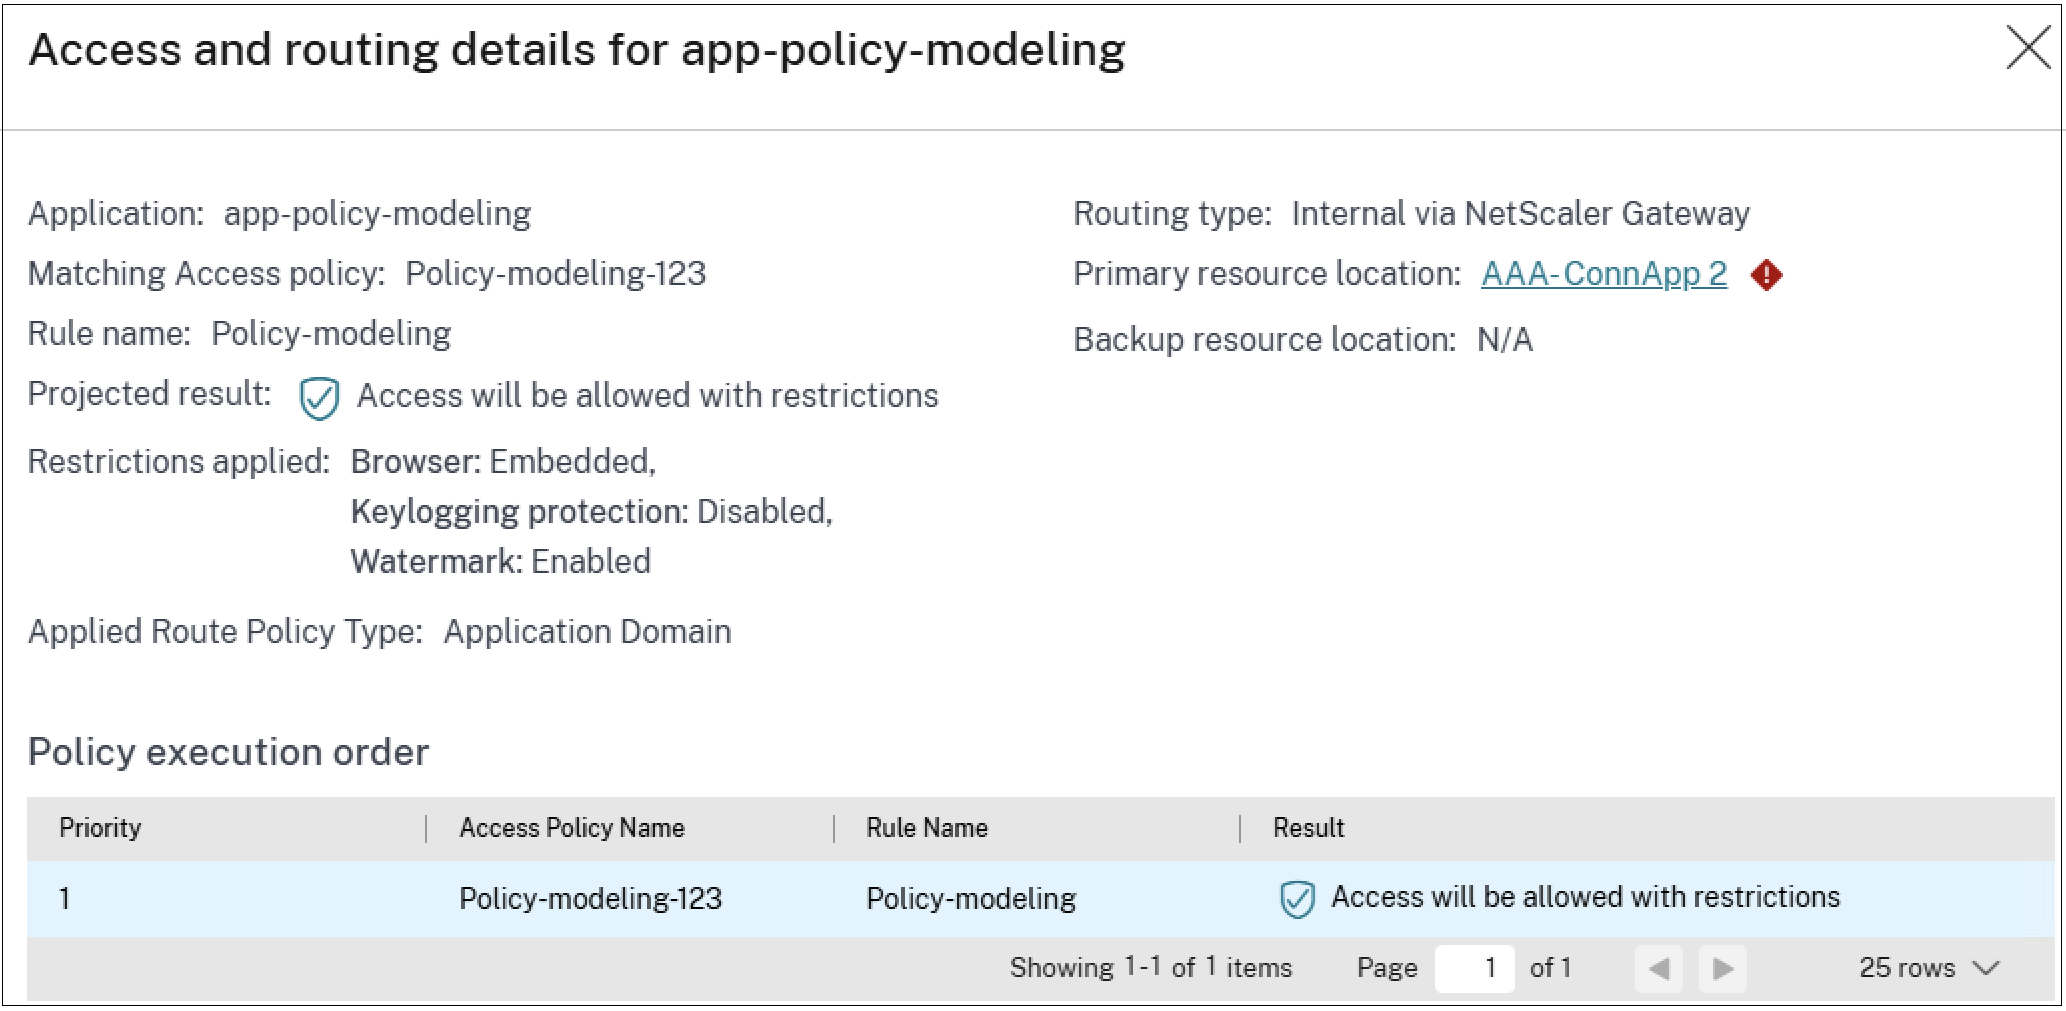
在应用程序访问部分中,单击眼睛图标以查看访问和路由详细信息页面。访问和路由详细信息页面显示了影响该应用程序访问决策的所有相关策略的完整列表。此页面显示以下信息:
| 字段 | 描述 |
|---|---|
| 应用程序 | 应用程序名称。 |
| 匹配的访问策略 | 与应用程序完全匹配或主要匹配的访问策略的名称。 |
| 规则名称 | 与匹配策略关联的特定规则。 |
| 预测结果 | 根据策略评估确定的操作(例如,允许、拒绝、允许但受限制)。 |
| 应用的限制 | 对应用程序强制执行的访问限制(如果有)。 |
| 应用的路由策略类型 | 指示确定应用程序路由行为的策略类型。策略类型为访问策略、会话策略或应用程序域。 |
| 标识路由决策中的层次结构。优先级顺序为访问策略(最高优先级),其次是会话策略,然后是默认应用程序域(最低优先级)。 | |
| 路由类型 | 路由类型详细说明了用户请求通过 Secure Private Access 服务所采用的路径。 |
| 外部 请求直接路由到预期目标。 | |
| 通过连接器内部 请求通过连接器路由。 | |
| 通过网关内部 请求通过 NetScaler Gateway 路由。此路由类型仅适用于 Citrix Secure Access 客户端支持的混合数据路径。有关详细信息,请参阅 Secure Private Access 服务的混合数据路径。 | |
| 主要资源位置 | 与应用程序主要位置关联的名称。 |
| 备份资源位置 | 备份位置的名称(如果已配置)。 |
下图显示了允许访问的 TCP 应用程序的策略深入分析结果。
下图显示了允许受限访问的 Web 应用程序的策略深入分析结果。
下图显示了拒绝访问的 Web 应用程序的策略深入分析结果: