
支持 TCP/UDP 应用程序
Secure Private Access 服务使您能够通过在您的计算机上运行的 Citrix Secure Access 客户端,使用本机浏览器或本机客户端应用程序访问本地环境中的 TCP/UDP 应用程序。有关详细信息,请参阅以下部分:
先决条件
-
Citrix Secure Access 客户端 - 有关详细信息,请参阅 Citrix Secure Access 客户端。
-
Connector Appliance – Citrix 建议在您的资源位置以高可用性设置安装两个 Connector Appliance。连接器可以安装在本地、数据中心虚拟机管理程序中或公有云中。有关 Connector Appliance 及其安装的更多信息,请参阅 适用于云服务的 Connector Appliance。您必须为 TCP/UDP 应用程序使用 Connector Appliance。Connector Appliance 必须具有用于 DNS 解析的 DNS 服务器配置。
为 TCP/UDP 应用程序配置 Secure Private Access
-
登录 Citrix Cloud 并选择 安全私有访问。
-
单击 应用程序 > 应用配置,然后单击 添加应用。
-
在 Choose a template 部分中,单击 Skip。模板仅适用于 SaaS 应用程序。应用程序是目标的逻辑分组。我们可以为多个目标创建一个应用程序 – 每个目标意味着后端中的不同服务器。例如,一个应用程序可以有一个 SSH、一个 RDP、一个数据库服务器和一个 Web 服务器。您不必为每个目标创建一个应用程序,但一个应用程序可以有许多目标。
-
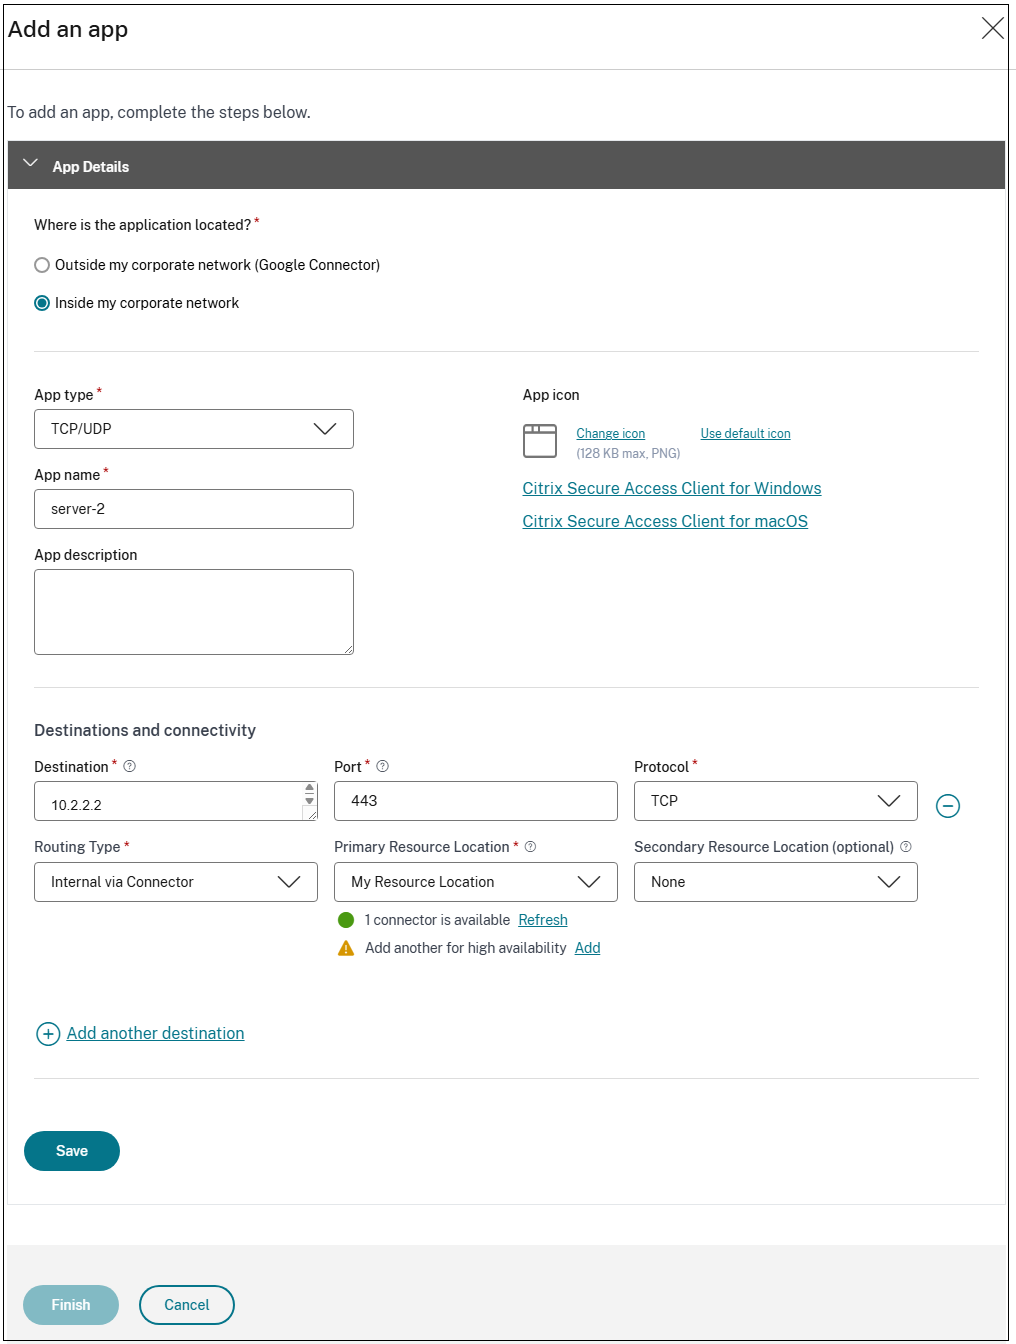
在“应用程序详细信息”部分中,选择“在我的公司网络中”,输入以下详细信息,然后单击“下一步”。
-
应用程序类型 – 选择 TCP/UDP。
-
应用程序名称 – 应用程序的名称。
-
应用程序图标 – 显示应用程序图标。此字段是可选的。
-
应用程序描述 – 您正在添加的应用程序的描述。此字段是可选的。
-
目标 – 位于资源位置的后端计算机的 IP 地址或 FQDN。可以按如下方式指定一个或多个目标。
-
IP 地址 v4
-
IP 地址范围 – 示例:10.68.90.10-10.68.90.99
-
CIDR – 示例:10.106.90.0/24
-
计算机的 FQDN 或域名 – 单个或通配符域。示例:ex.destination.domain.com, *.domain.com重要提示:即使管理员使用 IP 地址配置了应用程序,最终用户也可以使用 FQDN 访问应用程序。这是因为 Citrix Secure Access™ 客户端可以将 FQDN 解析为真实的 IP 地址。 下表提供了各种目标的示例以及如何使用这些目标访问应用程序:
目标输入 如何访问应用程序 10.10.10.1-10.10.10.100 最终用户只能通过此范围内的 IP 地址访问应用程序。 10.10.10.0/24 最终用户只能通过 IP CIDR 中配置的 IP 地址访问应用程序。 10.10.10.101 最终用户只能通过 10.10.10.101 访问应用程序。 *.info.citrix.com最终用户应访问 info.citrix.com的子域以及info.citrix.com(父域)。例如,info.citrix.com, sub1.info.citrix.com, level1.sub1.info.citrix.com注意: 通配符必须始终是域的起始字符,并且只允许一个 *.info.citrix.com 最终用户只能访问 info.citrix.com,不能访问任何子域。例如,sub1.info.citrix.com不可访问。
-
-
端口 – 应用程序运行的端口。管理员可以为每个目标配置多个端口或端口范围。下表提供了可为目标配置的端口示例。
端口输入 描述 * 默认情况下,端口字段设置为 “*”(任意端口)。目标支持 1 到 65535 的端口号。1300–2400 目标支持 1300 到 2400 的端口号。 38389 目标仅支持端口号 38389。 22,345,5678 目标支持端口 22、345、5678。 1300–2400, 42000-43000,22,443 目标支持 1300 到 2400、42000 到 43000 的端口号范围以及端口 22 和 443。 注意:通配符端口 (*) 不能与端口号或范围共存。 -
协议 – TCP/UDP
-
-
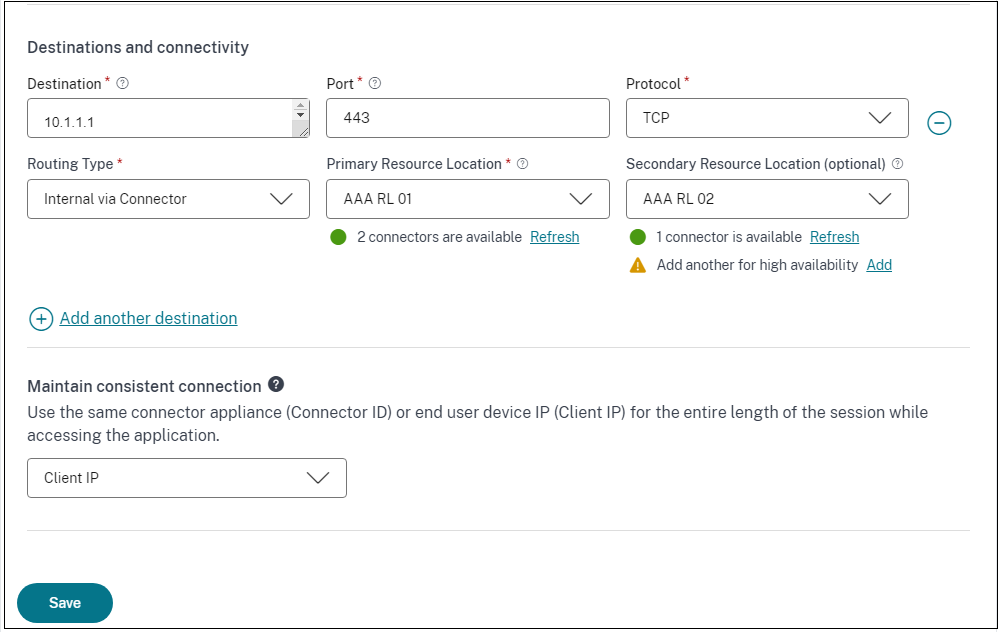
在“应用程序连接”部分中,您可以定义应用程序的路由,以确定域是必须通过 Citrix Connector™ Appliance 外部路由还是内部路由。
-
路由类型 - 选择以下选项之一:
-
通过连接器内部 - 应用程序可以是外部的,但流量必须通过连接器设备流向外部网络。
-
外部 – 流量直接流向互联网。
-
-
主要和次要资源位置 - 管理员可以通过配置次要资源位置或使用首个可用选项,确保应用程序即使在中断期间也具有高可用性。
-
主要资源位置: 选择托管应用程序的主要资源位置。或者,管理员可以在主要资源位置中选择首个可用选项。
-
首个可用: 首个可用选项可确保使用一个可用的资源位置。选择首个可用后,系统会自动将流量路由到第一个可用的位置。这确保了无需手动干预即可持续访问应用程序。例如,如果 ResourceLocation1 不可用但 ResourceLocation2 可达,则默认选择 ResourceLocation2 作为应用程序的前端。
-
次要资源位置 - 次要资源位置选项仅在明确指定主要资源位置时才可用。如果主要资源位置因连接器设备或数据中心故障等原因变得不可用,应用程序将故障转移到指定的次要资源位置。即使应用程序托管在另一个数据中心,次要资源位置也可以充当故障转移。
您还可以为每个相关域设置主要和次要资源位置,或选择首个可用选项。-
单击“相关域”表操作列中的编辑图标。
-
设置主要和次要资源位置,或选择首个可用选项。
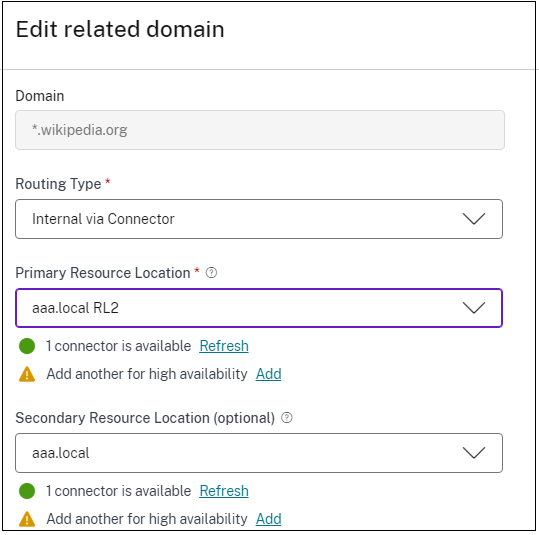 注意:设置备份资源位置和使用首个可用选项功能目前处于预览阶段。
-
-
保持一致连接 - 您可以为 TCP/UDP 应用程序启用连接器粘性或客户端 IP 粘性。选中保持一致连接复选框,然后选择以下选项:
-
不使用: 应用程序不需要任何持久性。应用程序可以使用任何源 IP 地址。
-
客户端 IP: 应用程序在每次连接时都为客户端使用相同的源 IP 地址。
-
连接器 ID: 应用程序在每个会话中连接到相同的连接器设备。选择以下选项之一:
有关一致连接的详细信息,请参阅维护一致连接。 -
-
-
单击“保存”,然后单击“完成”。该应用程序已添加到“应用程序”页面。配置应用程序后,您可以从“应用程序”页面编辑或删除应用程序。为此,请单击应用程序上的省略号按钮并相应地选择操作。
-
编辑应用程序
-
删除
-
注意:
-
要授予用户对应用程序的访问权限,管理员需要创建访问策略。在访问策略中,管理员添加应用程序订阅者并配置安全控制。有关详细信息,请参阅创建访问策略。
-
要配置用户所需的身份验证方法,请参阅设置身份和身份验证。
-
要获取要与用户共享的商店 URL,请从 Citrix Cloud™ 菜单中单击“StoreFront Cloud”,然后选择“访问”选项卡。
管理员配置 – Citrix Secure Access 客户端对 HTTP/HTTPS 应用程序的访问
注意:
要使用 Citrix Secure Access 客户端访问现有或新的 HTTP/HTTPS 应用程序,您必须在资源位置安装至少一个(建议两个以实现高可用性)连接器设备。连接器设备可以安装在本地、数据中心管理程序中或公共云中。有关连接器设备及其安装的详细信息,请参阅云服务连接器设备。
先决条件
-
在思杰云中访问思杰安全私有访问。
注意事项
-
通过增强安全控制强制执行的内部 Web 应用程序无法通过 Citrix Secure Access 客户端访问。
-
SaaS 应用程序无法通过 Citrix Secure Access 客户端访问。
-
如果您尝试访问已启用增强安全控制的 HTTP(S) 应用程序,则会显示以下弹出消息。已为“应用程序名称”(FQDN) 应用程序启用附加安全控制。请从 Citrix Workspace 访问。
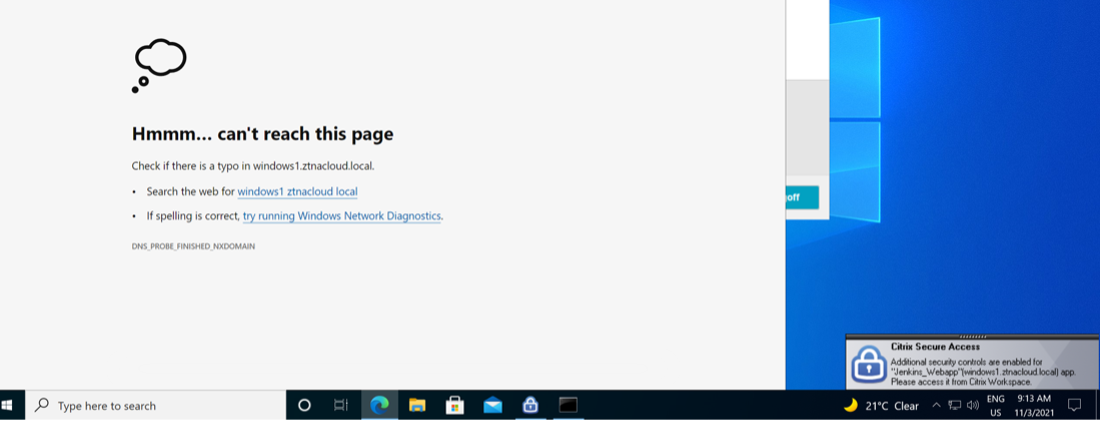
-
如果您想启用 SSO 体验,请使用 Citrix Workspace 应用程序或 Web 门户访问 Web 应用程序。
配置 HTTP(S) 应用程序的步骤与 (/zh-cn/citrix-secure-private-access/service/add-and-manage-apps/support-web-apps.html) 中所述的现有功能相同。
对 TCP/UDP 和 HTTP(S) 应用程序的自适应访问
自适应访问使管理员能够根据多种上下文因素(例如设备状态检查、用户地理位置、用户角色以及 Citrix Analytics 服务提供的风险评分)来管理对业务关键型应用程序的访问。
注意:
-
您可以拒绝访问 TCP/UDP 应用程序,管理员可以根据用户、用户组、用户访问应用程序的设备以及访问应用程序的位置(国家/地区)创建策略。默认情况下允许访问应用程序。
-
为某个应用程序创建的用户订阅适用于为 ZTNA 应用程序配置的所有 TCP/UDP 应用程序目标。
创建自适应访问策略
管理员可以使用管理员引导式工作流向导在 Secure Private Access 服务中配置对 SaaS 应用程序、内部 Web 应用程序和 TCP/UDP 应用程序的零信任网络访问。
注意:
-
有关创建自适应访问策略的详细信息,请参阅 Create access policies。
-
有关 Secure Private Access 服务中 SaaS 应用程序、内部 Web 应用程序和 TCP/UDP 应用程序的零信任网络访问的端到端配置,请参阅 Admin-guided workflow for easy onboarding and set up。
登录和注销脚本配置注册表
当 Citrix Secure Access 客户端连接到 Citrix Secure Private Access 云服务时,Citrix Secure Access 客户端会从以下注册表访问登录和注销脚本配置。
注册表:HKEY_LOCAL_MACHINE>SOFTWARE>思杰>安全访问客户端
-
登录脚本路径:SecureAccessLogInScript type REG_SZ
-
注销脚本路径:SecureAccessLogOutScript type REG_SZ
排查应用程序域 IP 地址冲突
创建应用程序时添加的目标会添加到主路由表。 路由表是做出路由决策以将连接建立和流量定向到正确资源位置的真实来源。
-
目标 IP 地址在所有资源位置中必须是唯一的。
-
Citrix 建议您避免路由表中 IP 地址或域的重叠。如果遇到重叠,则必须解决它。
以下是冲突场景的类型。完全重叠是唯一一种在冲突解决之前限制管理员配置的错误场景。
| 冲突场景 | 现有应用程序域条目 | 来自应用添加的新条目 | 行为 |
|---|---|---|---|
| 子集重叠 | 10.10.10.0-10.10.10.255 RL1 | 10.10.10.50-10.10.10.60 RL1 | 允许;警告信息 - IP 域与现有条目存在子集重叠 |
| 子集重叠 | 10.10.10.0-10.10.10.255 RL1 | 10.10.10.50-10.10.10.60 RL2 | 允许;警告信息 - IP 域与现有条目存在子集重叠 |
| 部分重叠 | 10.10.10.0-10.10.10.100 RL1 | 10.10.10.50-10.10.10.200 RL1 | 允许;警告信息 - IP 域与现有条目存在部分重叠 |
| 部分重叠 | 10.10.10.0-10.10.10.100 RL1 | 10.10.10.50-10.10.10.200 RL2 | 允许;警告信息 - IP 域与现有条目部分重叠 |
| 完全重叠 | 10.10.10.0/24 RL1 | 10.10.10.0-10.10.10.255 RL1 | 错误;<Completely overlapping IP domain's value> IP 域与现有条目完全重叠。更改现有路由 IP 条目或配置不同的目标 |
| 完全重叠 | 10.10.10.0/24 RL1 | 10.10.10.0-10.10.10.255 RL2 | 错误;<Completely overlapping IP domain's value> IP 域与现有条目完全重叠。更改现有路由 IP 条目或配置不同的目标 |
| 精确匹配 | 20.20.20.0/29 RL1 | 20.20.20.0/29 | 允许;域已存在于域路由表中。更改将更新域路由表 |
注意:
-
如果添加的目标导致完全重叠,则在应用程序详细信息部分配置应用程序时会显示错误。管理员必须通过修改应用程序连接部分中的目标来解决此错误。如果应用程序详细信息部分没有错误,管理员可以继续保存应用程序详细信息。但是,在应用程序连接部分中,如果目标与主路由表中的其他目标或现有条目存在子集和部分重叠,则会显示警告消息。在这种情况下,管理员可以选择解决错误或继续配置。
-
Citrix 建议保持应用程序域表整洁。如果将 IP 地址域分解为适当的块且没有重叠,则更容易配置新的路由条目。
注意事项
-
启用了增强安全性的现有 Web 应用程序的访问权限将通过 Secure Access 客户端拒绝。将显示一条错误消息,建议使用 Citrix Workspace 应用程序登录。
-
通过 Citrix Workspace 应用程序基于用户风险评分、设备姿态检查等进行的 Web 应用程序策略配置,在通过 Secure Access 客户端访问应用程序时适用。
-
绑定到应用程序的策略适用于应用程序中的所有目标。