基于角色的访问控制
Secure Private Access 使用基于角色的访问控制模型来管理用户权限和访问级别。这意味着每个用户都被分配一个特定角色,该角色决定了他们可以在系统中执行哪些操作以及不能执行哪些操作。此模型有助于确保用户拥有执行任务所需的适当访问级别,同时防止他们访问不应访问的敏感数据或功能。
Secure Private Access 管理员有以下四个主要角色。每个角色都有一组不同的权限,旨在满足不同类型用户的需求。
-
完全访问管理员
-
只读管理员
-
完全监控管理员
-
技术支持管理员
注意:
要使用 DaaS Monitor 监控 Secure Private Access,管理员除了 Secure Private Access 角色之一外,还必须分配 DaaS 角色。
下表简要说明了每个角色:
| 角色 | 描述 |
|---|---|
| 完全访问管理员 | 适用于需要完全控制 Secure Private Access 环境的配置、管理和操作的个人。完全访问管理员拥有以下权限。 |
| 访问所有 Secure Private Access 功能。 | |
| 在 Secure Private Access 控制台中创建、编辑和修改应用程序、策略和设置的权限。 | |
| 只读管理员 | 适用于需要监控和分析 Secure Private Access 活动和系统性能的个人。只读管理员具有以下权限。 |
| 访问 Secure Private Access 控制板。 | |
| 能够查看所有 Secure Private Access 应用程序配置和设置。 | |
| 只读管理员无权使用任何创建/更新/删除功能。 | |
| 完全监控管理员 | 适用于负责在监控控制台中监控 Secure Private Access 活动和性能的用户。完全监控管理员具有以下权限。 |
| 访问 Secure Private Access 中的所有监控控制板和报告工具。 | |
| 能够查看所有 Secure Private Access 配置和设置。 | |
| 完全监视管理员无权创建、编辑或修改 Secure Private Access 配置、策略或设置。 | |
| 帮助台管理员 | 适用于负责故障排除和分类用户访问问题的帮助台人员。帮助台管理员具有以下权限。 |
| 对 Secure Private Access 配置和设置的可见性有限,侧重于监视控制台中与故障排除相关的信息。 | |
| 访问 Secure Private Access 控制台中的特定故障排除工具和诊断实用程序。 | |
| 查看故障排除和监视控制板。 | |
| 帮助台管理员无权创建、编辑或修改 Secure Private Access 配置或策略。 |
角色和权限
下表总结了角色和权限:
| 完全访问管理员 | 只读管理员 | 完全监控管理员 | 服务台管理员 | |
|---|---|---|---|---|
| 创建/编辑/删除应用程序 | 是 | 否 | 否 | 否 |
| 创建/编辑/删除策略 | 是 | 否 | 否 | 否 |
| 编辑配置/设置 | 是 | 否 | 否 | 否 |
| 查看配置/设置 | 是 | 是 | 是 | 有限 |
| 在 Secure Private Access 控制板中查看日志记录和故障排除小组件 | 是 | 是 | 是 | 是 |
| 搜索用户 | 是 | 是 | 是 | 否 |
| 检索已配置的域 | 是 | 是 | 是 | 否 |
| 查看 Secure Private Access 仪表板中的用户、应用程序、访问策略小组件 | 是 | 是 | 是 | 否 |
| 在监控仪表板中查看会话和应用程序 | 是 | 是 | 是 | 有限 |
| 访问报告工具 | 是 | 否 | 是 | 有限 |
为管理员启用基于角色的访问
执行以下步骤为管理员启用基于角色的访问:
-
登录 Citrix Cloud™ 后,从菜单中选择 身份和访问管理。
-
在 身份和访问管理 页面上,单击 管理员,然后单击 添加管理员/组。控制台将显示帐户中的所有当前管理员。
-
在 添加管理员或组 中,选择要从中选择管理员的身份提供程序。有时,Citrix Cloud 可能会提示您首先登录身份提供程序(例如,Azure Active Directory)。
-
如果选择了 Citrix Identity,请输入用户的电子邮件地址,然后单击 Next。
-
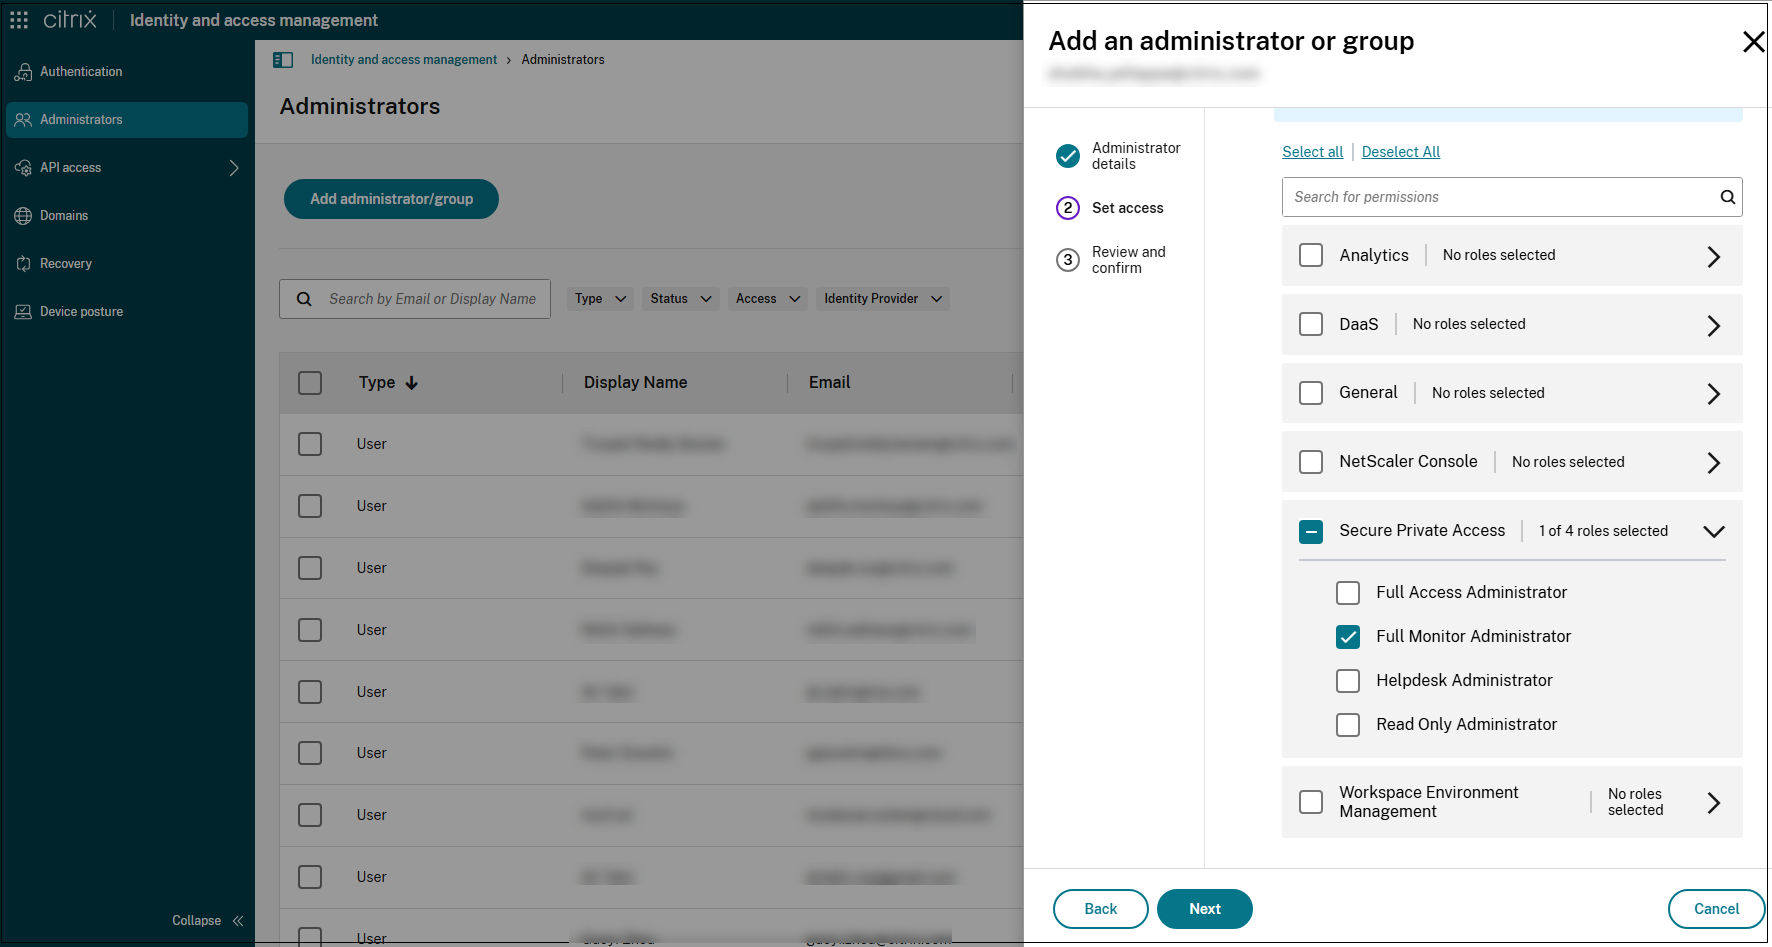
选择 Custom access,然后单击 Secure Private Access 中的 > 图标。
-
选择以下角色之一,然后单击 Next。
-
完全访问管理员
-
只读管理员
-
完全监控管理员
-
服务台管理员
-
-
点击 发送邀请。
注意:
必须为所有 Secure Private Access 角色启用 Analytics 和 General 服务。Analytics 服务对于监控和报告是必需的,而 General 服务对于身份验证、域、授权、流量路由和其他功能是必需的。