
排查 CEP 集成问题
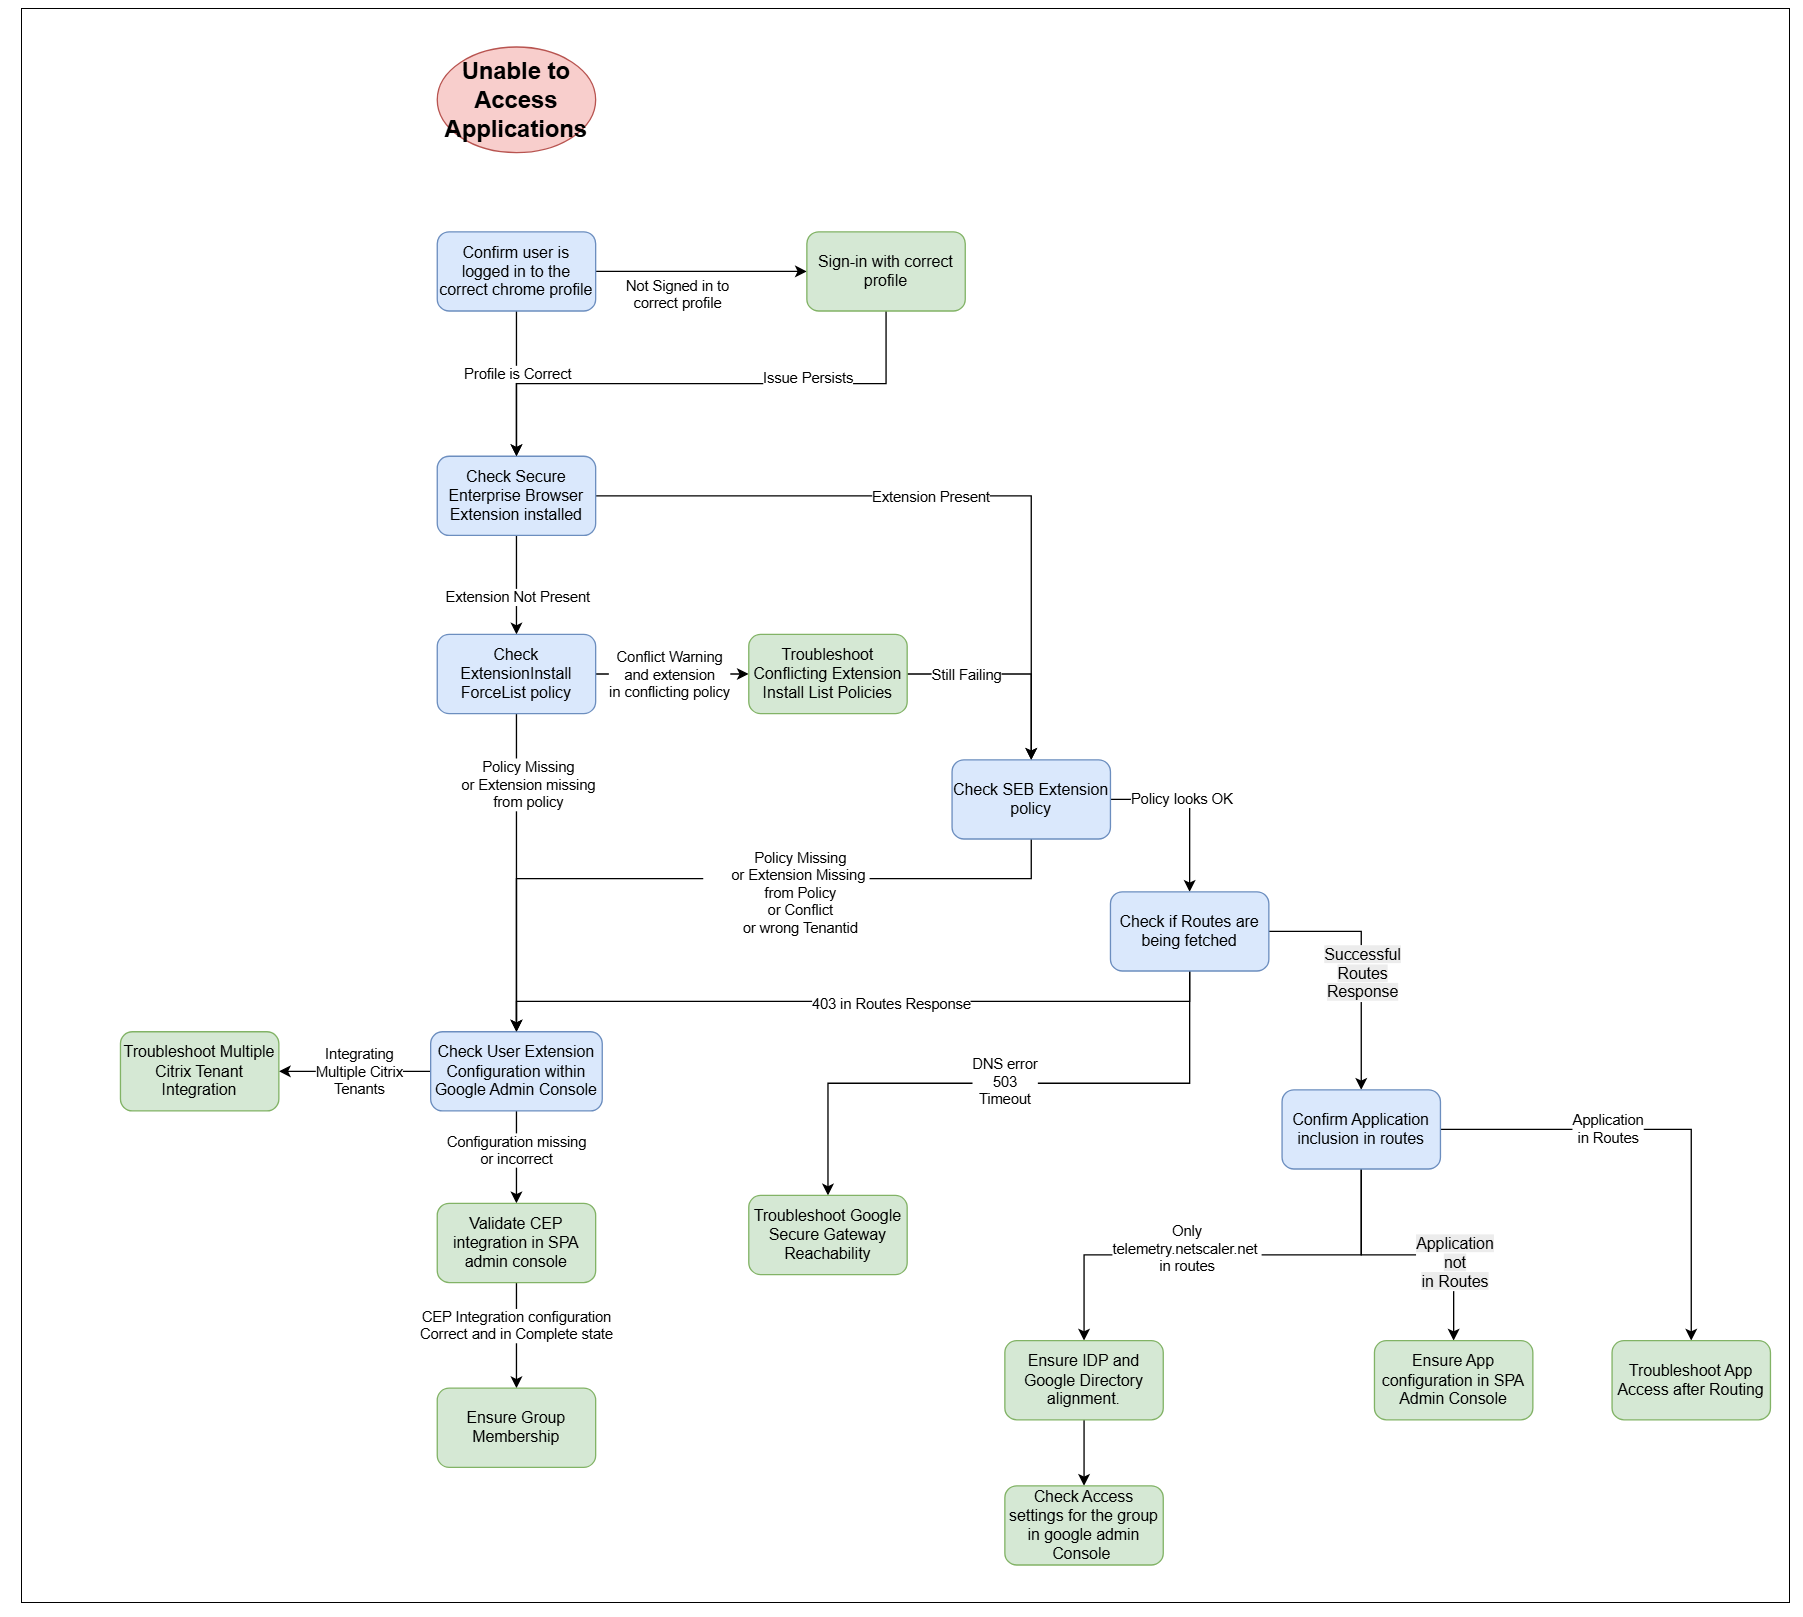
本文提供了一个故障排除工作流,面向已完成 Chrome Enterprise Premium (CEP) 与 Citrix Secure Private Access 集成但无法访问应用程序的客户管理员。
基本假设:
-
客户管理员已完成与 Google Directory 的目录同步。
-
客户已在 Secure Private Access 中成功完成 Chrome Enterprise 入门。
-
应用程序和访问策略已在 Secure Private Access 管理控制台中配置,以允许用户或用户所属的组访问相关应用程序。
-
用户正在登录已载入的域。
-
浏览器具有互联网连接。
用于 CEP 故障排除的诊断日志
为了简化调查,请在提交支持案例之前收集以下诊断信息,并在每次提交时附上。
-
导出 Chrome 策略。
-
打开 Chrome 并导航到 chrome://policy/。
-
单击更多操作,然后选择导出为 JSON。
-
将导出的文件附加到您的支持案例。
-
-
启用 Secure Enterprise Browser 扩展程序的详细日志记录。
-
单击 Secure Enterprise Browser 扩展程序旁边的省略号图标。
-
单击选项,然后将 日志级别 设置为 所有。
-
关闭并重新打开 Chrome。
-
返回扩展程序选项(省略号图标),然后单击 下载日志。
-
-
收集扩展程序日志。
-
关闭并重新打开 Chrome。
-
重复步骤 2 以访问 扩展程序 选项,然后单击 下载日志。
-
将下载的文件附加到您的支持案例。
-
-
捕获网络日志。
-
在 Chrome 中,导航到 chrome://net-export/,然后单击 开始记录到磁盘(默认文件名为 chrome-net-export-log.json)。
-
访问一些 SaaS 和 Web 应用程序,然后返回 chrome://net-export/ 并单击 停止记录。
-
将生成的文件附加到您的支持案例。
-
确认用户已登录到正确的 Chrome 配置文件
如何检查: 在 Chrome 浏览器的右上角,单击个人资料图标。它必须显示您打算通过其访问应用程序的配置文件的正确用户和正确域。
另外,请确保配置文件未显示“已暂停”或“单击以登录”。如果显示,则必须重新进行身份验证。
-
配置文件正确且已通过身份验证: 继续执行检查 Secure Enterprise Browser 扩展是否已安装。
-
配置文件不正确或未通过身份验证: 使用正确的配置文件登录或重新进行身份验证。确保用户电子邮件的域后缀与安装了 Secure Private Access 的 Google 管理员帐户的域一致。
检查 Secure Enterprise Browser 扩展是否已安装
如何检查: 在 Chrome 浏览器的右上角,必须有一个与 Secure Enterprise Browser 扩展对应的绿色盾牌图标。您可能需要单击拼图图标才能看到所有扩展。
-
扩展程序存在: 继续执行检查 Secure Enterprise Browser 扩展策略。
-
扩展程序不存在: 继续执行检查 ExtensionInstallForcelist 策略。
检查 ExtensionInstallForcelist 策略
如何检查: 导航到 chrome://policy,然后在“Chrome 策略”下查找名为 ExtensionInstallForcelist 的策略。单击相应行末尾的“显示更多”以查看策略详细信息。
在此强制列表中,您应该会看到一个 ID 为
ekajlcmdfcigmdbphhifahdfjbkciflj 的扩展程序。这对应于 Secure Enterprise Browser 扩展。
您可能会看到一条警告,提示存在两个冲突的策略。
-
冲突警告和冲突策略中的扩展程序: 继续执行排查冲突的扩展程序安装列表策略。
-
策略缺失: 策略完全缺失表明用户未配置为使用 Secure Enterprise Browser,您必须检查 Google 管理控制台中的用户扩展程序配置。
-
策略中缺少扩展程序: 继续执行检查 Google 管理控制台中的用户扩展程序配置。
排查冲突的扩展程序安装列表策略
冲突的策略不一定是支持 CEP 与 Secure Private Access 的障碍。但是,有效策略必须强制安装以下三个扩展:
-
安全企业浏览器 (
ekajlcmdfcigmdbphhifahdfjbkciflj) -
Citrix 安全访问 (
loifegnemklkgbmonigcdkmniboielgl) -
端点验证 (
callobklhcbilhphinckomhgkigmfocg)
要解决 Secure Private Access 的扩展策略冲突,请根据 Chrome Policy Hierarchy Guide 遵循以下步骤。
-
识别冲突: 导航到
chrome://policy。找到 ExtensionInstallForcelist 并检查 Status 和 Source。 -
分析优先级: 请注意,机器级策略 (GPO) 通常会取代云/用户级策略。
-
协调: 确保最高优先级的策略包含所有三个必需的扩展 ID(如果包含其他扩展,则没有问题)。或者,如果浏览器和配置文件由同一个 Google Workspace 组织管理,则可以使用策略合并功能。
-
验证: 单击 Reload policies。“Applies to”和“Level”列必须确认所需的扩展是 Mandatory 且在有效级别处于活动状态。
如果在更正扩展安装列表策略后问题仍然存在,请继续执行 Check Secure Enterprise Browser Extension policy。
检查 Secure Enterprise Browser 扩展策略
如何检查: 导航到 chrome://policy 并在 Secure Enterprise Browser 下查找名为 securityGateway 的策略。单击 Show More 以显示完整的策略配置。其值应具有以下格式:
{
   "authentication": {},
   "context": {
     "resource": "projects/project-<tenant_id>-<random-hex-characters>/locations/global/securityGateways/securitygateway-<tenant_id>-<random-hex-characters>"
   },
   "externalHelper": {
     "id": "com.citrix.device_posture_context_provider",
     "metadata": {
       "action": "device/metadata",
       "input": [
         {
           "key": "tenantId",
           "stringValue": "<tenant_id>"
         }
       ]
     }
   },
   ...
 }
确保
tenant_id 字段的值与您的 Citrix Cloud 租户 ID 对应。如果此值不同,则可能是配置了第二个租户以与此 Google 帐户集成。
-
策略缺失或为空: 策略完全缺失表明 Secure Enterprise Browser 扩展不仅由 Secure Private Access 配置,而且也由客户配置,并且用户正在从以前或手动配置中获取扩展的空配置。您必须 Check user extension configuration within Google Admin Console。
-
策略填充了错误的 Citrix 租户 ID: 如果策略存在但值与示例不符,则租户 ID 不同或存在两个冲突的策略。继续执行 Check user extension configuration within Google Admin Console。
-
策略看起来正确: 请继续检查路由是否正在获取。
检查 Google 管理控制台中的用户扩展配置
如何检查: 导航到 https://admin.google.com。在此处,转到 Chrome 浏览器 > 应用和扩展程序。在此视图中,您必须找到所有正在应用的策略配置。
单击“概览”选项卡(如果存在)并选择 Secure Enterprise Browser 应用程序。在左侧,“安装策略”下必须显示“在 \<primary domain\> 中强制安装并固定”,其中 \<primary domain\> 对应于您的 Google 管理控制台的顶级组织单位。
单击以查看扩展程序“部署设置”时,查找“扩展程序策略”配置。这必须与检查 Secure Enterprise Browser 扩展策略部分中描述的内容一致。
-
看起来正确的单一策略: 如果父 OU 的策略看起来正确,您必须确保您正在测试的用户属于相关帐户,并且在子 OU 或组级别没有其他配置可能覆盖父 OU 的策略。如果成员资格已确认但问题仍然存在,请联系 Citrix 支持。
-
策略缺失: 策略完全缺失表明此 Google 帐户未配置为使用 Secure Enterprise Browser,并且您必须在 Secure Private Access 管理控制台中验证 CEP 集成。
-
多个策略 - 多个 Citrix 帐户: 如果您看到 Secure Enterprise Browser 扩展的多个配置,则这可能是关联策略配置不正确的原因。将多个 Citrix 帐户关联到同一个 Google 帐户并非禁止,但可能会导致集成无法正常工作。
-
多个策略 - 单个 Citrix 帐户: 如果您只集成了一个 Citrix 租户,则必须确保组织中没有其他管理员功能可能正在配置此扩展。如果您确信没有其他人为此扩展提供策略配置,则可以继续删除那些与您通过 Secure Private Access 管理控制台集成的 Citrix 租户不对应的策略配置。如果您删除了多余的扩展配置,并且在重新启动浏览器后仍然无法访问您的应用程序,请联系 Citrix 支持。
检查路由是否正在获取
如何检查: 导航到 chrome://extensions/?options=ekajlcmdfcigmdbphhifahdfjbkciflj 或右键单击 Secure Enterprise Browser 扩展并选择“选项”。
将日志级别设置为“ALL”并单击“SHOW LOG”。日志显示后,关闭浏览器并重复此过程以转到日志页面。这可确保您已检索到故障排除所需的完整日志集。
在日志中,搜索包含以下内容的日志行:
Calling 'https://api.prod.securegateway.goog/api/v1/routes'
之后必须有如下响应:
[260220 17:07:51.64] [SG.ApiClient] [DEBUG] Response: {expirationTime: '2026-02-20T15:37:51Z', proxyUrl: 'https://api.prod.securegateway.goog',....
-
上下文路由在日志中显示 403 状态代码: 此 403 错误可能由 Zscaler、Umbrella 等拦截防火墙返回。
-
在这种情况下,请确保允许发往 Google 安全网关的流量,如集成解决方案的必备条件中所述。
-
如果不是,则可能是用户配置文件存在身份验证问题,并且可能意味着 Secure Private Access 与 CEP 的集成不完整。请继续执行在 Secure Private Access 管理控制台中验证 CEP 集成。
-
-
上下文路由显示超时、DNS 错误或 503 错误: 请继续执行排查 Google 安全网关可达性问题。
-
上下文路由显示成功 (200 OK): 请继续执行确认路由中包含应用程序。
在 Secure Private Access 管理控制台中验证 CEP 集成
访问 Citrix Cloud 控制台的 Secure Private Access 中的浏览器设置部分。
在此部分中,验证以下内容:
-
Google Chrome 集成状态必须显示为完成。如果发现失败,请确保已按照文档完成 CEP 集成的必备步骤,然后重试。如果问题仍然存在,请联系 Citrix 支持。
-
客户 ID 必须具有与您正在集成的 Google 帐户相对应的值。您可以在 Google 管理控制台的帐户 > 帐户设置下找到该值。
如果以上所有值都正确,但您的 Chrome 浏览器仍未获得正确的扩展程序配置,请联系 Citrix 支持。
排查 Google 安全网关可达性问题
如何检查: 复制 URL
https://api.prod.securegateway.goog/api/v1/routes 并在浏览器地址栏中导航到此 URL。您必须收到 HTTP 401 错误响应。这是预期行为,表示可以成功建立与 Google 安全网关的网络连接。
如果您仍然没有收到正确的路由,请联系 Citrix 支持。
确认应用程序包含在路由中
成功的路由响应包括与您的 Secure Private Access 管理员配置的应用程序对应的 FQDN。例如:
[260318 06:42:38.99] [SG.ApiClient] [DEBUG] Response: {expirationTime: '2026-03-18T14:15:05Z', proxyUrl: 'https://via.prod.securegateway.goog', endpointMatchers: [{hostname: 'telemetry.netscalergateway.net'}, {hostname: 'www.workday.com'}, {hostname: '*.workday.com'}, {hostname: 'jira.internal.corp'}, {hostname: '*.jira.internal.corp'}]}.
此行是否包含您尝试访问的应用程序?
-
路由响应中不包含无法访问的应用程序: 这表明应用程序未在 Secure Private Access 管理控制台中正确配置。验证应用程序是否存在并关联了策略(允许或拒绝访问)。如果您确定应用程序已配置但仍缺少上述路由,请联系 Citrix 支持。
排查路由应用程序访问问题
尝试访问您的应用程序(该应用程序确实显示在路由列表中)时,观察到的行为是什么?
-
您收到域名解析错误 (ERR_NAME_NOT_FOUND)这很可能表明应用程序配置不正确或未正确接收上下文路由。
-
显示“访问被拒绝”的米黄色页面这表明 Secure Private Access 控制台中的策略配置未设置为包含当前用户。
-
一个显示“哎呀!出错了。”的米黄色页面此错误页面最常见的原因是连接器无法访问目标应用程序。在这种情况下,请按照 Citrix 文档对连接器访问内部应用程序的问题进行故障排除。常见问题包括:
-
内部 DNS 可达性
-
后端服务已关闭
-
防火墙规则
-
-
一个以大红色字体显示“服务不可用”的白色页面这可能是一个暂时性错误,并且可能在几分钟后自行解决。如果问题仍然存在,请联系 Citrix 支持。
-
超时
-
首先,通过在 Chrome 的地址栏中输入
via.prod.securegateway.goog来验证其是否可达。您必须收到 401 响应。如果超时,则表示中间防火墙或代理正在阻止访问,必须先解决此问题才能访问应用程序。 -
应用程序超时的另一个潜在原因是防火墙阻止了流向互联网(特别是 Google 安全网关)的流量。这在客户需要显式代理才能访问互联网的场景中很常见。Secure Private Access 与 Chrome Enterprise Premium 的集成不支持此代理配置。
-
-
证书错误应用程序可能正在使用私有 CA 证书,因此浏览器可能会抛出“不受信任的证书错误”。通过 Chrome Enterprise Premium 配置,客户可以将其受信任的根 CA 推送到浏览器。有关详细信息,请参阅使用 Chrome Enterprise Premium 管理根证书配置。
确保 IdP 和 Google Directory 对齐
对于 Secure Private Access 与 Chrome Enterprise Premium 的集成,您的目录与 Google Directory 的同步必须遵循一些规范,这些规范在集成解决方案的先决条件中有所介绍。
如果用户和用户组电子邮件正确且与源目录中配置的内容一致,请继续执行检查 Google Admin Console 中组的访问设置。
检查 Google Admin Console 中组的访问设置
在 Google Admin Console 中,导航到 Directory > Groups,然后选择您已配置访问策略但应用程序未加载的组。
在此处,选择 Access settings 并确保 Who can view members 行已启用 Group Members 选项。此配置必须应用于您希望在 Secure Private Access 中创建策略的所有组。
如果此选项已启用,请联系 Citrix 支持。