使用路由例外的基于端口的路由 - 预览
基于端口的路由功能允许管理员针对同一目标的不同端口,使用路由例外以不同方式路由 TCP/UDP 应用程序的流量。在 Secure Private Access 上载入应用程序时,管理员可以使用以下选项之一定义应用程序流量的路由方式:
-
通过连接器内部:流量通过连接器安全地隧道传输。
-
通过 NetScaler Gateway 内部:流量通过 NetScaler Gateway 使用混合数据路径进行路由。
-
外部:流量直接路由,无需通过 Secure Private Access 进行隧道传输。
为了以不同方式路由同一目标的不同端口的流量,管理员必须使用访问策略路由例外。每个需要不同路由决策的目标和端口组合都必须配置为单独的应用程序并绑定到单独的策略。UI 会强制执行唯一性检查,因此不能在具有相同目标的不同应用程序中配置不同的路由。
基于端口的路由用例
场景: 管理员在同一服务器 (10.102.124.135) 上托管两个应用程序。
-
在端口 22 上进行 SSH 访问
-
在端口 80、443 上进行 Web 访问
要求:
-
允许开发人员用户组通过连接器内部访问 SSH。
-
允许业务部门用户组直接从公司网络访问 Web 应用程序。
配置:
-
为每个要求创建单独的应用程序。有关详细信息,请参阅对 TCP/UDP 应用程序的支持。
-
为 SSH 访问创建应用程序 (destination:10.102.124.135, port 22)
-
为 Web 访问创建另一个应用程序 (destination :10.102.124.135, port 80,443)
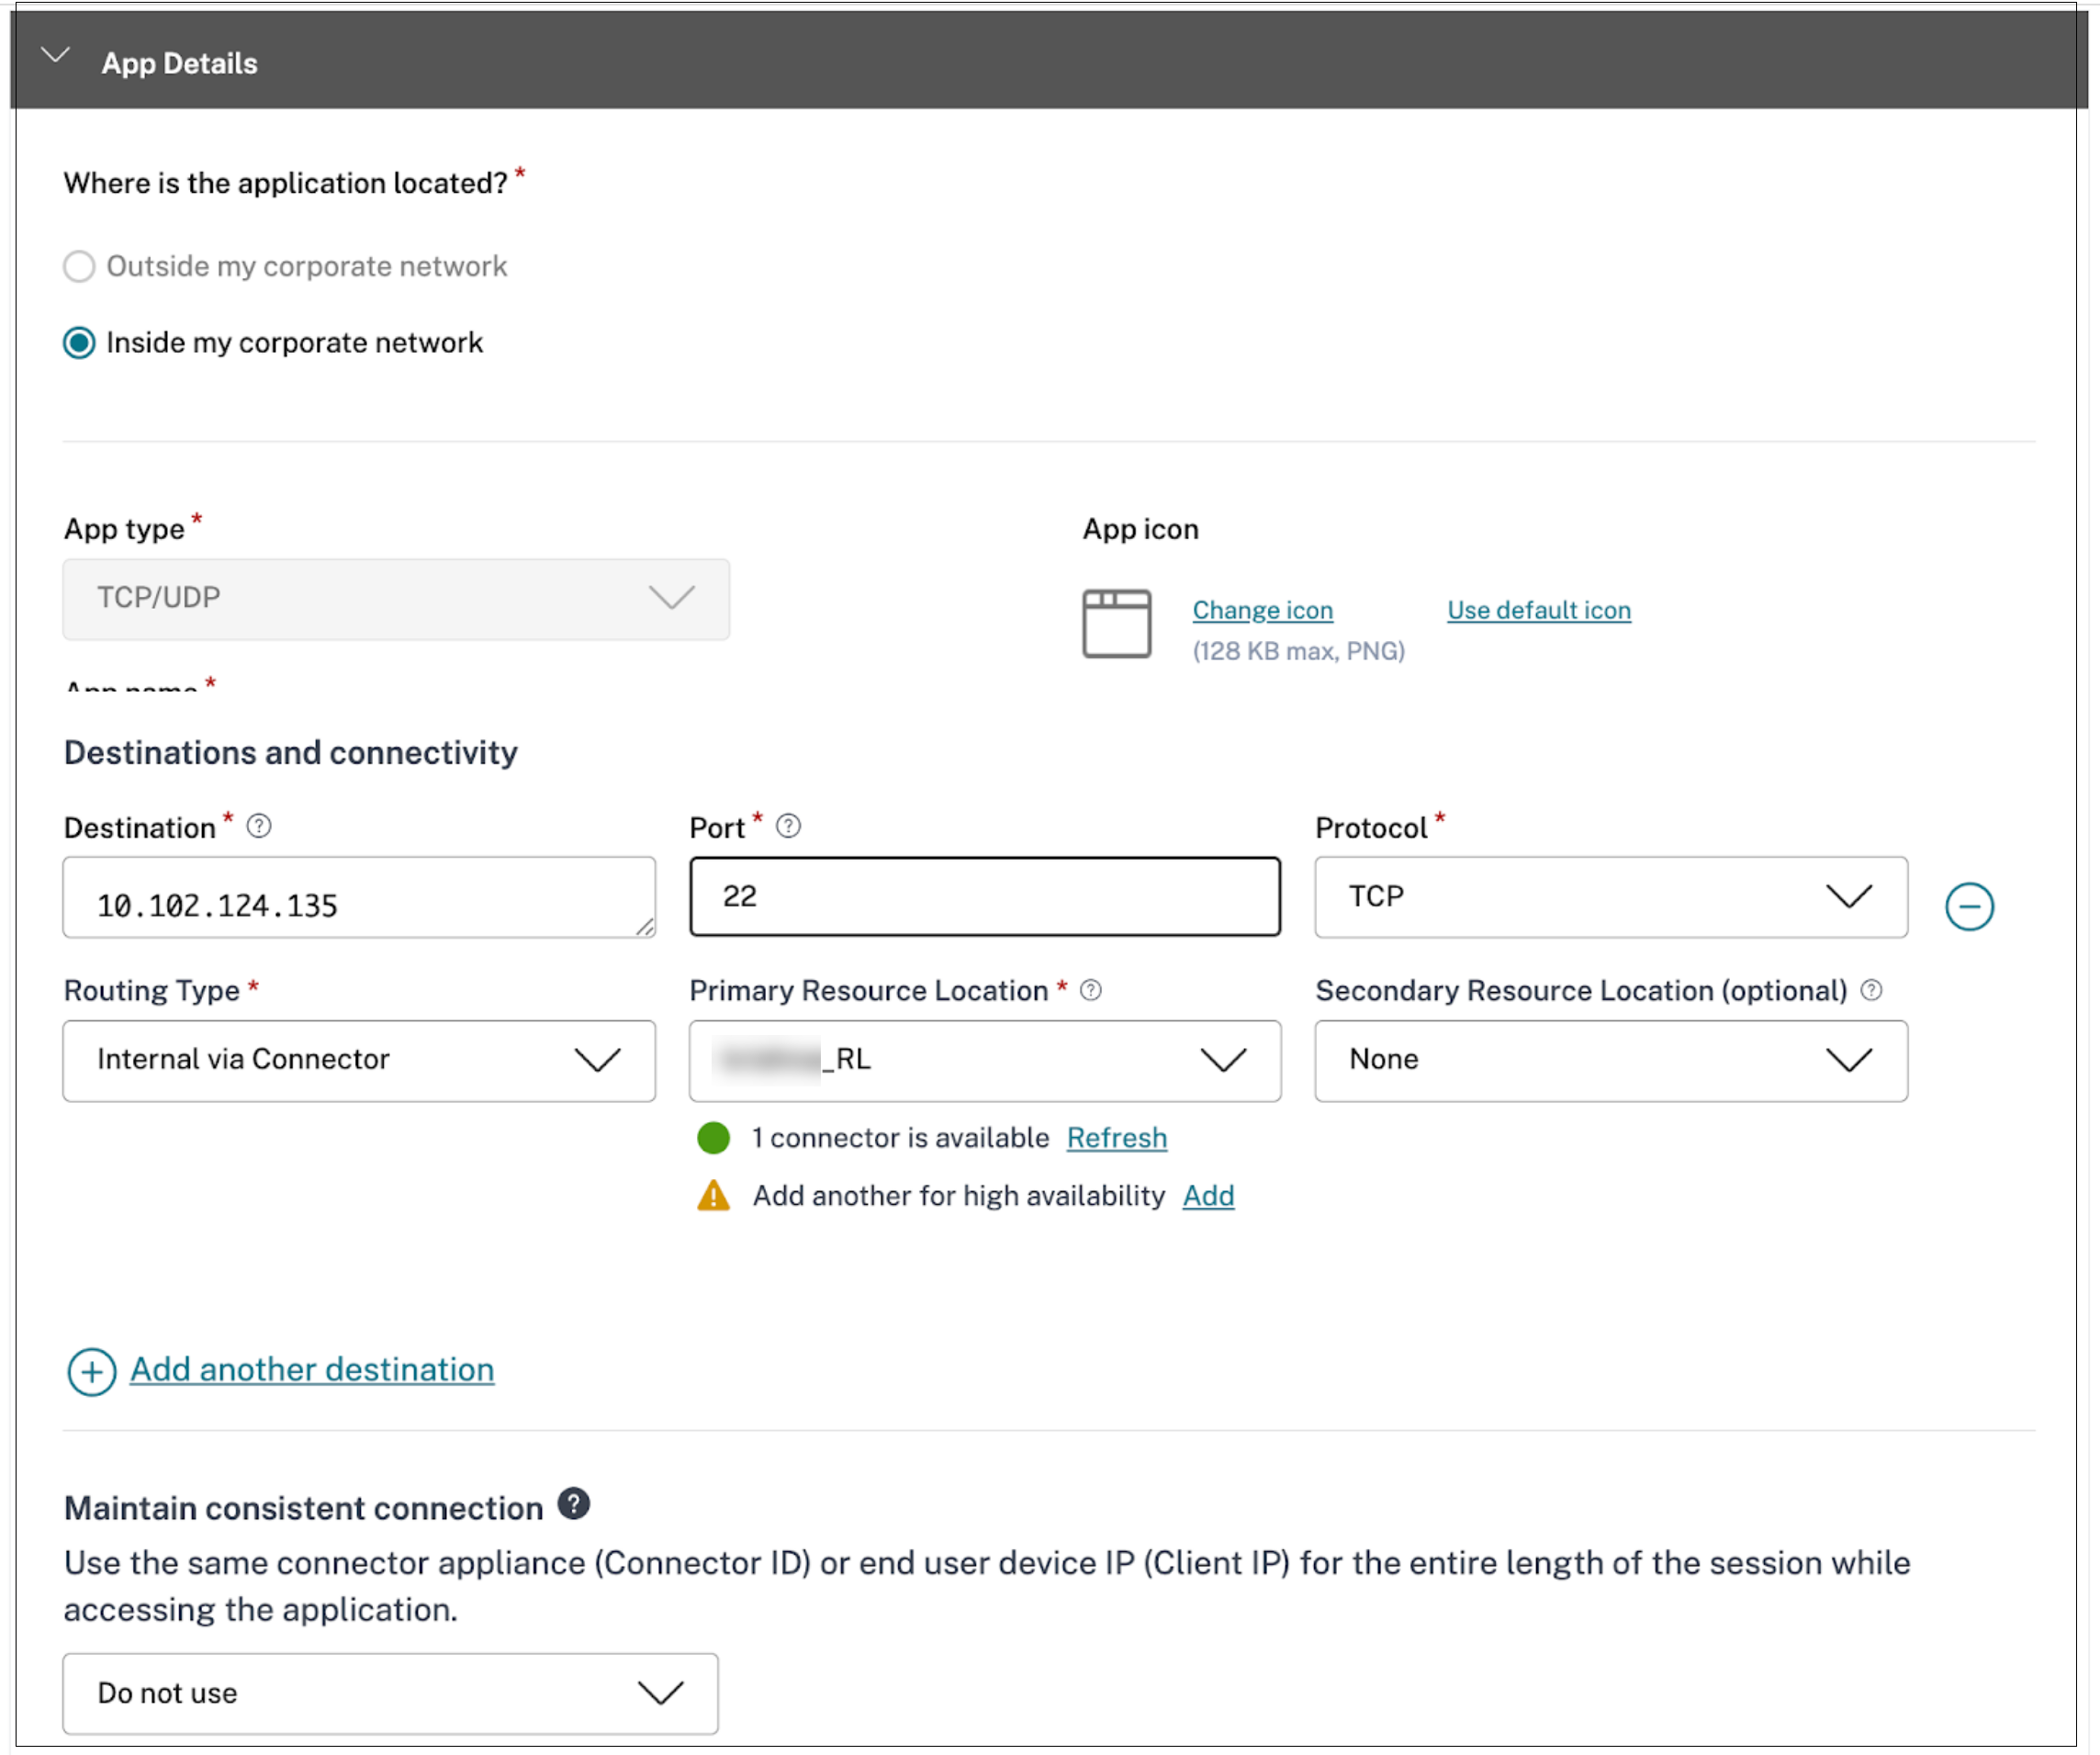
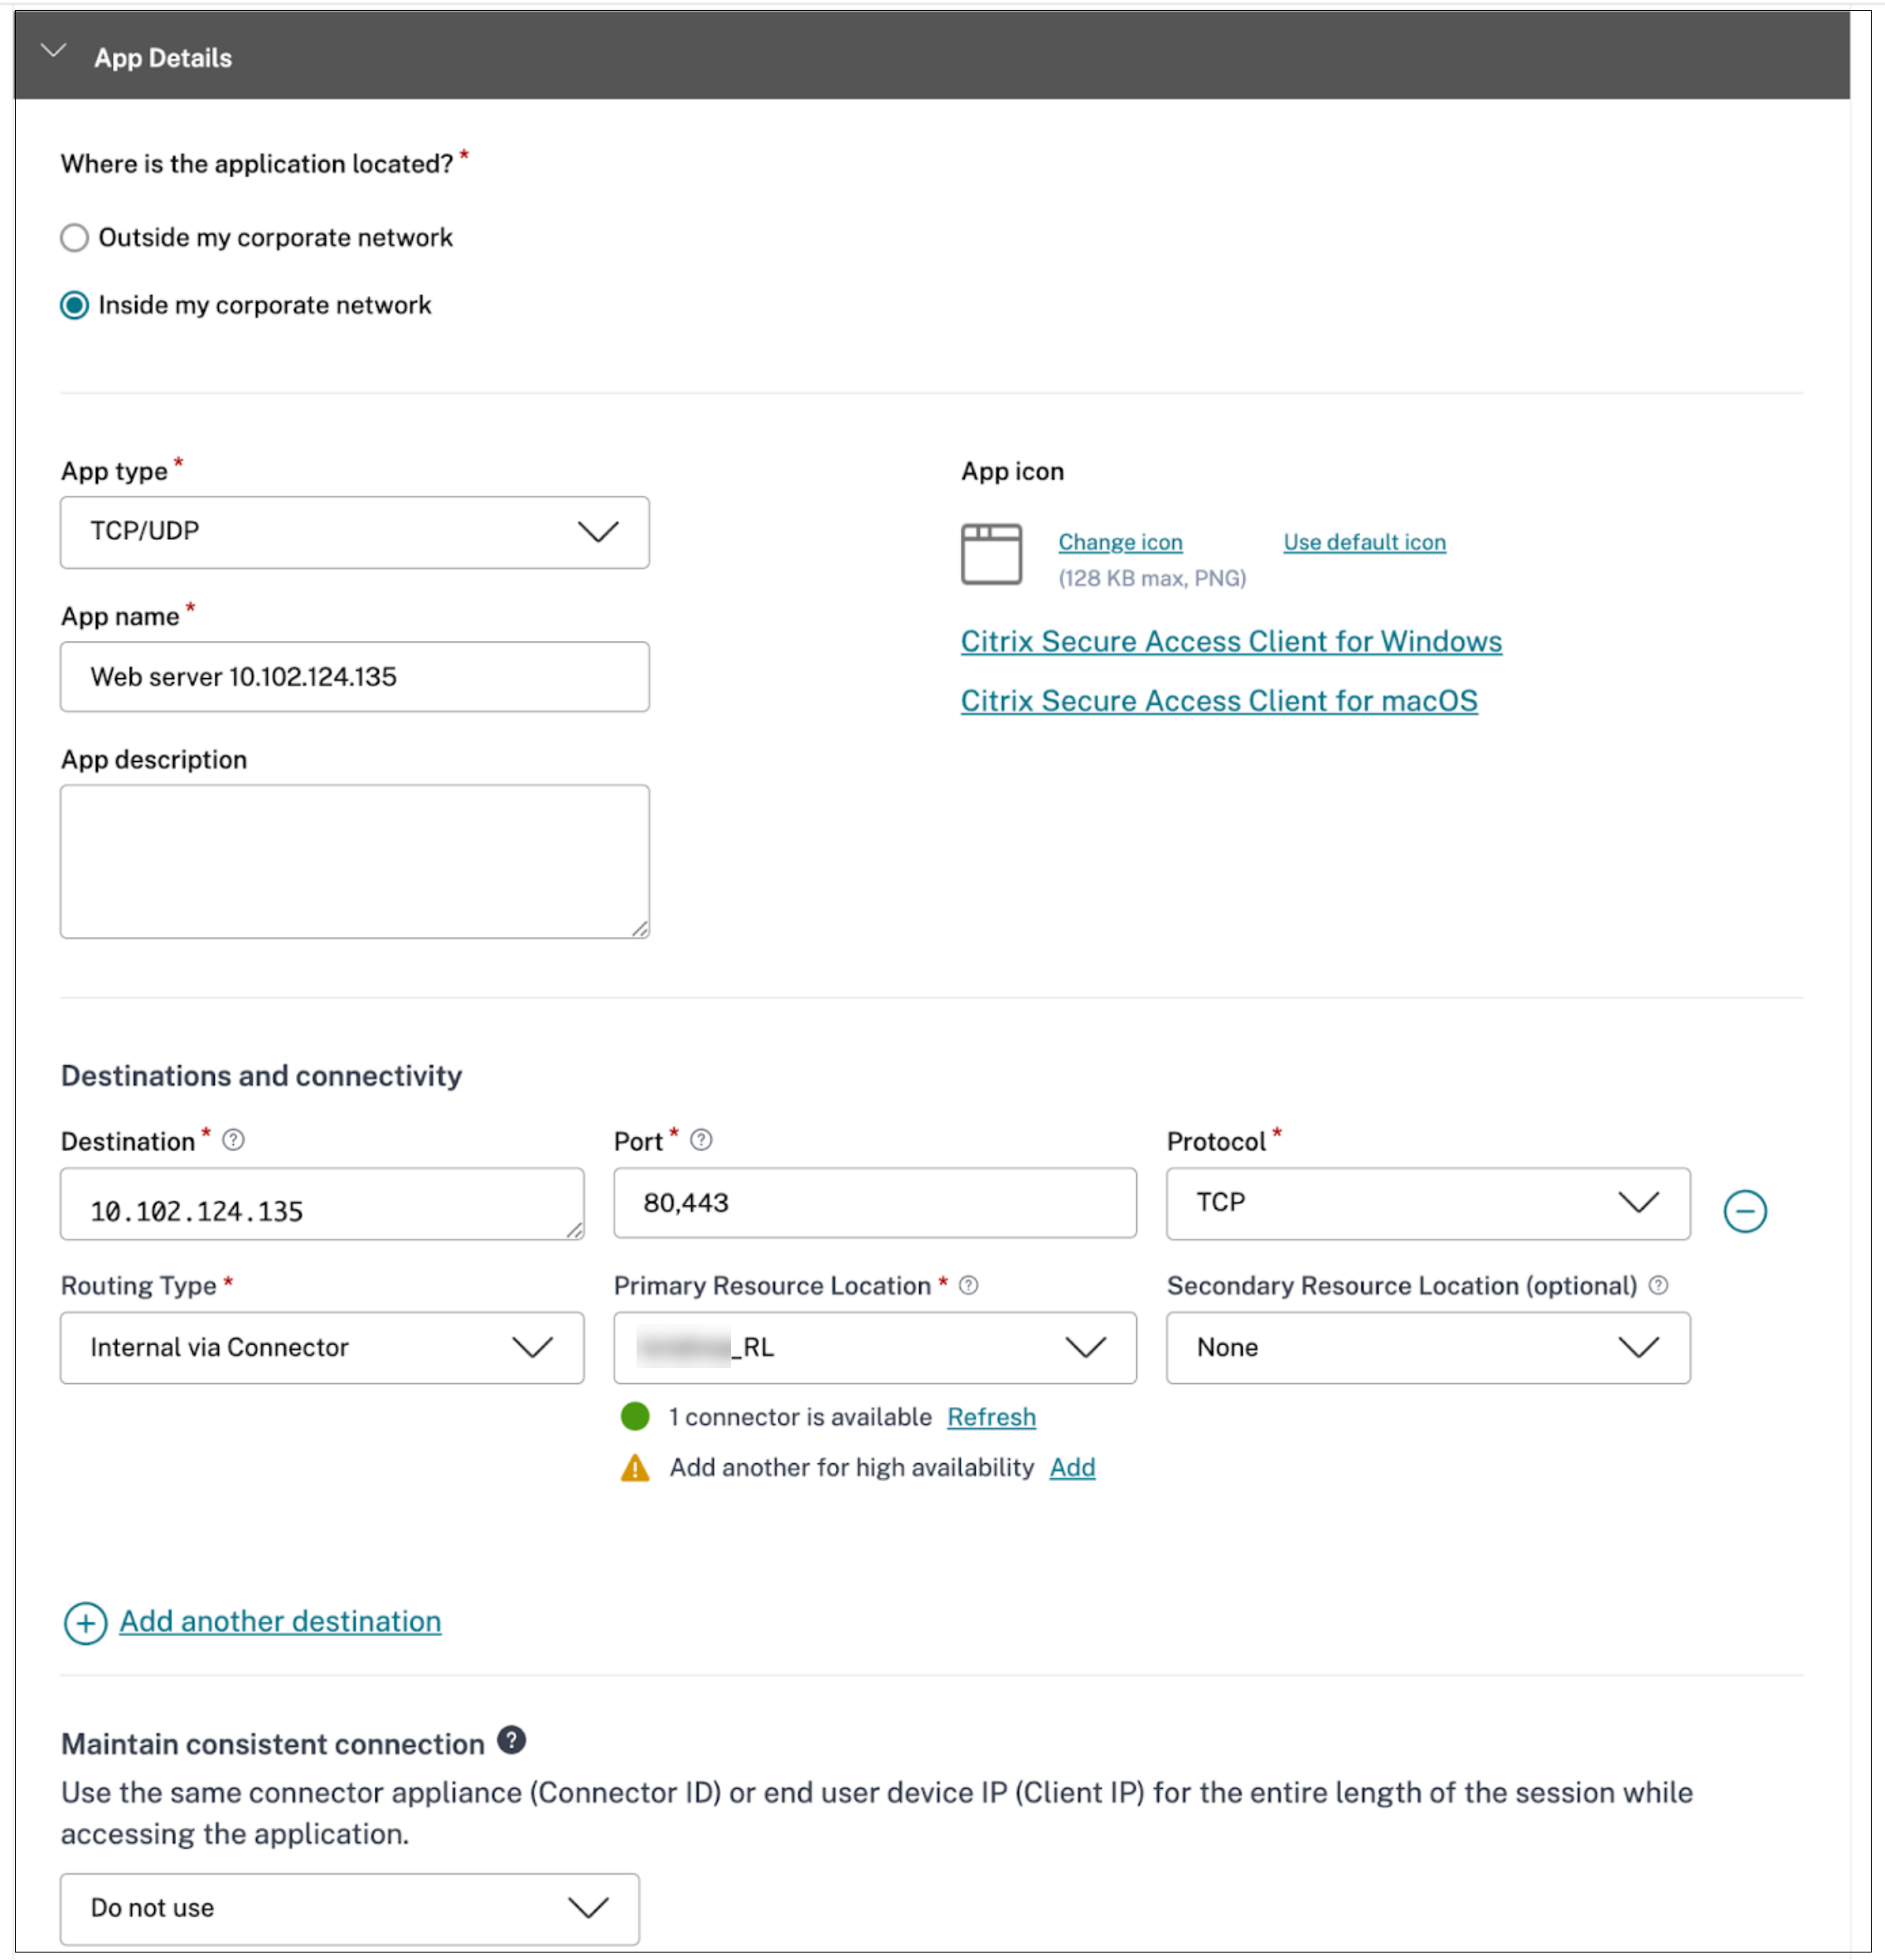
-
-
根据需要配置每个应用程序的其他详细信息。
-
创建单独的访问策略。
-
为每个应用程序定义单独的策略。
-
使用路由例外指定针对每个已配置应用程序的所需路由行为。
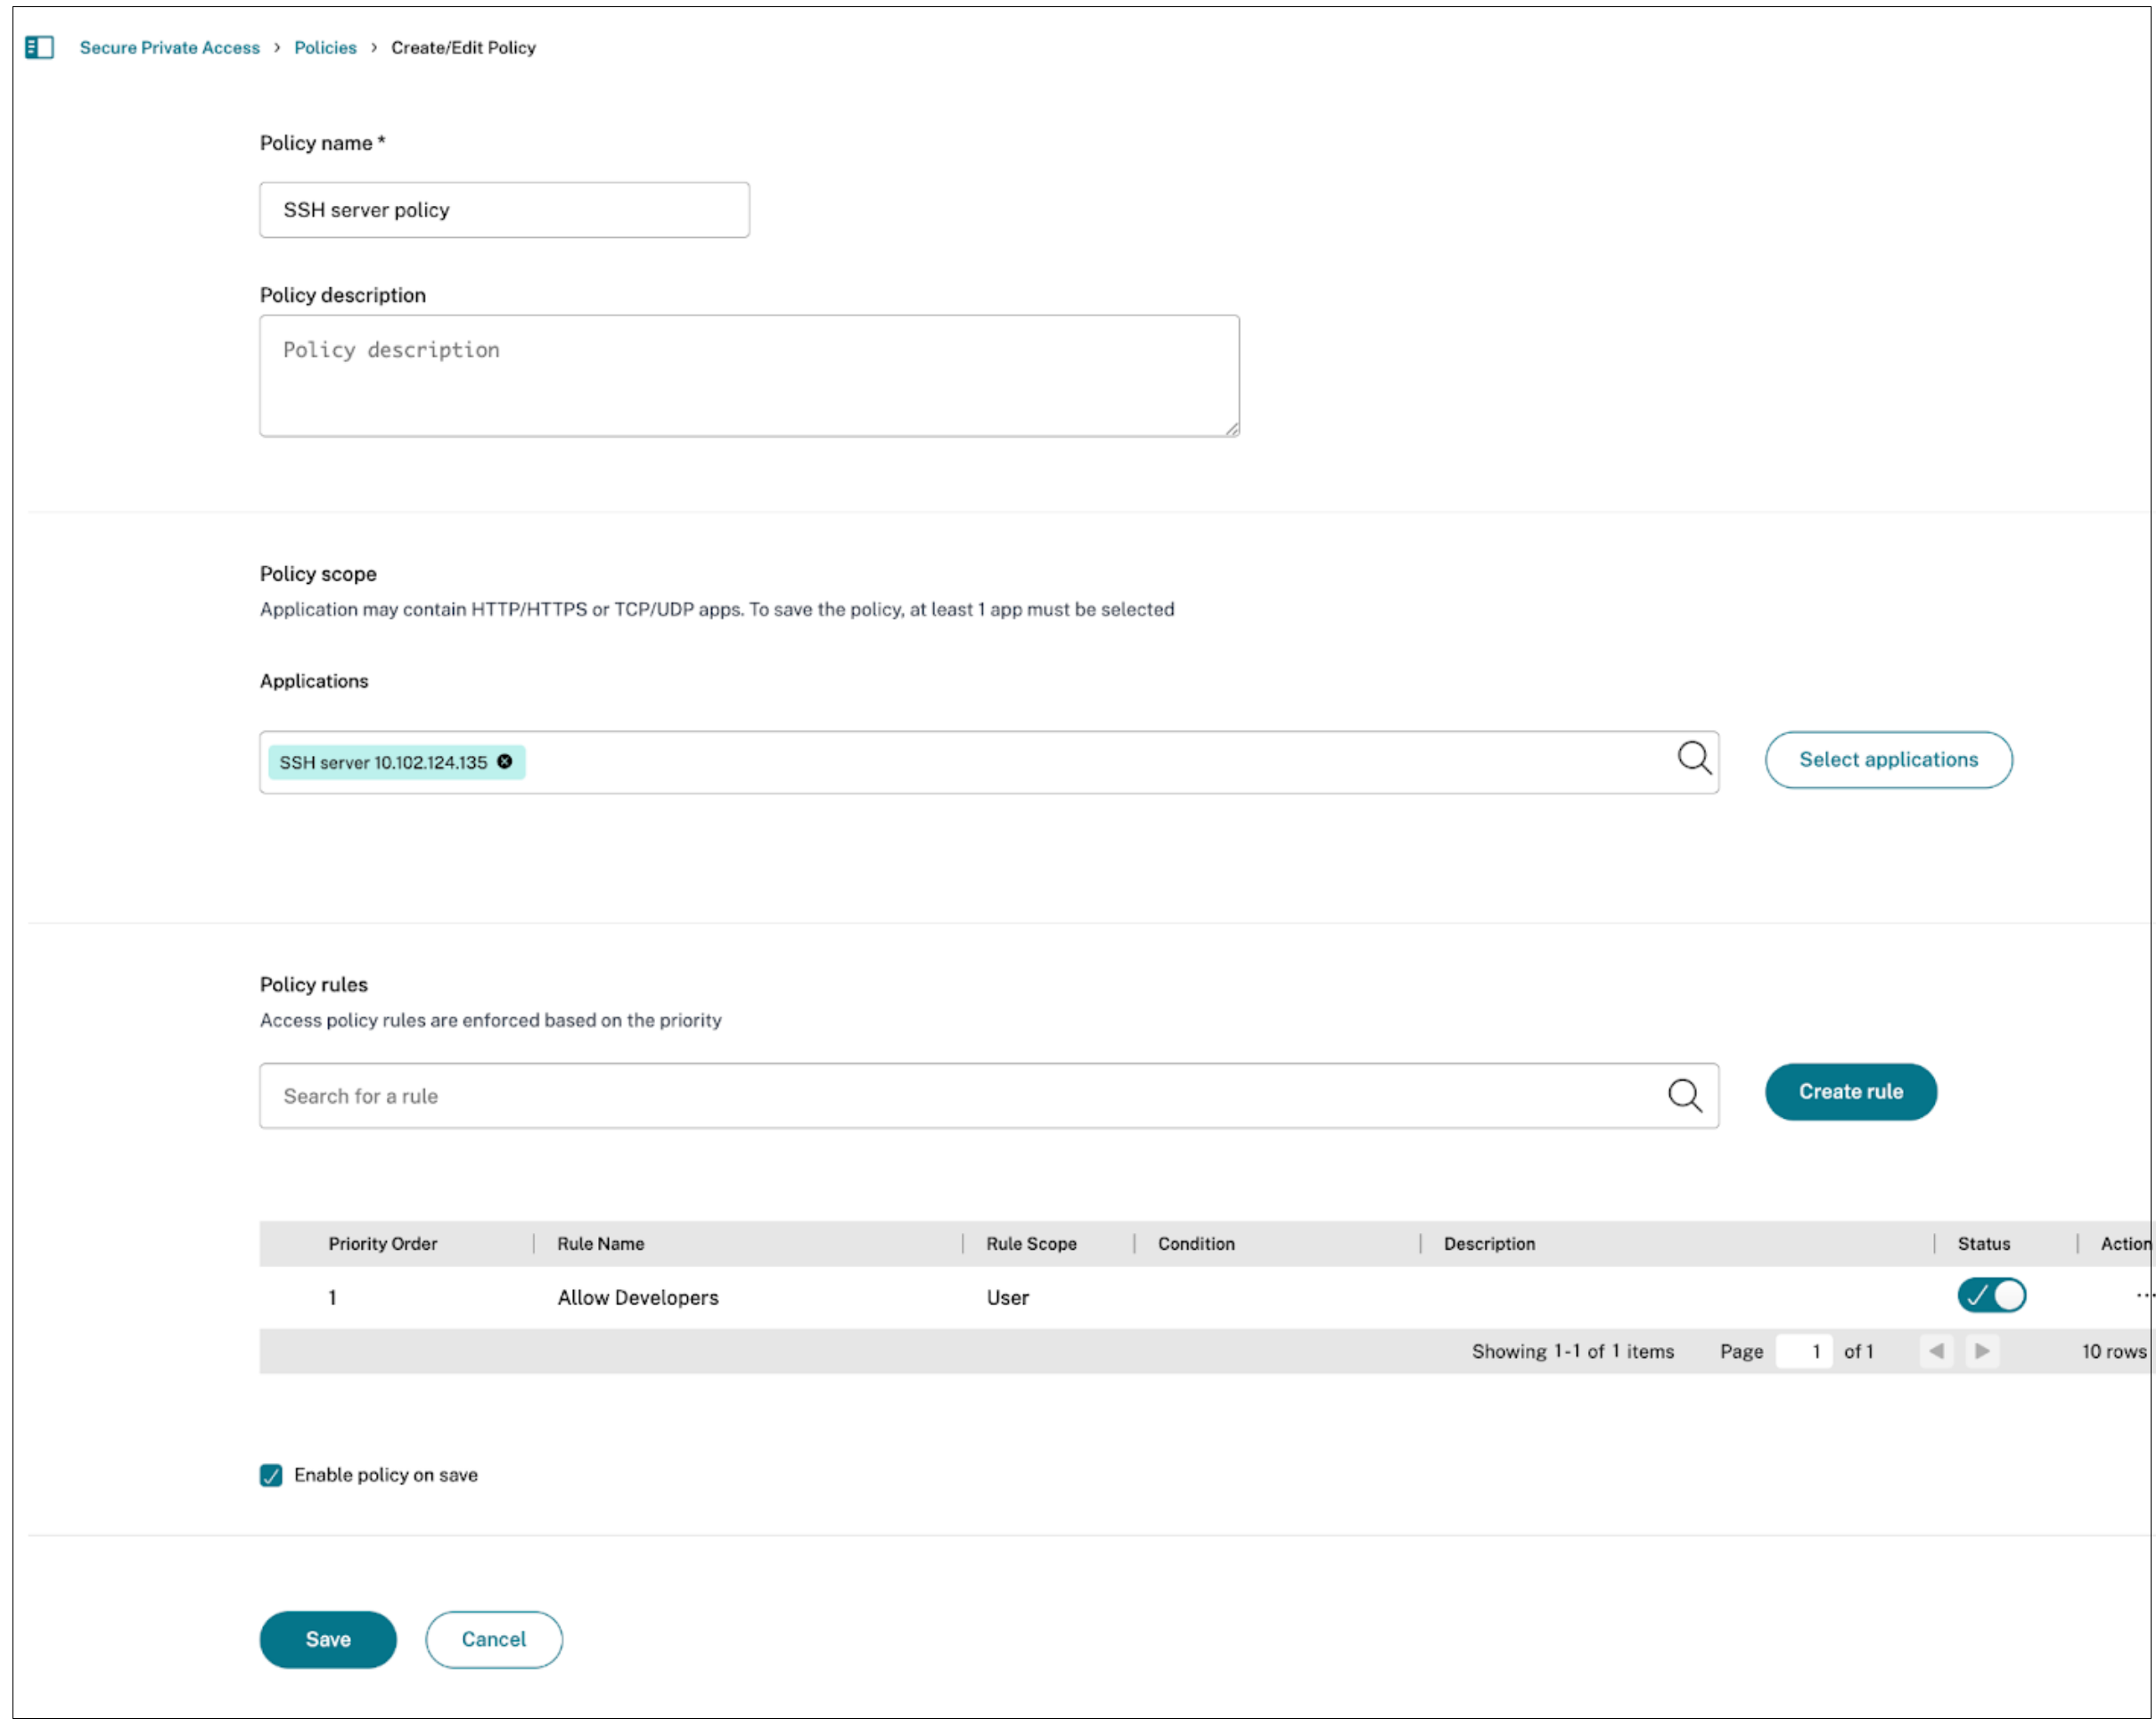
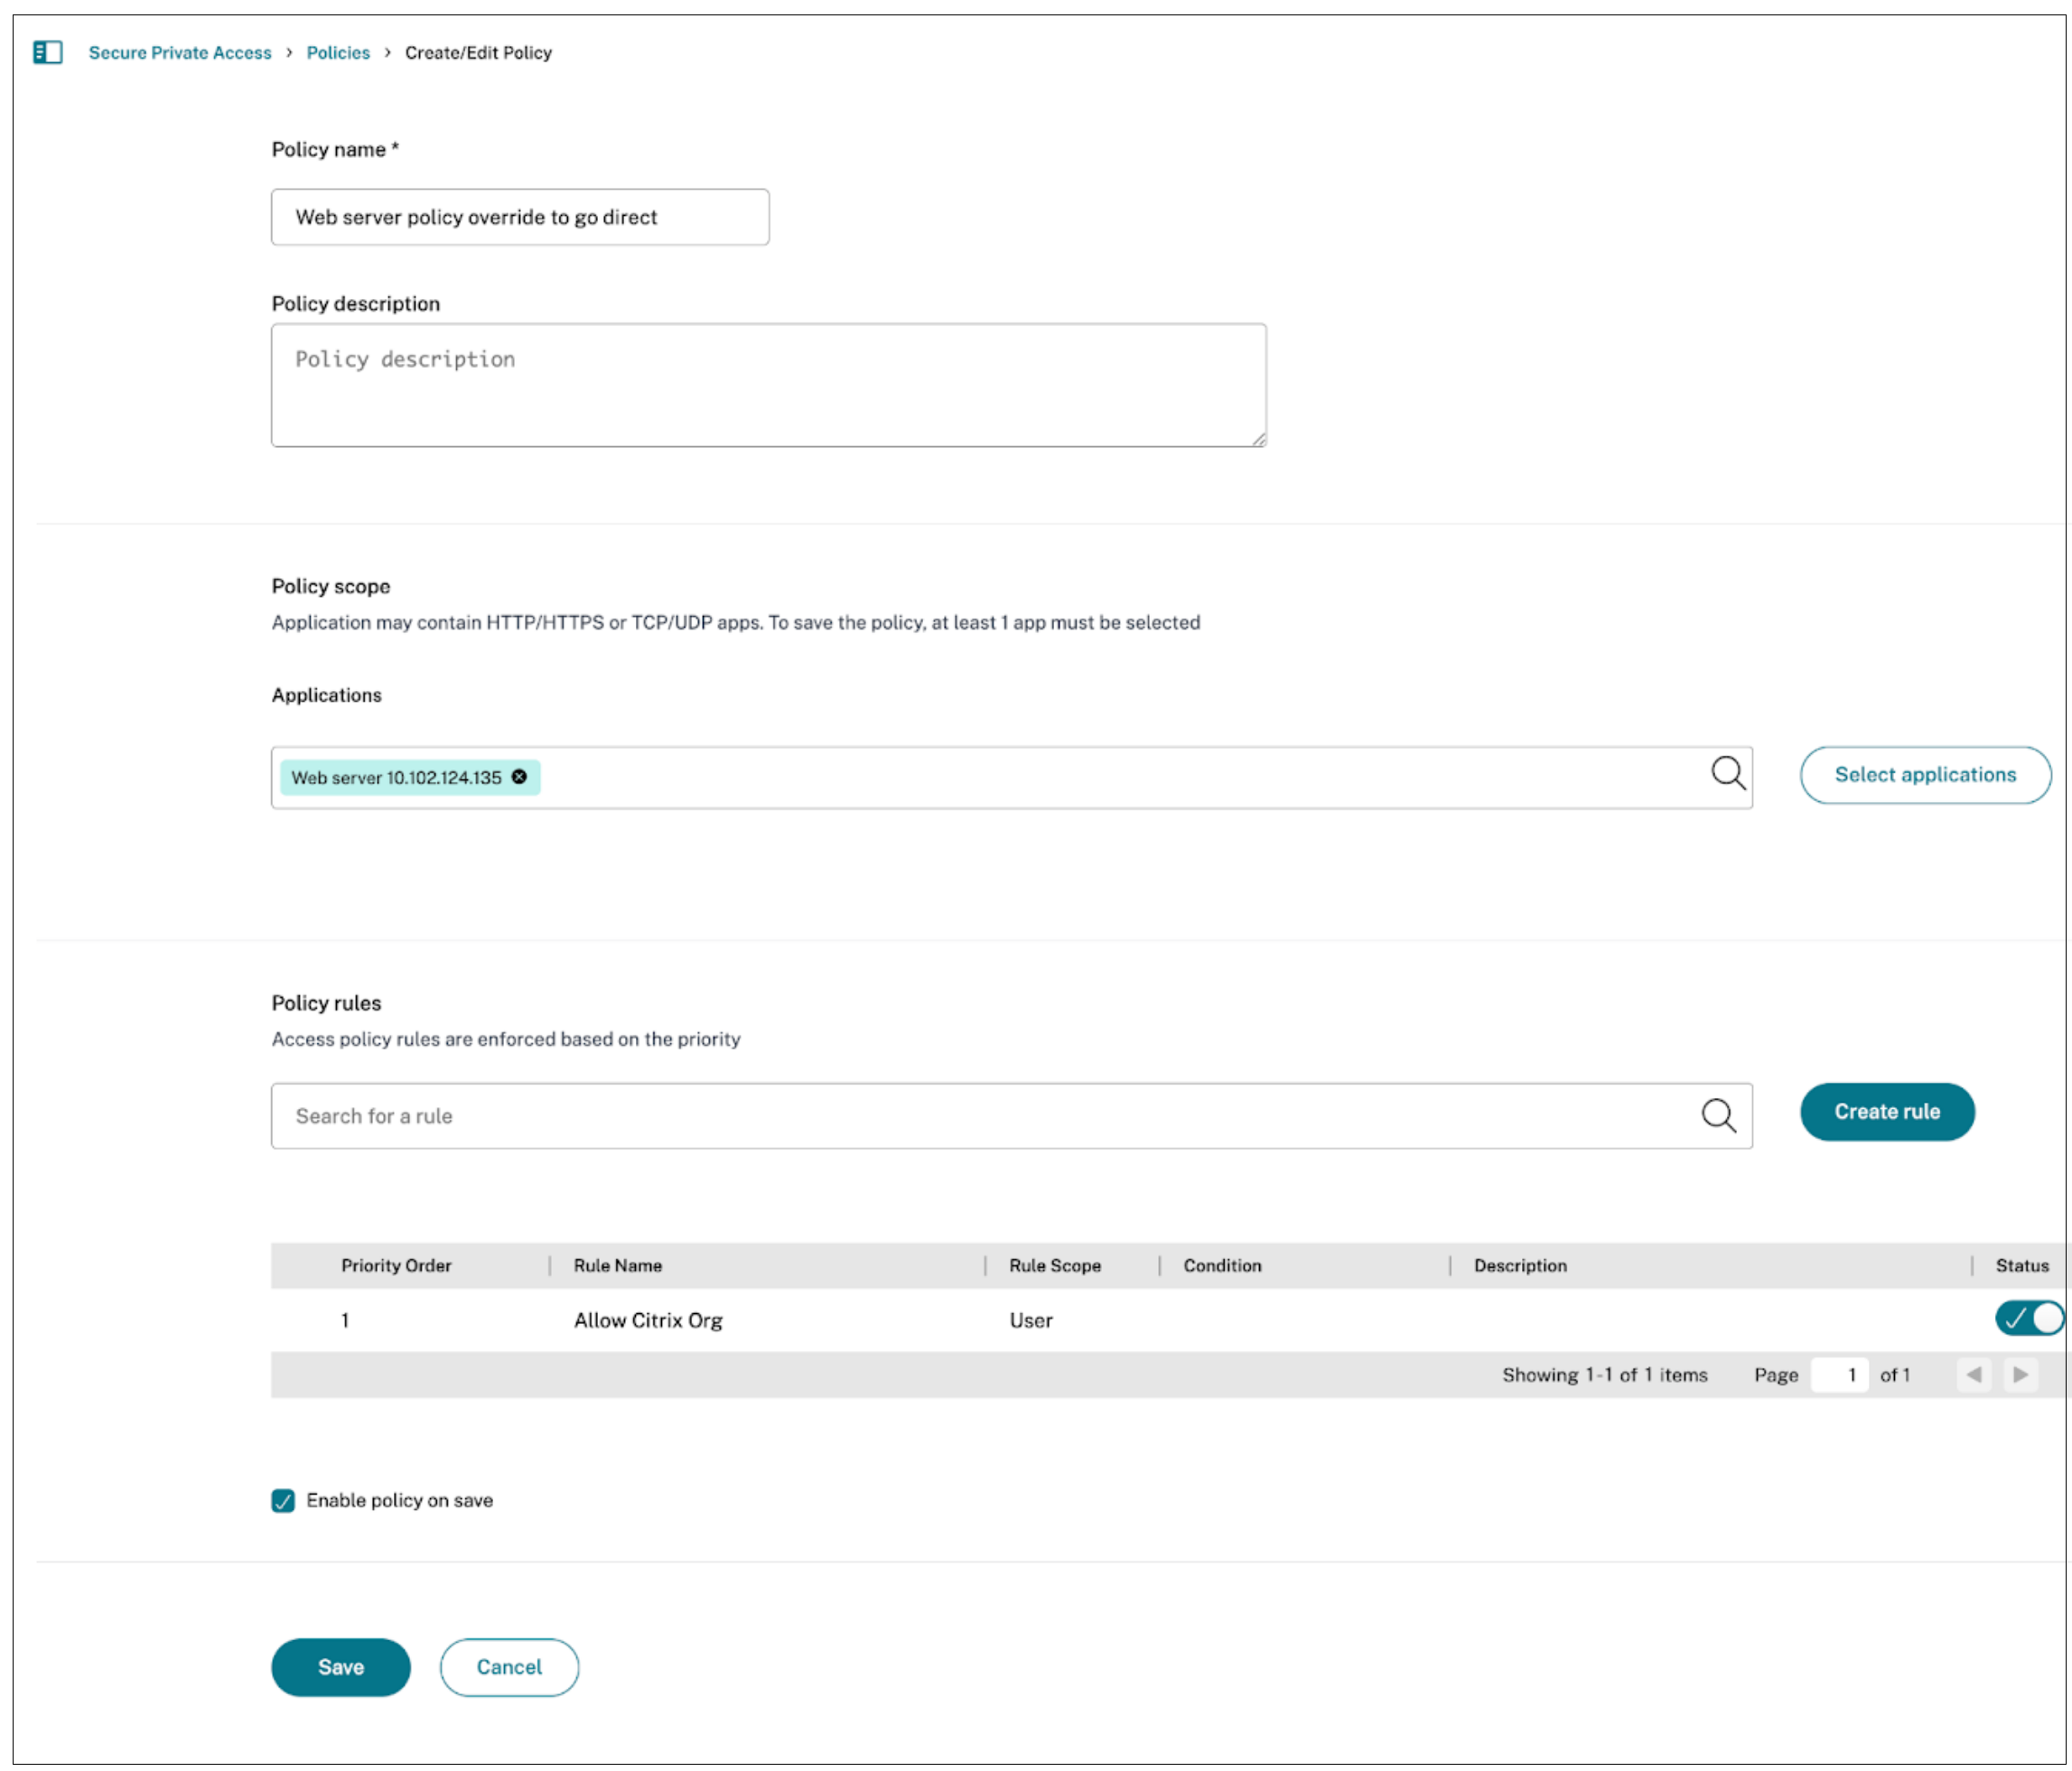
-
-
将策略绑定到应用程序。
-
将 SSH 访问策略绑定到 SSH 应用程序。
-
将 Web 访问策略绑定到 Web 应用程序。
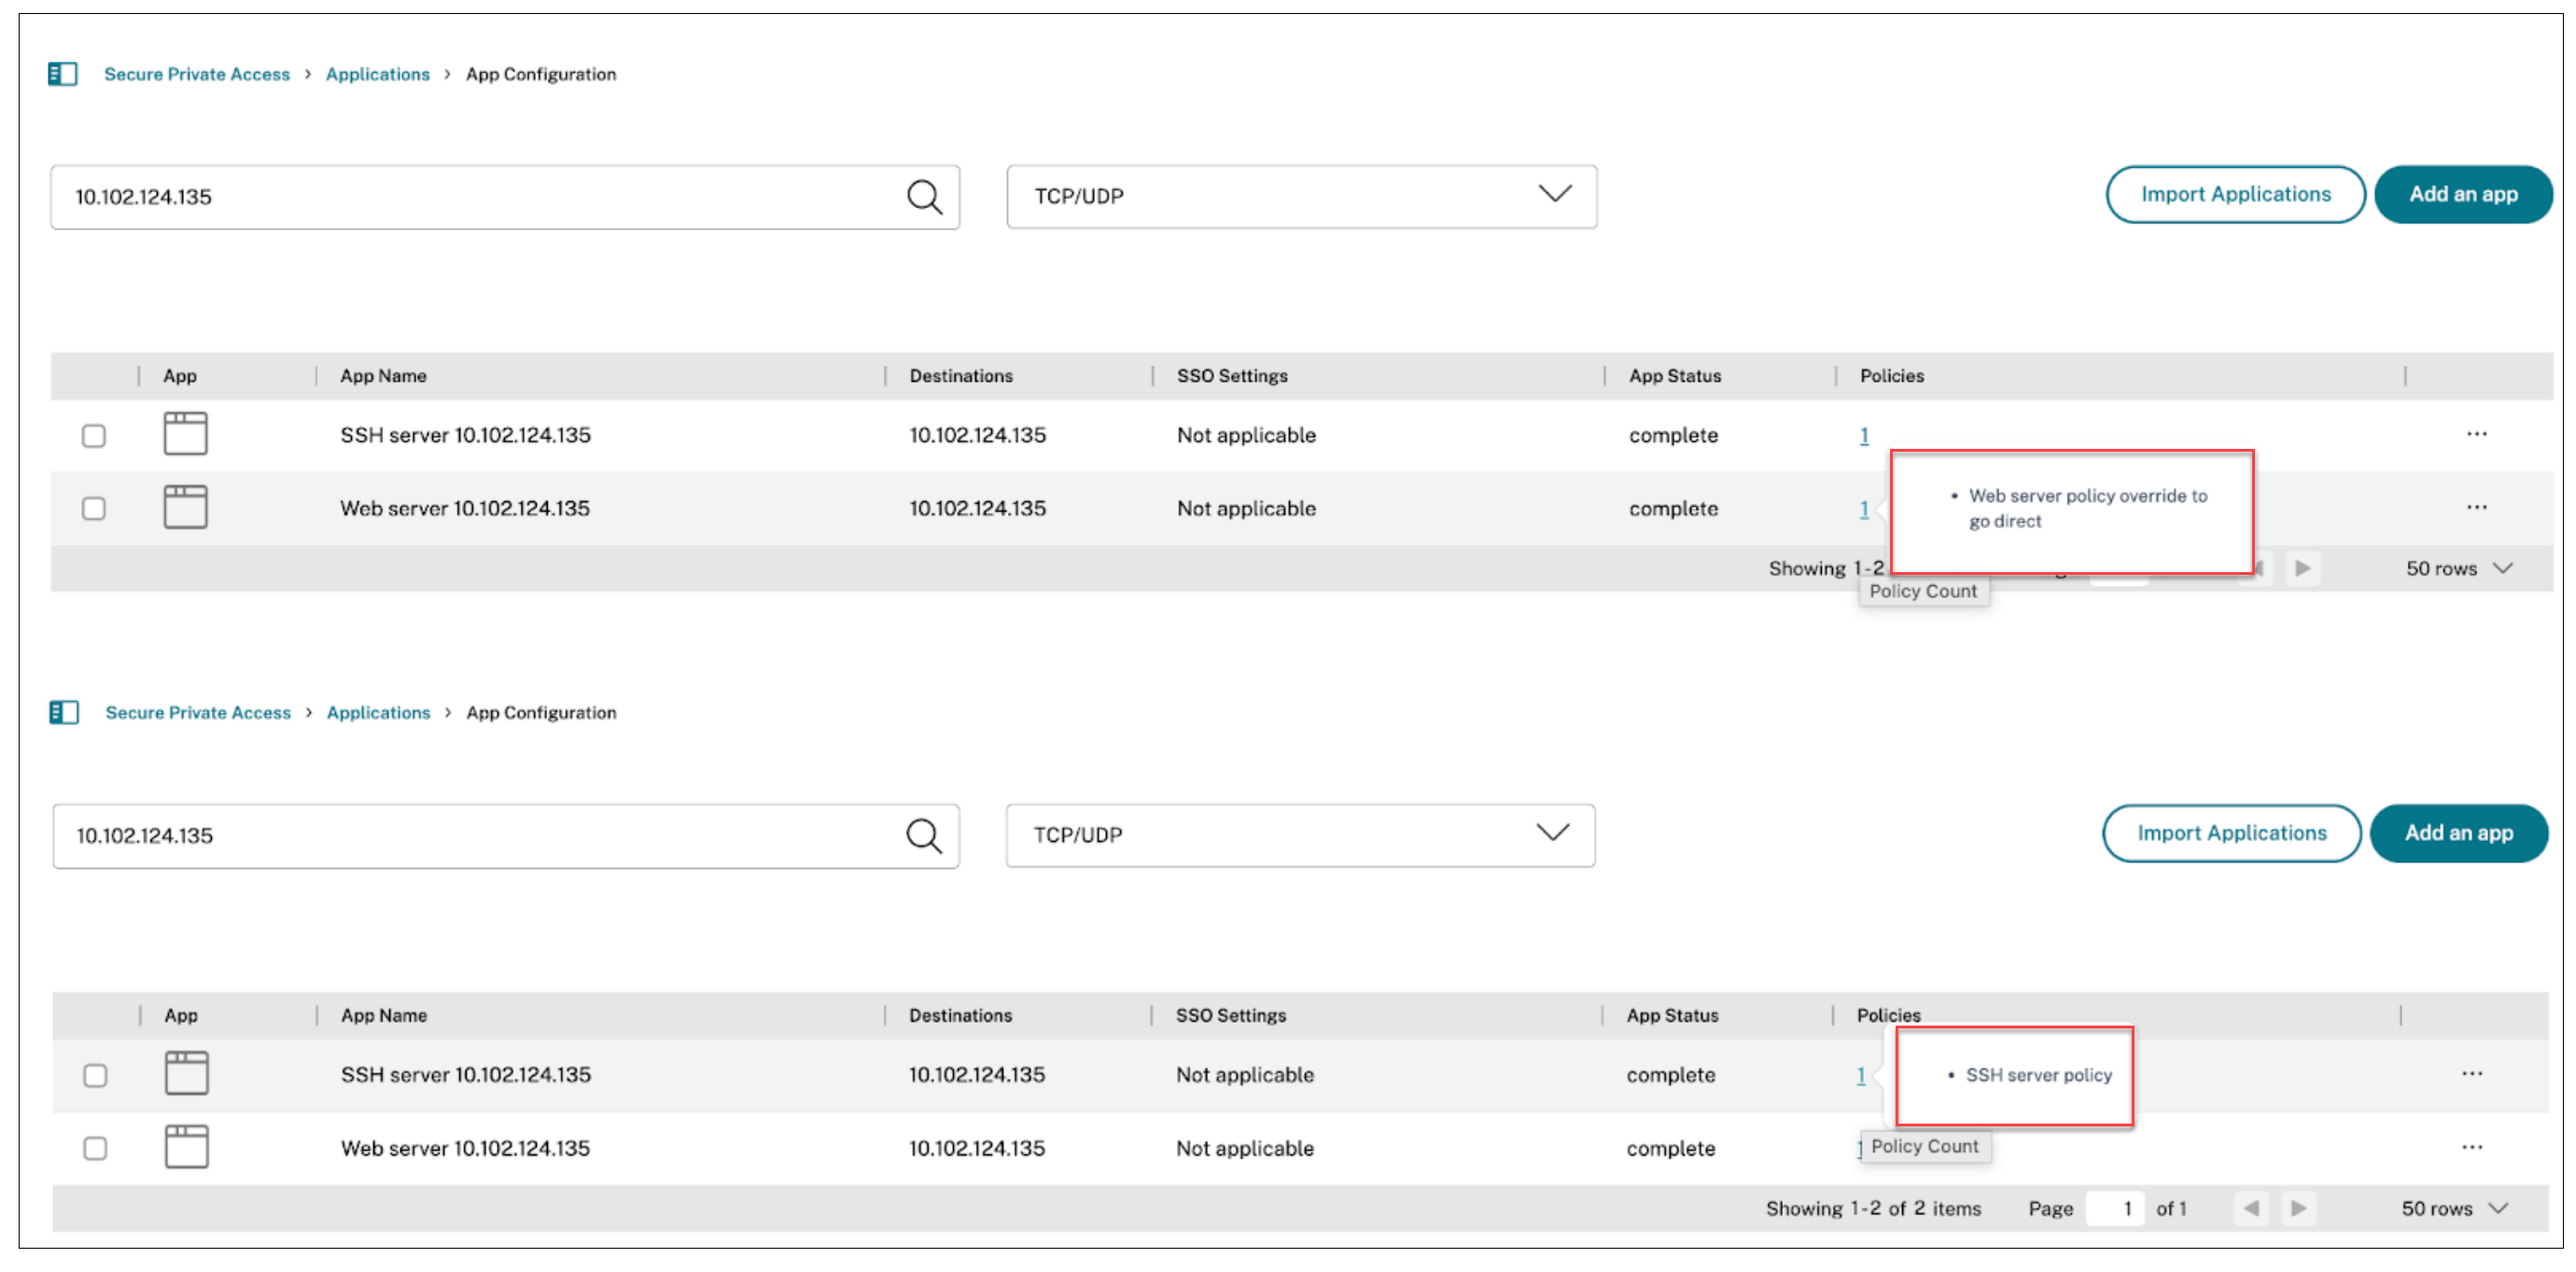
-
-
使用策略建模器审查和验证应用程序、策略和路由确认。
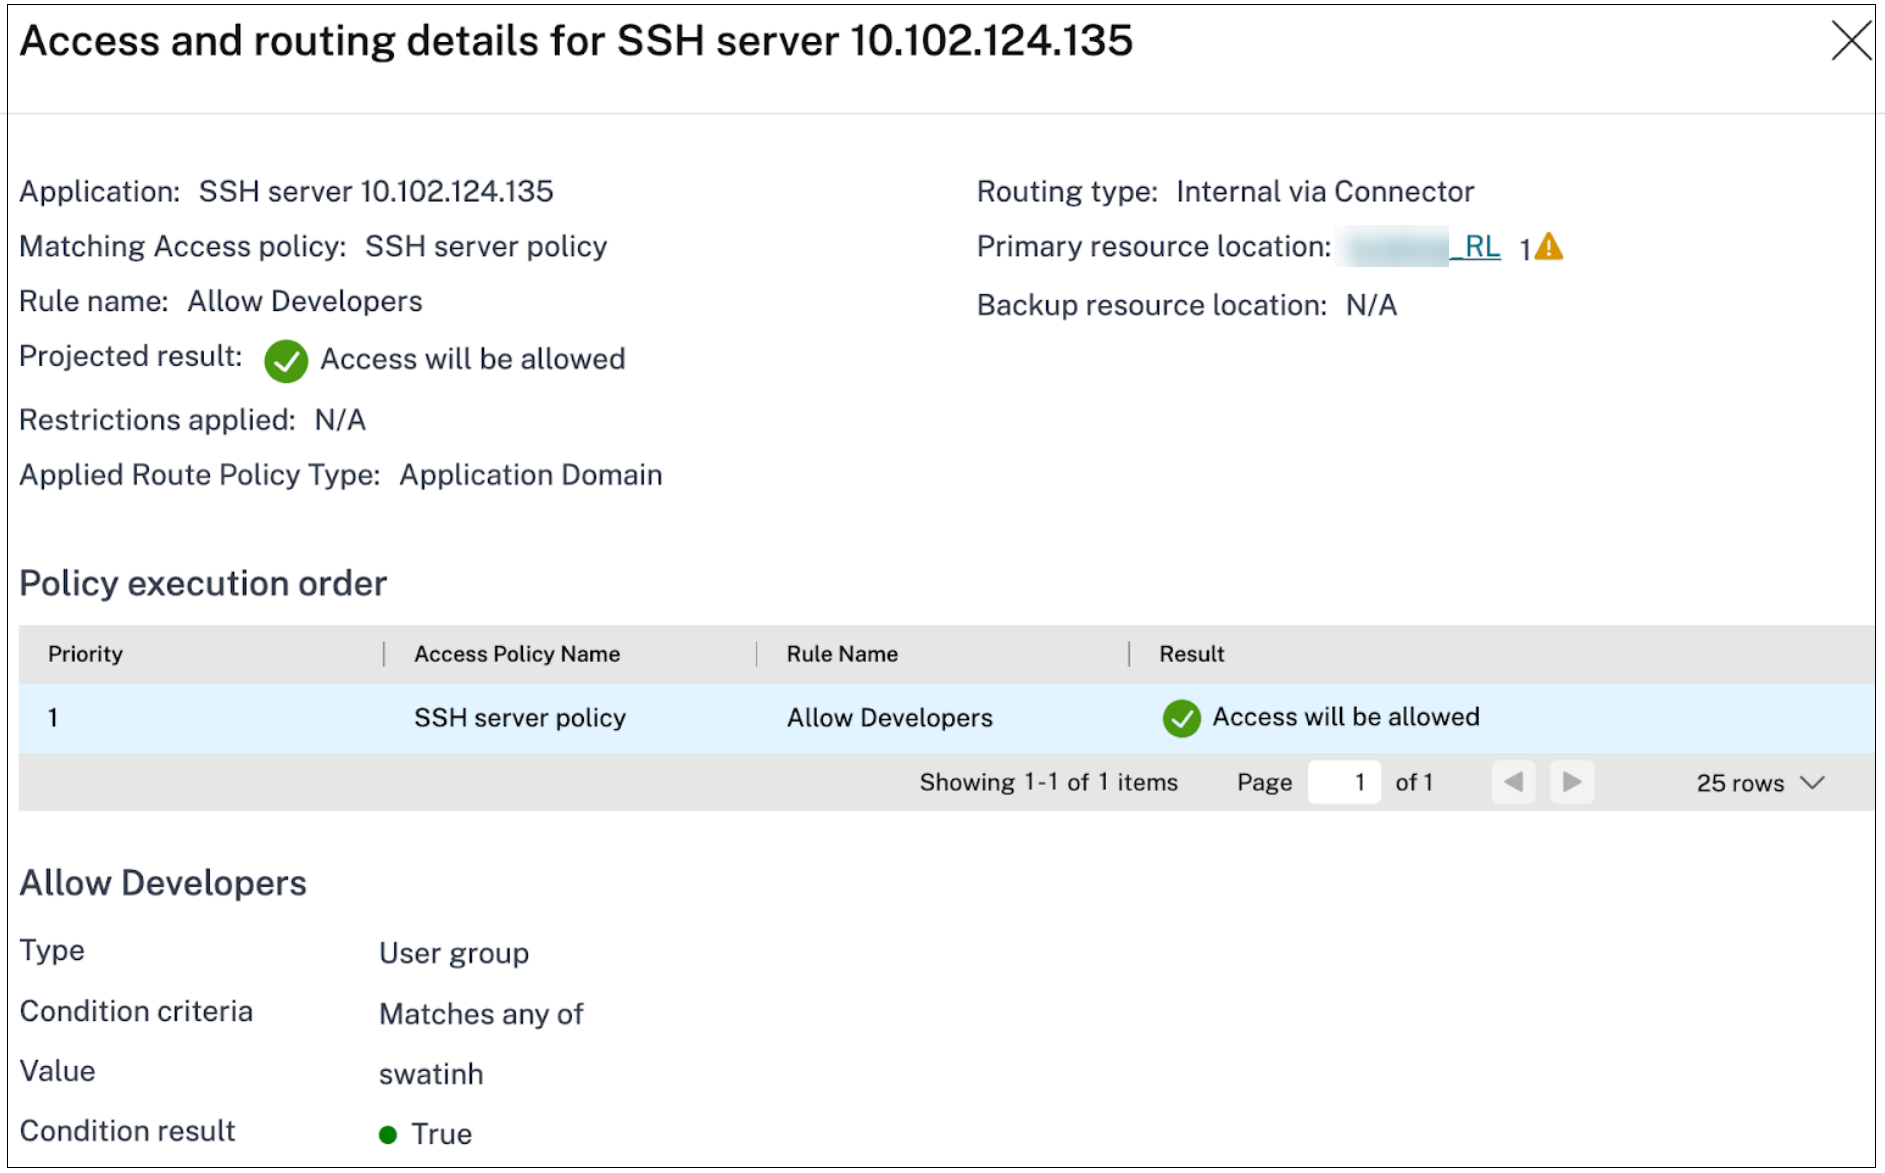
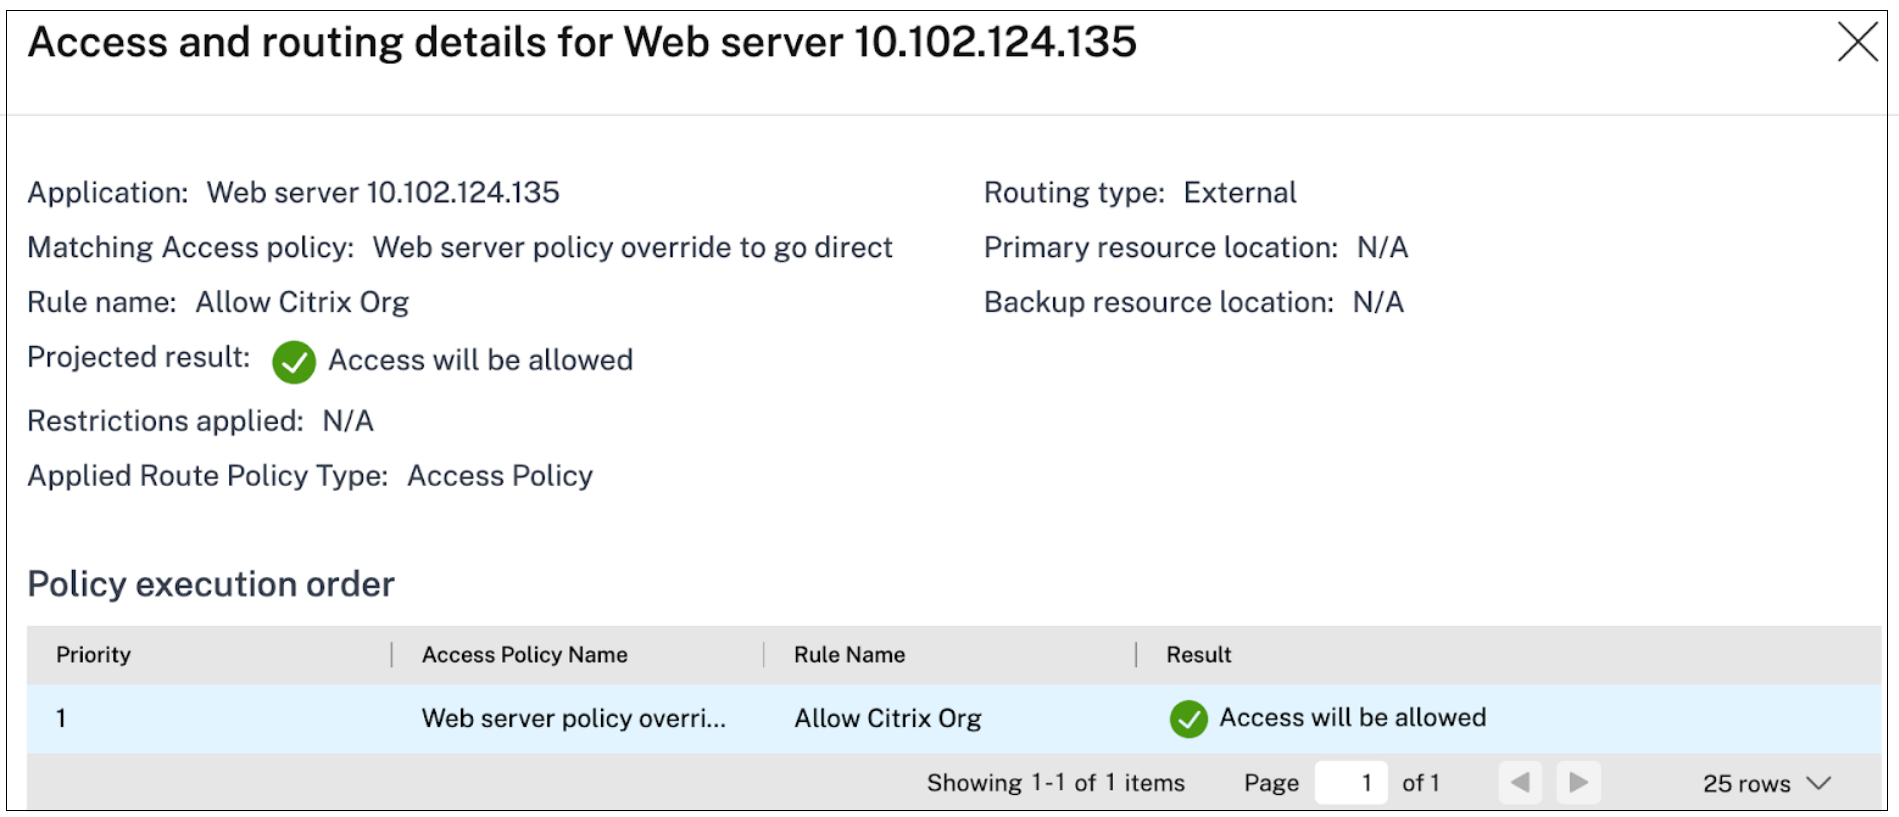
路由选项限制:
-
访问策略从上到下进行评估,因此将应用与用户、上下文和应用程序匹配的第一个策略。对于基于主机名的应用程序,应用策略中定义的路由配置(路由类型和资源位置)用于解析目标。
-
如果访问策略中未定义路由例外,则使用应用程序配置中的路由配置。 路由隧道和直接路由是互斥的。因此,对于基于主机名的目标,我们不能为其不同的端口同时通过隧道(内部)和通过直接(外部)进行路由。
-
内部路由(通过连接器或 NetScaler Gateway)和直接路由(外部)是互斥的。因此,基于主机名的目标不能同时进行内部和外部路由。如果要求应用程序的流量同时进行内部和外部路由,建议使用基于 IP 的目标来载入应用程序。
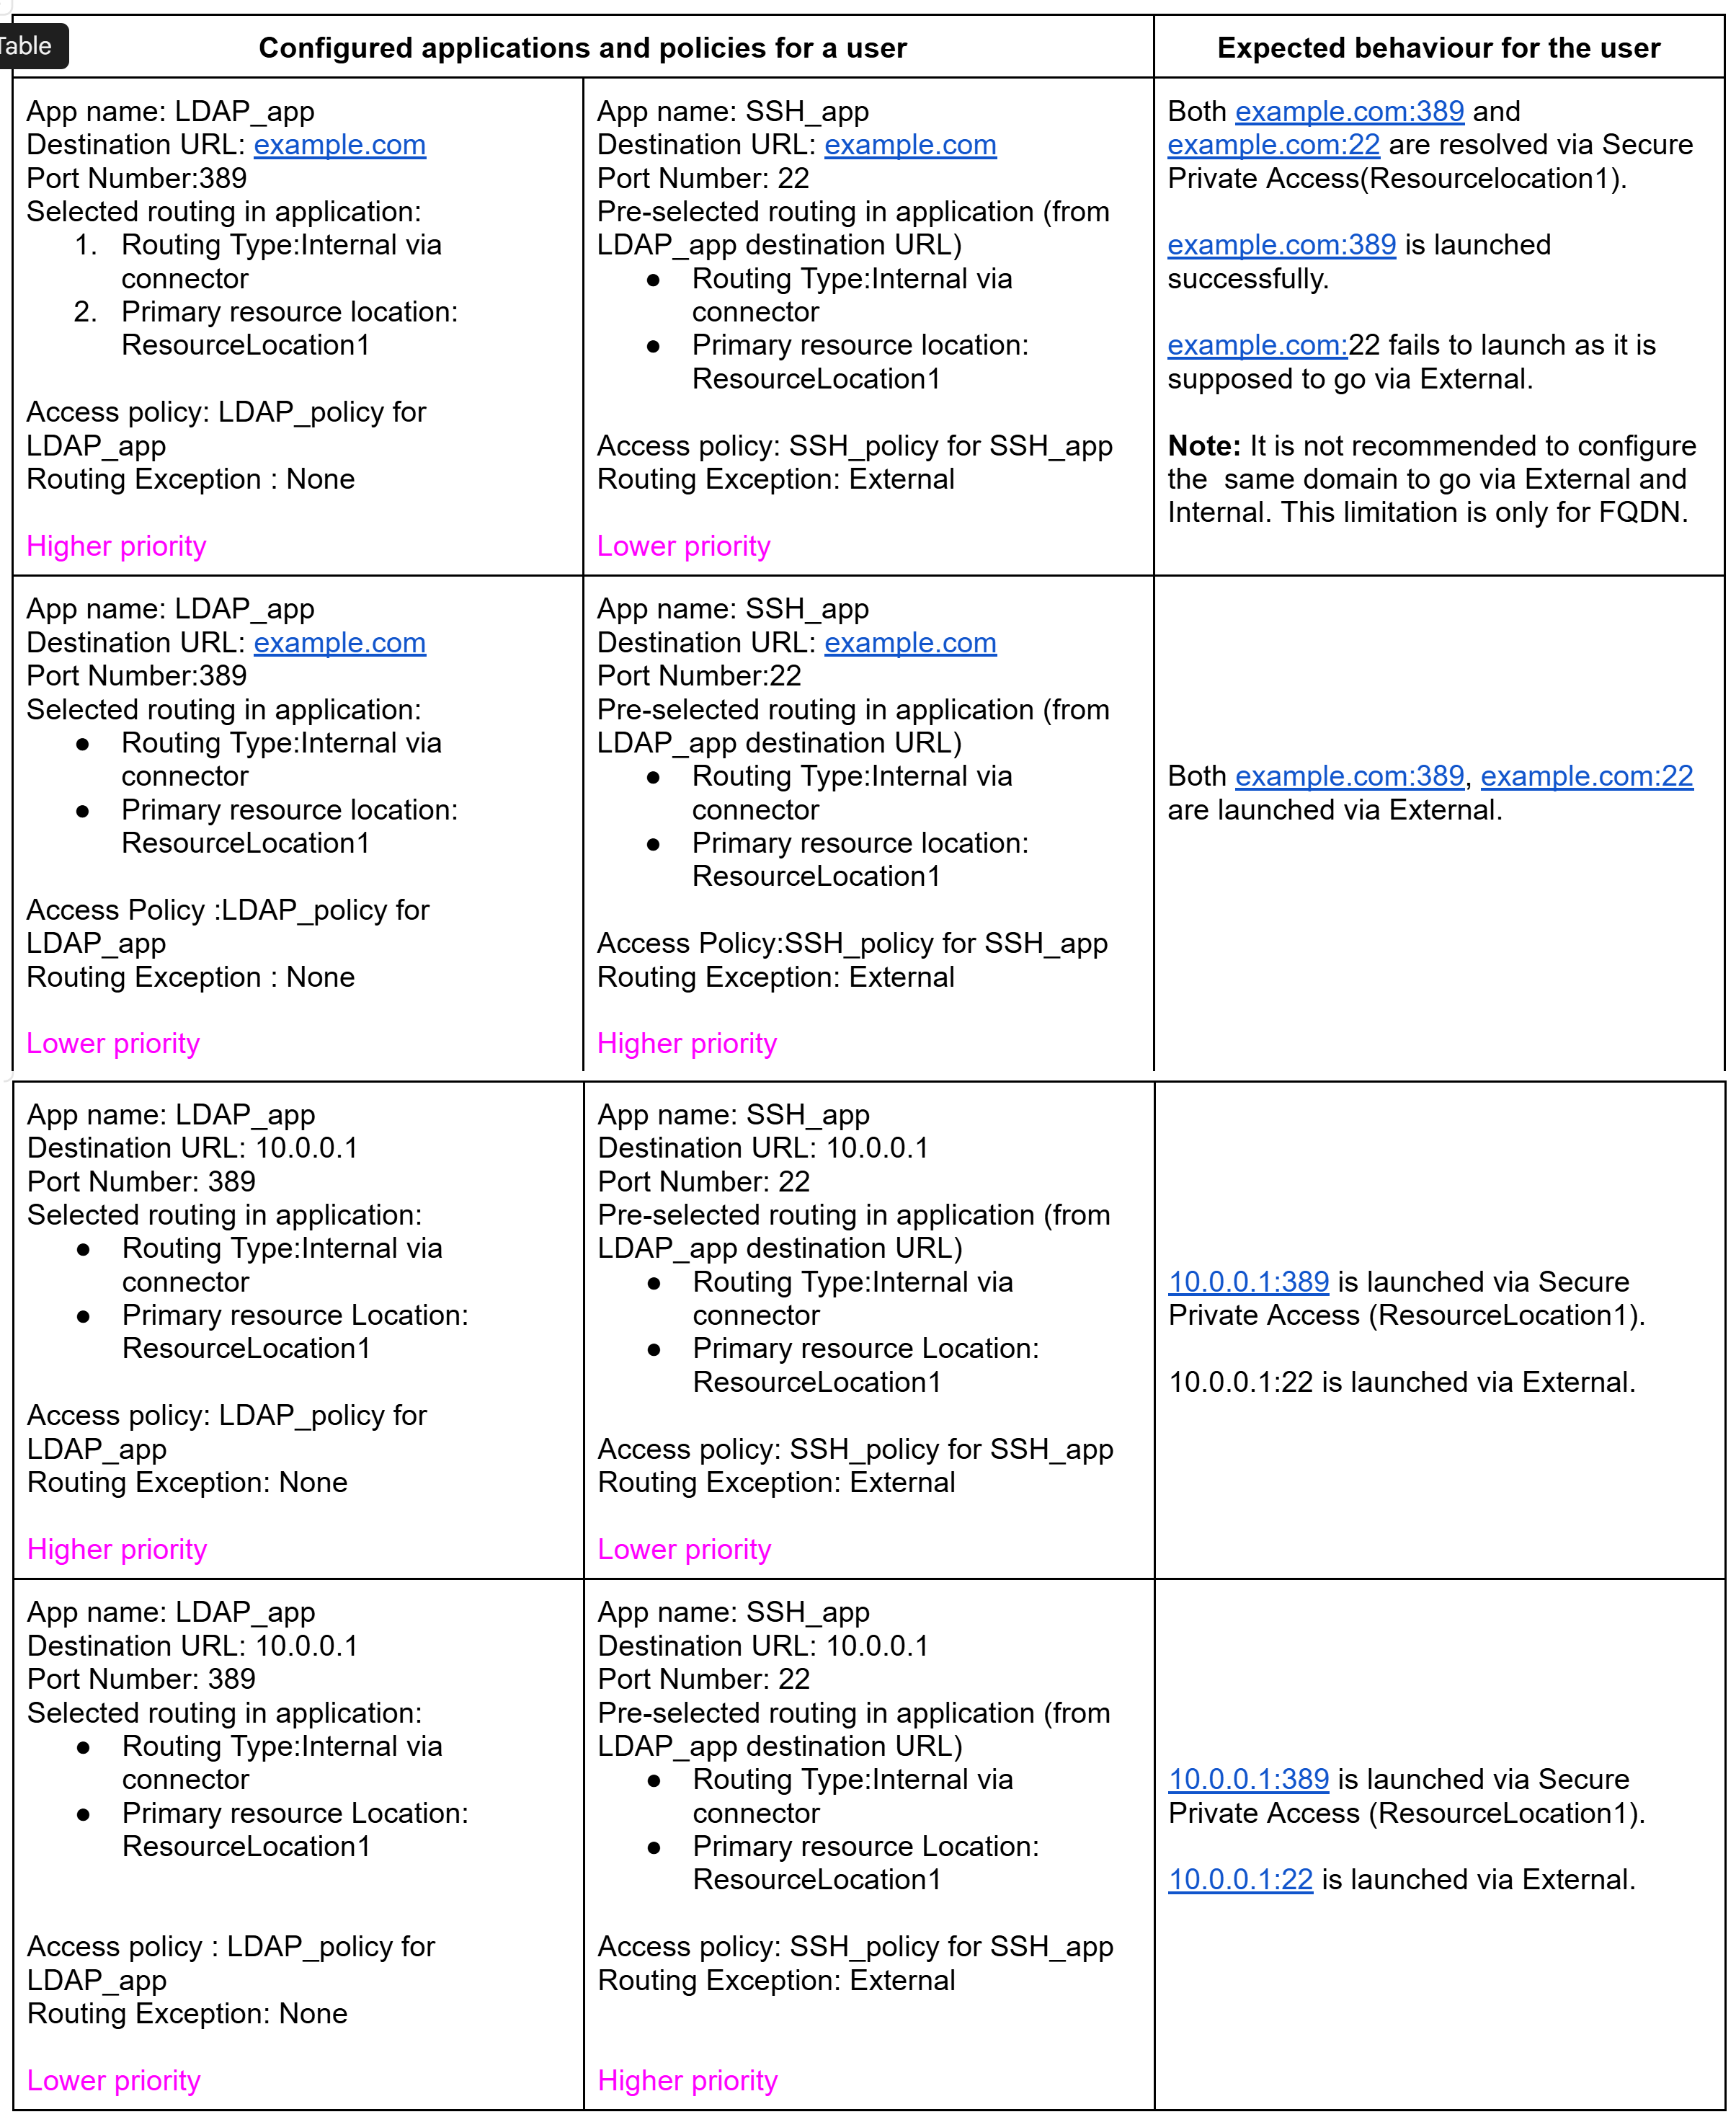
演示基于端口的路由的示例
下图演示了策略优先级和路由例外如何影响最终用户体验: