
DNS 后缀以将 FQDN 解析为 IP 地址
DNS 后缀是应用于所有最终用户的全局配置。Citrix Secure Private Access™ 服务的 DNS 后缀功能可用于以下用例:
-
通过为后端服务器添加 DNS 后缀域,使 Citrix Secure Access™ 客户端能够将非完全限定域名(主机名)解析为完全限定域名 (FQDN)。
-
使管理员能够使用 IP 地址(IP CIDR/IP 范围)配置应用程序,以便最终用户可以使用 DNS 后缀域下的相应 FQDN 访问应用程序。
例如,在解析非完全限定域名“workday”时,如果配置了 DNS 后缀“citrix.net”,则操作系统会附加后缀“citrix.net”并解析为“workday.citrix.net”。
如果配置了多个 DNS 后缀,则 DNS 后缀会按顺序解析。例如,假设添加了以下后缀:
-
".citrix.net" -
".citrix.com" -
".xenserver.com"
当最终用户键入“workday”时,操作系统会尝试按以下顺序解析 FQDN。如果使用一个后缀成功,则会跳过其余后缀。
-
workday.citrix.net
-
workday.citrix.com
-
workday.xenserver.com
重要提示:
先决条件
-
客户必须拥有 Secure Private Access Advanced 版本的使用权限才能使用 DNS 后缀功能。
-
请联系 Citrix 产品管理团队以启用 DNS 后缀功能标志。
如何添加 DNS 后缀
-
在 Secure Private Access 磁贴上,单击“管理”。
-
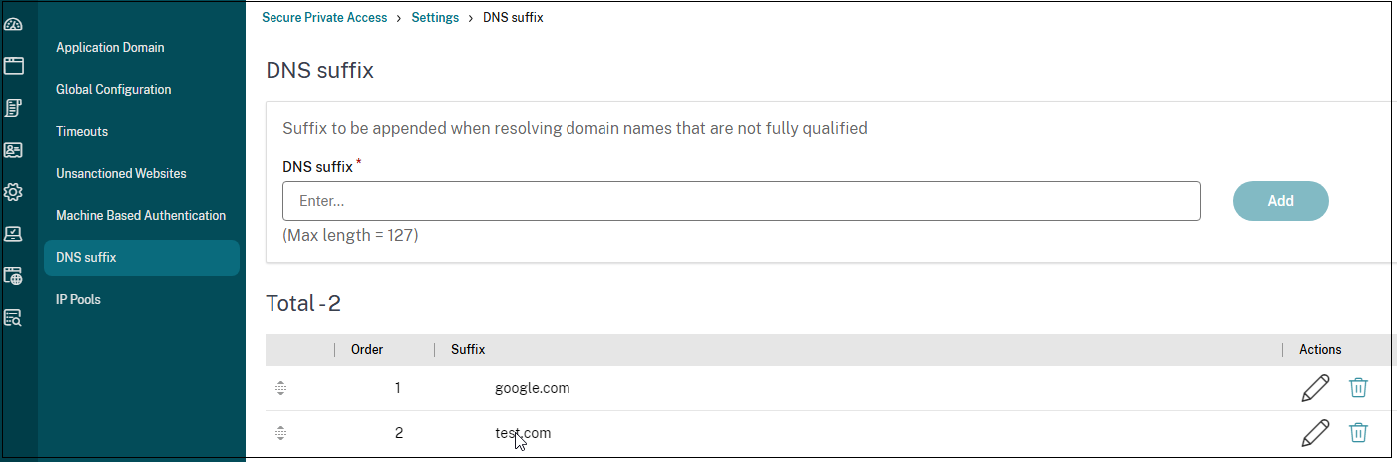
在 Secure Private Access 登录页面上,单击“设置”,然后单击“DNS 后缀”。
-
在“DNS 后缀”字段中,输入解析非完全限定名称时必须附加的后缀。
-
单击“添加”。
后缀按添加顺序排列。管理员可以删除或修改后缀。
用例示例
请考虑以下事项:
-
管理员已将 IP 地址 192.0.2.1 分配给客户网络中的一台计算机。
-
该计算机的 FQDN(IP 地址为 192.0.2.1)位于“citrix.net”域下(例如,workday.citrix.net)。
| DNS 后缀和应用程序配置 | 最终用户体验 | |
|---|---|---|
| 1 | 管理员将 DNS 后缀配置为“citrix.net”,并创建一个 IP 地址为 192.0.2.1 的应用程序,其访问策略为 user1 设置为“允许”。 | 当 user1 尝试连接到“workday”时,FQDN 会附加“citrix.net”(workday.citrix.net),并且 IP 地址解析为 192.0.2.1。由于已为 user1 配置了应用程序并允许访问 192.0.2.1,因此授予访问权限。 |
| 注意: 最终用户可以使用 192.0.2.1、workday.citrix.net 或“workday”访问 Workday 应用程序。 | ||
| 如果没有 DNS 后缀配置,通过“workday”和“workday.citrix.net”的访问将被拒绝。 | ||
| 2 | 管理员将 DNS 后缀配置为“citrix.net”,创建一个 FQDN 为 (workday.citrix.net) 的应用程序,并将访问策略为 user1 设置为“允许”。 | 当 user1 尝试连接到“workday”时,“citrix.net”会附加到“workday”(workday.citrix.net)。最终用户可以访问 Workday,因为已配置了“workday.citrix.net”的应用程序,并且访问策略为 user1 设置为“允许”。 |
| 注意: 最终用户可以使用 workday.citrix.net 或“workday”访问 Workday 应用程序。 | ||
| 访问 192.0.2.1 被拒绝,因为没有配置使用此 IP 地址的应用程序。 | ||
| 3 | 管理员将 DNS 后缀配置为“citrix.net”,创建一个通配符域为“*.citrix.net”的应用程序,并将访问策略为 user1 设置为“允许”。 | 当 user1 尝试连接到“workday”时,“citrix.net”会附加到“workday”(workday.citrix.net)。最终用户可以访问 Workday,因为已配置了“*.citrix.net”的应用程序,并且访问策略为 user1 设置为“允许”。 |
| 注意: 最终用户可以使用 workday.citrix.net 或“workday”访问 Workday。 | ||
| 由于没有配置此 IP 地址的应用程序,因此拒绝访问 192.0.2.1。 | ||
| 4 | 管理员将 DNS 后缀配置为“citrix.net”。没有为 user1 配置 FQDN (workday.citrix.net) 或 192.0.2.1 的应用程序。 | 当 user1 尝试连接到“workday”时,客户端会将“workday”后缀为“citrix.net”,并将“workday.citrix.net”解析为 192.0.2.1。但是,user1 无法连接到私有服务器 (workday.citrix.net/192.0.2.1),因为没有为 user1 配置 192.0.2.1 或 workday.citrix.net 或 *.citrix.net 的应用程序。 |
| 5 | 管理员将 DNS 后缀配置为“citrix.net”。添加一个 IP 地址为 192.0.2.1 的应用程序,并将 user1 的访问策略设置为“拒绝”。然后添加另一个 FQDN (workday.citrix.net) 解析为 192.0.2.1 的应用程序,并将 user1 的访问策略设置为“允许”。 | 当 user1 尝试连接到“workday”时,“citrix.net”会作为后缀添加到 Workday (workday.citrix.net),并且 IP 地址会解析为 192.0.2.1。但是,由于配置了 IP 192.0.2.1 的应用程序策略优先于配置了 FQDN 的应用程序,因此拒绝访问 Workday。 |