
BitLocker デバイスポリシー
Windows 10およびWindows 11には、BitLockerと呼ばれるディスク暗号化機能が含まれており、紛失または盗難されたWindowsデバイスへの不正アクセスからファイルとシステムを保護します。さらに保護を強化するには、BitLockerをTrusted Platform Module (TPM) チップバージョン1.2以降と組み合わせて使用できます。TPMチップは、暗号化操作を処理し、暗号化キーを生成、保存、および使用を制限します。
Windows 10ビルド1703以降、MDMポリシーでBitLockerを制御できるようになりました。XenMobile®のBitLockerデバイスポリシーを使用して、Windows 10およびWindows 11デバイスのBitLockerウィザードで利用可能な設定を構成します。たとえば、BitLockerが有効になっているデバイスでは、BitLockerは起動時にドライブのロックを解除する方法、回復キーをバックアップする方法、固定ドライブのロックを解除する方法をユーザーに尋ねることができます。BitLockerデバイスポリシー設定では、以下の項目も構成します。
-
TPMチップのないデバイスでBitLockerを有効にする。
-
BitLockerインターフェイスで回復オプションを表示する。
-
BitLockerが有効になっていない場合に、固定ドライブまたはリムーバブルドライブへの書き込みアクセスを拒否する。
注:
デバイスでBitLocker暗号化が開始された後、更新されたBitLockerデバイスポリシーを展開しても、後からデバイスのBitLocker設定を変更することはできません。
このポリシーを追加または構成するには、**[構成]>[デバイスポリシー]**の順に選択します。詳しくは、「デバイスポリシー」を参照してください。
要件
-
BitLockerデバイスポリシーには、Windows 10またはWindows 11 Enterpriseエディションが必要です。
-
BitLockerデバイスポリシーを展開する前に、BitLockerを使用するための環境を準備してください。BitLockerのシステム要件やセットアップなど、Microsoftからの詳細情報については、「BitLocker」とそのノード配下の記事を参照してください。
Windowsデスクトップおよびタブレットの設定
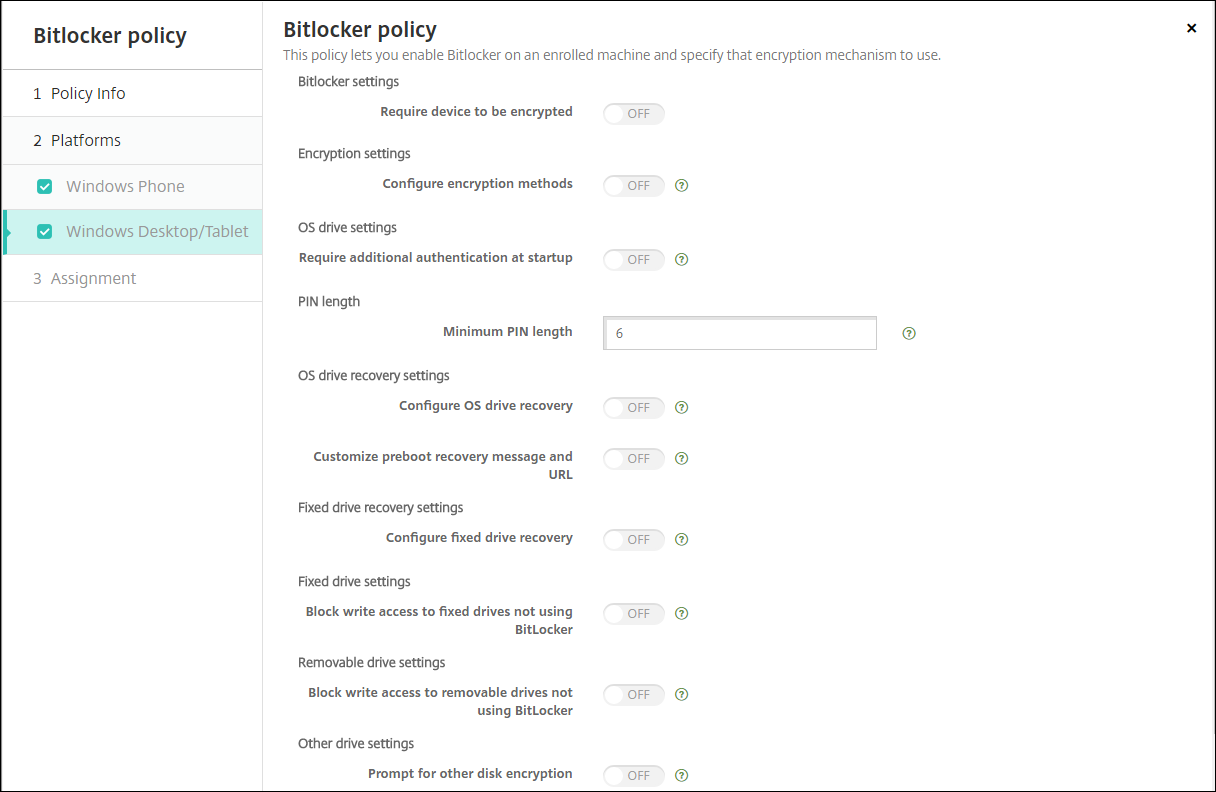
-
デバイスの暗号化を必須にする: WindowsデスクトップまたはタブレットでBitLocker暗号化を有効にするようユーザーに促すかどうかを決定します。**[オン]の場合、登録完了後にデバイスに、企業がデバイスの暗号化を要求していることを示すメッセージが表示されます。[オフ]の場合、ユーザーにプロンプトは表示されず、BitLockerはポリシー設定を使用します。デフォルトは[オフ]**です。
-
暗号化方法の構成: 特定のドライブタイプに使用する暗号化方法を決定します。オフの場合、BitLockerウィザードは、ドライブタイプに使用する暗号化方法をユーザーに求めます。すべてのドライブの暗号化方法はデフォルトでXTS-AES 128ビットになります。リムーバブルドライブの暗号化方法はデフォルトでAES-CBC 128ビットになります。オンの場合、BitLockerはポリシーで指定された暗号化方法を使用します。オンの場合、オペレーティングシステムドライブ、固定ドライブ、リムーバブルドライブの追加設定が表示されます。各ドライブタイプのデフォルトの暗号化方法を選択します。デフォルトはオフです。
-
起動時に追加認証を要求: デバイスの起動時に必要な追加認証を指定します。また、TPMチップを搭載していないデバイスでBitLockerを許可するかどうかも指定します。オフの場合、TPMを搭載していないデバイスはBitLocker暗号化を使用できません。TPMの詳細については、Microsoftの記事「Trusted Platform Module Technology Overview」を参照してください。オンの場合、以下の追加設定が表示されます。デフォルトはオフです。
-
TPMチップなしのデバイスでBitLockerをブロック: TPMチップのないデバイスでは、BitLockerはユーザーにロック解除パスワードまたはスタートアップキーの作成を要求します。スタートアップキーはUSBドライブに保存され、ユーザーは起動前にデバイスに接続する必要があります。ロック解除パスワードは最低8文字です。デフォルトはオフです。
-
TPMスタートアップ: TPMを搭載したデバイスには、TPMのみ、TPM + PIN、TPM + キー、TPM + PIN + キーの4つのロック解除モードがあります。TPMスタートアップはTPMのみのモードで、暗号化キーはTPMチップに保存されます。このモードでは、ユーザーが追加のロック解除データを提供する必要はありません。ユーザーデバイスは、TPMチップからの暗号化キーを使用して、再起動時に自動的にロック解除されます。デフォルトはTPMを許可です。
-
TPMスタートアップPIN: この設定はTPM + PINロック解除モードです。PINは最大20桁まで設定できます。最小PIN長設定を使用して、最小PIN長を指定します。ユーザーはBitLockerセットアップ中にPINを設定し、デバイス起動時にPINを提供します。
-
TPMスタートアップキー: この設定はTPM + キーロック解除モードです。スタートアップキーはUSBまたはその他のリムーバブルドライブに保存され、ユーザーは起動前にデバイスに接続する必要があります。
-
TPMスタートアップキーとPIN: この設定はTPM + PIN + キーロック解除モードです。ロック解除が成功すると、オペレーティングシステムがロードを開始します。ロック解除が失敗すると、デバイスは回復モードに入ります。
-
-
最小PIN長: TPMスタートアップPINの最小長。デフォルトは6です。
-
OSドライブ回復の構成: ロック解除手順が失敗した場合、BitLockerは構成された回復キーをユーザーに求めます。この設定は、ロック解除パスワードまたはUSBスタートアップキーを持っていない場合にユーザーが利用できるオペレーティングシステムドライブの回復オプションを構成します。デフォルトはオフです。
-
証明書ベースのデータ回復エージェントを許可: 証明書ベースのデータ回復エージェントを許可するかどうかを指定します。グループポリシー管理コンソール (GPMC) またはローカルグループポリシーエディターにある公開キーポリシーからデータ回復エージェントを追加します。データ回復エージェントの詳細については、Microsoftの記事「BitLocker Group Policy settings」を参照してください。デフォルトはオフです。
-
OSドライブ回復用に48ビット回復パスワードを作成: ユーザーが回復パスワードを使用することを許可または要求するかどうかを指定します。BitLockerはパスワードを生成し、ファイルまたはMicrosoft Cloudアカウントに保存します。デフォルトは48桁のパスワードを許可です。
-
256ビット回復キーを作成: ユーザーが回復キーを使用することを許可または要求するかどうかを指定します。回復キーはBEKファイルであり、USBドライブに保存されます。デフォルトは256ビット回復キーを許可です。
-
OSドライブ回復オプションを非表示: BitLockerインターフェイスで回復オプションを表示または非表示にするかどうかを指定します。オンの場合、BitLockerインターフェイスには回復オプションが表示されません。その場合、デバイスをActive Directoryに登録し、回復オプションをActive Directoryに保存し、回復情報をAD DSに保存をオンに設定します。デフォルトはオフです。
-
回復情報をAD DSに保存: 回復オプションをActive Directory Domain Servicesに保存するかどうかを指定します。デフォルトはオフです。
-
AD DSに保存される回復情報を構成する: BitLocker回復パスワード、または回復パスワードとキーパッケージをActive Directory Domain Servicesに保存するかどうかを指定します。キーパッケージを保存すると、物理的に破損したドライブからデータを回復できます。デフォルトは回復パスワードのバックアップです。
-
AD DSに回復情報を保存した後にBitLockerを有効にする: デバイスがドメインに接続されており、BitLocker回復情報のActive Directoryへのバックアップが成功しない限り、ユーザーがBitLockerを有効にできないようにするかどうかを指定します。オンの場合、BitLockerを開始する前にデバイスがドメインに参加している必要があります。デフォルトはオフです。
-
-
プレブート回復メッセージとURLをカスタマイズする: BitLockerが回復画面にカスタマイズされたメッセージとURLを表示するかどうかを指定します。オンの場合、次の追加設定が表示されます: デフォルトの回復メッセージとURLを使用する、空の回復メッセージとURLを使用する、カスタム回復メッセージを使用する、カスタム回復URLを使用する。オフの場合、デフォルトの回復メッセージとURLが表示されます。デフォルトはオフです。
-
固定ドライブの回復を構成する: BitLockerで暗号化された固定ドライブのユーザーへの回復オプションを構成します。BitLockerは、固定ドライブの暗号化に関するメッセージをユーザーに表示しません。起動中にドライブのロックを解除するには、ユーザーはパスワードまたはスマートカードを提供します。このポリシーには含まれていない起動時のロック解除設定は、ユーザーが固定ドライブでBitLocker暗号化を有効にしたときにBitLockerインターフェイスに表示されます。関連設定については、このリストの前のOSドライブの回復を構成するを参照してください。デフォルトはオフです。
-
BitLockerを使用していない固定ドライブへの書き込みアクセスをブロックする: オンの場合、ユーザーはBitLockerで暗号化されている場合にのみ固定ドライブに書き込むことができます。デフォルトはオフです。
-
BitLockerを使用していないリムーバブルドライブへの書き込みアクセスをブロックする: オンの場合、ユーザーはBitLockerで暗号化されている場合にのみリムーバブルドライブに書き込むことができます。この設定は、組織が他の組織のリムーバブルドライブへの書き込みアクセスを許可するかどうかに応じて構成してください。デフォルトはオフです。
-
他のディスク暗号化のプロンプト: デバイス上の他のディスク暗号化に関する警告プロンプトを無効にできます。デフォルトはオフです。