
BitLocker 设备策略
Windows 10 和 Windows 11 包含一个名为 BitLocker 的磁盘加密功能,该功能可提供额外的文件和系统保护,防止丢失或被盗的 Windows 设备遭到未经授权的访问。为了获得更多保护,您可以将 BitLocker 与受信任的平台模块 (TPM) 芯片(版本 1.2 或更高版本)结合使用。TPM 芯片负责处理加密操作,并生成、存储和限制加密密钥的使用。
从 Windows 10 版本 1703 开始,MDM 策略可以控制 BitLocker。您可以使用 XenMobile® 中的 BitLocker 设备策略来配置 Windows 10 和 Windows 11 设备上 BitLocker 向导中可用的设置。例如,在启用了 BitLocker 的设备上,BitLocker 可以提示用户如何在启动时解锁其驱动器、如何备份其恢复密钥以及如何解锁固定驱动器。BitLocker 设备策略设置还配置是否执行以下操作:
-
在没有 TPM 芯片的设备上启用 BitLocker。
-
在 BitLocker 界面中显示恢复选项。
-
在未启用 BitLocker 时,拒绝写入固定或可移动驱动器。
注意:
设备上的 BitLocker 加密启动后,您无法通过部署更新的 BitLocker 设备策略来更改设备上的 BitLocker 设置。
要添加或配置此策略,请转至配置 > 设备策略。有关详细信息,请参阅设备策略。
要求
-
BitLocker 设备策略需要 Windows 10 或 Windows 11 企业版。
-
在部署 BitLocker 设备策略之前,请为 BitLocker 的使用准备好您的环境。有关 Microsoft 提供的详细信息,包括 BitLocker 系统要求和设置,请参阅 BitLocker 以及该节点下的文章。
Windows 桌面和平板电脑设置
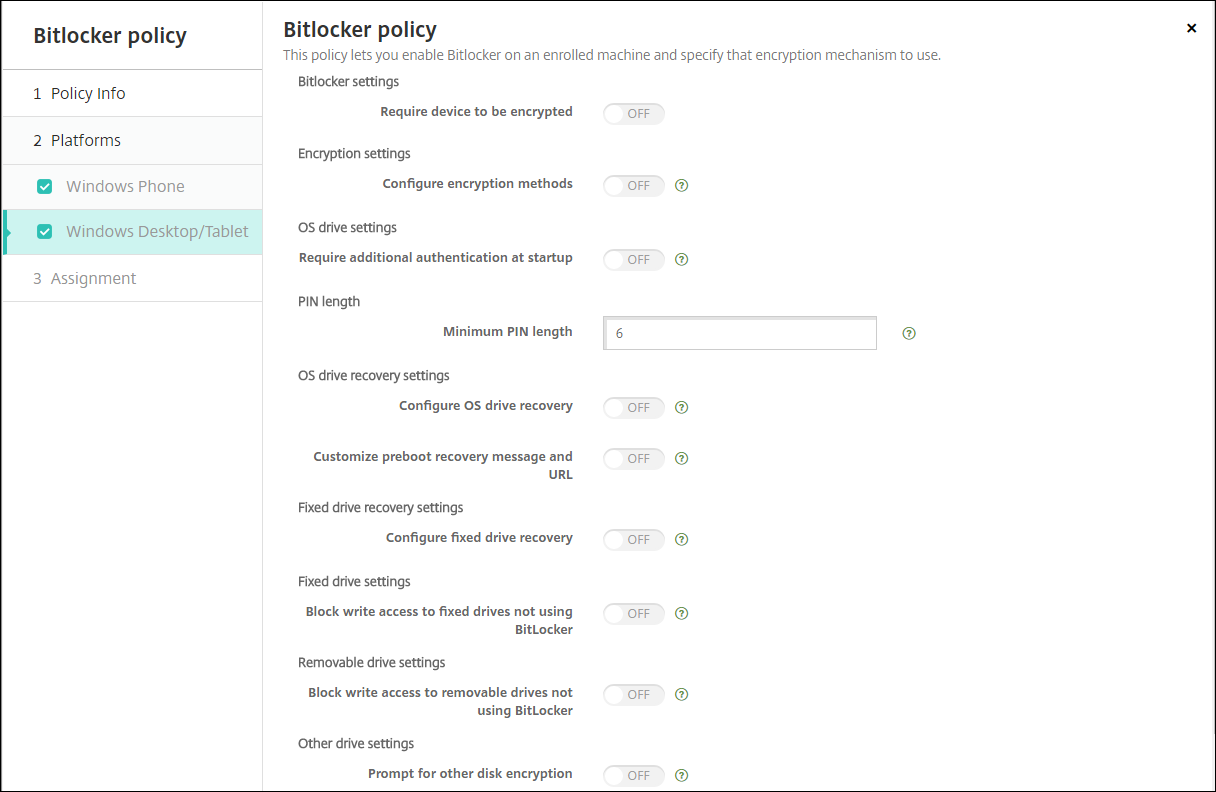
-
要求设备加密: 确定是否提示用户在 Windows 桌面或平板电脑上启用 BitLocker 加密。如果设置为开,设备在注册完成后会显示一条消息,指示企业要求设备加密。如果设置为关,则不会提示用户,并且 BitLocker 将使用策略设置。默认为关。
-
配置加密方法:确定用于特定驱动器类型的加密方法。如果设置为关,BitLocker 向导会提示用户选择用于驱动器类型的加密方法。所有驱动器的加密方法默认为 XTS-AES 128 位。可移动驱动器的加密方法默认为 AES-CBC 128 位。如果设置为开,BitLocker 将使用策略中指定的加密方法。如果设置为开,将显示以下额外设置:操作系统驱动器、固定驱动器和可移动驱动器。选择每种驱动器类型的默认加密方法。默认为关。
-
启动时需要额外身份验证:指定设备启动期间所需的额外身份验证。还指定是否允许在没有 TPM 芯片的设备上使用 BitLocker。如果设置为关,没有 TPM 的设备无法使用 BitLocker 加密。有关 TPM 的信息,请参阅 Microsoft 文章 受信任的平台模块技术概述。如果设置为开,将显示以下额外设置。默认为关。
-
阻止在没有 TPM 芯片的设备上使用 BitLocker:在没有 TPM 芯片的设备上,BitLocker 要求用户创建解锁密码或启动密钥。启动密钥存储在 USB 驱动器中,用户必须在启动前将其连接到设备。解锁密码至少为八个字符。默认为关。
-
TPM 启动:在具有 TPM 的设备上,有四种解锁模式:仅限 TPM、TPM + PIN、TPM + 密钥和 TPM + PIN + 密钥。TPM 启动适用于仅限 TPM 模式,其中加密密钥存储在 TPM 芯片中。此模式不需要用户提供更多解锁数据。用户设备在重新启动期间会自动解锁,使用 TPM 芯片中的加密密钥。默认为允许 TPM。
-
TPM 启动 PIN:此设置为 TPM + PIN 解锁模式。PIN 最多可包含 20 位数字。使用最小 PIN 长度设置指定最小 PIN 长度。用户在 BitLocker 设置期间配置 PIN,并在设备启动期间提供 PIN。
-
TPM 启动密钥:此设置为 TPM + 密钥解锁模式。启动密钥存储在 USB 或其他可移动驱动器中,用户必须在启动前将其连接到设备。
-
TPM 启动密钥和 PIN:此设置为 TPM + PIN + 密钥解锁模式。如果解锁成功,操作系统将开始加载。如果解锁失败,设备将进入恢复模式。
-
-
最小 PIN 长度:TPM 启动 PIN 的最小长度。默认为6。
-
配置操作系统驱动器恢复:如果解锁步骤失败,BitLocker 会提示用户输入配置的恢复密钥。此设置配置了在用户没有解锁密码或 USB 启动密钥时可用的操作系统驱动器恢复选项。默认为关。
-
允许基于证书的数据恢复代理:指定是否允许基于证书的数据恢复代理。从“公钥策略”添加数据恢复代理,该策略位于“组策略管理控制台 (GPMC)”或“本地组策略编辑器”中。有关数据恢复代理的更多信息,请参阅 Microsoft 文章 BitLocker 组策略设置。默认为关。
-
为操作系统驱动器恢复创建 48 位恢复密码:指定是允许还是要求用户使用恢复密码。BitLocker 生成密码并将其存储在文件或 Microsoft 云帐户中。默认为允许 48 位密码。
-
创建 256 位恢复密钥:指定是允许还是要求用户使用恢复密钥。恢复密钥是一个 BEK 文件,存储在 USB 驱动器上。默认为允许 256 位恢复密钥。
-
隐藏操作系统驱动器恢复选项:指定是在 BitLocker 界面中显示还是隐藏恢复选项。如果设置为开,BitLocker 界面中不会显示任何恢复选项。在这种情况下,请将设备注册到 Active Directory,将恢复选项保存到 Active Directory,并将将恢复信息保存到 AD DS设置为开。默认为关。
-
将恢复信息保存到 AD DS:指定是否将恢复选项保存到 Active Directory 域服务。默认为关。
-
配置存储在 AD DS 中的恢复信息: 指定是将 BitLocker 恢复密码,还是将恢复密码和密钥包存储在 Active Directory 域服务中。存储密钥包支持从物理损坏的驱动器中恢复数据。默认值为“备份恢复密码”。
-
在 AD DS 中存储恢复信息后启用 BitLocker: 指定是否阻止用户启用 BitLocker,除非设备已连接到域且 BitLocker 恢复信息已成功备份到 Active Directory。如果设置为“开”,则设备必须在启动 BitLocker 之前加入域。默认值为“关”。
-
-
自定义预启动恢复消息和 URL: 指定 BitLocker 是否在恢复屏幕上显示自定义消息和 URL。如果设置为“开”,则会出现以下额外设置:“使用默认恢复消息和 URL”、“使用空恢复消息和 URL”、“使用自定义恢复消息”和“使用自定义恢复 URL”。如果设置为“关”,则显示默认恢复消息和 URL。默认值为“关”。
-
配置固定驱动器恢复: 为用户配置 BitLocker 加密的固定驱动器的恢复选项。BitLocker 不会向用户显示有关固定驱动器加密的消息。要在启动期间解锁驱动器,用户需要提供密码或智能卡。启动的解锁设置(不在此策略中)会在用户在固定驱动器上启用 BitLocker 加密时显示在 BitLocker 界面中。有关相关设置的信息,请参阅此列表前面部分的“配置操作系统驱动器恢复”。默认值为“关”。
-
阻止对未使用 BitLocker 的固定驱动器进行写入访问: 如果设置为“开”,则用户只能在固定驱动器使用 BitLocker 加密时才能对其进行写入。默认值为“关”。
-
阻止对未使用 BitLocker 的可移动驱动器进行写入访问: 如果设置为“开”,则用户只能在可移动驱动器使用 BitLocker 加密时才能对其进行写入。根据您的组织是否允许对其他组织的可移动驱动器进行写入访问来配置此设置。默认值为“关”。
-
提示其他磁盘加密: 允许您禁用设备上其他磁盘加密的警告提示。默认值为“关”。