
Administração delegada
Visão geral
Com a administração delegada no Citrix Cloud™, você pode configurar as permissões de acesso que todos os seus administradores precisam, de acordo com sua função em sua organização.
Por padrão, os administradores têm acesso total. Essa configuração permite o acesso a todas as funções de administração e gerenciamento de clientes disponíveis no Citrix Cloud, além de todos os serviços assinados. Para personalizar o acesso de um administrador:
-
Configure o acesso personalizado para as permissões de gerenciamento geral de um administrador no Citrix Cloud.
-
Configure o acesso personalizado para serviços assinados. No Citrix DaaS (anteriormente serviço Citrix Virtual Apps and Desktops™), você pode configurar o acesso personalizado ao convidar um novo administrador. Você pode alterar o acesso de um administrador posteriormente.
Para obter informações sobre como exibir a lista de administradores e definir permissões de acesso, consulte Gerenciar acesso de administrador ao Citrix Cloud.
Este artigo descreve como configurar o acesso personalizado no Citrix DaaS.
Administradores, funções e escopos
A administração delegada usa três conceitos para acesso personalizado: administradores, funções e escopos.
-
Administradores: Um administrador representa uma pessoa identificada por seu login no Citrix Cloud, que geralmente é um endereço de e-mail. Cada administrador está associado a um ou mais pares de função e escopo.
-
Funções: Uma função representa uma função de trabalho e tem permissões associadas a ela. Essas permissões permitem certas tarefas que são exclusivas do Citrix DaaS. Por exemplo, a função de Administrador de Grupo de Entrega tem permissão para criar um grupo de entrega e remover um desktop de um grupo de entrega, além de outras permissões associadas. Um administrador pode ter várias funções. Um administrador pode ser um Administrador de Grupo de Entrega e um Administrador de Catálogo de Máquinas.O Citrix DaaS oferece várias funções de acesso personalizado integradas. Você não pode alterar as permissões dentro dessas funções integradas, nem excluí-las.Você pode criar suas próprias funções de acesso personalizado para atender aos requisitos da sua organização e delegar permissões com mais detalhes. Use funções personalizadas para alocar permissões na granularidade de uma ação ou tarefa. Você pode excluir uma função personalizada somente se ela não estiver atribuída a um administrador.Você pode alterar quais funções um administrador possui.Uma função é sempre emparelhada com um escopo.
-
Escopos: Um escopo representa uma coleção de objetos. Os escopos são usados para agrupar objetos de uma forma que seja relevante para sua organização. Os objetos podem estar em mais de um escopo.Existe um escopo integrado: Todos, que contém todos os objetos. Os administradores do Citrix Cloud e do Help Desk são sempre emparelhados com o escopo Todos. Esse escopo não pode ser alterado para esses administradores.Quando você convida (adiciona) um administrador para este serviço, uma função é sempre emparelhada com um escopo (por padrão, o escopo Todos).Você cria e exclui escopos usando o Studio. Você atribui pares de função/escopo no console do Citrix Cloud.Um escopo não é exibido para administradores de acesso total. Por definição, esses administradores podem acessar todos os objetos de serviços inscritos e do Citrix Cloud gerenciados pelo cliente.
Funções e escopos integrados
O Citrix DaaS possui as seguintes funções integradas.
-
Administrador de Nuvem: Pode executar todas as tarefas e operações para gerenciar o DaaS.Pode ver os consoles Gerenciar e Monitorar no Studio. Esta função é sempre combinada com o escopo Todos. Você não pode alterar o escopo.Não se confunda com o nome desta função. Um Administrador de Nuvem de acesso personalizado não pode executar tarefas de nível Citrix Cloud (as tarefas do Citrix Cloud exigem acesso total).
-
Administrador Somente Leitura: Pode ver todos os objetos nos escopos especificados (além das informações globais), mas não pode alterar nada. Por exemplo, um Administrador Somente Leitura com um escopo de Londres pode ver todos os objetos globais e quaisquer objetos no escopo de Londres (por exemplo, Grupos de Entrega de Londres). No entanto, esse administrador não pode ver objetos no escopo de Nova York (assumindo que os escopos de Londres e Nova York não se sobreponham).Pode ver os consoles Gerenciar e Monitorar no Studio.
-
Administrador de Help Desk: Pode visualizar grupos de entrega e gerenciar as sessões e máquinas associadas a esses grupos. Pode ver o catálogo de máquinas e as informações do host para os grupos de entrega que estão sendo monitorados. Também pode executar operações de gerenciamento de sessão e gerenciamento de energia de máquinas para as máquinas nesses grupos de entrega.Pode ver o console Monitorar no Studio. Não pode ver o console Gerenciar. Esta função é sempre combinada com o escopo Todos. Você não pode alterar o escopo.
-
Administrador de Catálogo de Máquinas: Pode criar e gerenciar catálogos de máquinas e provisionar as máquinas neles. Pode gerenciar imagens base e instalar software, mas não pode atribuir aplicativos ou desktops a usuários.Pode ver os consoles Gerenciar e Monitorar no Studio. Você pode alterar o escopo.
-
Administrador de Grupo de Entrega: Pode entregar aplicativos, desktops e máquinas. Também pode gerenciar as sessões associadas. Pode gerenciar configurações de aplicativos e desktops, como políticas e configurações de gerenciamento de energia.Pode ver os consoles Gerenciar e Monitorar no Studio. Você pode alterar o escopo.Nota:Para alterar o nome de exibição de um desktop como Administrador de Grupo de Entrega, você precisa da permissão Executar Atualização de Máquina. Essa permissão é necessária porque a alteração do nome de exibição envolve a atualização da propriedade da máquina.
-
Administrador de Host: Pode gerenciar conexões de host e suas configurações de recursos associadas. Não pode entregar máquinas, aplicativos ou desktops a usuários.Pode ver o console Gerenciar no Studio. Não pode ver o console Monitorar. Você pode alterar o escopo.
-
Administrador de Sessão: Pode visualizar grupos de entrega sendo monitorados e gerenciar suas sessões e máquinas associadas.Pode ver o console Monitorar no Studio. Não pode ver o console Gerenciar. Você não pode alterar o escopo.
-
Administrador de Monitoramento Completo: Pode executar todas as tarefas e operações para monitorar o DaaS.Pode ver o console Monitorar no Studio. Não pode ver o console Gerenciar. Você não pode alterar o escopo.
-
Administrador de Agente de Sonda: Tem acesso às APIs do Agente de Sonda.Pode ver os consoles Gerenciar e Monitorar no Studio. Tem acesso somente leitura à página Aplicativos, mas não pode acessar outras visualizações.
A tabela a seguir resume quais guias do console são visíveis para cada função de acesso personalizada no Citrix DaaS e se a função pode ser usada com escopos personalizados.
| Função de administrador de acesso personalizado | Pode ver o console Gerenciar no Studio? | Pode ver o console Monitorar no Studio? | A função pode ser usada com escopos personalizados? |
|---|---|---|---|
| Administrador da Nuvem | Sim | Sim | Não |
| Administrador Somente Leitura | Sim | Sim | Sim |
| Administrador de Suporte Técnico | Não | Sim | Não |
| Administrador de Catálogo de Máquinas | Sim | Sim | Sim |
| Administrador de Grupo de Entrega | Sim | Sim | Sim |
| Administrador de Host | Sim | Não | Sim |
| Administrador de Sessão | Não | Sim | Não |
| Administrador de Monitoramento Completo | Não | Sim | Não |
| Administrador de Agente de Sonda | Sim | Sim | Não |
Nota:
-
Funções de administrador de acesso personalizado (exceto Administrador de Nuvem e Administrador de Help Desk) não estão disponíveis para Virtual Apps Essentials e Virtual Desktops Essentials.
-
Funções de administrador de acesso personalizado (exceto Administrador de Nuvem e Administrador de Monitoramento Completo) não estão disponíveis para Citrix DaaS Standard for Azure.
Para visualizar as permissões associadas a uma função:
-
Faça login em Citrix Cloud.
-
No bloco DaaS, clique em Gerenciar para abrir o Studio.
-
No painel esquerdo, selecione Gerenciar > Administradores.
-
Selecione a guia Funções.
-
Selecione uma função no painel superior central. A guia Definição de função no painel inferior lista as categorias e permissões. Selecione uma categoria para ver as permissões específicas. A guia Administradores lista os administradores que receberam a função selecionada.
Quantos administradores você precisa
O número de administradores e a granularidade de suas permissões geralmente dependem do tamanho e da complexidade da implantação.
-
Em implantações pequenas ou de prova de conceito, um ou poucos administradores fazem tudo. Não há delegação de acesso personalizada. Nesse caso, cada administrador tem acesso total, que sempre tem o escopo Todos.
-
Em implantações maiores com mais máquinas, aplicativos e desktops, é necessária mais delegação. Vários administradores podem ter responsabilidades funcionais mais específicas (funções). Por exemplo, dois têm acesso total e outros são administradores de suporte técnico. Além disso, um administrador pode gerenciar apenas certos grupos de objetos (escopos), como catálogos de máquinas em um departamento específico. Nesse caso, crie novos escopos, além de administradores com a função de acesso personalizado e escopos apropriados.
Resumo do gerenciamento de administradores
A configuração de administradores para o Citrix DaaS segue esta sequência:
-
Se você quiser que o administrador tenha uma função diferente de uma função interna, crie uma função personalizada.
-
Se você quiser que o administrador tenha um escopo diferente de Todos (e um escopo diferente for permitido para a função pretendida e ainda não tiver sido criado), crie escopos.
-
No Citrix Cloud, convide um administrador. Se você quiser que o novo administrador tenha algo diferente do acesso total padrão, especifique um par de função de acesso personalizado e escopo.
Mais tarde, se você quiser alterar o acesso de um administrador (funções e escopo), consulte Configurar acesso personalizado.
Adicionar um administrador
Para adicionar (convidar) administradores, siga as orientações em Adicionar administradores a uma conta Citrix Cloud. Um subconjunto dessas informações é repetido aqui.
Importante:
Não confunda como "personalizado" e "acesso personalizado" são usados.
-
Ao criar administradores e atribuir funções para o Citrix DaaS no console do Citrix Cloud, o termo "acesso personalizado" inclui tanto as funções integradas quanto quaisquer funções personalizadas adicionais que foram criadas na interface do Studio do serviço.
-
Na interface do Studio do serviço, "personalizado" simplesmente diferencia essa função de uma função integrada.
O fluxo de trabalho geral para adicionar administradores é o seguinte:
-
Faça login no Citrix Cloud e selecione Gerenciamento de Identidade e Acesso no menu superior esquerdo.
-
Na página Gerenciamento de Identidade e Acesso, selecione Administradores. A guia Administradores lista todos os administradores atuais da conta.
-
Na guia Administradores, selecione seu tipo de identidade, insira o endereço de e-mail do administrador e clique em Convidar.
-
Selecione Acesso total se desejar que o administrador tenha acesso total. Dessa forma, o administrador pode acessar todas as funções de administrador do cliente no Citrix Cloud e em todos os serviços assinados.
-
Selecione Acesso personalizado se desejar que o administrador tenha acesso limitado. Você pode então selecionar um par de função e escopo de acesso personalizado. Dessa forma, o administrador terá as permissões pretendidas ao fazer login no Citrix Cloud.
-
Clique em Enviar Convite. O Citrix Cloud envia um convite para o endereço de e-mail e adiciona o administrador à lista depois que o administrador conclui o processo de integração.
Ao receber o e-mail, o administrador clica no link Entrar para aceitar o convite.
Para obter mais informações sobre como adicionar administradores, consulte Gerenciar administradores do Citrix Cloud.
Alternativamente, vá para Administradores > Administradores no Studio e clique em Adicionar Administrador. Você será levado diretamente para Gerenciamento de Identidade e Acesso > Administradores, que se abre em uma nova guia do navegador. Depois de terminar de adicionar administradores lá, feche a guia e retorne ao console para continuar com suas outras tarefas de configuração.
Criar e gerenciar funções
Quando os administradores criam ou editam uma função, eles podem habilitar apenas as permissões que eles próprios possuem. Esse controle impede que os administradores criem uma função com mais permissões do que eles têm atualmente e a atribuam a si mesmos (ou editem uma função à qual já estão atribuídos).
Os nomes de funções personalizadas podem conter até 64 caracteres Unicode. Os nomes não podem conter: barra invertida, barra, ponto e vírgula, dois pontos, cerquilha, vírgula, asterisco, ponto de interrogação, sinal de igual, seta para a esquerda, seta para a direita, pipe, colchete esquerdo ou direito, parêntese esquerdo ou direito, aspas e apóstrofo.
As descrições de funções podem conter até 256 caracteres Unicode.
-
Faça login no Citrix Cloud se ainda não o fez.
-
No bloco DaaS, clique em Gerenciar para abrir o Studio.
-
No painel esquerdo, selecione Gerenciar > Administradores.
-
Selecione a guia Funções.
-
Siga as instruções para a tarefa que deseja concluir:
-
Exibir detalhes da função: Selecione a função no painel central. A parte inferior do painel central lista os tipos de objeto e as permissões associadas à função. Selecione a guia Administradores no painel inferior para exibir uma lista de administradores que atualmente possuem esta função.
-
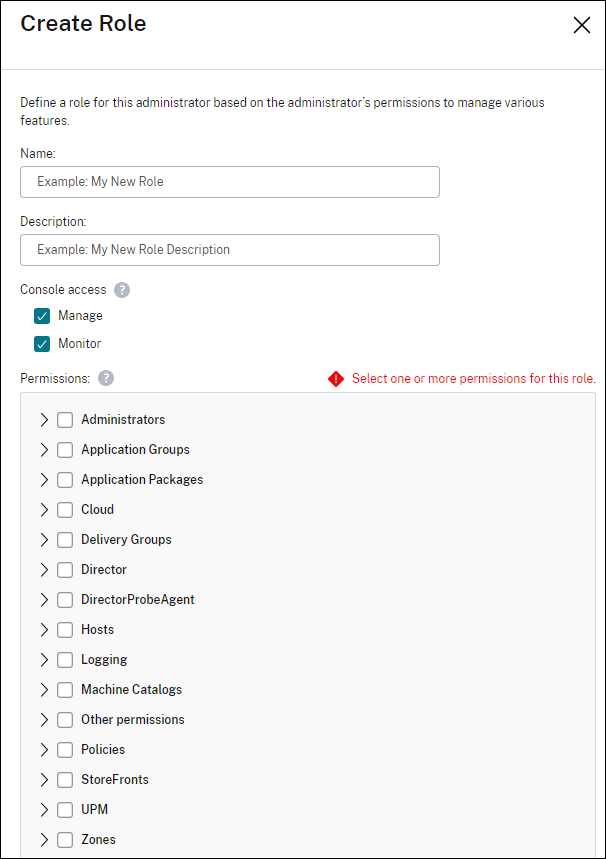
Criar uma função personalizada: Selecione Criar Função na barra de ações. Configure as definições da seguinte forma:
-
Insira um nome e uma descrição.
-
Configure o acesso ao console. Determine quais consoles são visíveis para os administradores. Você pode prosseguir sem selecionar nenhum console. Nesse caso, os administradores com a função não podem acessar Gerenciar e Monitorar, mas podem acessar, visualizar ou gerenciar objetos por meio de SDKs e APIs.
-
Selecione os tipos de objeto e as permissões. Para conceder permissão de acesso total a um tipo de objeto, selecione sua caixa de seleção. Para conceder permissão em um nível granular, expanda o tipo de objeto e, em seguida, selecione Somente Leitura ou objetos individuais em Gerenciar dentro do tipo.
-
-
Copiar uma função: Selecione a função no painel central e, em seguida, selecione Copiar Função na barra de ações. Altere o nome, a descrição, os tipos de objeto e as permissões, conforme necessário. Quando terminar, selecione Salvar.
-
Editar uma função personalizada: Selecione a função no painel central e, em seguida, selecione Editar Função na barra de ações. Altere o nome, a descrição, os tipos de objeto e as permissões, conforme necessário. Você não pode editar uma função integrada. Quando terminar, selecione Salvar.
-
Excluir uma função personalizada: Selecione a função no painel central e, em seguida, selecione Excluir Função na barra de ações. Quando solicitado, confirme a exclusão. Você não pode excluir uma função integrada. Você não pode excluir uma função personalizada se ela estiver atribuída a um administrador.
-
Criar e gerenciar escopos
Por padrão, todas as funções têm o escopo Todos para seus objetos relevantes. Por exemplo, um Administrador de Grupo de Entrega pode gerenciar todos os Grupos de Entrega. Para algumas funções de administrador, você pode criar um escopo que permite que essa função de administrador acesse um subconjunto dos objetos relevantes. Por exemplo, você pode querer dar a um Administrador de Catálogo de Máquinas acesso apenas a catálogos que contêm um certo tipo de máquinas, em vez de todos os catálogos.
-
Administradores de acesso total ou Administradores de Nuvem de acesso personalizado podem criar escopos para as funções de Administrador Somente Leitura, Administrador de Catálogo de Máquinas, Administrador de Grupo de Entrega e Administrador de Host.
-
Escopos não podem ser criados para administradores de acesso total, nem podem ser criados para Administradores de Nuvem ou Administradores de Help Desk. Esses administradores sempre têm o escopo Todos.
Criar escopos
-
No Studio, selecione Gerenciar > Administradores no painel esquerdo.
-
Selecione a guia Escopos.
-
Na barra de ações, selecione Criar Escopo.
-
Insira um nome e uma descrição:
-
Os nomes de escopo podem conter até 64 caracteres Unicode. Os nomes não podem incluir: barra invertida, barra, ponto e vírgula, dois pontos, cerquilha, vírgula, asterisco, ponto de interrogação, sinal de igual, seta para a esquerda ou para a direita, pipe, colchete esquerdo ou direito, parêntese esquerdo ou direito, aspas e apóstrofo.
-
As descrições de escopo podem conter até 256 caracteres Unicode.
-
-
Selecione os objetos que você deseja incluir neste escopo. Os objetos são listados por tipo, como grupos de entrega e catálogos de máquinas.
-
Para incluir todos os objetos de um tipo específico (por exemplo, todos os grupos de entrega), selecione a caixa de seleção para o tipo de objeto.
-
Para incluir objetos individuais dentro de um tipo, expanda o tipo e, em seguida, selecione as caixas de seleção para os objetos (por exemplo, grupos de entrega específicos).Nota:Grupos de aplicativos, grupos de entrega ou catálogos de máquinas são exibidos em estruturas de pastas que se alinham com seu gerenciamento no DaaS. Você pode selecionar uma pasta para selecionar todos os seus objetos ou expandir uma pasta para selecionar objetos específicos.
-
Para incluir um objeto que anteriormente não suportava o controle de escopo (um objeto não escopado) e agora o suporta (um objeto escopado), desabilite Ignorar controle de escopo ao lado do objeto e, em seguida, selecione-o.Nota:Objetos não escopados são visíveis para todos os administradores com as permissões necessárias. Quando tal objeto se torna escopado, Ignorar controle de escopo aparece e é habilitado por padrão para preservar a visibilidade para todos os administradores.
-
Para criar um cliente locatário, selecione a caixa de seleção Escopo do locatário. Se selecionado, o nome que você inseriu para o escopo é o nome do locatário. Para obter mais informações sobre o escopo do locatário, consulte Gerenciar locatários.
-
-
Quando terminar, selecione OK.
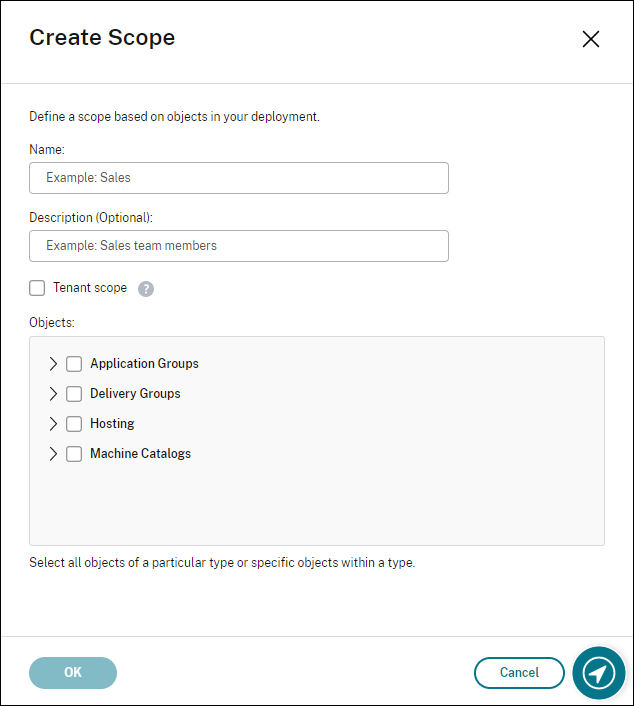
Depois de criar um escopo, ele aparece na lista Acesso personalizado no console do Citrix Cloud. Você pode então selecioná-lo ao atribuir uma função a um administrador.
Por exemplo, se você criar um escopo chamado CAD e incluir catálogos com máquinas adequadas para aplicativos CAD, o escopo CAD aparecerá na lista Editar escopos ao atribuir funções no console do Citrix Cloud.
Nota:
As funções de Administrador da Nuvem e Administrador de Suporte Técnico sempre têm o escopo Todos. O escopo CAD não se aplica a elas.
Gerenciar escopos
Você pode realizar as seguintes tarefas para gerenciar escopos:
-
Exibir detalhes do escopo: Selecione o escopo. A parte inferior do painel lista os objetos e administradores que possuem esse escopo.
-
Copiar um escopo: Selecione o escopo no painel central e, em seguida, selecione Copiar Escopo na barra de ações. Altere o nome e a descrição. Altere os tipos de objeto e os objetos, conforme necessário. Quando terminar, selecione Salvar.
-
Editar um escopo: Selecione o escopo no painel central e, em seguida, selecione Editar Escopo na barra de ações. Altere o nome, a descrição, os tipos de objeto e os objetos, conforme necessário. Quando terminar, selecione Salvar.Nota:Ao copiar ou editar um escopo, lembre-se de que a remoção de objetos do escopo pode torná-los inacessíveis a um administrador. Se o escopo editado estiver emparelhado com uma ou mais funções, certifique-se de que suas atualizações de escopo não tornem nenhum par função/escopo inutilizável.
-
Excluir um escopo: Selecione o escopo no painel central e, em seguida, selecione Excluir Escopo na barra de ações. Quando solicitado, confirme a exclusão.Você não pode excluir um escopo se ele estiver atribuído a uma função. Se você tentar fazer isso, uma mensagem de erro indicará que você não tem permissão. Na verdade, o erro ocorre porque o par função/escopo que usa este escopo está atribuído a um administrador. Primeiro, remova a atribuição do par função/escopo para todos os administradores que o utilizam. Em seguida, exclua o escopo no Studio.
Gerenciar locatários
Usando o Studio, você pode criar locatários mutuamente exclusivos em um único Citrix DaaS. Você consegue isso criando escopos de locatário em Administradores > Escopos e associando objetos de configuração relacionados, como catálogos de máquinas e grupos de entrega, a esses locatários. Como resultado, os administradores com acesso a um locatário podem gerenciar apenas os objetos associados a esse locatário.
Esse recurso é útil, por exemplo, se sua organização:
-
Possui diferentes silos de negócios (divisões independentes ou equipes de gerenciamento de TI separadas) ou
-
Possui vários sites locais e deseja manter a mesma configuração em uma única instância do Citrix DaaS.
A interface permite filtrar clientes locatários por nome. Por padrão, a interface exibe informações sobre todos os clientes locatários. Para exibir informações sobre um locatário específico, selecione esse locatário na lista no canto superior direito.
Criar um cliente locatário
Para criar um cliente de locatário, selecione Escopo de locatário ao criar um escopo. Ao selecionar a opção, você cria um tipo de escopo exclusivo que se aplica a objetos em cenários onde você compartilha uma instância do Citrix DaaS entre diferentes unidades de negócios — cada uma dessas unidades de negócios é independente das outras. Depois de criar um escopo de locatário, você não pode alterar o tipo de escopo.
Criar um cliente de locatário(/en-us/citrix-daas/media/create-a-tenant-customer.png)
A guia Escopos exibe todos os itens de escopo. A única diferença entre escopos regulares e escopos de locatário está na coluna Tipo. Um campo de coluna em branco indica um escopo regular. Você pode clicar na coluna Tipo para classificar os itens de escopo, se necessário.
Para ver os recursos (objetos) anexados a um escopo, selecione Administradores no painel esquerdo. Na guia Escopos, selecione o escopo e, em seguida, selecione Editar Escopo na barra de ações.
Dica:
A propriedade de locatário é atribuída no nível do escopo. Catálogos de máquinas, grupos de entrega, aplicativos e conexões herdam a propriedade de locatário do escopo aplicável.
Ao usar um escopo de locatário, esteja ciente das seguintes considerações:
-
A propriedade de locatário é atribuída na seguinte ordem: Hospedagem > Catálogos de Máquinas > Grupos de Entrega > Aplicativos. Objetos de nível inferior dependem de objetos de nível superior para herdar a propriedade de locatário. Por exemplo, ao selecionar um grupo de entrega, você deve selecionar a hospedagem e o catálogo de máquinas associados. Caso contrário, o grupo de entrega não poderá herdar a propriedade de locatário.
-
Após criar um escopo de locatário, você pode editar as atribuições de locatário modificando objetos. Quando uma atribuição de locatário é alterada, ela ainda está sujeita à restrição de que deve ser atribuída aos mesmos locatários ou a um subconjunto desses locatários. No entanto, objetos de nível inferior não são reavaliados quando as atribuições de locatário mudam. Certifique-se de que os objetos estejam devidamente restritos ao alterar as atribuições de locatário. Por exemplo, se um catálogo de máquinas estiver disponível para
TenantAeTenantB, você pode criar um grupo de entrega paraTenantAe outro paraTenantB. (TenantAeTenantBestão ambos associados a esse catálogo de máquinas.) Você pode então alterar o catálogo de máquinas para ser associado apenas aTenantA. Como resultado, o grupo de entrega associado aTenantBse torna inválido.
Configurar acesso personalizado para administradores
Após criar escopos de locatário, configure o acesso personalizado para os respectivos administradores. Para obter mais informações, consulte Configurar acesso personalizado para um administrador. O Citrix Cloud envia um convite para os administradores de cliente que você especificou e os adiciona à lista. Ao receberem o e-mail, eles clicam em Entrar para aceitar o convite. Ao fazerem login no Studio, eles veem os recursos que os pares de função e escopo atribuídos contêm.
Configurar acesso personalizado para clientes de locatário(/en-us/citrix-daas/media/configure-custom-access-for-tenants.png)
Administradores com acesso a um locatário podem gerenciar apenas objetos (por exemplo, catálogo de máquinas, grupo de entrega) que estão associados ao locatário.
Configurar acesso personalizado para um administrador
Este recurso permite definir permissões de acesso de administradores existentes ou administradores que você convida de uma forma que se alinha com sua função em sua organização.
As alterações feitas nas permissões de acesso levam 5 minutos para entrar em vigor. Sair do Studio e fazer login novamente faz com que as alterações entrem em vigor imediatamente. Em cenários em que os administradores ainda usam a interface de gerenciamento depois que as alterações entram em vigor sem se reconectar a ela, um aviso aparece quando eles tentam acessar itens para os quais não têm mais permissões.
Por padrão, ao convidar administradores, eles têm acesso total. O acesso total permite que o administrador gerencie todos os serviços assinados e todas as operações do Citrix Cloud (como convidar mais administradores). Uma implantação do Citrix Cloud precisa de pelo menos um administrador com acesso total.
Você também pode conceder acesso personalizado ao convidar um administrador. O acesso personalizado permite que o administrador gerencie apenas os serviços e operações que você especificar.
Ao criar uma função ou escopo no Citrix DaaS, ele aparece na lista de acesso personalizado e pode ser selecionado. Ao selecionar uma função para um administrador, você pode modificar os escopos conforme necessário para refletir a função do administrador em sua organização.
Para configurar o acesso personalizado para um administrador:
-
Faça login no Citrix Cloud. Selecione Gerenciamento de Identidade e Acesso > Administradores no menu superior esquerdo.
-
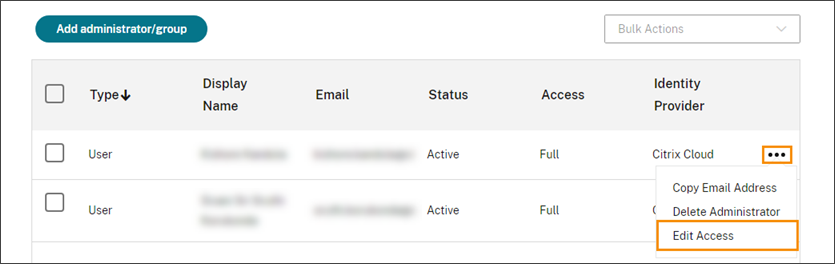
Localize o administrador que você deseja gerenciar, selecione o menu de reticências e selecione Editar acesso.
-
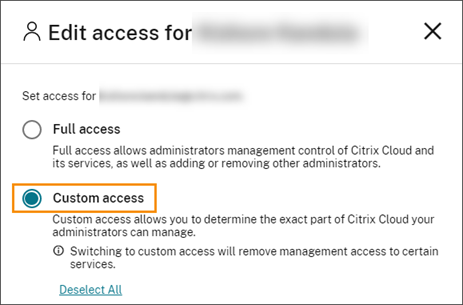
Selecione Acesso personalizado.
-
Em DaaS, selecione ou desmarque as caixas de seleção ao lado de uma ou mais funções. Para modificar os escopos associados a uma função atribuída, selecione Editar escopos.
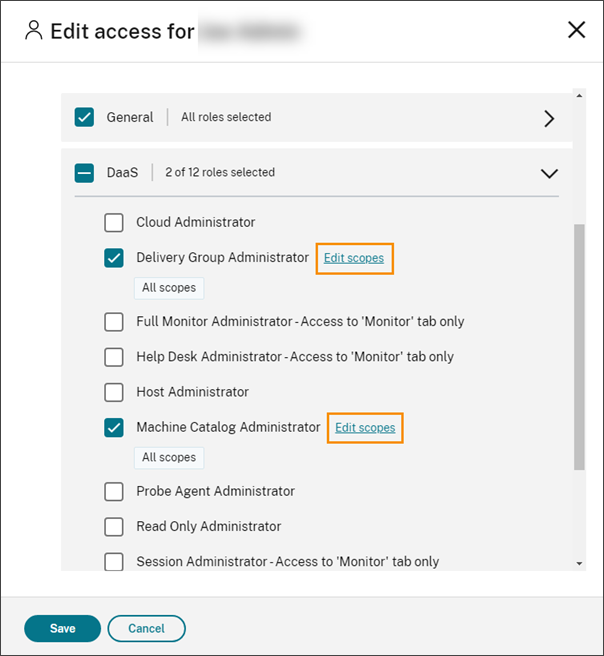 Por padrão, cada função selecionada tem todos os escopos selecionados, conforme indicado pelo rótulo Todos os escopos.
-
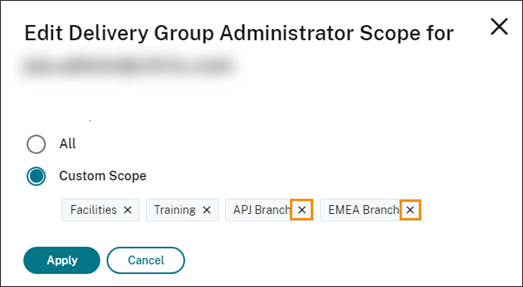
Para especificar os escopos para uma função selecionada, selecione Escopo Personalizado e, em seguida, adicione ou remova os escopos apropriados. Por padrão, todos os escopos personalizados são adicionados a uma função. Para remover um escopo, clique no ícone X no escopo.
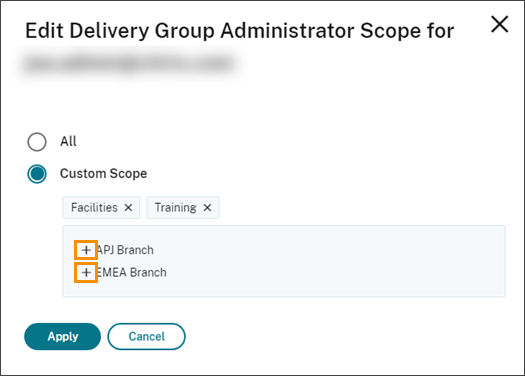
 Escopos que foram removidos e estão disponíveis para adicionar à função aparecem em uma lista abaixo dos escopos que já foram adicionados. Para adicionar um escopo à função, selecione o ícone de adição para o escopo.
-
Quando terminar de selecionar os escopos, selecione Aplicar.
-
Selecione Salvar para salvar as funções selecionadas para o administrador.
Diferenças em relação ao Citrix Virtual Apps and Desktops local
Se você está familiarizado com a administração delegada no produto Citrix Virtual Apps and Desktops local, a versão do Citrix DaaS apresenta várias diferenças.
No Citrix Cloud:
-
Os administradores são identificados pelo seu login no Citrix Cloud, em vez de sua conta do Active Directory. Você pode criar pares de função/escopo para indivíduos do Active Directory, mas não para grupos.
-
Os administradores são criados, configurados e excluídos no console do Citrix Cloud, em vez de no Citrix DaaS.
-
Os pares de função/escopo são atribuídos aos administradores no console do Citrix Cloud, em vez de no Citrix DaaS.
-
Os relatórios não estão disponíveis. Você pode visualizar informações de administrador, função e escopo na interface do Studio do serviço.
-
O Administrador de Nuvem de acesso personalizado é semelhante a um Administrador Completo na versão local. Ambos possuem permissões completas de gerenciamento e monitoramento para a versão do Citrix Virtual Apps and Desktops em uso.No entanto, no Citrix DaaS, não há uma função de Administrador Completo nomeada. Não equipare "Acesso total" no Citrix Cloud com o "Administrador completo" no Citrix Virtual Apps and Desktops local. O acesso total no Citrix Cloud abrange os domínios de nível de plataforma, biblioteca, notificações e locais de recursos, além de todos os serviços assinados.
Mais informações
Consulte Administração e monitoramento delegados para obter informações sobre administradores, funções e escopos usados no nó Monitor do serviço.