更新服务提供商 SAML 签名证书
使用签名请求和响应的 SAML 连接依赖于两个不同的 SAML 签名证书。SAML 连接的每一侧各一个。
服务提供商签名证书
此证书由 Citrix 通过 Citrix Cloud™ SAML 元数据提供,并在 SP 签名证书轮换的通告阶段进行更新。这每年至少发生一次。
SAML 签名证书需要在其到期日期之前进行轮换,以便为 Citrix Cloud 管理员提供准备部署的时间。服务提供商和身份提供商都需要进行证书轮换,以确保一致性并防止任何停机。
如果所选的 SAML 提供商不支持 SP SAML 签名证书的自动轮换,则必须在您的 SAML 提供商中手动轮换 SAML 签名证书,以替换即将到期的证书。
重要提示:
此 SAML 电子文档部分中的所有现有指南都包含有关如何在 SAML 连接的两侧配置签名的详细信息。Citrix® 仅推荐签名 SAML 配置,因为这些配置更安全,并且某些 SAML 提供商要求它们才能成功注销 (SLO)。
常见问题
什么是 SAML 签名?
SAML 协议使用消息来请求身份验证并发送身份断言。这些消息的安全性取决于传输和消息级别的安全性。这些消息是根据 XML 签名语法 签名的 XML 文档。这既提供了消息的完整性保证,又通过证明发送方持有私钥来验证发送方的身份。信任模型由 SAML 安全和隐私注意事项 描述。用于定义哪些私钥受信任的公钥可以以任何合适的格式分发。Citrix 使用 X.509 证书作为分发和使用密钥的合适容器。
什么是 SAML 签名请求强制执行?
仅仅因为 Citrix Cloud 配置为在 SAML 连接中发送签名请求,这并不能保证 SAML 提供商会强制使用签名并拒绝任何未签名的传入 SAML 请求。大多数 SAML IdP 都有一个选项来强制执行签名请求。如果收到未签名的登录 SAML 提供商的请求,则 SAML 登录将失败。有些 SAML IdP(例如 Duo)甚至不提供此选项。SAML IdP 管理员有责任检查 SAML IdP 配置的状态。Citrix 支持无法控制或查看您的 SAML 应用程序中是否强制执行签名请求。
Citrix 多久轮换一次其服务提供商 SAML 签名证书?
为了让活动的服务提供商签名证书与新颁发的证书之间有足够的重叠时间,Citrix 大约每 11 个月轮换一次服务提供商签名证书。这是为了确保在新证书激活前 30 天,Citrix Cloud 客户可以使用有效的证书。
什么是服务提供商 SAML 签名证书通告阶段?
在通告阶段,当前和替换的 SAML 签名证书将存在于 Citrix Cloud 元数据中。在轮换日期和时间之前,只有活动证书可用于 SAML 请求验证。此日期和时间在 Citrix Cloud 电子邮件和 Citrix Cloud 控制台通知中指定。
重要提示:
签名证书的到期日期与激活日期不同。Citrix 和 IdP 管理员需要关注的是激活日期,而不是证书的到期日期。Citrix Cloud 签名证书总会在到期前进行轮换。
您可以使用此链接 轮换计划 查看通告和激活日期和时间。
日期和时间以 Unix 纪元时间戳的形式提供,用于服务提供商签名证书轮换过程中的每个事件。

使用 纪元转换器 将 Unix 纪元时间戳转换为人类可读的日期和时间格式。

Citrix 为何决定使用自签名 Citrix Cloud SAML 签名证书,而不是使用由 Digicert 等公共证书颁发机构签名的证书?
在您应上传到 SAML 应用程序的最新版 SAML 签名证书中,颁发者:现在是“samlsigning.cloud.com, Citrix Systems Inc.”,而不是像 Digicert 这样的公共证书颁发机构。使用自签名 SP 签名证书是为了缓解外部颁发证书中已知的 SAML 漏洞,该漏洞被称为“Silver SAML”。
我为何通过电子邮件和 Citrix Cloud 控制台收到通知,表明当前的 Citrix Cloud SAML 签名证书即将到期且必须更换?
SAML 提供商 (IdP) 需要有效且在有效期内的证书来验证来自服务提供商(例如 Store 和 Citrix Cloud 控制台)的传入 SAML 请求的签名。将联系使用 SAML 进行 Store 或 Citrix Cloud 控制台登录的 Citrix Cloud 客户,告知他们即将进行的 SAML 签名证书轮换。
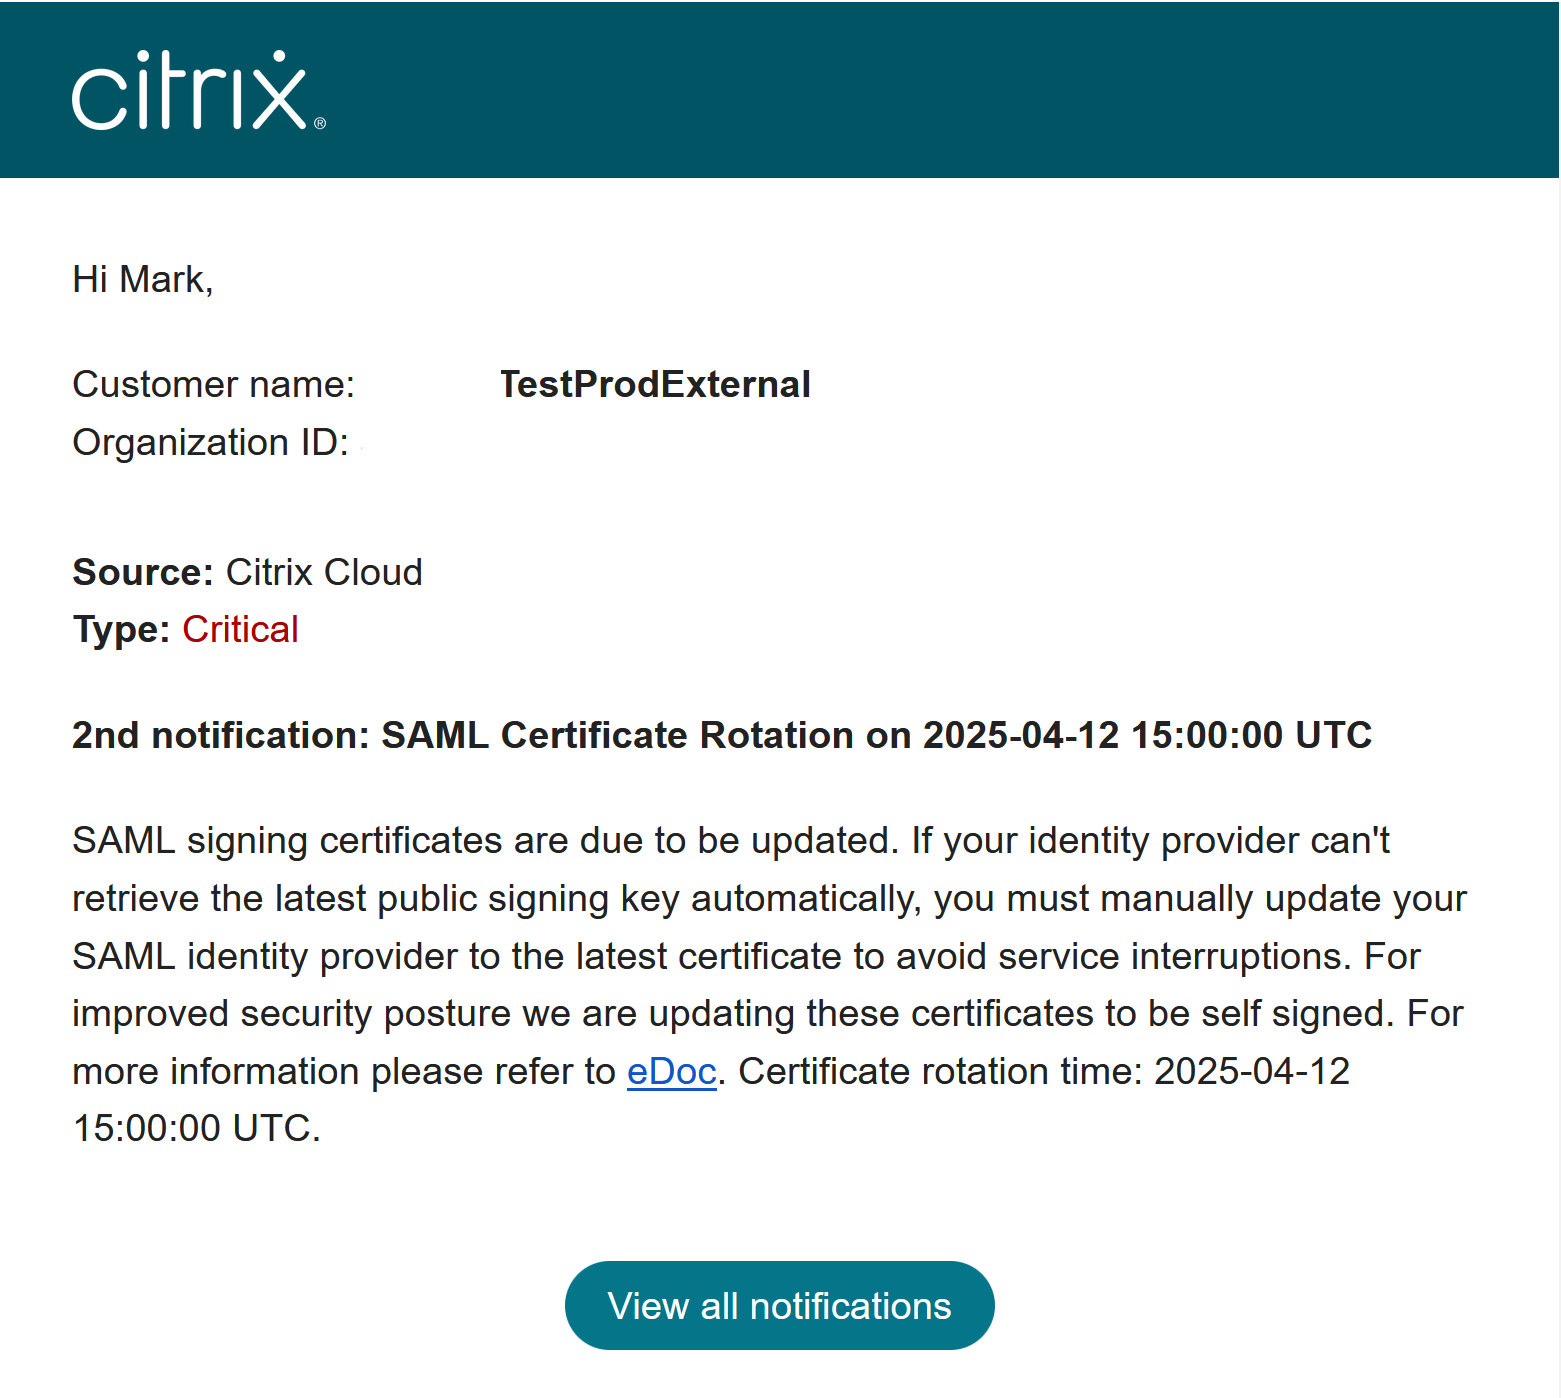
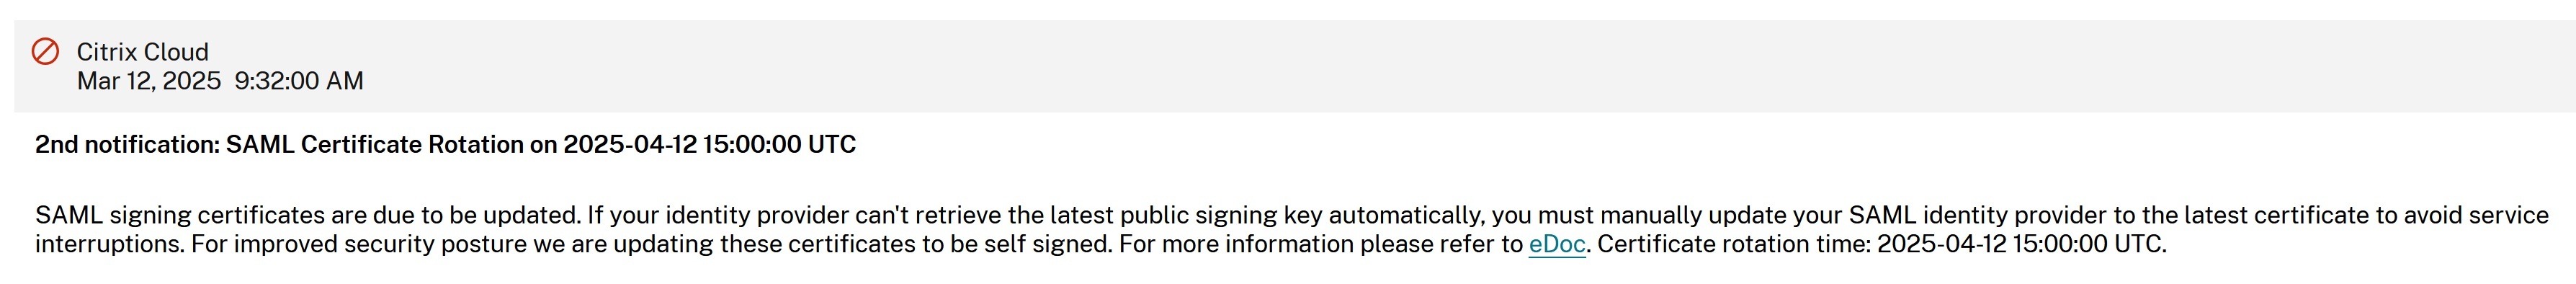
如何判断我的 Citrix Cloud 客户是否受到 Citrix Cloud SAML 签名证书轮换的影响?
这将影响具有以下 SAML 配置的 Citrix Cloud 客户。
- 您的 Citrix Cloud 中的 SAML 连接配置为 签名身份验证请求 = 是
- 您已将 SAML 提供程序(例如 Microsoft Entra ID、ADFS 或 Okta)配置为拒绝未签名的 SAML 请求(强制签名)。
- 您已在 Citrix Cloud SAML 连接和 SAML 提供程序中配置了单点注销 (SLO)。SLO 请求需要签名,这是安全最佳实践的一部分。
如何检查我的 Citrix Cloud SAML 连接的签名配置?
导航到 身份和访问管理 > SAML 2.0 > 查看 以检查您的 Citrix Cloud SAML 连接中是否启用了 签名身份验证请求。Citrix Cloud 中的所有新 SAML 连接都将默认设置为 身份提供程序签名身份验证/注销请求 = 是,适用于登录 (SSO) 和注销 (SLO)。
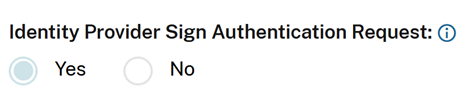
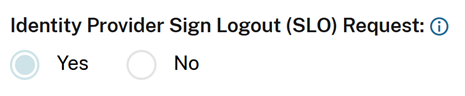
如何检查我的 SAML 应用程序中是否配置了强制签名?
这取决于您使用的 SAML 提供程序。所有 Citrix 文档中记载的 SAML 解决方案都包含启用强制签名的步骤,作为安全最佳实践的一部分。
EntraID 强制签名示例:

Okta 强制签名示例:

在哪里可以获取最新服务提供商 (SP) 签名证书的副本?
此证书由 Citrix 通过 Citrix Cloud SAML 元数据提供,并在 SP 签名证书轮换的通告阶段定期更新。这至少每年发生一次。
美国、欧盟和亚太地区:https://saml.cloud.com/saml/metadata
日本:https://saml.citrixcloud.jp/saml/
政府:https://saml.cloud.us/saml/metadata
如果我的 SAML 应用程序支持多个验证证书,何时可以安全地删除旧的 Citrix Cloud SAML 签名证书?
仅在电子邮件和 Citrix Cloud 控制台通知中给出的证书激活日期和时间之后,才能从 SAML 应用程序中删除旧的 Citrix Cloud 签名证书。某些 SAML IdP(例如 Okta)一次只允许上传一个签名证书。在这种情况下,别无选择,只能在激活日期和时间之后用新证书覆盖当前证书。这不应在激活日期和时间之前完成。
使用元数据交换自动将 SAML 提供程序更新为最新的 Citrix Cloud SP SAML 签名证书
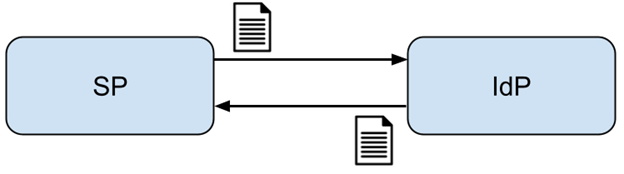
通过 SAML 元数据交换,SAML 提供程序通过监视元数据 URL(例如 https://saml.cloud.com/saml/metadata)自动使用 Citrix Cloud SAML 元数据。如果您的 SAML 提供程序支持 SAML 元数据交换,则 SP 签名证书可能已自动更新。 验证您的 SAML 提供程序是否支持元数据交换。之后,您可以在当前 SAML 签名证书过期之前验证更新是否已发生。
重要
每个第三方 SAML 提供程序支持的 SAML 功能存在很大差异。Citrix Cloud 管理员有责任了解和理解您正在使用的 SAML 提供程序的功能和要求。这对于确保 Citrix Cloud SAML 连接配置 (SP) 和 SAML 提供程序 (IdP) 配置匹配是必要的。请参阅您的 SAML 提供程序的文档,以确定它是否支持签名验证以及 SAML 请求和响应是否需要签名。
手动将 SAML 提供程序更新为最新的 Citrix Cloud SP SAML 签名证书
重要
每次 Citrix Cloud 发布新证书时都必须进行 SP 证书轮换,否则 SAML 登录将受到影响,并导致停机。
从 Citrix Cloud 元数据中获取未来服务提供商证书的副本
-
通过在 身份和访问管理 中查看您当前的 SAML 连接,然后单击 身份验证,选择 SAML 连接 并单击 查看,从 Citrix Cloud 获取最新的 SAML 元数据。 下图是此文件在 Citrix Cloud 区域(例如美国、欧盟和亚太地区)中可能显示的样子:
https://saml.cloud.com/saml/metadata
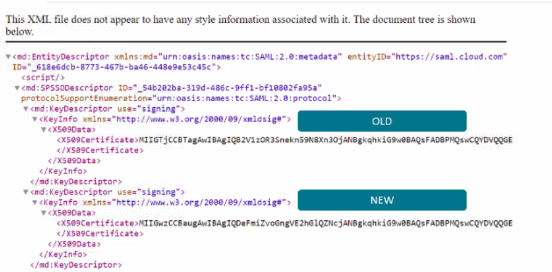
在此元数据 XML 文件示例中,有两个 x.509 Citrix Cloud SAML 签名证书。
- 可以通过将 XML 文件上传到第三方工具或提供元数据 URL 来从元数据中提取 x.509 证书。
- 导航到 https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract
-
输入与您的 Citrix Cloud 客户区域对应的 SAML 元数据 URL:
- 美国、欧盟和亚太地区:https://saml.cloud.com/saml/metadata
- 日本:https://saml.citrixcloud.jp/saml/metadata
- 政府:https://saml.cloud.us/saml/metadata
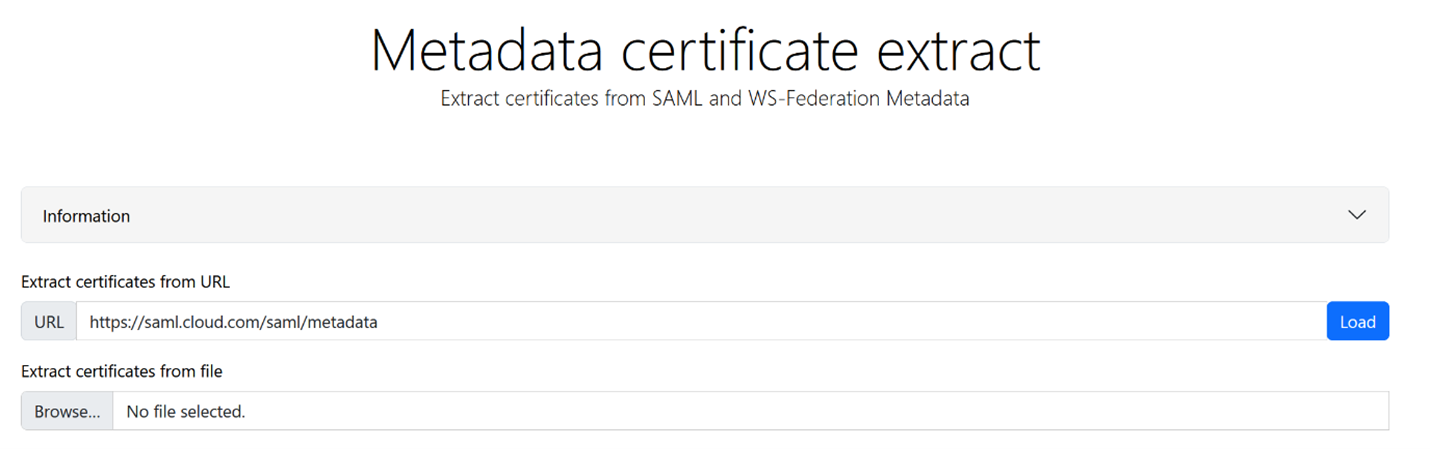
从 https://www.rcfed.com/SAMLWSFed/MetadataCertificateExtract 下载 SAML 签名证书。
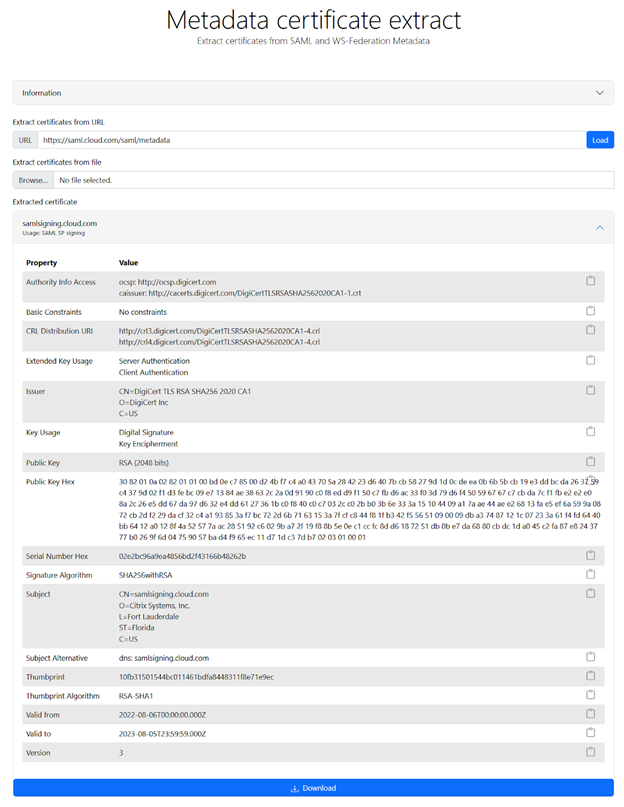
-
将新提取的 Citrix Cloud SP SAML 证书上传到您的 SAML 提供商。此过程对于每个 SAML 提供商都不同。请使用您的特定 SAML 提供商文档验证正确的 SP 签名证书轮换过程。
根据您的 SAML 提供商,现有的 SAML 签名证书可能需要替换为新证书。在某些情况下,SAML 提供商可能同时支持多个 SP 签名证书,因此只需上传新证书即可。建议您在旧证书过期后将其删除。
或者,
从 Citrix Cloud UI 内部获取未来服务提供商证书的副本
-
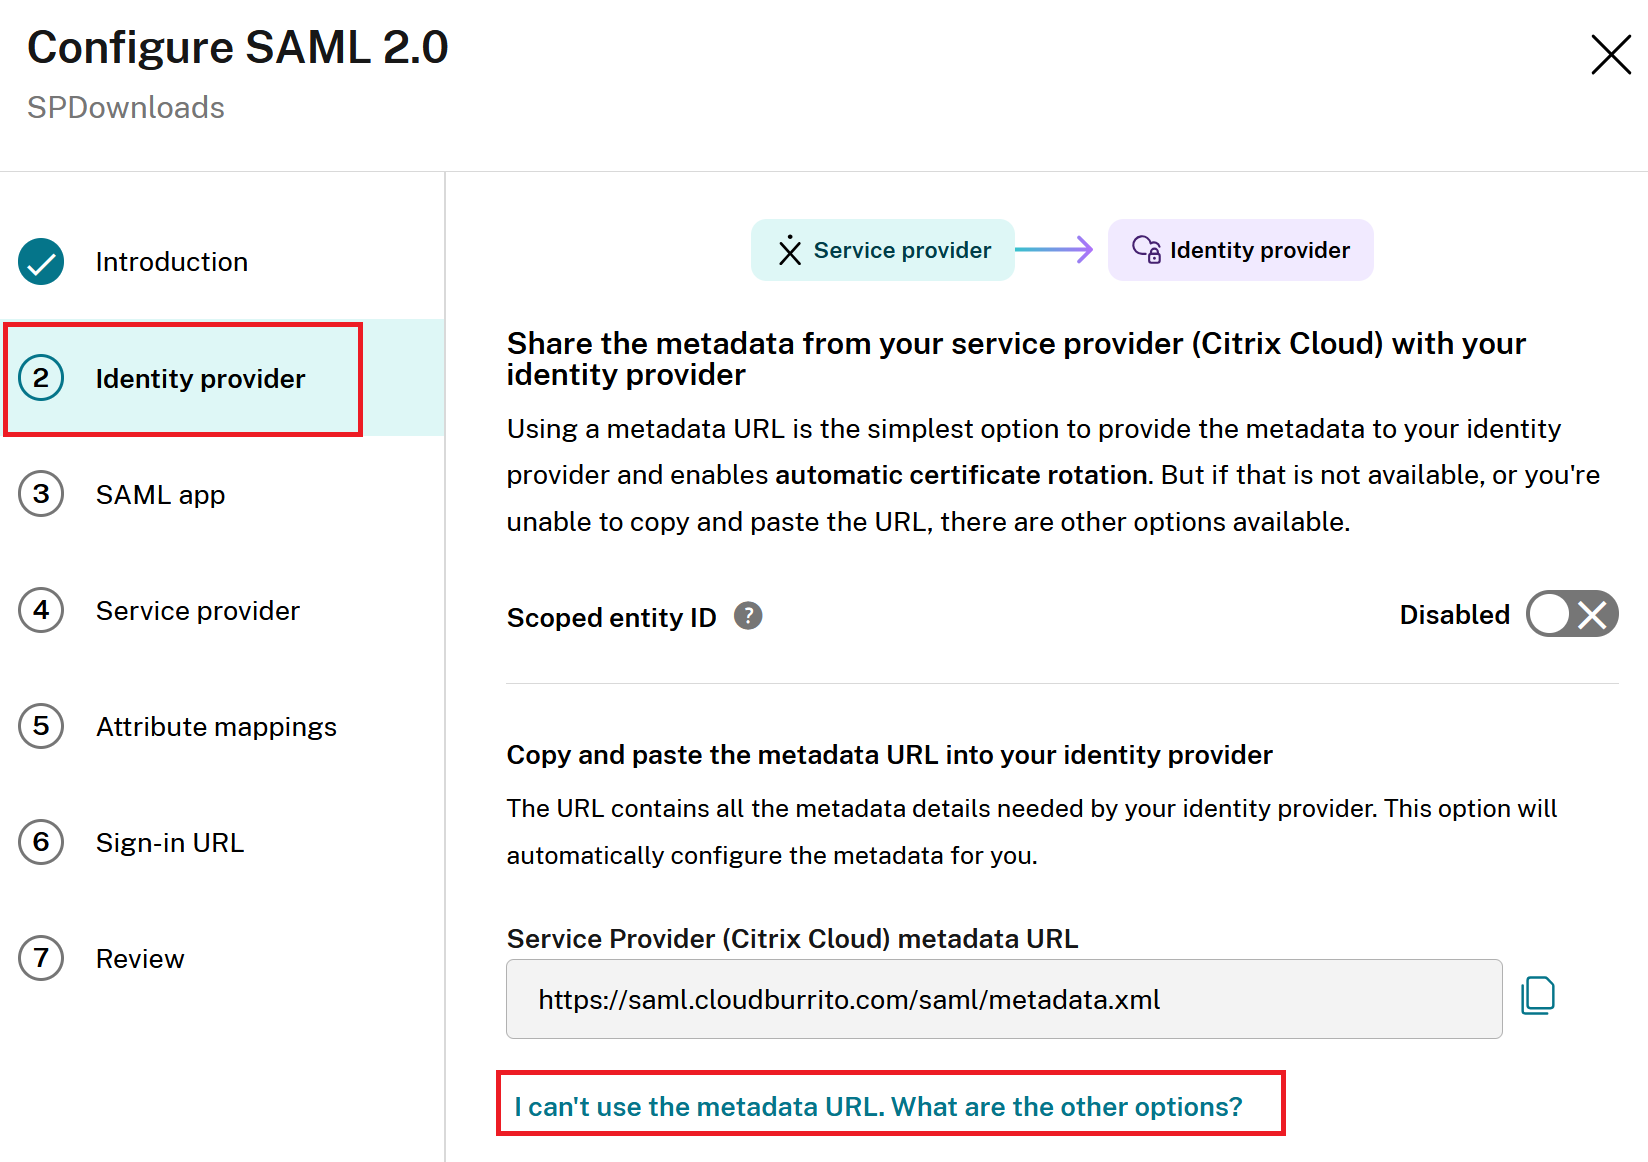
在新手动创建的连接的“配置 SAML 2.0”向导中。
-
在向导流程中导航到“身份提供商”页面。
-
选择“我无法使用元数据 URL。还有其他选项吗?”?
-
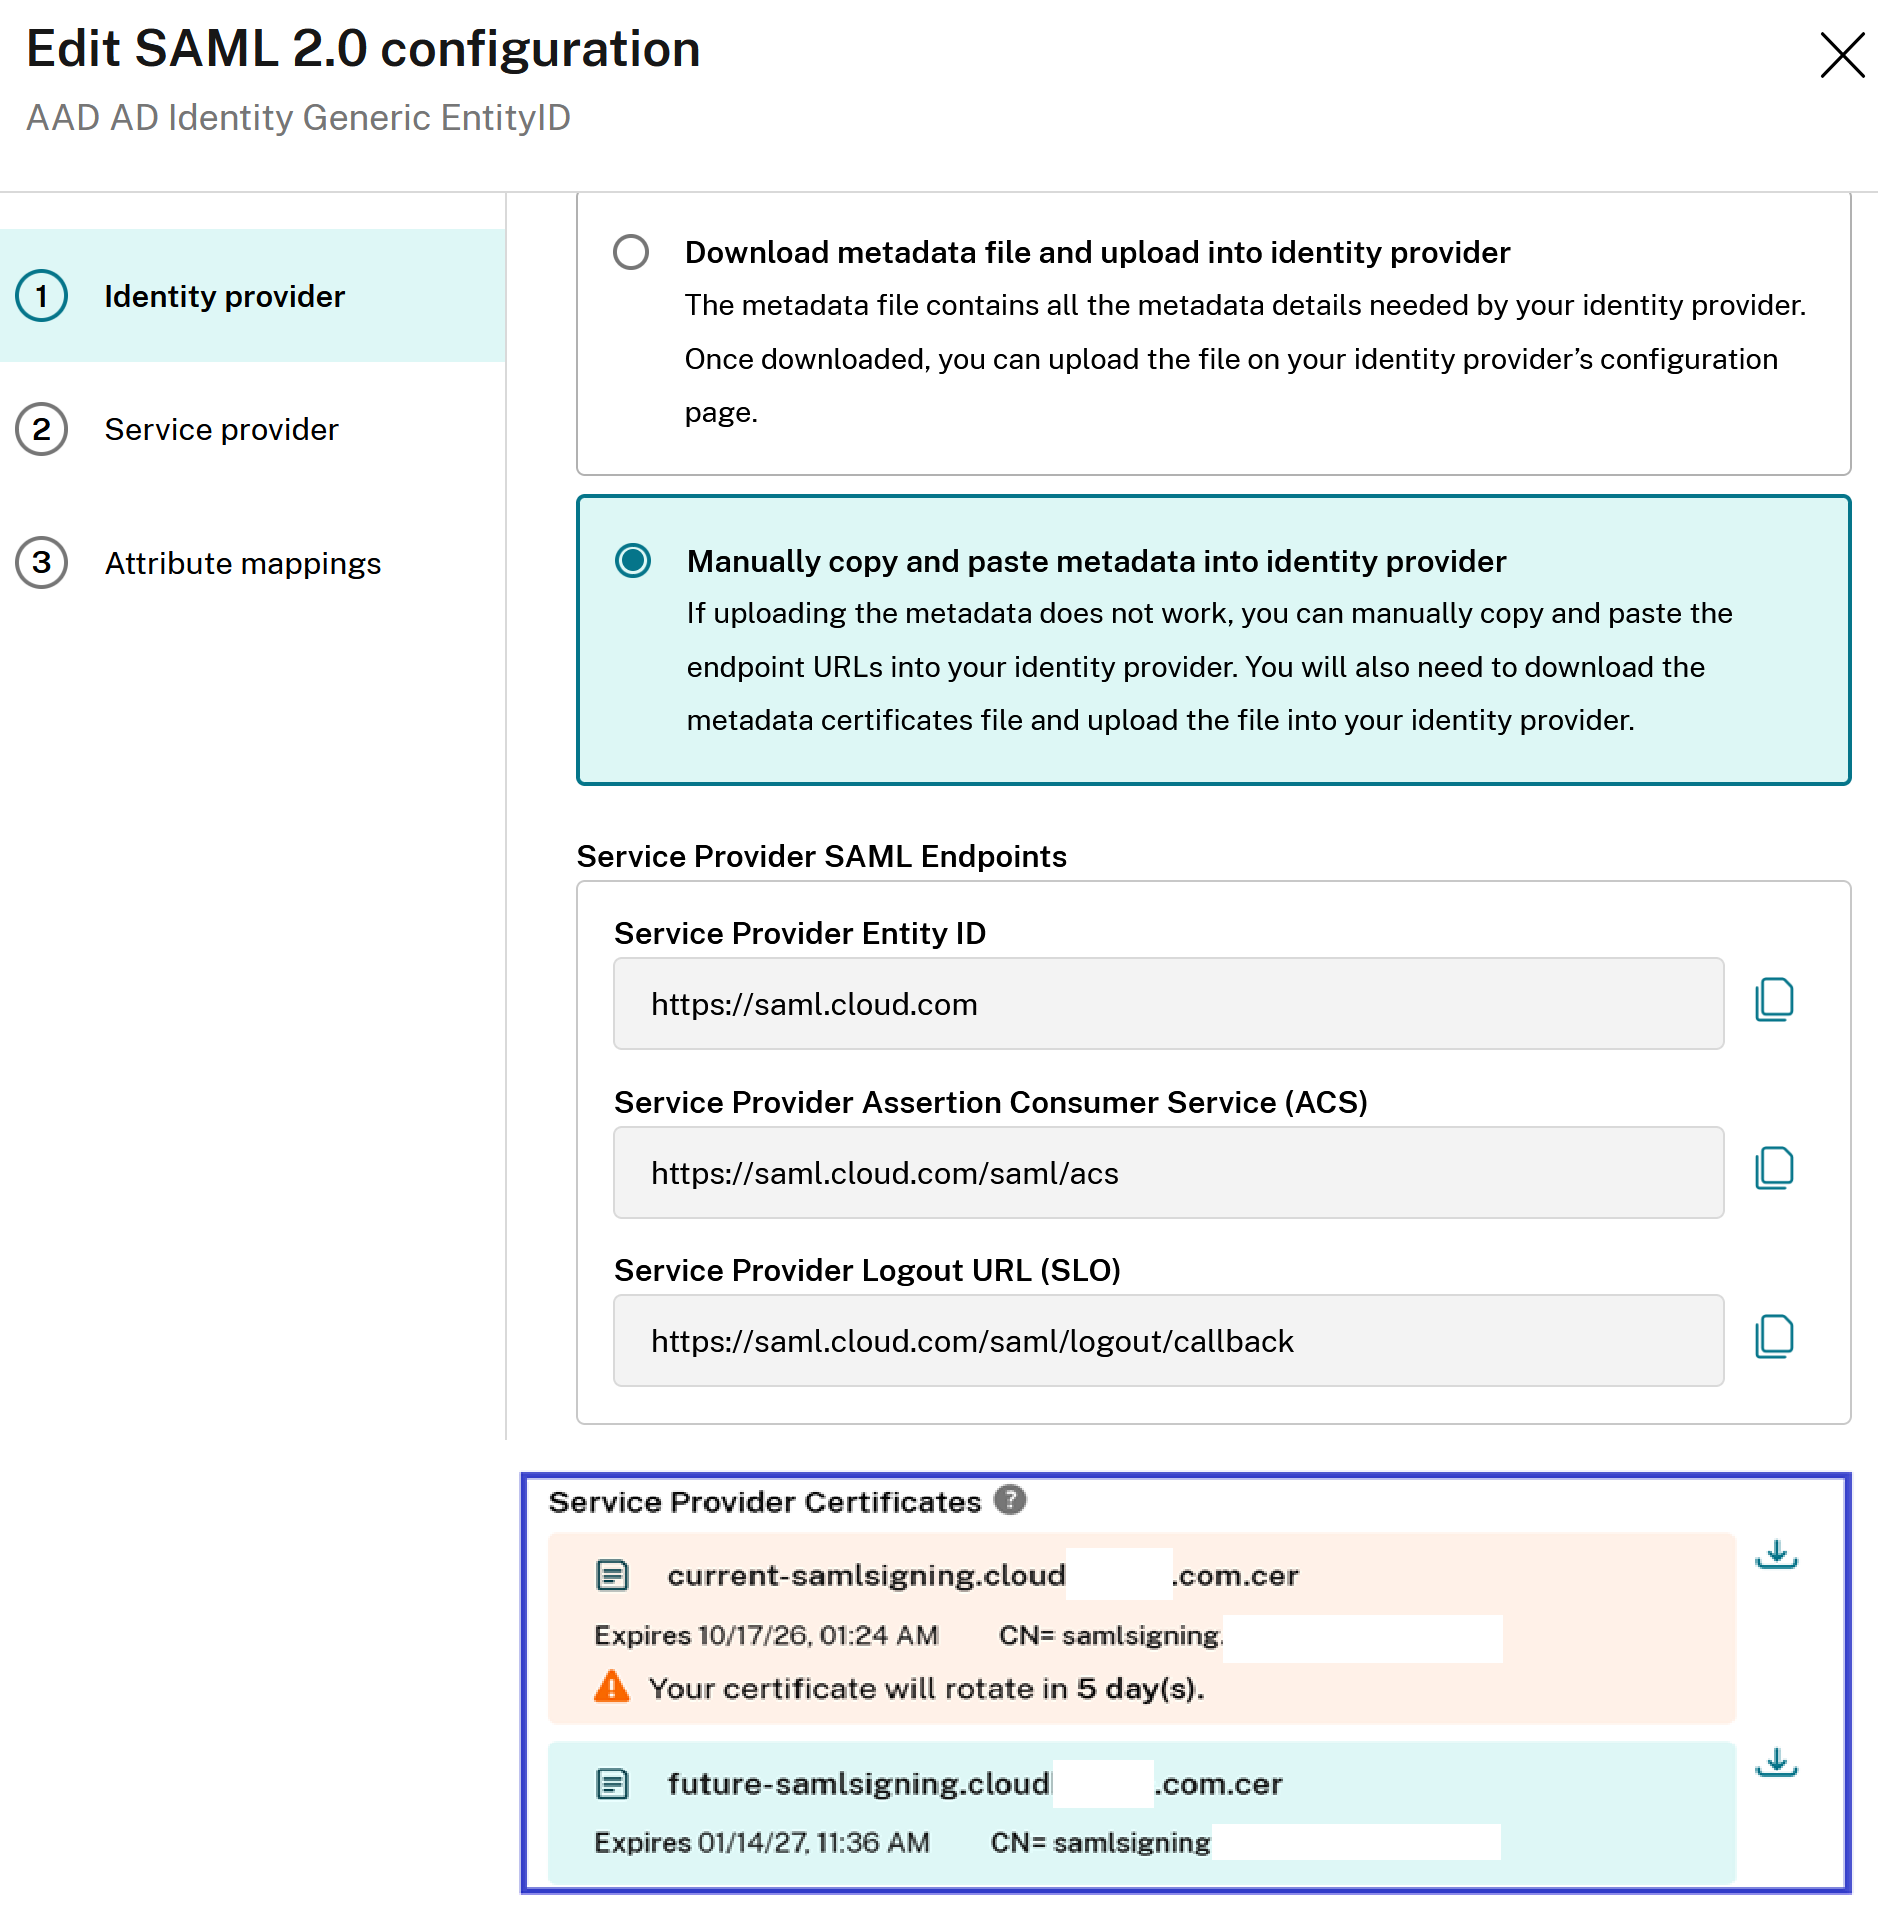
选择“手动输入元数据字段”并导航到“服务提供商证书”部分。
-
下载未来版本的 Citrix Cloud 签名证书。
将替换的 Citrix Cloud SAML 签名证书上传到您的 Microsoft Entra ID SAML 应用程序
在配置 Microsoft Entra ID SAML 应用程序之前,请参阅SAML 请求签名验证 以获取更多信息。
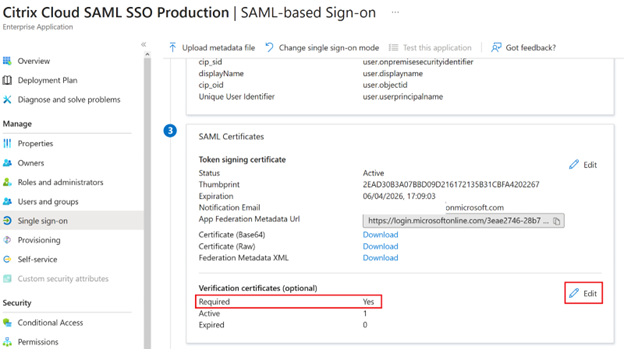
- 导航到“Microsoft Entra ID”,选择“企业应用程序”,然后单击“您的 SAML 应用程序”。
-
在 SAML 应用程序中找到 SAML 证书部分。
-
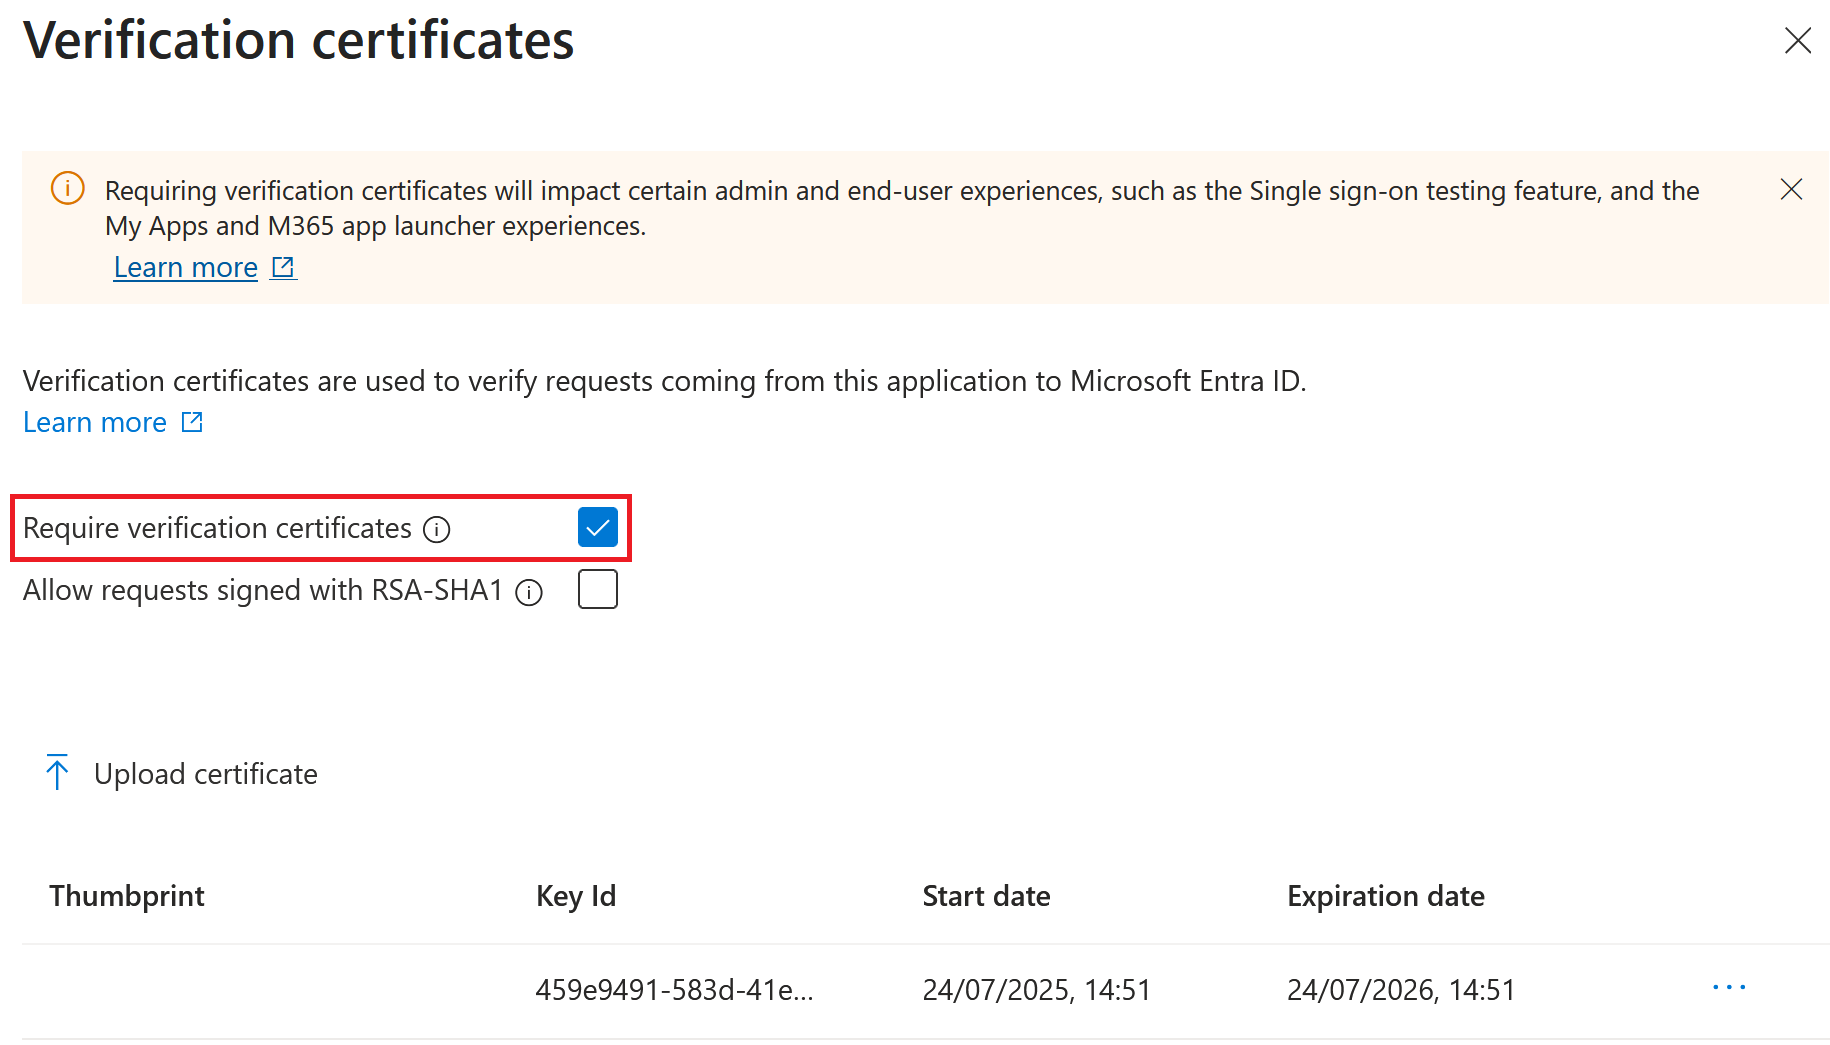
选择 上传证书 并上传从 SAML 元数据中获取的替换 Citrix Cloud SAML 签名证书。
注意:
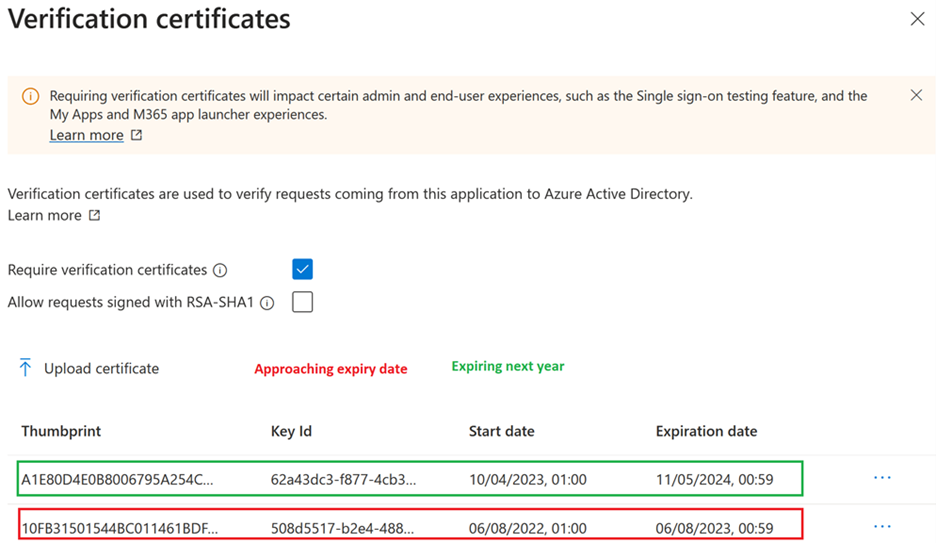
Microsoft Entra ID SAML 应用程序可以配置多个签名验证证书,因此可以在当前证书过期很久之前上传替换证书。以下屏幕截图显示了两个有效证书。其中一个证书即将在不久的将来过期。只要上传的证书中至少有一个有效且尚未过期,SAML 登录到商店或 Citrix Cloud 就会继续成功,并且您不会遇到中断。
重要提示:
在电子邮件和 Citrix Cloud 控制台通知中给出的 SAML 轮换日期和时间过去之前,请勿删除现有验证证书。新的 Citrix Cloud 证书仅在两次通知中给出的日期和时间生效。
将替换的 Citrix Cloud SAML 签名证书上传到您的 Okta SAML 应用程序
Okta 不支持同时使用多个 SP SAML 签名证书。您别无选择,只能用新证书覆盖当前正在使用的现有 Citrix Cloud SP 签名证书。建议您在计划的维护窗口中执行此操作。
-
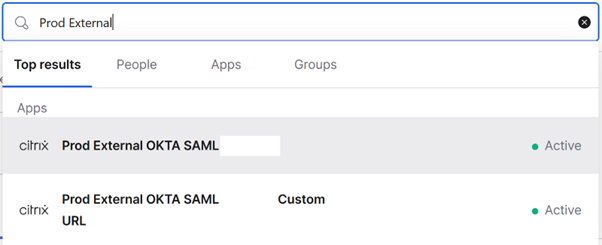
导航到 应用程序,选择 应用程序 并搜索您的 Okta SAML 应用程序
-
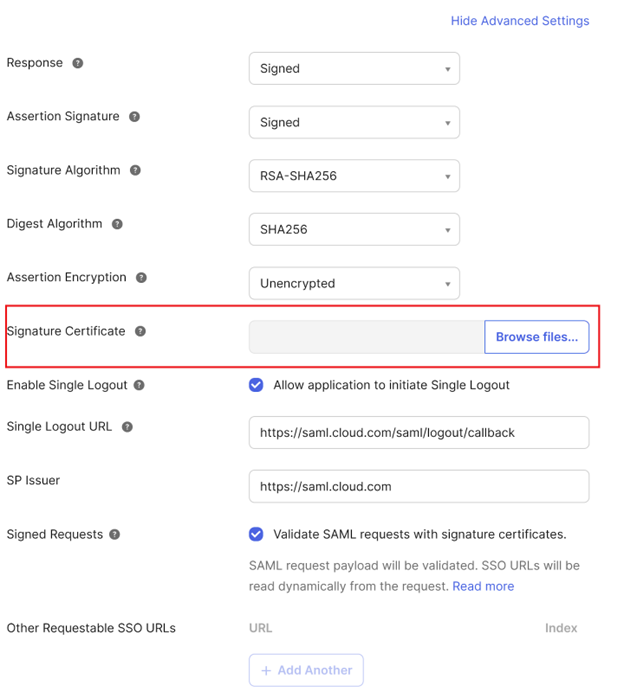
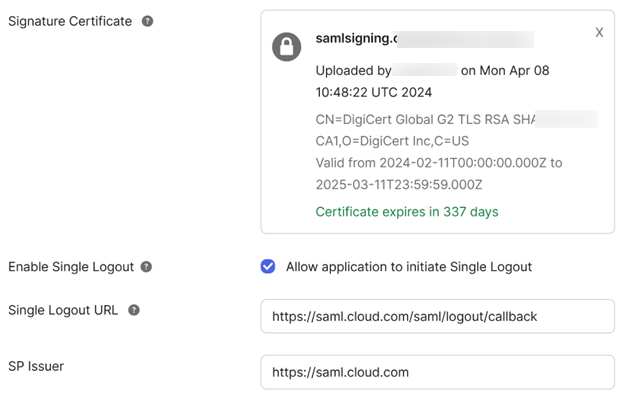
从 常规 导航到 SAML 设置,单击 编辑,选择 配置 SAML,选择 显示高级设置,然后单击 签名证书 以上传替换证书。Okta 不会在上传 UI 中显示当前的 Citrix Cloud SAML 签名证书。它只会在上传后显示替换证书。
-
选择 签名证书,单击 浏览文件 并上传从 Citrix Cloud SAML 元数据中获取的替换 Citrix Cloud SAML 签名证书。
重要
请勿覆盖现有的验证证书,直到电子邮件和 Citrix Cloud 控制台通知中给出的 SAML 轮换日期和时间。新的 Citrix Cloud 证书仅在这些通知中给出的日期和时间生效。