将 Duo 配置为用于商店身份验证的 SAML 提供程序
本文介绍了配置 Duo SAML 应用程序以及 Citrix Cloud™ 与您的 SAML 提供程序之间 SAML 连接所需的步骤。其中一些步骤描述了您在 Duo SAML 提供程序的管理控制台中执行的操作。
先决条件
在完成本文中的任务之前,请确保您已满足以下先决条件:
- 一个 Duo 云租户。
- 您的 AD 林中有一个 Duo 身份验证代理。
- 一个将您的 AD 用户同步到 Duo 的 Active Directory LDAPS 连接。
配置 Active Directory 同步到您的 Duo 租户
请遵循 Duo 文档中关于将本地 AD 连接到 Duo 并导入 SAML 用户的说明。
创建 Active Directory LDAPS 连接
-
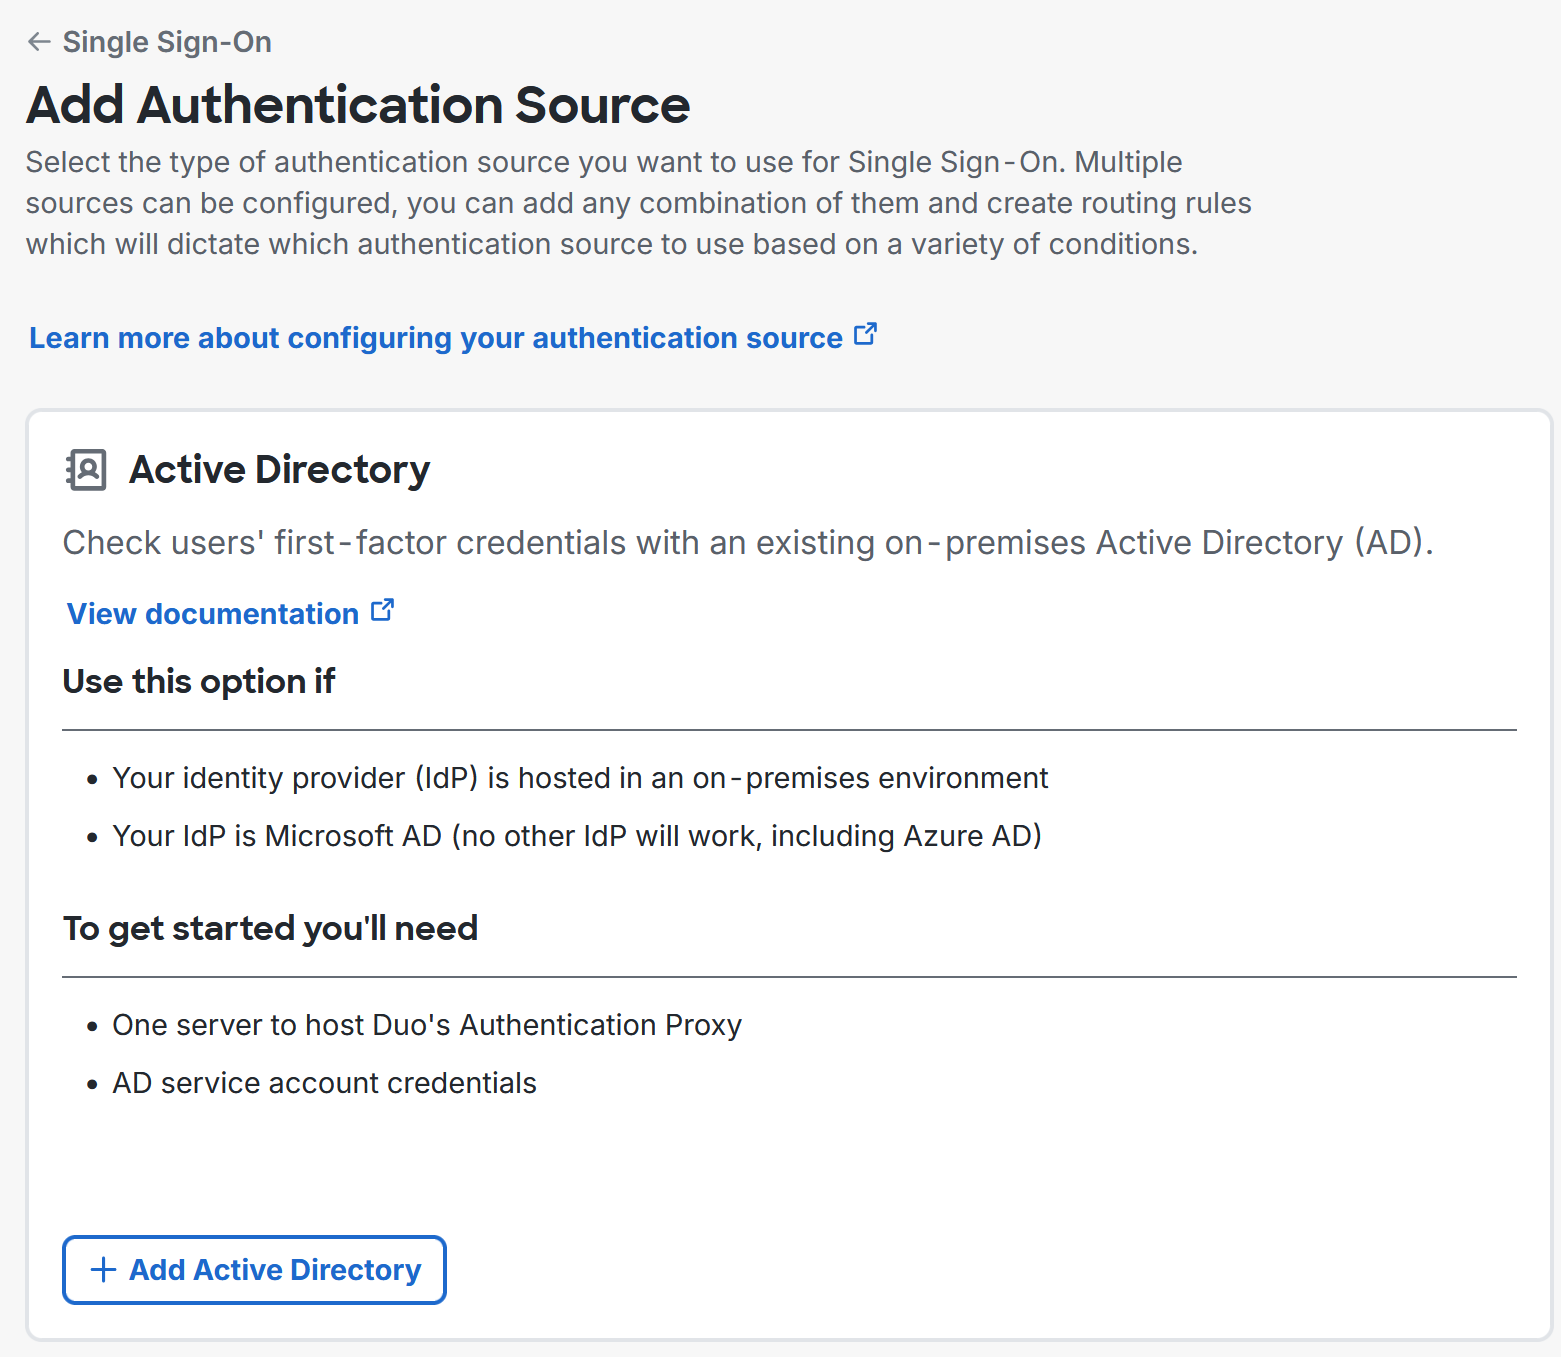
选择 应用 > SSO 设置 > 添加源 > 活动目录 > 添加活动目录 。
-
输入您的 AD 林的 LDAPS 连接的显示名称。
-
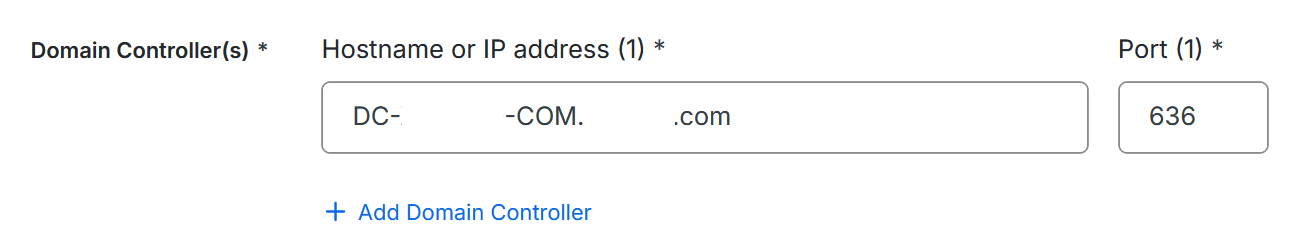
输入您的域控制器的 FQDN。
-
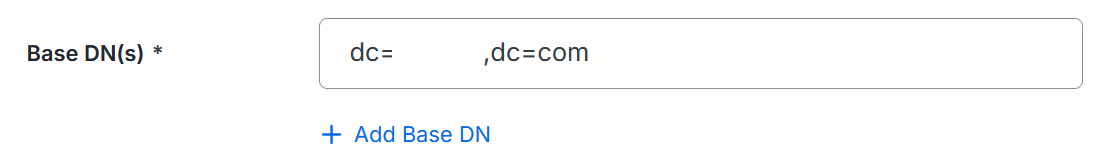
配置您的 AD 域的基本 DN。
-
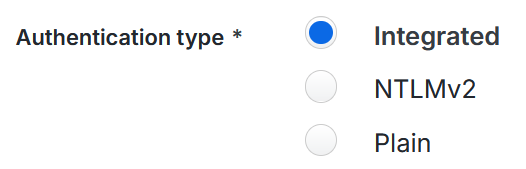
选择“集成”作为身份验证类型。
-
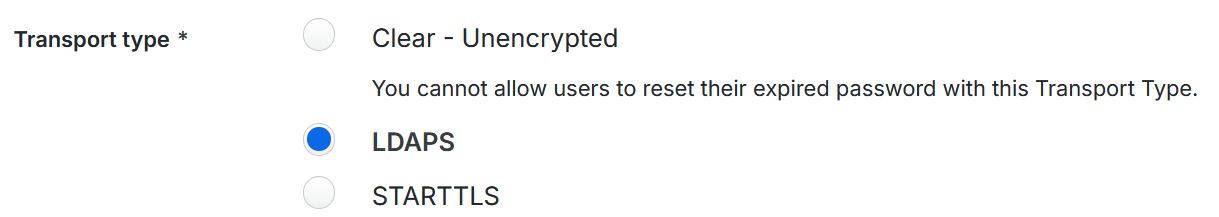
选择 LDAPS 作为传输类型。
-
勾选“SSL 验证主机名”。
-
输入域控制器证书以及用于签署您的域证书的私有企业证书颁发机构 CA 证书。
-
按照以下示例输入 PEM 格式的证书
-----BEGIN CERTIFICATE----- `<base64 Domain Controller Certificate>` -----END CERTIFICATE----- -----BEGIN CERTIFICATE----- `<base64 Certificate Authority Certificate used to sign the Domain Controller Certificate above>` -----END CERTIFICATE----- <!--NeedCopy--> -
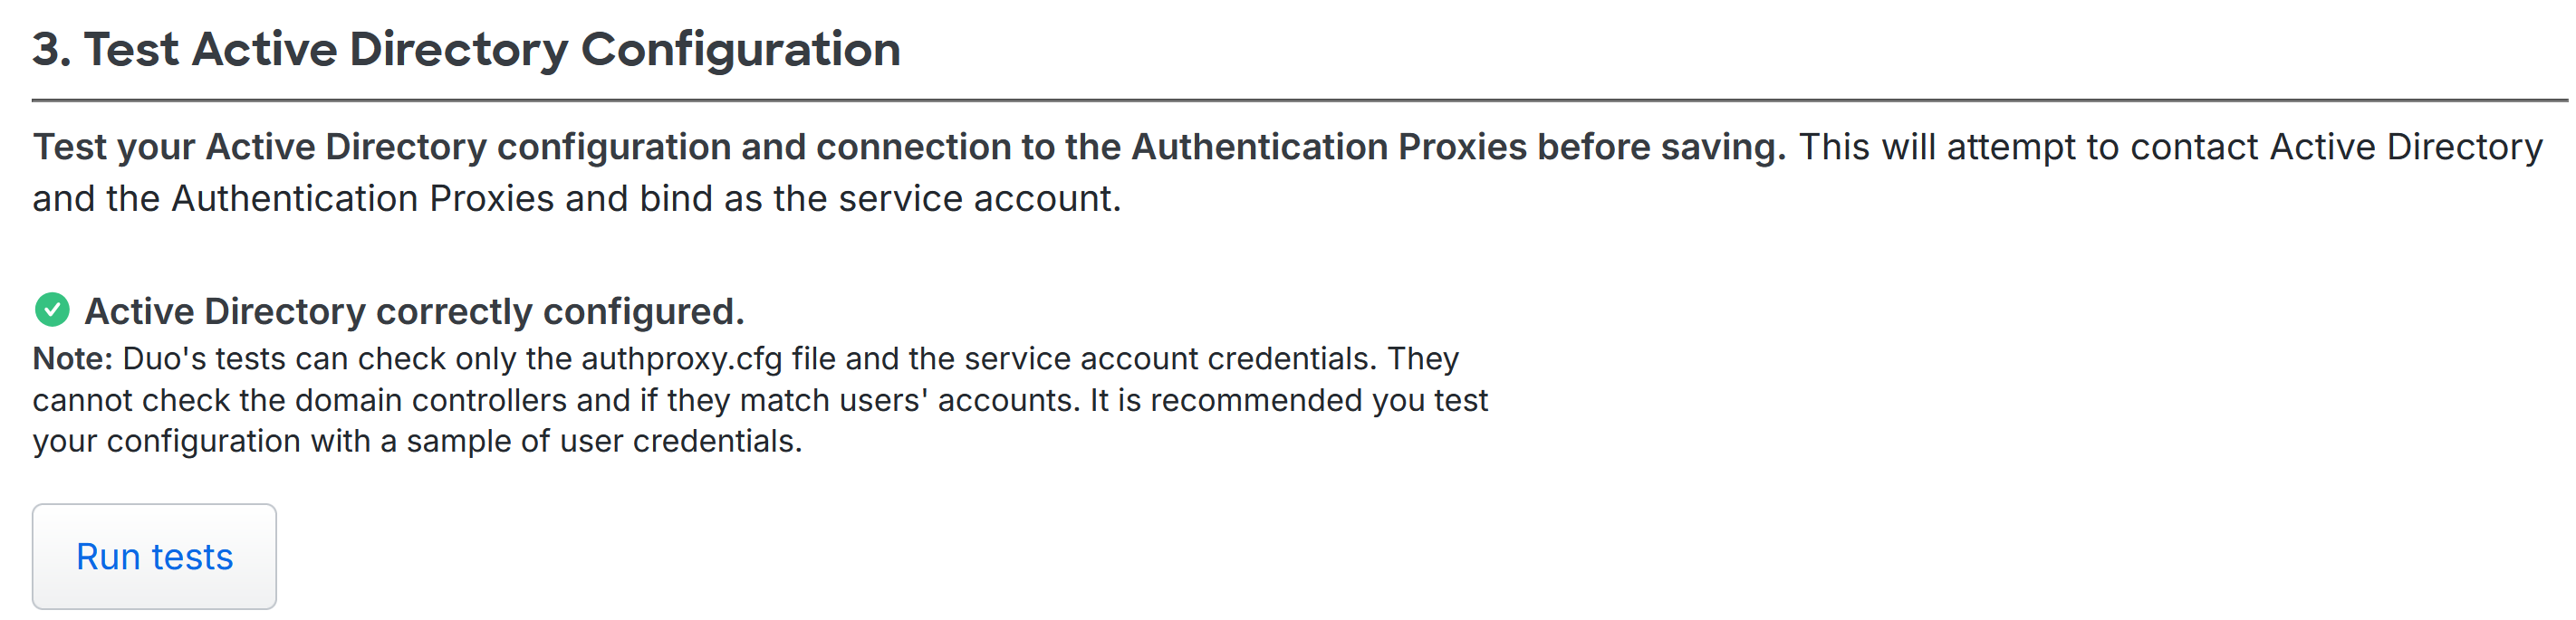
测试您的 LDAPS 连接。
配置您的 Duo 身份验证代理配置文件以用于 SAML
-
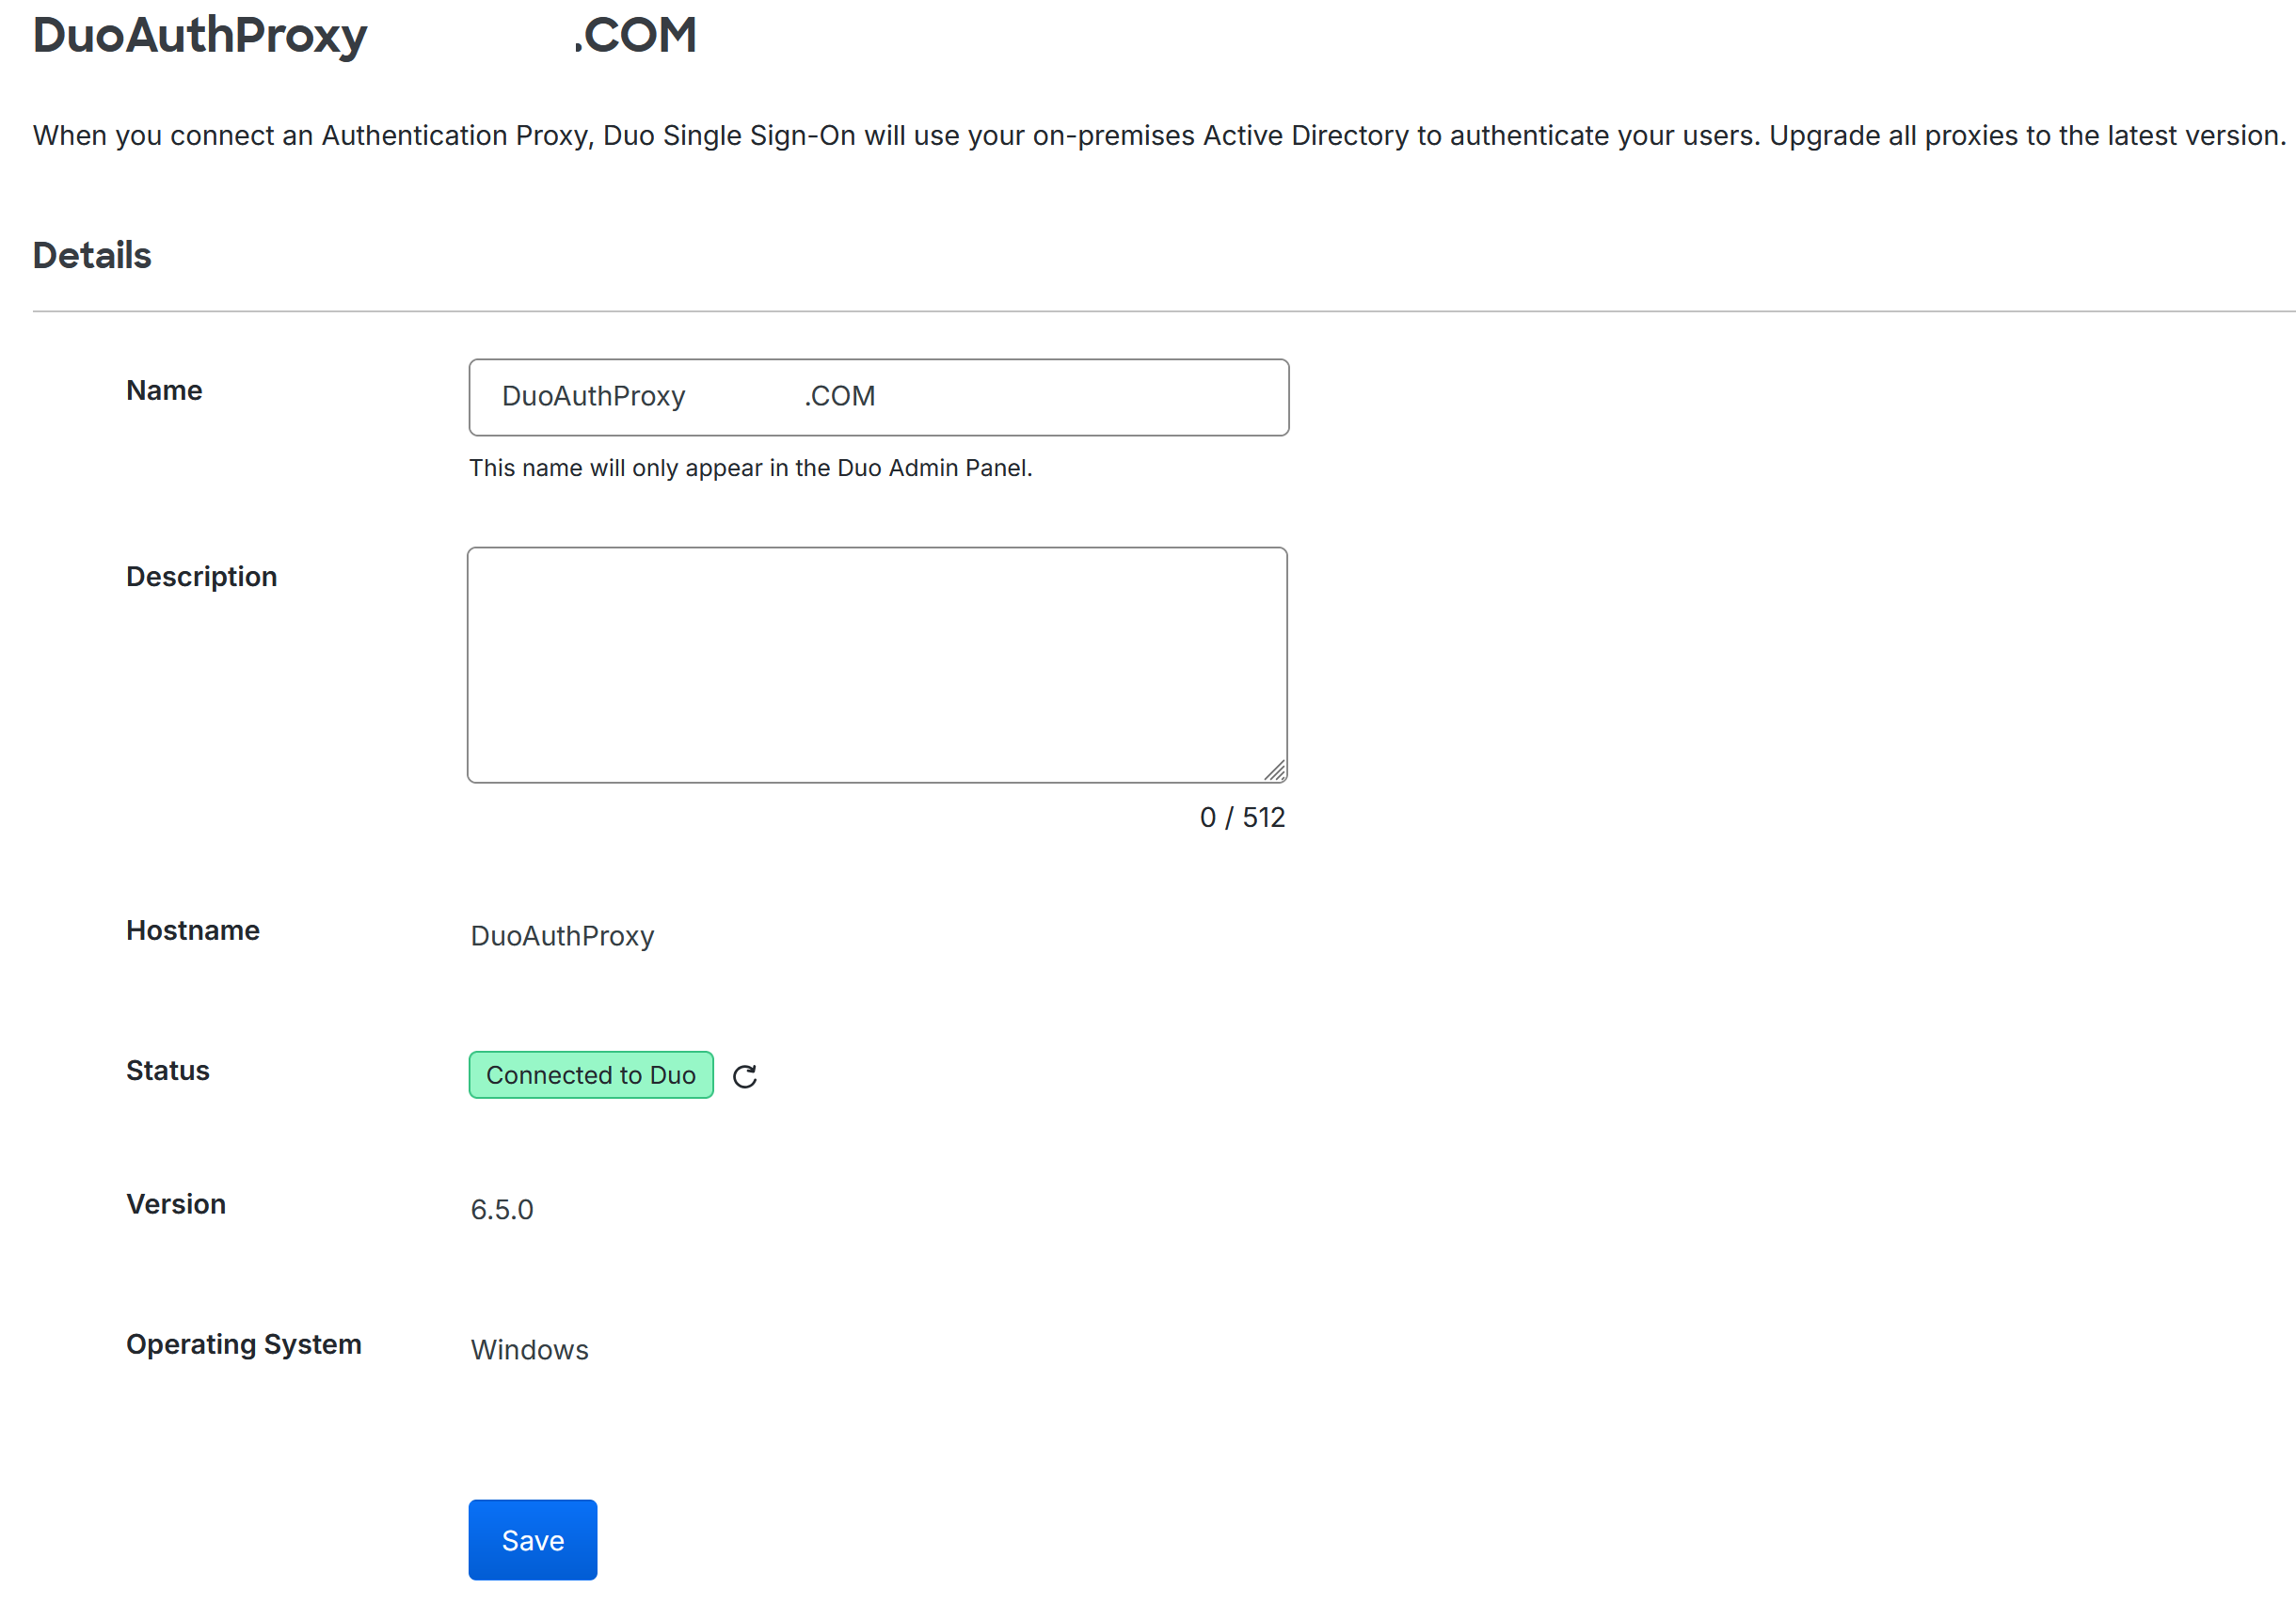
检查您的 Duo 身份验证代理配置是否正常并显示为 已连接到 Duo。
-
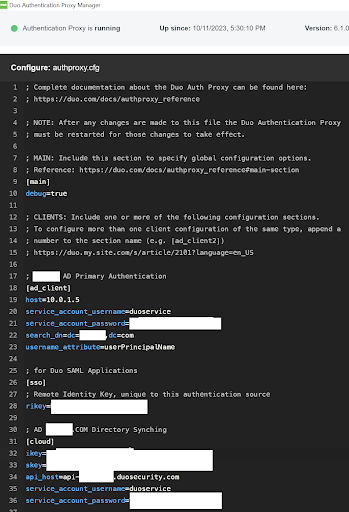
登录到您的 Duo 身份验证代理,并向其配置文件添加一个 SAML [sso] 部分,使用 Duo 管理控制台提供的 远程身份 (rikey)。Duo 身份验证代理使用共享密钥与 Duo 云服务通信。此密钥在身份验证代理的初始安装或配置期间生成。
配置 Duo SAML 应用程序以用于商店
-
选择 应用程序 > 保护应用程序。单击 添加应用程序。
-
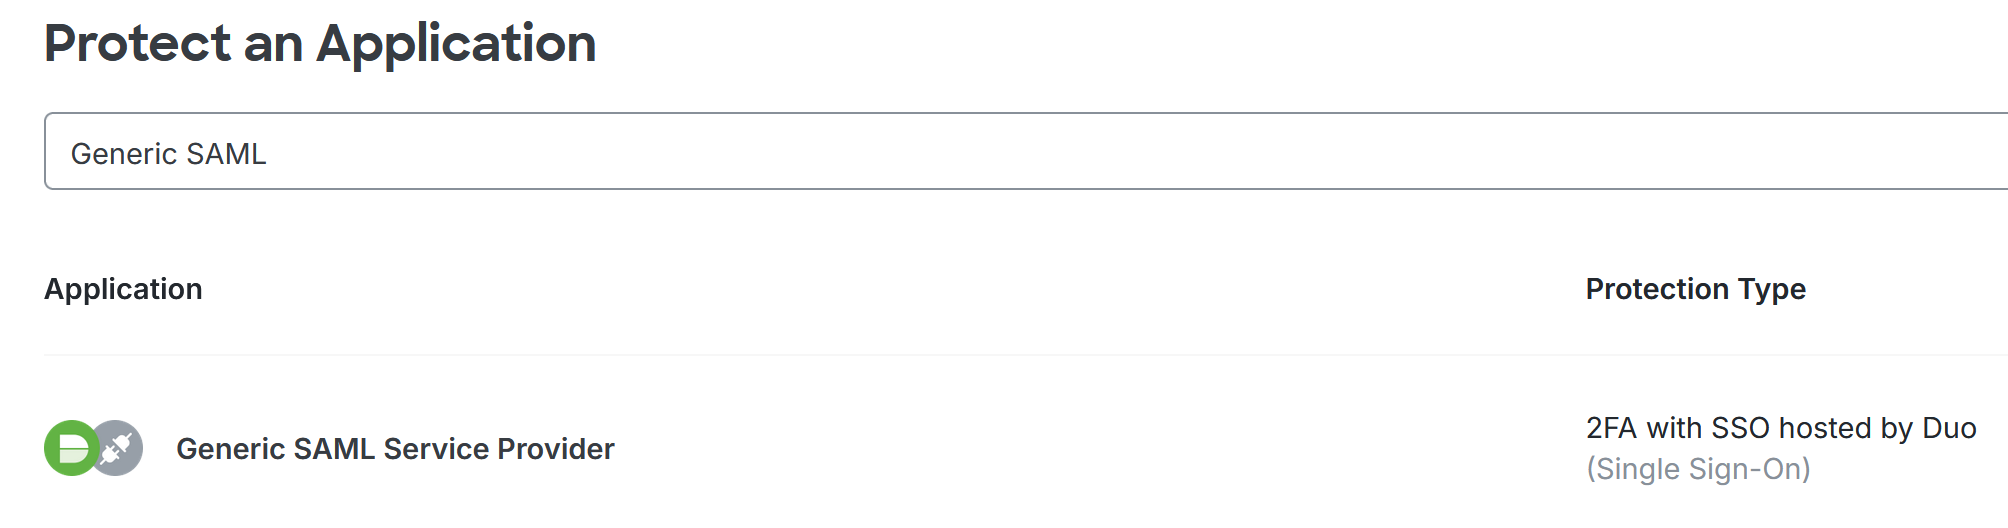
找到通用 SAML 服务提供商 Duo 应用程序模板的条目。Citrix® 推荐使用通用 SAML 服务提供商 Duo 模板,因为它最灵活,可让您根据需要配置不同的 SAML 属性组合和不同的 SAML 流。
重要提示:
不建议使用 Duo Citrix Workspace SAML 模板,因为它不灵活,并且仅支持使用 AD 身份的 SAML。Duo Citrix Workspace SAML 模板也不允许添加可选属性,例如某些高级并购 SAML 配置所需的 cip_domain 和 cip_forest。它也不允许配置 Citrix Cloud 注销端点。
-
为您的 SAML 应用程序指定一个显示名称,例如 Citrix Cloud Prod。
-
指定用户访问权限,例如为所有用户启用。
-
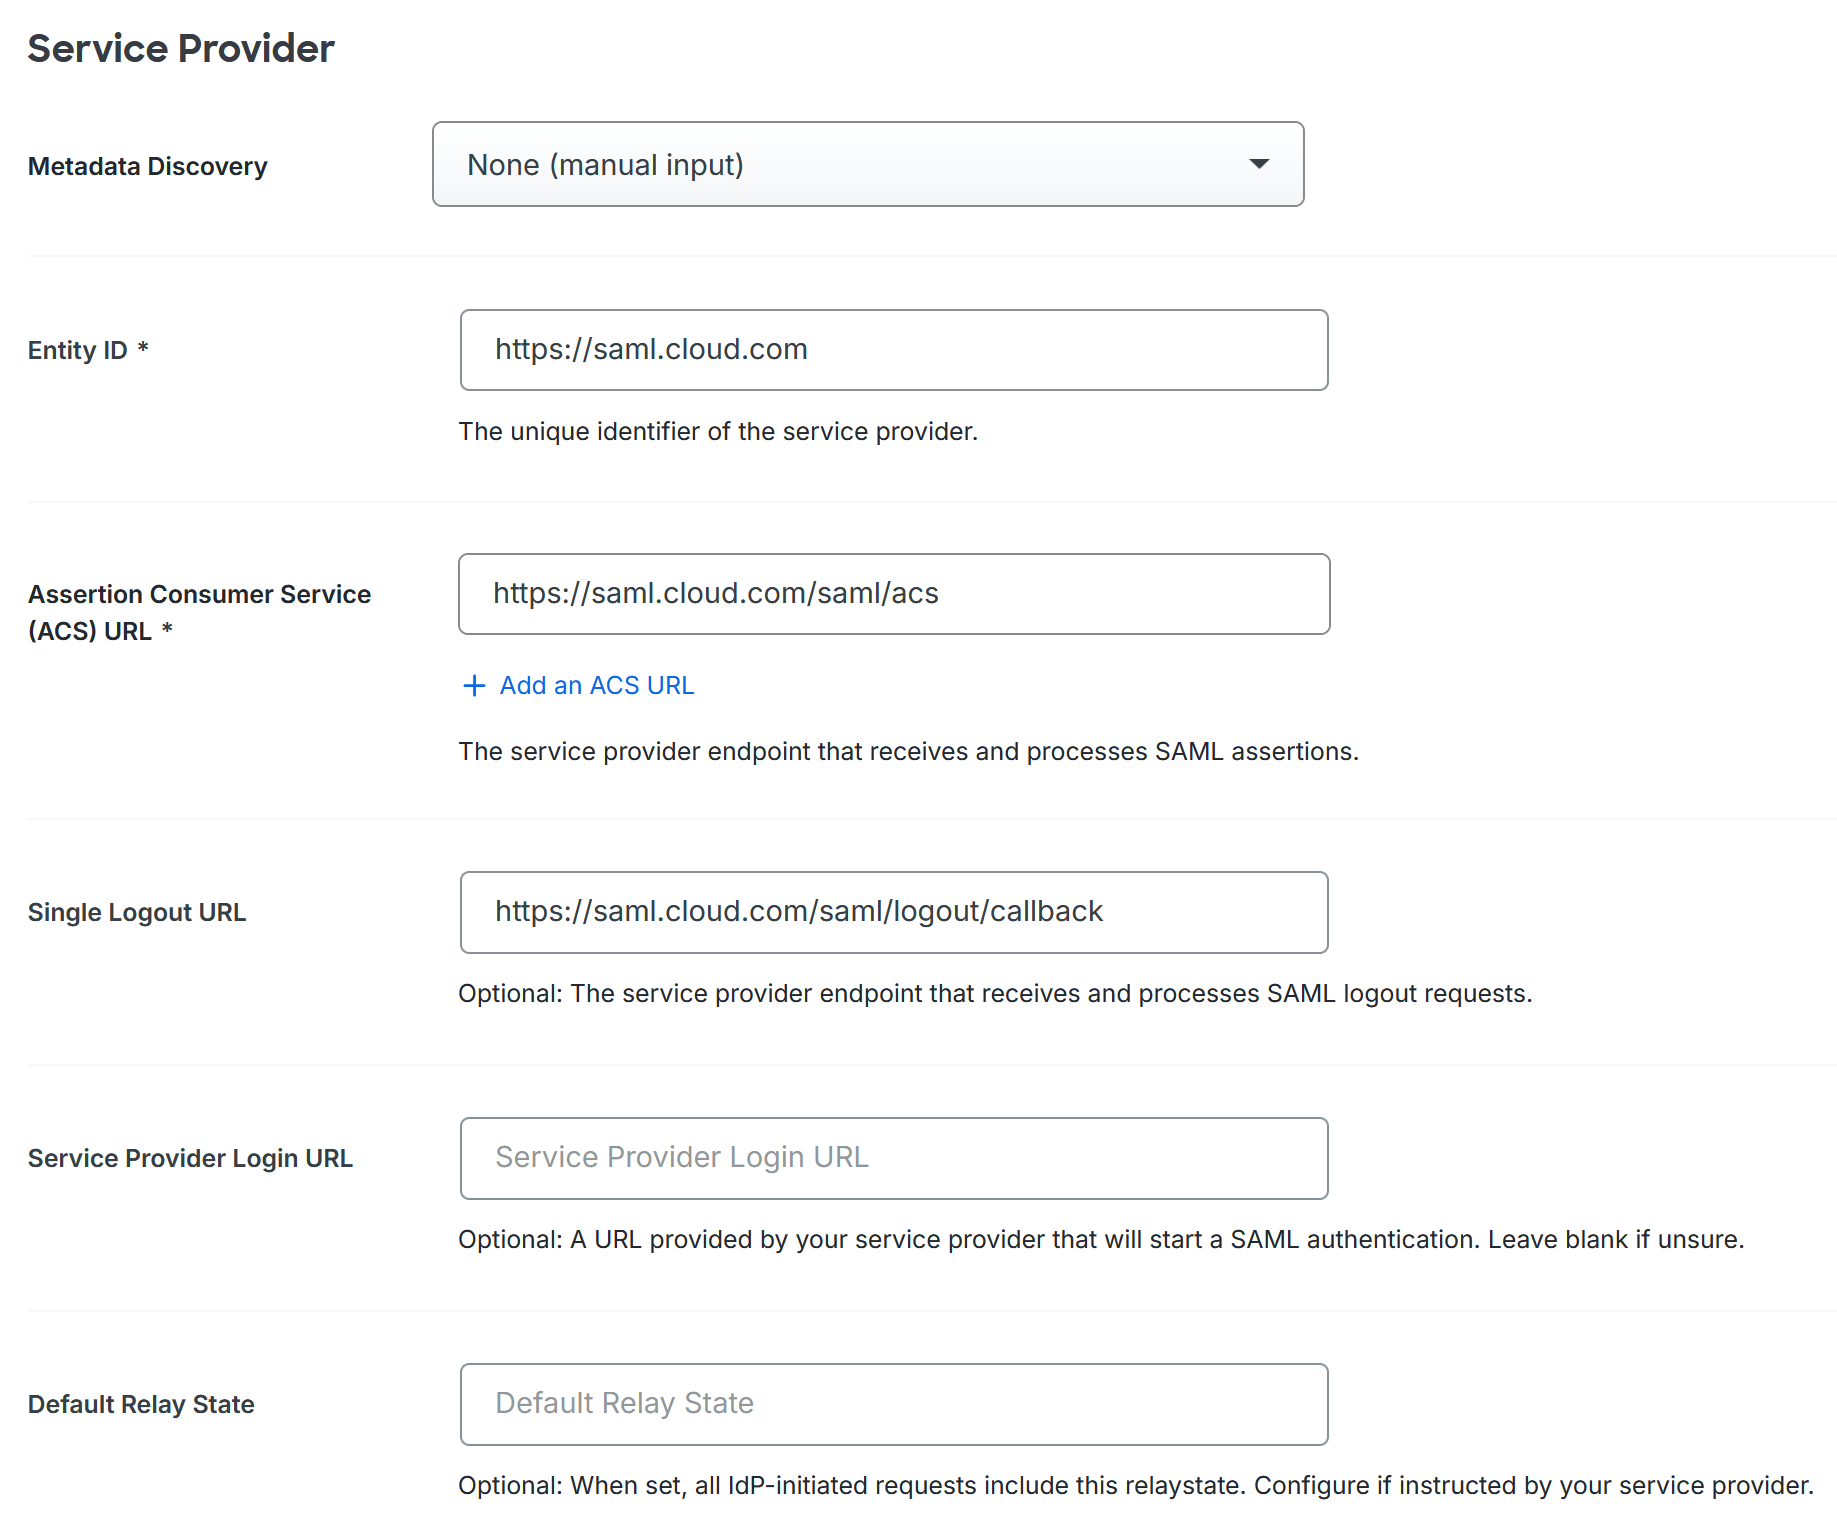
在元数据发现中选择无(手动输入),然后输入以下 Citrix Cloud SAML 端点。
-
根据您的 CC 租户所在的 Citrix Cloud 区域输入 EntityID。
URL 区域 https://saml.cloud.com商业版(欧盟、美国和亚太南部) https://saml.citrixcloud.jp日本 https://saml.cloud.us政府 -
根据您的 CC 租户所在的 Citrix Cloud 区域配置单点登录 URL (ACS URL)。
URL 区域 https://saml.cloud.com/saml/acs商业版欧盟、美国和 APS https://saml.citrixcloud.jp/saml/acs日本 https://saml.cloud.us/saml/acs政府 -
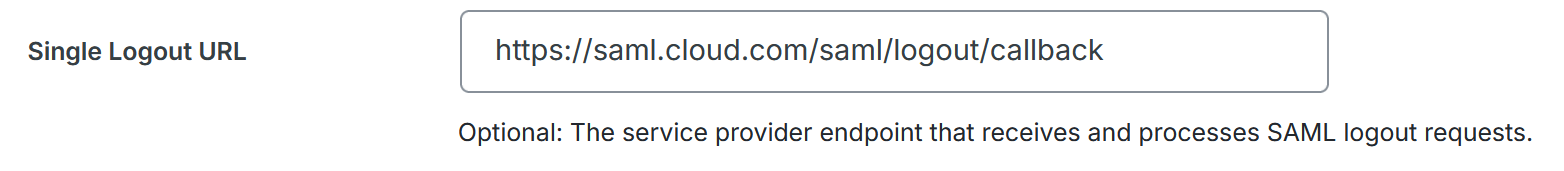
根据您的 CC 租户所在的 Citrix Cloud 区域配置单点注销 URL。
URL 区域 https://saml.cloud.com/saml/logout/callback商业版(欧盟、美国和亚太地区) https://saml.citrixcloud.jp/samllogout/callbackJP https://saml.cloud.us/saml/samllogout/callbackGOV -
服务提供商登录 URL 不是必需的,可以留空。
-
默认中继状态 不是必需的,可以留空。
-
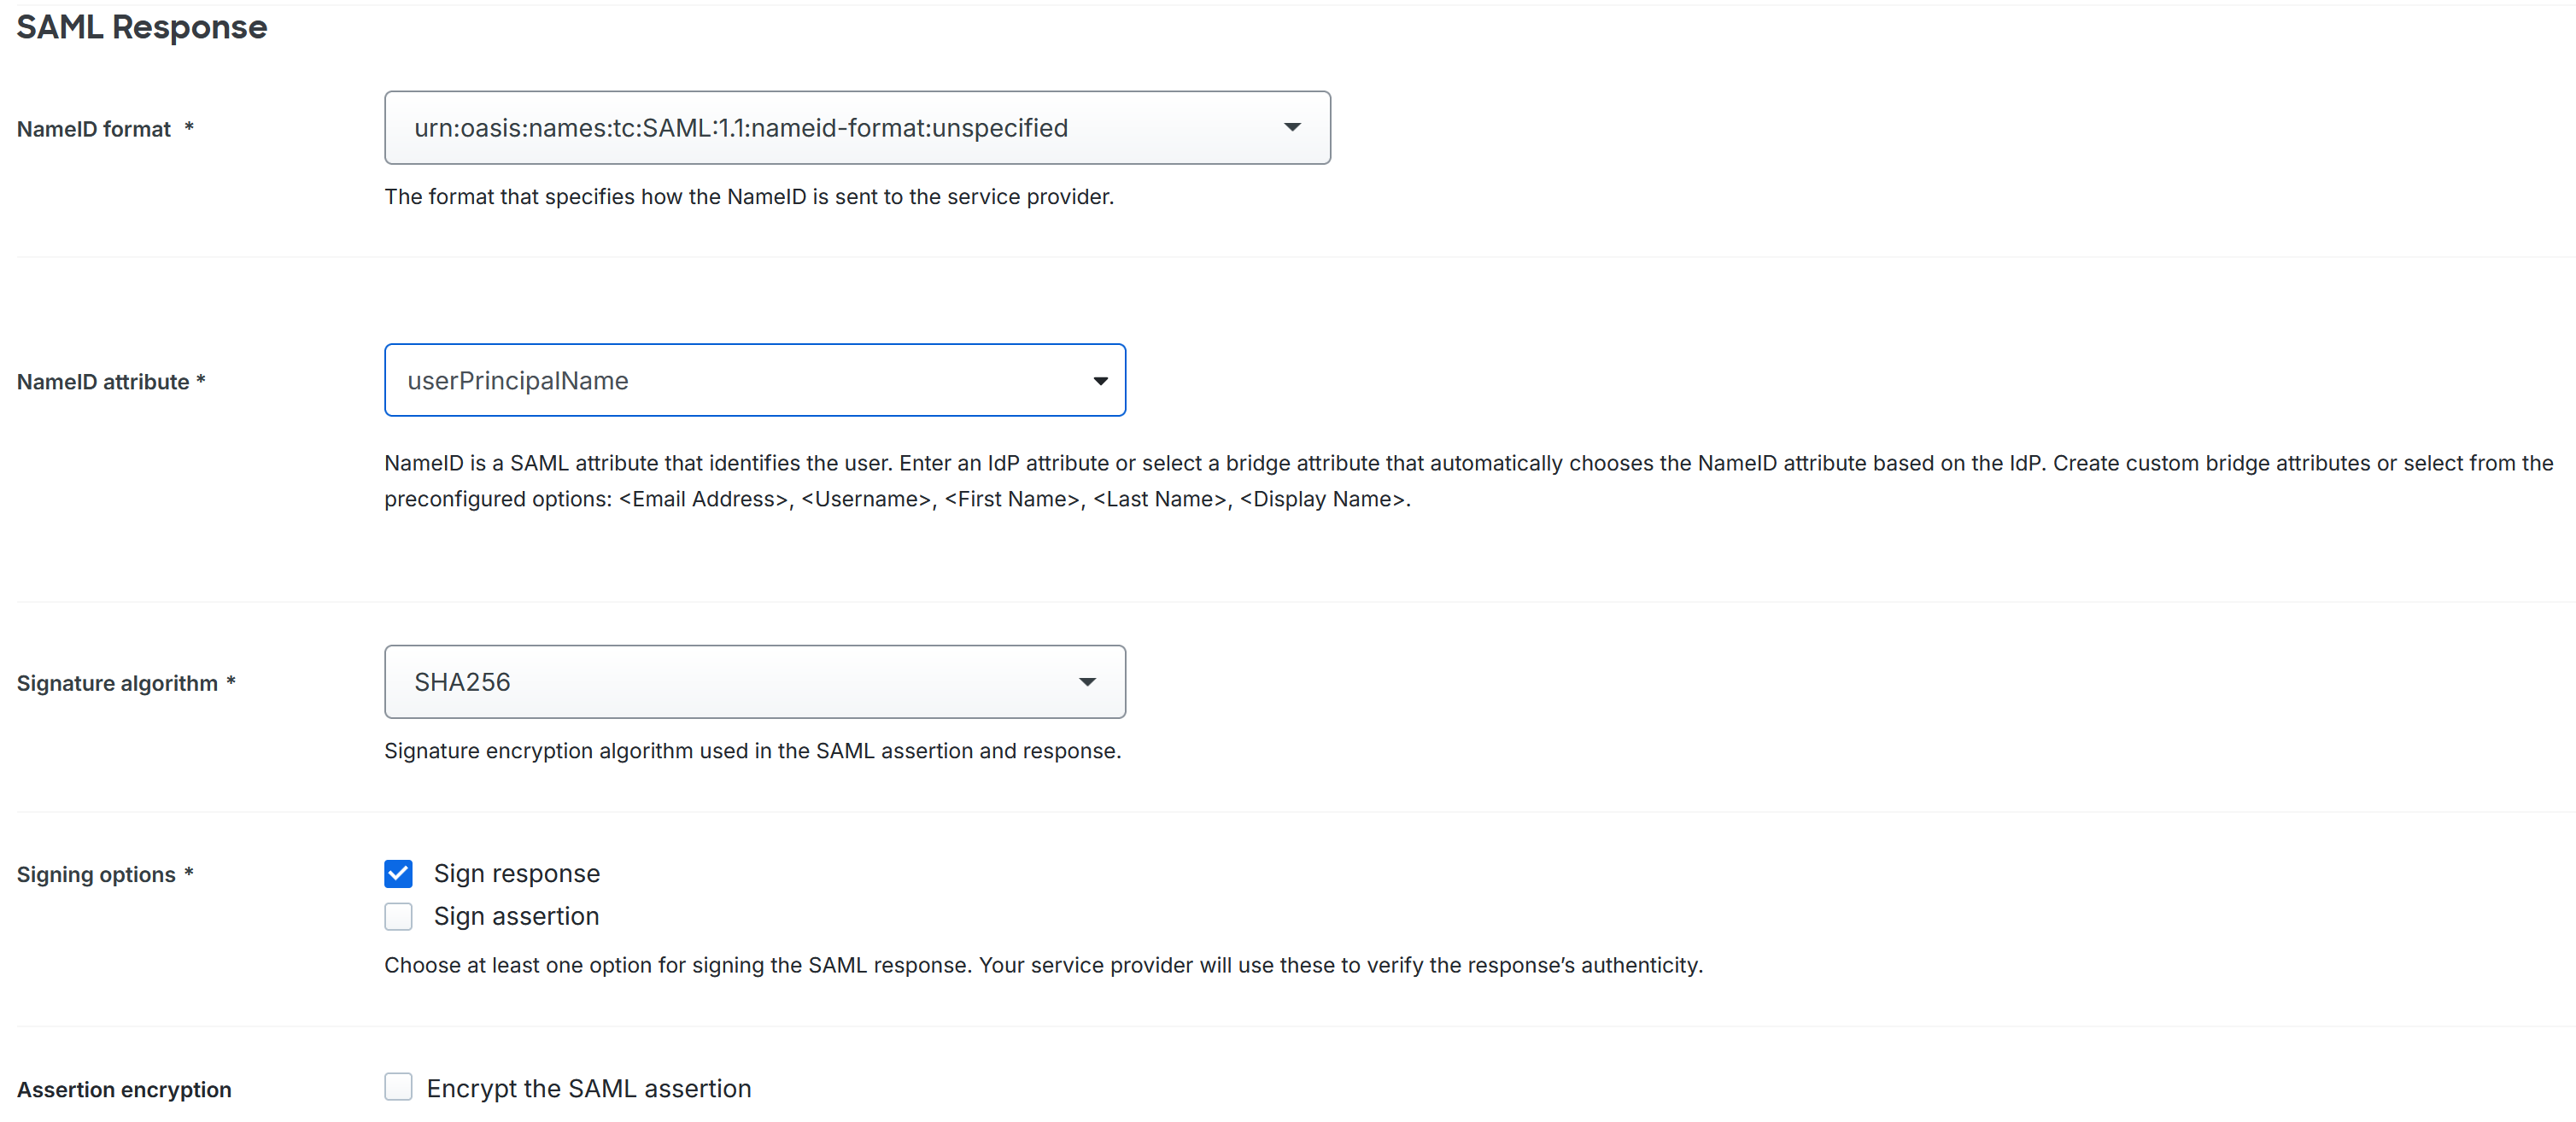
将 名称 ID 格式 配置为 未指定。
-
将 名称 ID 属性 配置为 userPrincipalName(区分大小写)。
-
将 签名算法 配置为 SHA256。
-
将 签名选项 配置为 签名响应。
-
将 断言加密 配置为 已禁用。
-
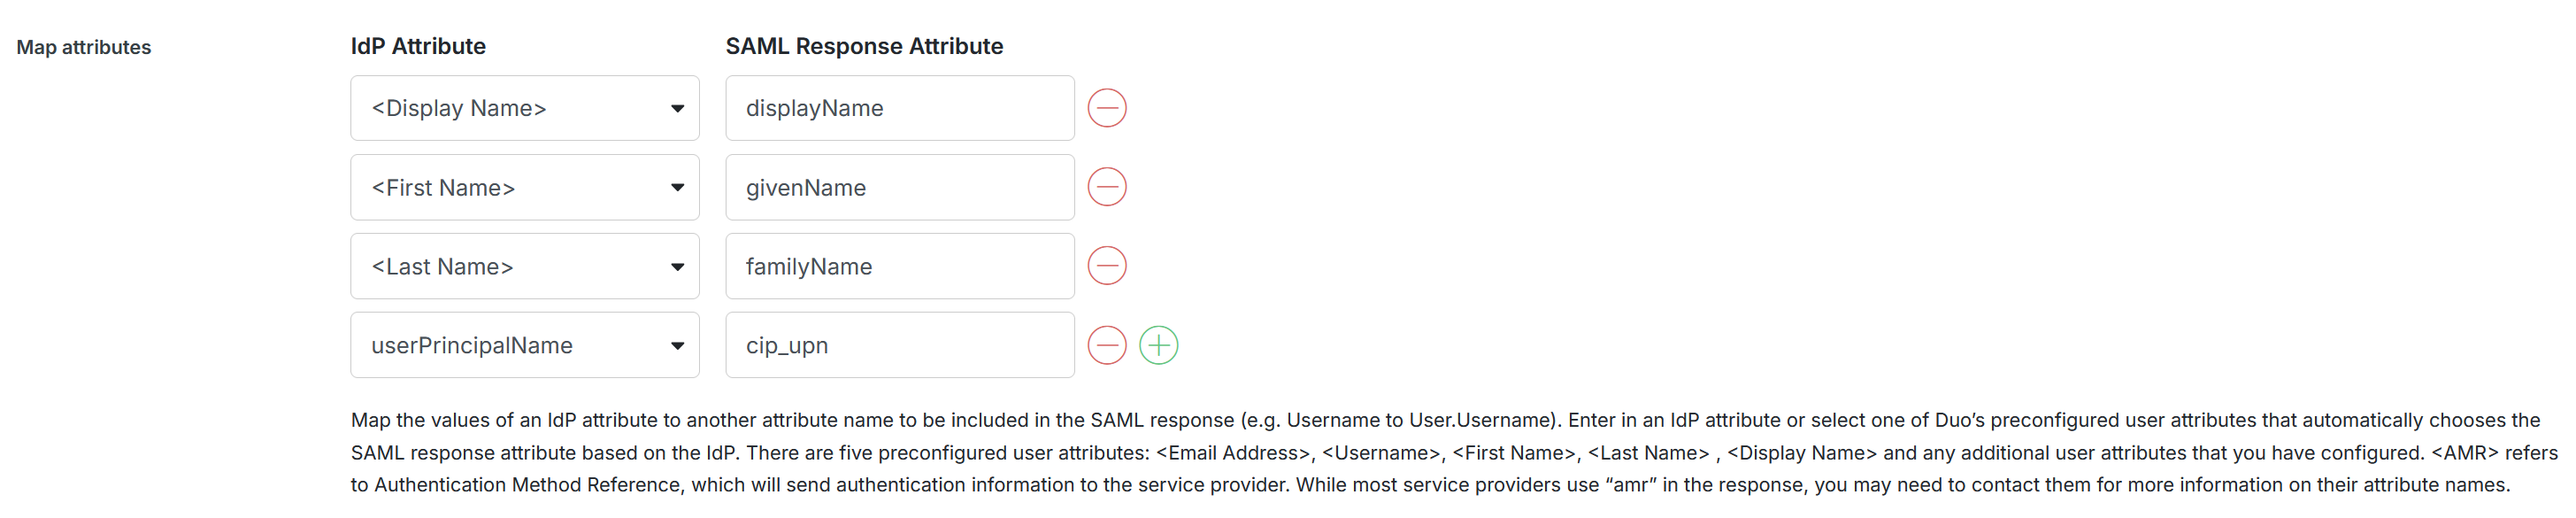
配置映射属性,左侧为 Duo 桥接属性,右侧为 Citrix Cloud SAML 声明名称。
重要提示:
Duo 桥接属性(左侧)和 SAML 属性声明名称(右侧)区分大小写。右侧的声明名称必须与 Citrix Cloud SAML 连接中配置的名称匹配。
配置 Citrix Cloud SAML 连接
-
所有 Citrix 登录流程都需要通过商店 URL 或 Citrix Cloud GO URL 进行服务提供商发起。
-
在身份和访问管理 > 身份验证 > 添加身份提供商 > SAML 中,使用 SAML 连接的默认推荐值。
-
通过访问Duo Active Directory Sync 文档,从您的 Duo 门户获取 Duo SAML 应用程序 SAML 端点,并将其输入到 Citrix Cloud SAML 连接中。
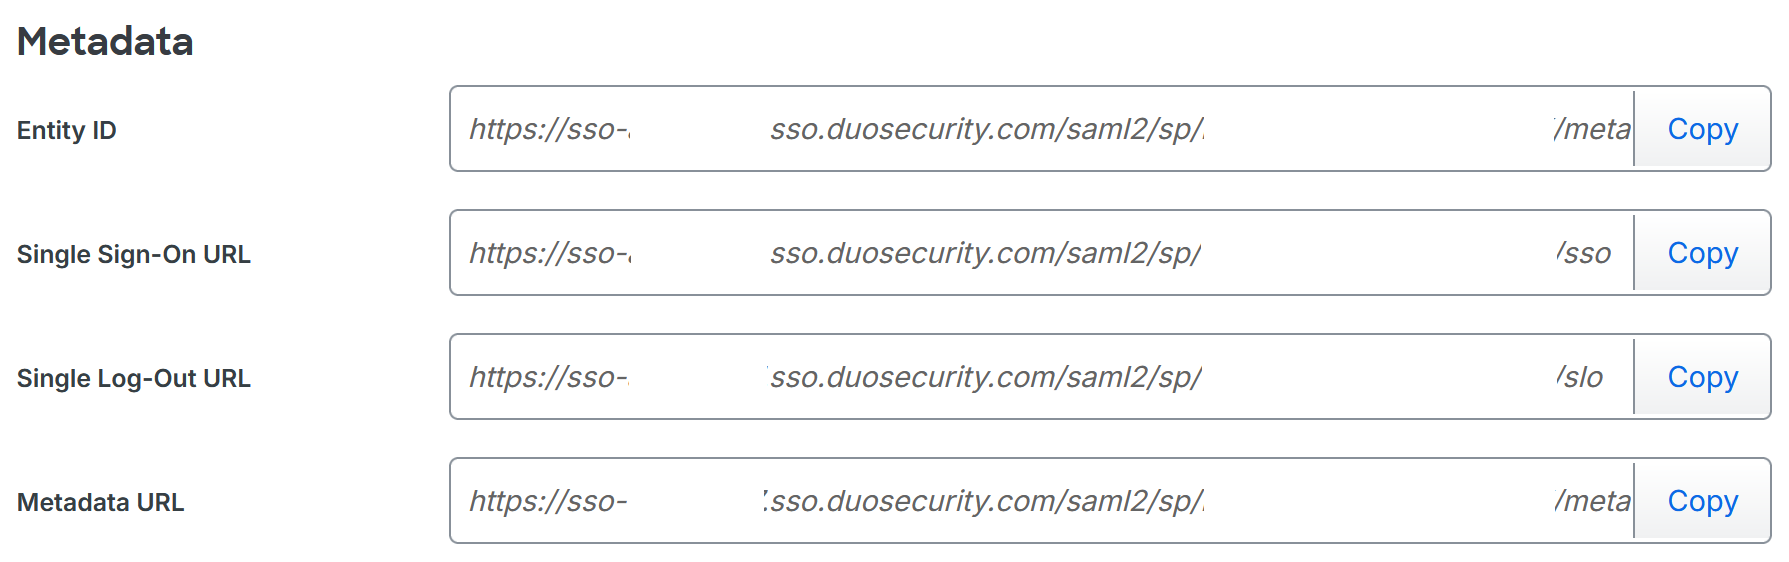
在 Citrix Cloud 的此字段中 输入此值 实体 ID https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/metadata签署身份验证请求 是 SSO 服务 URL https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/ssoSSO 绑定机制 HTTP POST 方法 SAML 响应 签署响应或断言 身份验证上下文 未指定,精确 注销 URL https://sso-<id>.sso.duosecurity.com/saml2/sp/<samlappID>/slo签署注销请求 是 SLO 绑定机制 HTTP POST 方法
Duo SAML 注销行为
在撰写本文时,Duo SAML 目前不支持 SAML SLO,但可以配置 Duo 以在用户明确注销商店和/或 Citrix Cloud 时终止 IDP 会话。建议您在选择配置 Duo SAML 应用程序的注销设置之前,阅读主 SAML 文章中的 SAML 注销注意事项部分 saml logout considerations。
重要提示:
摘自 Duo 文档 Duo SSO 注销行为和会话管理详情。
Users that decide to log out and hit the SLO URL for Duo SSO will be logged out of Duo SSO and have their MFA remembered devices session deleted before redirecting them to the logout page。
要在最终用户注销商店和/或 Citrix Cloud 时配置 Duo IDP 会话的显式注销,请按照以下建议步骤操作。
-
在您的 Duo SAML 应用程序中配置 Citrix Cloud SAML 注销端点。
-
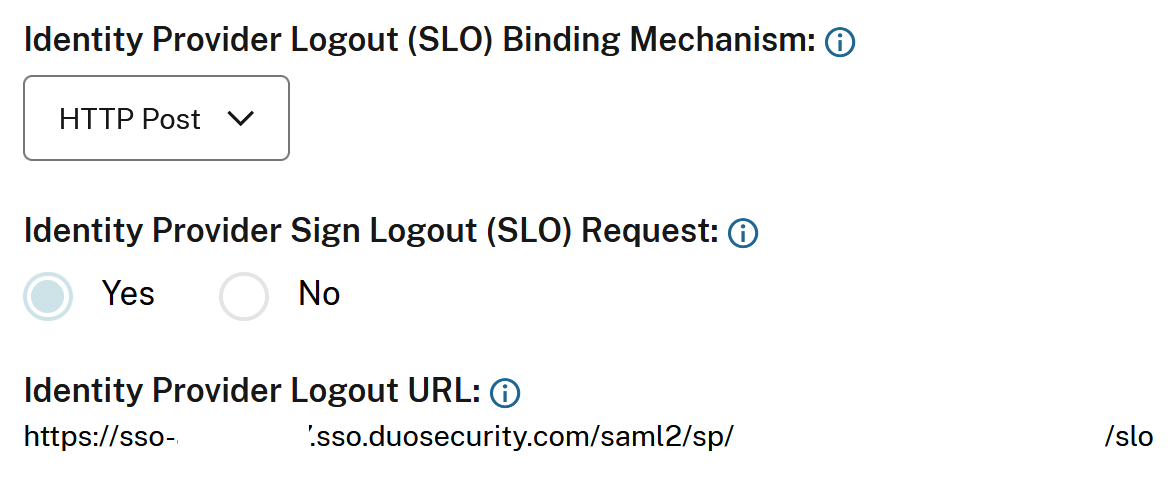
在 Citrix Cloud SAML 连接中配置 Duo SLO 端点。
重要提示:
如果您未使用 Generic SAML Provider Duo 应用程序模板,则无法完成此步骤,因为输入 Citrix Cloud 注销端点的选项将不可用。
-
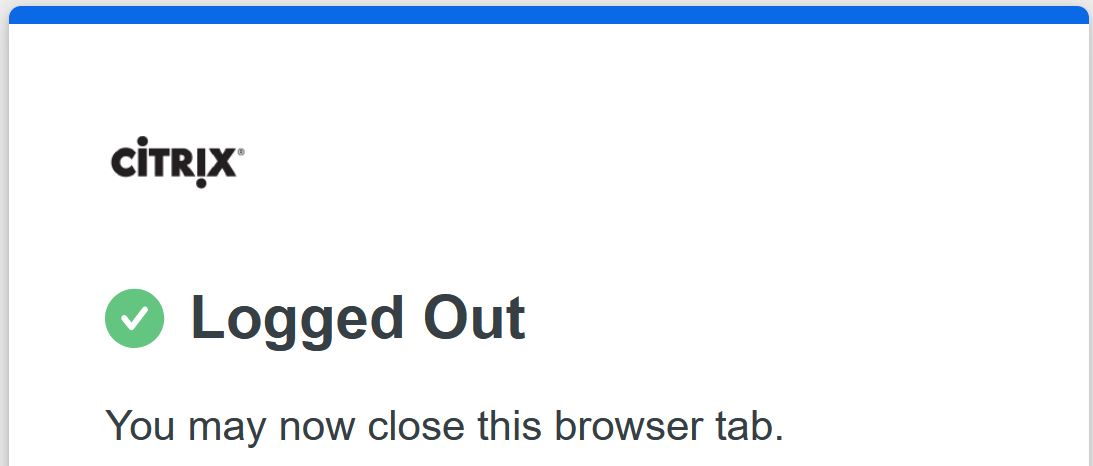
当按照步骤 1 和 2 配置 SAML 连接的两端以进行注销时,从商店注销后,Duo 将显示以下 UI,指示 IDP 会话已终止。
-
可选:为了改善商店最终用户的注销体验,可以为 Duo LDAPS 连接配置一个 Logout Redirect URL,它会将您的最终用户重定向回商店登录页面。这在您的 AD 林 LDAPS 连接中完成。
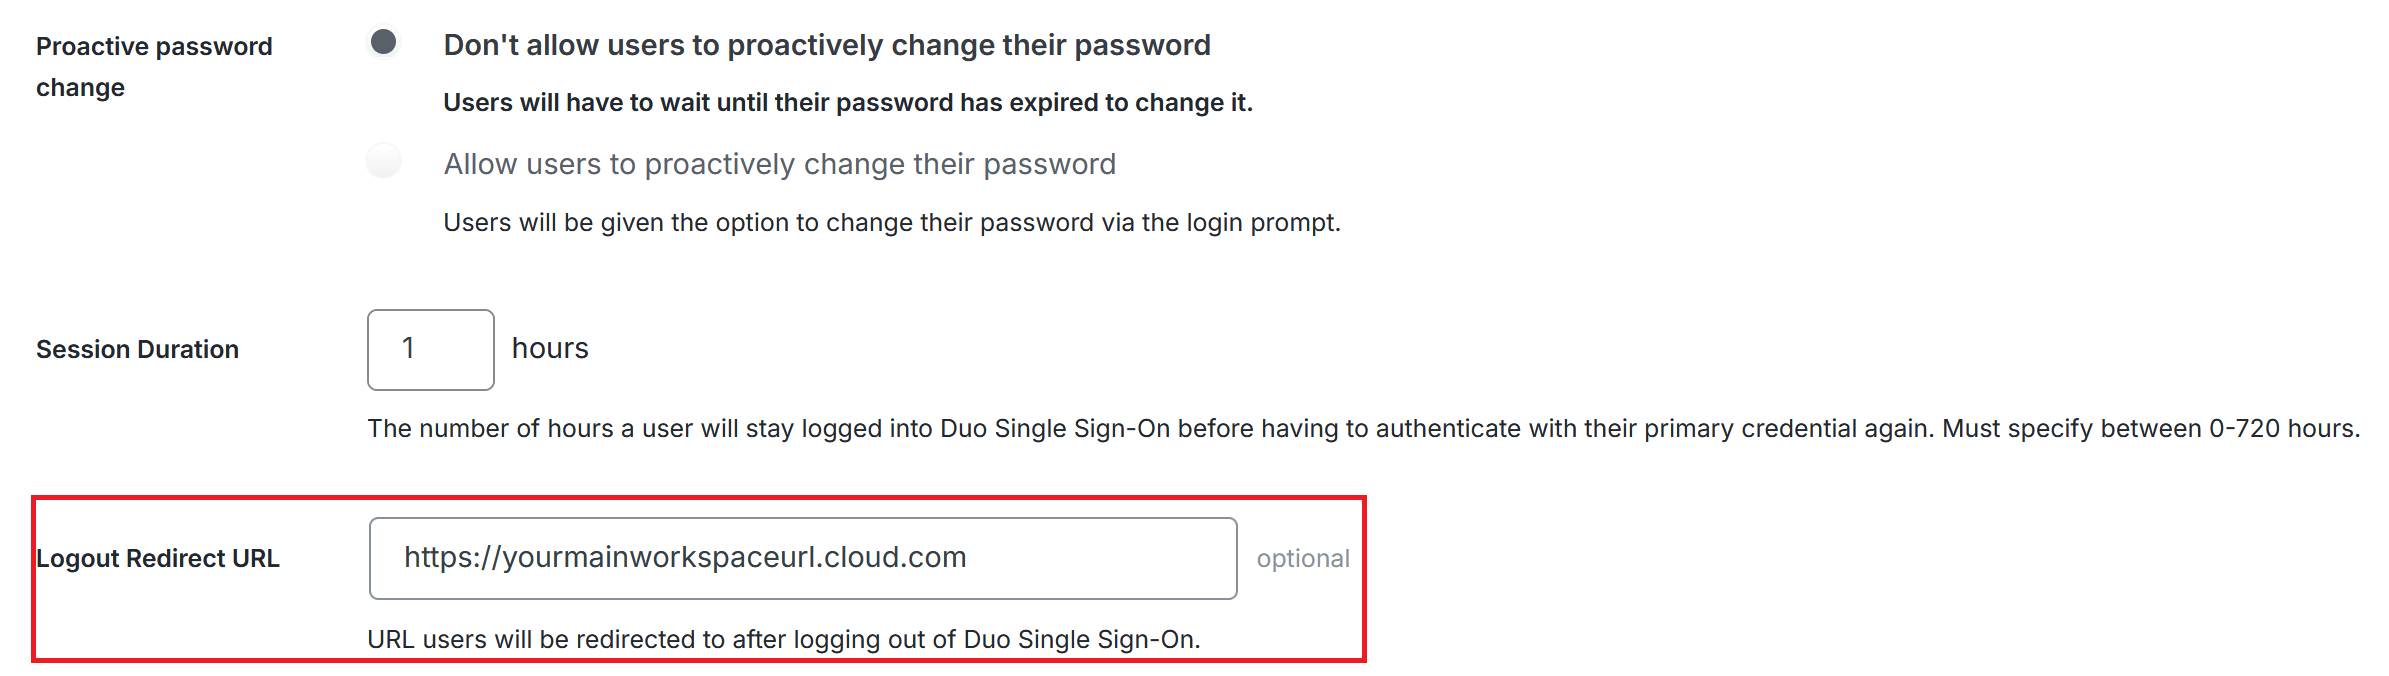
重要提示:
上面显示的注销重定向 URL 字段将只允许配置单个应用商店 URL。在 Citrix Cloud 租户中使用多个不同的应用商店 URL 无法在 Duo 中的单个 Active Directory 林连接中进行配置。