ルーティング例外を使用したポートベースルーティング - プレビュー
ポートベースルーティング機能を使用すると、管理者はルーティング例外を使用して、TCP/UDPアプリの場合、同じ宛先の異なるポートに対してトラフィックを異なる方法でルーティングできます。Secure Private Accessにアプリケーションをオンボーディングする際、管理者は以下のいずれかのオプションを使用して、アプリケーションのトラフィックがどのようにルーティングされるかを定義できます。
-
コネクタ経由の内部: トラフィックはコネクタを介して安全にトンネルされます。
-
NetScaler Gateway経由の内部: トラフィックはハイブリッドデータパスを使用してNetScaler Gatewayを介してルーティングされます。
-
外部: トラフィックはSecure Private Accessを介してトンネルされることなく直接ルーティングされます。
同じ宛先の異なるポートに対してトラフィックを異なる方法でルーティングするには、管理者はアクセスポリシーのルーティング例外を使用する必要があります。個別のルーティング決定を必要とする各宛先とポートの組み合わせは、個別のアプリケーションとして構成され、個別のポリシーにバインドされなければなりません。UIは一意性チェックを強制するため、同じ宛先を持つ異なるアプリケーション内で異なるルートを構成することはできません。
ポートベースルーティングのユースケース
シナリオ: 管理者が同じサーバー (10.102.124.135) 上に2つのアプリケーションをホストしています。
-
ポート22でのSSHアクセス
-
ポート80、443でのWebアクセス
要件:
-
開発者ユーザーグループがコネクタ経由でSSHに内部的にアクセスできるようにする。
-
ビジネスユニットユーザーグループが企業ネットワークからWebアプリケーションに直接アクセスできるようにする。
構成:
-
各要件に対して個別のアプリケーションを作成します。詳細については、「TCP/UDPアプリのサポート」を参照してください。
-
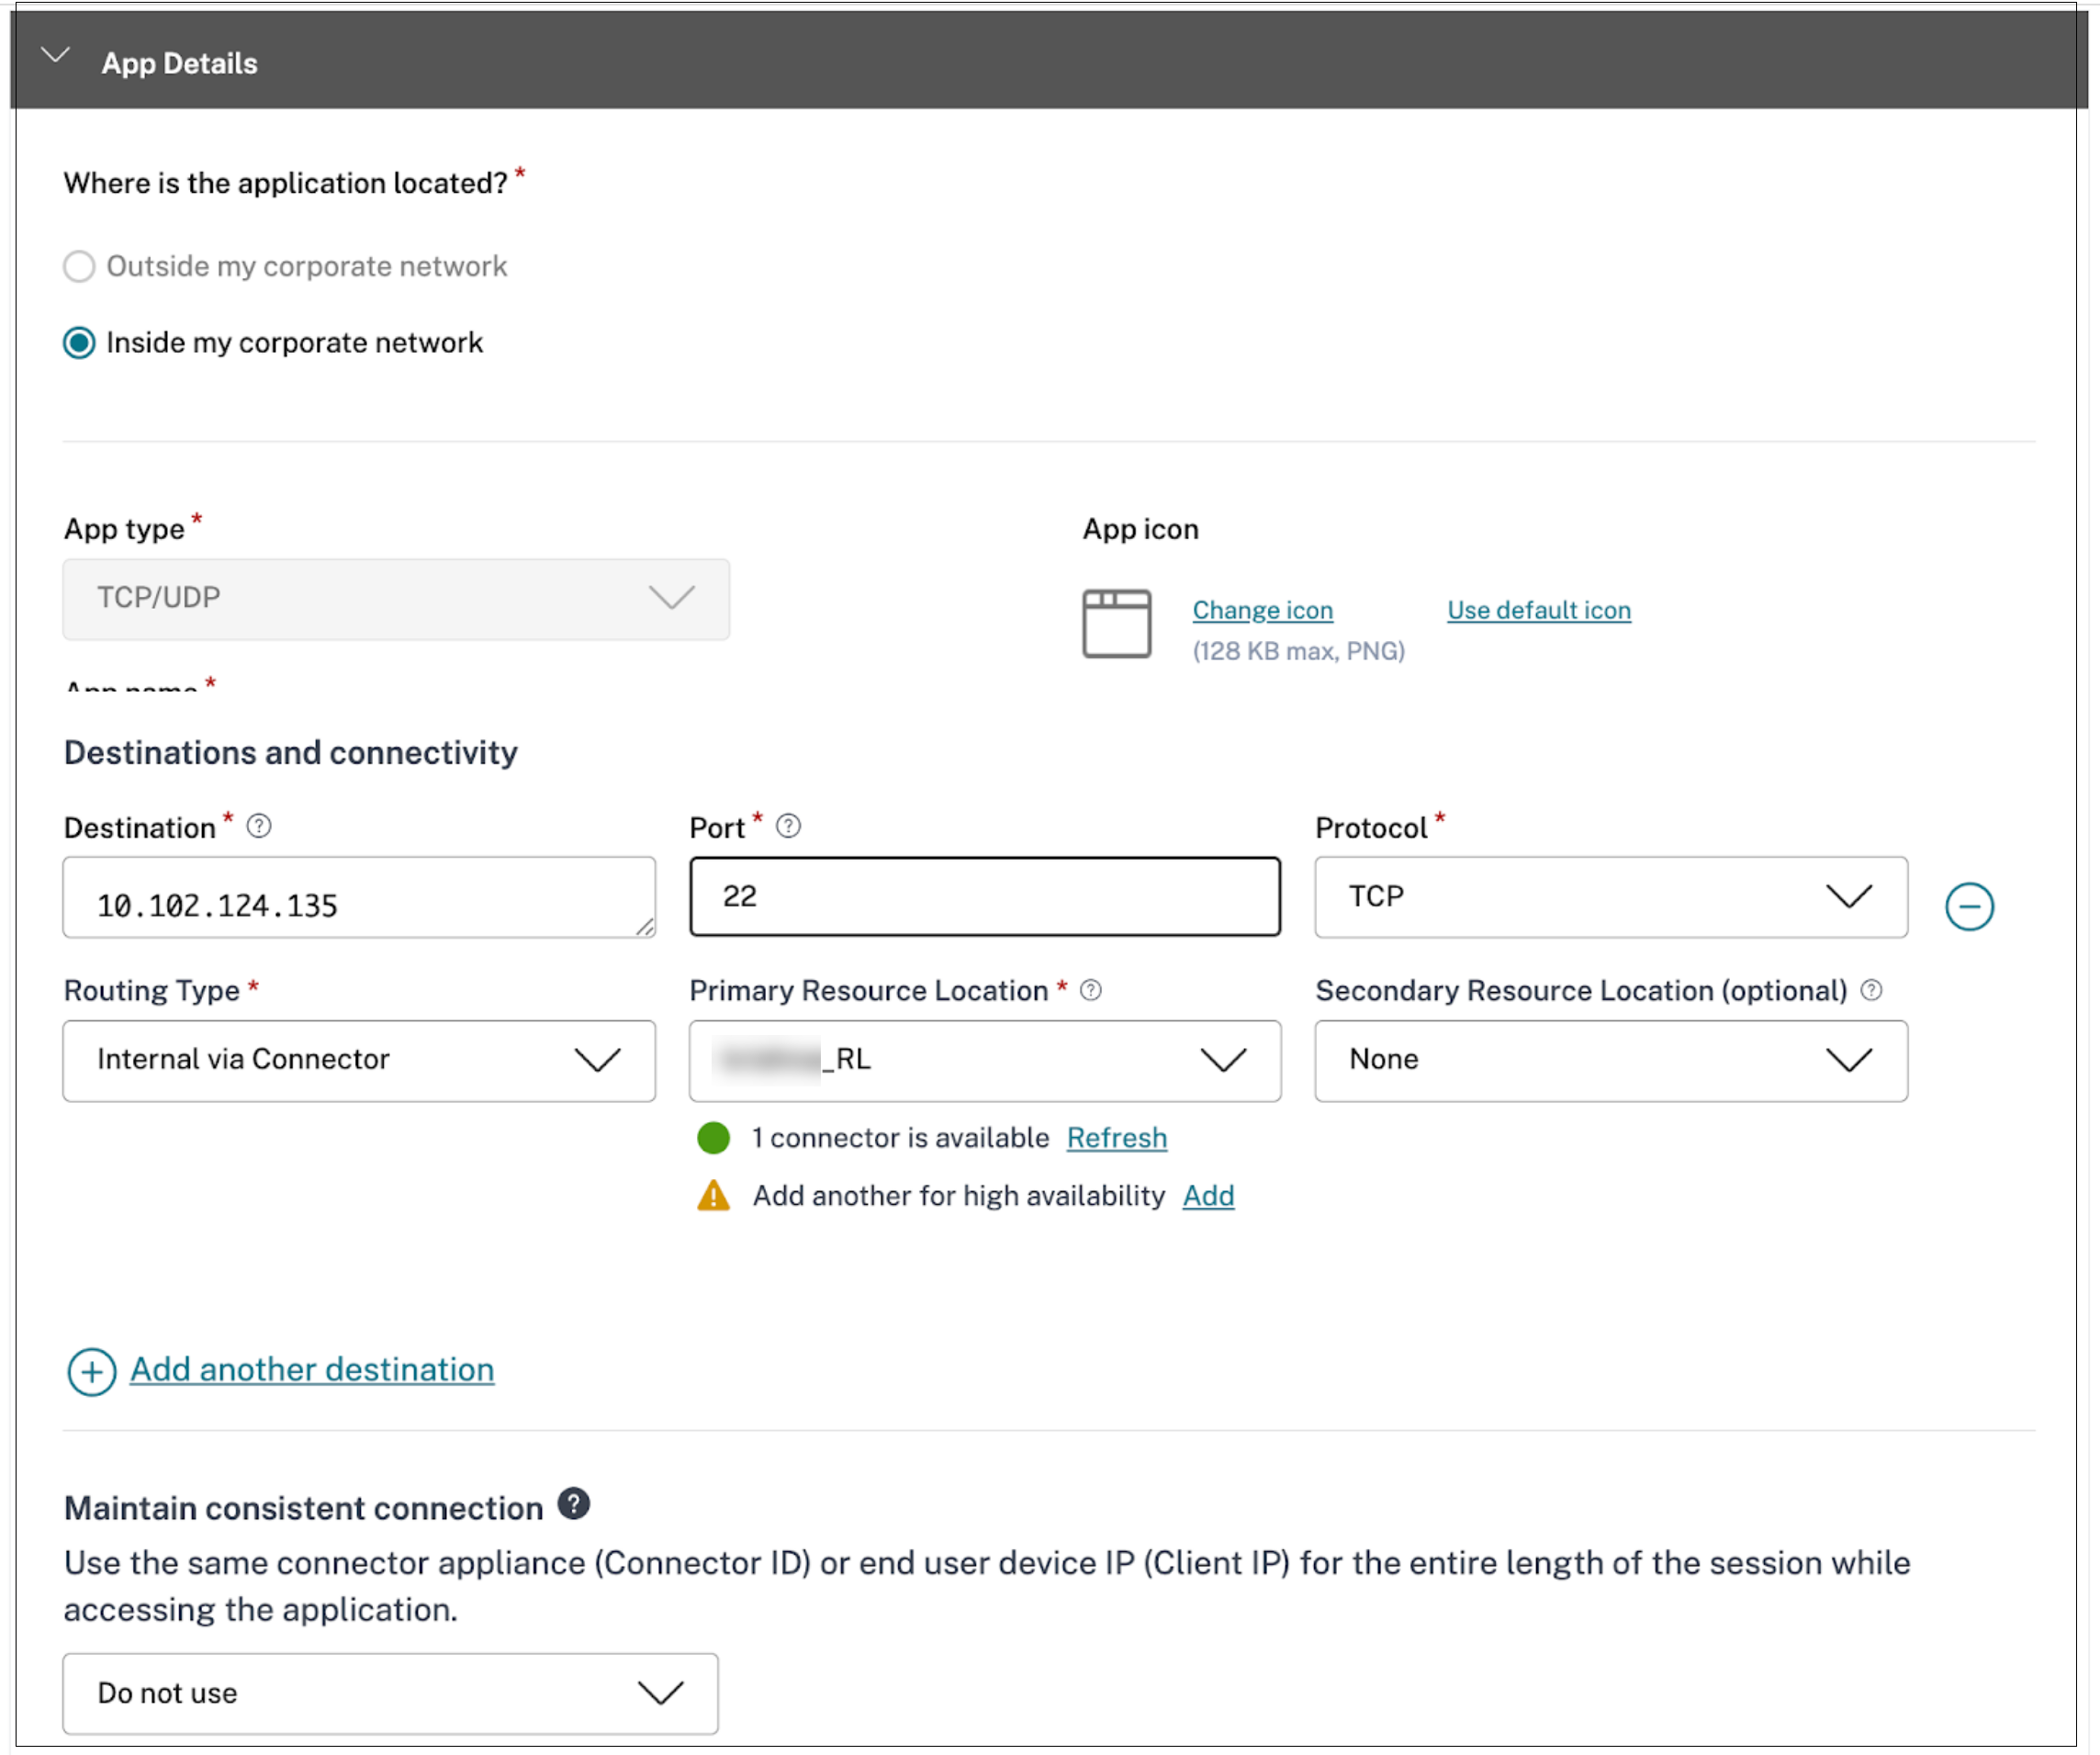
SSHアクセス用のアプリケーションを作成します (宛先:10.102.124.135、ポート 22)。
-
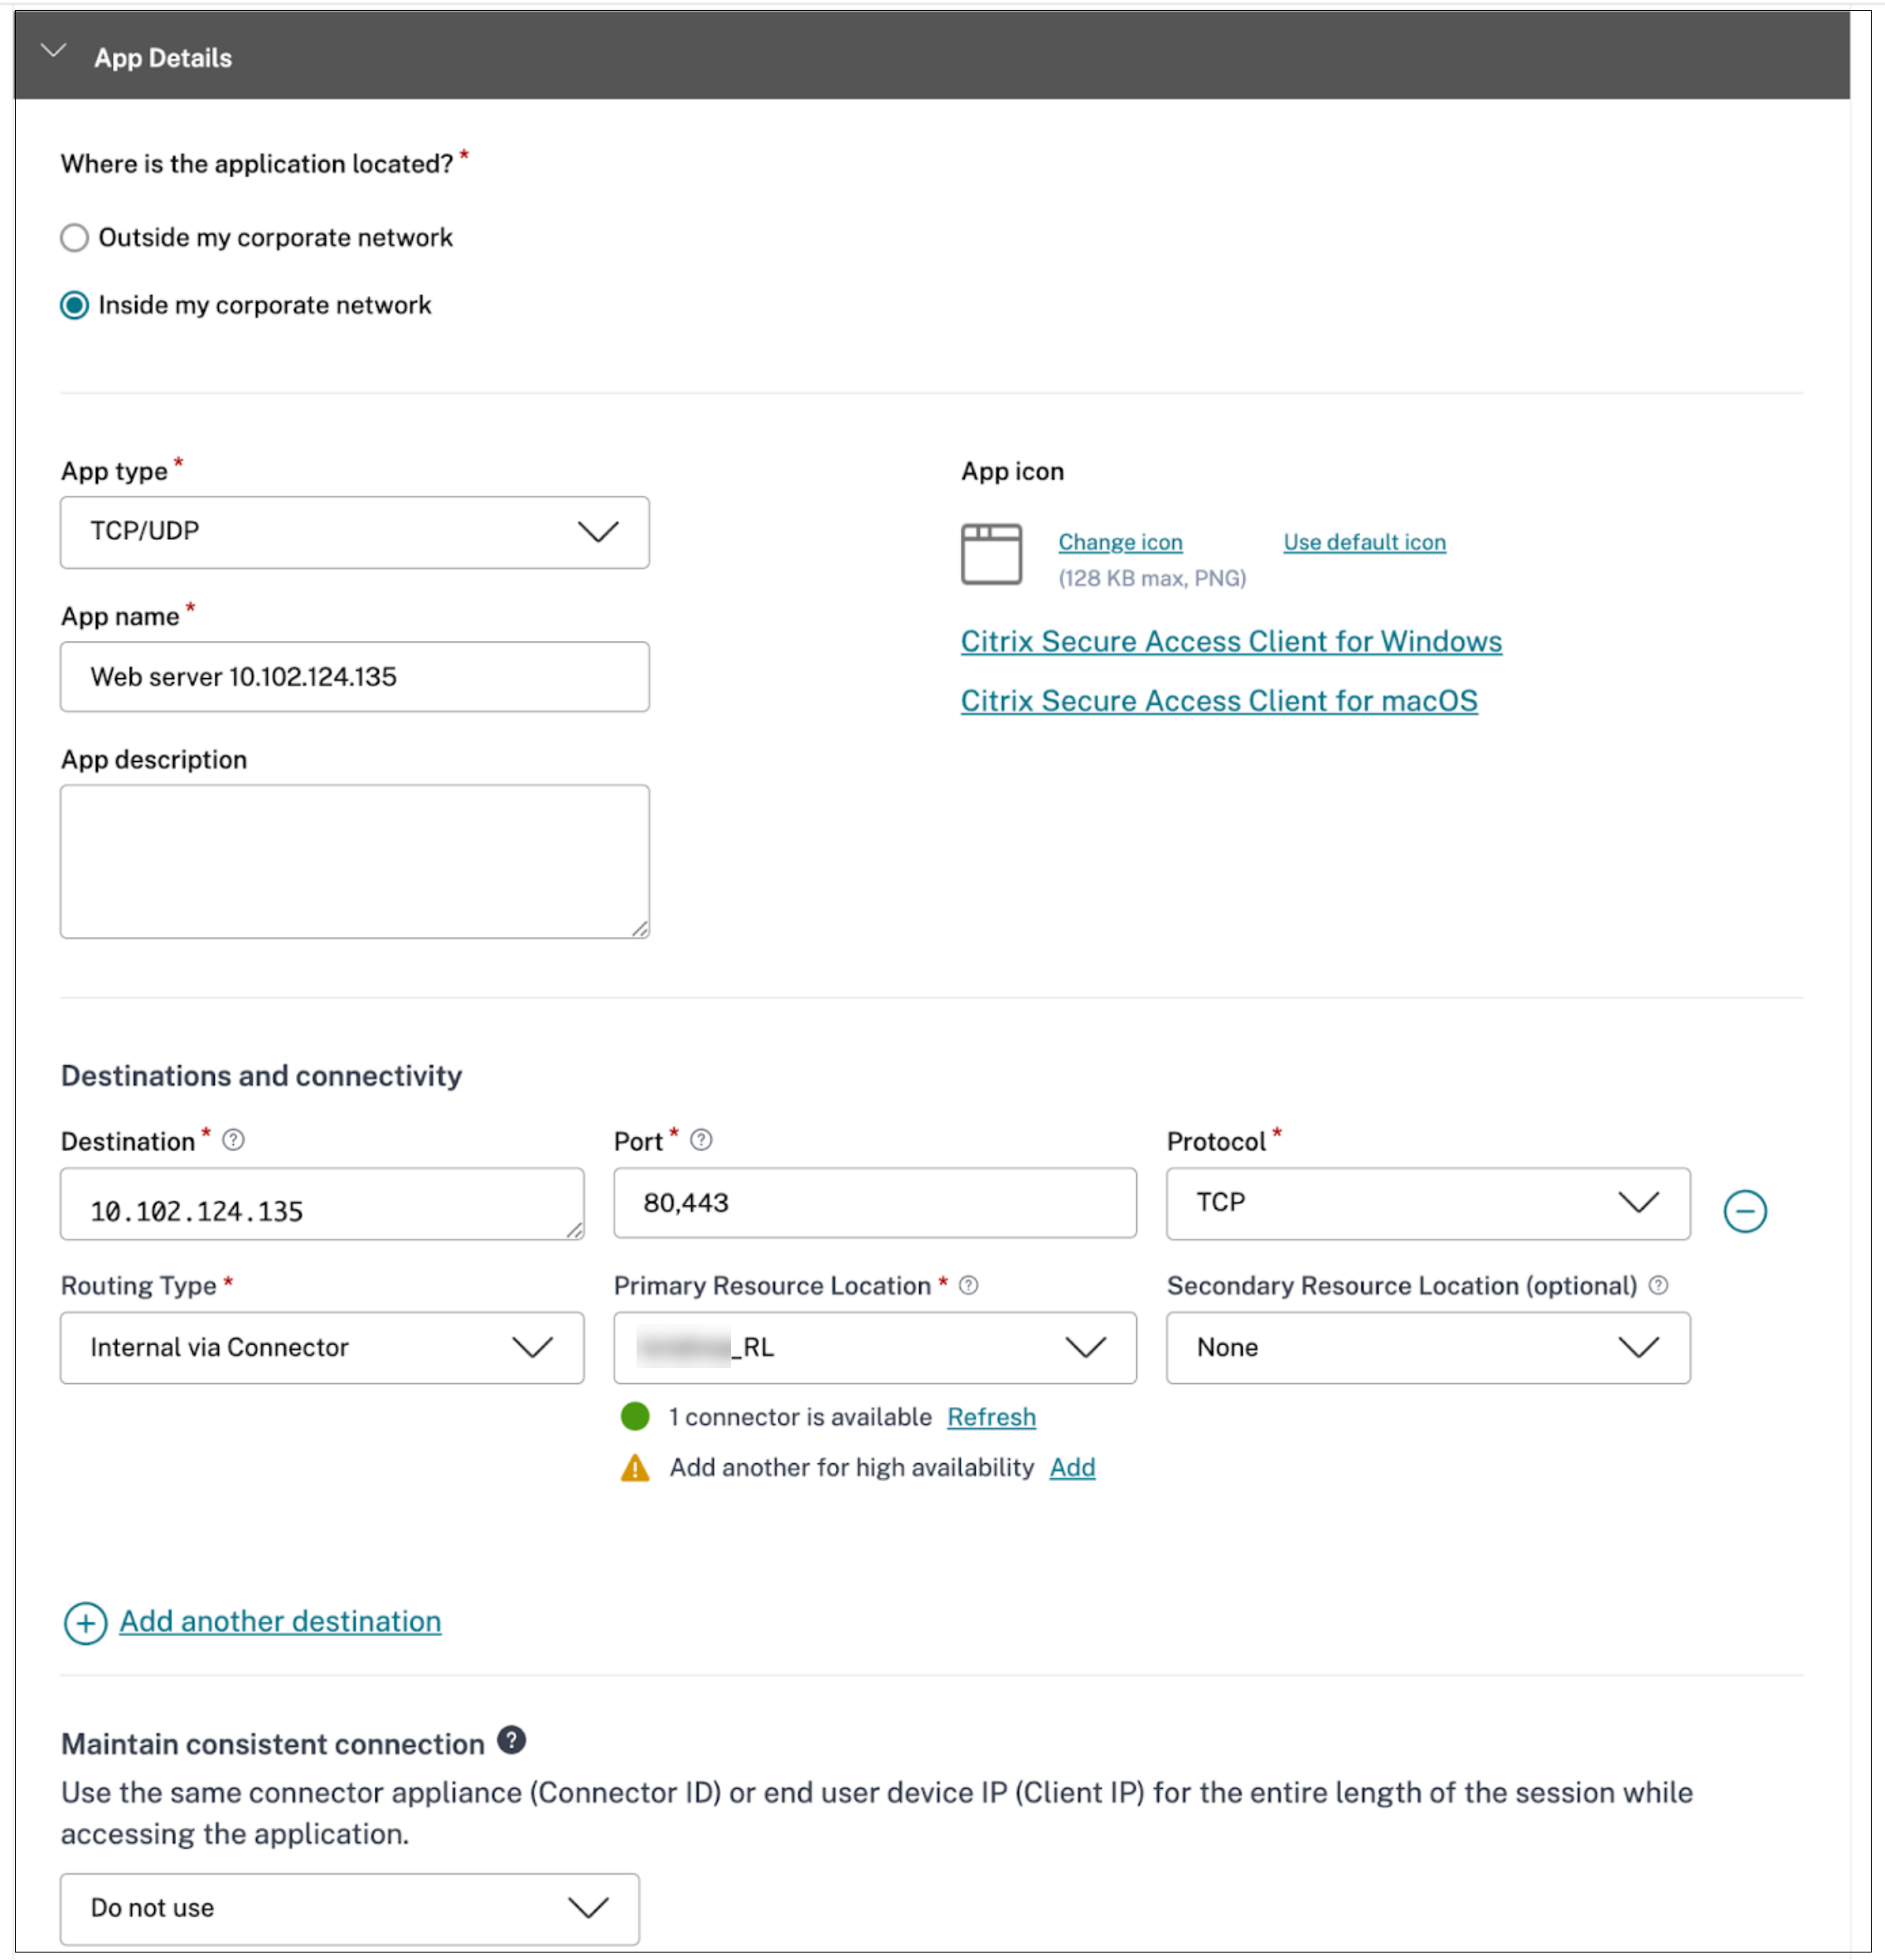
Webアクセス用の別のアプリケーションを作成します (宛先:10.102.124.135、ポート 80,443)。
-
-
必要に応じて、各アプリケーションのその他の詳細を設定します。
-
個別のアクセスポリシーを作成します。
-
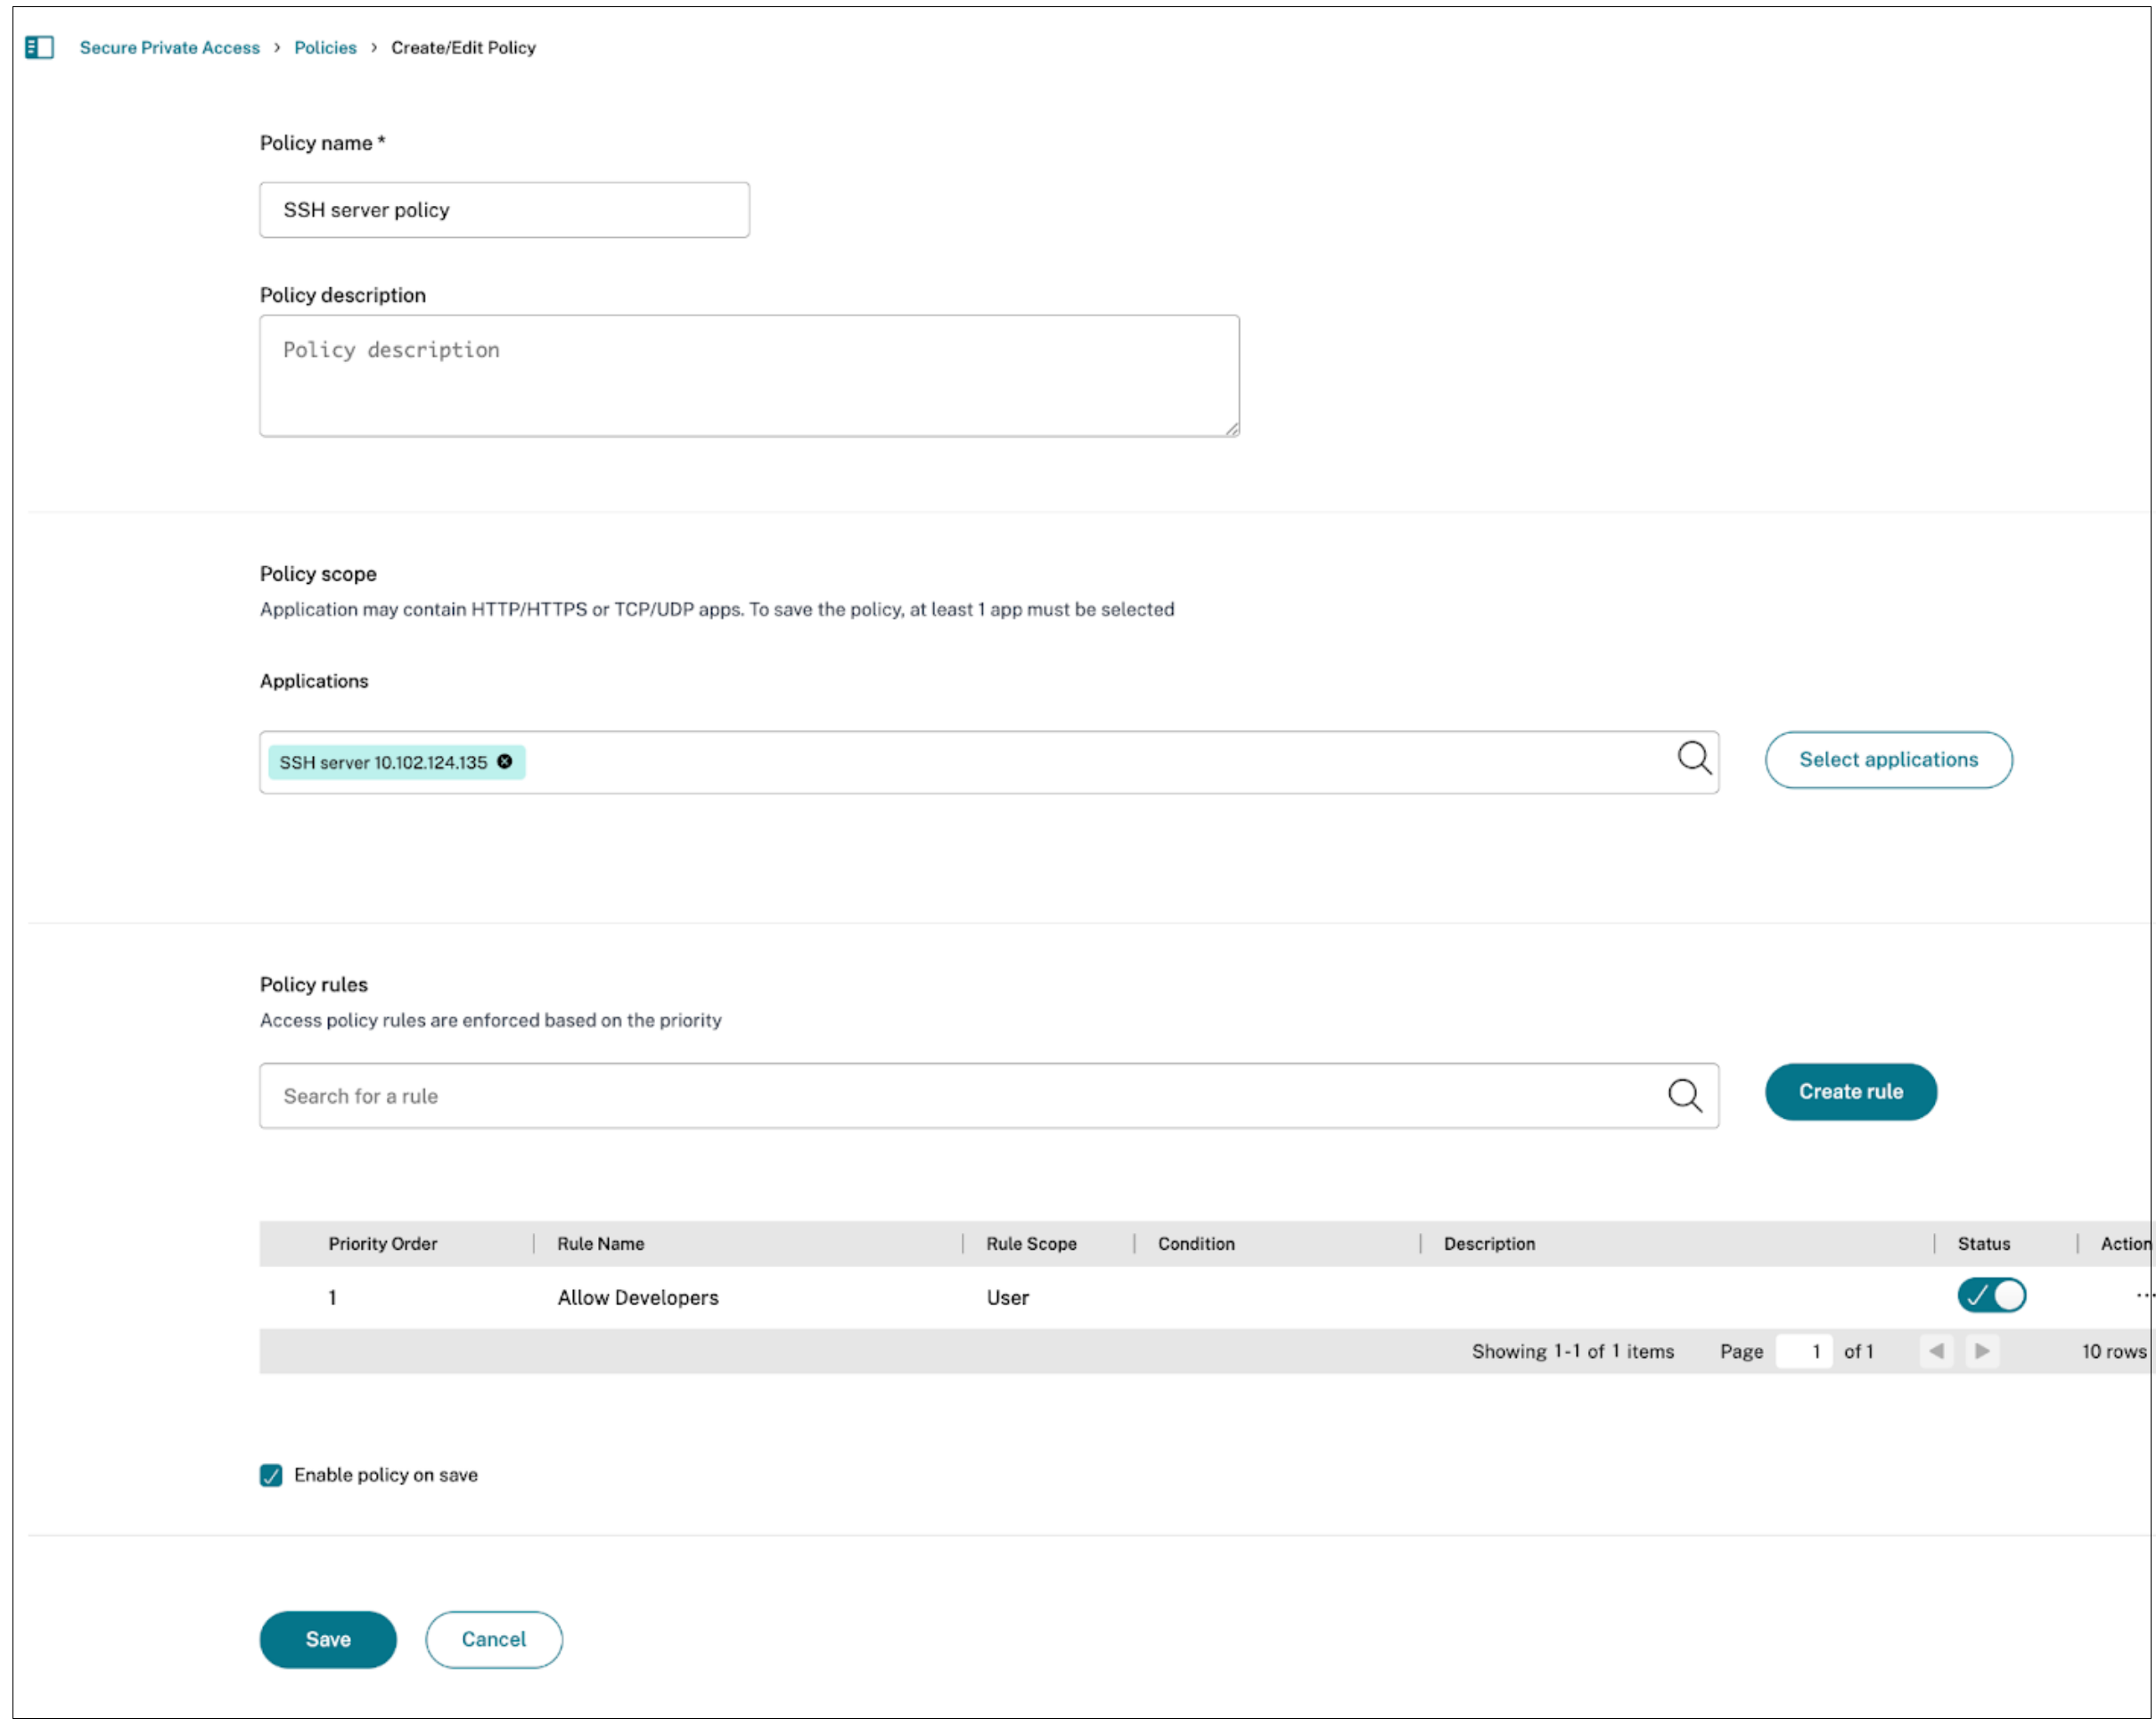
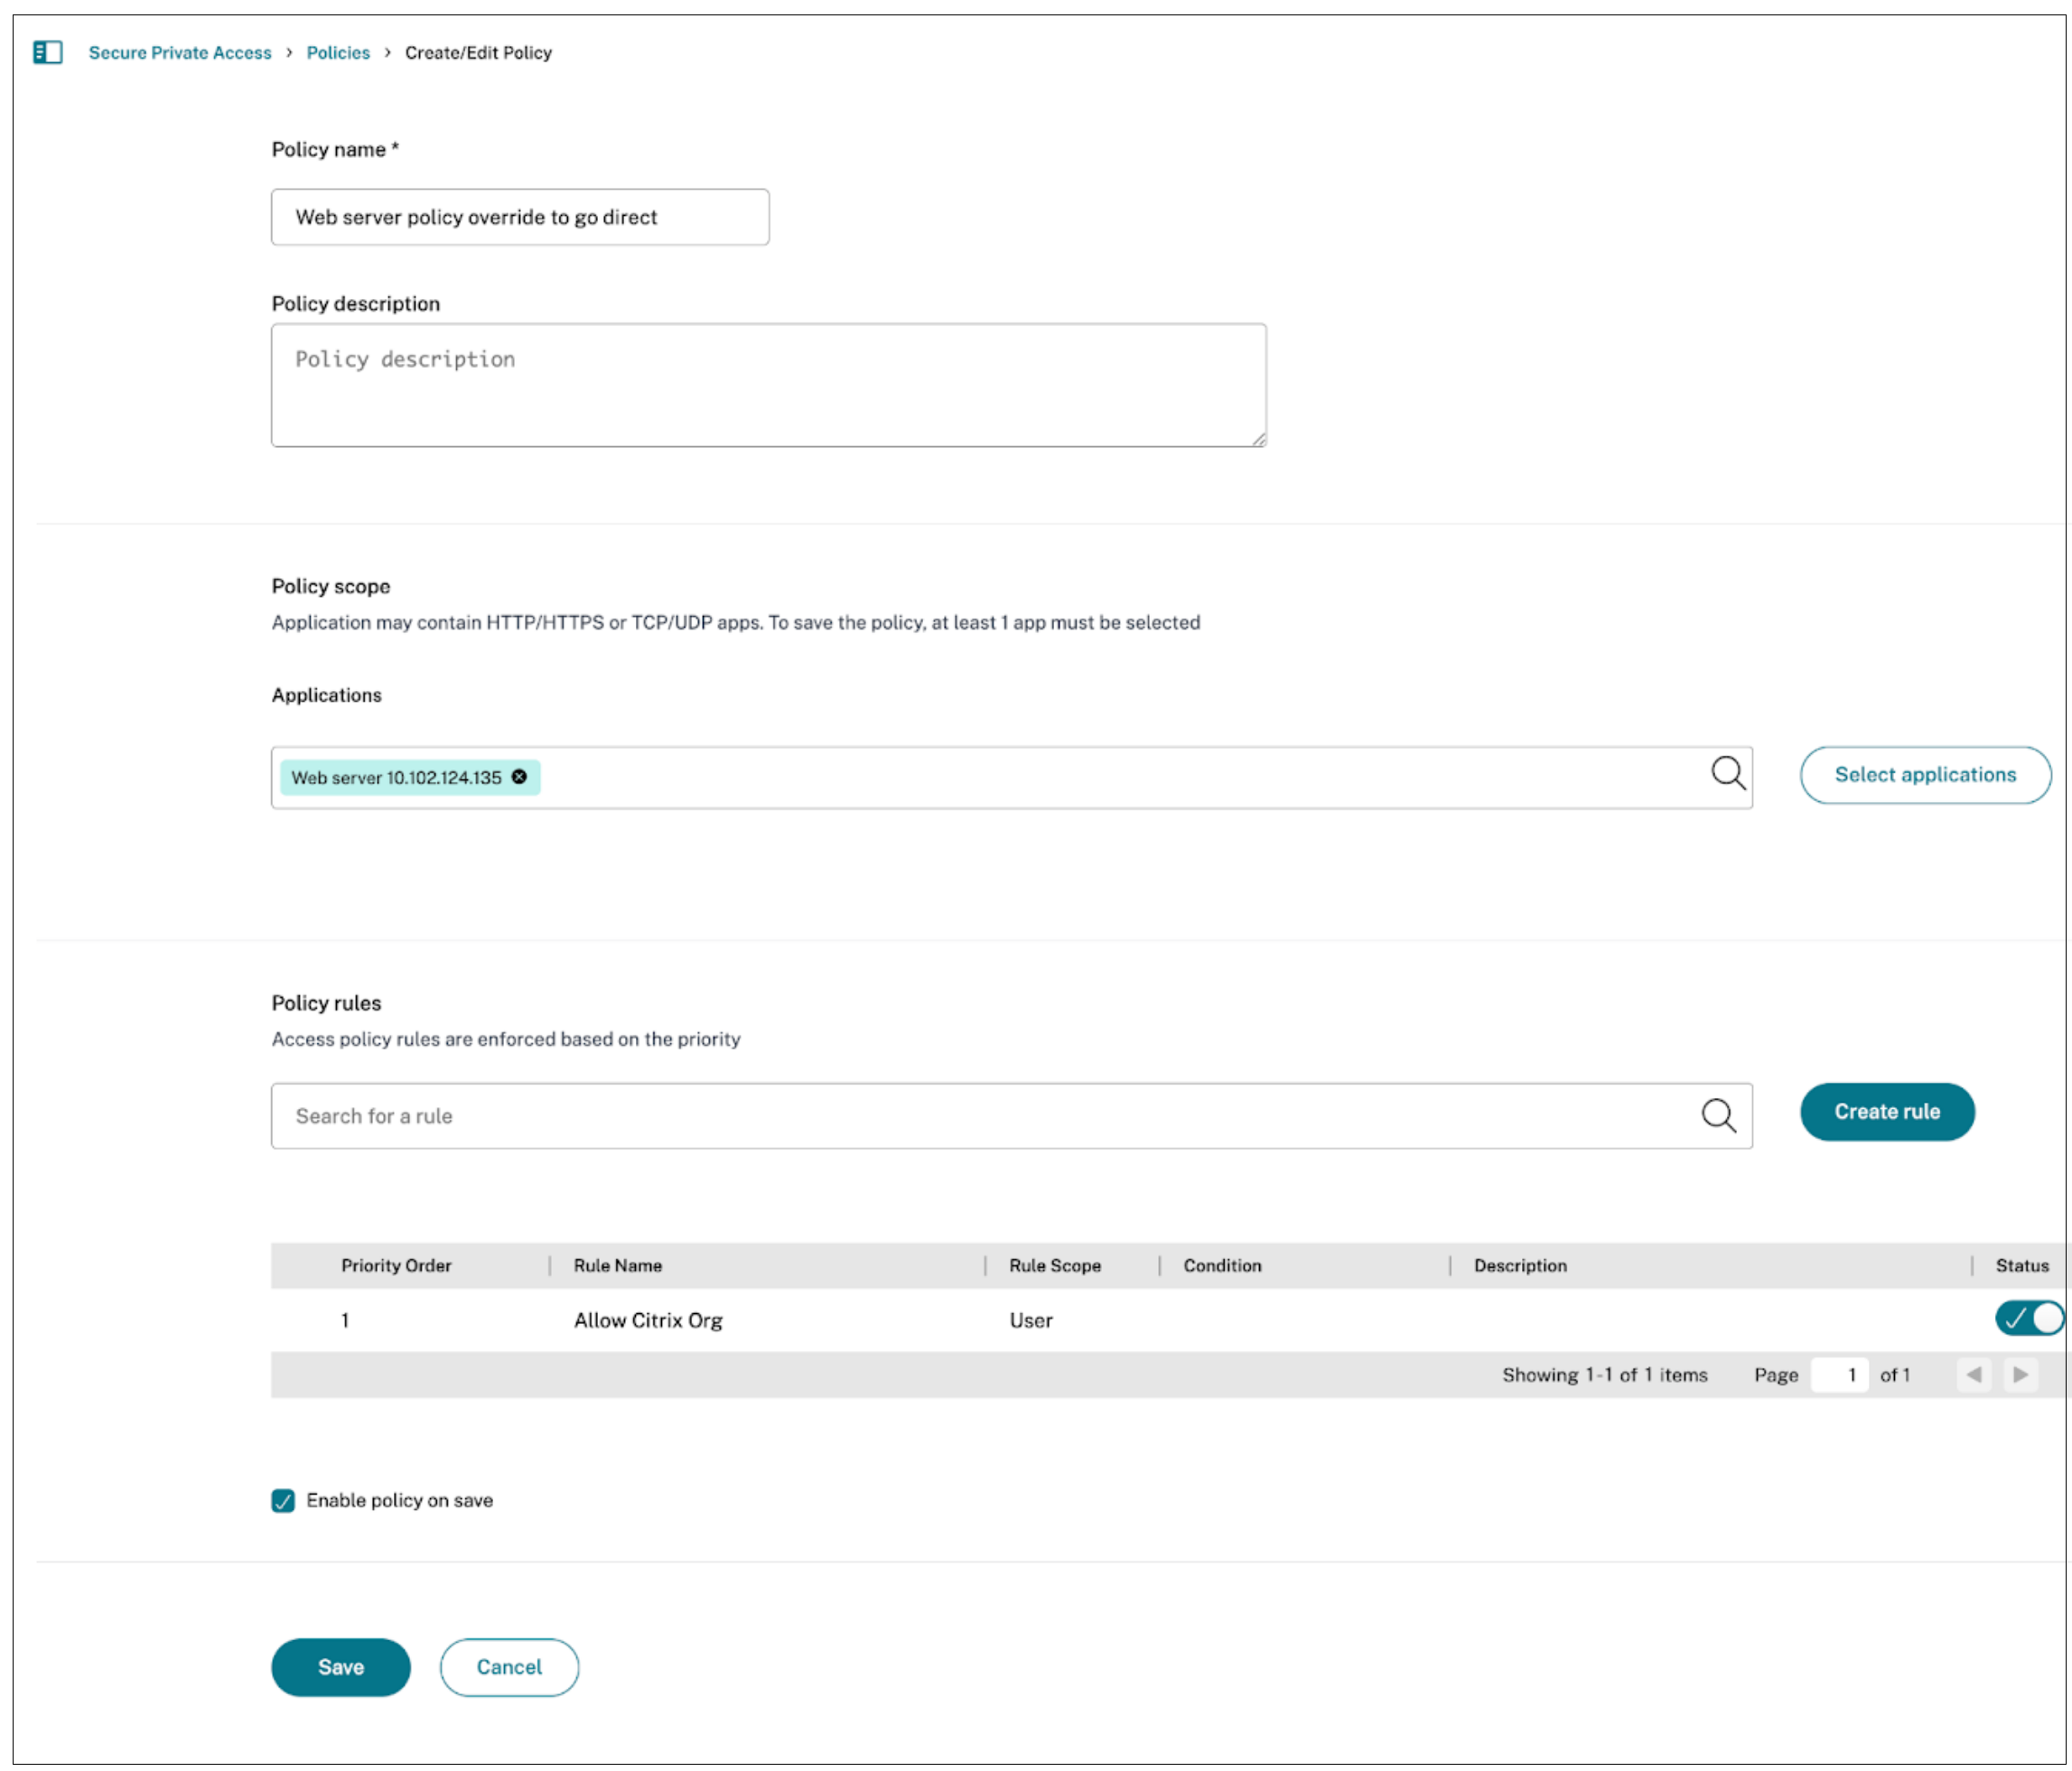
各アプリケーションについて個別のポリシーを定義します。
-
ルーティング例外を使用して、設定された各アプリケーションの目的のルーティング動作を指定します。
-
-
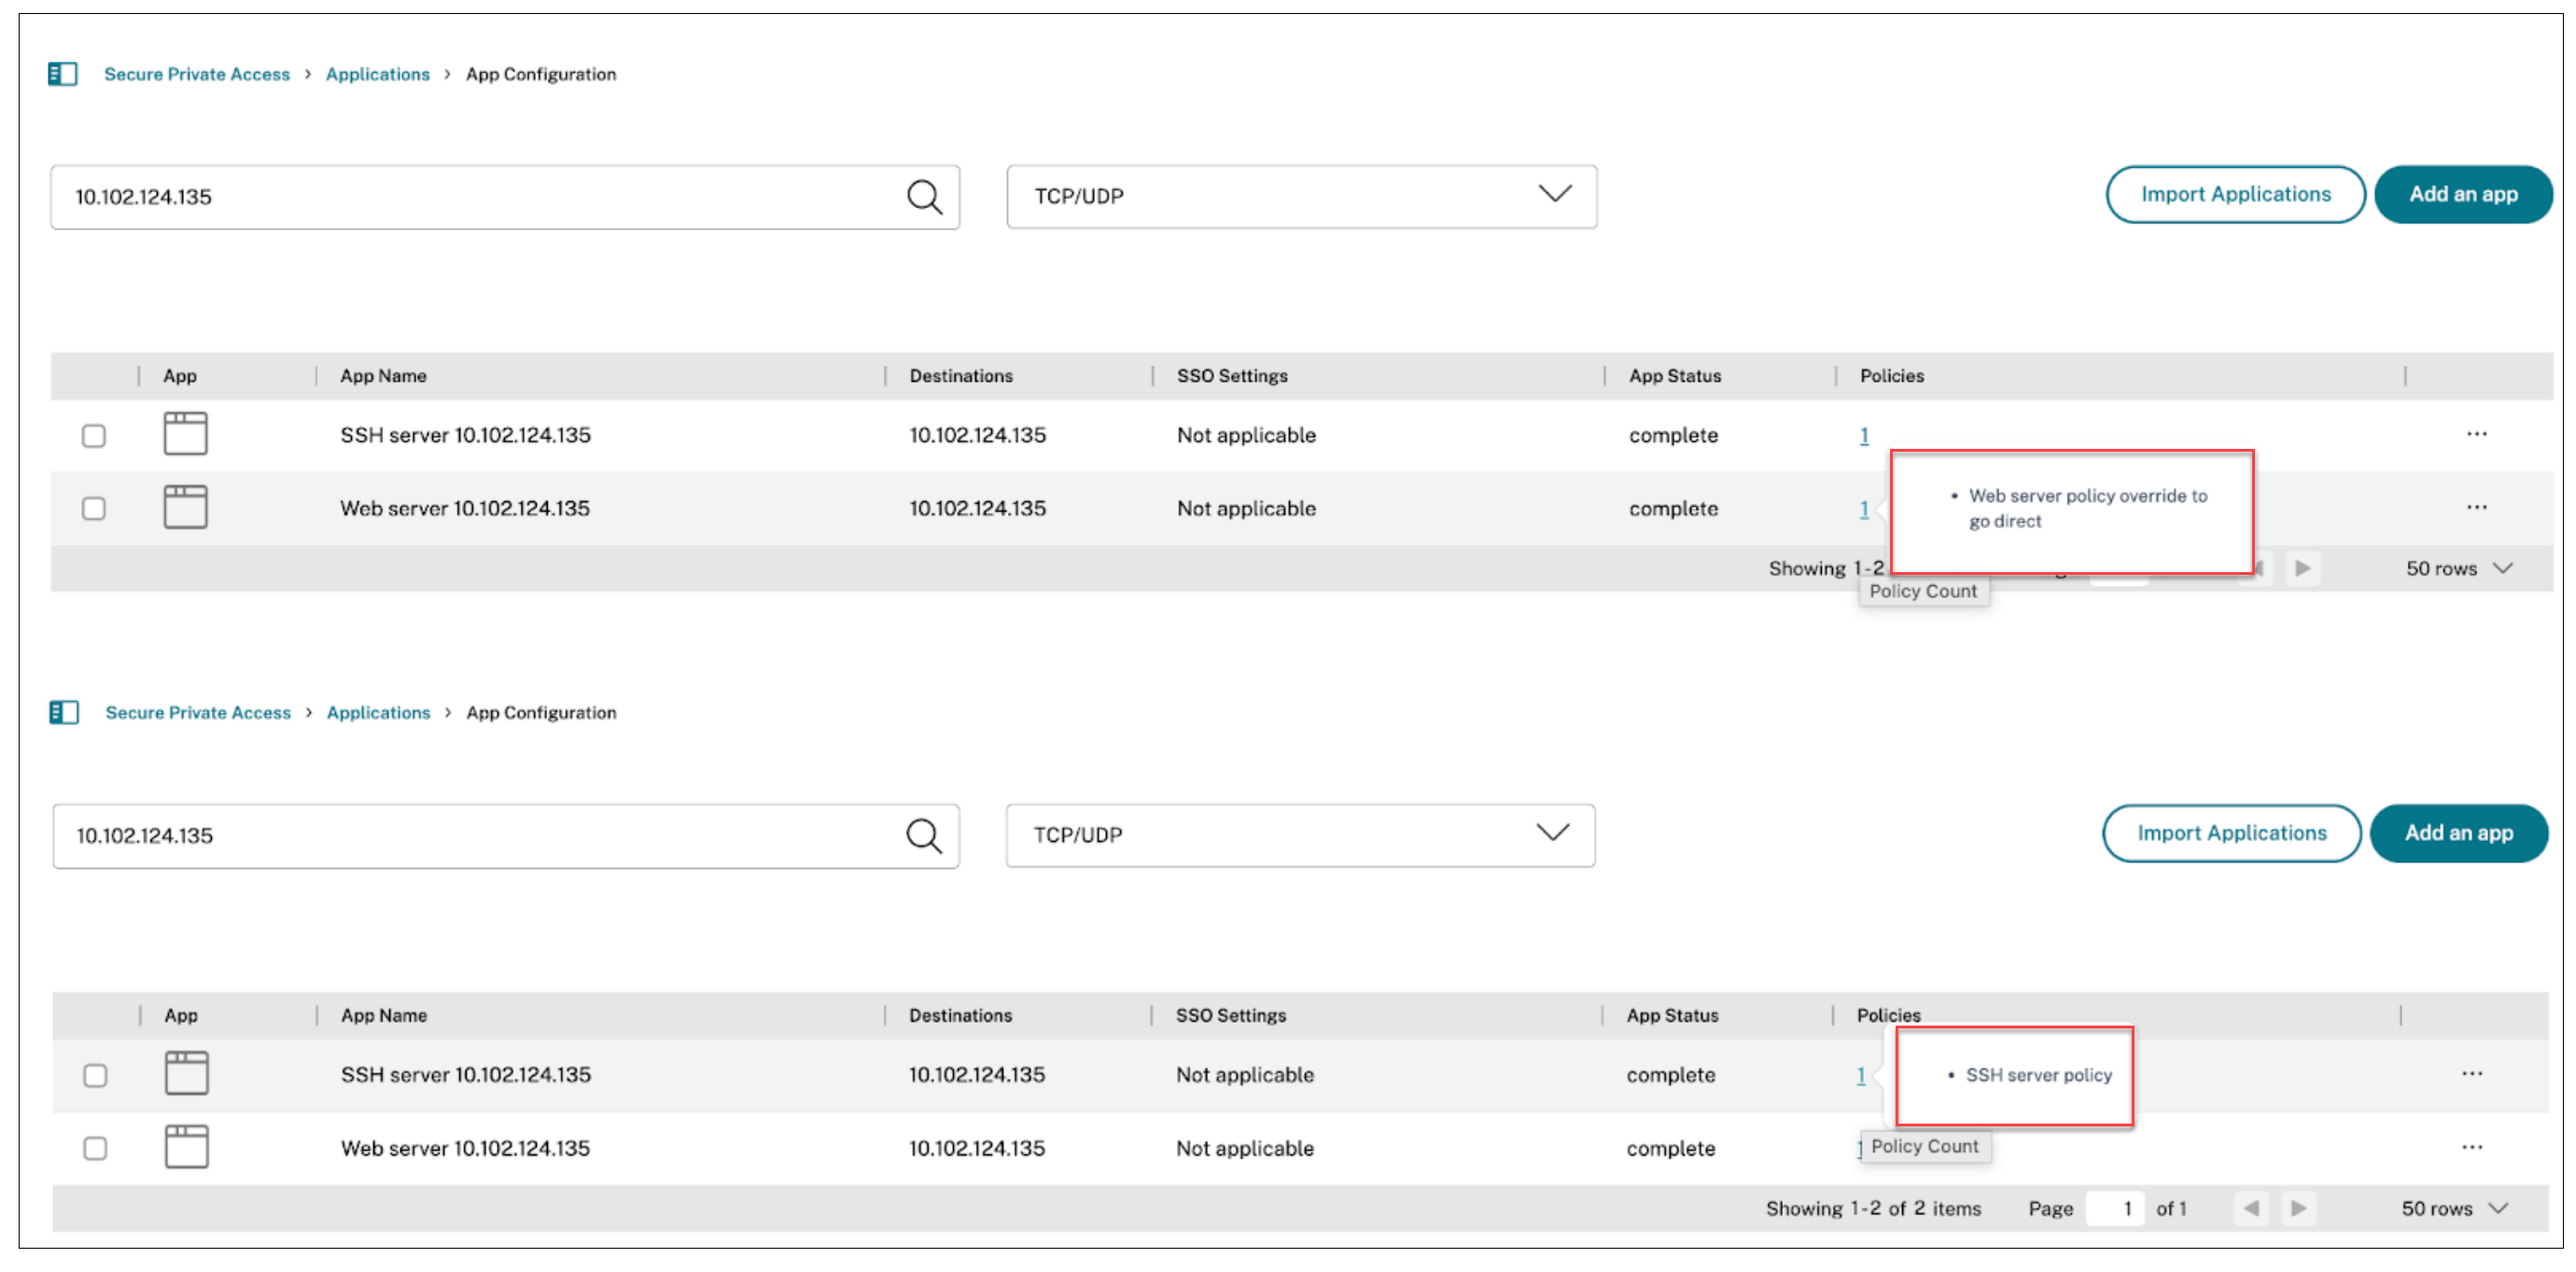
ポリシーをアプリケーションにバインドします。
-
SSHアクセスポリシーをSSHアプリケーションにバインドします。
-
WebアクセスポリシーをWebアプリケーションにバインドします。
-
-
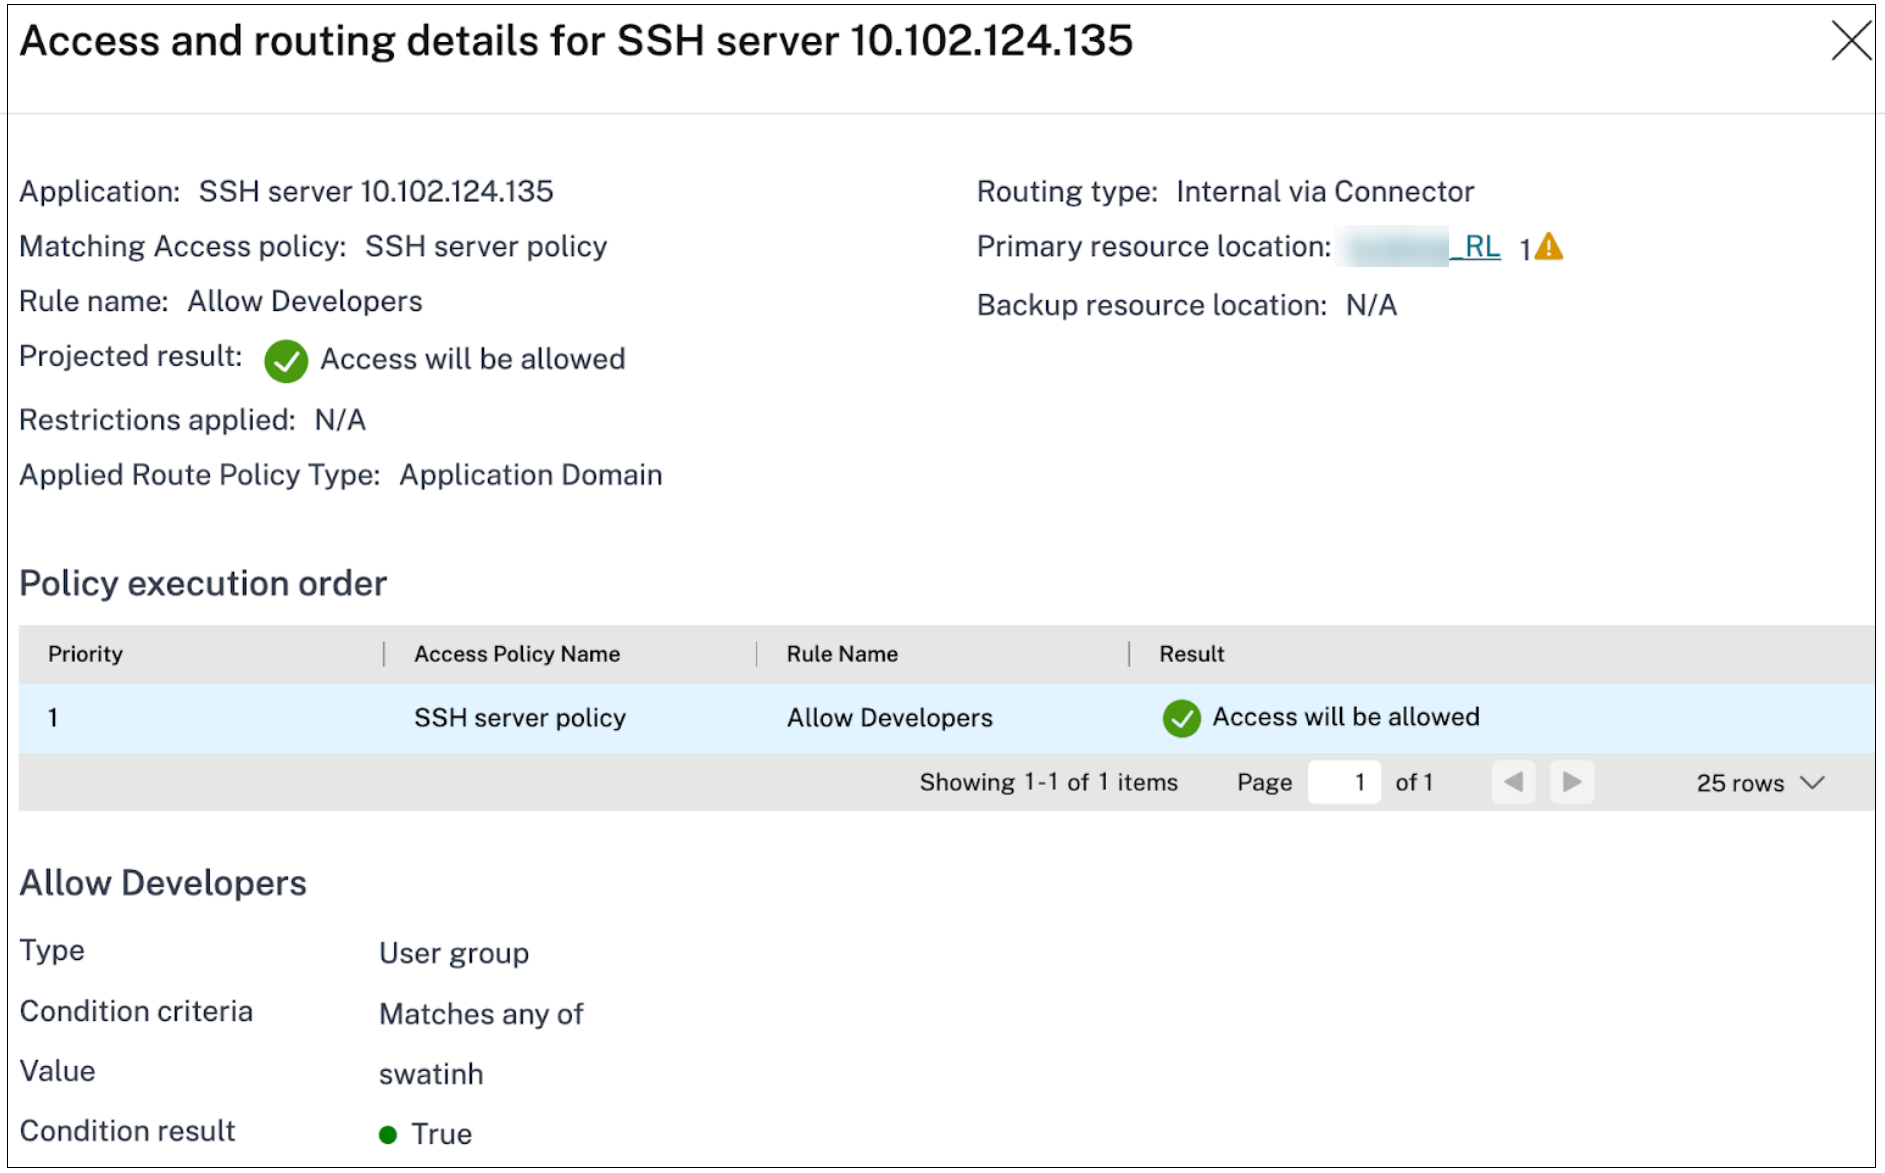
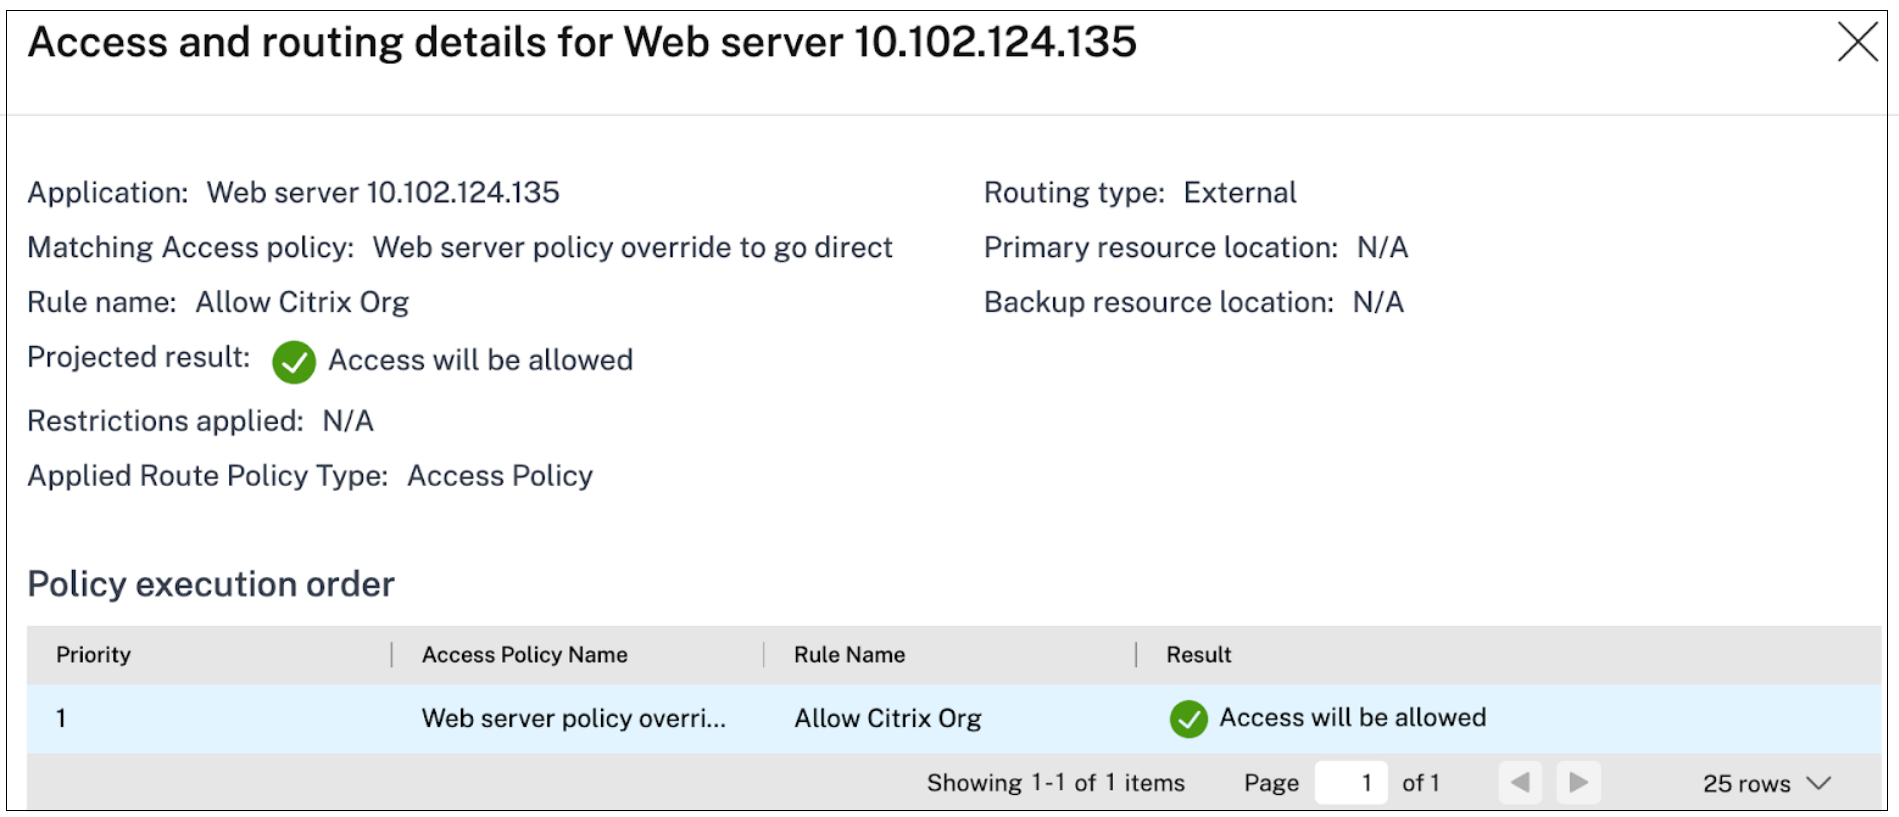
ポリシーモデラーを使用して、アプリケーション、ポリシー、およびルーティングの確認をレビューおよび検証します。
ルーティングオプションの制限事項:
-
アクセスポリシーは上から下へ評価されるため、ユーザー、コンテキスト、アプリケーションに一致する最初のポリシーが適用されます。ホスト名ベースのアプリケーションの場合、適用されたポリシーで定義されているルート構成(ルーティングタイプとリソースロケーション)が宛先を解決するために使用されます。
-
アクセスポリシーでルート例外が定義されていない場合、アプリケーション構成のルート構成が使用されます。 ルートトンネルとルートダイレクトは相互に排他的です。したがって、ホスト名ベースの宛先の場合、異なるポートに対してトンネル経由(内部)とダイレクト経由(外部)の両方のルートを持つことはできません。
-
内部ルーティング(コネクタまたはNetScaler Gateway経由)と直接ルーティング(外部)は相互に排他的です。その結果、ホスト名ベースの宛先は内部と外部の両方にルーティングすることはできません。アプリケーションのトラフィックを内部と外部の両方にルーティングする必要がある場合は、IPベースの宛先を使用してアプリケーションをオンボーディングすることをお勧めします。
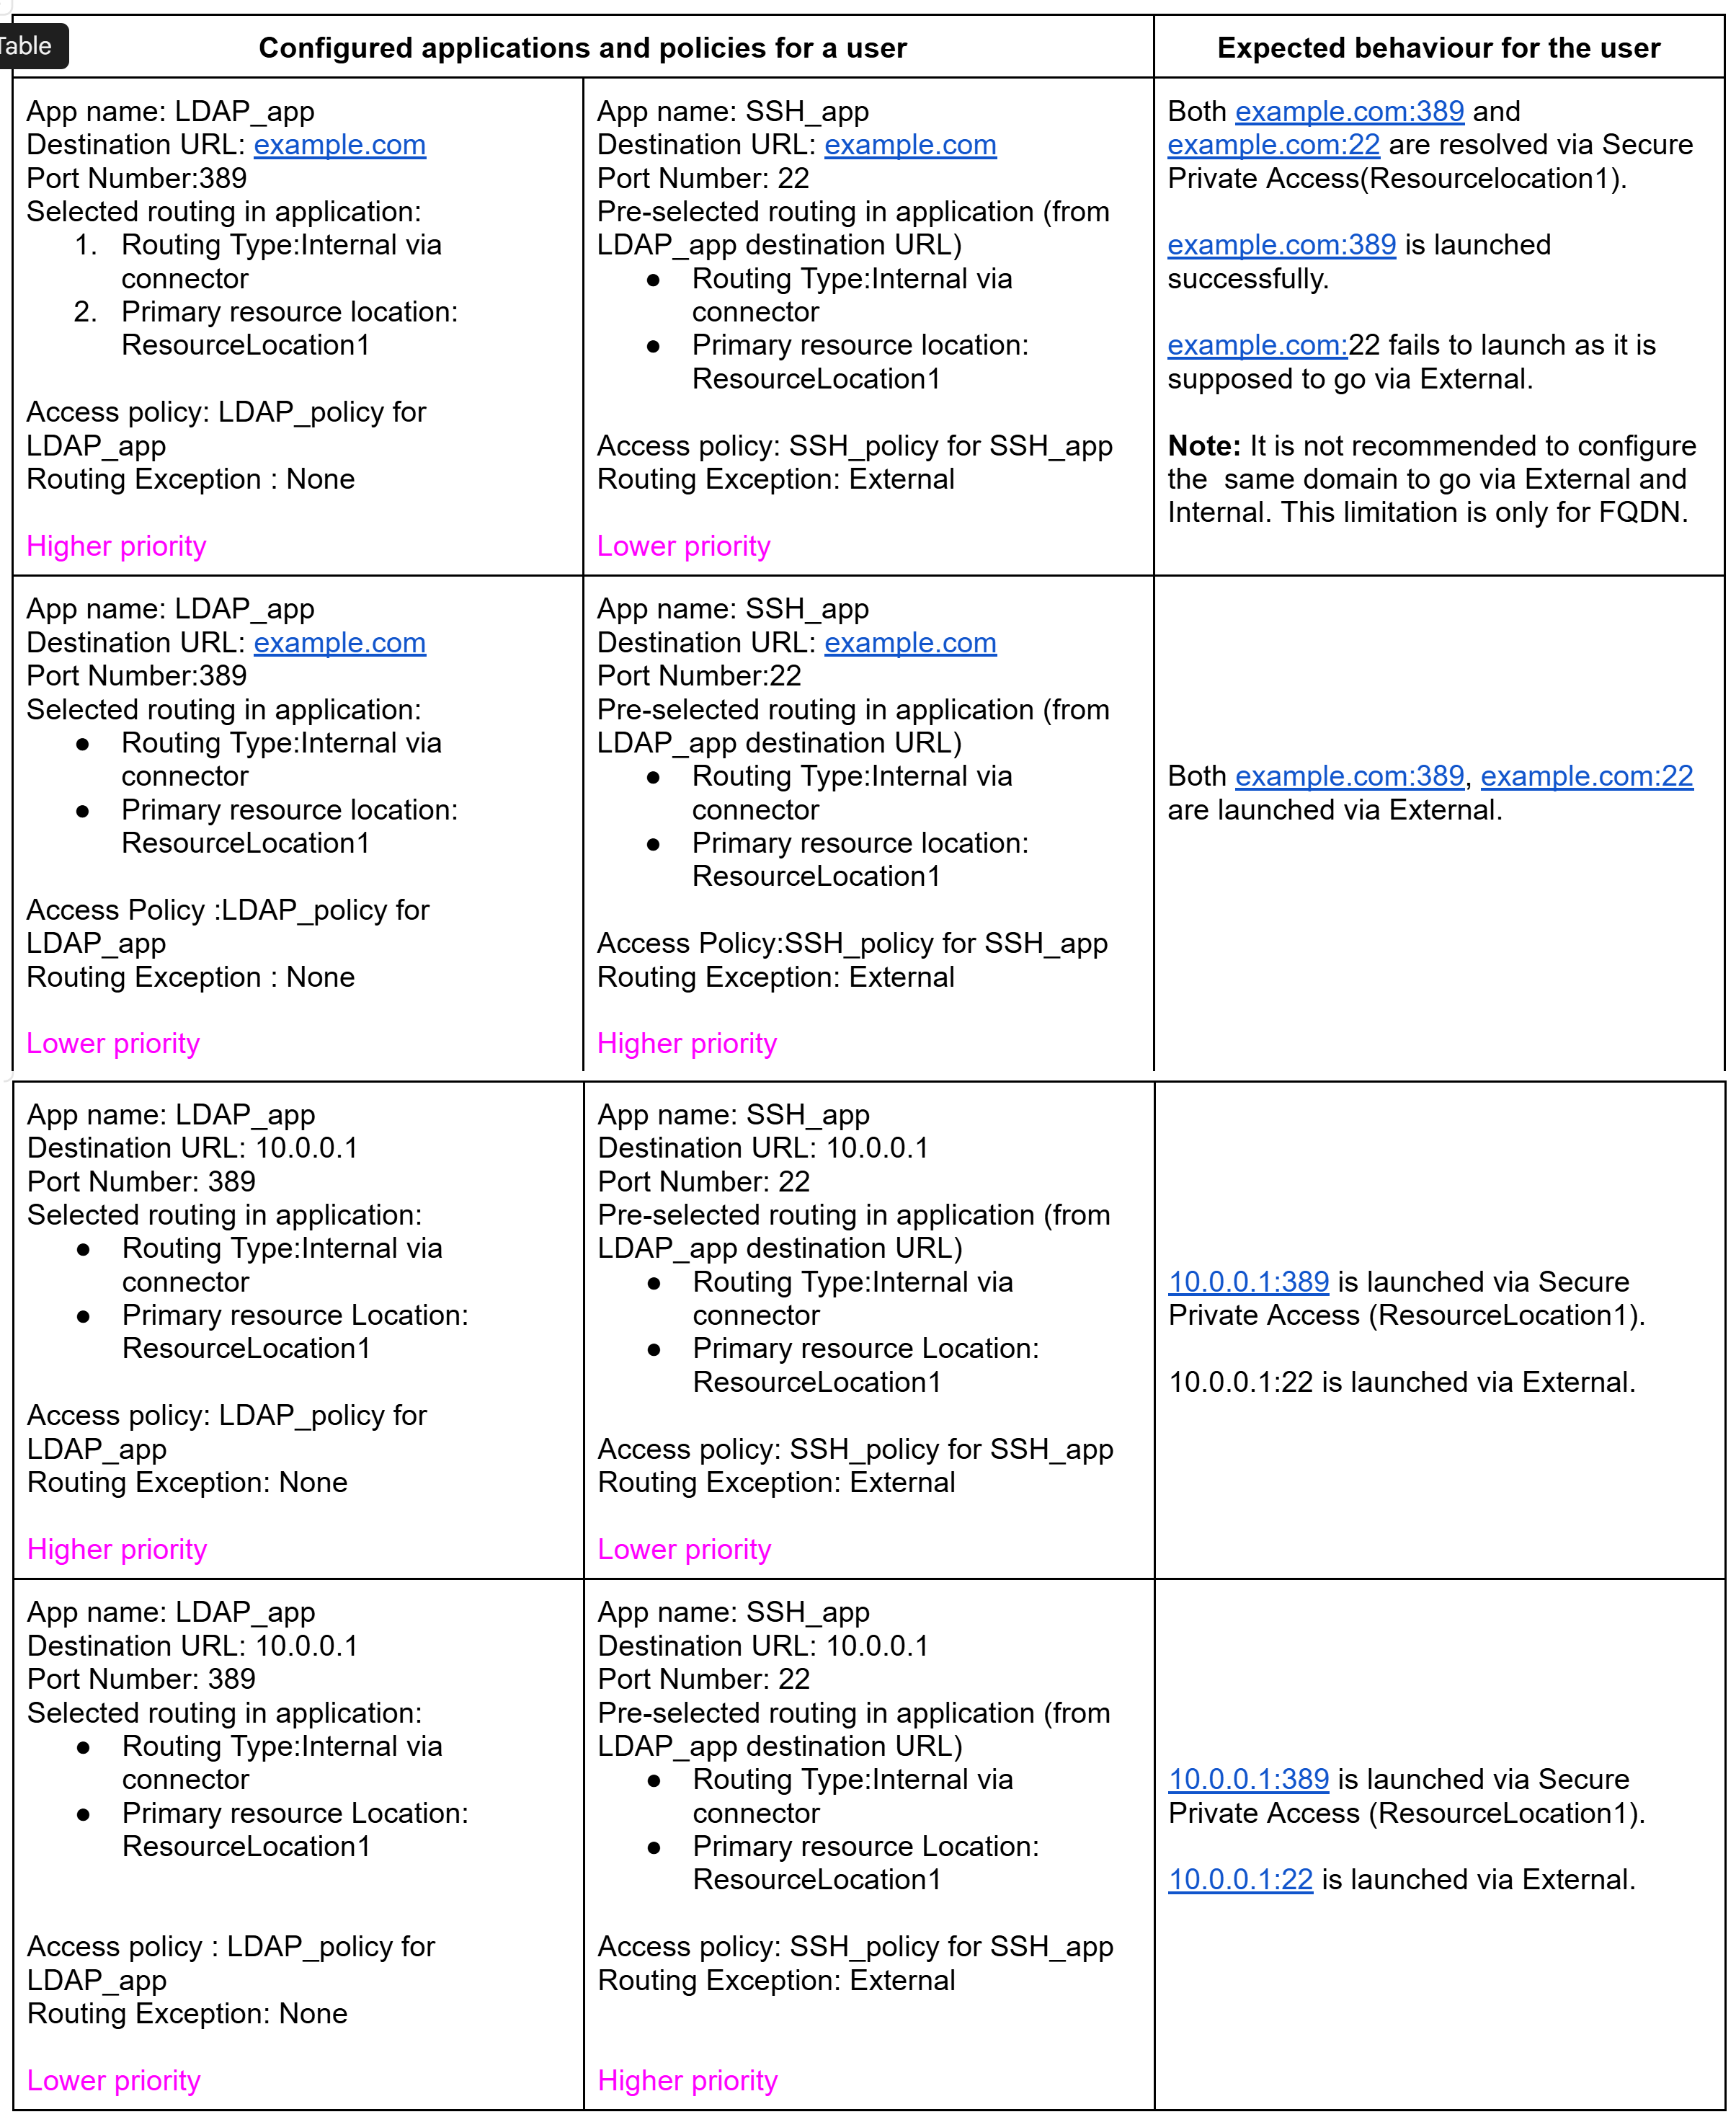
ポートベースルーティングを示す例
次の図は、ポリシーの優先順位とルーティング例外がエンドユーザーエクスペリエンスにどのように影響するかを示しています。