
FQDNをIPアドレスに解決するためのDNSサフィックス
DNSサフィックスは、すべてのエンドユーザーに適用されるグローバル設定です。Citrix Secure Private Access™サービスのDNSサフィックス機能は、以下のユースケースで使用できます。
-
バックエンドサーバーのDNSサフィックスドメインを追加することで、Citrix Secure Access™クライアントが非完全修飾ドメイン名(ホスト名)を完全修飾ドメイン名(FQDN)に解決できるようにします。
-
管理者がIPアドレス(IP CIDR/IP範囲)を使用してアプリケーションを構成できるようにし、エンドユーザーがDNSサフィックスドメイン下の対応するFQDNを使用してアプリケーションにアクセスできるようにします。
例えば、非完全修飾ドメイン名「workday」を解決する際に、DNSサフィックス「citrix.net」が構成されている場合、オペレーティングシステムはサフィックス「citrix.net」を付加し、「workday.citrix.net」に解決します。
複数のDNSサフィックスが構成されている場合、DNSサフィックスは順序に従って解決されます。例えば、以下のサフィックスが追加されていると仮定します。
-
".citrix.net" -
".citrix.com" -
".xenserver.com"
エンドユーザーが「workday」と入力すると、オペレーティングシステムは以下の順序でFQDNを解決しようとします。いずれかのサフィックスで成功した場合、残りのサフィックスはスキップされます。
-
workday.citrix.net
-
workday.citrix.com
-
workday.xenserver.com
重要:
-
DNSサフィックス設定は、DNSサフィックス機能を使用して構成されたドメインをサフィックスとして付加することで、クライアントが非完全修飾ドメイン名を解決できるようにするだけです。エンドユーザーがDNSサフィックスドメイン下のFQDNにアクセスするには、管理者はIPアドレス、FQDN、またはワイルドカードドメインを使用してアプリケーションを構成する必要があります。詳細については、ユースケースの例の4番目のポイントを参照してください。
-
2つの異なるアプリケーションが設定されており、一方がFQDN、もう一方がIPアドレスで、両方とも同じバックエンドサーバーに対応している場合、IPアドレスを持つアプリケーションのポリシーが優先されます。詳細については、ユースケースの例の5番目の項目を参照してください。
前提条件
-
DNSサフィックス機能を使用するには、Secure Private Access Advancedエディションの利用資格が必要です。
-
DNSサフィックス機能フラグを有効にするには、Citrix製品管理チームにお問い合わせください。
DNSサフィックスの追加方法
-
Secure Private Accessタイルで、**「管理」**をクリックします。
-
Secure Private Accessランディングページで、**「設定」をクリックし、次に「DNSサフィックス」**をクリックします。
-
**「DNSサフィックス」**フィールドに、完全修飾されていない名前を解決する際に付加する必要があるサフィックスを入力します。
-
**「追加」**をクリックします。
サフィックスは追加された順序で一覧表示されます。管理者はサフィックスを削除または変更できます。
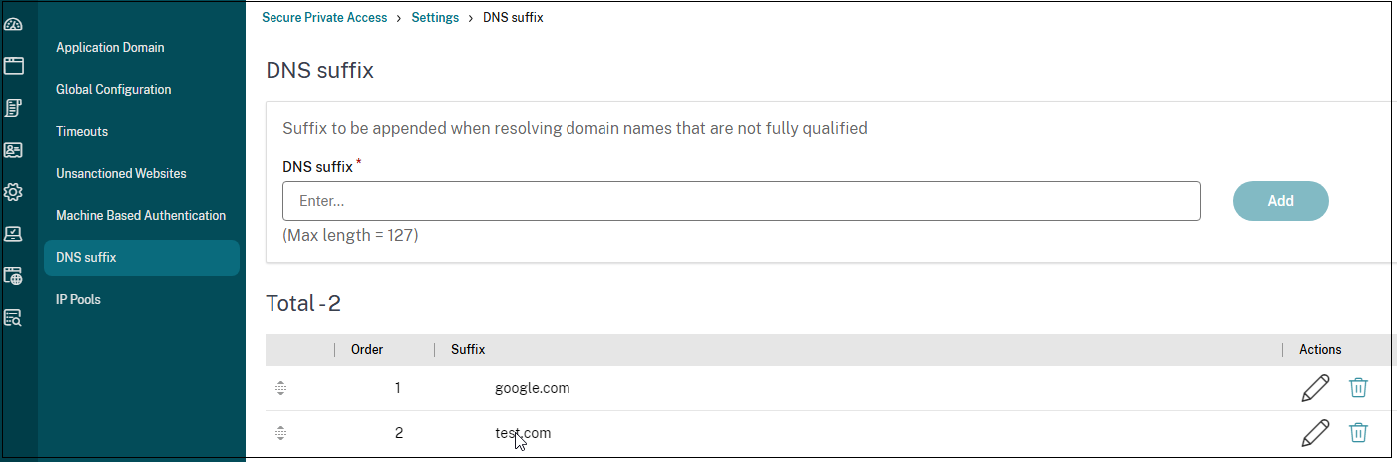
ユースケースの例
以下を考慮してください。
-
管理者が顧客ネットワーク内のマシンにIPアドレス192.0.2.1を割り当てました。
-
マシン(IPアドレス192.0.2.1)のFQDNは「citrix.net」ドメインに属しています(例: workday.citrix.net)。
| DNSサフィックスとアプリ構成 | エンドユーザーエクスペリエンス | |
|---|---|---|
| 1 | 管理者はDNSサフィックスを「citrix.net」として構成し、IPアドレス192.0.2.1を持つアプリを作成し、user1に対してアクセスポリシーを「許可」に設定します。 | user1が「workday」に接続しようとすると、FQDNに「citrix.net」がサフィックスとして追加され(workday.citrix.net)、IPアドレスは192.0.2.1に解決されます。192.0.2.1はuser1に対してアプリが構成されており許可されているため、アクセスが許可されます。 |
| 注: エンドユーザーは、192.0.2.1、workday.citrix.net、または「workday」でWorkdayアプリにアクセスできます。 | ||
| DNSサフィックス構成がない場合、「workday」および「workday.citrix.net」を介したアクセスは拒否されます。 | ||
| 2 | 管理者はDNSサフィックスを「citrix.net」として構成し、FQDN (workday.citrix.net) を持つアプリを作成し、user1に対してアクセスポリシーを「許可」に設定します。 | user1が「workday」に接続しようとすると、「workday」に「citrix.net」がサフィックスとして追加されます (workday.citrix.net)。「workday.citrix.net」でアプリケーションが構成されており、user1に対してアクセスポリシーが「許可」に設定されているため、エンドユーザーはWorkdayにアクセスできます。 |
| 注: エンドユーザーは、workday.citrix.net または「workday」でWorkdayアプリにアクセスできます。 | ||
| このIPアドレスで構成されたアプリがないため、192.0.2.1へのアクセスは拒否されます。 | ||
| 3 | 管理者はDNSサフィックスを「citrix.net」として構成し、ワイルドカードドメイン「*.citrix.net」を持つアプリを作成し、user1に対してアクセスポリシーを「許可」に設定します。 | user1が「workday」に接続しようとすると、「workday」に「citrix.net」がサフィックスとして追加されます (workday.citrix.net)。「*.citrix.net」でアプリケーションが構成されており、user1に対してアクセスポリシーが「許可」に設定されているため、エンドユーザーはWorkdayにアクセスできます。 |
| 注: エンドユーザーは workday.citrix.net または「workday」で Workday にアクセスできます。 | ||
| 192.0.2.1 へのアクセスは、このIPアドレスで構成されたアプリがないため拒否されます。 | ||
| 4 | 管理者はDNSサフィックスを「citrix.net」として構成します。user1に対して、FQDN (workday.citrix.net) または 192.0.2.1 で構成されたアプリケーションはありません。 | user1が「workday」に接続しようとすると、クライアントによって「workday」に「citrix.net」がサフィックスとして追加され、「workday.citrix.net」が192.0.2.1に解決されます。しかし、user1に対して、192.0.2.1、workday.citrix.net、または *.citrix.net で構成されたアプリがないため、プライベートサーバー (workday.citrix.net/192.0.2.1) に接続できません。 |
| 5 | 管理者はDNSサフィックスを「citrix.net」として構成します。IPアドレス192.0.2.1のアプリを追加し、user1のアクセスポリシーを「拒否」に設定します。次に、FQDN (workday.citrix.net) を持ち、192.0.2.1に解決される別のアプリを追加し、user1のアクセスポリシーを「許可」に設定します。 | user1が「workday」に接続しようとすると、Workday (workday.citrix.net) に「citrix.net」がサフィックスとして追加され、IPアドレスは192.0.2.1に解決されます。しかし、IP 192.0.2.1で構成されたアプリケーションのポリシーが、FQDNで構成されたアプリよりも優先されるため、Workdayへのアクセスは拒否されます。 |