
监控和故障排除安全私有访问
安全私有访问与 Monitor 集成,Monitor 是 Citrix DaaS 的监控和故障排除控制台。管理员和技术支持人员除了可以通过安全私有访问控制板之外,还可以从 DaaS Monitor 监控和排除 Web/SaaS 和 TCP/UDP 应用程序会话和事件的故障。
服务授权
要将 DaaS Monitor 功能与安全私有访问结合使用,您必须同时拥有安全私有访问和 DaaS 授权。
支持的客户端
-
Citrix Workspace™ 应用程序 - 2409 及更高版本
-
适用于 Windows 的 Citrix Secure Access - 24.8.1.19 及更高版本
-
适用于 macOS 的 Citrix Secure Access - 24.10.1 及更高版本
如何访问 Monitor
您可以从安全私有访问控制板(转到 Monitor)或从 Citrix DaaS™ 服务磁贴访问 Monitor。
会话定义
安全私有访问会话提供了最终用户的会话生命周期、应用程序活动以及特定设备上的用户体验的全面摘要。会话通过提供对以下方面的可见性,作为故障排除和分析的统一记录:
-
关于应用程序如何访问的详细见解,包括启动跳转、网络拓扑、连接和路由详细信息。这些详细信息对于解决与访问策略相关的问题至关重要。
-
跟踪所有会话活动来源:
-
访问 Web 或 SaaS 应用程序的浏览器。
-
用于使用 TCP/UDP 协议的私有应用程序的 Citrix Secure Access 客户端。
-
Secure Private Access 会话的一些主要特征包括:
-
每个会话都分配有一个唯一的 ID,用于跟踪和分析。
-
单个会话可以包含多个应用程序启动,并提供该特定会话中用户活动的全面视图。
-
对于每个应用程序,会话跟踪:
-
适用于该应用程序的安全控制。
-
触发安全控制的策略显示名称和 ID。
-
导致策略强制执行的条件。
-
-
会话跟踪用户在 Citrix Enterprise Browser™ 中访问过的所有内部域,从而深入了解用户在安全环境中的导航情况。
Web/SaaS 应用程序会话
Web/SaaS 应用程序会话的开始和结束定义如下:
-
开始:在 Citrix Workspace 应用程序中打开 Citrix Enterprise Browser 或 Chrome Enterprise Premium 并访问应用程序。
-
结束:会话在以下情况下结束。
-
您关闭思杰企业浏览器。
-
30 分钟不活动且未报告任何会话活动后。Citrix Enterprise Browser/Chrome Enterprise Premium 客户端每 15 分钟向 Monitor 发送一次会话活动。如果 30 分钟内未收到此会话活动,这可能是由于以下原因:
-
网络故障。
-
互联网连接问题。
-
在 360 分钟间隔内没有会话活动后会话关闭。
-
注意:对于通过本机浏览器(无代理)启动的应用程序,会话在 120 分钟不活动后结束。 -
TCP/UDP 应用程序会话
TCP/UDP 应用程序的会话开始和结束定义如下:
-
开始:您登录 Citrix Secure Access™ 客户端并访问应用程序。
-
结束:会话在以下情况下结束。
-
您从 Citrix Secure Access 客户端注销。
-
30 分钟不活动且未报告任何会话活动后。
-
无代理应用程序会话
无代理应用程序的会话开始和结束定义如下:
-
开始:您从 Citrix Workspace 应用程序或 Web 浏览器启动应用程序。
-
结束:会话在 120 分钟不活动后结束。
已知限制:
无论在 Secure Private Access 控制台(设置 > 超时)中配置的超时设置如何,无代理应用程序会话都会在 120 分钟不活动后终止。
按用户查看 Secure Private Access 会话
从“筛选器”页面查看会话
您可以从“筛选器”页面搜索会话,在该页面中,您可以使用各种条件搜索特定会话。
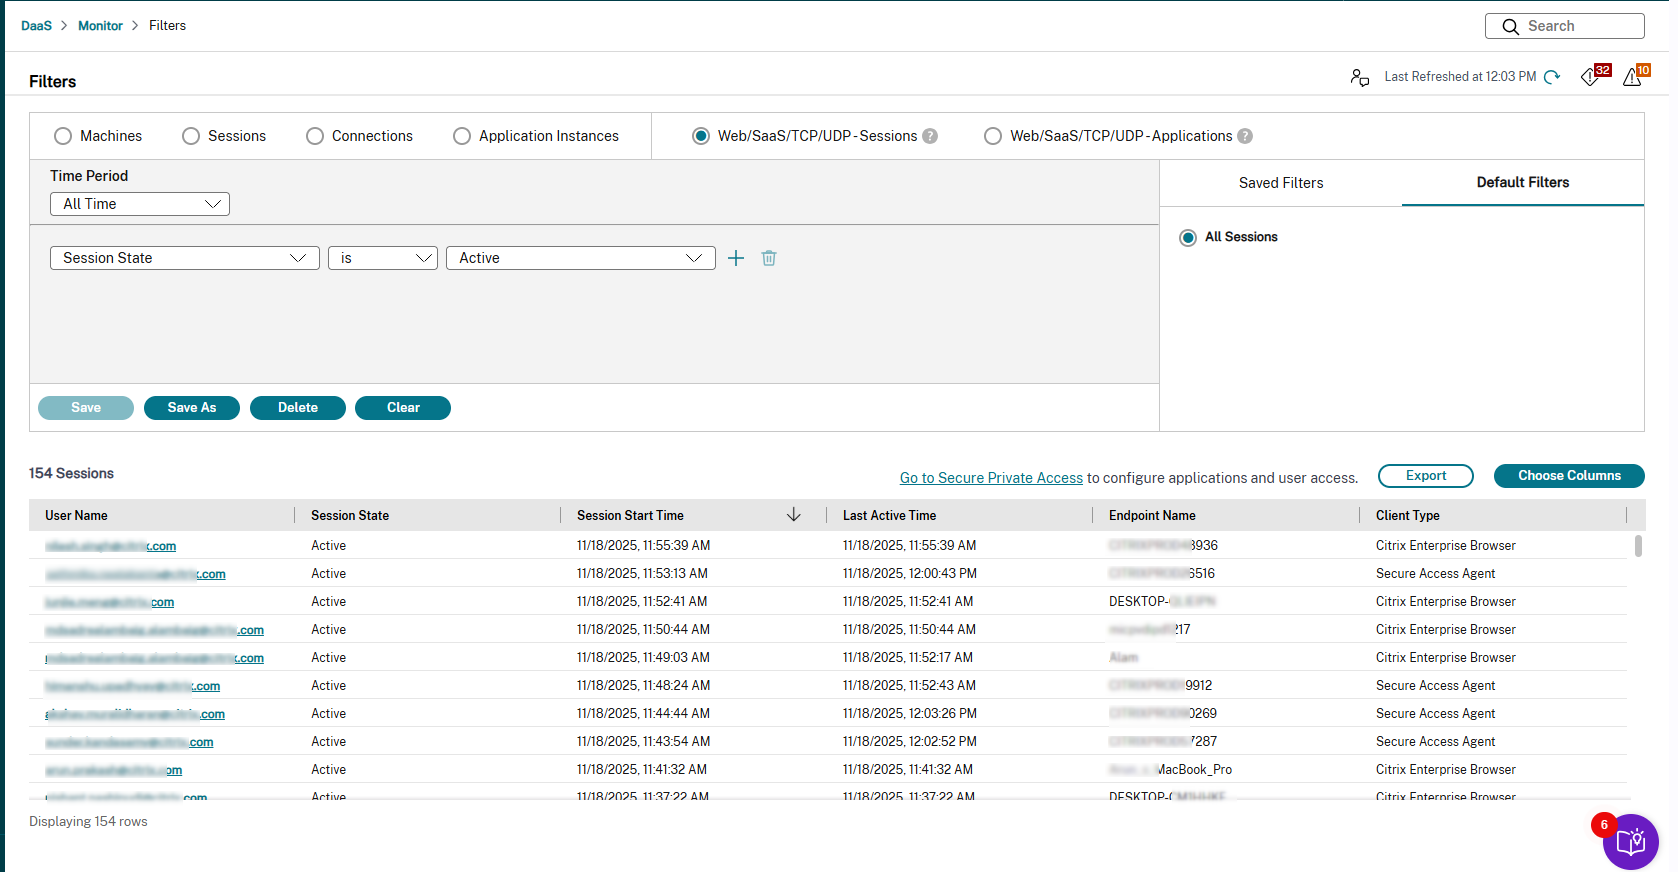
执行以下步骤以从“筛选器”页面查看用户会话:
-
根据各种筛选器(例如计算机、会话、连接、应用程序实例、Secure Private Access 会话和 Secure Private Access 应用程序)优化搜索。您还可以根据时间线优化搜索。
-
使用下拉列表选择更多筛选条件(例如关联用户、端点 IP 等)。有关详细信息,请参阅筛选数据以排查故障。
将显示与指定用户关联的会话列表。
Secure Private Access 会话的活动管理器
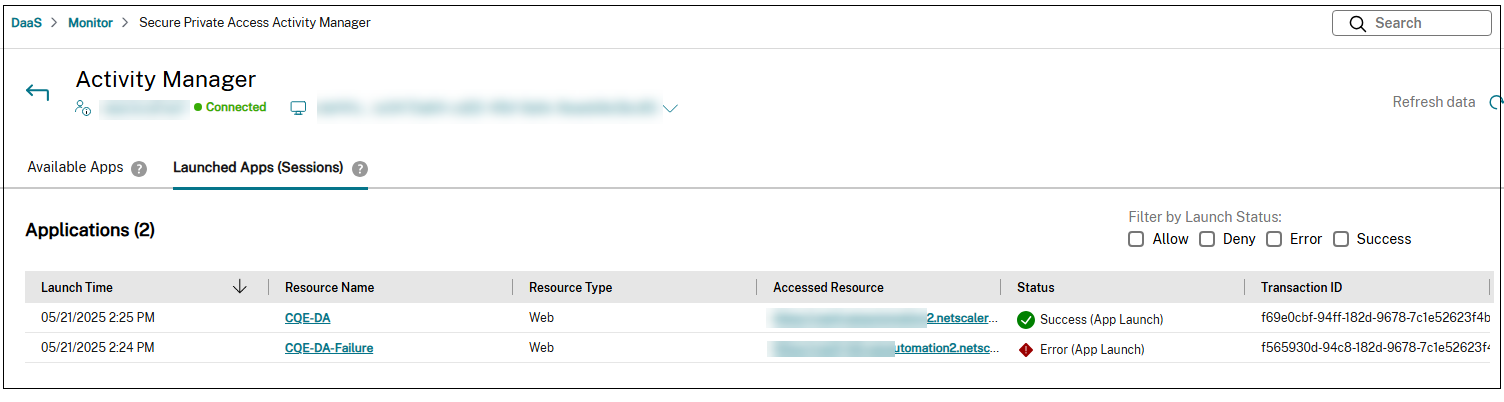
Citrix Monitor 为 Secure Private Access 会话提供活动管理器视图,该视图可让您全面了解会话活动。活动管理器提供所有成功打开、未能打开的应用程序和桌面以及 Secure Private Access 应用程序中设置的策略结果的全面视图。
活动管理器包含以下选项卡:
可用应用程序: 显示 Citrix Workspace 应用程序中可用的应用程序。此部分显示应用程序的上次枚举尝试及其状态。
已启动应用程序: 显示在 Citrix Workspace 应用程序中打开的应用程序。
注意:
如果在同一会话中多次访问某个应用程序,则仅捕获最近一次访问的详细信息。
查看活动管理器
要查看活动管理器,请执行以下操作:
-
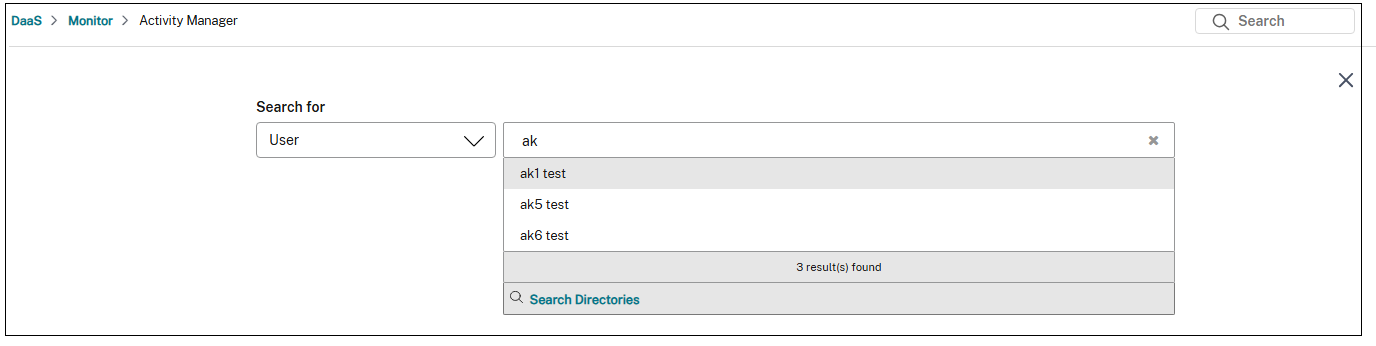
在 Monitor 控制板上,单击搜索并输入用户名。
-
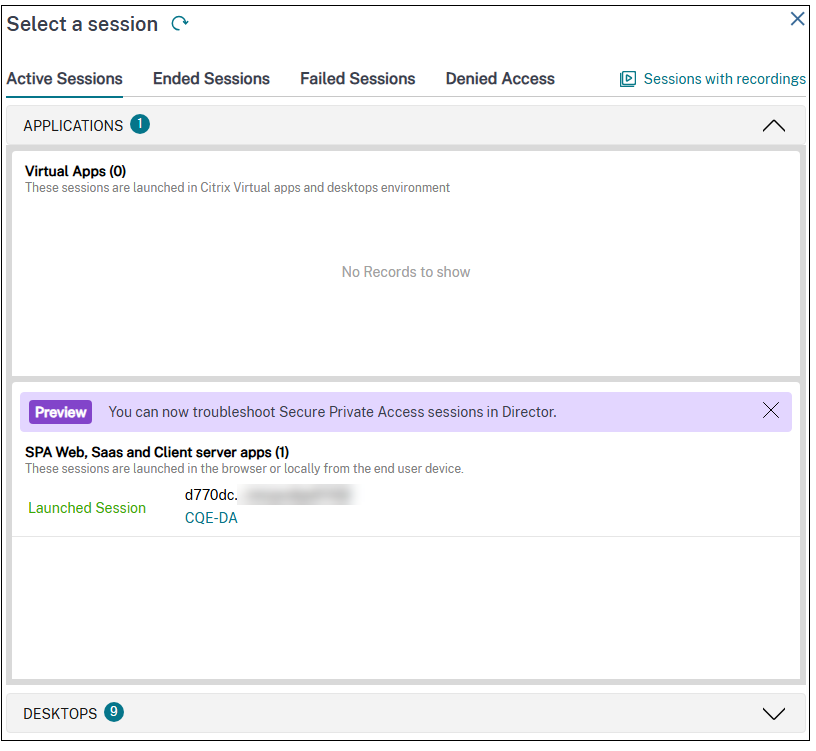
选择所需用户。将显示选择会话屏幕。
-
选择使用 Secure Private Access 会话打开的活动会话。将显示所选会话的活动管理器。
-
单击可用应用程序以查看 Citrix Workspace 应用程序中可用的应用程序,或单击**已启动应用程序(会话)**以查看在 Citrix Workspace 应用程序中打开的应用程序。您可以根据用户的访问状态对资源进行分类和筛选。这些状态反映了在 Secure Private Access 应用程序中配置的策略的结果。
-
允许: 表示 Secure Private Access 策略允许访问指定资源。因此,该资源在用户的 Citrix Workspace 应用程序中可见且可访问。
-
拒绝: 表示 Secure Private Access 策略阻止用户访问该资源。尽管该资源可能在用户的 Citrix Workspace 应用程序中可见,但它仍然无法访问,这表明由于策略强制执行而导致了访问限制。
-
错误: 表示用户根据 Secure Private Access 应用程序策略应有权访问资源的情况。但是,由于底层问题,该资源无法正常运行或在 Citrix Workspace 应用程序中不可用。该错误可能与枚举或会话有关。
-
成功: 指示应用程序启动是否成功。
-
Secure Private Access 会话详细信息页面
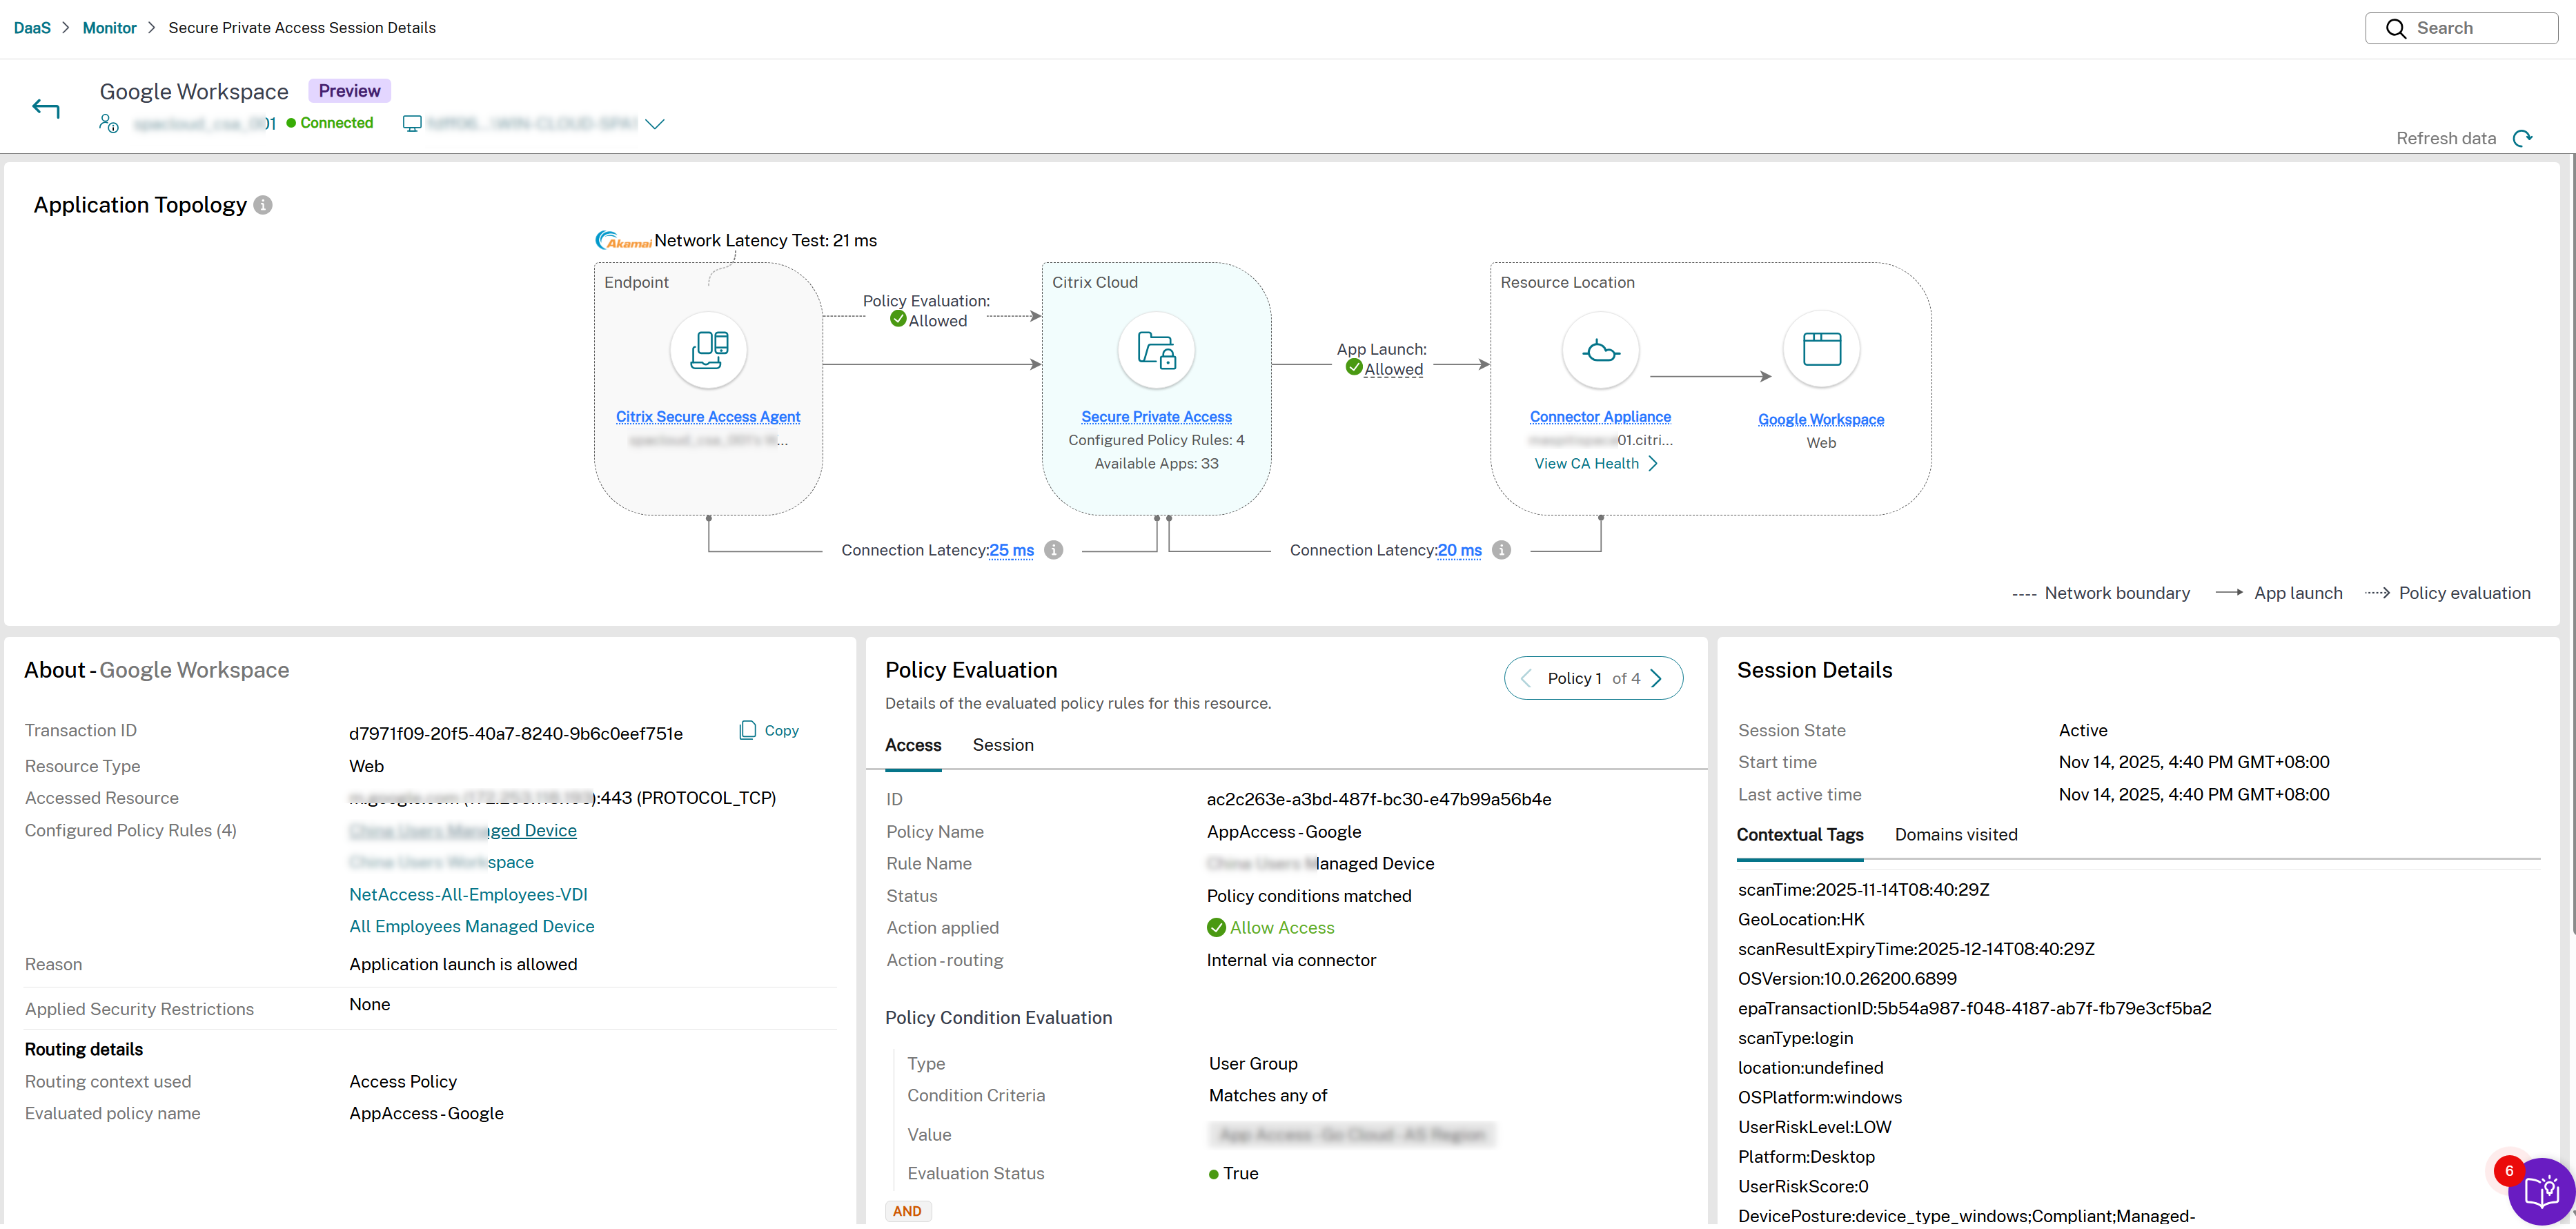
Secure Private Access 会话详细信息页面包含以下四个窗格:
-
应用程序拓扑: 提供应用程序启动过程的流程。此外,还提供有关应用程序的完整详细信息。端点连接到 Citrix Gateway,Citrix Gateway 连接到 Secure Private Access 插件。使用 Secure Private Access 插件中的信息,应用程序得以启动。您可以从活动管理器的可用应用程序或已启动应用程序部分查看应用程序的应用程序拓扑。您还可以从拒绝访问选项卡查看被拒绝访问的应用程序的应用程序拓扑。
-
端点详细信息: 显示有关用于访问应用程序的客户端设备和网络的关键信息。将鼠标悬停在 Endpoint 上可查看详细信息。
-
关于: 显示有关 Web/SaaS、TCP/UDP 和无代理应用程序的附加信息,包括成功启动的应用程序和失败的应用程序。
-
策略评估: 在访问和会话选项卡中显示与策略相关的信息,例如规则、操作和条件。
-
访问策略详细信息可在访问选项卡下查看。
-
会话策略详细信息可在会话选项卡中查看。
-
-
会话详细信息: 显示成功建立的会话的会话详细信息。对于失败的会话,将显示会话失败的原因。
-
逐跳延迟: 显示应用程序拓扑中每个跳的延迟详细信息,包括连接器设备到后端应用程序的跳。帮助管理员对多个跳之间的性能或缓慢问题进行分类和隔离。
下图显示了成功启动应用程序的 Secure Private Access 会话详细信息页面示例。
应用程序拓扑
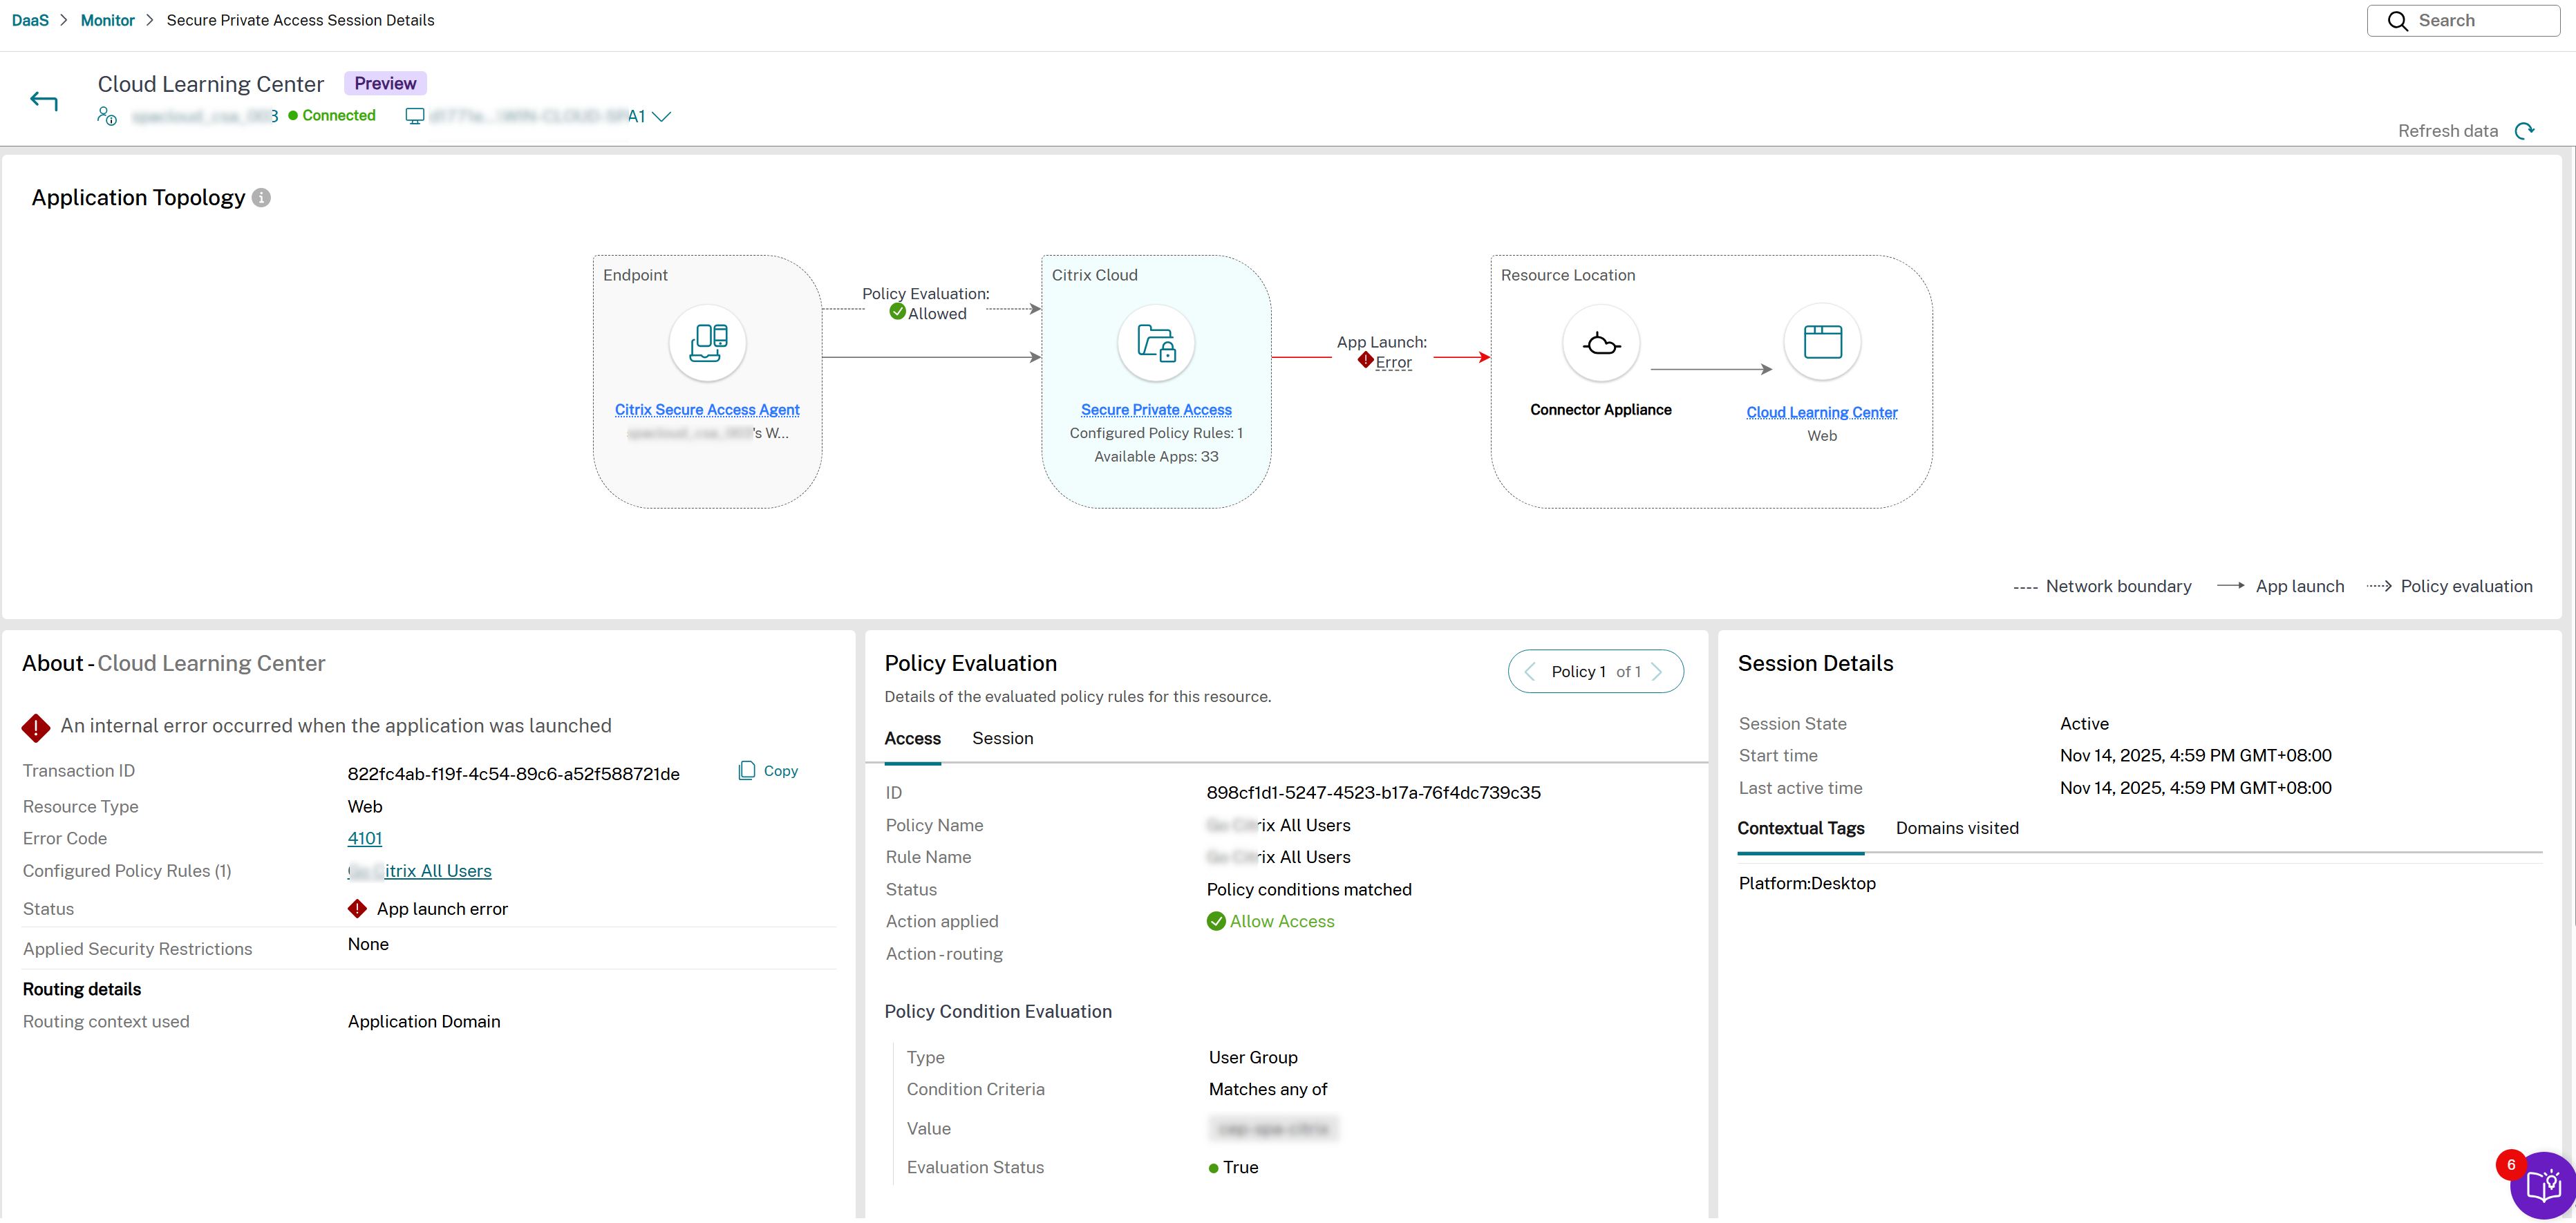
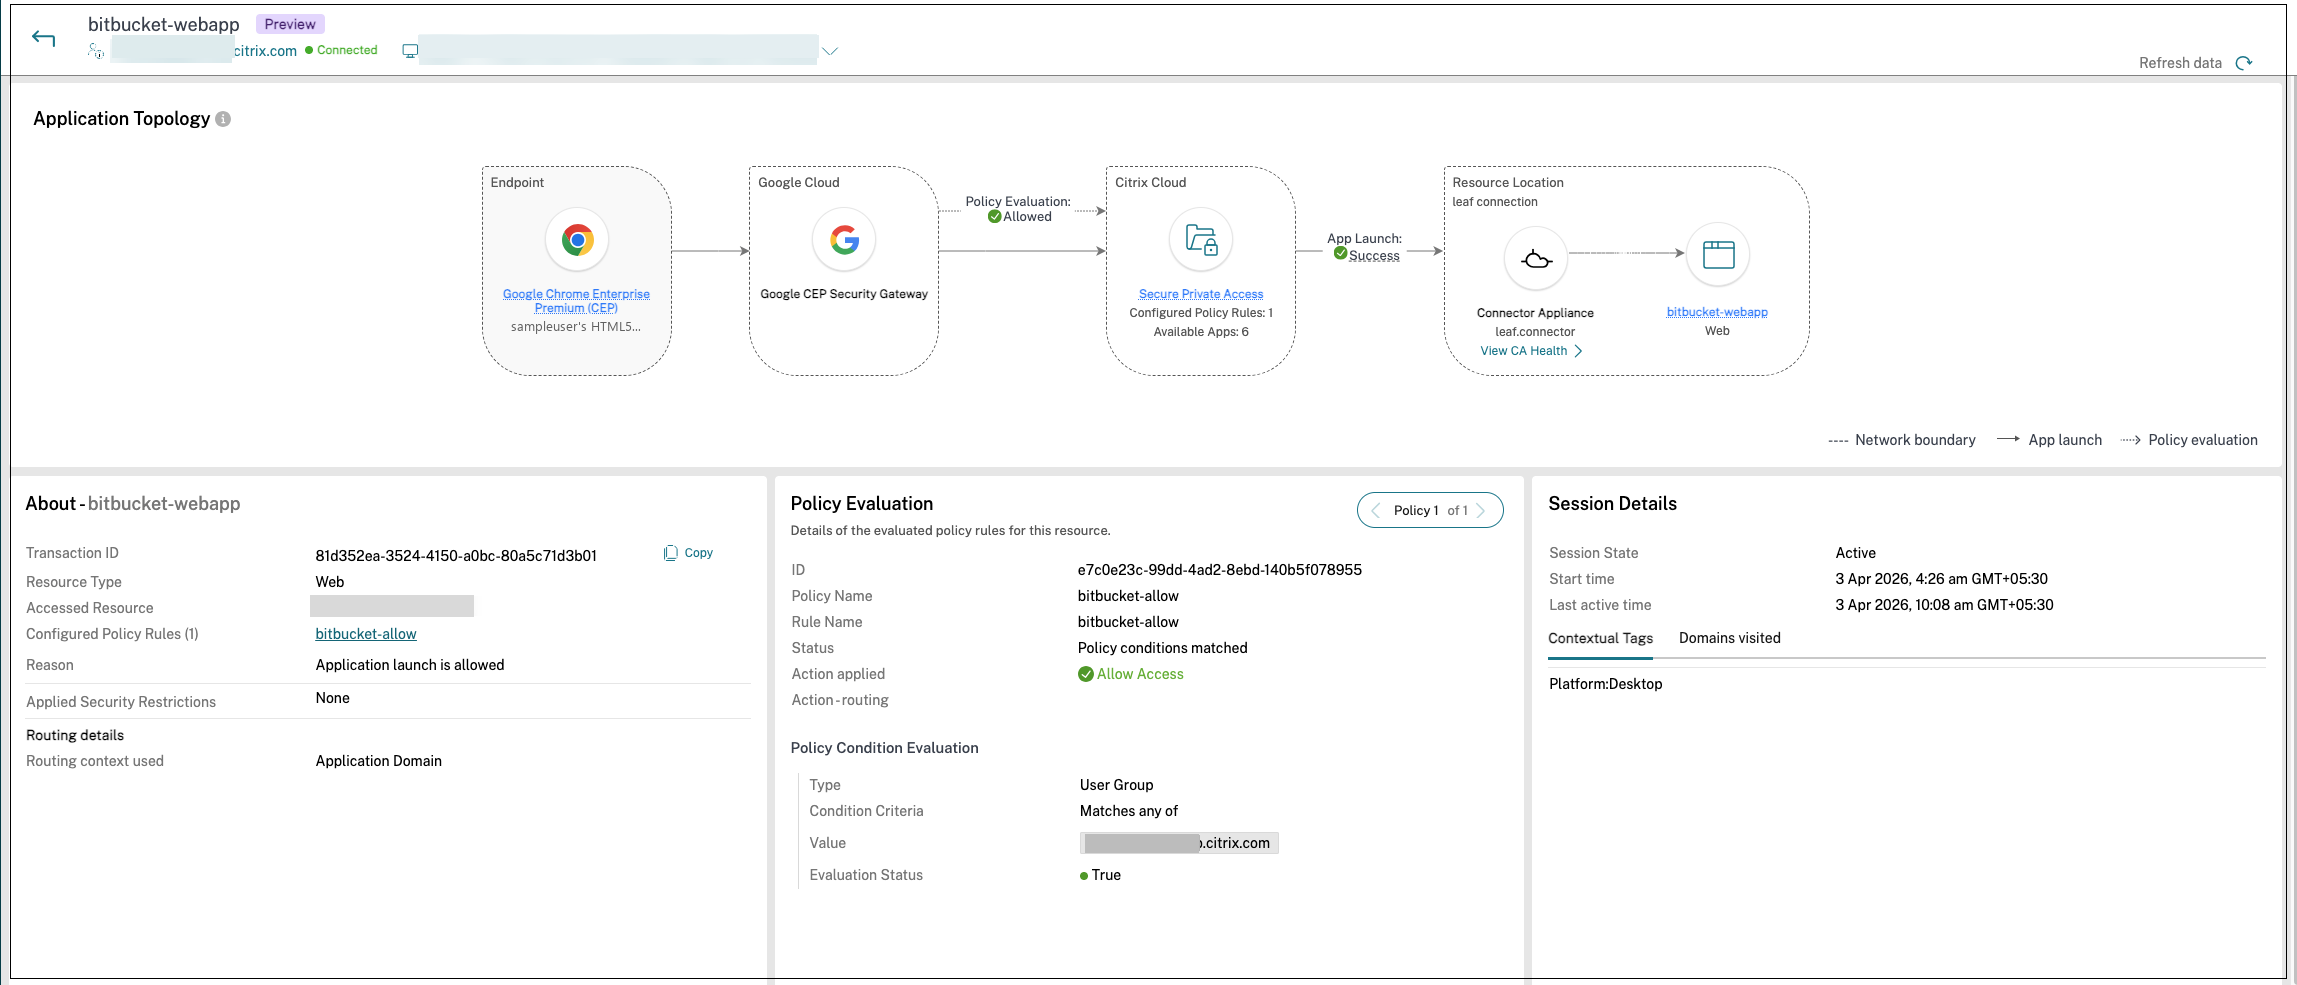
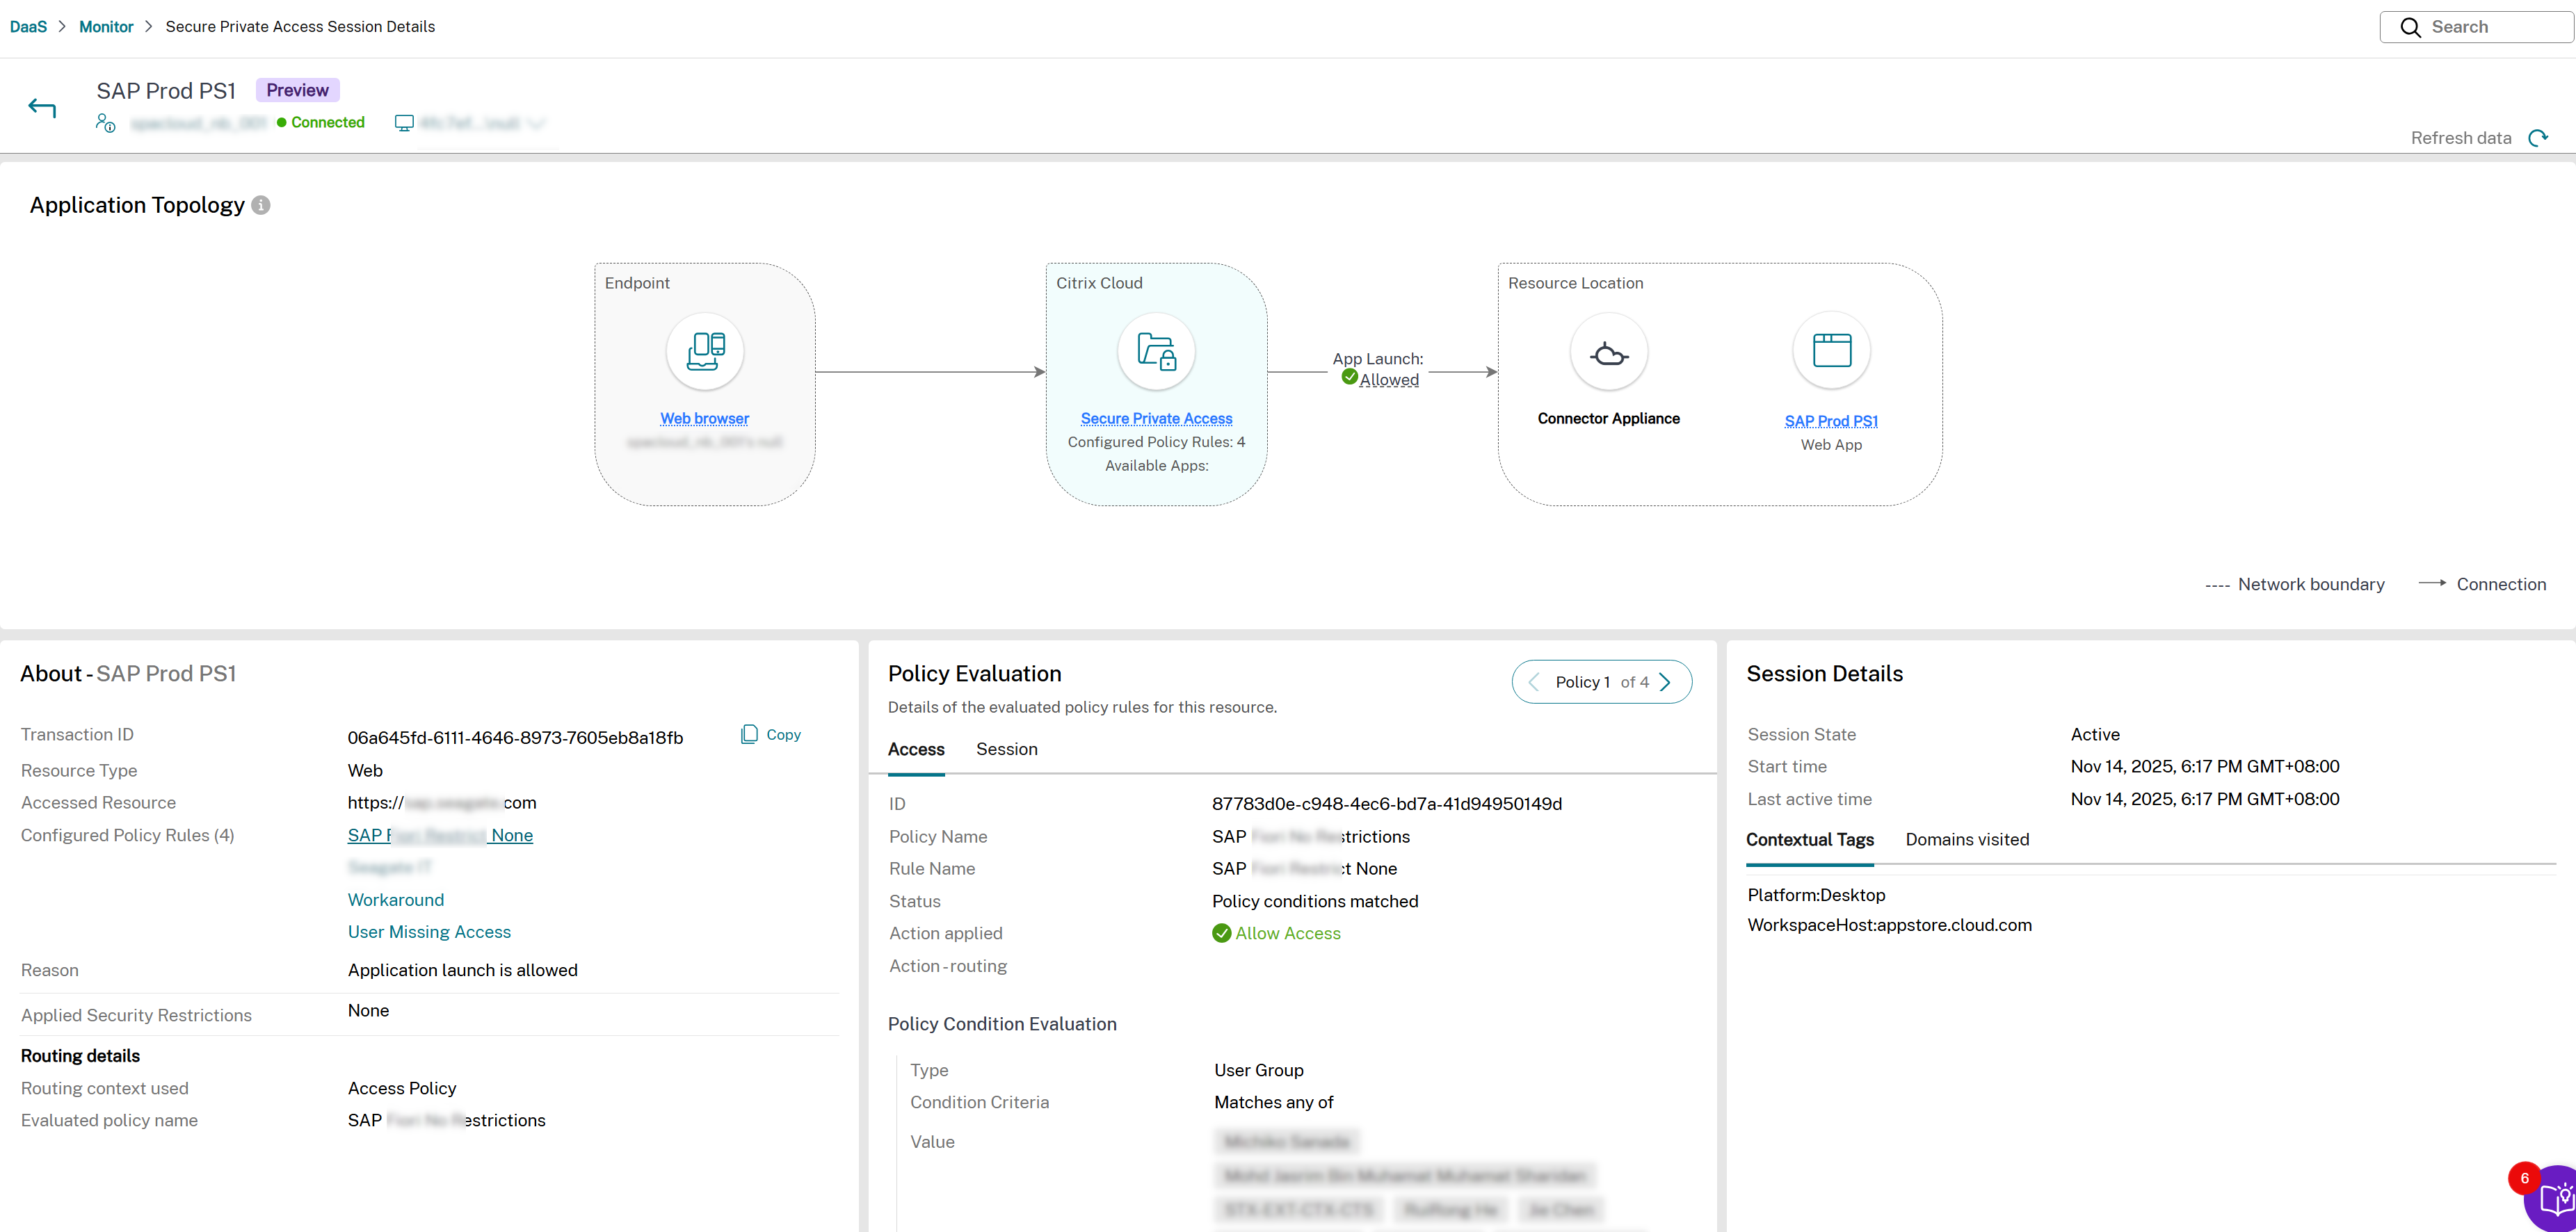
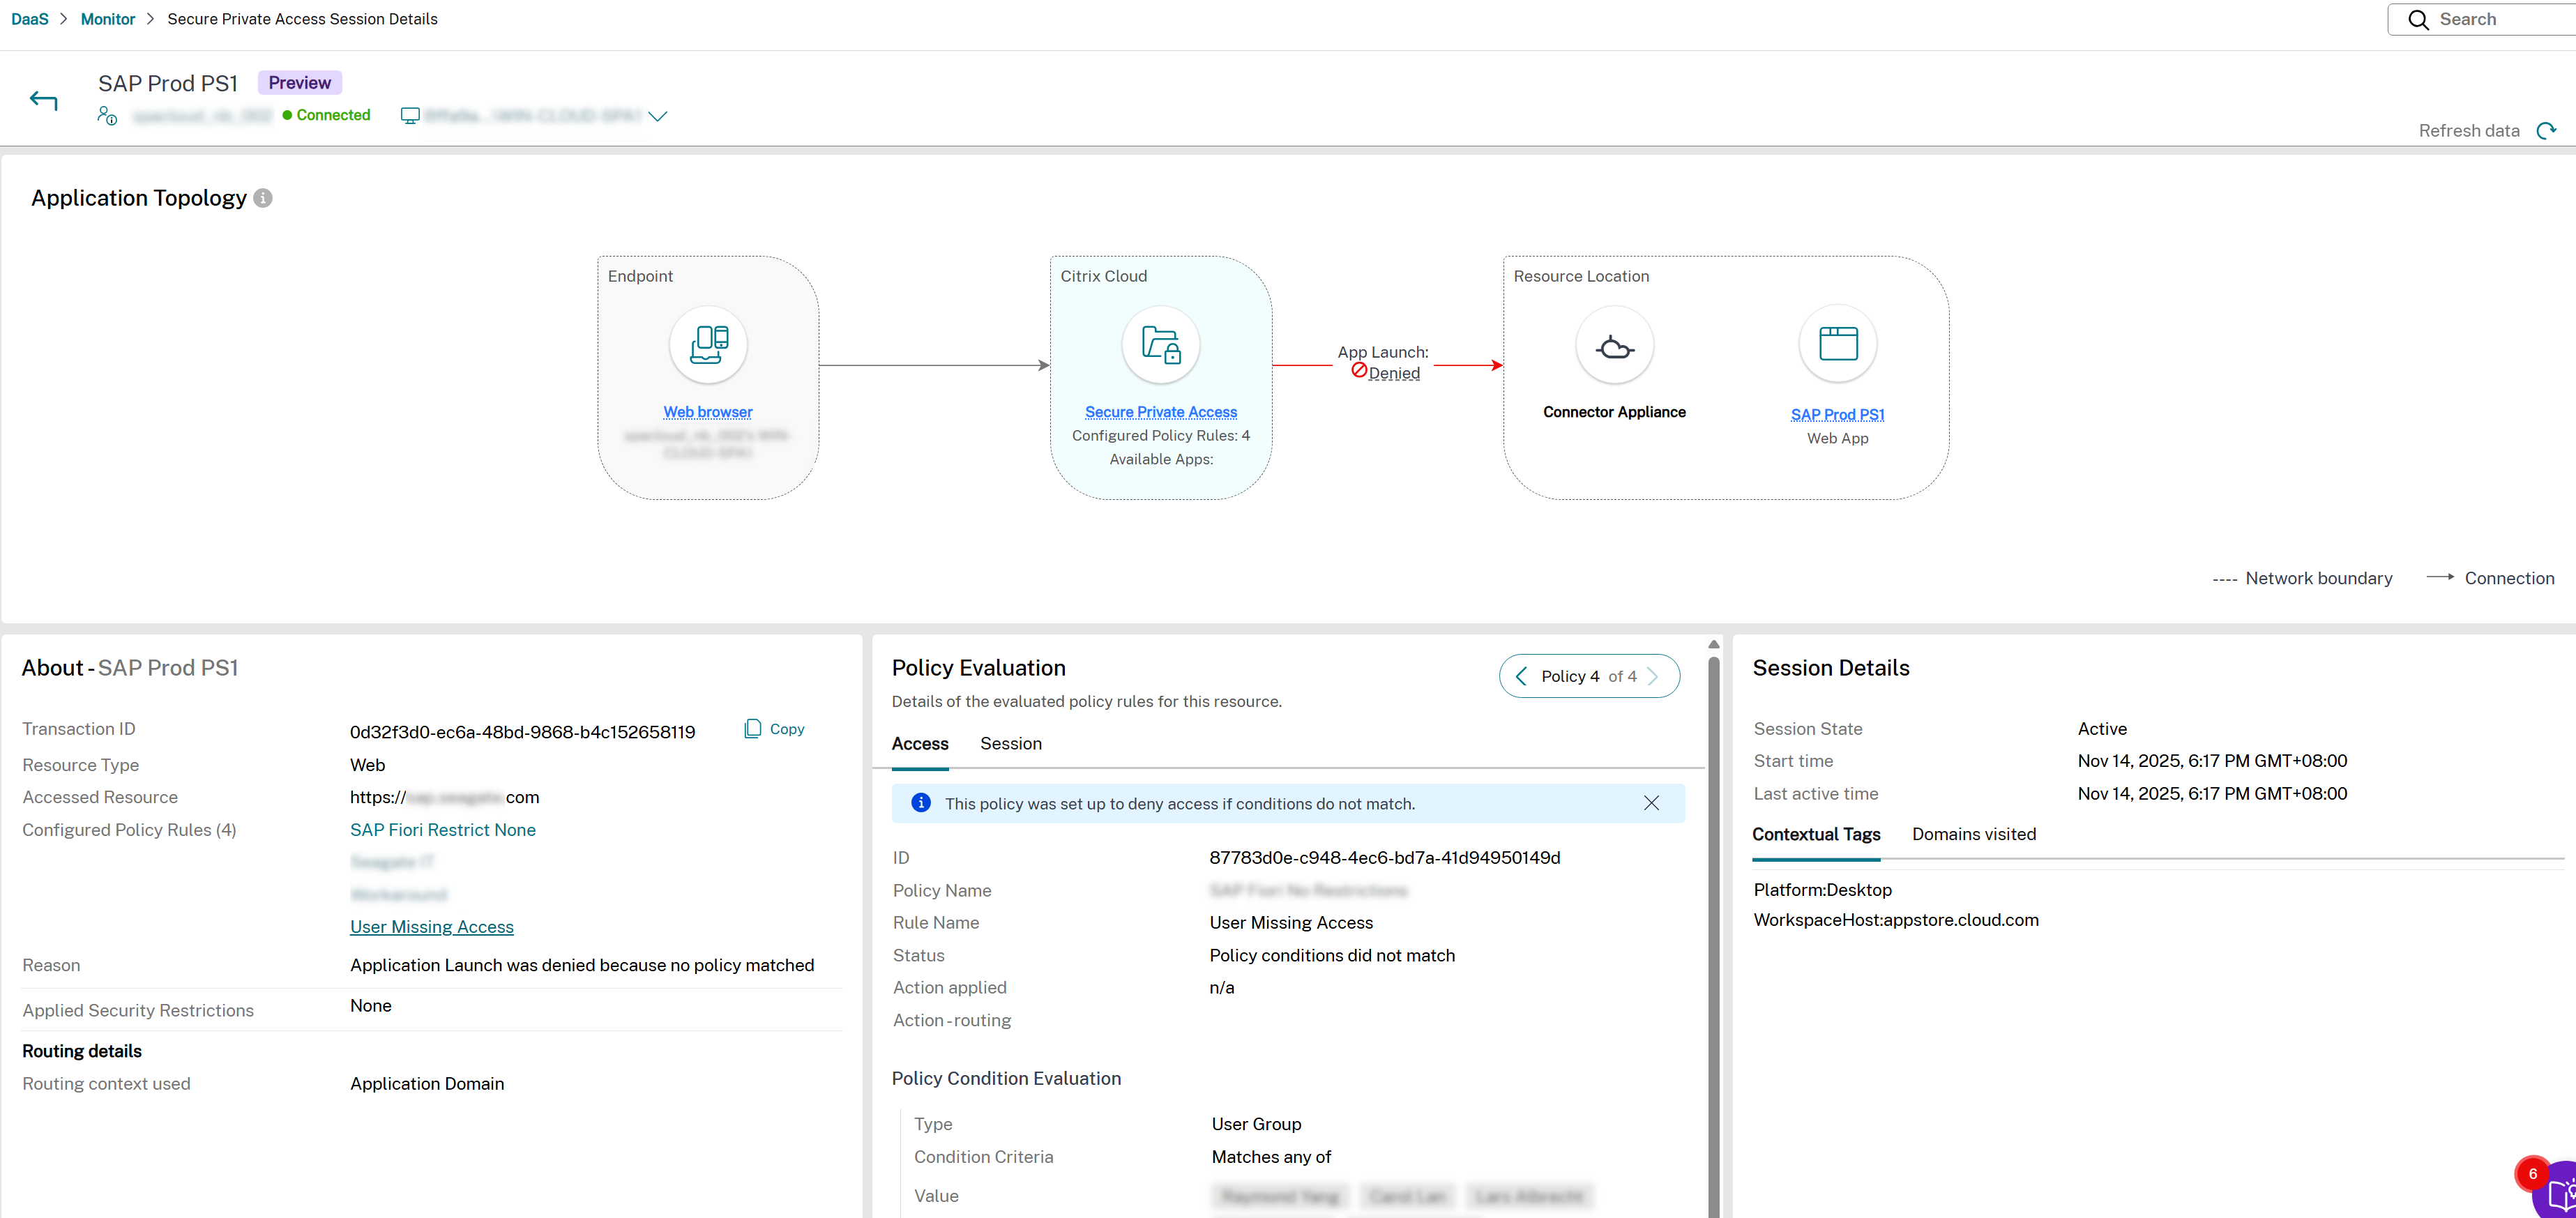
在成功的应用程序启动场景中,应用程序拓扑以统一的颜色表示整个通信流。相反,当应用程序启动因连接器设备不可达或后端服务器不可用等问题而失败时,应用程序拓扑会以不同的颜色显示发生故障的特定流段。 例如,如果连接器设备不可达,Citrix Cloud™ 与资源位置之间的连接可能会以红色突出显示,表示故障。对于 Chrome Enterprise Premium 会话,拓扑还会反映用于启动应用程序的应用程序路由 (
internal、external 或 external_fixed_ip)。有关这些术语与会话详细信息页面上的操作路由字段之间的映射,请参阅应用程序路由词汇表。
下图显示了应用程序流示例。
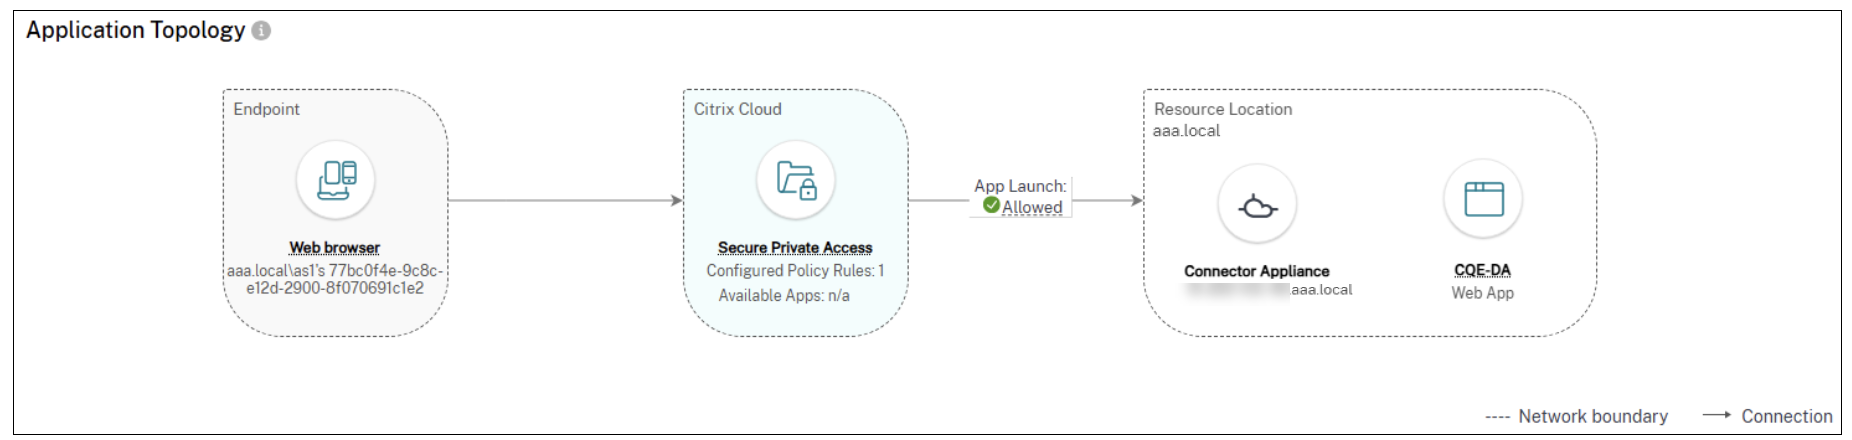
| 字段名称 | 描述 |
|---|---|
| 端点 | 显示应用程序打开的端点。可能的选项是 Citrix Workspace 应用程序和 Citrix Secure Agent。将显示设备 ID。您还可以查看端点操作系统、端点 IP、位置类型、位置和网络详细信息。 |
| 思杰云 | 显示枚举的应用程序数量和配置的策略数量。 |
| 策略评估 | 显示在 Secure Private Access 应用程序上设置的策略结果。可能的值为 允许、拒绝、受限访问 和 错误。 |
| 公共网络 | 显示应用程序类型和应用程序启动状态。应用程序类型的可能值为 Web/SaaS 应用程序。同样,应用程序启动状态的可能值为 允许、拒绝、受限访问 和 错误。您还可以查看顶级 URL、应用程序类型和应用程序发布。 |
| 资源位置 | 显示应用程序类型和应用程序启动状态。应用程序类型的可能值为 TCP/UDP 应用程序。您还可以查看顶级 URL、应用程序类型和应用程序发布。 |
端点详细信息
显示有关用于访问应用程序的客户端设备和网络的关键信息。将鼠标悬停在“端点”上可查看详细信息。
下图显示了一个示例“端点详细信息”窗格。
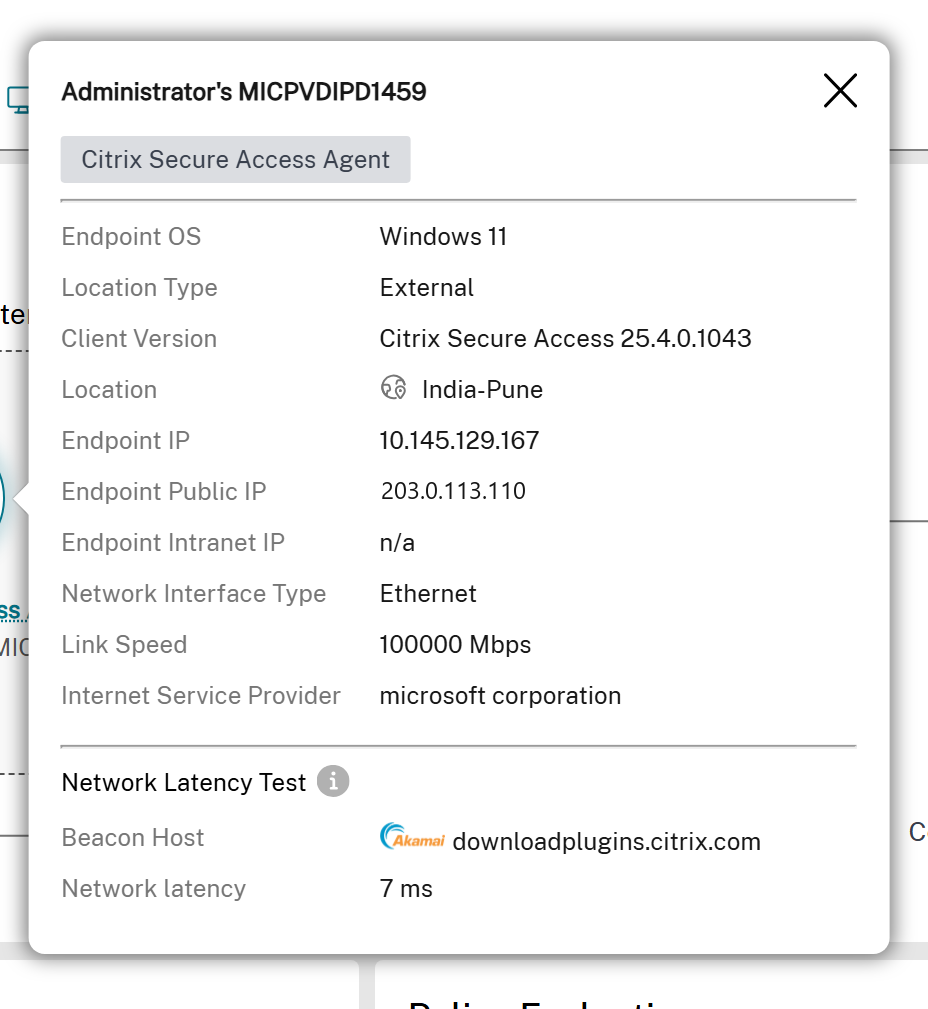
| 字段名称 | 描述 |
|---|---|
| 端点操作系统 | 端点设备的操作系统。 |
| 位置类型 | 端点设备连接的地点类型。可能的值为“内部”和“外部”。 |
| 客户端版本 | 端点设备上安装的 Citrix Workspace 应用程序或 Citrix Secure Access 客户端的版本。 |
| 位置 | 基于 IP 地址的端点设备的地理位置。 |
| 端点 IP | 端点设备的私有 IP 地址。 |
| 端点公共 IP | 端点设备的公共 IP 地址。 |
| 端点内网 IP | 端点设备的内网 IP 地址。 |
| 网络接口类型 | 端点设备使用的网络接口类型。可能的值为“以太网”、“Wi-Fi”、“蜂窝”和“其他”。 |
| 信号强度 | 端点设备上网络连接的信号强度,以 dBm 为单位。 |
| 链接速度 | 端点设备上网络连接的速度,以 Mbps 为单位测量。 |
| 互联网服务提供商 | 端点设备的互联网服务提供商 (ISP) 名称。 |
| 信标主机 | 用于连接性检查的信标服务器的主机名。 |
| 网络延迟 | 数据包从端点设备传输到信标服务器并返回的往返时间,以毫秒 (ms) 为单位测量。 |
此信息可帮助管理员识别网络路径、排查连接问题,并将性能与特定端点关联起来。字段根据部署类型和可用数据显示。
关于窗格
显示有关 Web/SaaS、TCP/UDP 和无代理应用程序的附加信息,包括成功启动的应用程序和失败的应用程序。 如果应用程序失败,关于窗格会显示相应的错误代码。单击此代码会将您重定向到详细说明原因和解决方案的文档页面。对于其他问题,您将被定向到 Citrix 支持页面。
下图显示了一个示例关于窗格。
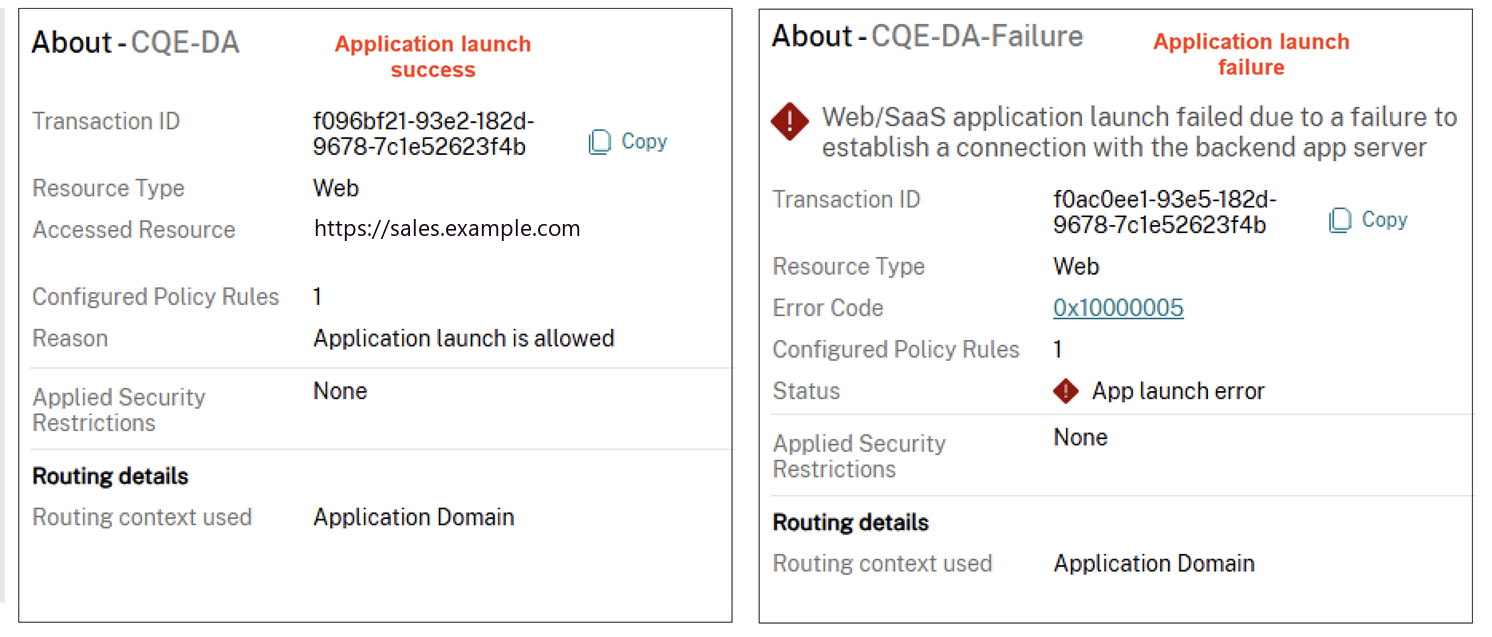
| 字段名称 | 描述 |
|---|---|
| 事务 ID | 在会话或枚举期间生成的 Citrix 事务 ID。 |
| 资源类型 | 显示资源类型。可能的值为 Web、SaaS、TCP/UDP(服务器到客户端)和 TCP/UDP(客户端到服务器)。 |
| 已访问资源 | 已访问资源字段中显示的数据因应用程序类型而异。 |
| SaaS 应用程序 - URL 或应用程序 FQDN | |
| TCP/UDP – IP 地址/FQDN、端口和协议 | |
| Web 应用程序(通过 Citrix Secure Access 客户端启动)- FQDN、端口和协议 | |
| Web 应用程序(通过 Citrix Workspace 启动)- URL | |
| 无代理应用程序 - 应用程序的 URL | |
| 配置的策略规则 | 会话或枚举中使用的策略数量。 |
| 原因 | 会话或枚举活动分析的结果。 |
| 应用的安全限制 | 显示对此应用程序强制执行的安全限制。 |
| 路由上下文 | 显示路由期间应用的策略类型(访问策略、会话策略或应用程序域)。路由上下文有助于识别影响路由决策的层次结构(访问策略 > 会话策略 > 默认应用程序域)。 |
| 对于会话策略,“查看详细信息”链接提供有关会话策略的更多详细信息。 |
策略评估窗格
在“访问”和“会话”选项卡中显示与策略相关的信息,例如规则、操作和条件。访问策略详细信息可在“访问”选项卡下查看。会话策略详细信息可在“会话”选项卡中查看。
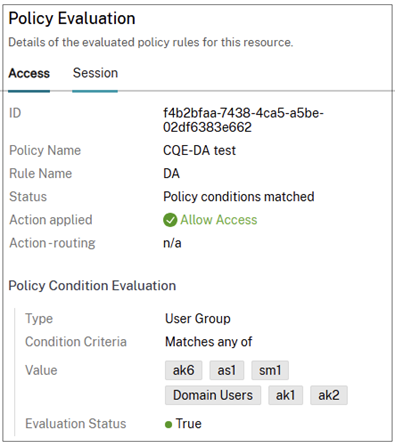
| 字段名称 | 描述 |
|---|---|
| ID | Citrix 事务 ID |
| 策略名称 | 与应用程序关联的策略名称。如果存在多个策略,则显示与设置条件匹配的第一个策略。 |
| 规则名称 | 在策略中配置的规则名称。 |
| 状态 | 策略评估结果 |
| 已应用的操作 | 根据策略评估结果对应用程序应用的操作。例如,拒绝访问。 |
| 操作路由 | 显示用户请求通过 Secure Private Access 服务所采用的路由路径(直接、通过连接器内部、通过网关内部)。有关这些值与 Chrome Enterprise Premium 拓扑中使用的图表术语之间的映射,请参阅应用程序路由词汇表。 |
| 类型 | 策略条件的类型。 |
| 条件标准 | 会话中或枚举期间应用的策略的条件标准。 |
| 值 | 条件评估结果。 |
| 评估状态 | 策略条件评估结果的状态。不同的值包括“允许”、“拒绝”、“受限访问”和“错误”。 |
注意:
应用程序名称、应用程序类型、策略和安全控制字段可以显示从枚举事件继承的值,如果原始应用程序启动事件不包含这些值。当源事件未指定时,数据路径字段也可能为空。
会话详细信息窗格
对于失败的会话,将显示会话失败的原因。对于成功的会话,将显示与会话相关的其他详细信息。
对于从可用应用程序选项卡中点击的应用程序,会话详细信息窗格将保持为空,因为应用程序枚举不与会话关联。
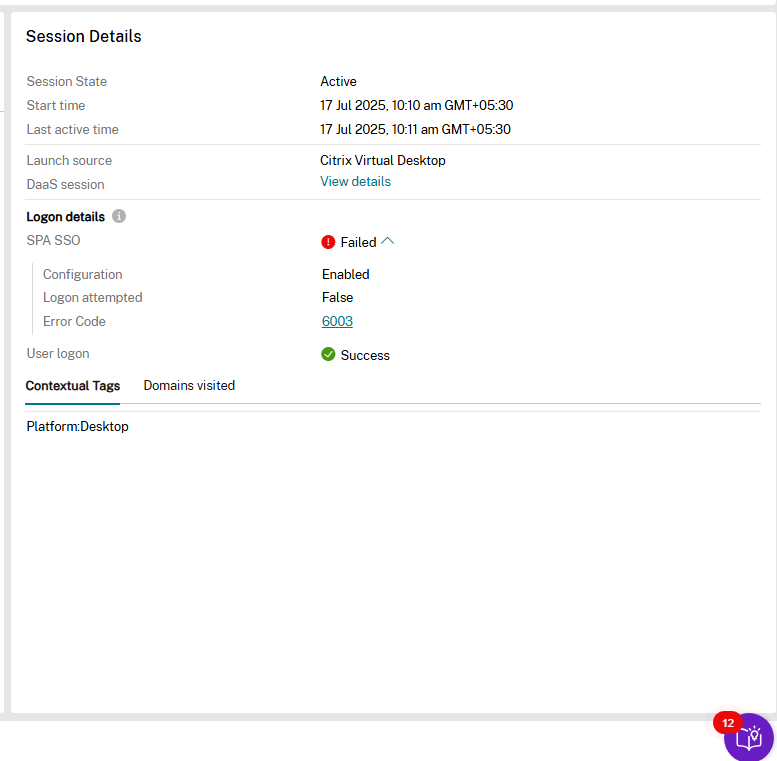
| 字段名称 | 描述 |
|---|---|
| 会话状态 | 显示会话状态,无论是活动还是非活动。 |
| 开始时间 | 显示会话开始时间。 |
| 上次活动时间 | 显示成功会话的上次活动时间。 |
| 启动源 | 显示启动安全私有访问会话的源。 |
| DaaS 会话 | 显示 DaaS 会话的详细信息。此字段仅在单会话或多会话 VDA 的情况下显示。 |
| 登录详细信息 | |
| SPA SSO | 显示安全私有访问会话的单点登录是成功还是失败。如果失败,用户必须手动登录。 |
| 配置 | 显示安全私有访问会话的单点登录配置状态。如果未配置,详细信息将共享给管理员。 |
| 尝试登录 | 显示单点登录到安全私有访问会话的登录尝试状态。 |
| 错误代码 | 显示单点登录到安全私有访问会话的登录尝试失败时的错误代码。可能的错误代码为:6007 和 6003。 |
| 6003 - 从 Broker Agent 服务检索安全私有访问单点登录句柄时出错。 | |
| 6007 - 登录安全私有访问失败。 | |
| 用户登录 | 显示手动用户登录到安全私有访问会话的状态。 |
| 网关虚拟 IP | 显示成功会话所连接的网关的虚拟 IP 地址。 |
| 此字段仅适用于混合数据路径部署。 | |
| 上下文标签 | 显示上下文标签。安全私有访问插件上的上下文标签是应用于已验证用户会话的 NetScaler® Gateway 策略(会话、预身份验证、EPA)的名称。 |
| 访问的域(内部) | 显示使用成功会话访问的内部域。 |
| 访问的域(外部) | 显示使用成功会话访问的外部域。 |
| “访问的域”字段仅适用于 Web/SaaS 应用程序,并且仅在 15 分钟后更新,因为 macOS 和 Windows 上的 Citrix Enterprise Browser 客户端每 15 分钟发送一次会话活动。 |
注意:
从“可用应用程序”选项卡中单击的应用程序的“会话详细信息”列窗格将保持为空,因为应用程序枚举未与会话关联。
逐跳延迟
应用程序拓扑中每个跃点的延迟详细信息显示在每个路径上。 此信息有助于管理员对多个跃点之间的性能或缓慢问题进行分类和隔离。 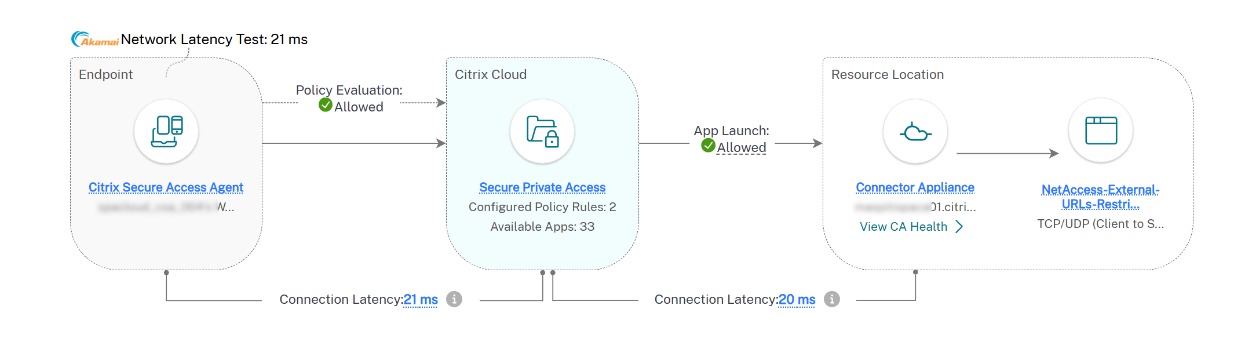
注意:
-
逐跳延迟信息仅适用于通过 Secure Access Client V25.7.1.x 或更高版本启动的应用程序。
-
从客户端到 SPA 的延迟信息仅显示最近一小时的数据。如果会话在过去一小时内未处于活动状态,则不会显示任何数据。
连接器设备到后端应用程序延迟
当 Secure Private Access 会话通过连接器设备到达其后端时,拓扑会在连接器设备与后端应用程序之间的链接上显示一个连接延迟标签。此值是连接器设备与后端之间的往返时间 (RTT),通过周期性合成探测进行测量。它与早期跃点上显示的延迟一起,完善了逐跳视图。由于连接器设备直接测量此跃点,因此读数不依赖于端点客户端版本。
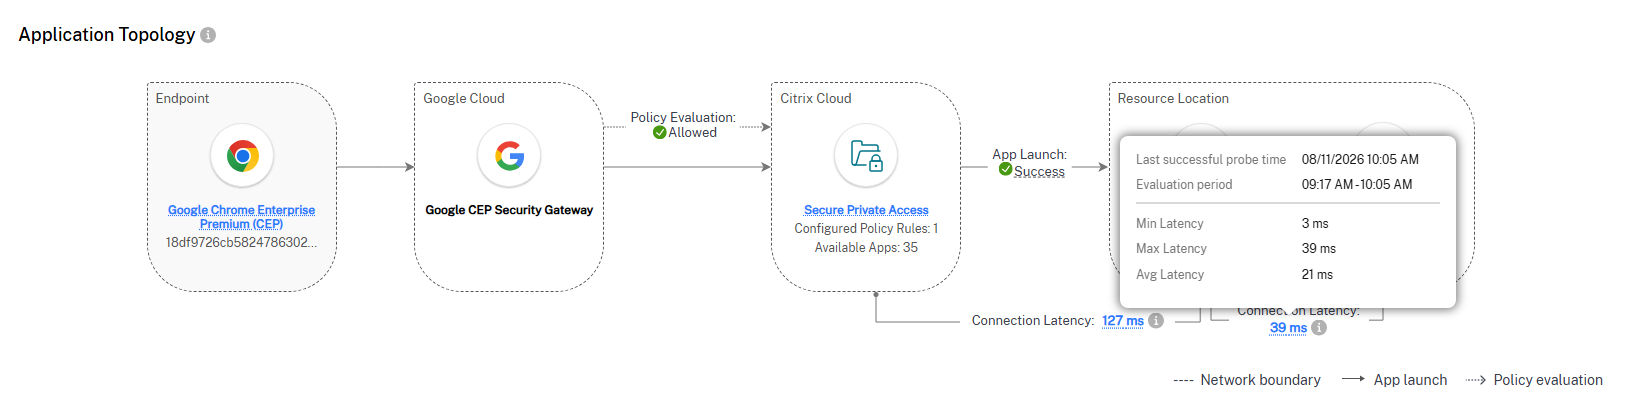
连接器设备在此评估窗口(过去一小时)内记录此跃点的四个值:
-
最小值: 窗口中测得的最低 RTT。
-
最大值: 窗口中测得的最高 RTT。
-
平均值: 窗口中的平均 RTT。
-
P90: 第 90 个百分位的 RTT。
拓扑标签显示 P90 值。
连接器设备每 15 分钟向过去 8 小时内转发过流量的后端 IP 地址发送 RTT 探测。如果会话在过去一小时内没有后端活动,则不显示任何值。Monitor 会保留此延迟数据 3 天。
目前,连接器设备到后端应用程序的延迟仅适用于云部署。它可能尚未显示在每个符合条件的会话中。
将鼠标悬停在标签上会显示以下工具提示:
Connection Latency is a synthetic metric (P90) measured over the evaluation window, collected periodically as probes between defined endpoints..
注意:
-
值为
-1表示在探测期间,后端无法从连接器设备访问。 -
空白或 n/a 值表示尚未为该后端收集任何探测数据。
-
如果此跃点显示高延迟或
-1,请从连接器设备向后端运行按需探测,以确认可达性并隔离故障阶段。有关详细信息,请参阅排查应用程序可达性问题。
各种应用程序的示例拓扑图
Web/SaaS 应用 - 成功场景:
Web/SaaS 应用 - 失败场景:
通过 Google Secure Gateway 路由的 SaaS 应用流量:
无代理应用 - 成功场景:
无代理应用 - 失败场景:
TCP/UDP 应用 - 成功场景:
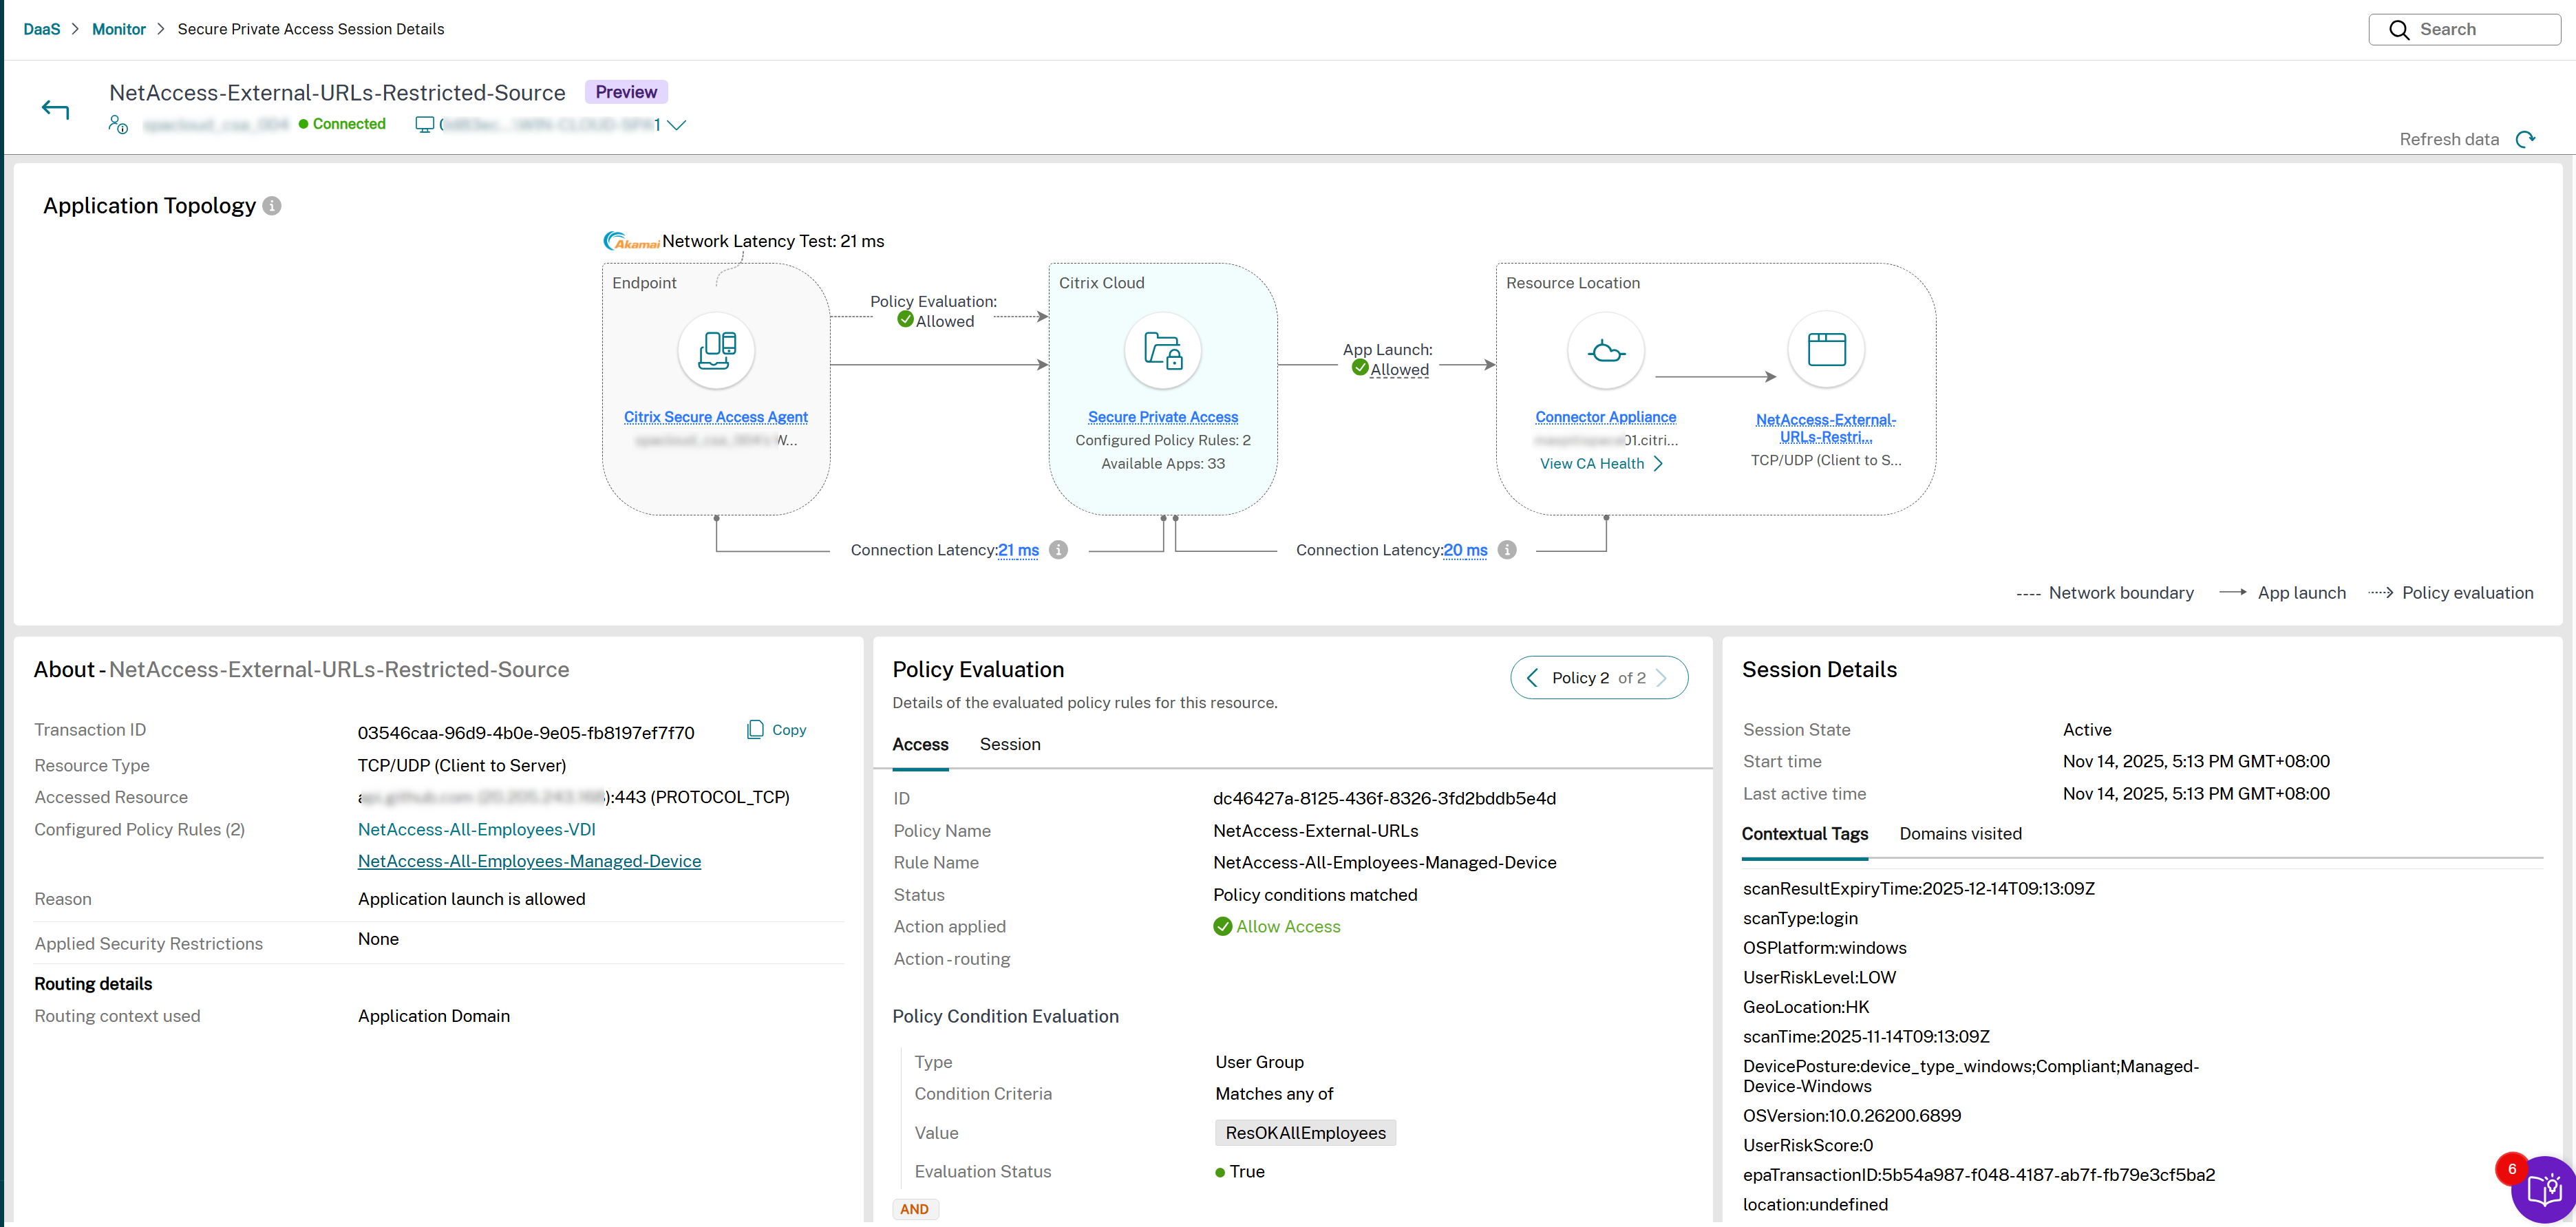
TCP/UDP 应用 - 失败场景:
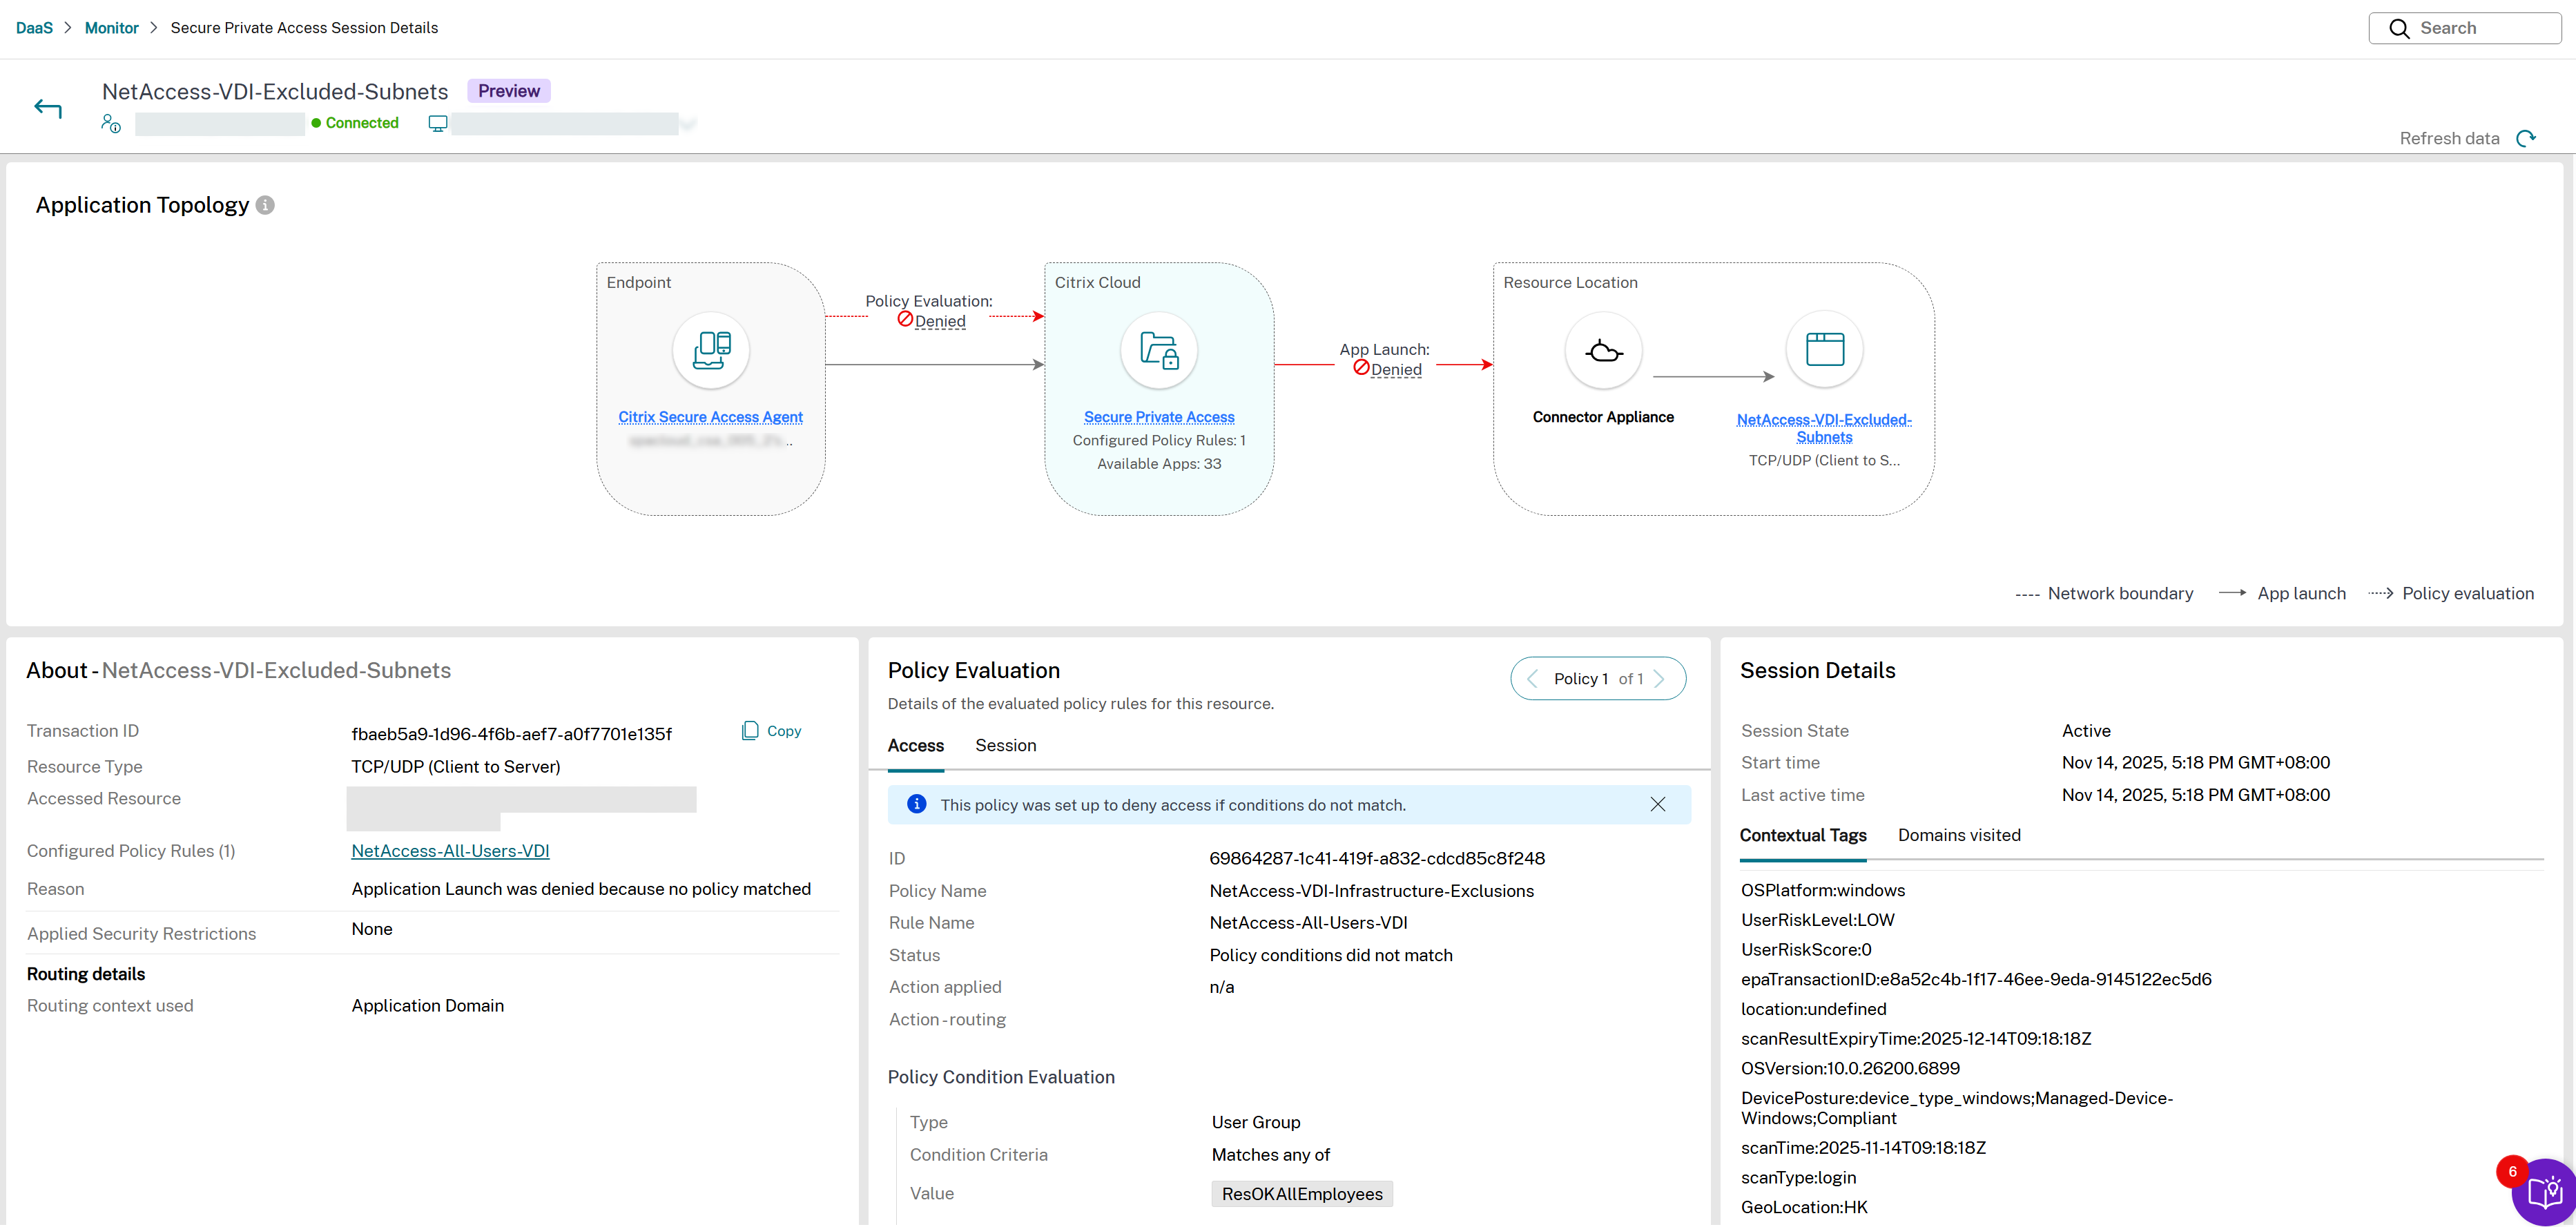
混合部署:
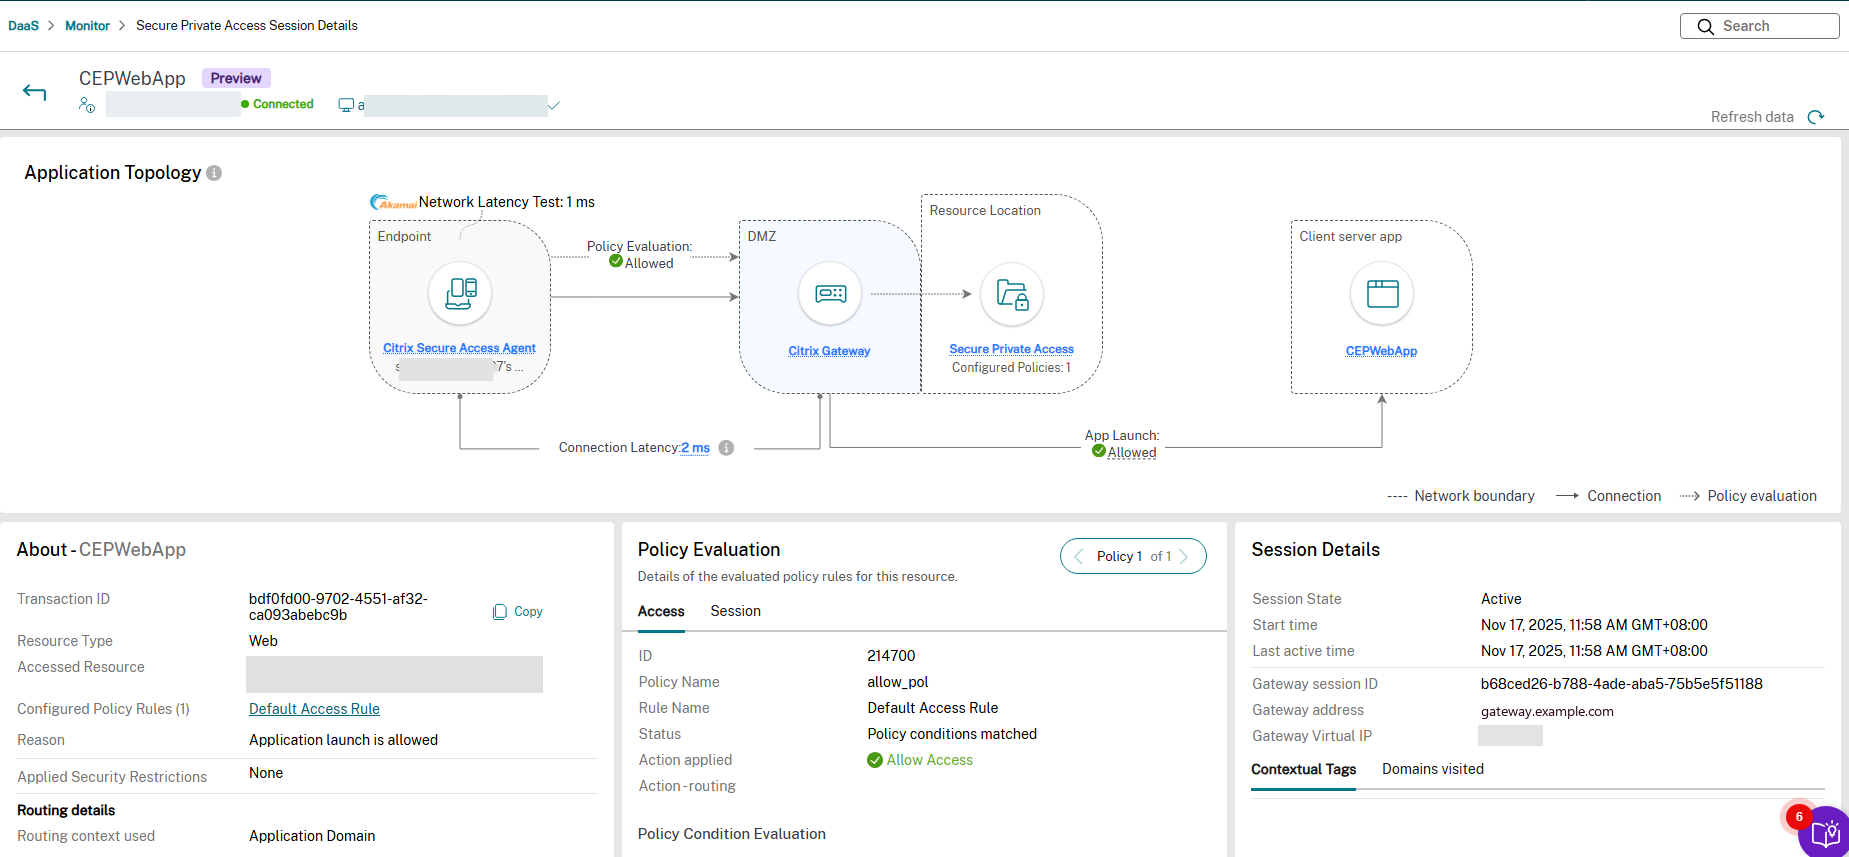
应用程序路由词汇
Chrome Enterprise Premium 拓扑图使用后端
applicationRoute 分类,而会话详细信息页面上的“操作路由”字段使用 Monitor UI 中显示的路由标签。下表对两者进行了映射。
图表词汇 (applicationRoute) |
操作路由 UI 标签 | 含义 |
|---|---|---|
internal |
通过连接器进行内部访问 | 流量通过资源位置中的连接器设备出站。 |
external |
直接 | 流量直接出站到后端应用程序,无需通过 Secure Private Access 固定 IP 出口。 |
external_fixed_ip |
通过网关进行内部访问 | 流量通过 Secure Private Access 网关出站,该网关具有固定出站 IP,用于在目标处进行允许列表配置。 |
Chrome 企业高级版拓扑变体
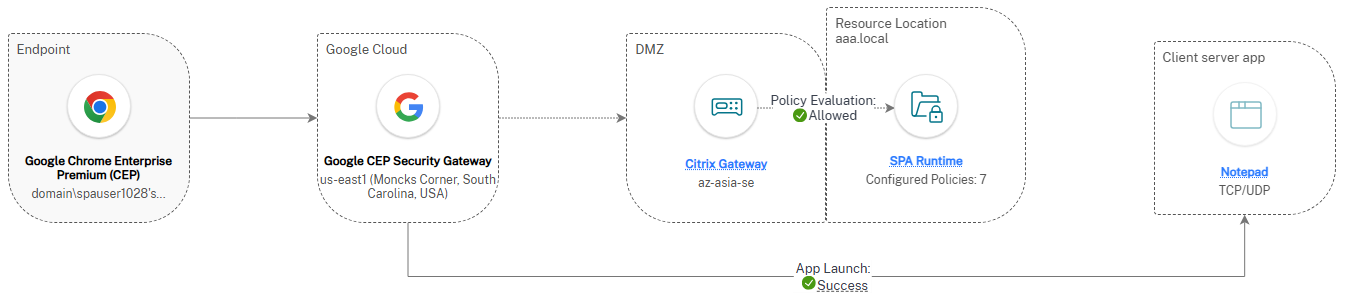
Chrome Enterprise Premium 拓扑有六种变体,由部署类型(云或混合)和已启动应用程序的应用程序路由(
internal、external 或 external_fixed_ip)决定。启动失败会以不同颜色突出显示流中失败的段,如应用程序拓扑中所述。有关应用程序可达性分类步骤,请参阅排查应用程序可达性问题。
云部署 — 内部路由
当通过资源位置中的连接器设备访问目标应用程序时,云部署中的 Chrome Enterprise Premium 会话使用内部路由。流量从 Chrome Enterprise Premium 端点流经 Citrix Cloud 到连接器设备,然后流向内部后端应用程序。
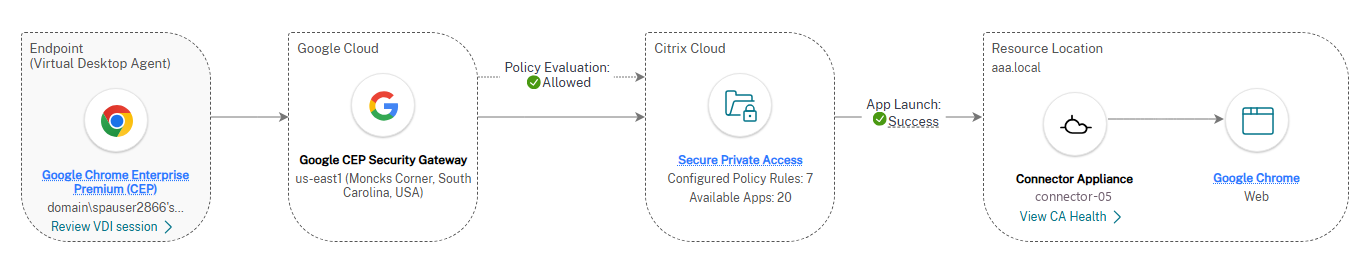
云部署 — 外部路由
当直接访问目标应用程序而无需通过 Secure Private Access 固定 IP 出口时,云部署中的 Chrome Enterprise Premium 会话使用外部路由。流量从 Chrome Enterprise Premium 端点流经 Citrix Cloud 直接流向外部后端应用程序。
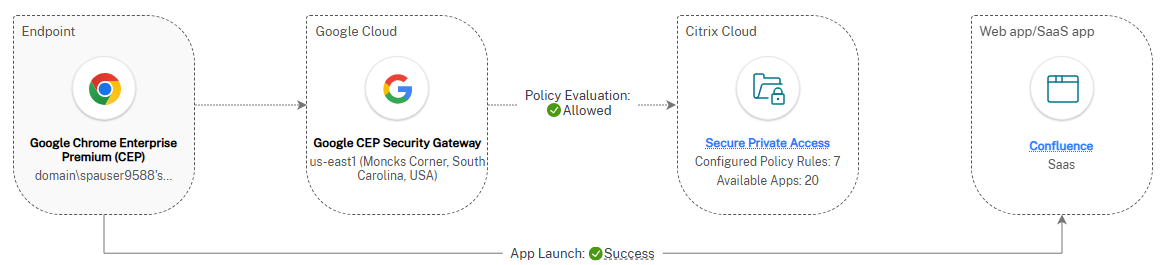
云部署 — 外部固定 IP 路由
当目标需要已知出口 IP 进行允许列表时,云部署中的 Chrome Enterprise Premium 会话使用外部固定 IP 路由。流量从 Chrome Enterprise Premium 端点流经 Citrix Cloud 和 Secure Private Access 固定 IP 出口流向外部后端应用程序。
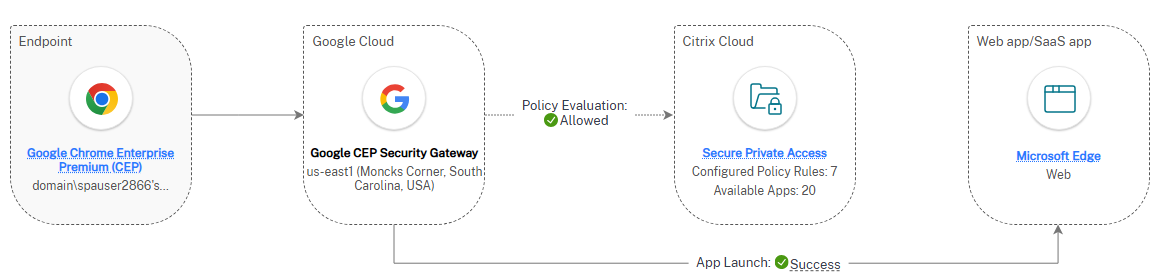
混合部署 — 内部路由
当通过资源位置中的连接器设备访问目标应用程序时,混合部署中的 Chrome Enterprise Premium 会话使用内部路由。流量从 Chrome Enterprise Premium 端点流经本地 Citrix Gateway 到连接器设备,然后流向内部后端应用程序。
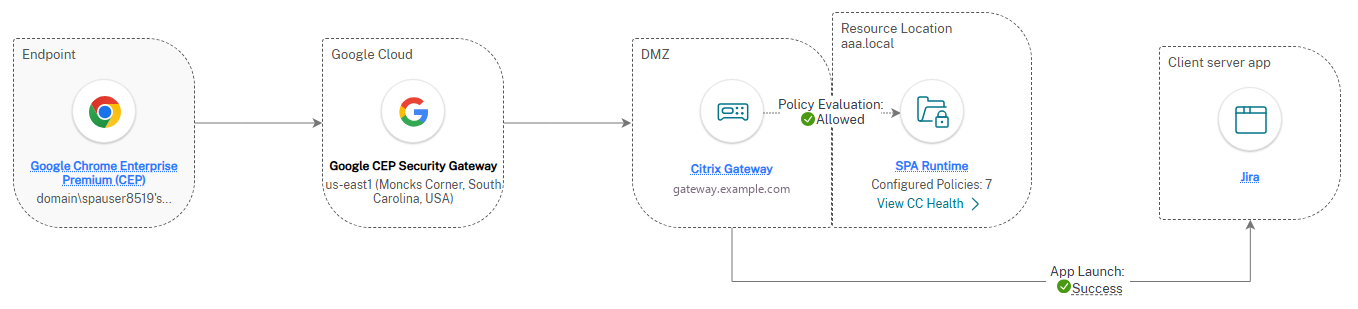
混合部署 — 外部路由
混合部署中的 Chrome Enterprise Premium 会话在直接访问目标应用程序时使用外部路由,无需经过 Secure Private Access 固定 IP 出口。流量从 Chrome Enterprise Premium 端点通过本地 Citrix Gateway 直接流向外部后端应用程序。
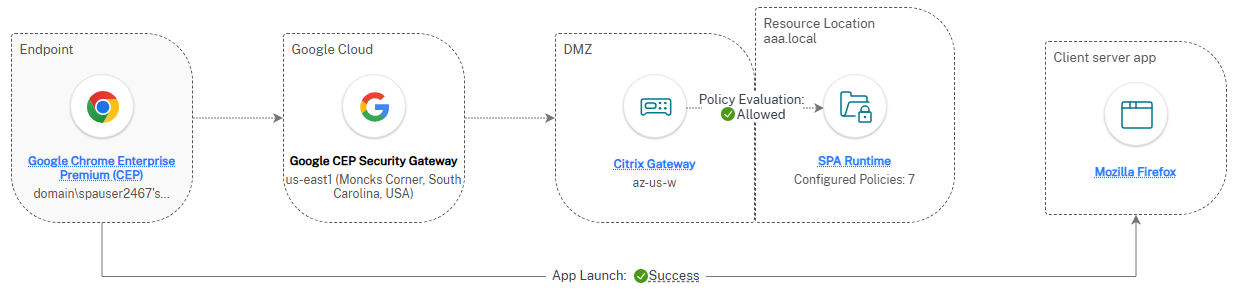
混合部署 — 外部固定 IP 路由
当目标需要一个已知的出口 IP 进行允许列表配置时,混合部署中的 Chrome Enterprise Premium 会话使用外部固定 IP 路由。流量从 Chrome Enterprise Premium 端点通过本地 Citrix Gateway 和 Secure Private Access 固定 IP 出口流向外部后端应用程序。
创建和管理警报
您可以设置警报,主动监控您感兴趣的条件和范围,并减少警报疲劳。警报可以配置严重性、重新警报间隔、通知媒介,并遵循产品中支持的警报生命周期。
有关详细信息,请参阅以下内容:
支持 Chrome 企业高级版
Citrix Monitor 支持用于 Secure Private Access 的 Chrome Enterprise Premium (CEP),从而实现对跨设备使用 Chrome Enterprise 启动的 Web/SaaS 应用程序会话的全面监控和故障排除。
主要功能:
-
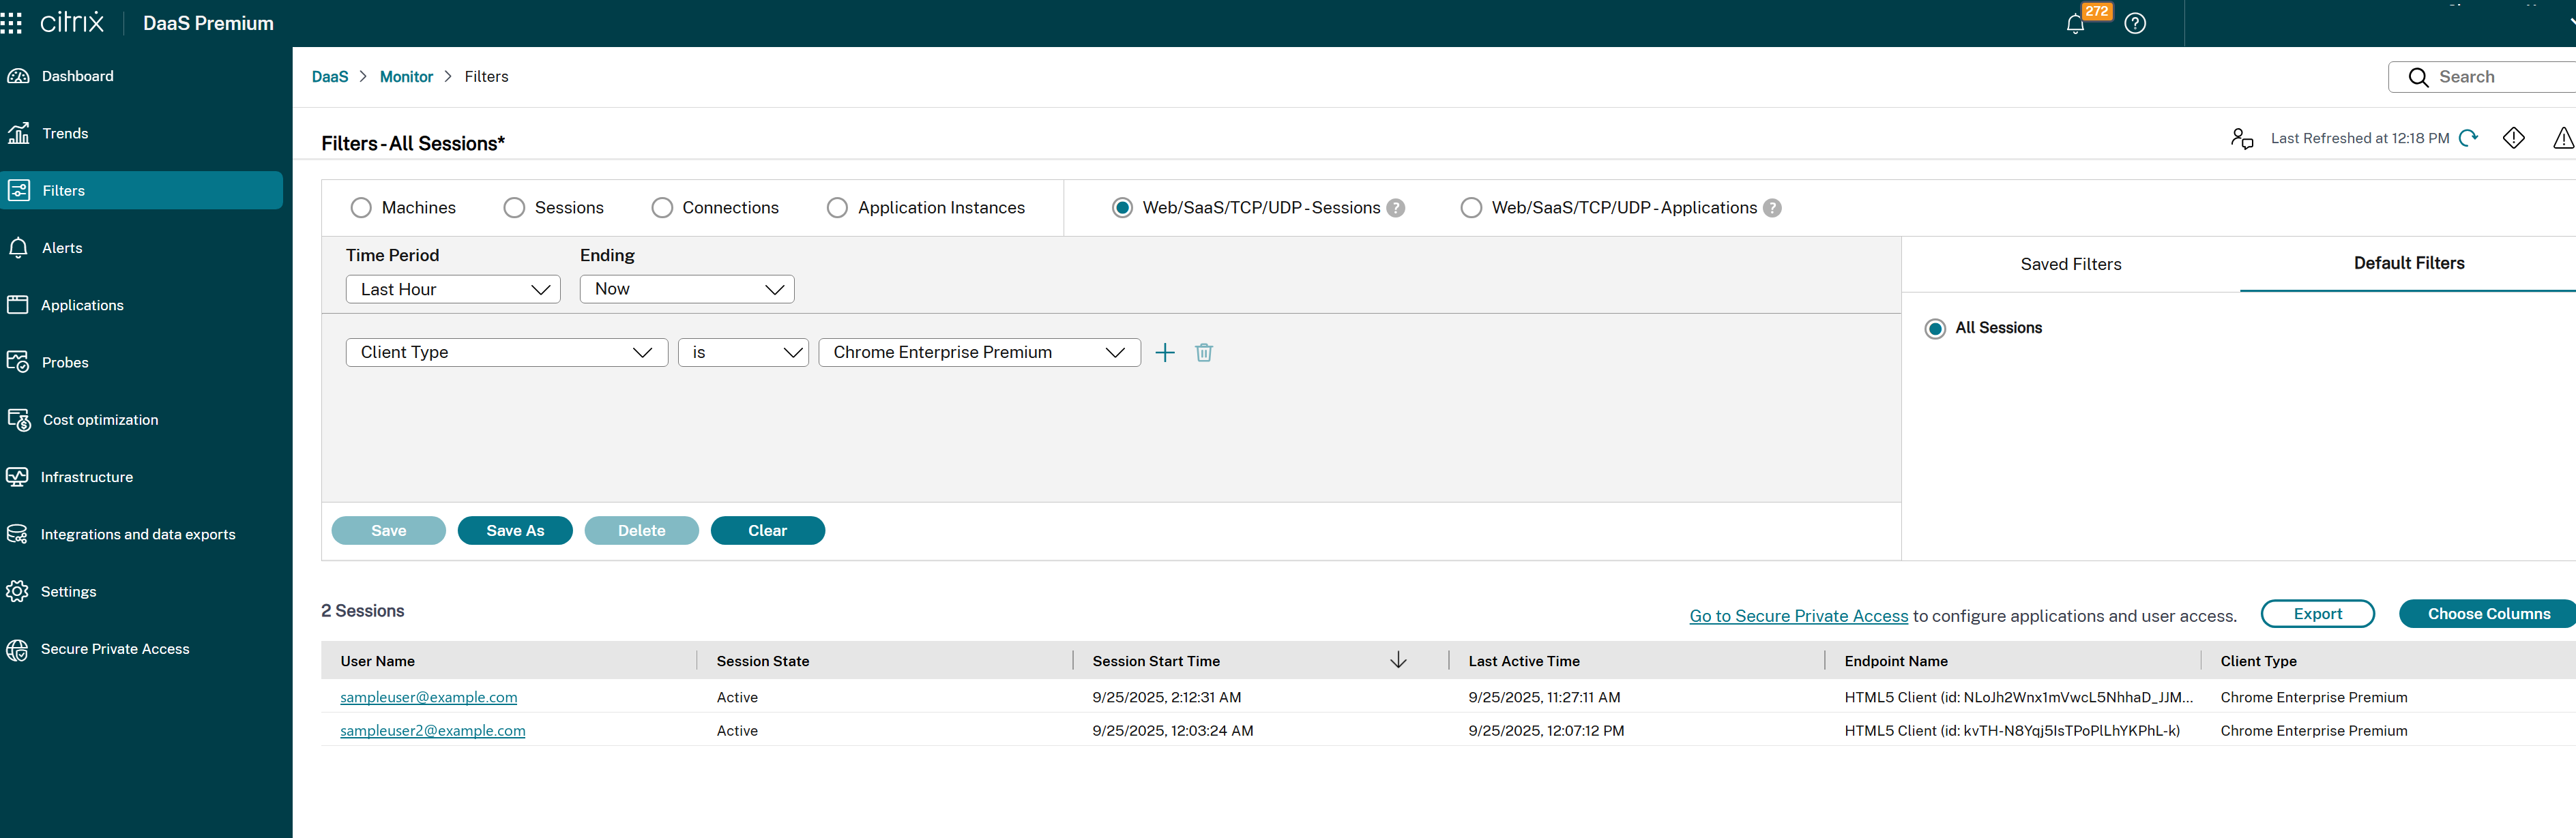
用户会话搜索和筛选:使用“筛选器”页面上的“客户端类型”筛选器,跨设备搜索和筛选 CEP 用户会话。
-
会话活动审查:查看 CEP 用户的会话活动、用户配置文件枚举和应用程序启动。
-
会话详细信息和拓扑:访问“会话详细信息”面板以查看应用程序启动事务拓扑,包括后端组件(SPA PoP、连接器设备和客户端)。
-
访问策略会诊:分析 CEP 会话的访问策略结果,包括拒绝错误。
-
筛选器页面中的可见性:直接在拓扑工作流中查看详细的 CEP 会话和应用程序数据,包括启动错误。
-
域和启动数据收集:收集并显示有关访问域(内部、外部、直接和书签访问)以及应用程序启动事件的数据。
-
会话生命周期可见性:监控会话生命周期、心跳和事件,并提供长达 7 天的历史数据。
-
数据一致性:确保所有启动场景(Citrix Workspace 应用程序、CEP 直接、SPA 混合和 SPA 云部署)的数据和可见性一致。
注意:
要监控和排查使用 Chrome Enterprise 启动的 Web/SaaS 应用程序会话,请确保您拥有 Chrome Enterprise Premium 许可证。 有关 Chrome Enterprise Premium 的更多信息,请参阅 Chrome Enterprise。
在“筛选器”页面中查看使用 Chrome Enterprise Premium 启动的会话
您可以从“筛选器”页面搜索 Chrome Enterprise Premium 会话,其中“客户端类型”筛选器可用于查找使用 Chrome Enterprise Premium 启动的特定会话。
“活动管理器”页面提供应用程序启动事务、访问策略结果和启动错误的完整视图,以及访问的域数据和会话生命周期事件。 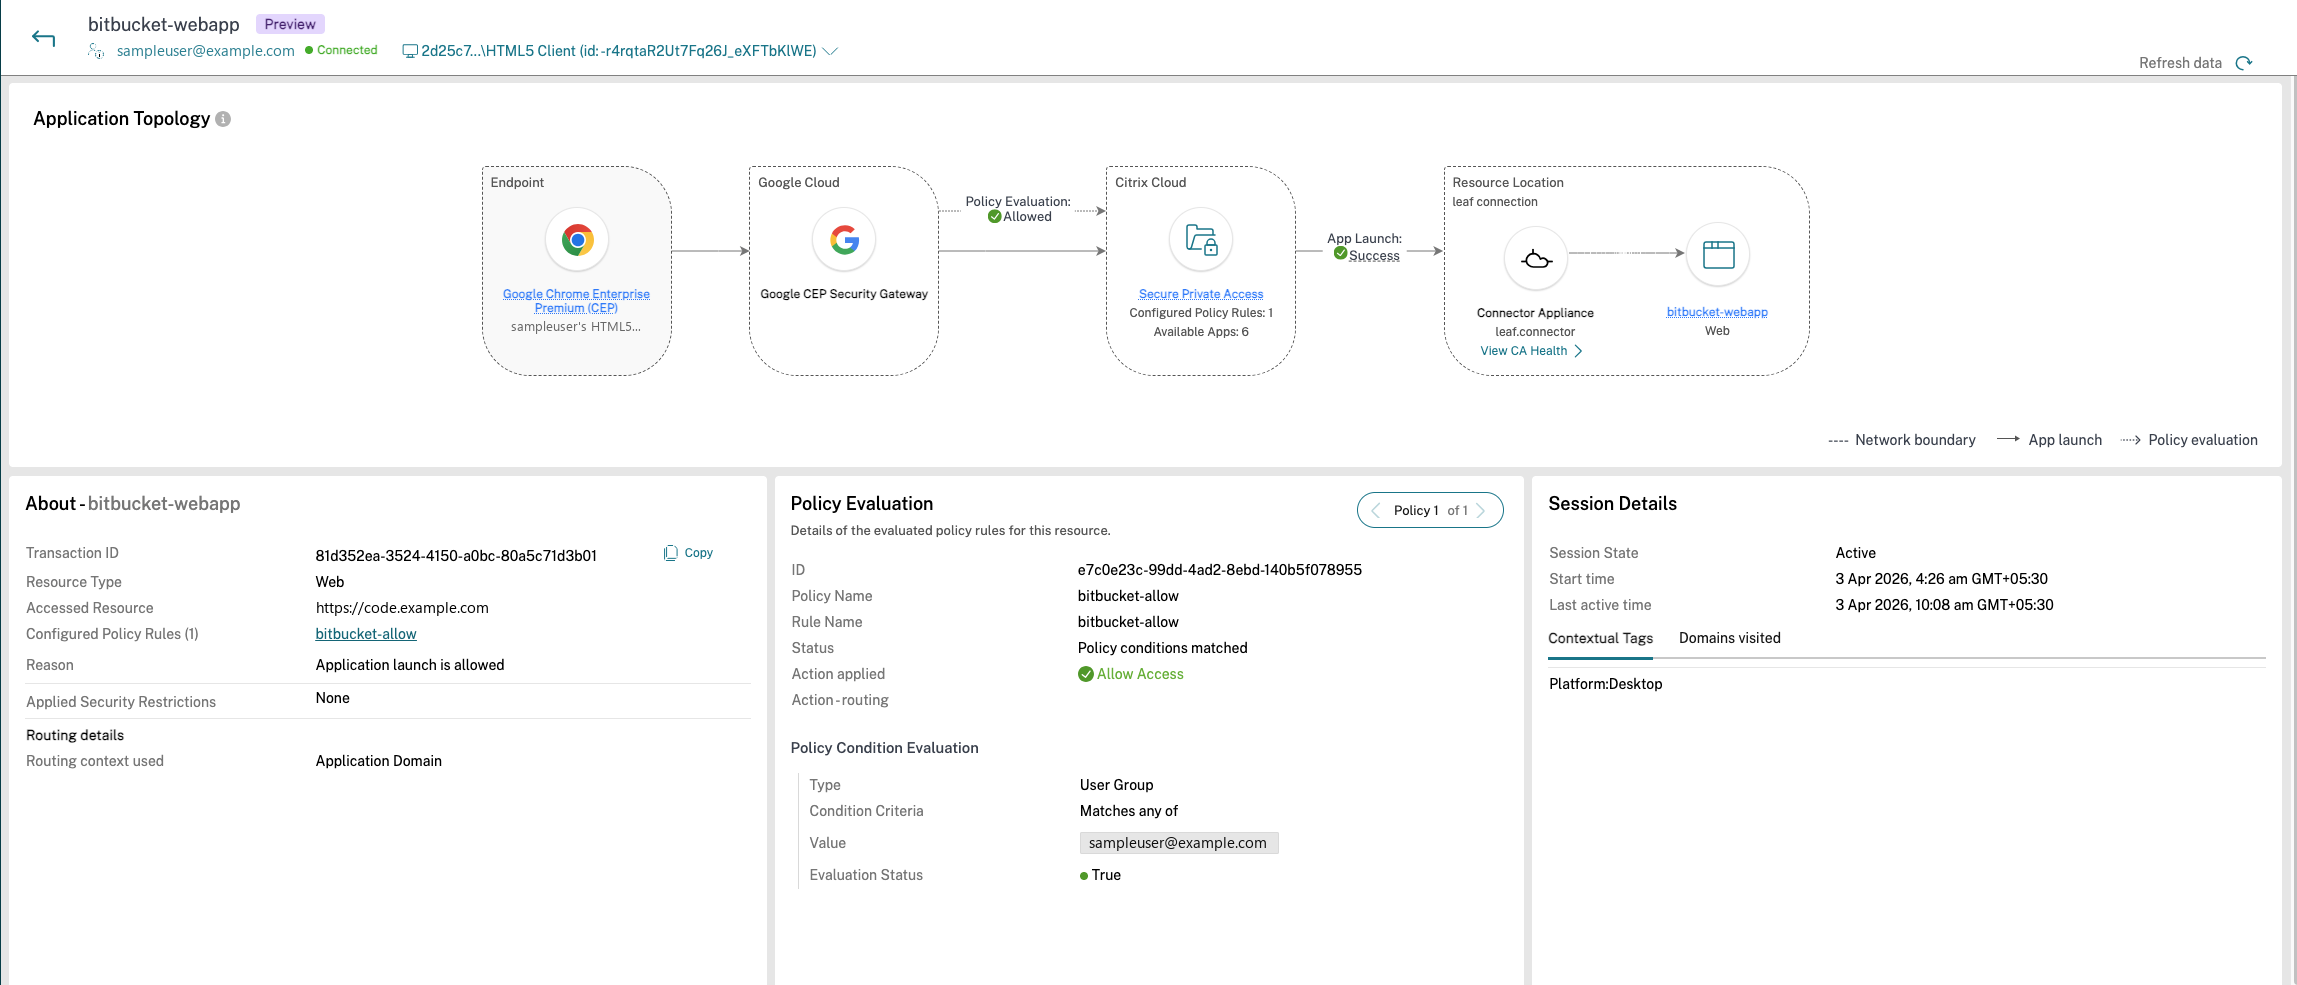
多会话 VDA 的可观察性
多会话 VDA 的可观察性功能增强了多用户 VDA 环境中安全专用访问会话的监控和故障排除功能。此功能使 Citrix 帮助台管理员能够监控安全专用访问会话、排查问题,并在多会话 VDA 的情况下深入了解应用程序启动和用户事务。
主要功能:
-
增强的可观察性:管理员可以在 Citrix Director 界面中监控 Secure Private Access 会话,包括应用程序启动和枚举。这包括枚举和应用程序启动问题的详细视图。
-
用户上下文跟踪:此功能维护在共享 VDA 环境中访问的应用程序的用户上下文,确保每个用户的会话数据可见性准确。
-
错误洞察:捕获并显示单点登录 (SSO) 失败、错误代码(例如 6003、6007)以及解决问题的故障排除步骤。
-
会话搜索:管理员可以使用与 VDI 会话和应用程序相同的流程搜索会话、应用程序和用户事务。
-
跨会话导航:启用 Secure Private Access 会话和 VDA 会话之间的导航,以简化故障排除。
支持的场景:
-
多用户 VDA 环境:支持多个并发用户会话通过 Citrix Secure Access 客户端访问内部应用程序、SaaS 应用程序和 Web 应用程序。
-
单会话桌面:将相同的功能扩展到单会话桌面,以实现跨环境的一致可观察性。
错误处理:
-
错误代码 6003:从 Broker Agent 服务检索 Secure Private Access 单点登录句柄时出错。
-
错误代码 6007:登录 Secure Private Access 失败。
-
故障排除指南:提供详细的错误描述和 Citrix Monitor 中故障排除步骤的链接。
有关详细信息,请参阅 Citrix Secure Private Access 文档中的Citrix Secure Access 客户端 SSO 失败。
要求:
-
Citrix Secure Access 版本:Windows 需要 Citrix Secure Access 25.2.1.18 或更高版本。
-
DaaS Service: DaaS 服务必须可访问,以便使用 Citrix Monitor 对 Secure Private Access 会话进行故障排除。
-
CAS 部署:CAS 部署必须在客户入驻的 Citrix Cloud 区域中可用。
-
Citrix Secure Access 代理在 VDI 上自动安装和预配。
-
Secure Private Access 会话是为通过内部连接器设备路由的内部 Web 应用程序、TCP/UDP 应用程序和 SaaS 应用程序启动的。
多会话 VDA 可观测性功能为管理员提供了强大的工具,用于在多用户 VDA 环境中监控、故障排除和管理 Secure Private Access 会话。通过提供详细的洞察和简化的工作流程,此功能增强了整体管理体验并确保了高效的资源利用。