
ポリシーモデリングツール
複数のアプリケーションとアクセスポリシーを管理する場合、管理者にとって、正確なエンドユーザーのアクセス結果を判断するのは困難な場合があります。現在のすべての構成に基づいて、ユーザーがアプリケーションへのアクセスを許可されているか拒否されているか。
アクセスポリシー > ポリシーモデリングにあるポリシーモデリングツールは、現在の構成に基づいて、予想されるアプリのアクセス結果(許可、制限付き許可、または拒否)に関する包括的な可視性を管理者に提供します。管理者は、デバイスの種類、デバイスの姿勢、地理的位置、ネットワークの場所、ストアURLなどの条件に基づいて、任意のユーザーのアクセス結果を確認できます。管理者は、特定のアプリケーションの宛先に対するアクセスポリシーを評価することもできます。
ポリシーモデリングツールにアクセスする
-
Secure Private Accessコンソールで、アクセスポリシーをクリックし、次にポリシーモデリングタブをクリックします。
-
ポリシーモデリングツールのユーザーインターフェイスが表示されます。
-
デフォルトでは、すべてのアプリタブが選択されています。このタブは、環境内の複数のユーザー、ユーザーグループ、またはマシンに適用されるポリシーを分析するために使用できます。
-
特定のWebサイトドメイン、IPアドレス、またはネットワークポートなどの特定のネットワーク宛先にポリシーがどのように適用されるかを理解するには、URLまたはIP/ポートタブを使用して、宛先の詳細を入力する必要があります。
-
ユーザーまたはマシンのセットのポリシーを分析する
-
ユーザーまたはマシンタブを選択し、次の詳細を入力します。
-
デバイスの種類: エンドユーザーのデバイスの種類を選択します。(デフォルトではデスクトップが選択されています)。
-
ドメイン: ユーザーに関連付けられているドメインを選択します。
-
ユーザー名またはユーザーグループ: (ユーザータブを選択した場合にのみ適用可能)アプリケーションと関連ポリシーを分析するユーザー名を選択します。
-
マシン名: (マシンタブを選択した場合にのみ適用可能)アプリケーションと関連ポリシーを分析する基準となるマシン名を入力します。
-
-
正確な結果を検索するには、正確なユーザーまたはマシンの条件を追加します。
-
「条件をシミュレート」をクリックします。
-
条件(デバイスポスチャ、地理的位置、ネットワークロケーション、ユーザーリスクスコア、ストアURL)を選択し、関連する値を選択します。
-
「+」記号をクリックして、条件を追加します。
-
「適用」をクリックします。
-
特定の宛先に対するポリシーを分析する
-
Web/SaaSアプリケーションの場合は「URL」タブを、TCP/UDPアプリケーションの場合は「IP/ポート」タブをクリックします。
-
次の詳細を入力します。
-
URL: アクセスポリシーを分析するアプリケーションのURL。
-
IP:ポート: アクセスポリシーを分析するTCP/UDPアプリのIPアドレスとポート番号。ホスト名の後にポート番号を入力することもできます。
例: 192.0.2.20:443; example.test.net:443 -
-
「適用」をクリックします。
「アプリケーションアクセス」セクションには、検索に基づいてアプリケーションのリストと関連するポリシーが表示されます。正確なポリシーの一致またはポリシーの不一致が発生したアプリケーションの横には、目のアイコンが表示されます。管理者は、アクセスが許可されている、または制限付きでアクセスが許可されているアプリのポリシーを編集することもできます。
次の図は、すべてのアプリのポリシーアナライザーを示しています。
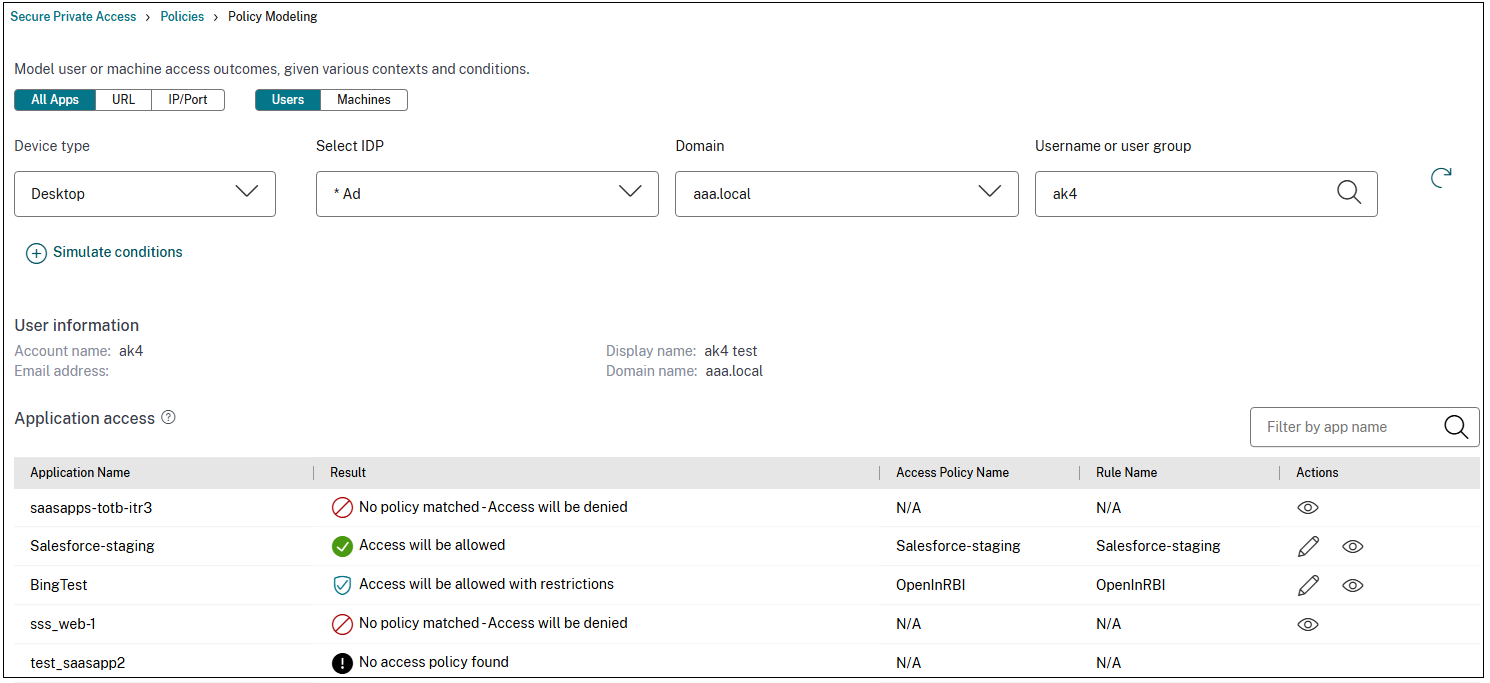
次の図は、Webアプリのポリシーアナライザーを示しています。
Webアプリのポリシーモデル(/en-us/citrix-secure-private-access/media/spa-policy-model1.png)
次の図は、TCPアプリのポリシーアナライザーを示しています。
TCPアプリのポリシーモデル(/en-us/citrix-secure-private-access/media/spa-policy-model-tcp-app.png)
アクセスポリシーの詳細を確認する
アプリケーションアクセスセクションで、目のアイコンをクリックして、アクセスとルーティングの詳細ページを表示します。アクセスとルーティングの詳細ページには、そのアプリケーションのアクセス決定に影響を与えたすべての関連ポリシーの包括的なリストが表示されます。このページには、次の情報が表示されます。
| フィールド | 説明 |
|---|---|
| アプリケーション | アプリケーションの名前。 |
| 一致するアクセスポリシー | アプリケーションと完全に一致するか、主要な一致があるアクセスポリシーの名前。 |
| ルール名 | 一致するポリシーに関連付けられている特定のルール。 |
| 予測される結果 | ポリシー評価に基づいて決定されたアクション(例: 許可、拒否、制限付き許可)。 |
| 適用された制限 | アプリケーションに適用されるアクセス制限(もしあれば)。 |
| 適用されたルートポリシータイプ | アプリケーションのルーティング動作を決定したポリシーのタイプを示します。ポリシータイプは、アクセスポリシー、セッションポリシー、またはアプリケーションドメインです。 |
| ルーティング決定における階層を識別します。優先順位は、アクセスポリシー(最高優先度)、セッションポリシー、そしてデフォルトのアプリケーションドメイン(最低優先度)の順です。 | |
| ルーティングタイプ | ルーティングタイプは、ユーザーのリクエストがSecure Private Accessサービスを介して辿るパスを詳細に示します。 |
| 外部 リクエストは意図された宛先に直接ルーティングされます。 | |
| コネクタ経由の内部 リクエストはコネクタを介してルーティングされます。 | |
| Gateway経由の内部 リクエストはNetScaler Gatewayを介してルーティングされます。このルーティングタイプは、Citrix Secure Accessクライアントでサポートされているハイブリッドデータパスにのみ適用されます。詳細については、「Secure Private Accessサービス用のハイブリッドデータパス」を参照してください。 | |
| プライマリリソースロケーション | アプリケーションのプライマリロケーションに関連付けられた名前。 |
| バックアップリソースの場所 | バックアップロケーションの名前(構成されている場合)。 |
次の図は、アクセスが許可されているTCPアプリのポリシー詳細分析結果を示しています。
ポリシーモデルのアクセスが許可されています(/en-us/citrix-secure-private-access/media/spa-policy-model-tcp-app-2.png)
次の図は、制限付きでアクセスが許可されているWebアプリのポリシー詳細分析結果を示しています。
ポリシーモデルのアクセス制限(/en-us/citrix-secure-private-access/media/spa-policy-model2.png)
次の図は、アクセスが拒否されているWebアプリのポリシー詳細分析結果を示しています。
ポリシーモデルのアクセスが拒否されました(/en-us/citrix-secure-private-access/media/spa-policy-model-access-denied.png)