
Secure Private Accessサービスのためのハイブリッドデータパス
Secure Private Accessサービスのハイブリッドデータパスは、オンプレミスとクラウドの両方のインフラストラクチャを活用して、アプリケーションへのセキュアなアクセスを提供します。組織はハイブリッドデータパスを使用して、すべてのデータトラフィックをオンプレミスのNetScaler Gateway経由でルーティングできます。これにより、機密データが会社のネットワーク内に留まることが保証されます。データトラフィックがオンプレミスのNetScaler Gateway経由でルーティングされる場合でも、Citrix Cloud™はアプリケーションとユーザーの監視および管理に引き続き使用できます。
ハイブリッドデータパスを使用する主な利点
ハイブリッドデータパスを使用する主な利点は次のとおりです。
-
オンプレミスゲートウェイによるリーチの拡大:
-
オンプレミスのNetScaler® Gatewayを利用して、クラウドPoPが遠い地域にあるオンプレミスアプリケーションへのアクセスを提供します。
-
遠隔のクラウドPoPを介したトラフィックルーティングを回避することで、一貫したパフォーマンスを確保します。
-
-
きめ細かなセキュリティと制御:
-
選択的ルーティングを実装して、機密性の高いアプリケーションを安全なオンプレミス経路経由で誘導し、重要度の低いアプリケーションをクラウド経由でルーティングします。
-
アプリケーションデータの機密性に基づいて、データセキュリティとコンプライアンス要件を満たすためのアプリケーションのカスタムルーティングを可能にします。
-
-
ユーザーエクスペリエンス向上のための直接接続:
-
リモートユーザーと必要なアプリケーション間の直接接続を確立し、クラウドPoPをバイパスします。
-
ハイブリッドデータパスの仕組み
次の図は、ハイブリッドデータパスのワークフローを示しています。
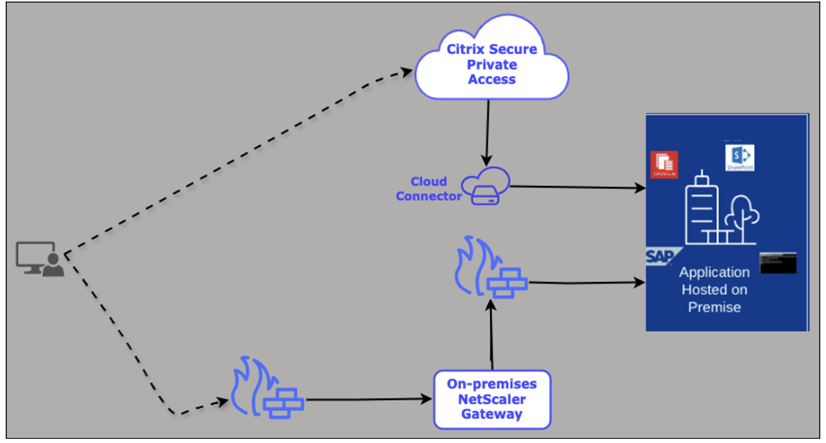
「ハイブリッドデータパス」におけるワークフローを以下に示します。
-
ユーザーがCitrix Secure Access™クライアントにログインします。
-
認証が成功すると、セッションが確立されます。
-
エンドユーザーがアプリケーションを起動しようとします。
-
アプリケーションに関連付けられたアクセスポリシーが評価され、アプリが起動されます。
-
アプリケーションがSecure Private Accessサービスを介してルーティングされるように構成されている場合、リクエストはCloud Connectorに送信され、その後、特定のアプリが起動されます。
-
アプリケーションがオンプレミスのNetScaler Gatewayを介してルーティングされるように構成されている場合、リクエストはオンプレミスのNetScaler Gatewayに送信され、特定のアプリケーションが起動されます。
-
サポートされているクライアント
ハイブリッドデータパスは、以下のCitrix Secure Accessクライアントでサポートされています。
-
Windows - 25.1.1.17以降
-
macOS - 25.02.1以降
サポートされているNetScaler Gatewayビルド
ハイブリッドデータパスは、NetScaler Gatewayバージョン14.1ビルド47.46以降でサポートされています。
接続要件
以下のセクションでは、接続要件に関する詳細情報を提供します。
送信接続用の許可URLリスト
NetScaler Gatewayからの送信接続には、以下のURLを許可する必要があります。
-
https://trust.citrixnetworkapi.net: Citrix Cloudへのゲートウェイ登録用。 -
https://trust.citrixworkspacesapi.net: Citrix Cloudへのゲートウェイ登録用。 -
https://policy.netscalergateway.net: ゲートウェイ経由でのアプリ起動リクエストの承認用。 -
https://cacerts.digicert.com: ポリシーサービスエンジンの証明書検証用。
Secure Private Accessアプリケーションのハイブリッドデータパスを設定する
ハイブリッドデータパスの設定には、以下の大まかな手順が含まれます。
接続を確立するためにゲートウェイに接続する
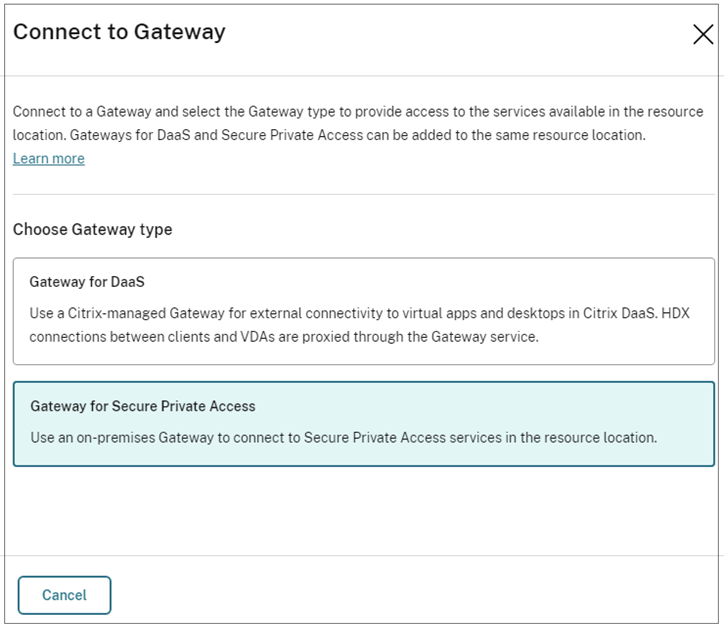
特定のSecure Private Accessリソースロケーションにあるリソースとの接続を確立するには、まずゲートウェイに接続する必要があります。Citrix Cloudを使用すると、特定のDaaSおよびSecure Private Accessリソースロケーションにあるリソースとの接続を確立できます。選択するゲートウェイの種類によって、アクセスできるサービスが決まります。柔軟性を高め、リソース利用を最適化するために、同じリソースロケーション内にDaaSゲートウェイとSecure Private Accessゲートウェイの両方を追加できます。
-
DaaS用ゲートウェイ: Citrixが管理するゲートウェイは、Citrix DaaS™環境内でホストされている仮想アプリケーションおよびデスクトップの外部アクセスポイントとして機能します。このゲートウェイは、セキュアプロキシとして機能し、クライアント(ユーザーデバイス)とCitrix Cloudに存在する仮想デスクトップエージェント(VDA)間のHDX接続を仲介および管理します。さまざまなビジネス要件に基づいて、仮想アプリとデスクトップへのアクセスを許可する方法を選択できます。
-
Secure Private Access 用ゲートウェイ: Secure Private Access 用ゲートウェイは、すべてのデータトラフィックをオンプレミスのNetScaler Gateway経由でルーティングすることで、組織が機密データを制御できるようにし、データが会社のネットワーク境界内に留まるようにします。オンプレミスのNetScaler Gatewayがデータトラフィックを処理する一方で、Citrix Cloudは集中管理および監視機能に使用でき、管理者はアプリケーションとユーザーをシームレスに監視および管理できます。
ゲートウェイに接続するには、次の手順を実行します。
-
Citrix Cloudにサインインします。
-
リソースの場所 > 概要 を選択し、ゲートウェイ をクリックします。
-
ゲートウェイタイプの選択 で、Secure Private Access 用ゲートウェイ を選択します。
-
ゲートウェイをCitrix Cloudに登録します。詳細については、「NetScaler GatewayをCitrix Cloudに登録する」を参照してください。
NetScaler GatewayをCitrix Cloudに登録する
まず、Secure Private Access 用ゲートウェイを選択し、次にオンプレミスのNetScaler GatewayをCitrix Cloudに登録する必要があります。この登録により、オンプレミスのNetScaler GatewayとCitrix Cloud環境の間で、Secure Private Access サービスのための安全な接続が確立されます。
前提条件:
登録スクリプトを正常に実行するために、次の構成が完了していることを確認してください。
-
NetScalerでサブネットIP(SNIP)が構成されている必要があります。
-
DNSネームサーバーがまだ存在しない場合は、構成する必要があります。
-
新しいVPN仮想サーバーに指定されたIPアドレスが必要です。
-
新しいVPN仮想サーバーにバインドするためのSSL証明書キー名を指定する必要があります。このSSL証明書キー名は、スクリプト実行前にNetScalerに追加する必要があります。
Citrix Cloudにゲートウェイを登録するには、次の手順を実行します。
-
Citrix Cloudにサインインします。
-
リソースの場所 > 概要 を選択し、ゲートウェイ をクリックします。
-
ゲートウェイの選択 タイプで、Secure Private Access 用ゲートウェイ を選択します。
ゲートウェイの登録(/en-us/citrix-secure-private-access/media/spa-mixed-mode-register-gateway.png)
-
Citrix Cloudに登録するゲートウェイのFQDNを入力します。
-
メタデータの生成 をクリックします。メタデータの再生成 をクリックして、メタデータを再生成することもできます。
-
メタデータをクリップボードにコピーします。
-
オンプレミス環境内にあるNetScaler Gatewayへのセキュアシェル(SSH)接続を確立します。この接続により、NetScalerデバイスでコマンドとスクリプトをリモートで実行できます。
-
NetScaler Gatewayへの接続に成功したら、次のコマンドを実行します。
python3 /var/spa/scripts/spa_registration.py <copied metadata> -
<copied metadata>を、以前コピーした実際のメタデータに置き換えます。スクリプトは8桁の登録コードを生成します。このコードは登録プロセスにとって重要です。
-
-
Citrix Cloudへの登録 セクションに8桁のコードを入力します。
-
「検証」をクリックします。コードが無効な場合、警告メッセージが表示されます。検証が成功すると、「登録」ボタンが表示されます。
-
「登録」をクリックします。
-
スクリプト実行ウィンドウに戻ります。システムは次のステップに進み、構成を完了するために以下の詳細を求めます。
-
VPN仮想サーバーに指定されたIPアドレス。
-
VPN仮想サーバーに関連付けるSSL証明書キー名。
-
これで、オンプレミスのNetScalerを介したアプリケーションのルーティングを構成できます。
オンプレミスのNetScaler Gatewayを介したデータトラフィックのルーティングを有効にする
オンプレミスのNetScaler Gatewayを介したデータトラフィックのルーティングを有効にするには、次の手順を実行します。
-
アプリを構成します。詳細については、次のトピックを参照してください。
-
エンタープライズWebアプリのサポート
-
エンタープライズWebアプリへのエージェントレスアクセス
-
サービスとしてのソフトウェアアプリのサポート
-
クライアントサーバーアプリのサポート
-
-
「アプリ接続」セクションで、アプリケーションドメインのルーティング設定を定義し、トラフィックを外部にルーティングするか、Citrix Connector™ Applianceを介して内部にルーティングするか、またはオンプレミスのNetScaler Gatewayを介してルーティングするかを指定します。「ルーティングを構成」(/en-us/citrix-secure-private-access/media/hybrid-data-path-app-config.png)
-
「ルーティングの種類」で、「NetScaler Gateway経由の内部」を選択します。これにより、データトラフィックがオンプレミスのNetScaler Gateway経由でルーティングされるようになります。関連ドメインのルーティングの種類を「NetScaler Gateway経由の内部」に更新することもできます。
-
「関連ドメイン」テーブルの「アクション」列にある編集アイコンをクリックします。
-
「ルーティングの種類」で、「NetScaler Gateway経由の内部」を選択します。
-
「保存」をクリックします。
-
アクセス ポリシーからルーティングの詳細を変更する
特定のコンテキストに基づいてルーティング動作を変化させるように上書きできます。これらのコンテキストには、ユーザーグループ、地理的な場所、プラットフォーム、その他の関連する基準などの要素を含めることができます。コンテキストに基づいてルーティング動作を変更することで、最適化されたユーザーエクスペリエンスを提供できます。
アクセス ポリシーからオンプレミスのNetScaler Gateway経由でデータトラフィックのルーティングを変更するには、次の手順を実行します。
-
アクセス ポリシーを作成または編集します。詳細については、「アクセス ポリシーの作成」を参照してください。「ポリシーからルーティングを構成」(/en-us/citrix-secure-private-access/media/spa-mixed-mode-policy-routing.png)
-
「ステップ3: アクション」ページで、「ルーティング例外」トグルを有効にします。「ルーティング例外」トグルを使用すると、アクセス ポリシーに追加されたアプリケーションのドメインのリソースの場所とルーティング情報を編集できます。
-
ルーティングの種類を変更したいドメインの横にある編集アイコンをクリックします。
-
「ルーティングの種類」で、「NetScaler Gateway経由の内部」を選択します。
-
「保存」をクリックします。
制限事項
-
サポートされているNetScaler Gatewayの展開タイプ - ハイブリッドデータパスは現在、高可用性セットアップの環境でのみサポートされています。
-
フォールバックメカニズム - 現在のリリースでは、オンプレミスゲートウェイが停止したり利用できなくなったりした場合に、トラフィックをクラウドインフラストラクチャに自動的にリダイレクトするフェイルオーバーまたはフォールバックメカニズムはありません。
-
現在のリリースでは、ハイブリッドデータパスで以下の機能はサポートされていません。
-
アプリケーション検出
-
ポリシーモデリング
-
セッションポリシー
-
可観測性
-
-
installnsスクリプトを実行してNetScalerビルドをインストールすると、/var/spa/scripts/フォルダーが作成されます。このフォルダーは、新しく展開されたNetScaler VPXインスタンスには存在しないため、インストールプロセスを通じて作成する必要があります。詳細については、以下のトピックを参照してください。
Secure Private Access登録スクリプトの問題
Secure Private Access登録スクリプトは、一部の組み込みコマンドの構成の問題により、Azureに新しく展開されたVPXインスタンスで直接実行されません。この問題を解決するには、次の手順に従ってください。
-
Azureに新しいVPXインスタンスをプロビジョニングします。
-
新しい構成を追加しないでください。
-
set system user nsroot <your-password>コマンドを使用してnsrootユーザーの新しいパスワードを設定します。プロビジョニング中に作成されたカスタムユーザーは、clear configコマンドの実行後に削除されるため、この手順は重要です。nsrootとこの新しいパスワードを使用してNetScalerにアクセスできます。 -
コマンド
save configを使用して設定を保存します。 -
show cache policylabelの出力を確認します。空である必要があります。 -
コマンド
clear config basicを実行し、Y と入力します。 -
もう一度
show cache policylabelの出力を確認します。ラベルとして _reqBuiltinDefaults が表示されるはずです。show cache policylabel
Label Name: _reqBuiltinDefaults
Evaluates: REQ
Number of bound policies: 3
Number of times invoked: 02) Label Name: _resBuiltinDefaults
Evaluates: RES
Number of bound policies: 8
Number of times invoked: 03) Label Name: _httpquicReqBuiltinDefaults
Evaluates: HTTPQUIC_REQ
Number of bound policies: 3
Number of times invoked: 04) Label Name: _httpquicResBuiltinDefaults
Evaluates: HTTPQUIC_RES
Number of bound policies: 8
Number of times invoked: 0Warning: Feature(s) not enabled [IC] -
コマンドの出力に _reqBuiltinDefaults が表示されない場合は、Citrix サポートにお問い合わせください。
-
SNIP、SSL 証明書キー、および DNS ネームサーバーを構成します。
-
コマンド
save configを使用して設定を保存します。 -
Secure Private Access 登録スクリプトをもう一度実行します。