
VDAインストールに関連するWindows Defenderアクセス制御の構成
顧客は、未署名のバイナリのロードを禁止するために、Windows Defenderアクセス制御 (WDAC) 設定を構成します。VDAインストーラーを通じて配布される未署名のバイナリは、VDAのインストールを制限するため、禁止されます。
Citrix®は現在、すべてのCitrix生成バイナリにCitrixコード署名証明書で署名しています。さらに、Citrixは、当社の製品とともに配布されるサードパーティ製バイナリについても、それらのサードパーティ製バイナリを信頼されたバイナリとして認証する証明書で署名しています。
重要:
未署名のサードパーティ製バイナリを含む古いVDAから、署名済みバイナリを含む新しいVDAバージョンにアップグレードしても、アップグレードされたマシンに署名済みバイナリが常に配置されるとは限りません。 これは、システムのアップグレードが同じバージョンのバイナリを置き換えないというOS内のメカニズムによるものです。 サードパーティ製バイナリは署名されていますが、サードパーティによって管理されているそのバージョンはCitrixによって更新できないため、これらのバイナリは更新されません。この制限を回避するには:
-
バイナリを許可リストに含めます。これにより、バイナリに署名する必要がなくなります。
-
古いVDAをアンインストールし、新しいVDAをインストールします。これはVDAの新規インストールに似ており、署名されたバージョンがインストールされます。
ウィザードを使用して新しいベースポリシーを作成する
WDACを使用すると、信頼されたバイナリをシステムで実行できるように追加できます。WDACのインストール後、Windows Defenderアプリケーション制御ポリシーウィザードが自動的に開きます。
バイナリを追加するには、新しいベースWDACポリシーを作成する必要があります。ベースポリシーを作成するためのCitrix推奨ガイドラインは、このセクションで提供されます。
-
ベーステンプレートとして署名済みおよび評判モードを選択します。これは、Windowsオペレーティングコンポーネント、Microsoft Storeからインストールされたアプリ、すべてのMicrosoft署名済みソフトウェア、およびサードパーティのWindowsハードウェア互換ドライバーを承認するためです。
-
監査モードを有効にする。これは、新しいWindows Defenderアプリケーション制御ポリシーを適用する前にテストできるためです。
-
アプリケーションが識別され信頼されるレベルを指定し、参照ファイルを提供するために、ファイルルールにカスタムルールを追加します。ルールタイプとして「発行元」を選択することで、Citrix証明書のいずれかで署名された参照ファイルを選択できます。
-
ルールが追加されたら、
.XMLと.CIPファイルが保存されているフォルダーに移動します。.XMLファイルには、ポリシーで定義されているすべてのルールが含まれています。これは、任意のルールを変更、追加、または削除するように構成できます。 -
WDACポリシーを展開する前に、
.XMLファイルをバイナリ形式に変換する必要があります。WDACファイルは.XMLファイルを.CIPファイルに変換します。 -
.CIPファイルをC:\WINDOWS\System32\CodeIntegrity\CiPolicies\Activeにコピーして貼り付け、マシンを再起動します。生成されたポリシーは監査モードで適用されます。 -
ベースポリシーを作成するためのステップバイステップのプロセスについては、「ウィザードを使用して新しいベースポリシーを作成する」を参照してください。
このポリシーが適用されると、WDACは、指定された発行元/CA機関によって署名されているCitrixファイルについて警告を発しません。
同様に、サードパーティによって署名されたファイルに対して、発行元レベルのルールを作成できます。
適用されたポリシーを確認する
-
マシンが再起動された後、イベントビューアーを開き、アプリケーションとサービスログ > Microsoft > Windows > CodeIntegrity > Operationalに移動します。
-
適用されたポリシーがアクティブになっていることを確認します。
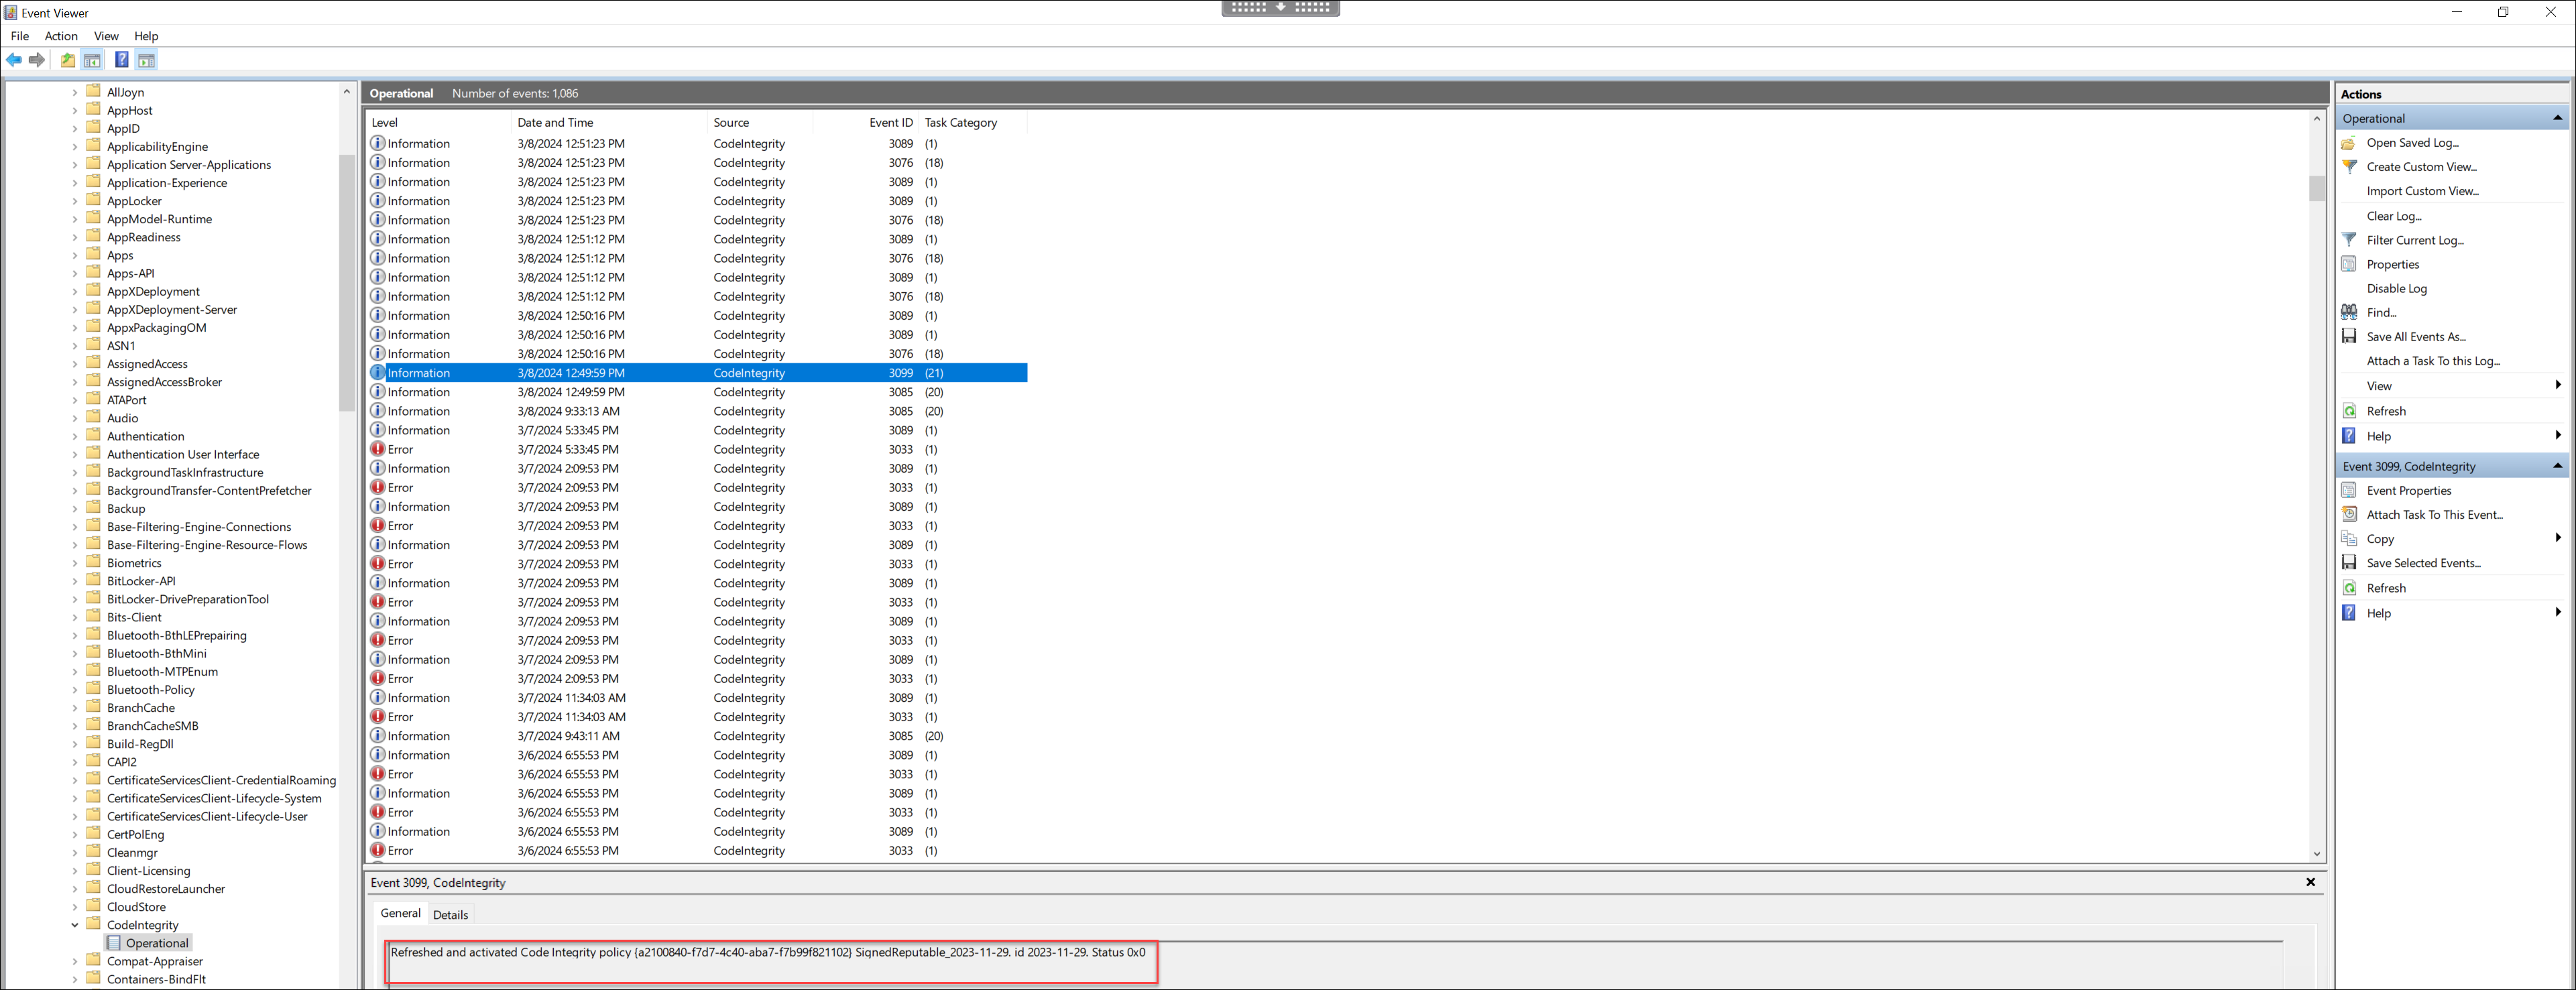
-
ポリシーに違反したログを探し、そのファイルのプロパティを確認します。まず、署名されていることを確認します。署名されていない場合で、このマシンがVDAアップグレードを経ている場合、これは上記の制限で説明されているケースである可能性が高いです。署名されている場合、このファイルは、前述のとおり、代替証明書で署名されている可能性があります。
Citrix証明書で署名されたCitrix生成ファイルの例は
C:\Windows\System32\drivers\picadm.sysです。 Citrixサードパーティ証明書で署名されたサードパーティバイナリの例はC:\Program Files\Citrix\IcaConfigTool\Microsoft.Practices.Unity.dllです。